

Penipuan email baru-baru ini yang berjudul "Anda Telah Di bawah Pengawasan" merupakan contoh klasik penipuan pemerasan seksual. Penipuan ini melibatkan penjahat siber yang mengancam akan membocorkan informasi sensitif atau yang membahayakan penerima kecuali uang tebusan dibayarkan. Penerima harus mengenali upaya penipuan ini dan menghindari terlibat dengan penipu.
Anatomi Penipuan
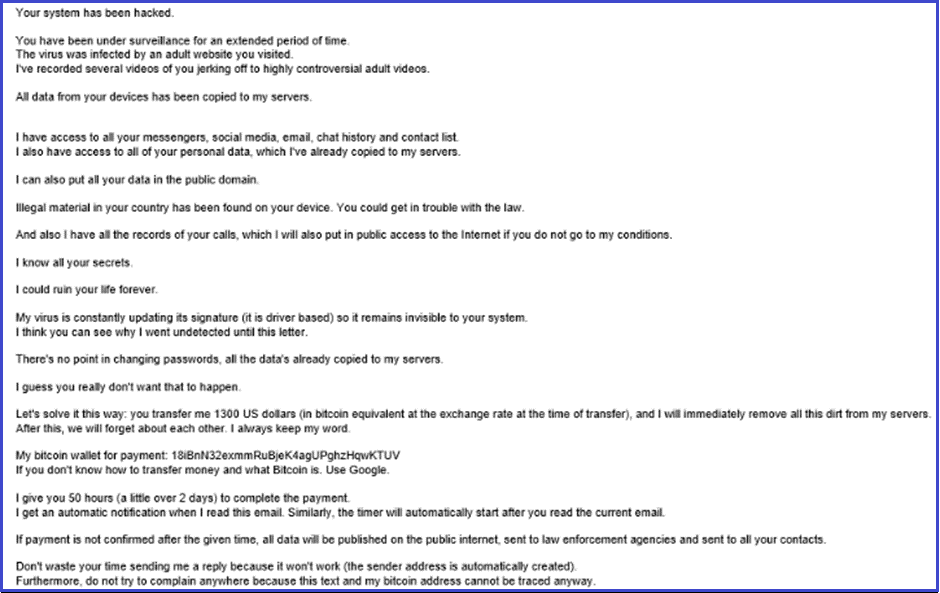
Para penipu di balik email-email ini biasanya mengklaim telah meretas sistem penerima, dengan tuduhan memiliki materi yang membahayakan. Berikut rincian taktik mereka:
- Klaim Peretasan Palsu: Penipu tersebut mengklaim bahwa sistem penerima telah dibobol dan mereka telah diawasi dalam jangka waktu yang lama.
- Tuduhan Infeksi: Mereka mengklaim perangkat penerima terinfeksi setelah mengunjungi situs web dewasa dan mereka telah merekam video eksplisit.
- Klaim Pencurian Data: Mereka juga menuduh bahwa mereka telah menyalin semua data dari perangkat penerima ke server mereka.
- Permintaan Tebusan: Permintaan tebusan diajukan, sering kali dalam Bitcoin, dengan ancaman pengungkapan informasi ke publik jika pembayaran tidak dilakukan dalam jangka waktu tertentu.
- Taktik Intimidasi:Email tersebut menggunakan ancaman konsekuensi hukum dan klaim anonimitas untuk mengintimidasi penerima.
- Penghindaran Deteksi: Mereka mengklaim virus yang digunakan tidak terdeteksi dan perubahan kata sandi akan sia-sia.
- Melaporkan Ancaman: Para penipu memperingatkan agar tidak membalas atau melaporkan email tersebut, dengan mengklaim alamat pengirim tidak dapat dilacak dan mengancam akan menerbitkan data penerima jika penegak hukum dihubungi.
Mengenali dan Melaporkan
Email semacam itu murni upaya pemaksaan untuk memeras uang dengan menggunakan rasa takut dan intimidasi. Penerima tidak boleh menanggapi atau berinteraksi dengan penipu ini. Sebaliknya, mereka harus melaporkan email tersebut kepada pihak berwenang yang berwenang atau penyedia layanan email mereka untuk mencegah eksploitasi lebih lanjut.
Bagaimana Kampanye Spam Menginfeksi Komputer?
Penjahat siber sering menyebarkan malware melalui email menggunakan taktik penipuan seperti phishing . Mereka menyamarkan email sebagai pesan sah dari sumber tepercaya, memancing penerima untuk mengklik tautan berbahaya atau mengunduh lampiran yang terinfeksi. Berikut adalah beberapa metode umum:
- Lampiran Berbahaya: File seperti file yang dapat dieksekusi (.exe), file terkompresi (.zip atau .rar), dokumen Microsoft Office (.doc atau .docx), dan file PDF dapat berisi muatan malware tersembunyi.
- Tautan Berbahaya: Tautan yang disematkan dalam email dapat mengarahkan penerima ke situs web yang tampaknya tepercaya yang memicu unduhan langsung atau meminta pengguna mengunduh file berbahaya.
Cara Menghindari Instalasi Malware
Untuk melindungi diri Anda dari infeksi malware melalui email, ikuti panduan berikut:
- Latihan Perhatian:Berhati-hatilah terhadap lampiran atau tautan email, terutama jika datang secara tidak terduga atau tampak tidak relevan, khususnya dari alamat yang tidak dikenal atau mencurigakan.
- Selalu Perbarui Perangkat LunakPastikan sistem operasi, program yang terinstal, dan peralatan keamanan Anda mutakhir untuk mengurangi kerentanan.
- Unduh dari Sumber Terkemuka: Hanya unduh aplikasi dan file dari situs web resmi dan toko aplikasi tepercaya.
- Hindari Situs Web yang Mencurigakan:Tanggapi pop-up, iklan, atau tombol di situs web yang mencurigakan dengan sikap skeptis.
- Hindari Menggunakan Perangkat Lunak Bajakan:Hindari penggunaan perangkat lunak bajakan atau alat cracking.
- Pemindaian Reguler: Pindai komputer Anda secara berkala untuk mengidentifikasi dan menghilangkan ancaman apa pun yang dapat membahayakan keamanan sistem Anda.
Jika Anda sudah membuka lampiran berbahaya, disarankan untuk menjalankan "Pemindaian Sistem Lengkap" dengan perangkat lunak keamanan Anda untuk secara otomatis menghilangkan malware yang telah menyusup.
Dengan tetap mendapat informasi dan waspada, Anda dapat melindungi diri agar tidak menjadi korban ancaman dunia maya ini dan ancaman lainnya.



