• Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Seqrite Labs Blog
Hubungi Sales Sedang Diserang?
  • Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Beranda  /  Teknis  Peringatan Keamanan Situs WordPress: Kerentanan Plugin Bookly Ditemukan dan Diperbaiki
Peringatan Keamanan Situs WordPress: Kerentanan Plugin Bookly Ditemukan dan Ditambal
29 March 2023

Peringatan Keamanan Situs WordPress: Kerentanan Plugin Bookly Ditemukan dan Ditambal

Ditulis oleh Vinay Kumar
Vinay Kumar
Teknis

WordPress adalah sistem manajemen konten populer yang memungkinkan pengguna membuat dan mengelola situs web dengan bantuan berbagai plugin. Salah satu plugin yang banyak digunakan oleh lebih dari 60,000 situs web adalah "Plugin Pemesanan dan Penjadwalan Online WordPress – Bookly". Bookly menyederhanakan pemesanan online dan mengotomatiskan proses reservasi. Namun, seperti banyak plugin WordPress lainnya, plugin ini juga rentan terhadap eksploitasi oleh penyerang.

Pada Maret 2023, Quick Heal Security Labs mengidentifikasi kerentanan pada plugin Bookly. Segera setelah kami menemukan celah tersebut, kami memulai prosedur pengungkapan yang bertanggung jawab untuk memastikan kerentanan tersebut segera diatasi. Pada 3 Maret 2023, kami menghubungi tim dukungan plugin Bookly setelah menemukan kerentanan tersebut pada hari yang sama dan memberikan detail teknis lengkap. Kami juga memberi tahu plugins@wordpress.org dan Wordfence (CNA) tentang kerentanan tersebut. Kerentanan tersebut segera dikenali dan diberi pengenal CVE-2023-1172. Tim Bookly mengembangkan patch dan merilisnya pada 9 Maret 2023, dalam versi 21.5.1.

Dalam postingan ini, kami akan melakukan analisis menyeluruh terhadap akar penyebab kerentanan yang ditemukan pada plugin Bookly, serta pemeriksaan patch yang dirilis untuk mengatasi masalah tersebut. 

Menganalisis CVE – 2023-1172 – Cross-Site Scripting Tersimpan Tanpa Otentikasi melalui Nama:

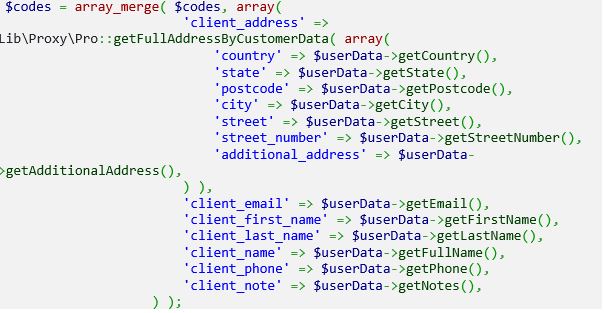
Penelitian kami mengungkapkan bahwa kolom "Nama lengkap" pada plugin Bookly rentan terhadap serangan skrip lintas situs (XSS) yang tersimpan karena sanitasi input dan pelolosan output yang tidak memadai. Kami menyelidiki lebih lanjut dan menemukan bahwa plugin tersebut menggunakan kembali input "Nama lengkap" pengguna dalam beberapa berkas, yang secara signifikan meningkatkan risiko pelanggaran keamanan jika input tersebut tidak disanitasi dan diloloskan dengan benar untuk mencegah injeksi kode berbahaya. Cuplikan kode di bawah ini menunjukkan bagaimana nilai kolom "Nama lengkap" digunakan:
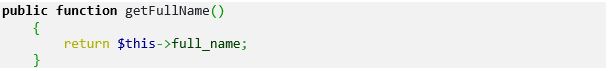
Seperti yang ditunjukkan di bawah ini, nilai bidang “Nama lengkap” disimpan dalam variabel $codes.
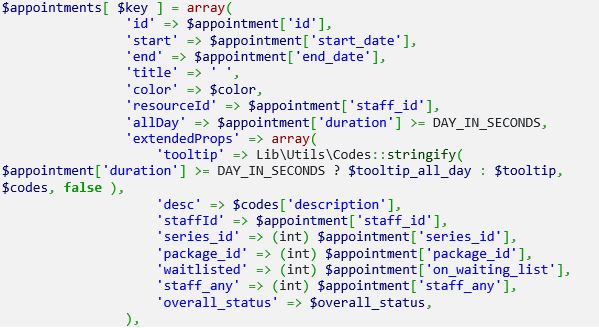
Selanjutnya, variabel $codes digunakan dalam keterangan alat kalender.
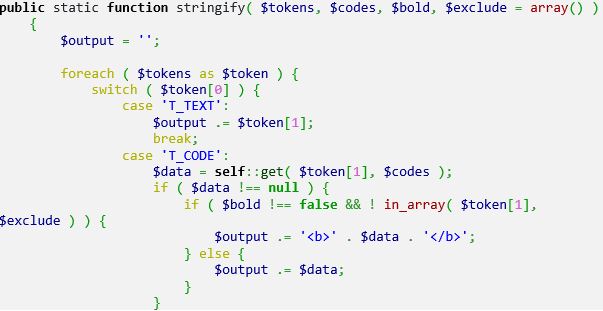
Namun, tampaknya ada kekurangan tindakan sanitasi yang tepat saat menggunakan variabel $codes nanti dalam program.
Menyelesaikan Masalah: Melihat Patch

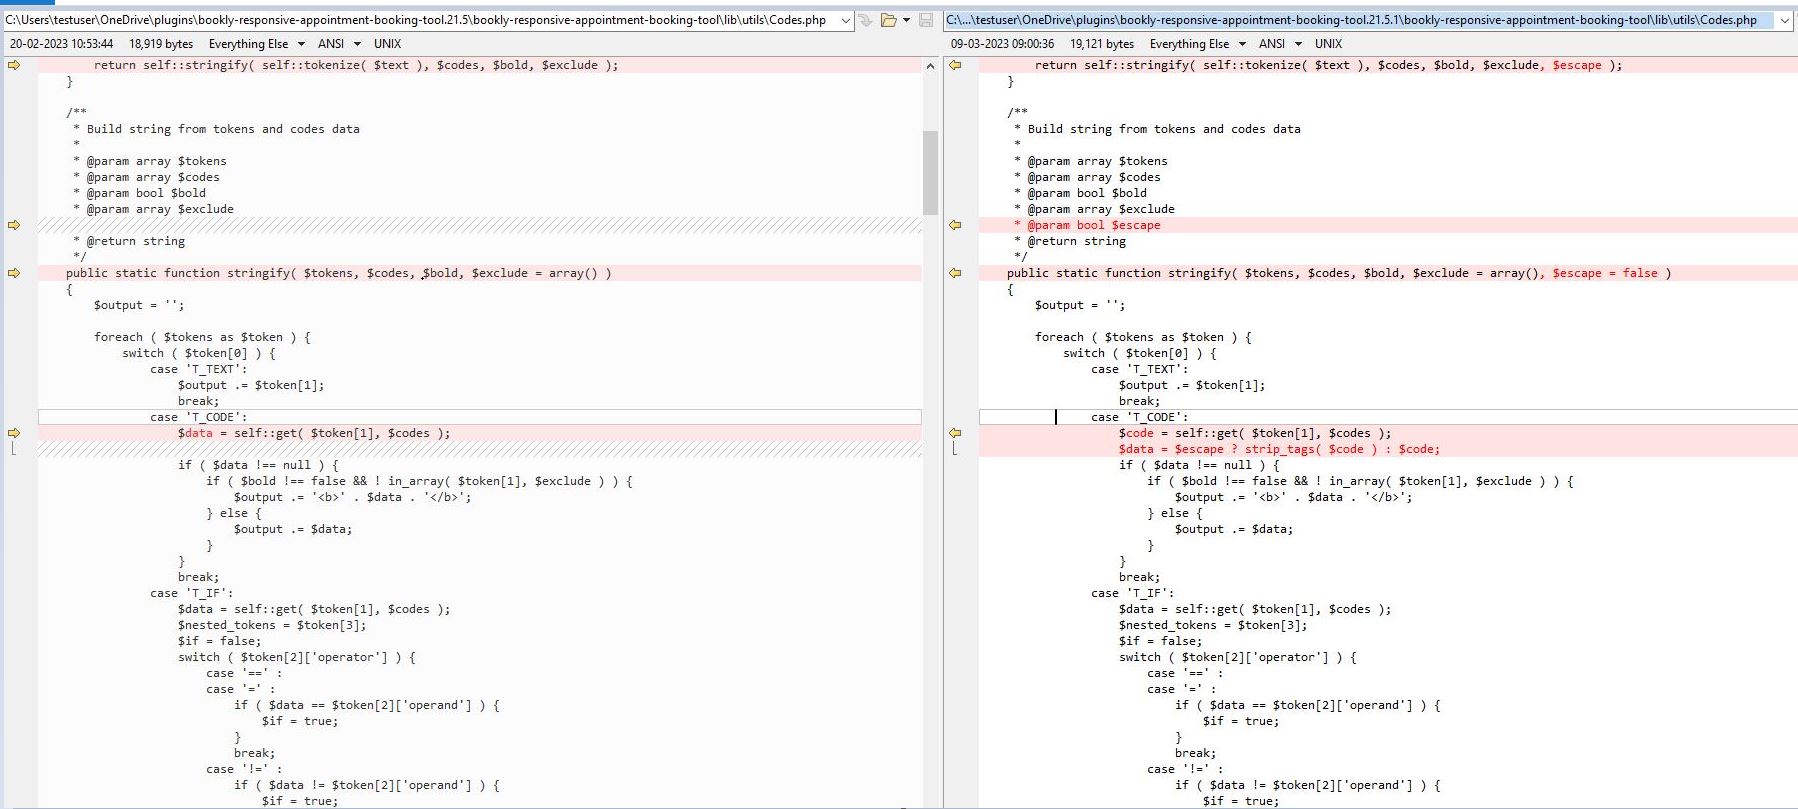
Setelah memeriksa patch yang mengatasi kerentanan tersebut, kami menemukan bahwa variabel $codes kini telah disanitasi dengan baik untuk mencegah potensi pelanggaran keamanan dalam program. Khususnya, patch tersebut menggunakan fungsi "strip_tags" PHP untuk mensanitasi variabel $codes dan memitigasi serangan sebelum dapat digunakan di bagian lain kode.
Kesimpulan

Postingan ini menyoroti kerentanan pada plugin Bookly yang memungkinkan penyerang yang tidak terautentikasi untuk menyuntikkan skrip berbahaya, yang berpotensi membahayakan seluruh situs pemilik situs ketika mereka mengakses tooltip kalender dari plugin tersebut. Untungnya, kerentanan ini telah sepenuhnya diatasi di versi 21.5.1. Kami sangat menyarankan agar pemilik situs WordPress memperbarui situs mereka ke versi plugin terbaru yang telah ditambal (saat ini versi 21.6 pada saat artikel ini ditulis) untuk mencegah potensi serangan.

Semua SEQRITE dan pelanggan Quick Heal terlindungi dari eksploitasi apa pun yang menargetkan kerentanan ini melalui tanda tangan berikut:

  • HTTP/CVE-2023-1172!VK.46842
  • HTTP/CVE-2023-1172!VK.47543


 Sebelumnya PosExpiro: Virus Lama Muncul Kembali, Beri Tantangan Baru
Posting berikutnya  Pelayanan Kesehatan dalam Kesiagaan Tinggi: Meningkatnya Serangan Siber yang Mengkhawatirkan pada eI...
Vinay Kumar

Tentang Vinay Kumar

Vinay Kumar adalah Peneliti Keamanan yang terampil di Quick Heal Security Labs dengan pengalaman luas di bidang keamanan jaringan. Berfokus pada riset kerentanan, ancaman...

Artikel oleh Vinay Kumar »

Pos terkait

  • Armorsteal Terbongkar: Membongkar Perangkat Lunak Berbahaya Python yang Mencuri Data dan Menggali Kripto

    Armorsteal Terbongkar: Membongkar Perangkat Lunak Berbahaya Python yang Mencuri Data dan Menggali Kripto

    November 6, 2026
  • Evolusi Qilin (Agenda): Analisis Rekayasa Balik Komparatif Ransomware Qilin Sepanjang Tahun 2026

    November 3, 2026
  • PHP2Shell: Permintaan Gagal, Kerusakan Memori, dan Eksekusi Kode Jarak Jauh

    PHP2Shell: Permintaan Gagal, Kerusakan Memori, dan Eksekusi Kode Jarak Jauh

    Oktober 23, 2026
Penulis Unggulan
  • Seqrite
    Seqrite

    Seqrite adalah penyedia solusi keamanan siber perusahaan terkemuka. Dengan fokus pada...

    Baca artikel lebih menurut Seqrite
  • Bineesh P
    Bineesh P

    Saya seorang penggemar keamanan siber yang bersemangat dan penulis yang berdedikasi. Dengan bakat...

    Baca artikel lainnya oleh Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Saya seorang penulis yang gemar membuat konten tentang teknologi baru dan...

    Baca lebih banyak artikel oleh Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar adalah Direktur Pelaksana Bersama Quick Heal Technologies...

    Baca artikel lainnya oleh Sanjay Katkar
Topik
tepat (25) Serangan dunia maya (36) serangan cyber (58) cyberattack (16) cyberattacks (15) Keamanan cyber (345) keamanan cyber (34) Ancaman dunia maya (33) ancaman cyber (51) Data pelanggaran (56) pelanggaran data (29) kehilangan data (28) pencegahan kehilangan data (34) data privacy (17) perlindungan data (35) keamanan data (19) DLP (50) DPDP (14) DPDPA (17) enkripsi (16) keamanan endpoint (113) Keamanan perusahaan (20) Mengeksploitasi (13) GDPR (14) malware (76) analisis malware (15) serangan malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Keamanan jaringan (26) Phishing (30) ransomware (69) serangan ransomware (31) serangan ransomware (31) perlindungan ransomware (17) Seqrite (41) Seqrite enkripsi (27) Seqrite EPS (33) Seqrite Layanan (16) deteksi ancaman (15) Intelijen Ancaman (26) UTM (34) Kerentanan (16) nol kepercayaan (13)
Seqrite Labs

Penyedia solusi keamanan TI perusahaan terkemuka yang menyederhanakan keamanan titik akhir, data, dan jaringan dengan solusi pencegahan, deteksi, dan respons ancaman terbaik di kelasnya di seluruh dunia.

Baca Lebih Lanjut Tentang Seqrite

Follow us:

Berlangganan newsletter kami

Tetap terinformasi tentang tren dan wawasan keamanan siber terkini.

pemuatan
Produk dan Layanan
  • awan
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Di tempat
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Bisnis Mikro
  • SOHO Total Edition
  • Layanan
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Keamanan Siber & Data Privacy Kesadaran
Publikasi
  • blog
  • Kertas putih
  • Lembaran Data
  • Laporan Ancaman
  • Manuals
  • PoV
  • Memahami Data Privacy
  • Dialog DPDP
  • Kebijakan & Kepatuhan
  • EULA
  • GoDeep.AI
  • SIA
  • Jam Privasi
Hubungi Kami
  • Kantor Terdaftar
  • Mari Bicara Keamanan Siber
Bantuan
  • Dukungan teknis
  • Software Download
  • Pembaru Offline
  • Upgrade Firmware
  • Upgrade
  • Dokumentasi Produk
Tentang Kami
  • Tentang kami Seqrite
  • Kepemimpinan
  • Penghargaan & Pengakuan
  • Ruang Berita
Mitra kami
  • Program Mitra
  • Temukan Mitra
  • Menjadi Mitra
  • Seqrite Sertifikasi

Hak cipta © 2026 Quick Heal Technologies Ltd.

Peta Situs Privasi Kebijakan Pernyataan Hukum Kebijakan Cookie Ketentuan Penggunaan