

Selama beberapa bulan terakhir, dunia keamanan siber tengah heboh karena serangan ransomware WannaCry yang terkenal . Serangan ini diluncurkan dalam skala besar. Kampanye dimulai setelah terungkapnya kebocoran eksploitasi NSA oleh kelompok peretas bernama Shadow Brokers . Dengan memanfaatkan sistem yang belum diperbarui di seluruh dunia, serangan ini menyebar ke 150 negara. Serangan ransomware WannaCry mengincar eksploitasi yang disebut 'EternalBlue'. Fungsi seperti worm dari eksploitasi ini memberikan dampak yang lebih mematikan dengan menyebar ke komputer yang saling terhubung melalui protokol Windows SMB . Buletin keamanan Microsoft MS17-010 membahas kerentanan yang dieksploitasi dalam serangan khusus ini.
Tulisan blog ini akan memberikan wawasan mengenai garis waktu serangan dan pengamatan terkini yang dibuat seputar keberadaannya hingga saat ini.
Beginilah kejadiannya
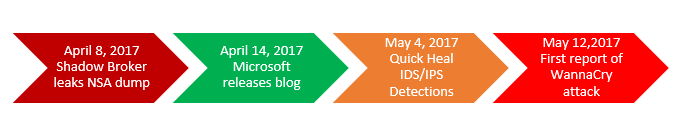
Pada 8 April 2017, eksploitasi yang dibocorkan NSA dipublikasikan oleh kelompok Shadow Broker. Seminggu kemudian, Microsoft mengeluarkan blog postingan yang menyatakan perbaikannya untuk kerentanan yang ditargetkan dalam eksploitasi NSA yang bocor. Eksploitasi yang digunakan dalam serangan WannaCry telah diperbaiki di MS17-010 Buletin keamanan yang dirilis pada 14 Maret 2017. Seperti yang terlihat jelas dari garis waktu di atas (lihat Gambar 1.), Quick Heal dan Seqrite Produk-produk tersebut sudah memiliki deteksi IDS/IPS untuk mendeteksi 'EternalBlue' dan eksploitasi lainnya jauh sebelum laporan pertama tentang WannaCry muncul. Quick Heal Security Labs merilis sebuah IDS/IPS. laporan pada tanggal 13 Mei 2017, untuk mengatasi masalah ini.
Selain deteksi IDS/IPS (berbasis jaringan), mekanisme deteksi lain yang ada di Quick Heal dan Seqrite Produk-produk tersebut mampu mendeteksi ransomware WannaCry. Ini adalah contoh sempurna bagaimana produk keamanan berlapis seperti Quick Heal dan Seqrite Hal ini dapat mengurangi dampak serangan yang parah tersebut. Fitur-fitur yang disebutkan di bawah ini memainkan peran penting dalam mengatasi serangan ini.
- IDS/IPS (Deteksi berbasis jaringan)
- Perlindungan Virus (Deteksi berbasis host)
- Sistem Deteksi Perilaku (Deteksi perilaku berbasis host)
- Sistem anti-ransomware (Deteksi perilaku berbasis host yang dirancang khusus untuk mendeteksi ransomware)
Selain fitur-fitur di atas, fungsi “Backup and Restore” ternyata menjadi alat yang berguna bagi pengguna untuk mencadangkan data penting di mesin mereka.
Serangan WannaCry terus berlanjut
Bahkan setelah lebih dari sebulan sejak serangan WannaCry dimulai, jejaknya masih terlihat hingga saat ini. Ini jelas menunjukkan adanya sistem yang belum diperbarui. Kami masih mengamati ping ke domain ' kill switch ' yang ditemukan pada sampel ransomware WannaCry awal.
"Kill switch" merujuk pada nama domain yang dienkripsi secara permanen dalam ransomware WannaCry. Jika domain tersebut ditemukan aktif, serangan WannaCry akan berhenti.
Ping terlihat pada domain 'kill switch' di bawah ini,
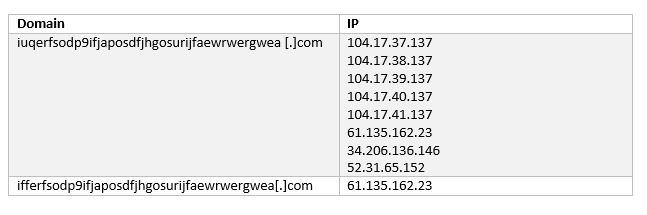
iuqerfsodp9ifjaposdfjhgosurijfaewrwergwea[.]com
ifferfsodp9ifjaposdfjhgosurijfaewrwergwea[.]com
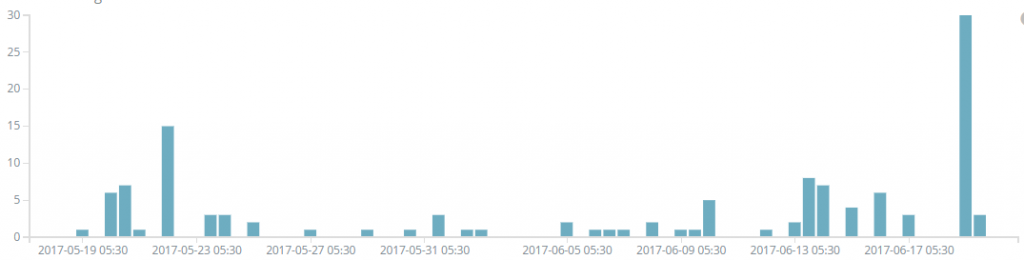
Meskipun ping yang terekam untuk domain di atas tidak berjumlah besar, namun tetap saja menunjukkan adanya serangan.
Replikasi DNS Pasif yang terlihat pada domain di atas tampak seperti di bawah ini:
IPS mengikuti tren eksploitasi Shadow Broker
Tak lama setelah serangan ransomware WannaCry, eksploitasi tersebut diintegrasikan ke dalam berbagai kampanye seperti EternalRocks dan Adylkuzz . Berikut adalah tren deteksi untuk eksploitasi Shadow Broker.
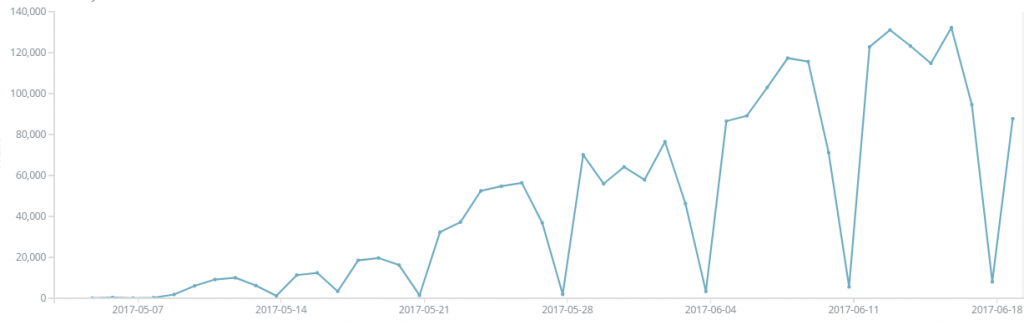
Lebih dari 2 juta hit telah tercatat sejauh ini untuk semua eksploitasi Shadow Broker. Penurunan terjadi pada akhir pekan.
Kesimpulan
Semua bukti yang dibahas dalam postingan ini dengan jelas menunjukkan keberadaan serangan ransomware WannaCry di lapangan. Terlepas dari patch yang tersedia dari Microsoft, masih ada mesin yang belum di-patch dan masih berisiko. Pendekatan berlapis dalam Quick Heal dan Seqrite Produk-produk tersebut memberikan pertahanan yang kuat dan baik terhadap serangan-serangan kompleks semacam itu. Penyembuhan Cepat dan Seqrite Pengguna terlindungi dari serangan ransomware WannaCry. Kami sangat menyarankan pengguna untuk menerapkan pembaruan keamanan terbaru yang dirilis oleh Microsoft dan juga menerapkan pembaruan keamanan terbaru oleh Quick Heal.
Juga Baca


