
• Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Seqrite Labs Blog
Hubungi Sales Sedang Diserang?
  • Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Beranda  /  Teknis  / Mengungkap Ancaman SVG: Bagaimana Peretas Menggunakan Grafik Vektor untuk Serangan Phishing
Mengungkap Ancaman SVG: Bagaimana Peretas Menggunakan Grafik Vektor untuk Serangan Phishing
07 Agustus 2025

Mengungkap Ancaman SVG: Bagaimana Peretas Menggunakan Grafik Vektor untuk Serangan Phishing

Ditulis oleh Rumana Siddiqui
Rumana Siddiqui
Teknis

Pengantar

Dalam lanskap keamanan siber yang terus berkembang, penyerang selalu mencari cara baru untuk melewati pertahanan tradisional. Salah satu metode terbaru dan paling berbahaya melibatkan penggunaan Scalable Vector Graphics (SVG) —format file yang biasanya dikaitkan dengan gambar yang bersih dan dapat diskalakan untuk situs web dan aplikasi. Namun di balik penampilannya yang tampak tidak berbahaya, SVG dapat menyimpan skrip berbahaya yang mampu menjalankan serangan phishing yang canggih.

Blog ini membahas bagaimana SVG dijadikan senjata, mengapa mereka sering kali lolos deteksi, dan apa yang dapat dilakukan organisasi untuk melindungi diri.

SVG: Lebih dari Sekadar Gambar

File SVG berbeda secara fundamental dari format gambar standar seperti JPEG atau PNG. Alih-alih menyimpan data piksel, SVG menggunakan kode berbasis XML untuk mendefinisikan jalur vektor, bentuk, dan teks. Hal ini menjadikannya ideal untuk desain responsif, karena dapat diskalakan tanpa kehilangan kualitas. Namun, struktur yang sama memungkinkan SVG untuk berisi JavaScript yang disematkan , yang dapat dieksekusi saat file dibuka di browser—sesuatu yang terjadi secara default pada banyak sistem Windows.

 Sampel

  • Lampiran Email: Dikirim melalui email spear-phishing dengan baris subjek yang meyakinkan dan peniruan identitas pengirim.
  • Tautan Penyimpanan Cloud: Dibagikan melalui Dropbox, Google Drive, OneDrive, dll., seringkali melewati filter email.
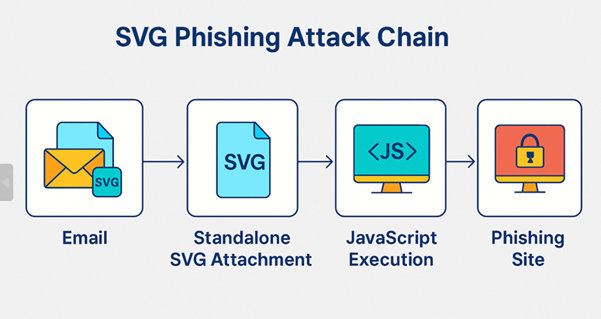
Gbr:1 Rantai serangan kampanye SVG

Gambar tersebut menggambarkan rantai serangan phishing SVG dalam empat tahap berbeda: dimulai dengan email yang berisi lampiran SVG yang tampaknya tidak berbahaya, yang ketika dibuka, memicu eksekusi JavaScript di peramban, dan akhirnya mengarahkan pengguna ke situs phishing yang dirancang untuk mencuri kredensial.

Cara kerja serangan:

Saat target menerima lampiran SVG dan membuka email, berkas tersebut biasanya diluncurkan di peramban web default mereka—kecuali mereka memiliki aplikasi khusus yang diatur untuk menangani berkas SVG—yang memungkinkan skrip yang tertanam untuk segera dieksekusi.
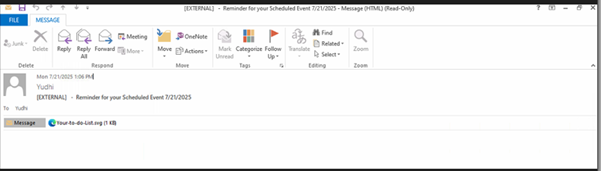
Gbr2: Email Phishing kampanye SVG

Penyerang biasanya mengirimkan email phishing dengan subjek yang menipu seperti “Pengingat untuk Acara Terjadwal Anda 7212025.msg” atau “Pengingat-Rapat-7152025.msg” , yang dipasangkan dengan lampiran yang tampak tidak berbahaya bernama “Rapat Mendatang.svg” atau “Daftar-Tugas-Anda.svg” untuk menghindari kecurigaan. Setelah dibuka, JavaScript yang tertanam dalam file SVG secara diam-diam mengarahkan korban ke situs phishing yang sangat mirip dengan layanan tepercaya seperti Microsoft 365 atau Google Workspace. Seperti yang ditunjukkan pada gambar.
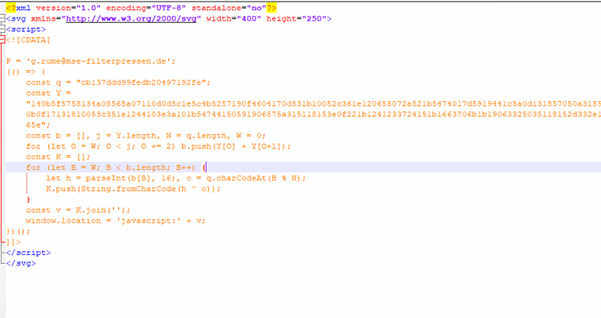
Gbr3: Kode SVG berbahaya.

Dalam sampel SVG yang dianalisis, penyerang menyematkan tag within the SVG, using a CDATA section to hide malicious logic. The code includes a long hex-encoded string (Y) and a short XOR key (q), which decodes into a JavaScript payload when processed. This decoded payload is then executed using window.location = ‘javascript:’ + v;, effectively redirecting the victim to a phishing site upon opening the file. An unused email address variable (g.rume@mse-filterpressen.de) is likely a decoy or part of targeted delivery.

Setelah dekripsi, kami menemukan tautan phishing c2c sebagai

hxxps://hju[.]yxfbynit[.]es/koRfAEHVFeQZ!bM9
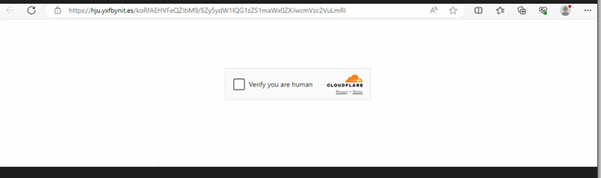
Gbr4: Gerbang CAPTCHA Cloudflare

Tautan tersebut mengarah ke situs phishing yang dilindungi oleh gerbang CAPTCHA Cloudflare. Setelah Anda mencentang kotak untuk verifikasi, Anda adalah manusia, lalu Anda akan dialihkan ke halaman berbahaya yang dikendalikan oleh penyerang.
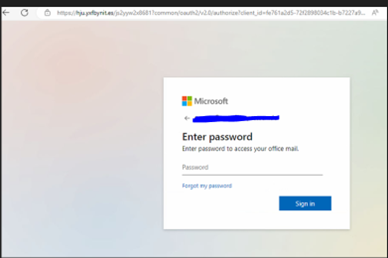
Fig5: Formulir masuk Office 365

Halaman ini menyematkan formulir masuk Office 365 yang tampak asli, yang memungkinkan kelompok phishing menangkap dan memvalidasi kredensial email dan kata sandi Anda secara bersamaan.

Kesimpulan: Tetap Terdepan dari Ancaman Berbasis SVG

Seiring para penyerang terus berinovasi, organisasi harus menyadari risiko tersembunyi dalam format berkas yang tampaknya aman seperti SVG. Tim keamanan harus:

  • Implementasi VE inspeksi konten mendalam untuk berkas SVG.
  • Nonaktifkan rendering SVG otomatis di browser dari sumber yang tidak tepercaya.
  • Berikan edukasi kepada karyawan tentang risiko membuka lampiran yang tidak dikenal.
  • Pantau pengalihan yang tidak biasa dan aktivitas skrip dalam email dan lalu lintas web.

SVG mungkin merupakan alat yang ampuh bagi para pengembang, tetapi di tangan yang salah, SVG dapat menjadi senjata ampuh bagi penjahat siber. Kesadaran dan pertahanan proaktif adalah kunci untuk tetap terdepan dalam menghadapi ancaman yang sedang berkembang ini.

IOC

c78a99a4e6c04ae3c8d49c8351818090

f68e333c9310af3503942e066f8c9ed1

2ecce89fa1e5de9f94d038744fc34219

6b51979ffae37fa27f0ed13e2bbcf37e

4aea855cde4c963016ed36566ae113b7

84ca41529259a2cea825403363074538


Penulis:

Soumen Burma

Rumana Siddiqui

 Sebelumnya PosApa itu Serangan Zero-Day?
Posting berikutnya  RBI Menekankan Penerapan Pendekatan Zero Trust untuk Lembaga Perbankan...
Rumana Siddiqui

Tentang Rumana Siddiqui

Rumana Siddiqui bekerja sebagai Peneliti Keamanan Senior di Quick Heal Security Labs. Ia memiliki minat yang besar terhadap analisis malware, rekayasa balik, dan eksplorasi...

Artikel oleh Rumana Siddiqui »

Pos terkait

  • CVE-2026-3854: Bagaimana Opsi Git Push Menjadi Kerentanan Injeksi Metadata Internal

    Oktober 6, 2026
  • Di Balik DragonForce: Bagaimana Muatan Ransomware Sebenarnya Berjalan

    Oktober 1, 2026
  • MacSync: Pencuri macOS yang Licik dengan Memanfaatkan Jebakan ClickFix

    September 8, 2026
Penulis Unggulan
  • Seqrite
    Seqrite

    Seqrite adalah penyedia solusi keamanan siber perusahaan terkemuka. Dengan fokus pada...

    Baca artikel lebih menurut Seqrite
  • Bineesh P
    Bineesh P

    Saya seorang penggemar keamanan siber yang bersemangat dan penulis yang berdedikasi. Dengan bakat...

    Baca artikel lainnya oleh Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Saya seorang penulis yang gemar membuat konten tentang teknologi baru dan...

    Baca lebih banyak artikel oleh Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar adalah Direktur Pelaksana Bersama Quick Heal Technologies...

    Baca artikel lainnya oleh Sanjay Katkar
Topik
tepat (25) Serangan dunia maya (36) serangan cyber (58) cyberattack (16) cyberattacks (15) Keamanan cyber (344) keamanan cyber (34) Ancaman dunia maya (33) ancaman cyber (51) Data pelanggaran (56) pelanggaran data (29) kehilangan data (28) pencegahan kehilangan data (34) data privacy (17) perlindungan data (35) keamanan data (19) DLP (50) DPDP (14) DPDPA (17) enkripsi (16) keamanan endpoint (113) Keamanan perusahaan (20) Mengeksploitasi (13) GDPR (14) malware (76) analisis malware (15) serangan malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Keamanan jaringan (26) Phishing (30) ransomware (69) serangan ransomware (31) serangan ransomware (31) perlindungan ransomware (17) Seqrite (41) Seqrite enkripsi (27) Seqrite EPS (33) Seqrite Layanan (16) deteksi ancaman (15) Intelijen Ancaman (26) UTM (34) Kerentanan (16) nol kepercayaan (13)
Seqrite Labs

Penyedia solusi keamanan TI perusahaan terkemuka yang menyederhanakan keamanan titik akhir, data, dan jaringan dengan solusi pencegahan, deteksi, dan respons ancaman terbaik di kelasnya di seluruh dunia.

Baca Lebih Lanjut Tentang Seqrite

Follow us:

Berlangganan newsletter kami

Tetap terinformasi tentang tren dan wawasan keamanan siber terkini.

pemuatan
Produk dan Layanan
  • awan
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Di tempat
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Bisnis Mikro
  • SOHO Total Edition
  • Layanan
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Keamanan Siber & Data Privacy Kesadaran
Publikasi
  • blog
  • Kertas putih
  • Lembaran Data
  • Laporan Ancaman
  • Manuals
  • PoV
  • Memahami Data Privacy
  • Dialog DPDP
  • Kebijakan & Kepatuhan
  • EULA
  • GoDeep.AI
  • SIA
  • Jam Privasi
Hubungi Kami
  • Kantor Terdaftar
  • Mari Bicara Keamanan Siber
Bantuan
  • Dukungan teknis
  • Software Download
  • Pembaru Offline
  • Upgrade Firmware
  • Upgrade
  • Dokumentasi Produk
Tentang Kami
  • Tentang kami Seqrite
  • Kepemimpinan
  • Penghargaan & Pengakuan
  • Ruang Berita
Mitra kami
  • Program Mitra
  • Temukan Mitra
  • Menjadi Mitra
  • Seqrite Sertifikasi

Hak cipta © 2026 Quick Heal Technologies Ltd.

Peta Situs Privasi Kebijakan Pernyataan Hukum Kebijakan Cookie Ketentuan Penggunaan


