
Kampanye malware “GrassCall” merupakan serangan rekayasa sosial tingkat lanjut yang dilakukan oleh organisasi kriminal siber berbahasa Rusia yang disebut “Crazy Evil,” dengan subkelompoknya “kevland” yang memimpin operasi tersebut. Kampanye ini secara khusus menargetkan pencari kerja di sektor mata uang kripto dan Web3, menggunakan skema wawancara kerja palsu untuk membahayakan sistem korban dan mencuri aset mata uang kripto mereka.
Ratusan orang telah terkena dampak penipuan tersebut, beberapa melaporkan dompet mereka terkuras habis dalam serangan tersebut.
Ikhtisar Aktor Ancaman di Baliknya:
“Crazy Evil” adalah organisasi kriminal siber berbahasa Rusia yang telah berkembang pesat sejak didirikan pada tahun 2021, menjadi salah satu kelompok paling produktif yang menargetkan aset digital. Kelompok ini mengkhususkan diri dalam penipuan identitas, pencurian mata uang kripto, dan penyebaran malware pencuri informasi. Operasi mereka ditandai dengan taktik rekayasa sosial yang canggih, seringkali melibatkan penggunaan “traffer”—pakar rekayasa sosial yang mengalihkan lalu lintas yang sah ke halaman phishing berbahaya.
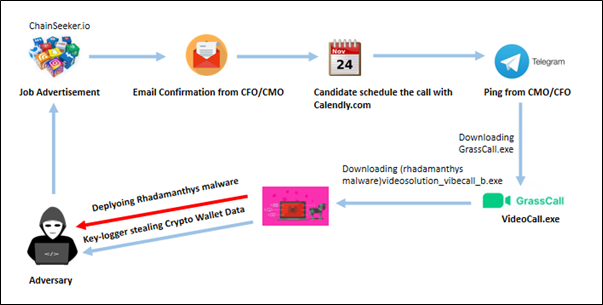
Rantai Infeksi:
Taktik dan Pendekatan Serangan:
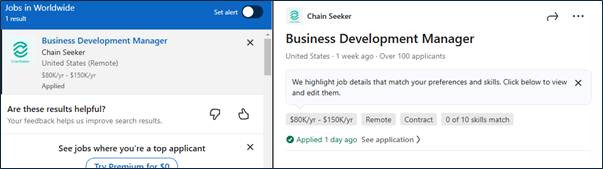
Meniru Perusahaan Palsu: Para penyerang membuat bisnis palsu, seperti "ChainSeeker.io", yang menampilkan situs web profesional dan akun media sosial aktif di platform seperti LinkedIn dan X (sebelumnya Twitter). Mereka memasang iklan lowongan kerja berkualitas tinggi di situs lowongan kerja terkemuka seperti LinkedIn, Well-found, dan Crypto Jobs List untuk menarik pelamar yang tidak menaruh curiga.
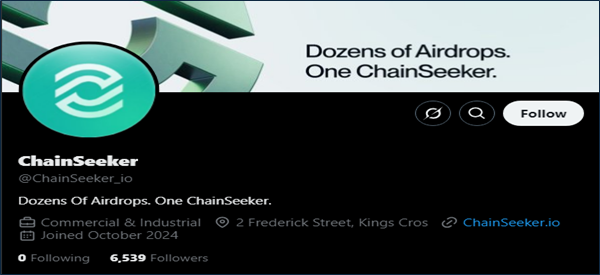
Iklan Pekerjaan melalui platform media sosial:
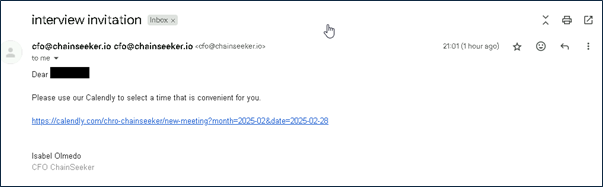
Komunikasi Phishing: Setiap kali kandidat yang berminat menanggapi lowongan pekerjaan di media sosial, mereka menerima email undangan wawancara dengan pejabat senior perusahaan, seperti Chief Marketing Officer (CMO) atau Chief Finance Officer (CFO). Percakapan kemudian beralih ke Telegram, di mana CMO/CFO yang menyamar memberikan arahan lebih lanjut.
Surat yang diterima setelah melamar Pekerjaan yang diposting:
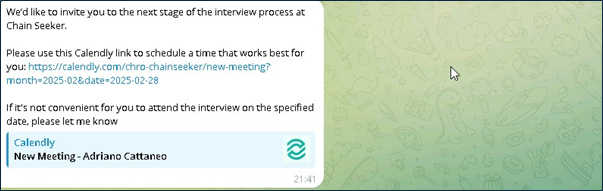
Percakapan beralih ke Telegram, tempat kandidat diundang untuk menjadwalkan panggilan menggunakan Calendly, yang memungkinkan mereka memilih slot waktu yang sesuai.
Setelah kandidat menjadwalkan panggilan mereka dalam jangka waktu yang dipilih, CMO atau CFO akan menghubungi mereka sebelumnya untuk memberikan rincian tambahan.
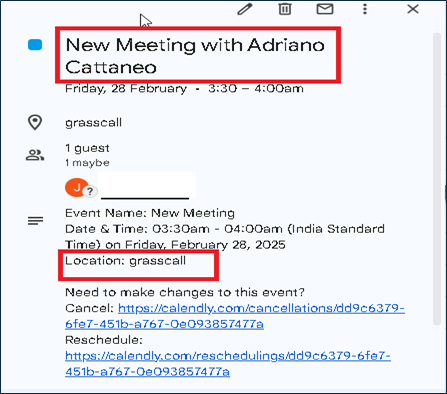
Tepat sebelum panggilan, CFO/CMO mereka menghubungi kandidat untuk bergabung dalam panggilan dengan kode sandi bersama.
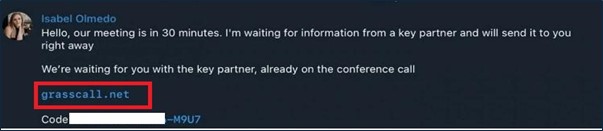
Penyebaran Perangkat Lunak Berbahaya: CMO palsu mengarahkan kandidat untuk mengunduh aplikasi konferensi video bernama "GrassCall" dari situs web tertentu (misalnya, "grasscall[.]net"). Akses ke unduhan tersebut memerlukan kode yang diberikan selama percakapan Telegram. Situs web tersebut mendeteksi sistem operasi pengunjung dan menawarkan klien berbahaya yang sesuai:
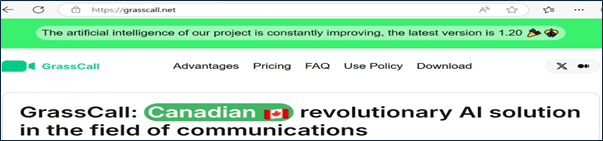
Dalam penelitian kami yang sedang berlangsung baru-baru ini, kami telah mengidentifikasi bahwa musuh telah mengubah merek platform mereka dengan https://vibecall[.]app/.
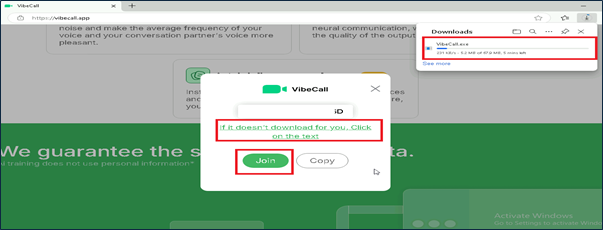
Di sini, setelah kandidat memasukkan kode sandi untuk bergabung dalam rapat, GrassCall.exe akan diunduh berdasarkan OS.
Pengguna Windows: Menginstal "GrassCall.exe" memicu penyebaran Trojan Akses Jarak Jauh (RAT) yang dikombinasikan dengan program pencuri informasi seperti Rhadamanthys. Alat berbahaya ini memungkinkan penyerang mempertahankan akses berkelanjutan, mencatat penekanan tombol, dan mengekstrak data sensitif, termasuk kredensial dompet mata uang kripto.
Pengguna Mac: Menginstal “GrassCall_v.6.10.dmg” mengakibatkan aktivasi Atomic macOS Stealer (AMOS), alat yang dirancang khusus untuk mengumpulkan data rahasia dari perangkat macOS.
Analisis Teknis GrassCall.exe/VibeCall.exe:
VibeCall.exe adalah berkas eksekusi 64-bit yang berfungsi sebagai penginstal tetapi bersifat berbahaya. Setelah dijalankan, berkas ini mencoba memasang dan menyebarkan malware Rhadamanthys. Rhadamanthys adalah Trojan pencuri informasi canggih yang dirancang untuk mengumpulkan data sensitif, termasuk kredensial login, informasi keuangan, dan detail sistem.
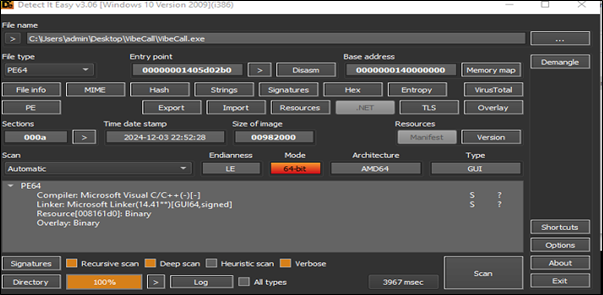
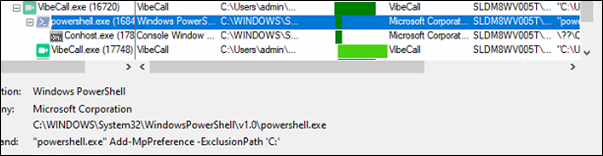
Saat dieksekusi, perintah Add-MpPreference dijalankan untuk menambahkan jalur pengecualian di Microsoft Defender. Secara spesifik, perintah ini mengecualikan seluruh drive C:, menyebabkan Defender sepenuhnya melewati semua file dan folder di C: selama pemindaiannya. Hal ini secara efektif menonaktifkan kemampuan Defender untuk mendeteksi atau menanggapi aktivitas berbahaya apa pun yang terjadi di dalam drive yang dikecualikan.
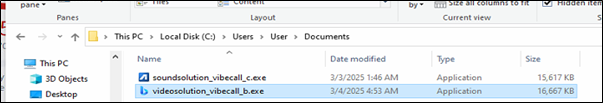
Program ini mencoba mengunduh beberapa sampel malware Rhadamanthys dan mencoba mengeksekusinya.
hxxp[:]//rustaisolutionnorisk[.]com/downloads/contry_solution_vibecall_e.exe 4b371777c2c638c97b818057ba4b0a2de246479776eaaacebccf41f467bb93c3
hxxp[:]//rustaisolutionnorisk[.]com/downloads/aisolution_vibecall_a.exe f2e8f1f72abbc42f96c5599b8f27f620d91ae1680aa14b4f0bbf3daabd7bee30
hxxp[:]//rustaisolutionnorisk[.]com/downloads/soundsolution_vibecall_c.exe d23f79f9b7e1872d4671a18aa85b810c0cec2e0f5ce07c2cf99ed39f8936c8fb
hxxp[:]//rustaisolutionnorisk[.]com/downloads/videosolution_vibecall_b.exe 386b61ccdd4b785c835a064179d5fa58dc0d5fe34970a04487968e1ee0189ce6
Program tersebut akan meletakkan sampel yang telah diunduh di folder C: / Users / user / Documents dan mencoba mengeksekusinya.
Analisis malware Rhadamanthys
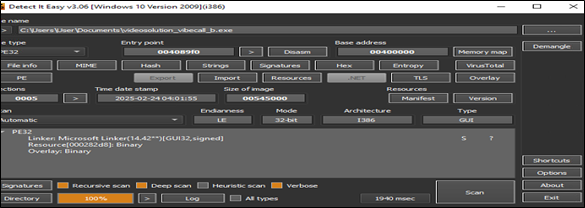
Setelah menganalisis salah satu malware Rhadamanthys (videosolution_vibecall_b.exe) di atas, kami menemukan bahwa itu adalah sampel paket 32bit yang berisi shellcode.
Setelah melakukan pembongkaran, kami menemukan payload kedua dari malware Rhadamanthys seperti yang ditunjukkan pada gambar di bawah ini.
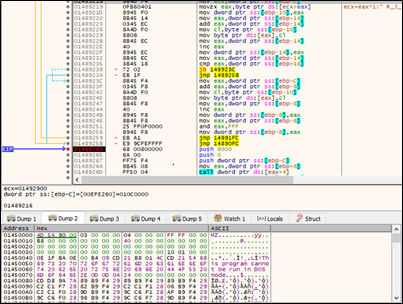
2nd Muatan
sha256: 0160c14c3d84dcc5802a329a4d4bedcabd23b3a7761c1cd95d16bd0b7a7bb8eb
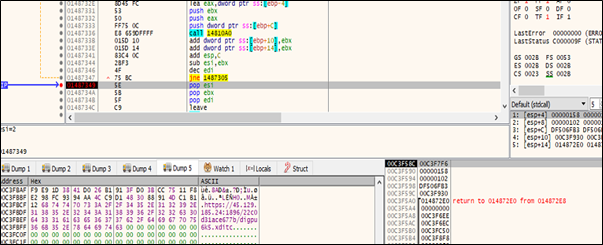
Muatan kedua berisi berkas konfigurasi yang mencoba membuat koneksi ke server perintah dan kontrol (C2). Koneksi tersebut diarahkan ke URL:
hxxps://45.129.185.24:1896/22c0d31ace677b/digpu6k5.xditc
TTPS:
| T1566.002 | Phishing: Tautan Spearphishing |
| T1071.001 | Protokol Lapisan Aplikasi: Protokol Web |
| T1102.001 | Layanan Web: Media sosial |
| T1199 | Hubungan Tepercaya |
| T1105 | Transfer Alat Masuk |
| T1059.001 | Penerjemah Perintah dan Skrip: PowerShell/Windows Command Shell |
| T1204.002 | Eksekusi Pengguna: File Berbahaya |
| T1547.001 | Eksekusi Autostart Boot atau Logon: Kunci Jalankan Registri / Folder Startup |
| T1056.001 | Pengambilan Masukan: Keylogging |
| T1567 | Eksfiltrasi Melalui Layanan Web |
| T1566.001 | Phishing: Lampiran Spearphishing |
Tindakan Pencegahan:
- Verifikasi Peluang Kerja: Selalu konfirmasikan keaslian lowongan kerja dan perusahaan yang menawarkannya. Gunakan saluran resmi dan terverifikasi untuk memvalidasi komunikasi terkait rekrutmen.
- Berhati-hatilah dengan Unduhan: Hindari menginstal perangkat lunak dari sumber yang tidak dikenal atau tidak terverifikasi, terutama jika diminta sebagai bagian dari interaksi yang tidak diminta.
- Instal Alat Keamanan yang Andal: Gunakan perangkat lunak antivirus dan anti-malware yang memiliki reputasi baik untuk melindungi sistem Anda dari ancaman.
- Lakukan Pemeriksaan Sistem Secara Berkala: Lakukan pemindaian berkala pada perangkat Anda untuk mendeteksi dan menghapus malware atau file lain yang berpotensi membahayakan.
IoC dengan Deteksi:
| File Name | Hash | Deteksi pada Seqrite |
| VibeCall.exe | b63367bd7da5aad9afef5e7531cac4561c8a671fd2270ade14640cf03849bf52 | Trojan.GrassCallCiR |
| videosolution_vibecall_b.exe | 386b61ccdd4b785c835a064179d5fa58dc0d5fe34970a04487968e1ee0189ce6 | Trojan.Rhadamanth.S35275351 |
| contry_solution_vibecall_e.exe | 4b371777c2c638c97b818057ba4b0a2de246479776eaaacebccf41f467bb93c3 | Trojan.Rhadamanth.S35275351 |
| aisolution_vibecall_a.exe | f2e8f1f72abbc42f96c5599b8f27f620d91ae1680aa14b4f0bbf3daabd7bee30 | Trojan.Rhadamanth.S35275351 |
Penulis:
Soumen Burma
Dixit Ashokbhai Panchal