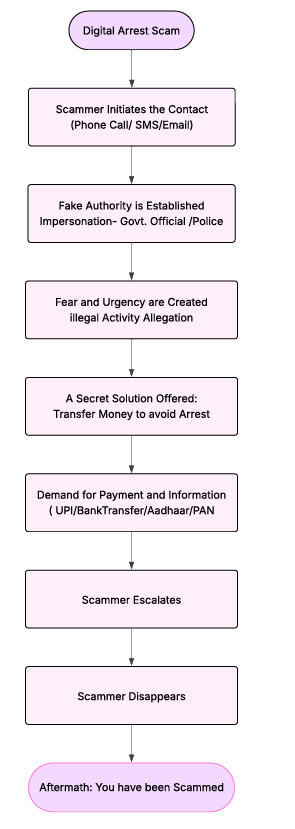
Penipuan Penangkapan Digital:
Semuanya berawal dari panggilan telepon yang pada awalnya tampak rutin—terukur, terdengar resmi, dan secara tak terduga serius. Di ujung telepon, ada seseorang yang mengaku mewakili badan pemerintah, dengan tenang menuduh Anda melakukan kejahatan yang tidak pernah Anda lakukan—perdagangan narkoba, pencucian uang, atau sesuatu yang sama mengkhawatirkannya. Mereka menyebutkan nama, alamat, dan detail pribadi Anda lainnya dengan akurasi yang menakutkan, membuat seluruh percakapan terasa sangat nyata. Inilah wajah yang meresahkan dari apa yang sekarang dikenal sebagai penipuan "penangkapan digital" —bentuk penipuan siber baru dan berkembang pesat yang memicu rasa takut dan kepercayaan.
Akuisisi Data:
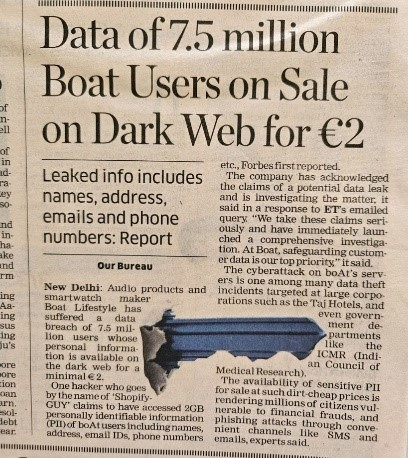
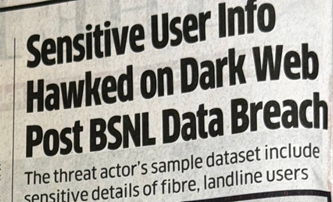
Penipu memanfaatkan pelanggaran data besar-besaran untuk mendapatkan nomor IMSI dan detail SIM, memanfaatkan data Home Location Register untuk membuat profil korban yang dirancang dengan cermat. Profil yang presisi ini memberikan kesan autentik pada penipuan penangkapan digital, membuatnya sangat masuk akal. Pelanggaran BoAt pada April 2024 mengekspos data pelanggan yang sangat besar, termasuk nama dan informasi kontak, yang kemudian muncul di web gelap. Demikian pula, sistem Hathway disusupi melalui kerentanan Laravel, yang mengakibatkan kebocoran data pelanggan yang sensitif, termasuk nomor Aadhaar, detail paspor, dan dokumen KYC. Seiring data pribadi ini beredar, ancaman pencurian identitas dan penipuan tertarget menjadi semakin nyata.
PENYERAHAN DATA FISIK dan KEBOCORAN LOKAL:
Anda menyerahkan paspor Anda, paspor tersebut didigitalisasi dan disimpan tanpa pengamanan yang memadai. Kemudian, dokumen-dokumen tersebut dikirimkan kembali kepada Anda melalui email dengan kop surat polisi palsu, yang mengklaim bahwa dokumen tersebut ditemukan dalam penggerebekan narkoba. Ini adalah penipuan yang mengerikan , yang mengubah data Anda sendiri yang diserahkan secara fisik dan disimpan secara tidak aman menjadi senjata yang digunakan untuk mengancam dan memaksa Anda.
Media Komunikasi:
Penipu menipu Anda melalui panggilan suara, memalsukan nomor agar terlihat seperti "Kepolisian Delhi" atau "Pemerintah India" dengan skrip yang sangat kuat. Mereka juga menggunakan panggilan video di platform seperti WhatsApp atau Zoom, lengkap dengan latar belakang dan seragam kantor polisi palsu agar tampak sah. Selain itu, waspadai SMS palsu dengan tautan yang rumit, dan terutama email yang mengatasnamakan domain pemerintah dengan lampiran panggilan pengadilan atau FIR palsu—seringkali bahkan menunjukkan KTP Anda yang bocor. Semua ini dirancang agar terlihat sangat resmi dan mengintimidasi Anda agar patuh.
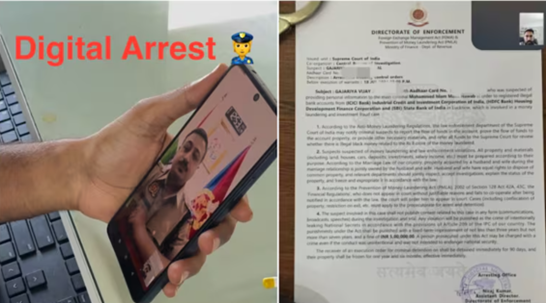
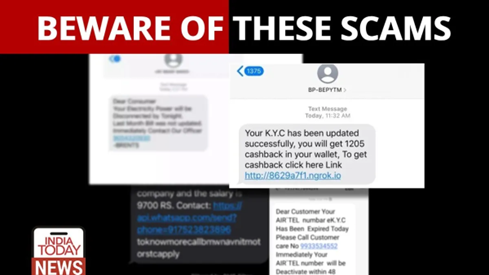
PEMBARUAN KYC PALSU
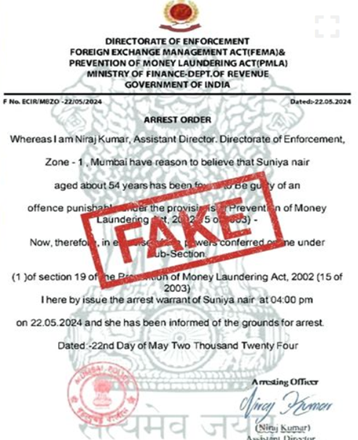
SURAT PERINTAH PENANGKAPAN PALSU DIKIRIMKAN KEPADA KORBAN
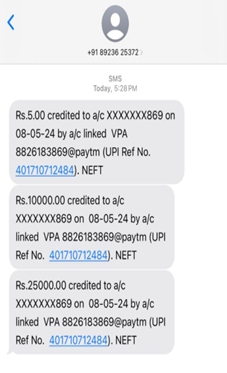
Nomor Referensi Pembayaran selalu unik untuk suatu transaksi!
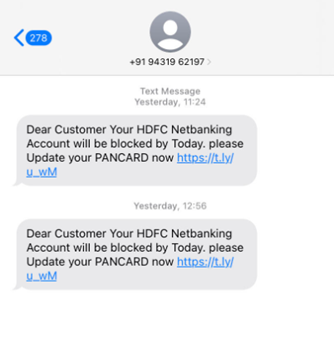
Pembaruan PAN!! Harus Berasal dari Otoritas Pajak Penghasilan, India
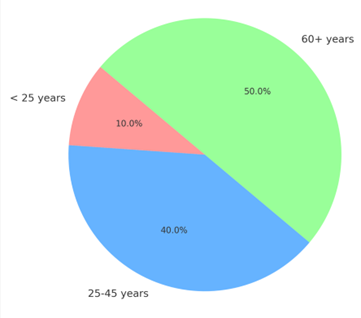
Kelompok Usia Berbeda yang Menjadi Korban Penipuan:
Penipu menargetkan semua usia, tetapi dengan cara yang berbeda. Lansia sering menjadi korban karena kurang familiar dengan trik siber dan lebih percaya pada otoritas digital. Kaum muda dan pelajar juga terdampak parah, karena takut akan pencemaran nama baik karier mereka, terutama karena kehadiran media sosial mereka yang kuat membuat jejak digital mereka mudah dilacak. Terakhir, para profesional yang bekerja dieksploitasi karena takut kehilangan pekerjaan atau dipermalukan secara sosial, dengan memanfaatkan reputasi mereka.
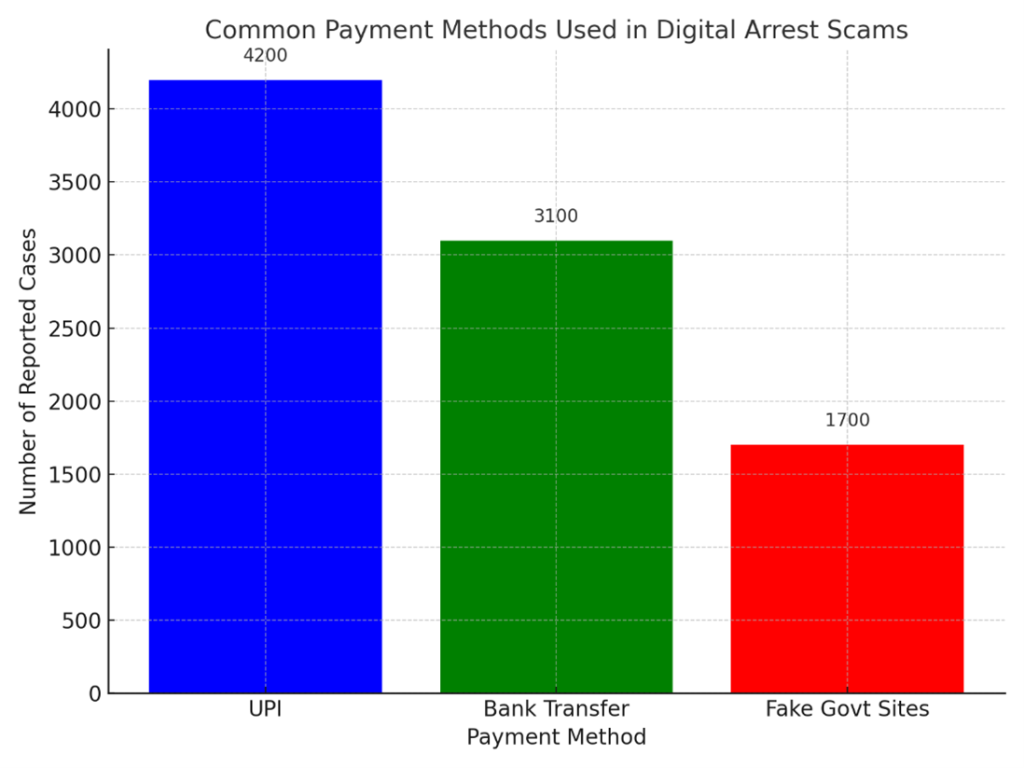
Metode Pembayaran Umum dan Cara Mengklaim Pembayaran Asli:
Penipu memastikan keaslian pembayaran dengan meniru gateway bank India yang terkenal, bahkan menerima detail kartu atau UPI. Mereka bahkan membeli sertifikat SSL yang valid untuk ikon "gembok aman". Selain itu, mereka memanipulasi nama domain dengan typosquatting, membuat situs palsu terlihat hampir identik dengan URL pemerintah yang sebenarnya. Semua ini dirancang untuk mengelabui Anda agar percaya bahwa metode pembayaran mereka sah.
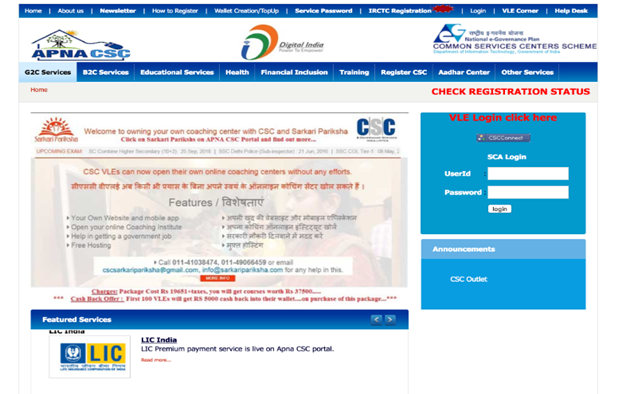
Ini Situs Web Palsu: Alamat Email Non-Pemerintah
cscsarkaripariksha[@]gmail[.]com info[@]sarkaripariksha[.]com
Situs web resmi pemerintah selalu menggunakan domain @gov.in atau @nic.in.
Bagaimana Quick Heal AntiFraud.AI Mendeteksi & Memblokir Penipuan Penangkapan Digital
1. Deteksi Panggilan Penipuan (Sebelum Anda Mengangkatnya)
🔔 Fitur: Peringatan Panggilan Penipuan + Perlindungan Penipuan
- AI menggunakan AI dan basis data penipuan global untuk menandai nomor penipuan yang diketahui.
- Jika penipu memalsukan nomor (misalnya, polisi, pemerintah, bank), Anda akan melihat pesan di layar Peringatan Risiko Penipuan sebelum menjawab—membantu Anda menghindari jebakan lebih awal.
2. Mencegah Alat Akses Jarak Jauh
🖥️ Fitur: Peringatan Berbagi Layar + Detektor Aplikasi Penipuan
- Mendeteksi jika penipu membujuk Anda untuk memasang aplikasi berbagi layar seperti meja apa saja, TeamViewer, atau apa saja APK berbahaya.
- AI segera mengirimkan peringatan berisiko tinggi:
⚠️ Berbagi layar terdeteksi. Ini mungkin penipuan. - Jika aplikasi yang tidak sah ditemukan, aplikasi tersebut akan ditandai dan dinonaktifkan.
3. Pemantauan Aktivitas Perbankan Secara Real-Time
💳 Fitur: Peringatan Penipuan Perbankan + Peringatan Akses Tidak Sah
- Jika penipu mendapat akses dan memulai transfer uang, AntiFraud.AI memantau perilaku perbankan menggunakan AI.
- Ini mengidentifikasi pola yang mencurigakan (transfer besar, penerima pembayaran baru, login yang tidak biasa) dan segera memperingatkan Anda untuk memblokir atau memverifikasinya.
4. Intersepsi Verifikasi Pembayaran
🔐 Fitur: Pengumuman Nama Penerima + Pembayaran Aman
- Sebelum menyelesaikan transaksi apa pun, sistem membacakan nama penerima pembayaran, memperingatkan Anda jika penerimanya tidak terverifikasi.
- Mode Perbankan Aman memblokir halaman pembayaran yang tidak aman, tautan palsu, atau aplikasi phishing yang sering digunakan oleh penipu.
5. Deteksi Penukaran SIM & Penerusan Panggilan
📞 Fitur: Peringatan Penerusan Panggilan
- Penipu terkadang mengalihkan panggilan dan SMS untuk mendapatkan OTP atau menerobos lapisan keamanan.
- AI langsung memberi tahu Anda tentang segala manipulasi SIM atau aktivitas penerusan panggilan—memberi Anda waktu untuk menghentikan penipuan sebelum dimulai.
6. Perlindungan & Panduan Pasca Insiden
🆘 Fitur: Korban Penipuan? + Penipuan Lindungi Teman
- Jika Anda terjebak di tengah penipuan atau terlambat menyadarinya, AntiFraud.AI membantu Anda mengambil tindakan:
- Transaksi blok
- Beritahu bank Anda
- Laporkan penipuan tersebut ke pihak berwenang
- Akses dukungan pemulihan
Mengakhiri Perangkap: Daftar Periksa Keamanan Siber Anda:
- Tetap waspada, jangan panik, dan selalu periksa ulang sebelum bertindak.
- Jangan sekali-kali membagikan OTP, Rincian Bank Anda melalui panggilan telepon atau pesan.
- Jangan pernah mengunggah informasi pribadi di media sosial, karena profil korban dimulai dari sini.
- Penangkapan tidak dapat dilakukan secara digital, terlepas dari pelanggaran yang dapat dikenali dan tidak dapat dikenali.
- Jangan pernah menjawab panggilan video/audio dari nomor yang tidak dikenal.
- Tidak ada lembaga penegak hukum yang meminta uang melalui platform audio/video/SMS.
- Surat perintah penangkapan harus diserahkan secara fisik, tidak boleh dikirim melalui email.
- Jangan mengklik tautan apa pun secara membabi buta, karena bisa jadi itu adalah ancaman penipuan/phishing.
- Semua memeriksa domain email - email pemerintah asli diakhiri dengan @gov.in atau @nic.in.
- Periksa secara berkala situs web pemerintah untuk mengetahui adanya pemberitahuan web palsu/ringkasan pengguna guna meningkatkan kewaspadaan.
- Instal alat keamanan seperti Antifraud.AI yang dapat dengan mudah mendeteksi aktivitas penipuan dan memperingatkan Anda serta memastikan keamanan digital Anda.
Laporkan ke situs web Pemerintah berikut:
- Klik disini – Melaporkan pengaduan kejahatan dunia maya (Portal Pelaporan Kejahatan Dunia Maya Nasional)
- Klik disini – Tim Tanggap Darurat Komputer India
- Hubungi 1930 – Nomor Bantuan Kejahatan Dunia Maya
- Kunjungi kantor polisi cyber terdekat untuk mendapatkan dukungan
Tetap waspada. Pencegahan adalah perlindungan terbaik.