

Ringkasan
APT Transparent Tribe (APT36) tengah memancing Angkatan Darat India agar membuka berkas berbahaya bertema 'Revisi kebijakan penempatan Perwira.' Tim APT Quick Heal terus melacak kelompok ancaman yang terus-menerus ini dan telah menemukan kampanye serangan baru yang menargetkan India.
Pada saat yang sama, kami juga mengamati peningkatan penargetan sektor pendidikan oleh aktor ancaman yang sama. Hal ini merupakan kelanjutan dari penargetan IIT sejak tahun lalu.
Selain itu, sub-divisi dari kelompok ini, SideCopy , baru-baru ini terpantau menargetkan sebuah Organisasi Pertahanan India di mana domain yang menampung file berbahaya kemungkinan sedang diuji untuk bertindak sebagai halaman phishing.
Temuan Kunci
- APT36 menargetkan Angkatan Darat India dengan berkas PPAM berbahaya dengan tema 'Petugas memposting kebijakan revisi final'.
- File add-on PowerPoint yang mendukung makro ini (PPAM) digunakan untuk membungkus muatan berbahaya dengan menanamkan file arsip sebagai objek OLE.
- Rantai infeksi mengarah pada eksekusi muatan Crimson RAT berbasis .NET yang dapat menerima dan mengeksekusi 22 perintah beserta mekanisme persistensi.
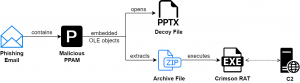
Ikhtisar Rantai Serangan
- C2 yang digunakan oleh APT36 menggunakan Nama Umum yang sama, yang biasanya ditemukan dalam infrastruktur C2 kelompok ancaman ini.
- Dari penargetan IIT ke NIT dan sekolah Bisnis sekarang, kami telah mengamati peningkatan penargetan pada kuartal pertama tahun 2023, yang mencapai puncaknya pada bulan Februari.
Ringkasan
Transparent Tribe adalah kelompok ancaman asal Pakistan yang aktif sejak 2013. Mereka merupakan aktor ancaman yang gigih menargetkan pemerintah dan entitas militer India. Kelompok ini terus-menerus menggunakan muatan seperti Crimson RAT dan Capra RAT dalam operasinya, dan terus memperbaruinya.
Sejak Mei 2022 tahun lalu, Transparent Tribe mulai menargetkan sektor pendidikan, yang melonjak pada tahun 2023. Analisis mendalam tentang rantai infeksi terbaru yang menargetkan Angkatan Darat India dan detail penargetan sektor pendidikan dapat ditemukan dalam whitepaper kami.



