
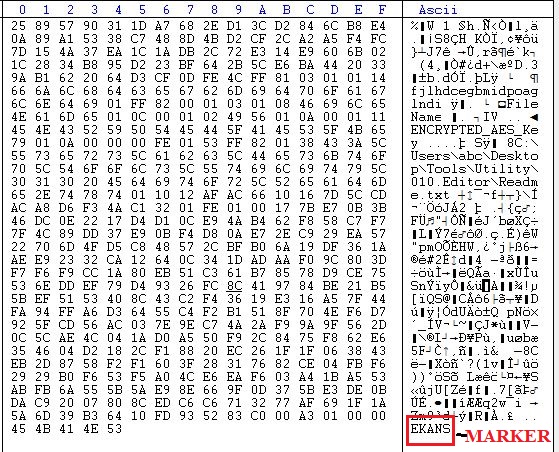
Ransomware bertarget baru bernama SNAKE atau EKANS ditemukan pada awal Januari. Malware ini ditulis dalam bahasa Go, sangat terenkripsi, dan menargetkan lingkungan ICS (Industrial Control System). Ransomware Snake tampaknya didistribusikan melalui kampanye terfokus dan tertarget yang secara eksklusif menargetkan jaringan perusahaan bisnis — menggunakan AES dan RSA untuk enkripsi. Setelah infeksi, file yang relevan akan ditimpa dengan data terenkripsi. Setiap file yang dimodifikasi juga diberi tag dengan string " EKANS " di akhir file.
Malware ini menyertakan pengecekan untuk nama sistem internal yang telah ditentukan dan alamat IP publik, dalam kasus kami terkait dengan perusahaan Honda. Malware akan langsung keluar jika permintaan DNS ke domain internal milik Honda tidak dapat diselesaikan.
Analisis teknis:
Berkas tersebut merupakan berkas yang dapat dieksekusi PE32 untuk MS Windows dan memiliki bagian “.symtab” dengan lebih sedikit impor yang menunjukkan bahwa berkas tersebut ditulis & dikompilasi dalam bahasa Go.
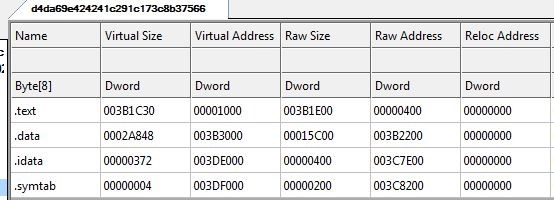
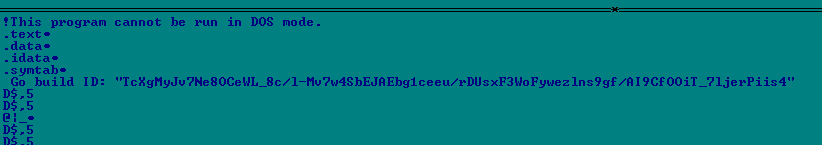
Berbagai string ditemukan yang mengonfirmasi bahwa biner tersebut dikompilasi dalam bahasa Go. Di bawah ini adalah ID build Go.
Malware tersebut mulai meminta resolusi DNS untuk “MDS.HONDA.COM”. Honda baru-baru ini terkena serangan siber ransomware pada sistem teknologinya. Jadi tampaknya sampel ini adalah yang digunakan untuk membahayakan situs Honda.
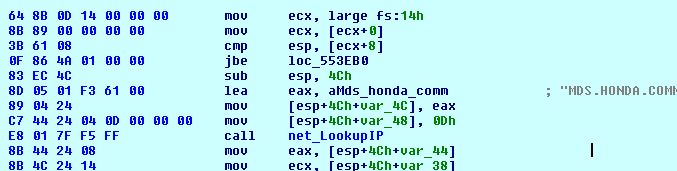
Malware tersebut mengarahkan “ MDS.HONDA.COM ” ke alamat IP terkait, dan juga berisi referensi ke alamat IP AS 170.108.71.15 , yang mengarah ke nama host ' unspec170108.amerhonda.com '. Jika resolusi DNS gagal, maka malware akan menghentikan eksekusinya.
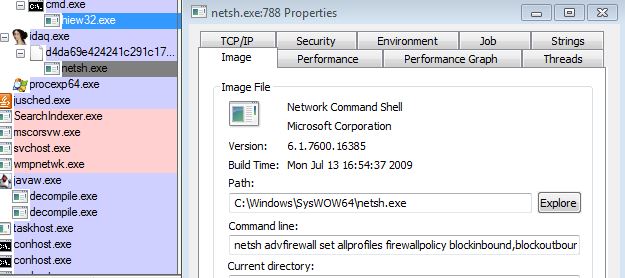
Ketika malware menemukan bahwa nama domain telah dipecahkan, ia akan mengubah pengaturan firewall dengan mengirimkan perintah ke netsh.exe (alat jaringan). Perintah yang diteruskan adalah:
“Netsh advfirewall menyetel semua profil firewallpolicy blok masuk, blok keluar”.
Perintah ini akan memblokir semua koneksi masuk dan keluar untuk semua profil yang tidak sesuai dengan aturan masuk dan keluar menggunakan fungsi firewall Windows.
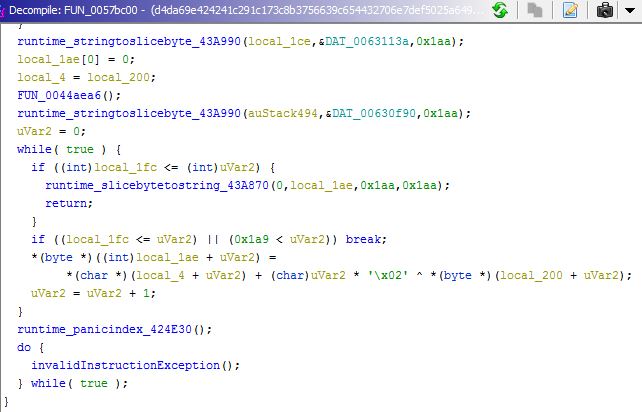
Malware menggunakan algoritma di bawah ini untuk mendekripsi semua string yang digunakan selama eksekusi malware, namun, setiap data terenkripsi menggunakan kunci XOR yang berbeda.
Loop dekripsi di bawah mendekripsi kunci publik RSA, yang akan digunakan untuk mengenkripsi setiap kunci AES yang digunakan untuk mengenkripsi file.
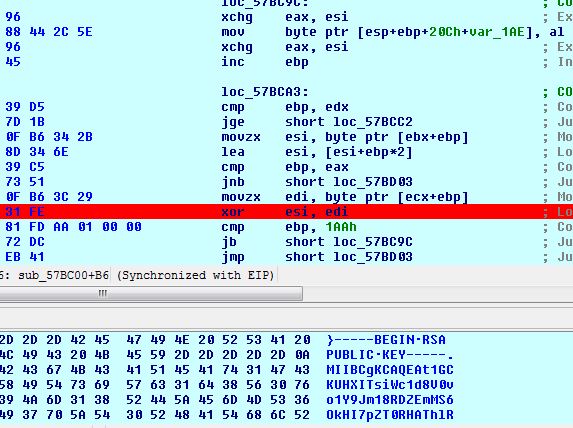
Kode dekompilasi untuk algoritma diberikan seperti di bawah ini.
Malware memeriksa keberadaan Mutex bernama "EKANS". Jika ada, ransomware akan menghentikan eksekusinya dan tidak akan menginfeksi sistem. Jika tidak, mutex akan dibuat dan infeksi akan berlanjut.
Ini berisi proses dan daftar layanan yang dikodekan secara keras, yang ditampilkan sebagai string malware terenkripsi. Jika ada layanan yang berjalan di sistem korban, ransomware akan menghentikan layanan tersebut. Selain itu, jika ada proses yang berjalan di sistem, ransomware akan mematikan proses tersebut menggunakan fungsi TerminateProcess(). Beberapa nama proses tercantum di bawah ini.
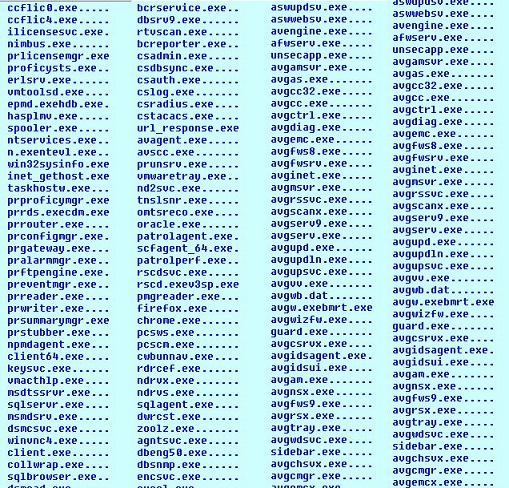
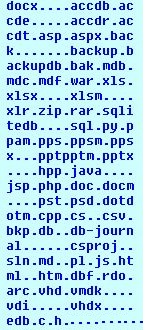
Malware akan menghapus semua cadangan Volume Shadow Copy yang ditemukan di sistem. Malware melewatkan beberapa ekstensi file dari enkripsi. Beberapa di antaranya disebutkan di bawah ini:
.sys .mui .tmp .lnk .config .tlb .olb .blf .ico .manifest .bat .cmd .ps1 dll
Beberapa ekstensi yang disebutkan di bawah ini didekripsi oleh malware meskipun ini tidak digunakan saat enkripsi.
Proses enkripsi Snake merupakan gabungan kriptografi simetris dan asimetris, yang mencakup AES-256 dan RSA-2048. Kunci simetris diperlukan untuk mengenkripsi dan mendekripsi berkas. Kunci simetris ini dienkripsi dengan kunci publik penyerang. Dekripsi hanya dapat dilakukan dengan kunci privat penyerang. Hal ini membuat dekripsi menjadi sulit atau bahkan mustahil bagi vendor keamanan.
Malware menggunakan mode AES CTR untuk enkripsi berkas dengan kunci acak 0x20 byte dan IV acak 0x10 byte. Kunci publik RSA dikodekan secara keras di dalam berkas. Setelah enkripsi, malware menambahkan penanda "EKANS" di akhir. EKANS adalah kebalikan dari SNAKE.
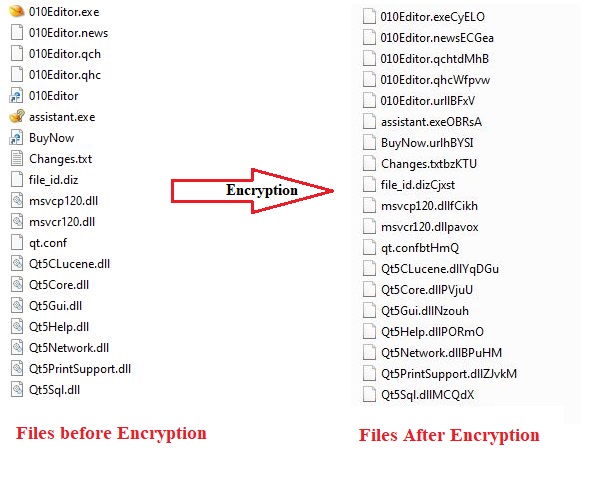
Setelah mengenkripsi semua berkas, malware akan mengganti nama setiap berkas terenkripsi. Malware menambahkan string 5 karakter acak ke ekstensi berkas. Ekstensi berkas bersifat tebusan sehingga menyulitkan identifikasi ransomware melalui ekstensi. Di bawah ini adalah gambar yang menunjukkan penggantian nama berkas oleh ransomware Snake.
Kesimpulan
Ransomware telah menjadi ancaman berkelanjutan bagi pengguna individu dan bisnis. Setelah ransomware mengenkripsi file, sangat sulit untuk mendekripsi data tersebut. Mengingat besarnya kerusakan yang dapat ditimbulkan ransomware terhadap data Anda, Anda harus mengikuti langkah-langkah keamanan yang disarankan di bawah ini.
- Gunakan antivirus berlapis-lapis yang dapat menghentikan ancaman waktu nyata.
- Selalu perbarui antivirus Anda.
- Perbarui Sistem Operasi Anda secara berkala karena patch penting dirilis setiap hari.
- Selalu perbarui perangkat lunak Anda.
- Jangan pernah menghubungkan sistem jarak jauh ke Internet secara langsung.
- Jangan mengklik tautan atau mengunduh lampiran dalam email yang diterima dari sumber yang tidak dikenal.
- Lakukan pencadangan data secara berkala dan simpan di lokasi yang aman.
- Audit sistem gateway dan periksa kesalahan konfigurasi.
Seqrite Produk kami dilengkapi dengan teknologi deteksi berlapis seperti IDS/IPS, Pemindaian DNA, Pemindaian Email, BDS, Perlindungan Web, dan deteksi Anti Ransomware yang telah dipatenkan. Pendekatan keamanan berlapis ini membantu kami melindungi pelanggan kami dari jenis Ransomware ini dan ancaman lain yang diketahui namun tidak diketahui secara efisien.
Indikator Kompromi
d4da69e424241c291c173c8b3756639c654432706e7def5025a649730868c4a1