

Seperti yang tersirat dalam namanya sendiri,
Serangan Man In The Middle merupakan jenis serangan yang dilakukan oleh orang ilegal yang berupaya menyadap komunikasi antara dua pihak.
Baik untuk diam-diam mendengar atau mencuri data penting yang sedang dipertukarkan, dengan maksud untuk memata-matai atau menghancurkan komunikasi & merusak data.
Pada dasarnya, ketika Anda mencoba mendengarkan pembicaraan apa pun antara dua entitas tanpa memberi tahu mereka, hal itu sendiri merupakan sejenis SERANGAN-MAN-IN-THE-MIDDLE.
JADI, APA SEBENARNYA SERANGAN MAN-IN-THE-MIDDLE ITU?
Namun sebelum membahas lebih jauh tentang serangan Man-In-the-Middle, saya ingin Anda melihat-lihat!
lihat telepon pintar Anda, perangkat yang mengakses internet, semua aplikasi perangkat lunak yang Anda gunakan.
Bagaimana menurutmu? Apa yang mendorong semua ini?
DATA! Benar?
Nah, semua data ini bergerak di sekitar kita tanpa batas. Dari satu sumber ke tujuan lain, data tidak memiliki batasan sama sekali. Perjalanan data yang tak teramati ini menimbulkan pertanyaan besar tentang privasi dan keamanan data.
Pernahkah Anda berpikir untuk menjaga privasi ini?
Bagaimana jika seseorang sudah melihat semua data di ponsel Anda atau menggunakan informasi pribadi Anda untuk memenuhi kebutuhannya?
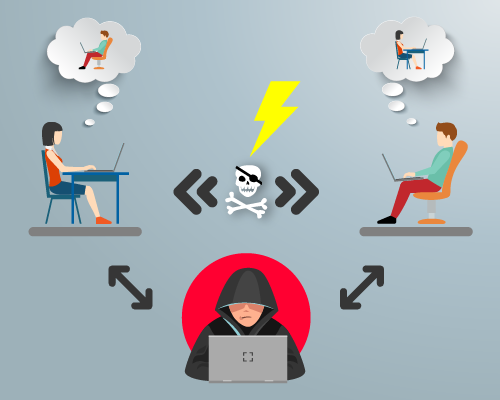
Sementara transmisi data terjadi antara klien & server, penyerang menempatkan dirinya di antara dua titik akhir komunikasi dan mengganggu transfer data, sambil mencoba memperoleh informasi penting yang sedang dipertukarkan.
Sementara itu klien dan server mengira bahwa mereka berinteraksi satu sama lain tetapi sebenarnya mereka berhadapan dengan penyerang.
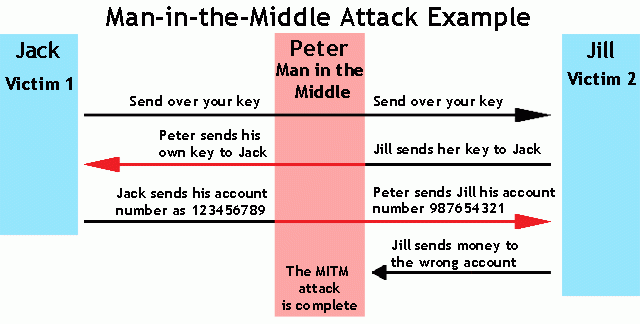
Penjelasan:
Misalkan A & B adalah dua entitas dan C adalah perantara. Jika A & B ingin berbagi informasi satu sama lain, A akan meminta kunci publik dari B, sehingga A akan mengirimkan data terenkripsi yang hanya dapat diakses dengan kunci publik tersebut, dan hanya B yang dapat membuka informasi tersebut menggunakan kunci tersebut. Namun, segera setelah B mengirimkan kunci publiknya kepada A, C yang berada di tengah mengambil kunci tersebut dan mengirimkan kunci publiknya sendiri kepada A.
A, dengan asumsi kuncinya milik B, mengenkripsi data yang dibutuhkan, dan mengirimkannya kembali ke B. C kemudian akan mendekripsi data tersebut menggunakan kunci publiknya sendiri, membaca data tersebut, dan mengubah informasi sesuai kebutuhan, lalu mengirimkannya ke B dengan kunci publiknya agar B dapat mendekripsi informasi tersebut, dengan asumsi bahwa informasi ini berasal langsung dari A. Proses ini pun berlanjut. Baik A maupun B bahkan tidak menyadari bahwa mereka sebenarnya tidak sedang berkomunikasi.
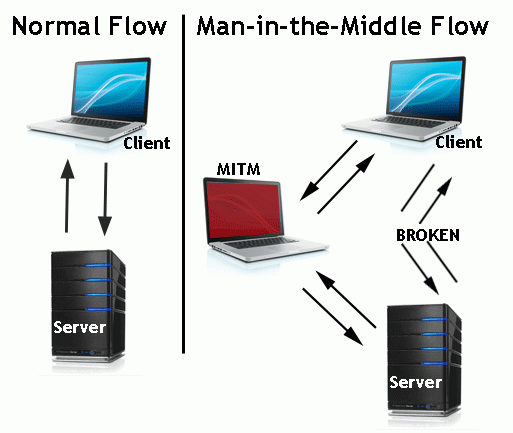
Secara teknis, setiap kali dua pihak berkomunikasi, koneksi TCP akan terbentuk. Jadi, yang dilakukan penyerang adalah membagi koneksi tersebut menjadi dua bagian, di mana satu koneksi antara penyerang dan klien, dan satu lagi antara penyerang dan server, dan penyerang bertindak sebagai proksi di antara keduanya. Cara lain serangan ini dapat terjadi adalah melalui serangan Man-In-The-Browser, di mana penyerang menempatkan Bot-nya ke sistem Anda yang mengumpulkan semua kredensial dan informasi penting dari penelusuran web harian Anda, lalu mengirimkannya kepada penyerang.
BAGAIMANA SERANGAN INI BEKERJA?
Penyerang selalu mencari jaringan yang rentan, di mana mereka dapat membobol keamanan dan mengakses transfer data. Serangan dilakukan dalam dua fase: Fase pertama adalah 'Intersepsi' atau 'Enkripsi' dan fase kedua adalah 'Dekripsi'.
'Enkripsi' & 'Dekripsi'
Untuk intersepsi, tempat umum seperti Stasiun Kereta Api, Bandara, dll. adalah yang paling disukai, karena tersedia WiFi GRATIS (Orang-orang memang menyukai hal-hal gratis). Penyerang mencoba menemukan jaringan yang kurang aman dan mencari kerentanan apa pun. Penyerang berada di antara komputer klien dan server korban untuk mencegat data, menempatkan alat yang diperlukan untuk memperoleh informasi penting yang dipertukarkan, yang dianggap aman oleh korban. Data telah dicegat, dan perlu didekripsi. Sekarang saatnya dekripsi, di mana data didekripsi dan ditindaklanjuti.
Terlalu pendek, kan? Yah, penjelasannya singkat saja untuk mendapatkan gambaran minimal. Sekarang mari kita pahami langkah demi langkah.
Ada beberapa cara lain untuk melakukan serangan keamanan jaringan. Mari kita bahas beberapa serangan ini secara singkat:
Contoh ~
1. Mengendus:
Ini adalah proses menganalisis dan menangkap paket data berisi informasi sensitif yang mengalir dari satu jaringan ke jaringan lainnya. Data mengalir dari sumber ke tujuan dalam bentuk paket data kecil, dan penyerang berhasil mengakses aliran data ini dan mengumpulkan informasi pribadi yang dibutuhkan untuk melakukan serangan.
2. Injeksi Paket:
Ini adalah teknik di mana penyerang mengganggu jaringan yang sudah ada dengan memasukkan paketnya sendiri ke dalam aliran data reguler antar entitas tepercaya untuk mencegah aktivitas berbahaya terabaikan. Jenis proses interferensi paket ini digunakan dalam serangan DDoS dan Man-In-The-Middle.
3. Pembajakan Sesi:
Setiap kali pengguna masuk ke situs web, ia mengirimkan permintaan melalui peramban ke server situs web yang diminta. Permintaan tersebut dianalisis dan respons dikirim melalui jaringan kepada pengguna, dan sesi dibuat agar pengguna dapat mengakses situs web tersebut. Sementara itu, penyerang mencoba membajak sesi tersebut dan berhasil mencegatnya, serta mengambil informasi pribadi yang diperlukan untuk memulai serangan.
4. Penghapusan SSL:
Penyerang menggunakan proses ini ketika ia menghapus enkripsi SSL/TLS yang digunakan untuk koneksi aman, mengalihkan koneksi jaringan pengguna dari HTTPS ke HTTP. Korban rentan berpindah dari koneksi aman ke koneksi yang tidak aman, sehingga mudah bagi penyerang untuk memindahkan korban ke lingkungannya sendiri, tempat penyerang mengekstrak informasi yang diberikan oleh korban. KRACK dan MITM adalah beberapa serangan yang dilakukan dengan metode pengupasan SSL.
BAGAIMANA CARA DISELAMATKAN DARI SERANGAN INI?
Berikut ini adalah beberapa langkah yang dapat kita ikuti untuk mencegah serangan siber semacam itu:
-
Gunakan koneksi HTTPS melalui HTTP karena HTTPS lebih aman dan merupakan cara yang andal untuk terhubung ke jaringan apa pun.
-
Menjaga Cookie dan cache Browser tetap bersih untuk mencegah penyerang mencuri informasi dari sumber daya tersebut.
-
Penggunaan HSTS melalui HTTPS. Arahan server web ini memaksa setiap Aplikasi Web untuk terhubung ke HTTPS dan memblokir semua konten lain yang menggunakan protokol HTTP.
-
Jangan mengklik email dan iklan yang tidak perlu.
-
Jangan menggunakan akses Wi-Fi Publik yang tidak aman atau melakukan pembayaran melalui akses tersebut.
-
Selalu perbarui alat keamanan yang diperlukan untuk melindungi sistem Anda.
-
Selalu jaga keamanan jaringan kerja Anda.
-
Jangan pernah mengunduh data bajakan apa pun.
SEQRITE Mesin Ancaman Terpadu: IPS
Sistem Pencegahan Intrusi
IPS adalah sistem keamanan jaringan yang melindungi jaringan organisasi Anda dari serangan eksternal, upaya intrusi, malware, dan ancaman. Sistem ini memantau lalu lintas jaringan yang masuk, mengidentifikasi potensi ancaman, dan merespons sesuai aturan yang ditentukan. Sistem ini membuang paket yang dianggap berbahaya dan memblokir semua lalu lintas selanjutnya yang mengalir dari alamat IP atau port tersebut.
Seqrite UTM memiliki fitur yang disebut Sistem Pencegahan Intrusi. Ia memantau sekaligus memblokir eksploitasi kerentanan yang digunakan penyerang untuk menginterupsi dan menguasai aplikasi atau mesin. Terdiri dari serangkaian tanda tangan pra-konfigurasi yang tertanam, yang cocok dengan tanda tangan paket data yang masuk. Jika ada tanda tangan masuk yang cocok dengan tanda tangan yang sudah ada, IPS akan membuang paket atau menyiapkan ala.rm.
Penjelasan Fitur
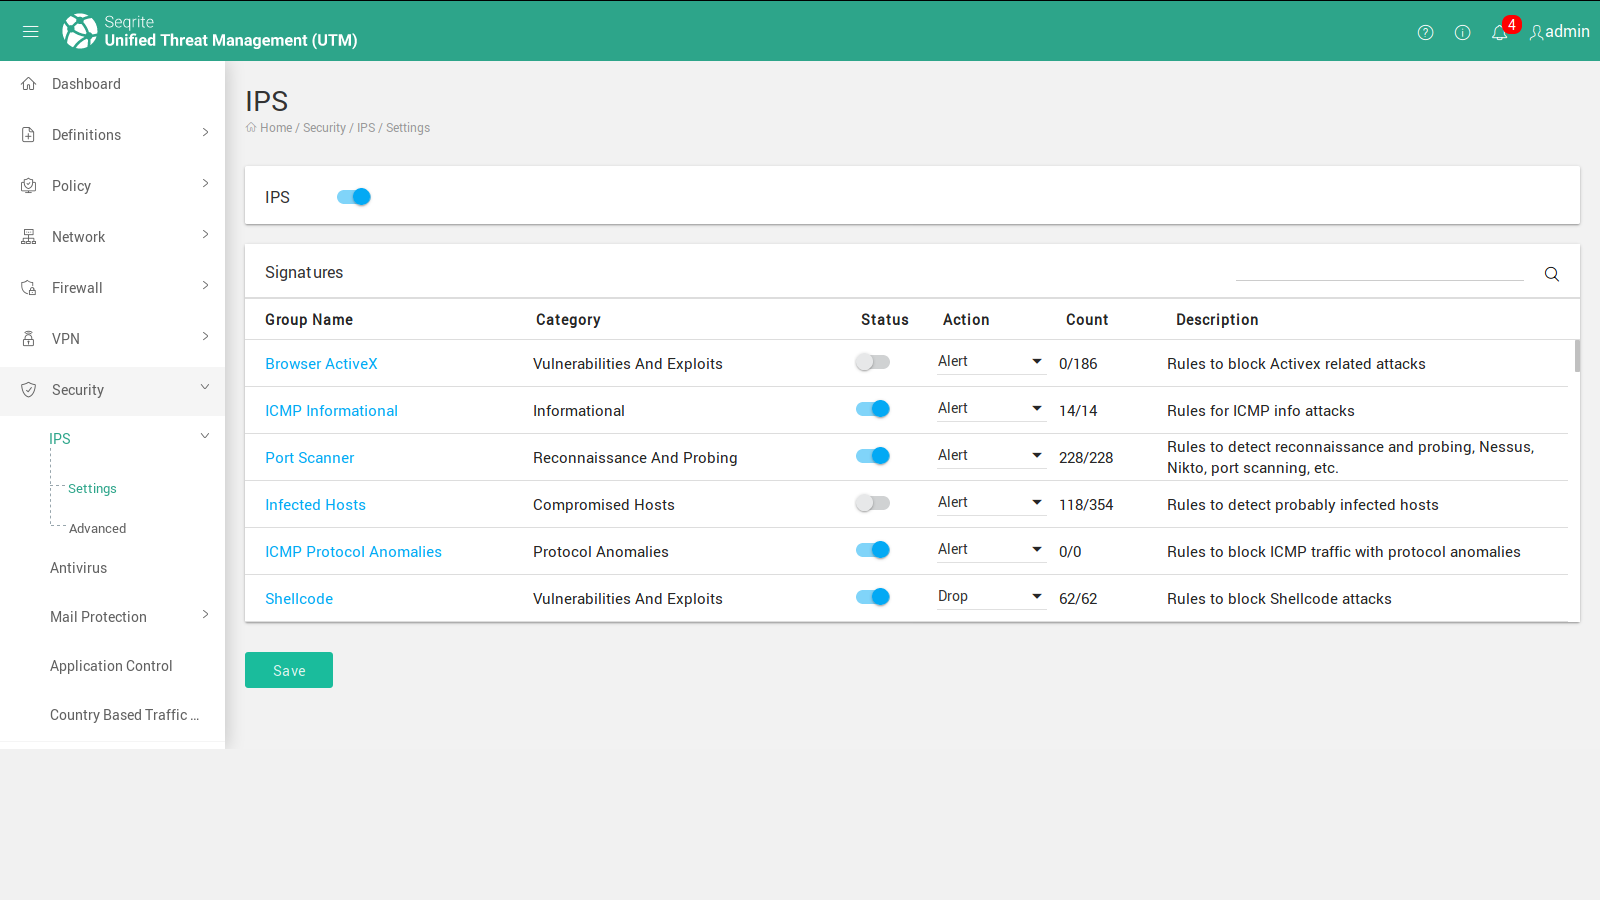
Gambar di bawah ini menunjukkan status IPS dan berbagai pengaturan yang ada di bawah IPS dan informasi relevan seperti
- Tindakan yang ditentukan untuk diambil.
- Peringatkan atau Buang paket yang mencurigakan.
- Jumlah Kejadian dan Deskripsi.
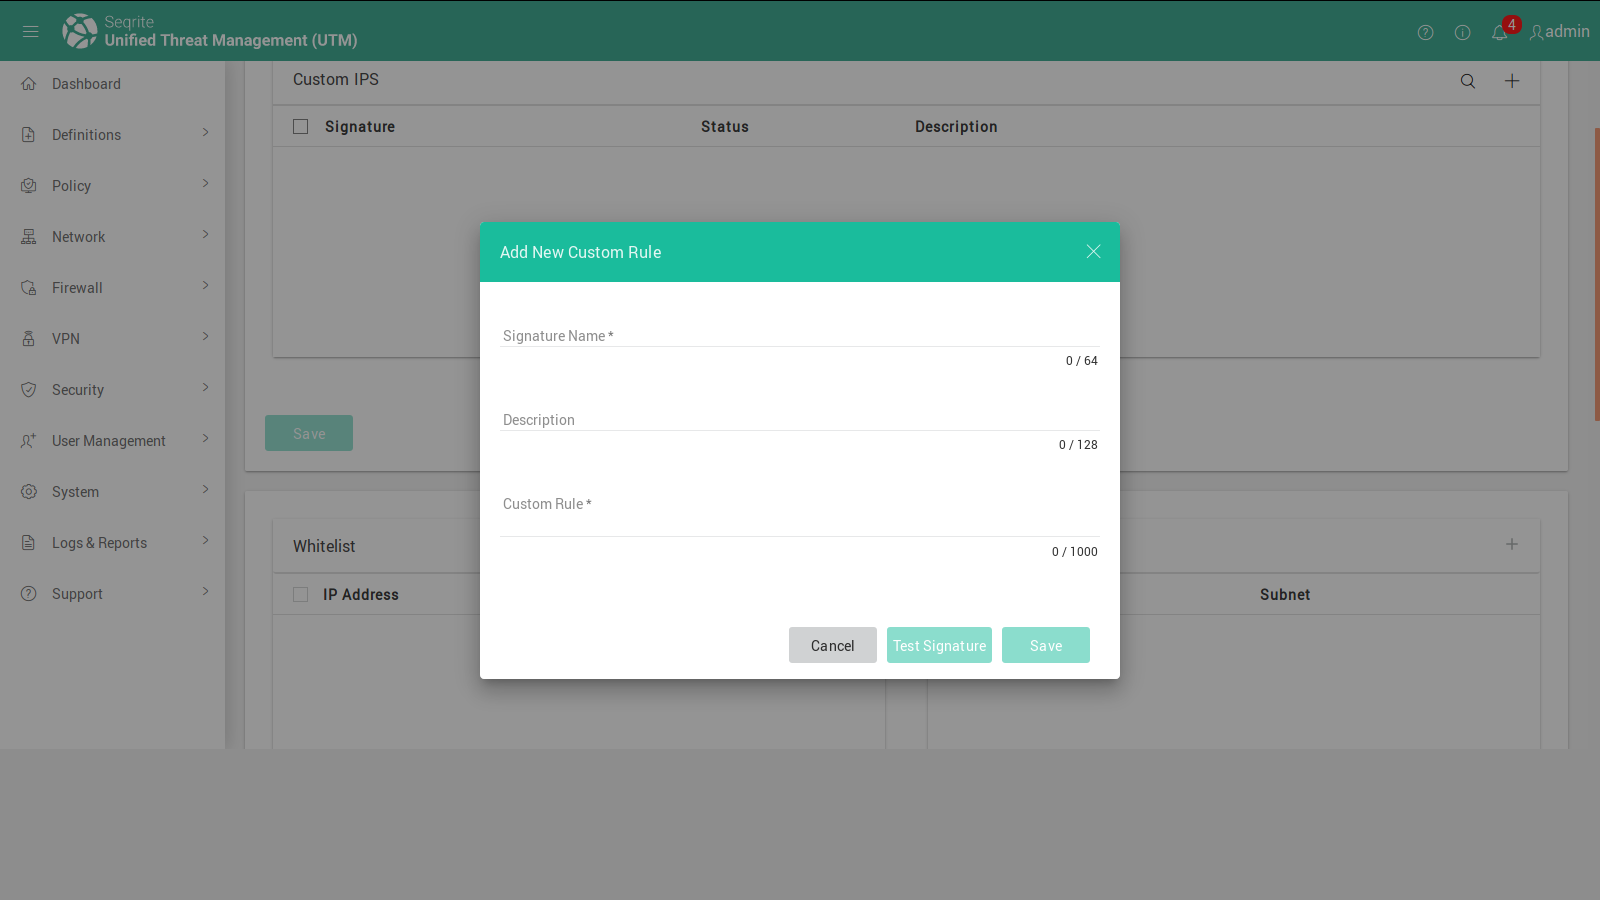
Anda mungkin perlu menambahkan tanda tangan baru ke daftar tanda tangan yang sudah ada. Seqrite UTM Di IPS, Anda dapat menambahkan tanda tangan kustom Anda sendiri. Anda dapat melakukannya menggunakan tab lanjutan di halaman IPS.
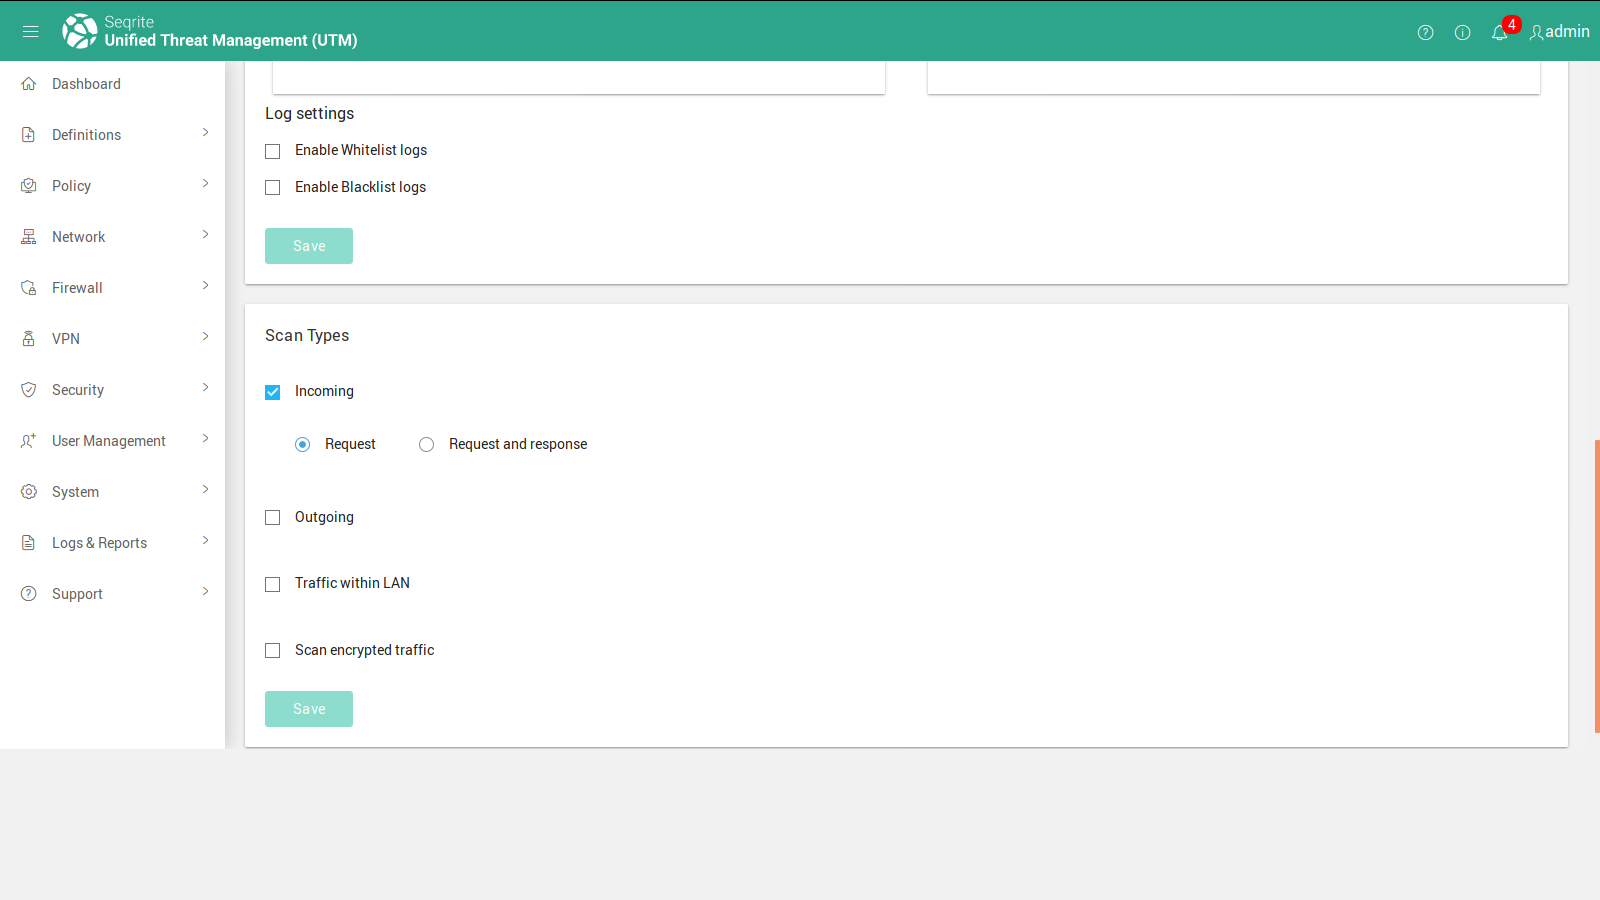
Organisasi Anda mungkin perlu memantau semua lalu lintas masuk, keluar, dan intranet. Fitur ini memungkinkan Anda memantau semua jenis lalu lintas atau satu jenis lalu lintas saja.
REFERENSI
a) thesslstore.com
b) veracode.com
c) securebox.comodo.com
d) Pencegahan Serangan Man-In-The-Middle Menggunakan HTTPS dan SSL, IJCSMC, Vol. 5, Edisi 6, Juni 2016, hlm. 569 – 579

