
• Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Seqrite Labs Blog
Hubungi Sales Sedang Diserang?
  • Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Beranda  /  Teknis  / Cacat Keamanan di Penampil Bantuan Yelp (CVE-2025-3155)
Cacat Keamanan di Penampil Bantuan Yelp (CVE-2025-3155)
12 mungkin 2025

Cacat Keamanan di Penampil Bantuan Yelp (CVE-2025-3155)

Ditulis oleh Vinay Kumar
Vinay Kumar
Teknis

Yelp adalah peramban bantuan bawaan dalam distribusi Linux berbasis GNOME, termasuk sistem yang banyak digunakan seperti Ubuntu, Fedora, Debian, dll. Yelp bertanggung jawab untuk menampilkan dokumentasi bantuan yang ditulis dalam format XML Mallard dan terintegrasi erat dengan lingkungan desktop melalui skema URI ghelp://. Integrasi ini memungkinkan aplikasi dan pengguna untuk membuka topik bantuan secara langsung menggunakan tautan protokol, menjadikan Yelp sebagai utilitas inti untuk mengakses panduan pengguna dan dokumentasi.

Sebuah kerentanan baru-baru ini ditemukan di Yelp yang memungkinkannya memproses dokumen bantuan yang dirancang khusus dengan cara yang tidak aman. Kerentanan ini, yang diidentifikasi sebagai CVE-2025-3155, dapat dieksploitasi untuk mengeksekusi skrip acak yang tertanam dalam berkas bantuan, yang berpotensi menyebabkan data sensitif pengguna terekspos ke sistem eksternal.

Ikhtisar Kerentanan

CVE-2025-3155 adalah kerentanan dalam Yelp, peramban bantuan GNOME, terkait dengan penanganan dokumen bantuan yang ditulis dalam format XML Mallard.

Penyerang dapat membuat berkas .page berbahaya yang menggunakan XInclude untuk menyematkan konten berkas lokal sembarangan—seperti /etc/passwd atau kunci SSH pribadi—langsung ke dalam konten bantuan yang ditampilkan. Jika pengguna membuka berkas ini di Yelp, berkas yang dirujuk akan dibaca dan ditampilkan di dalam antarmuka, yang mengakibatkan pengungkapan berkas lokal.

Penyerang juga dapat menyematkan elemen SVG berisi JavaScript di dalam berkas bantuan yang dibuat. Saat diproses oleh Yelp, skrip ini dapat dieksekusi sebagai bagian dari proses rendering, yang memungkinkan eksfiltrasi konten berkas yang disertakan ke server eksternal. Kerentanan ini memengaruhi Yelp versi hingga 42.1 dan telah terkonfirmasi pada distribusi berbasis GNOME seperti Ubuntu 22.04.

Aliran Serangan

Eksploitasi CVE-2025-3155 melibatkan pengiriman berkas bantuan .page Mallard yang berbahaya kepada korban dan memanfaatkan perilaku Yelp untuk mengakses dan berpotensi membocorkan berkas lokal yang sensitif. Prosesnya dapat dipecah menjadi langkah-langkah berikut:

Membuat dan Menyimpan File Berbahaya

Penyerang membuat berkas .page berbahaya yang berisi direktif XInclude untuk merujuk ke berkas lokal sensitif dan menyematkan JavaScript berbasis SVG untuk eksfiltrasi. Berkas ini kemudian dihosting di halaman web yang berada di bawah kendali penyerang.

Menempatkan File pada Sistem Korban
Melalui rekayasa sosial atau teknik pengunduhan drive-by, penyerang mengirimkan file yang dibuat ke direktori yang dapat ditulis pengguna pada sistem korban. 

Memicu Yelp melalui Skema URI ghelp

Penyerang mengarahkan korban ke tautan ghelp:// yang telah dibuat sebelumnya, yang merujuk ke berkas halaman berbahaya yang telah diunduh. Setelah diakses, Yelp membuka berkas tersebut untuk diproses.

Yelp Memproses dan Mengekstraksi Konten

Ketika Yelp membuka berkas halaman, ia memproses direktif XInclude dan membaca konten dari berkas lokal yang ditentukan. Dalam skenario serangan di mana berkas tersebut berisi skrip SVG tertanam, data yang diekstraksi dapat diekstraksi ke server yang dikendalikan penyerang.
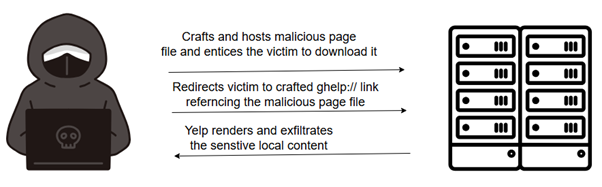
 

Gambar 1: Urutan serangan menunjukkan bagaimana penyerang memanfaatkan penanganan berkas bantuan Yelp untuk membaca dan mencuri berkas sensitif.

Konsekuensi Dunia Nyata

CVE-2025-3155 menyoroti kelemahan signifikan dalam cara aplikasi yang berhadapan langsung dengan pengguna seperti Yelp memproses konten bantuan lokal. Kerentanan ini berpotensi memungkinkan penyerang untuk mengekstrak berkas pengguna yang sensitif seperti kunci pribadi SSH atau penyimpanan kata sandi. Dalam lingkungan yang ditargetkan, seperti perhotelan, hiburan, atau workstation Linux perusahaan, eksploitasi kerentanan ini dapat:

  • Menyebabkan akses tidak sah ke berkas dan kredensial rahasia.
  • Berfungsi sebagai pijakan tahap awal untuk pergerakan lateral dalam kampanye serangan yang lebih luas.
  • Memfasilitasi penyebaran pintu belakang atau malware pencuri data.
  • Mendahului atau mendukung serangan siber yang lebih besar yang dilakukan oleh aktor ancaman tingkat lanjut.

Bukti dari laporan ancaman cyber terkini menunjukkan kerentanan ini telah dimanfaatkan oleh kelompok ancaman di industri yang menjadi target.


Penanggulangan untuk CVE-2025-3155

Untuk melindungi sistem dan pengguna Linux dari eksploitasi kerentanan ini, tindakan pencegahan berikut sangat disarankan:

Perbarui Yelp Segera: Pastikan Yelp telah diperbarui ke versi 42.2 atau yang lebih baru, di mana kerentanan tersebut telah ditambal.

Batasi Penggunaan URI ghelp://: Hindari menjalankan file bantuan dari sumber atau tautan yang tidak tepercaya. Pertimbangkan untuk membatasi paparan handler ghelp:// melalui sandboxing URI atau penegakan kebijakan.

Perketat Izin Akses File: Batasi izin baca untuk file sensitif seperti ~/.ssh/id_rsa dan rahasia lainnya. Lakukan audit izin pengguna secara berkala dan gunakan penyimpanan kunci terenkripsi jika memungkinkan.

Pantau Perilaku Yelp : Meskipun pemantauan bukanlah mitigasi utama, tim keamanan dapat memilih untuk mengaudit penggunaan Yelp untuk indikator pasca-eksploitasi. Pola abnormal—seperti Yelp mengakses file sensitif atau memulai koneksi jaringan—dapat menandakan upaya penyalahgunaan kerentanan. Hal ini harus digunakan sebagai bagian dari visibilitas endpoint yang lebih luas, bukan sebagai pertahanan yang berdiri sendiri.

Edukasi Pengguna Akhir: Informasikan kepada pengguna tentang risiko membuka file bantuan dari sumber yang tidak dikenal dan kenali dokumentasi dukungan palsu. Terapkan kampanye kesadaran yang menganggap file .page berpotensi berbahaya.

Dengan menggabungkan manajemen patch dengan pemantauan proaktif dan edukasi pengguna, organisasi dapat mengurangi risiko yang ditimbulkan oleh CVE-2025-3155 dan mencegahnya digunakan sebagai batu loncatan dalam rantai serangan yang lebih besar.

Kesimpulan

CVE-2025-3155 menunjukkan bagaimana fungsionalitas yang ditujukan untuk rendering dokumentasi lokal dapat menjadi vektor paparan data yang tidak diinginkan. Dengan memanfaatkan fitur-fitur seperti XInclude dan pemanggilan berbasis URI, penyerang dapat menciptakan rantai eksploitasi dengan interaksi rendah yang mampu mengungkap dan mengekstrak berkas sensitif tanpa persetujuan eksplisit dari pengguna. Kasus ini menggarisbawahi pentingnya penanganan konten yang ketat dalam aplikasi lokal dan memperkuat perlunya pembaruan tepat waktu dan kewaspadaan pengguna terhadap jenis berkas yang tidak dikenal dan tautan berbasis protokol.

Referensi:

(CVE-2025-3155) File dibaca secara sembarangan oleh skema ghelp yang menyalahgunakan


Penulis:

Vinay Kumar

Adrip Mukherjee


 Sebelumnya PosGDPR vs. DPDP: Panduan untuk Bisnis yang Menavigasi Privasi Data Global...
Posting berikutnya  Mengungkap Swan Vector APT yang Menargetkan Taiwan dan Jepang dengan beragam ...
Vinay Kumar

Tentang Vinay Kumar

Vinay Kumar adalah Peneliti Keamanan yang terampil di Quick Heal Security Labs dengan pengalaman luas di bidang keamanan jaringan. Berfokus pada riset kerentanan, ancaman...

Artikel oleh Vinay Kumar »

Pos terkait

  • Armorsteal Terbongkar: Membongkar Perangkat Lunak Berbahaya Python yang Mencuri Data dan Menggali Kripto

    Armorsteal Terbongkar: Membongkar Perangkat Lunak Berbahaya Python yang Mencuri Data dan Menggali Kripto

    November 6, 2026
  • Evolusi Qilin (Agenda): Analisis Rekayasa Balik Komparatif Ransomware Qilin Sepanjang Tahun 2026

    November 3, 2026
  • PHP2Shell: Permintaan Gagal, Kerusakan Memori, dan Eksekusi Kode Jarak Jauh

    PHP2Shell: Permintaan Gagal, Kerusakan Memori, dan Eksekusi Kode Jarak Jauh

    Oktober 23, 2026
Penulis Unggulan
  • Seqrite
    Seqrite

    Seqrite adalah penyedia solusi keamanan siber perusahaan terkemuka. Dengan fokus pada...

    Baca artikel lebih menurut Seqrite
  • Bineesh P
    Bineesh P

    Saya seorang penggemar keamanan siber yang bersemangat dan penulis yang berdedikasi. Dengan bakat...

    Baca artikel lainnya oleh Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Saya seorang penulis yang gemar membuat konten tentang teknologi baru dan...

    Baca lebih banyak artikel oleh Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar adalah Direktur Pelaksana Bersama Quick Heal Technologies...

    Baca artikel lainnya oleh Sanjay Katkar
Topik
tepat (25) Serangan dunia maya (36) serangan cyber (58) cyberattack (16) cyberattacks (15) Keamanan cyber (345) keamanan cyber (34) Ancaman dunia maya (33) ancaman cyber (51) Data pelanggaran (56) pelanggaran data (29) kehilangan data (28) pencegahan kehilangan data (34) data privacy (17) perlindungan data (35) keamanan data (19) DLP (50) DPDP (14) DPDPA (17) enkripsi (16) keamanan endpoint (113) Keamanan perusahaan (20) Mengeksploitasi (13) GDPR (14) malware (76) analisis malware (15) serangan malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Keamanan jaringan (26) Phishing (30) ransomware (69) serangan ransomware (31) serangan ransomware (31) perlindungan ransomware (17) Seqrite (41) Seqrite enkripsi (27) Seqrite EPS (33) Seqrite Layanan (16) deteksi ancaman (15) Intelijen Ancaman (26) UTM (34) Kerentanan (16) nol kepercayaan (13)
Seqrite Labs

Penyedia solusi keamanan TI perusahaan terkemuka yang menyederhanakan keamanan titik akhir, data, dan jaringan dengan solusi pencegahan, deteksi, dan respons ancaman terbaik di kelasnya di seluruh dunia.

Baca Lebih Lanjut Tentang Seqrite

Follow us:

Berlangganan newsletter kami

Tetap terinformasi tentang tren dan wawasan keamanan siber terkini.

pemuatan
Produk dan Layanan
  • awan
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Di tempat
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Bisnis Mikro
  • SOHO Total Edition
  • Layanan
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Keamanan Siber & Data Privacy Kesadaran
Publikasi
  • blog
  • Kertas putih
  • Lembaran Data
  • Laporan Ancaman
  • Manuals
  • PoV
  • Memahami Data Privacy
  • Dialog DPDP
  • Kebijakan & Kepatuhan
  • EULA
  • GoDeep.AI
  • SIA
  • Jam Privasi
Hubungi Kami
  • Kantor Terdaftar
  • Mari Bicara Keamanan Siber
Bantuan
  • Dukungan teknis
  • Software Download
  • Pembaru Offline
  • Upgrade Firmware
  • Upgrade
  • Dokumentasi Produk
Tentang Kami
  • Tentang kami Seqrite
  • Kepemimpinan
  • Penghargaan & Pengakuan
  • Ruang Berita
Mitra kami
  • Program Mitra
  • Temukan Mitra
  • Menjadi Mitra
  • Seqrite Sertifikasi

Hak cipta © 2026 Quick Heal Technologies Ltd.

Peta Situs Privasi Kebijakan Pernyataan Hukum Kebijakan Cookie Ketentuan Penggunaan

