Dari Enkripsi hingga Pencegahan Serangan di Dunia Nyata
Dalam lingkungan digital yang sangat terhubung saat ini, komunikasi yang aman bukan hanya tentang mengenkripsi data—tetapi juga tentang mencegah penyerang menyalahgunakan layanan yang rentan . Protokol komunikasi yang aman melindungi data saat dalam perjalanan, tetapi kesalahan konfigurasi dan kontrol akses yang lemah seringkali mengubah protokol yang sah menjadi vektor serangan.
Blog ini membahas protokol komunikasi yang aman, implementasinya, ancaman di dunia nyata seperti serangan brute-force, dan langkah-langkah pertahanan praktis yang selaras dengan praktik terbaik industri.
1. Pengantar Protokol Komunikasi Aman
Protokol komunikasi aman adalah aturan dan mekanisme standar yang melindungi data yang dipertukarkan melalui jaringan. Tujuan utamanya adalah:
- Kerahasiaan – mencegah pengungkapan tanpa izin
- Integritas – memastikan data tidak diubah selama pengiriman
- Otentikasi – memverifikasi identitas pihak-pihak yang berkomunikasi
Tanpa protokol-protokol ini, penyerang dapat mencegat, memanipulasi, atau menyamar sebagai komunikasi yang sah.
2. Protokol Komunikasi Aman Inti
TLS / SSL
TLS (sebelumnya SSL) adalah tulang punggung komunikasi internet yang aman.
- Gunakan kasing: HTTPS, API, pengiriman email
- Model keamanan: Pertukaran kunci asimetris + enkripsi simetris
- Implementasi: Membutuhkan sertifikat valid yang dikeluarkan oleh Otoritas Sertifikasi (CA) tepercaya.
IPsec
IPsec mengamankan komunikasi pada lapisan jaringan.
- Gunakan kasing: VPN, terowongan antar situs
- Mode: Transport (hanya muatan), Terowongan (seluruh paket)
- Kekuatan: Melindungi lalu lintas tanpa memandang aplikasi.
SSH
SSH memungkinkan administrasi jarak jauh yang aman.
- Gunakan kasing: Login jarak jauh, eksekusi perintah, transfer file
- Keamanan: Autentikasi kunci publik dan sesi terenkripsi
S / MIME
S/MIME mengamankan komunikasi email menggunakan PKI.
- Kemampuan: Enkripsi email dan tanda tangan digital
- Model kepercayaan: Verifikasi identitas berbasis sertifikat
HTTPS
HTTPS menggabungkan HTTP dengan TLS untuk mengamankan lalu lintas web.
- Penting untuk: E-commerce, portal otentikasi, API
- Risiko jika salah konfigurasi: Sandi yang lemah atau sertifikat yang kedaluwarsa.
3. Di Mana Protokol Keamanan Gagal dalam Praktiknya
Bahkan ketika protokol keamanan diterapkan, penyerang sering kali melewati enkripsi dengan menargetkan kelemahan otentikasi , terutama pada layanan yang terhubung ke internet.
Layanan yang sering disalahgunakan:
- SMB (445)
- RDP (3389)
- MSSQL (1433)
Teknik serangan yang paling sering digunakan terhadap layanan-layanan ini adalah serangan brute-force , di mana alat otomatis mencoba ribuan kombinasi kredensial hingga akses diperoleh.
4. Serangan Brute-Force: Mengubah Layanan Aman Menjadi Titik Masuk
Apa itu Serangan Brute-Force?
Serangan brute-force secara sistematis mencoba berbagai kombinasi nama pengguna dan kata sandi untuk mendapatkan akses tanpa izin. Setelah berhasil, penyerang dapat:
- Menyebarkan malware atau ransomware
- Mencuri data sensitif
- Membangun akses permanen
Serangan-serangan ini sangat efektif terhadap layanan yang terekspos secara publik dengan kontrol otentikasi yang lemah.
5. Alur Serangan (Diagram Konseptual)
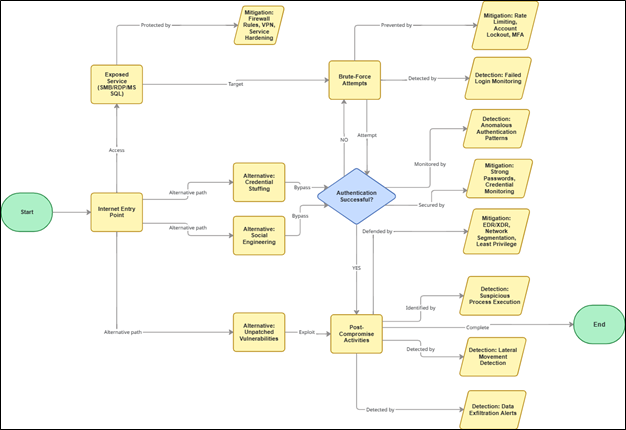
Alur ini menyoroti realitas penting: enkripsi saja tidak menghentikan penyalahgunaan kredensial.
6. Pemetaan MITRE ATT&CK
| Tahap Serangan | Teknik MITRE |
| Menebak Kredensial | T1110 – Kekuatan Brutal |
| Penyalahgunaan Akun yang Sah | T1078 – Akun yang Valid |
| Remote Access | T1021 – Layanan Jarak Jauh |
| Akses Kredensial (Pasca-Kompromi) | T1003 – Pengambilan Kredensial Sistem Operasi |
| Ketekunan | T1053 – Tugas/Pekerjaan Terjadwal |
Pemetaan ini menunjukkan bagaimana upaya brute-force sederhana dapat berkembang menjadi siklus intrusi lengkap.
7. Kontrol Pertahanan: Mengamankan Layanan di Luar Enkripsi
Penguatan Otentikasi
- penggunaan kata sandi yang kuat, unik, dan kompleks
- Hindari nama pengguna bawaan seperti administrator, admin, SA, akar
- Terapkan kebijakan rotasi kata sandi secara berkala.
Kebijakan Penguncian Akun
- Akun akan dikunci setelah sejumlah upaya gagal yang telah ditentukan.
- Terapkan kebijakan berbasis waktu atau pembukaan kunci administrator untuk memperlambat serangan otomatis.
Perlindungan Khusus MSSQL
- Nonaktifkan pengaturan default SA rekening
- Ubah port default 1433
- Batasi akses publik ke layanan basis data.
- Terapkan kontrol akses hak akses minimal.
Pengurangan Paparan Jaringan
- Pantau dan batasi akses ke titik-titik serangan umum:
- SMB – 445
- RDP – 3389
- MSSQL – 1433
- Memungkinkan akses hanya dari alamat IP tepercaya
VPN Lebih Baik daripada Paparan Langsung
Gunakan VPN dengan terowongan terenkripsi alih-alih NAT langsung atau penerusan port untuk mengurangi potensi serangan.
Autentikasi Multi-Faktor (MFA)
Aktifkan MFA (Multi-Factor Authentication) pada semua layanan yang terhubung ke internet untuk membuat serangan brute-force tidak efektif, bahkan jika kredensial Anda disalahgunakan.
Daftar Periksa Pertahanan
Gunakan ini sebagai patokan keamanan singkat:
- ☐ Sertifikat TLS/SSL valid dan menggunakan algoritma enkripsi yang kuat
- ☐ SMB, RDP, MSSQL tidak diekspos secara publik
- ☐ Kebijakan kata sandi dan penguncian akun yang kuat diberlakukan
- ☐ Akun default dinonaktifkan atau diganti namanya
- ☐ MFA diaktifkan pada layanan eksternal
- ☐ VPN digunakan sebagai pengganti akses langsung
- ☐ Log IDS/IPS ditinjau secara berkala
- ☐ Port umum dipantau secara ketat
- ☐ Rencana respons insiden terdokumentasi
8. Kesimpulan
Protokol komunikasi yang aman merupakan dasar dari keamanan siber—tetapi itu saja tidak cukup . Keamanan di dunia nyata membutuhkan kombinasi enkripsi dengan otentikasi yang kuat, paparan yang terkontrol, pemantauan berkelanjutan, dan kesiapan menghadapi insiden.
Dengan menyelaraskan implementasi protokol yang aman dengan strategi pencegahan serangan brute-force dan pertahanan yang didasarkan pada MITRE ATT&CK, organisasi dapat secara signifikan mengurangi potensi serangan dan memperkuat postur keamanan secara keseluruhan.
Penulis: