
• Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Seqrite Labs Blog
Hubungi Sales Sedang Diserang?
  • Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Beranda  /  ransomware  / Ransomware Petya memengaruhi pengguna di seluruh dunia, berikut hal-hal yang dapat Anda lakukan
Ransomware Petya memengaruhi pengguna di seluruh dunia, berikut hal-hal yang dapat Anda lakukan
28 Juni 2017

Ransomware Petya memengaruhi pengguna di seluruh dunia, berikut hal-hal yang dapat Anda lakukan

Ditulis oleh Pradeep Kulkarni
Pradeep Kulkarni
ransomware
1

Quick Heal Security Labs telah menemukan jenis baru Ransomware Petya yang memengaruhi pengguna di seluruh dunia. Ini jelas merupakan tanda-tanda awal serangan ransomware baru yang menyebar cepat di seluruh dunia. Saat ini, kami telah menerima beberapa laporan serangan ransomware ini dari beberapa negara.

Analisis kami menunjukkan:

Mekanisme pengiriman Petya menggunakan email penipuan atau email phishing. Setelah lampiran email dieksekusi di komputer, program akan menampilkan perintah Kontrol Akses Pengguna. Namun, setelah dieksekusi, program akan mengenkripsi Master Boot Record (MBR) dan menggantinya dengan boot loader khusus dengan kode untuk mengenkripsi seluruh disk, dimulai dengan MFT (Master File Tree), dan meninggalkan pesan tebusan kepada pengguna. Setelah berhasil mengenkripsi seluruh disk komputer, program akan menampilkan perintah tebusan di bawah ini.
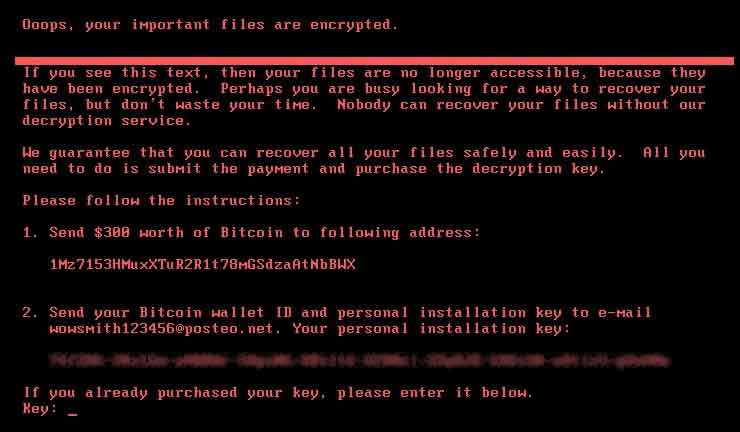
Gbr. 1. Layar tebusan Petya.

Apakah kita (Seqrite (pengguna) terlindungi dari ransomware ini?

Semua Seqrite Pengguna EPS terlindungi dari infeksi ransomware ini di mana eksploitasi yang disebut EternalBlue menargetkan kerentanan keamanan. MS17-010Ini adalah kerentanan yang sama yang Ransomware WannaCry telah memanfaatkannya untuk menyebar. Seqrite IDS berhasil memblokir upaya eksploitasi Eternal Blue. SeqriteDeteksi Berbasis Perilaku (BDS) juga memblokir dan memperingatkan pengguna tentang potensi serangan yang sedang berlangsung. Pastikan saja semua mekanisme keamanan Seqrite diaktifkan.

Quick Heal Security Labs terus memantau ancaman dan berupaya merilis pembaruan untuk melindungi dari ancaman di berbagai lapisan. Jadi, harap tetap waspada. Seqrite Selalu diperbarui dengan semua pembaruan terkini yang dirilis secara berkala.

Langkah-langkah pencegahan dan rekomendasi

  1. Hindari mengklik tautan dalam email yang diterima dari pengirim yang tidak dikenal.
  2. Terapkan semua patch Microsoft Windows termasuk MS17-010 yang menambal Kerentanan Eternal Blue.
  3. Pastikan Anda SeqritePembaruan otomatisnya AKTIF dan sudah diperbarui ke versi terbaru.
  4. Pastikan Anda membuat cadangan data Anda ke beberapa disk eksternal secara teratur.
  5. Hindari masuk ke komputer dengan hak akses Administratif. Gunakan akun pengguna yang memiliki hak akses pengguna standar, bukan hak akses administratif.

Jika suatu ancaman dijalankan di komputer saya, dapatkah saya tetap mencegah data saya?

Jika secara tidak sengaja seseorang menjalankan ancaman di komputer yang tidak terlindungi dengan mengeklik tautan di email dan mengunduh lampirannya, dan jika Anda melihat BSOD (layar biru) yang memulai ulang komputer Anda, Anda masih dapat menyelamatkan data dengan tidak memulai ulang komputer. Cukup matikan saja. Ketika Anda melihat layar BSOD dan sistem dimulai ulang, hanya MBR yang diganti dan data Anda di disk masih utuh dan dapat diakses dengan memasang hard disk di sistem lain yang bersih. Pastikan Anda tidak melakukan booting dengan hard disk komputer yang terinfeksi pada tahap tersebut. Setelah terpasang, data dapat diakses dan disalin.


 Sebelumnya PosSeqrite Endpoint Security v7.2 menerima sertifikasi BEST+++ dari...
Posting berikutnya  Apa yang boleh dan tidak boleh dilakukan agar tetap aman dari Ransomware (infografis)
Pradeep Kulkarni

Tentang Pradeep Kulkarni

Pradeep Kulkarni memimpin tim IPS di Quick Heal Technologies Limited. Setelah berkarier di industri keamanan TI selama lebih dari 11 tahun, ia telah menangani berbagai...

Artikel oleh Pradeep Kulkarni »

Pos terkait

  • Teknik Respons Insiden Terbaik untuk Serangan Ransomware guna Meminimalkan Kerusakan

    Juni 2, 2026
  • Cara Pulih dari Serangan Ransomware Tanpa Membayar Tebusan

    25 Mei 2026
  • Serangan Ransomware Melalui Koneksi SMB2 yang Dibagikan Secara Publik dan Cara Tetap Terlindungi dengan Seqrite

    11 Maret, 2025
Penulis Unggulan
  • Seqrite
    Seqrite

    Seqrite adalah penyedia solusi keamanan siber perusahaan terkemuka. Dengan fokus pada...

    Baca artikel lebih menurut Seqrite
  • Bineesh P
    Bineesh P

    Saya seorang penggemar keamanan siber yang bersemangat dan penulis yang berdedikasi. Dengan bakat...

    Baca artikel lainnya oleh Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Saya seorang penulis yang gemar membuat konten tentang teknologi baru dan...

    Baca lebih banyak artikel oleh Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar adalah Direktur Pelaksana Bersama Quick Heal Technologies...

    Baca artikel lainnya oleh Sanjay Katkar
Topik
tepat (25) Serangan dunia maya (36) serangan cyber (58) cyberattack (16) cyberattacks (15) Keamanan cyber (343) keamanan cyber (34) Ancaman dunia maya (33) ancaman cyber (51) Data pelanggaran (56) pelanggaran data (29) kehilangan data (28) pencegahan kehilangan data (34) data privacy (17) perlindungan data (35) keamanan data (19) DLP (50) DPDP (14) DPDPA (17) enkripsi (16) keamanan endpoint (113) Keamanan perusahaan (20) Mengeksploitasi (13) GDPR (14) malware (76) analisis malware (15) serangan malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Keamanan jaringan (26) Phishing (30) ransomware (69) serangan ransomware (31) serangan ransomware (31) perlindungan ransomware (17) Seqrite (41) Seqrite enkripsi (27) Seqrite EPS (33) Seqrite Layanan (16) deteksi ancaman (15) Intelijen Ancaman (25) UTM (34) Kerentanan (16) nol kepercayaan (13)
Seqrite Labs

Penyedia solusi keamanan TI perusahaan terkemuka yang menyederhanakan keamanan titik akhir, data, dan jaringan dengan solusi pencegahan, deteksi, dan respons ancaman terbaik di kelasnya di seluruh dunia.

Baca Lebih Lanjut Tentang Seqrite

Follow us:

Berlangganan newsletter kami

Tetap terinformasi tentang tren dan wawasan keamanan siber terkini.

pemuatan
Produk dan Layanan
  • awan
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Di tempat
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Bisnis Mikro
  • SOHO Total Edition
  • Layanan
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Keamanan Siber & Data Privacy Kesadaran
Publikasi
  • blog
  • Kertas putih
  • Lembaran Data
  • Laporan Ancaman
  • Manuals
  • PoV
  • Memahami Data Privacy
  • Dialog DPDP
  • Kebijakan & Kepatuhan
  • EULA
  • GoDeep.AI
  • SIA
  • Jam Privasi
Hubungi Kami
  • Kantor Terdaftar
  • Mari Bicara Keamanan Siber
Bantuan
  • Dukungan teknis
  • Software Download
  • Pembaru Offline
  • Upgrade Firmware
  • Upgrade
  • Dokumentasi Produk
Tentang Kami
  • Tentang kami Seqrite
  • Kepemimpinan
  • Penghargaan & Pengakuan
  • Ruang Berita
Mitra kami
  • Program Mitra
  • Temukan Mitra
  • Menjadi Mitra
  • Seqrite Sertifikasi

Hak cipta © 2026 Quick Heal Technologies Ltd.

Peta Situs Privasi Kebijakan Pernyataan Hukum Kebijakan Cookie Ketentuan Penggunaan
