

Ringkasan
Seqrite laboratorium, Laboratorium Analisis Malware terbesar di India, telah mengidentifikasi beberapa peristiwa siber yang terkait dengan Operasi Sindoor, yang melibatkan aktivitas APT yang disponsori negara dan operasi hacktivist terkoordinasi. Taktik yang diamati meliputi spear phishing, penyebaran skrip berbahaya, perusakan situs web, dan kebocoran data tanpa izin. Kampanye ini menunjukkan kombinasi taktik spionase siber, disrupsi yang digerakkan oleh hacktivist, dan elemen perang hibrida. Operasi ini menargetkan sektor-sektor bernilai tinggi di India, termasuk pertahanan, infrastruktur TI pemerintah, layanan kesehatan, telekomunikasi, dan pendidikan. Beberapa aktivitas dikaitkan dengan APT36 dan Sidecopy, kelompok ancaman yang berafiliasi dengan Pakistan yang dikenal memanfaatkan domain palsu, muatan malware, dan teknik pengumpulan kredensial terhadap entitas militer dan pemerintah India.
Titik Pemicu: Vektor Akses Awal
Pada 17 April 2025 , telemetri siber India mulai menunjukkan tanda-tanda bahaya. Di seluruh lanskap deteksi ancaman, anomali mengarah ke server email pemerintah dan infrastruktur pertahanan. File umpan membawa nama-nama yang meniru urgensi dan legitimasi:
- xlam
- ayah
- pptx.lnk
Ini bukan file biasa. Ini adalah serangan yang dipandu secara presisi—dokumen yang sarat dengan makro , pintasan , dan skrip yang memicu komunikasi komando dan kontrol (C2) rahasia dan penyebaran malware. Setiap umpan memanfaatkan ketakutan publik dan tragedi nasional, menggunakan berita utama baru-baru ini seperti Serangan Teror Pahalgam sebagai senjata . Detail teknis lebih lanjut dapat ditemukan di:
- Peringatan: Umpan bertema Serangan Pahalgam yang digunakan APT36 untuk menargetkan Pemerintah India
- Payung Ancaman Pakistan: Taktik Konvergen Operasi Siber yang Menargetkan India | Seqrite
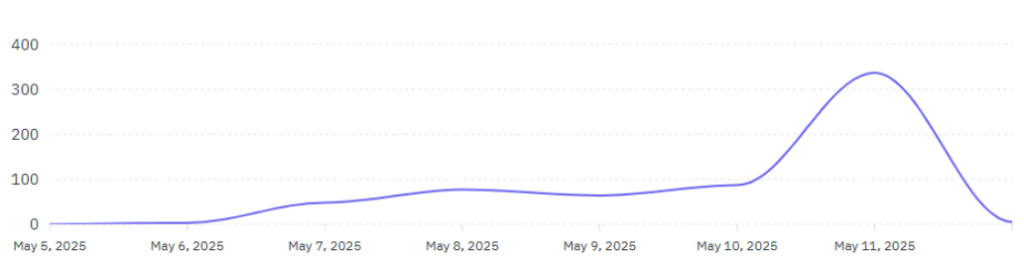
Menyusul dimulainya Operasi Sindoor pada tanggal 7 Mei, lonjakan aktivitas hacktivist diamati, termasuk perusakan terkoordinasi, kebocoran data, dan kampanye cyber yang mengganggu.
Grafik Garis Waktu Aktivitas – Operasi Sindoor
APT36: Evolusi Predator Digital
APT36, yang sejak lama dikaitkan dengan penggunaan Crimson RAT dan rekayasa sosial, telah berevolusi. Loader Poseidon yang lama telah hilang— Ares , sebuah kerangka kerja malware modular dan sulit dideteksi , kini menjadi ujung tombak yang baru.
Alat & Jenis File:
- .ppam, .xlam, .lnk, .xlsb, .msi
- Makro yang memicu kueri web:
fogomyart[.]com/acak.php - Pengiriman muatan melalui entitas India palsu:
zohidsindia[.]com, nationaldefensecollege[.]com, nationaldefencebackup[.]xyz - Panggilan Balik C2 IP: 167.86.97[.]58:17854(Tikus Merah C2).
APT36 menggunakan TTP canggih selama Operasi Sindoor untuk infeksi siluman, persistensi, serta komando dan kendali. Akses awal dilakukan melalui lampiran spear phishing (T1566.001) menggunakan jenis berkas berbahaya (.ppam, .xlam, .lnk, .xlsb, .msi). Makro pemicu ini mengeksekusi kueri web (T1059.005) ke domain seperti fogomyart[.]com. Muatan dikirimkan melalui domain palsu di India seperti zohidsindia[.]com dan nationaldefensecollege[.]com, dengan komunikasi C2 melalui protokol lapisan aplikasi (T1071.001) ke 167.86.97[.]58:17854. Untuk eksekusi dan persistensi, APT36 memanfaatkan LOLBins (T1218), tugas terjadwal (T1053.005), bypass UAC (T1548.002), dan skrip PowerShell yang dikaburkan (T1059.001, T1027), yang memungkinkan akses berkepanjangan sambil menghindari deteksi.
Ares RAT memberikan kontrol penuh atas host yang disusupi, menawarkan kemampuan seperti pencatatan tombol, penangkapan layar, manipulasi berkas, pencurian kredensial, dan eksekusi perintah jarak jauh—mirip dengan RAT komersial tetapi dirancang untuk penyamaran dan penghindaran.
Infrastruktur Digital: Ranah Penipuan
Persenjataan operasi tersebut menyerupai operasi intelijen rahasia:
- pahalgamattack[.]com
- operasi dalam ruangan2025[.]di
- sindoor[.]situs web
- sindoor[.]hidup
Domain ini meniru entitas militer dan pemerintah, mengeksploitasi kepercayaan pengguna dan memanfaatkan narasi geopolitik untuk rekayasa sosial.
Hacktivisme Bersamaan: Batalyon Bayangan
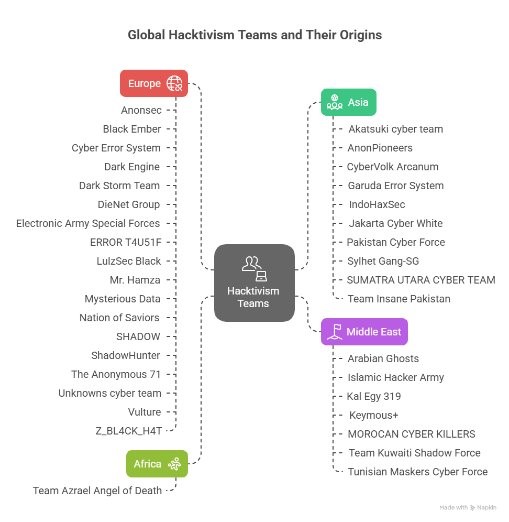
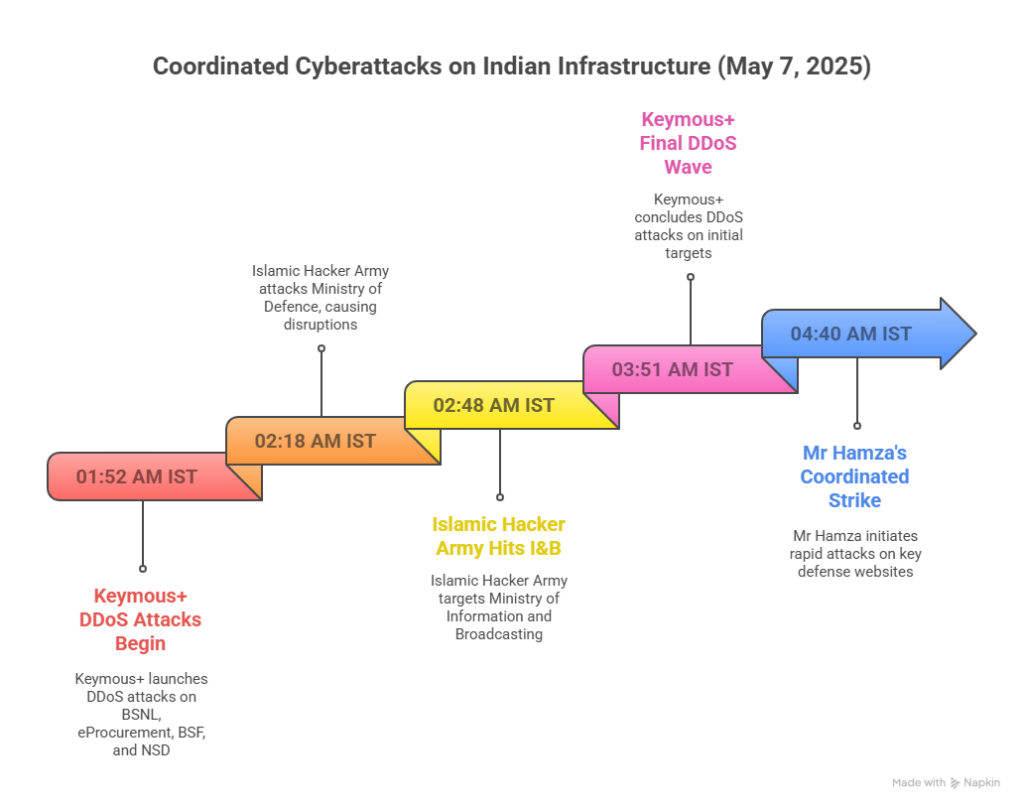
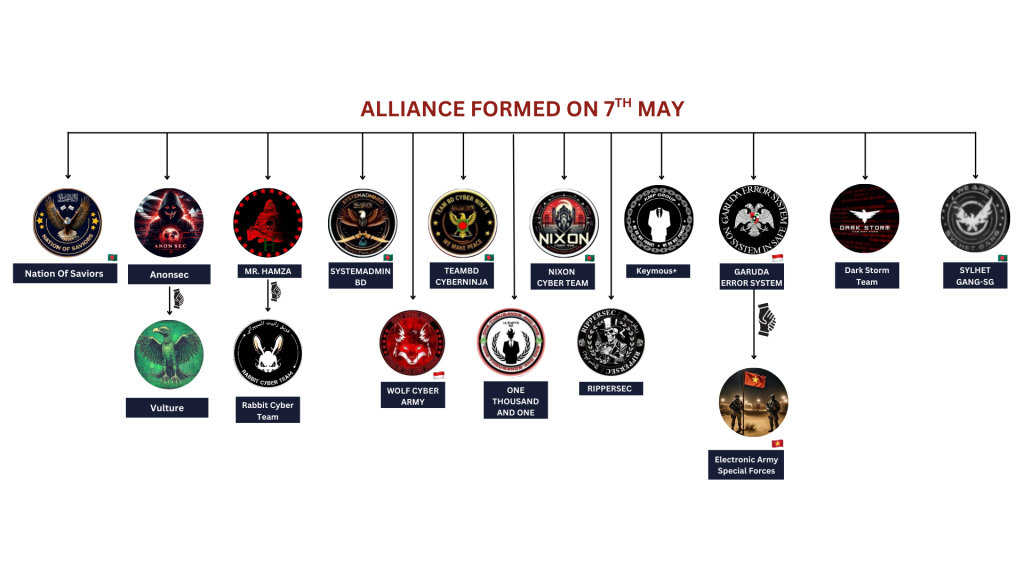
APT36 tidak bertindak sendirian. Secara paralel, kelompok-kelompok aktivis peretas mengoordinasikan serangan yang mengganggu— DDoS , perusakan situs web , dan kebocoran data —di seluruh sektor-sektor penting di India. Grup-grup Telegram menyinkronkan aksi di bawah tagar seperti #OpIndia, #OperationSindoor, dan #PahalgamAttack, seperti yang digambarkan pada gambar di bawah ini.
Sektor yang Paling Banyak Ditargetkan:
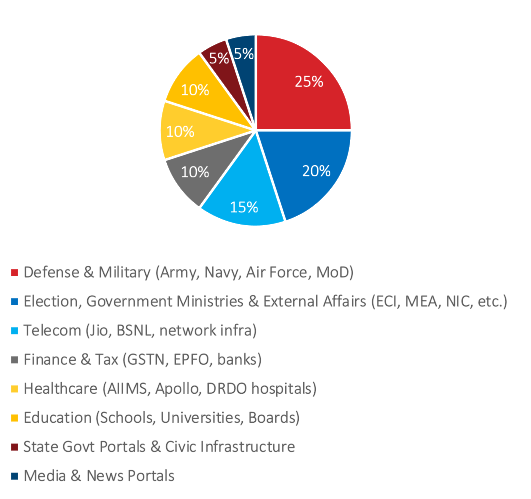
Kampanye Operasi Sindoor secara strategis menargetkan sektor-sektor penting India, dengan fokus pada entitas Pertahanan seperti Kementerian Pertahanan, Angkatan Darat, Angkatan Laut, dan DRDO. Para peretas mengklaim telah mengganggu infrastruktur TI Pemerintah , termasuk NIC dan GSTN dengan bukti serangan DDoS dan kebocoran data, sambil berupaya melakukan pelanggaran di lembaga-lembaga kesehatan seperti AIIMS dan Rumah Sakit DRDO. Raksasa telekomunikasi seperti Jio dan BSNL diselidiki, bersama dengan berbagai portal pendidikan dan pemerintah tingkat negara bagian , yang menunjukkan luas dan koordinasi serangan siber tersebut.
Lanskap Ancaman Pasca-Kampanye
Mulai dari Semoga 7 – 10, Seqrite Data telemetri melaporkan:
- 650+ peristiwa DDoS/defacement yang terkonfirmasi
- 35+ kelompok hacktivist terlibat, 7 baru muncul
- 26 tanda tangan deteksi khusus diterapkan di XDR
Tanda Deteksi:
| Nama Tanda Tangan | Deskripsi |
| BAT.Sidecopy.49534.GC | Skrip pemuat SideCopy |
| LNK.Sidecopy.49535.GC | Pintasan yang mendukung makro |
| MSI.Trojan.49537.GC | Dropper Trojan berbasis MSI |
| HTML.Trojan.49539.GC | Phisher kredensial HTML |
| Bat.downloader.49517 | Unduh utilitas untuk RAT |
| Enkripsi Teks.Sisi.49538.GC | Loader yang dikaburkan |
IOC: Indikator Kompromi
Domain Berbahaya:
- pahalgamattack[.]com
- sindoor[.]hidup
- operasi dalam ruangan2025[.]di
- perguruan tinggi pertahanan nasional[.]com
- fogomyart[.]com/acak.php
File Berbahaya:
- xlam
- ayah
- pptx.lnk
IP panggilan balik:
- 167.86.97[.]58:17854(Tikus Merah C2)
Asal Lalu Lintas VPS:
- Rusia
- Jerman 🇩🇪
- Indonesia
- Singapura 🇸🇬
Peta Pikiran Kekacauan: Gangguan Terkoordinasi
SeqriteTanggapan
Untuk menggagalkan operasi tersebut, Seqrite Laboratorium yang dikerahkan:
- 26 aturan deteksi di seluruh lini produk
- Tanda tangan YARA dan korelasi ke STIP/MISP
- Peringatan di seluruh XDR untuk varian SideCopy dan Ares
- Pemantauan web gelap dan Telegram
- Penyebaran peringatan ancaman untuk entitas India
Refleksi Peneliti
Operasi Sindoor mengungkap cetak biru peperangan siber modern. Operasi ini menunjukkan bagaimana aktor negara kini berkolaborasi dengan aktivis peretas non-negara , menggabungkan intrusi teknis dengan operasi psikologis . Evolusi APT36—terutama perpindahan dari Poseidon ke Ares—dan serangan aktivis peretas secara bersamaan menandakan konvergensi yang disengaja antara spionase siber dan peperangan ideologis.
Alih-alih kampanye malware yang terisolasi, kini kita menghadapi permainan perang digital yang terkoordinasi . Alat-alatnya mungkin berubah—makro, file MSI, skrip DDoS—tetapi tujuannya tetap sama: mengacaukan, menyebarkan disinformasi, dan mengganggu.
Kesimpulan
Operasi Sindoor menandai eskalasi signifikan dalam lanskap konflik siber antara India dan Pakistan. Kampanye yang digagas APT36 dan kelompok hacktivist sekutunya ini memanfaatkan perpaduan malware canggih, infrastruktur palsu, dan rekayasa sosial yang menipu untuk menyusup ke sektor-sektor utama di India.
Penargetan strategis terhadap sektor pertahanan, TI pemerintah, layanan kesehatan, pendidikan, dan telekomunikasi menggarisbawahi niat untuk tidak hanya mengumpulkan intelijen tetapi juga mengganggu operasi nasional. Dengan penerapan alat seperti Ares RAT, penyerang memperoleh akses jarak jauh sepenuhnya ke sistem yang terinfeksi—membuka peluang bagi pengawasan, pencurian data, dan potensi sabotase layanan penting.
Dari sudut pandang dampak, operasi ini memiliki:
- Kepercayaan yang terkikis dalam komunikasi digital resmi dengan memalsukan domain India yang kredibel.
- Meningkatnya risiko operasional untuk departemen sensitif dengan mengungkap kelemahan infrastruktur.
- Persepsi publik yang terganggu kesiapan keamanan siber di pemerintahan dan pertahanan.
- Meningkatnya ketegangan geopolitik dengan menggunakan cara-cara siber untuk memproyeksikan pengaruh dan memprovokasi ketidakstabilan.
Dampak kampanye ini terhadap keamanan siber dan kepercayaan nasional sangat signifikan:
- Pengosongan DataDokumen internal, kredensial, dan informasi pengguna yang sensitif telah dicuri dari berbagai organisasi penting. Hal ini membahayakan keamanan operasional, pengambilan keputusan strategis, dan membuka jalur bagi intrusi lanjutan.
- Serangan DDoS: Serangan penolakan layanan yang ditargetkan mengganggu ketersediaan layanan penting pemerintah dan layanan publik, yang memengaruhi alur kerja internal dan akses warga negara selama periode geopolitik yang sensitif.
- Perusakan Situs Web:Beberapa situs web pemerintah dan lembaga India dirusak, merusak kepercayaan publik dan berfungsi sebagai taktik perang psikologis untuk memproyeksikan pengaruh dan superioritas dunia maya.
Perkembangan ini menyoroti kebutuhan mendesak akan peningkatan threat intelkemampuan ketelitian, kerangka kerja respons insiden yang kuat, dan kolaborasi strategis antara sektor publik dan swasta untuk melawan ancaman hibrida yang terus berkembang tersebut.


