
Daftar Isi
- Pengantar
- Target Utama
- Industri yang Terkena Dampak
- Fokus geografis
- Rantai Infeksi
- Temuan Awal
- Meneliti Dokumen-Dokumen Umpan
- Technical Analysis
- Tahap 1 – Analisis File Eksekusi Berbahaya
- Tahap 2 – Penjatuh muatan tahap kedua
- Infrastruktur & Atribusi
- Kesimpulan
- Seqrite Proteksi
- Indikator Kompromi (IOC)
- Pemetaan MITRE ATT&CK
- penulis
Pengantar
SEQRITE Labs telah aktif melacak ancaman yang muncul dan baru-baru ini mengidentifikasi sebuah kampanye yang menargetkan para profesional dan organisasi di sektor penerbangan tanpa awak Eurasia. Kampanye ini tampaknya diatur secara strategis agar selaras dengan Forum Internasional Eurasia XIII “Penerbangan Tanpa Awak 2026,” yang dijadwalkan pada 23 April 2026 di Moskow, sebuah acara internasional besar yang berfokus pada sistem pesawat tanpa awak (UAS).
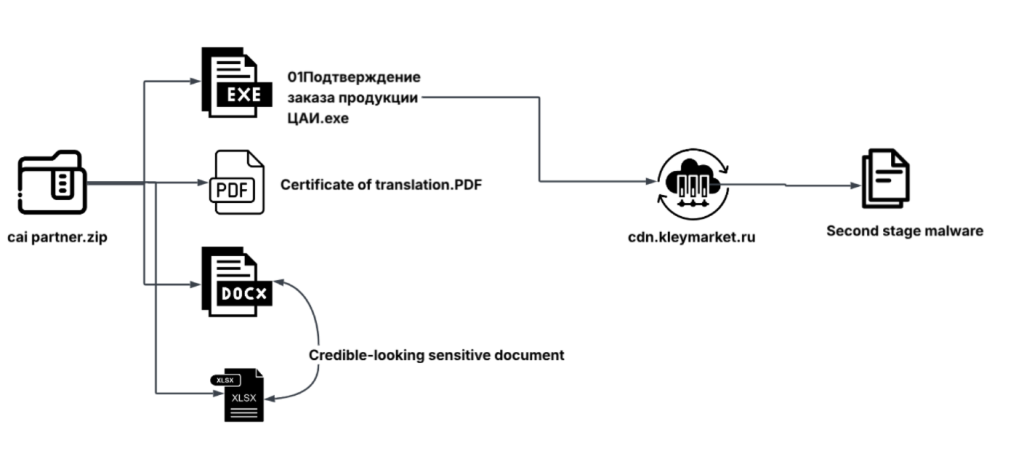
Kampanye ini menyebarkan lampiran email yang mencurigakan dan berbahaya melalui spear phishing, dengan mengirimkan arsip bernama cai partner.zip. Arsip tersebut berisi program yang dapat dieksekusi berbasis Rust yang disamarkan sebagai dokumen konfirmasi pesanan yang sah dari Pusat Informasi Penerbangan Rusia (ЦАИ/CAI).
Pada bagian-bagian berikut, kita akan menganalisis umpan phishing yang digunakan dalam kampanye ini, diikuti dengan analisis teknis dari file eksekusi berbahaya. Kita juga akan memeriksa bagaimana file tersebut mengunduh dan mengeksekusi muatan tahap kedua. Selain itu, kita akan meninjau infrastruktur dan komunikasi C2 yang digunakan, dan akhirnya memetakan perilaku yang diamati ke taktik dan teknik MITRE ATT&CK.
Target Utama
Industri yang Terkena Dampak
- Sektor Sistem Penerbangan Tanpa Awak (UAS/UAV)
- Layanan informasi penerbangan
Fokus geografis
- Rusia
- tajikistan
- Asia Tengah
- Timur Tengah & Eropa
Rantai Infeksi
Temuan Awal
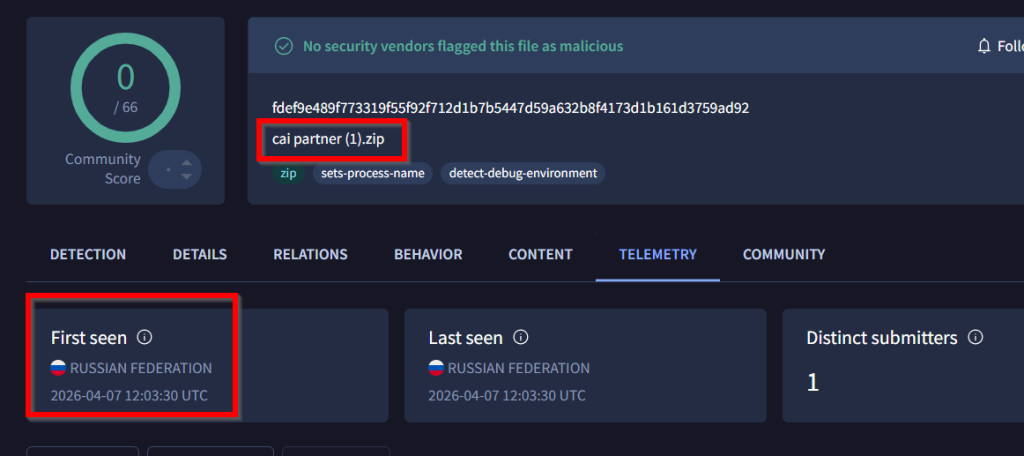
Saat kami menyelidiki kampanye yang sedang berlangsung baru-baru ini, kami mengidentifikasi sebuah file ZIP mencurigakan bernama cai partner (1).zip di sandbox publik, VirusTotal. Pada pengamatan awal, kami melihat bahwa file tersebut dikirim dari Rusia dan tidak terdeteksi sama sekali selama kemunculannya pertama kali berdasarkan aturan perburuan kami. Namun, nama file dan isinya tampak mencurigakan, yang menarik perhatian kami.
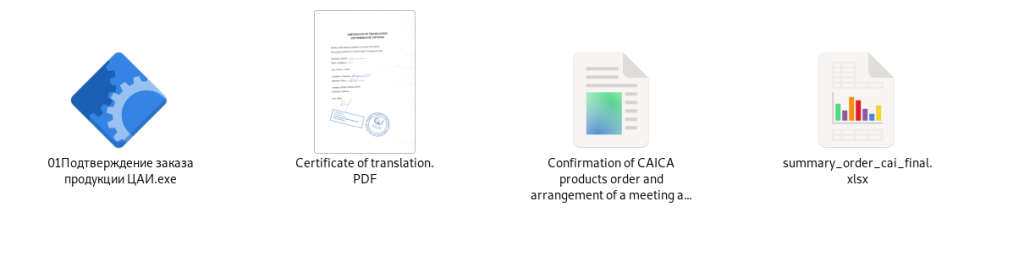
Penyelidikan lebih lanjut membawa kami ke arsip lain bernama cai partner.zip, yang berfungsi sebagai pembawa utama dokumen umpan dan file eksekusi berbahaya. Setelah mengekstrak isi arsip ini, kami mengamati bahwa arsip tersebut berisi empat file. Salah satunya adalah file eksekusi biner bernama “ Подтверждение заказа продукции ЦАИ.exe ” , yang diterjemahkan menjadi “ Konfirmasi pesanan produk CAI.exe”.
Selain file yang dapat dieksekusi, arsip tersebut juga menyertakan beberapa dokumen umpan seperti file PDF, DOCX, dan XLSX, yang semuanya dirancang agar tampak seperti dokumen bisnis yang sah.
Meneliti Dokumen-Dokumen Umpan
Dokumen PDF Umpan
Dokumen pertama yang menarik perhatian kami adalah berkas PDF yang diekstrak dari arsip. Berkas tersebut bernama Certificate of translation.PDF dan dirancang agar tampak seperti dokumen sertifikasi yang sah.
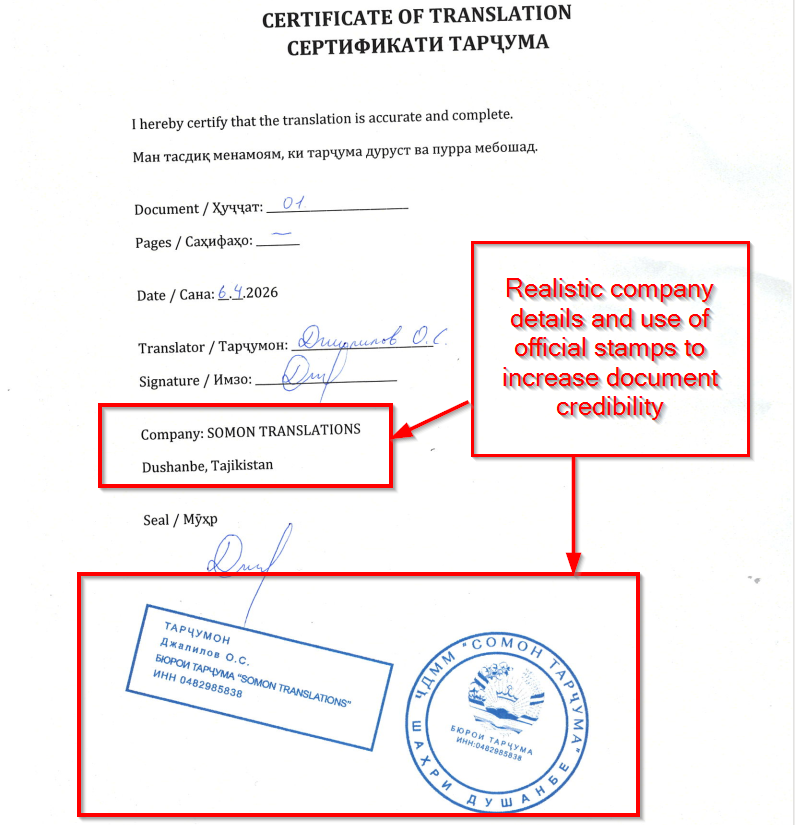
Setelah diperiksa, dokumen tersebut tampak seperti sertifikat terjemahan resmi. Dokumen ini mencakup detail seperti nomor dokumen, tanggal, nama penerjemah, tanda tangan, dan informasi perusahaan (SOMON TRANSLATIONS, Dushanbe, Tajikistan), beserta stempel dan segel untuk memperkuat keasliannya.
Oleh karena itu, dengan melihat detail dokumen tersebut, termasuk penggunaan berbagai bahasa, struktur formal, serta stempel dan tanda tangan yang tampak resmi, tampaknya umpan tersebut dirancang untuk menargetkan para profesional yang terlibat dalam bisnis internasional atau kegiatan yang berkaitan dengan penerjemahan.
Dokumen Umpan DOCX
Setelah menganalisis dokumen tersebut, kami menemukan bahwa berkas ini, yang bernama Confirmation of CAICA products order and arrangement of a meeting at the Unmanned Aviation – 2026 forum to discuss payment details and sign a long-term contract.docx, mirip dengan dokumen yang ditampilkan kepada korban segera setelah eksekusi program berbahaya tersebut.
Kita akan menganalisis dokumen ini secara detail di bagian selanjutnya, di mana kita akan menunjukkan bagaimana dokumen ini dihasilkan oleh program yang dapat dieksekusi selama waktu berjalan.
Dokumen Umpan XLSX
Dokumen ketiga yang teridentifikasi dalam arsip tersebut adalah file Excel bernama summary_order_cai_final.xlsx
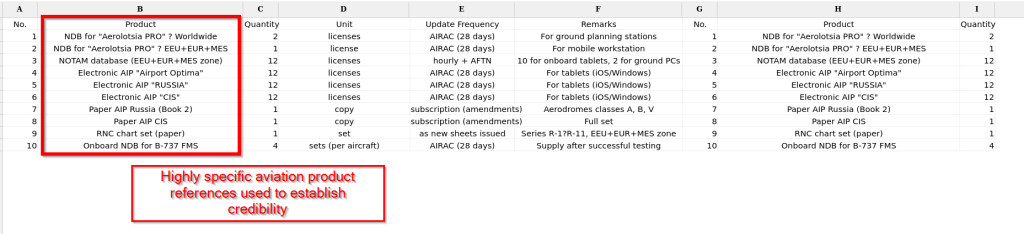
Setelah menganalisis berkas tersebut, kami mengamati bahwa berkas itu berisi daftar rinci produk-produk terkait penerbangan, termasuk basis data navigasi, kumpulan data NOTAM, koleksi AIP elektronik, dan sistem onboard untuk pesawat seperti Boeing 737. Dokumen tersebut juga merinci jumlah, detail perizinan, frekuensi pembaruan, dan catatan penggunaan, sehingga tampak seperti ringkasan pesanan yang sah.
Tingkat detail dan penggunaan terminologi khusus industri menunjukkan bahwa dokumen ini dirancang untuk menargetkan para profesional dan organisasi penerbangan.
Technical Analysis
Pada bagian ini, kita akan meneliti analisis teknis dari file yang diekstrak dari arsip ZIP. File yang dapat dieksekusi yang kami temukan bernama Подтверждение заказа продукции ЦАИ.exe, yang diterjemahkan menjadi “ Konfirmasi pesanan untuk produk CAI.exe ”.
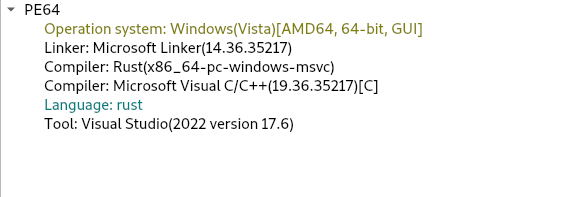
Setelah meninjau metadata menggunakan alat analisis statis, kami mengidentifikasi bahwa file ini adalah file eksekusi Windows 64-bit yang dikompilasi dalam bahasa pemrograman Rust. Kemudian kami melanjutkan untuk menganalisis fungsionalitas berbahaya dari file eksekusi tersebut, yang telah kami bagi menjadi dua tahap: Tahap pertama berfokus pada aktivitas yang dilakukan oleh file eksekusi pada mesin korban dan tahap kedua mencakup bagaimana file eksekusi mengunduh dan menjatuhkan muatan tahap kedua dari server jarak jauh, tergantung pada pelaku ancaman, apa yang coba diunduhnya pada mesin korban.
Tahap 1 – Analisis File Eksekusi Berbahaya
Setelah meneliti file eksekusi berbahaya tersebut, kami menemukan bahwa file tersebut mengeksekusi file .docx, yang telah kami bahas di atas, yang bertindak sebagai umpan untuk mengalihkan perhatian korban.
Eksekusi Dokumen Umpan
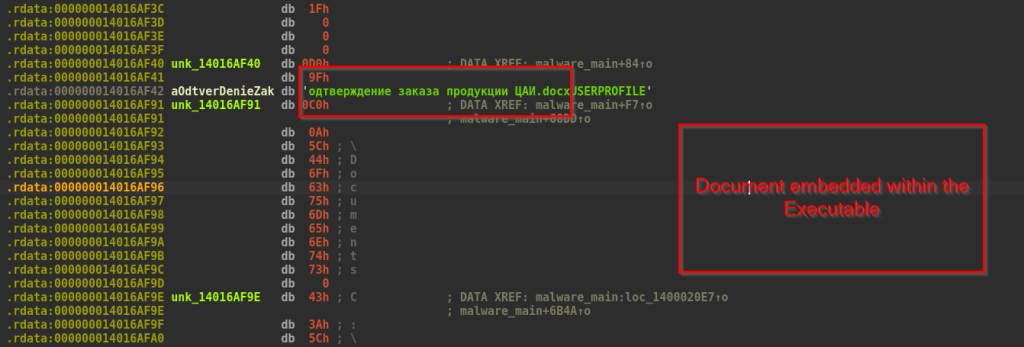
Kami mengamati bahwa sebuah dokumen secara eksplisit disematkan di dalam file yang dapat dieksekusi. Segera setelah eksekusi, dokumen ini ditampilkan di layar pengguna untuk mengalihkan perhatian korban dan menciptakan ilusi aplikasi yang tidak berbahaya.
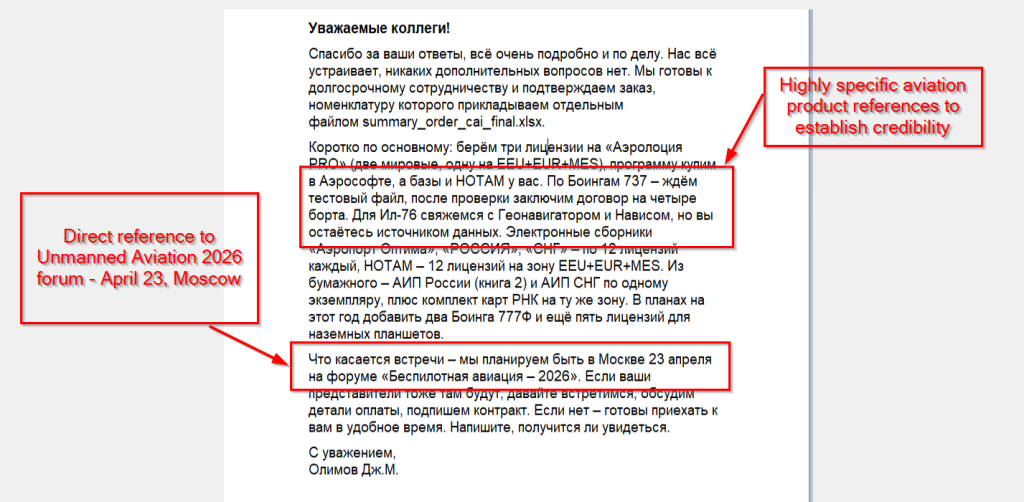
Dokumen umpan tersebut berisi pesan bisnis yang ditulis dalam bahasa Rusia, ditandatangani oleh “Olimov JM”. Dokumen ini dirancang agar terlihat seperti pesan asli dari perusahaan penerbangan yang terlibat dalam kesepakatan bisnis jangka panjang.
Pesan tersebut menyebutkan produk-produk terkait penerbangan seperti lisensi Aerolotsia PRO, basis data NOTAM, AIP Rusia dan CIS, serta peta penerbangan untuk pesawat seperti Boeing 737, IL-76, dan Boeing 777F. Pesan tersebut juga mencakup lisensi tablet. Tingkat detailnya, termasuk nomor lisensi dan wilayah, membuat pesan tersebut tampak sangat realistis.
Pesan tersebut juga menyebutkan acara mendatang “Unmanned Aviation 2026” di Moskow pada tanggal 23 April, yang menunjukkan bahwa pelaku ancaman secara khusus menargetkan korban berbahasa Rusia yang mungkin akan menghadiri acara tersebut.
Sidik Jari Sistem
Setelah menjalankan dokumen umpan, malware tersebut segera mulai mengumpulkan informasi sistem untuk membangun profil korban yang unik.
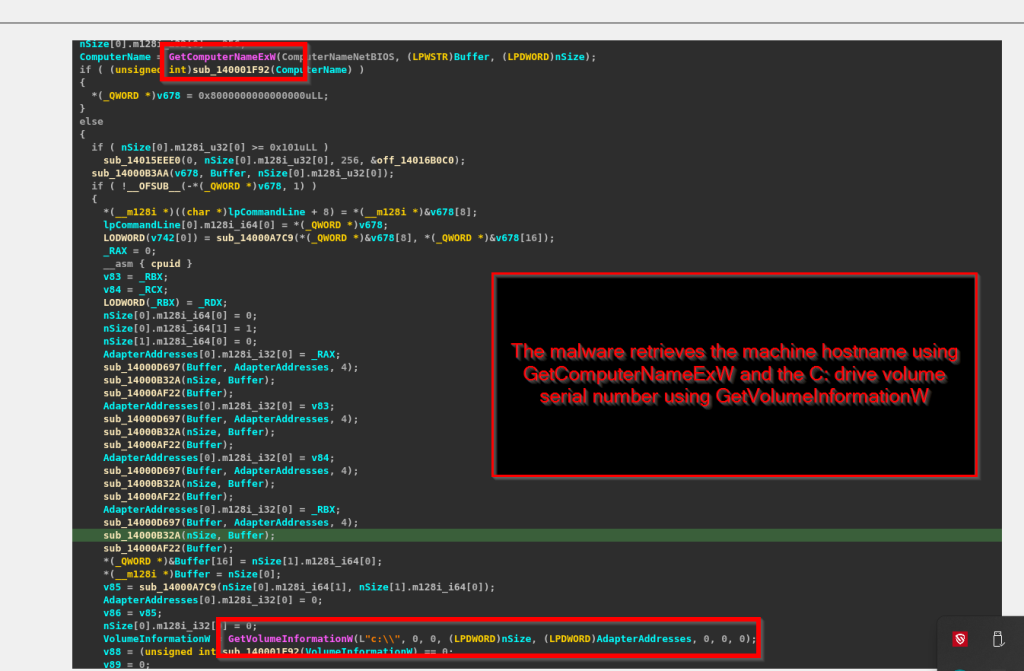
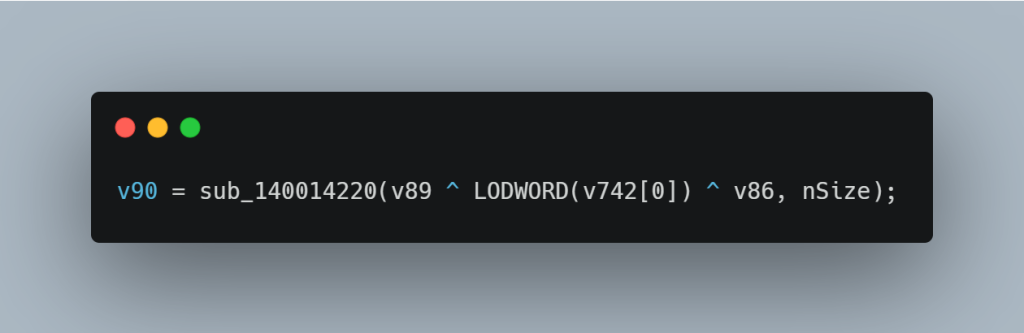
Malware tersebut mengambil nama host mesin menggunakan GetComputerNameExW dan nomor seri volume drive C: menggunakan GetVolumeInformationW. Nilai-nilai ini kemudian digabungkan dengan operasi XOR dan dikonversi menjadi representasi string desimal, membentuk pengidentifikasi mesin unik untuk sistem korban.
Pengintaian Lingkungan & Jaringan
Setelah membuat ID unik untuk mesin korban, malware mengumpulkan lebih banyak informasi tentang sistem dan jaringan. Langkah ini ditangani oleh modul internal dan berfokus pada detail pengguna dan jaringan.
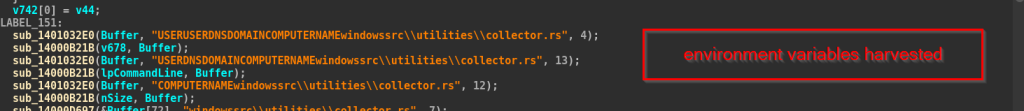
Pertama, malware tersebut mengumpulkan variabel lingkungan penting:
- PENGGUNA – nama pengguna yang saat ini sedang masuk
- USERDNSDOMAIN – nama domain
- COMPUTERNAME – nama host sistem
- PROFIL PENGGUNA – jalur profil pengguna
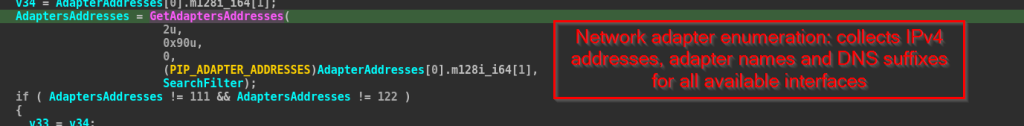
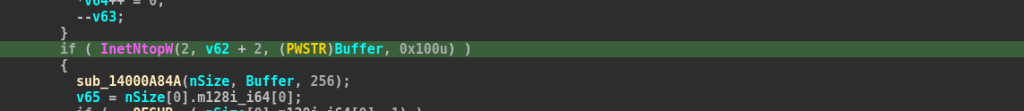
Selanjutnya, malware mengumpulkan informasi jaringan. Ia memindai semua adaptor jaringan menggunakan GetAdaptersAddresses dan mengambil alamat IPv4-nya. Alamat IP ini dikonversi ke format yang dapat dibaca menggunakan InetNtopW. Ia juga mengumpulkan nama adaptor dan informasi terkait DNS.
Semua data ini kemudian diorganisir dan dipersiapkan untuk dikirim ke server komando dan kontrol (C2).
exfiltration
Malware tersebut mengumpulkan semua informasi korban dan mengubahnya menjadi format JSON menggunakan pustaka bernama serde_json. Malware ini membangun JSON tersebut langkah demi langkah, menambahkan setiap bagian data sebagai pasangan kunci-nilai.
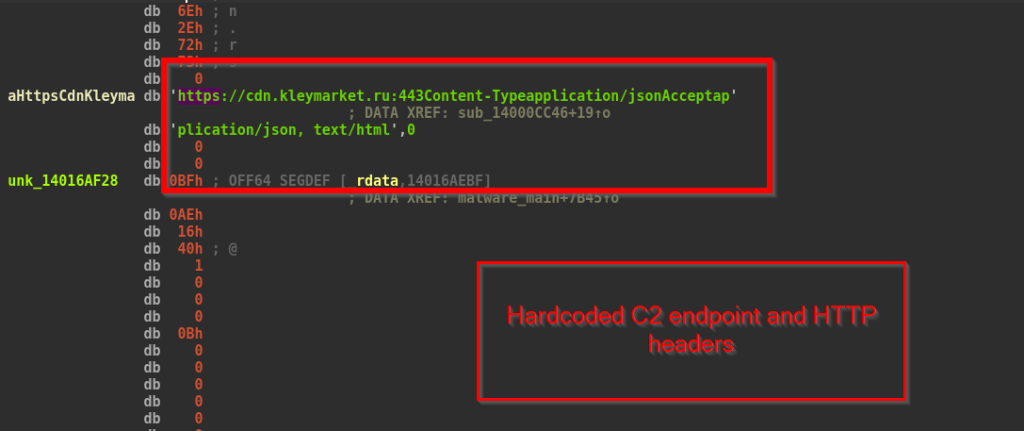
Setelah membuat data JSON, malware tersebut mengenkripsinya menggunakan metode XOR sederhana. Data terenkripsi ini kemudian dikirim ke server cdn[.]kleymarket[.]ru melalui HTTPS (port 443) menggunakan permintaan HTTP POST.
Tahap 2 – Penjatuh muatan tahap kedua
Pada tahap kedua, kita akan membahas pergeseran malware dari pengumpulan data ke pengiriman muatan akhir. Setelah menerima respons terenkripsi dari server C2, malware mendekripsi muatan menggunakan algoritma dekripsi multi-langkah, dan mengekstrak muatan tersebut. Malware kemudian menyimpan muatan dengan nama file acak di dalam salah satu direktori dan mengeksekusinya pada mesin korban.
Dekripsi Muatan
Muatan terenkripsi dari server C2 didekripsi dalam beberapa langkah. Malware pertama-tama mengekstrak dua nilai dari respons server, yang digunakan sebagai kunci AES. Kemudian, malware mendekripsi muatan menggunakan AES-256 secara bertahap.
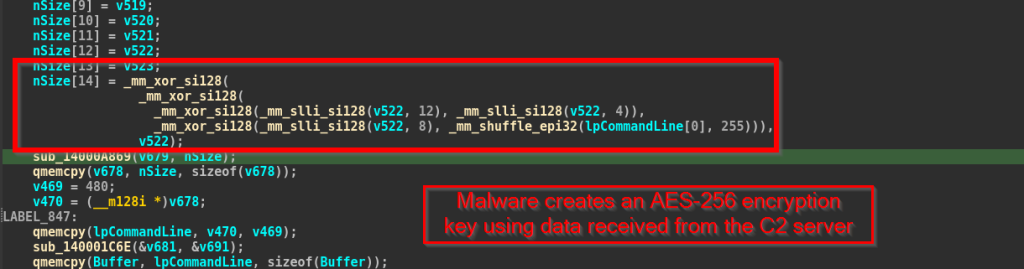
Penurunan dan Eksekusi Muatan
Setelah mendekripsi muatan (payload), malware membuat nama file acak sepanjang 6 karakter menggunakan huruf dan angka, dan menambahkan ekstensi .exe. Malware menulis muatan langsung ke disk menggunakan NtWriteFile. File tersebut disimpan di salah satu lokasi berikut:
- %PROFIL PENGGUNA%\Dokumen\ .exe
- C:\Users\Public\Documents\ .exe
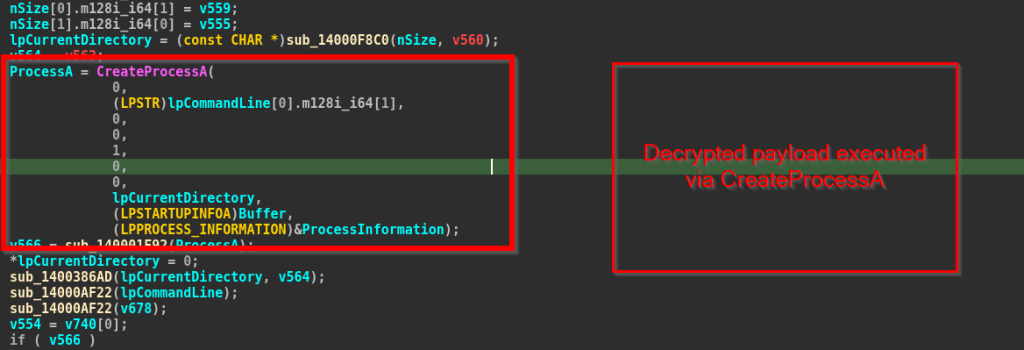
Terakhir, malware mengeksekusi payload yang telah didekripsi menggunakan API CreateProcessA. Jalur lengkap ke executable yang dijatuhkan diteruskan langsung sebagai baris perintah, tanpa nama aplikasi induk yang ditentukan, meluncurkan proses baru pada mesin korban.
Selanjutnya, di bagian berikutnya, kita akan membahas aspek infrastruktur dan atribusi dari kampanye tersebut.
Infrastruktur & Atribusi
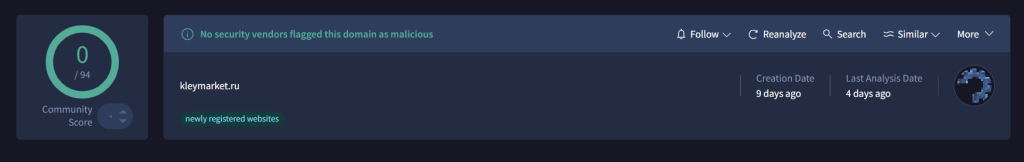
Kami menganalisis infrastruktur komando dan kontrol (C2) yang digunakan dalam kampanye ini dan menemukan bahwa domain hxxp://kleymarket[.]ru baru saja didaftarkan, hanya 9 hari sebelum analisis kami. Pada saat investigasi, domain tersebut belum ditandai sebagai berbahaya oleh vendor keamanan mana pun.
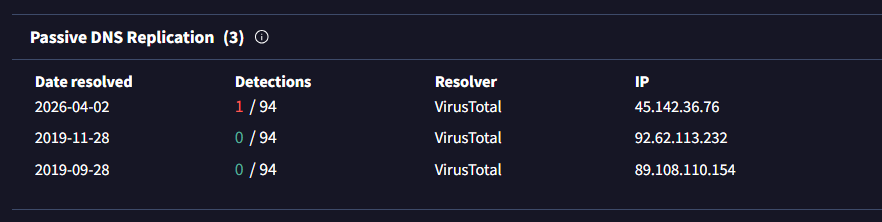
Data DNS pasif mengungkapkan bahwa domain tersebut telah mengarah ke beberapa alamat IP dari waktu ke waktu, termasuk:
45[.]142[.]36[.]76, 92[.]62[.]113[.]232, and 89[.]108[.]110[.]154
Resolusi terbaru, tertanggal 2026-04-02, menunjuk ke 45[.]142[.]36[.]76, yang tampaknya merupakan server C2 aktif yang digunakan dalam kampanye ini. Sebaliknya, catatan yang lebih lama dari tahun 2019 menunjukkan bahwa domain tersebut sebelumnya digunakan untuk tujuan lain sebelum digunakan kembali untuk aktivitas ini.
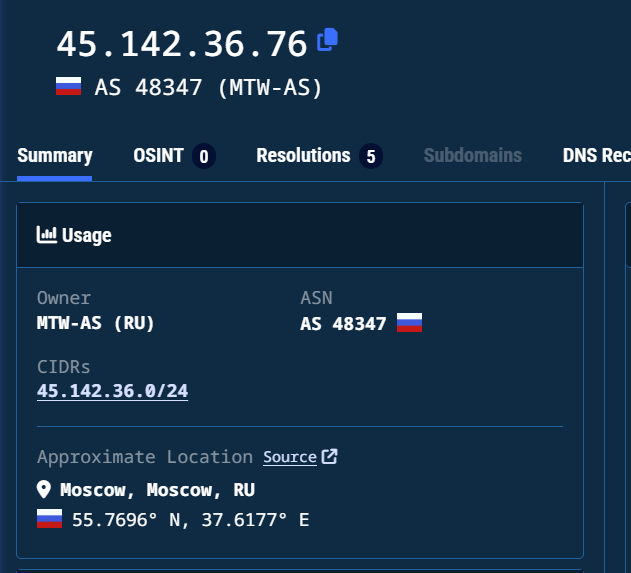
Analisis lebih lanjut menggunakan Validin mengkonfirmasi bahwa domain dan subdomain terkaitnya mengarah ke alamat IP 45[.]142[.]36[.]76, yang tampaknya merupakan infrastruktur C2 aktif yang digunakan dalam kampanye ini. IP ini dihosting di bawah AS48347 (MTW-AS), sebuah sistem otonom Rusia, dengan perkiraan lokasi di Moskow, Rusia.
Pada saat penulisan ini, kami belum mengaitkan kampanye ini dengan aktor ancaman yang dikenal. Namun, taktik, infrastruktur, dan elemen rekayasa sosial yang diamati menunjukkan operasi yang terencana dan terarah dengan baik. Mengingat mekanisme penyampaian kampanye yang tersembunyi dan penargetan bertema penerbangan, kami menamai kampanye ini sebagai “Operasi Silent Rotor”. Kampanye ini tampaknya diatur waktunya dengan cermat agar selaras dengan forum “Unmanned Aviation 2026” di Moskow, yang menunjukkan fokus pada para profesional penerbangan yang kemungkinan akan hadir atau terkait dengan acara tersebut.
Kesimpulan
SEQRITE Labs telah mengidentifikasi kampanye spear phishing yang ditargetkan dan memengaruhi para profesional di sektor penerbangan tanpa awak Eurasia. Kampanye ini menggunakan dokumen-dokumen terkait penerbangan yang realistis untuk mendapatkan kepercayaan korban, dengan konten yang terhubung ke forum “Unmanned Aviation 2026” di Moskow. Malware yang dikirimkan adalah program yang dapat dieksekusi berbasis Rust yang mengumpulkan informasi sistem, berkomunikasi dengan server jarak jauh melalui HTTPS terenkripsi, dan mengunduh muatan tahap kedua untuk dieksekusi.
Infrastruktur yang digunakan dalam kampanye ini minimal dan berumur pendek, mengandalkan domain .ru yang baru terdaftar. Pada saat penulisan ini, kami belum mengaitkan kampanye ini dengan aktor ancaman yang dikenal. Namun, penggunaan umpan berbahasa Rusia dan konten yang spesifik konteks menunjukkan bahwa kampanye ini berfokus pada wilayah tertentu dan menargetkan korban dalam ekosistem yang sama.
Seqrite Proteksi
Trojan.Win64
Indikator Kompromi (IOC)
| Hash (SHA-256) | File |
| 5936f42ffd7fa7896eeae725b60a5d26bbf3e584712671ef5da0138ee5d58f60 | Bagaimana cara menginstal ЦАза.exe? |
| fdef9e489f773319f55f92f712d1b7b5447d59a632b8f4173d1b161d3759ad92 | mitra cai (1).zip |
| 57e26f6e3b311a1064c946b69159ee05abedf9228b2f95c65536429e7ac7fb24 | cai partner.zip |
| a7bd8869293212e1671df90d2d41b96d4933eb9408b1111bd830e111a91bb202 | Sertifikat terjemahan.PDF |
| 2064ef387ac9e51ba72b32004d99e8a0b291dbab24ed8db30f437abf1b40cb49 | Konfirmasi pesanan produk CAICA dan pengaturan pertemuan di forum Penerbangan Tak Berawak – 2026 untuk membahas detail pembayaran dan menandatangani kontrak jangka panjang.docx |
| 89f8e42c825d09a0a50e99bbf7304d7037be33ea362a57d34f87fa7981f80126 | summary_order_cai_final.xlsx |
URL
| 45 [.] 142 [.] 36 [.] 76 |
| cdn[.]kleymarket[.]ru |
Pemetaan MITRE ATT&CK
| Taktik | ID Teknik | Nama Teknik |
| Akses Awal | T1566.001 | Phishing: Lampiran Spearphishing |
| Execution | T1204.002 | Eksekusi Pengguna: File Berbahaya |
| Execution | T1059.003 | Penerjemah Perintah dan Skrip: Windows Command Shell |
| Execution | T1106 | API asli |
| Penghindaran Pertahanan | T1036.004 | Menyamar: Cocokkan Nama atau Lokasi yang Sah |
| Penghindaran Pertahanan | T1027 | File atau Informasi yang Dikaburkan |
| Penghindaran Pertahanan | T1140 | Deobfuscate/Decode File atau Informasi |
| penemuan | T1082 | Penemuan Informasi Sistem |
| penemuan | T1016 | Penemuan Konfigurasi Jaringan Sistem |
| penemuan | T1033 | Pemilik Sistem/Penemuan Pengguna |
| penemuan | T1083 | Penemuan File dan Direktori |
| Komando dan Pengendalian | T1071.001 | Protokol Lapisan Aplikasi: Protokol Web |
| Komando dan Pengendalian | T1090.001 | Proksi: Proksi Internal |
| exfiltration | T1041 | Eksfiltrasi Melalui Saluran C2 |
| Dampak | T1105 | Transfer Alat Masuk |
penulis
Priya Patel
Rayapati Lakshmi Prasanna Sai