


Konten
- Pengantar
- Temuan Awal
- Rantai Infeksi.
- Technical Analysis
- Tahap 0 – Berkas ZIP Berbahaya.
- Tahap 1 – Implan VELETRIX yang berbahaya.
- Tahap 2 – Implan V-Shell yang berbahaya.
- Perburuan dan Infrastruktur.
- Atribusi
- Kesimpulan
- Seqrite Perlindungan.
- IOC
- MITRE ATT&CK.
Penulis: Subhajeet Singha dan Sathwik Ram Prakki
Pengantar
Seqrite Labs APT-Team baru-baru ini menemukan sebuah kampanye yang menargetkan Industri Telekomunikasi Tiongkok. Kampanye ini bertujuan untuk menargetkan China Mobile Tietong Co., Ltd., yang merupakan anak perusahaan terkenal dari China Mobile, salah satu perusahaan telekomunikasi utama di Tiongkok. Seluruh ekosistem malware yang terlibat dalam kampanye ini didasarkan pada penggunaan malware VELETRIX dan malware VShell, sebuah alat simulasi musuh yang sangat terkenal, yang juga dikenal luas digunakan oleh pelaku ancaman dari Tiongkok untuk menargetkan berbagai entitas Barat di dunia nyata.
Dalam blog ini, kami akan mengeksplorasi kecanggihan teknis kampanye yang kami temui selama analisis. Kami akan mengkaji berbagai tahapan kampanye ini, dimulai dengan penelaahan mendalam tahap infeksi awal hingga implan yang digunakan dalam kampanye ini, dan diakhiri dengan tinjauan akhir yang mencakup keseluruhan kampanye.
Temuan Awal
Baru-baru ini, pada tanggal 13 Mei, tim kami menemukan file ZIP berbahaya, yang muncul di berbagai sumber seperti VirusTotal , di mana file ZIP tersebut digunakan sebagai sumber infeksi awal, berisi beberapa file EXE dan DLL di dalam folder ZIP. File yang sama juga ditemukan oleh peneliti ancaman lain pada hari yang sama.
ZIP tersebut berisi berkas eksekusi menarik yang dikenal sebagai 2025 China Mobile Tietong Co., Ltd. Program Pelatihan Internal akan segera diluncurkan, silakan mendaftar sesegera mungkin.exe yang memuat banyak DLL menarik seperti drstat.dll dan banyak lagi. Kemudian, kami memutuskan untuk menyelidiki cara kerja kumpulan berkas ini.
Rantai Infeksi
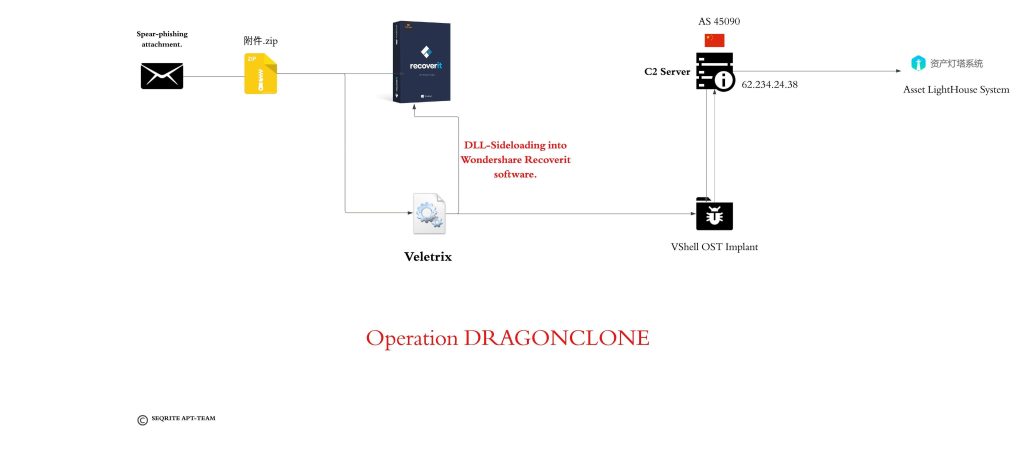
Technical Analysis
Kami akan membagi analisis ke dalam tiga bagian berbeda, dimulai dengan menyelidiki lampiran ZIP berbahaya, diikuti oleh implan Veletrix berbahaya, lalu kami akan melihat beberapa analisis singkat mengenai malware VShell.
Tahap 0 – Berkas ZIP Berbahaya.
Awalnya, kami menemukan berkas ZIP berbahaya, yang dikenal sebagai 附件.zip, atau dikenal juga sebagai attachment.zip. Setelah memeriksa isi berkas ZIP tersebut.
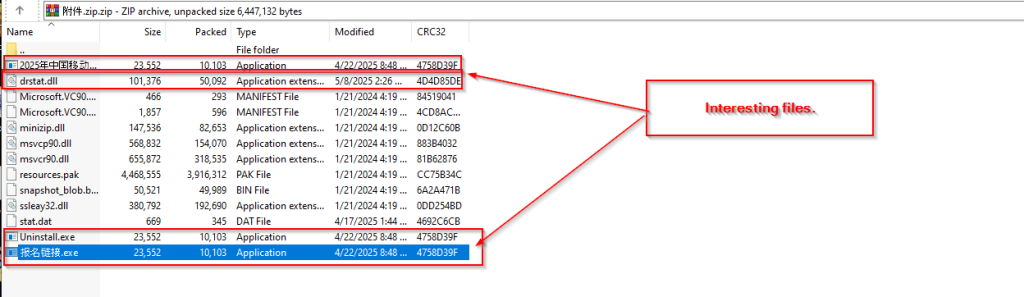
Kami menemukan sekumpulan berkas EXE, DLL, dan XML yang menarik, sebagian besar di antaranya merupakan biner yang ditandatangani Microsoft secara sah, sedangkan beberapa di antaranya memiliki sertifikat penandatanganan kode oleh Shenzhen Thunder Networking Technologies Ltd, sementara berkas DLL yang menarik adalah drstat.dll yang sering dikaitkan dengan perangkat lunak WonderShare RepairIt.
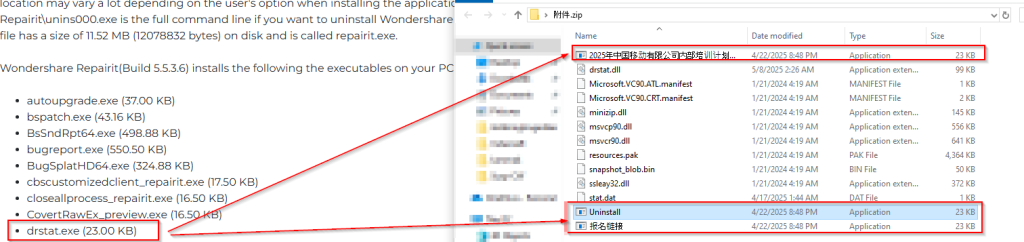

Setelah mengonfirmasi dari situs web resmi Wondershare Repairit, kami dapat mengonfirmasi bahwa file yang dapat dieksekusi yang dikenal sebagai drstat.exe telah diganti nama dan dikemas tiga kali dengan tiga nama berbeda, yaitu:
- Program pelatihan internal China Mobile Limited tahun 2025 akan segera dimulai. Silakan mendaftar sesegera mungkin..
- Uninstall.
- Tautan pendaftaran.
Selanjutnya, kami memutuskan untuk mengonfirmasi lebih lanjut bahwa Wondershare memang menandatangani biner sebenarnya, yang tersedia secara resmi di situs web mereka.
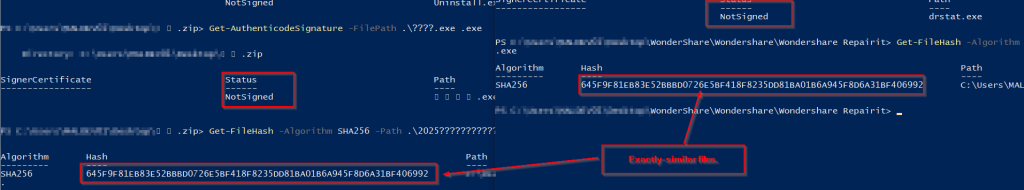
Akhirnya, kami dapat memastikan bahwa entitas ancaman menggunakan file yang sama, yang tersedia untuk diunduh dari situs web resmi Wondershare . Dengan meneliti manuver penandatanganan kode dari Wondershare ini, dan menganalisis lebih lanjut ancaman berbahaya ini, kami dapat memastikan bahwa pelaku ancaman menggunakan DLL-Sideloading terhadap target untuk meluncurkan implant, yang kami putuskan untuk diberi nama VELETRIX.
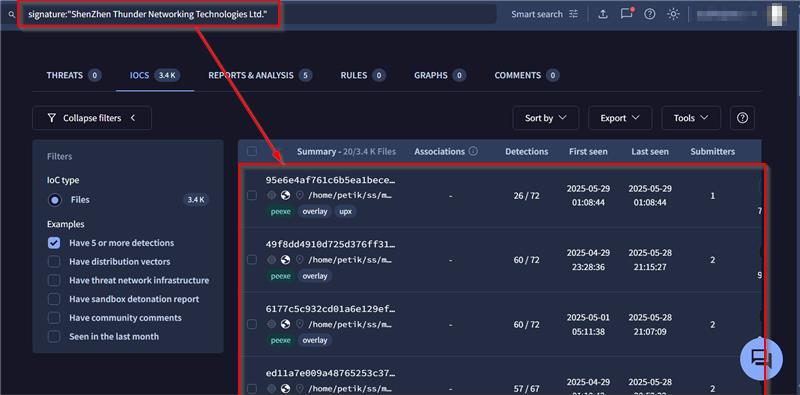
Sebelum menyelami bagian berikutnya, kami juga mengonfirmasi bahwa sertifikat penandatanganan kode lain yang dikemas dalam file yang dieksekusi terkompresi ini oleh 'Shenzhen Thunder Networking Technologies Ltd' sering dikaitkan dengan file yang dieksekusi berbahaya dalam berbagai laporan dan diskusi sebagai disalahgunakan oleh entitas ancaman asal Tiongkok.
Tahap 1 – Implan VELETRIX Berbahaya.

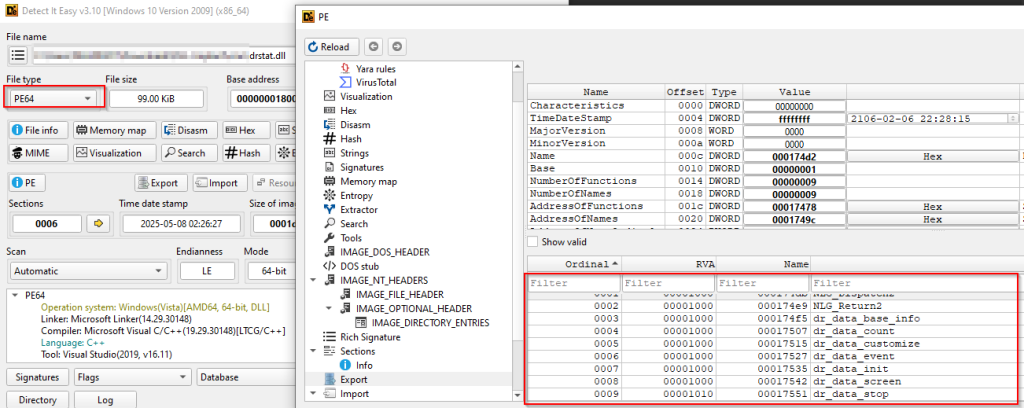
Awalnya, saat meneliti implan tersebut, kami menemukan beberapa informasi dasar tentang implan tersebut, yaitu berupa biner 64-bit yang berisi beberapa fungsi ekspor menarik. Selanjutnya, kami akan fokus pada analisis kode implan berbahaya ini.
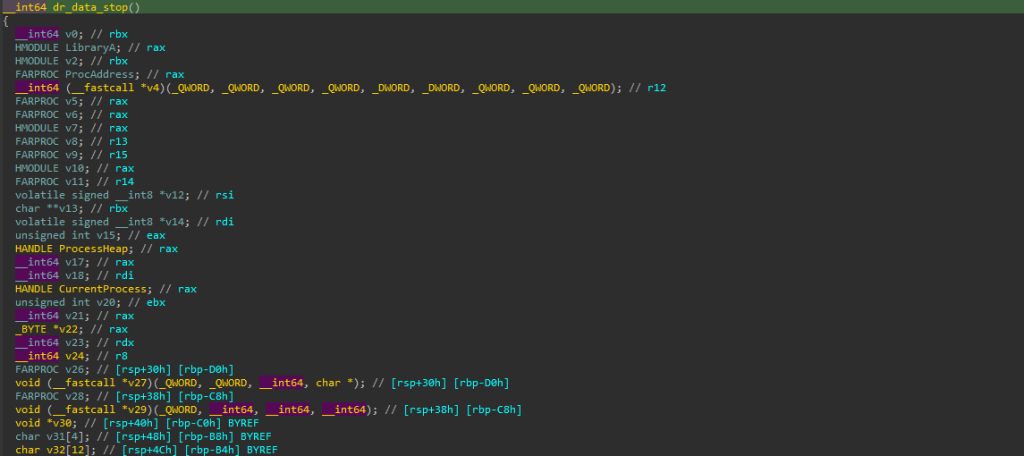
Setelah memeriksa semua ekspor, dari semua ekspor, kami menemukan dr_data_stop sebagai yang berisi kode berbahaya yang menarik.
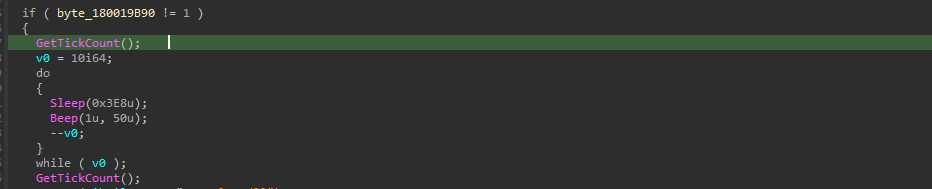
Awalnya, implant dimulai dengan sedikit trik anti-analisis, yang menggunakan kombinasi API Windows Sleep & Beep , yang pada dasarnya berjalan di dalam loop do-while, yang menunda eksekusi selama ~10 detik dan memainkan suara Beep untuk menghindari analisis sandbox otomatis . Loop tersebut tidur selama 1 detik dan berbunyi bip 10 kali, seluruh mekanisme ini bertujuan untuk menunda analisis analis atau membingungkan sandbox otomatis.
Teknik ini memanfaatkan NtDelayExecution pada tingkat sistem – Beep secara internal memanggil NtDelayExecution, yang menerima parameter “DelayInterval” yang menentukan milidetik untuk penundaan. Saat dieksekusi, NtDelayExecution menghentikan sementara thread yang memanggilnya, yang menyebabkan waktu habis sandbox atau hilangnya kendali debugger, menjadikannya teknik anti-sandbox yang tidak terlalu berbahaya, namun efektif . API Beep sangat cerdas karena memiliki dua tujuan: menciptakan penundaan eksekusi melalui panggilan NtDelayExecution internalnya sekaligus menghasilkan artefak audio yang dapat memicu perilaku berbeda di lingkungan analisis atau memperingatkan peneliti tentang eksekusi kode yang aktif.
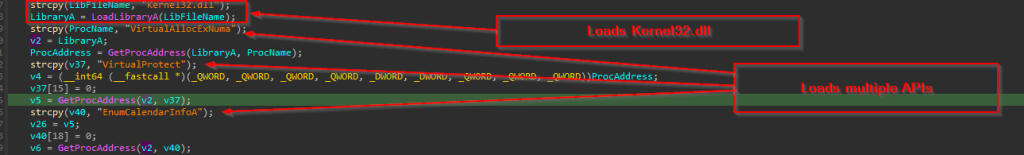
Kemudian, proses berlanjut dengan memuat kernel32.dll, selanjutnya setelah DLL dimuat menggunakan LoadLibraryA , setelah DLL dimuat, GetProcAddress digunakan untuk menyelesaikan beberapa rangkaian API yang menarik, yaitu VirtualAllocExNuma, VirtualProtect & EnumCalendarInfo.
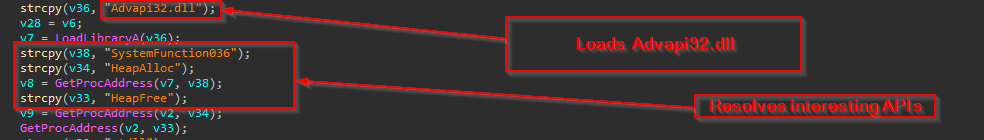
Demikian pula, ia memuat ADVAPI32.dll dan setelah DLL dimuat, ia menyelesaikannya menggunakan teknik yang sama, yaitu SystemFunction036, HeapAlloc dan HeapFree.

Akhirnya, ntdll.dll dimuat, dan API Windows yang menarik diselesaikan yang dikenal sebagai RtlIpV4StringToAddressA.
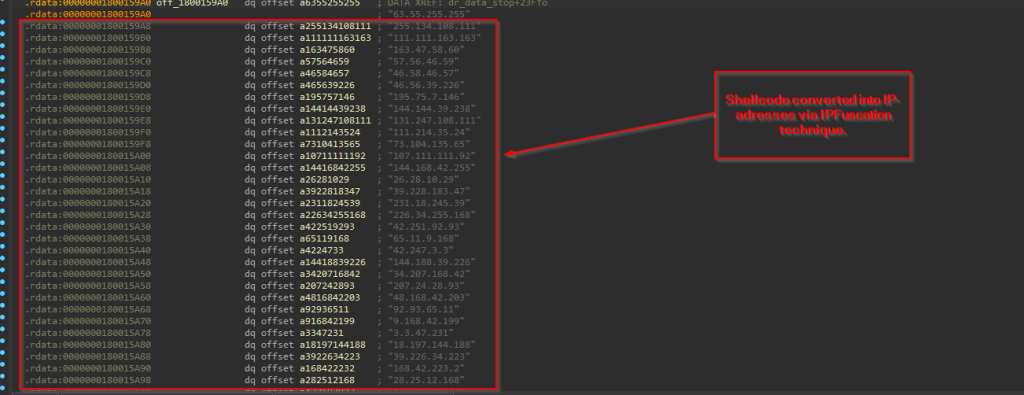
Berikutnya, pemuat berbahaya ini menggunakan teknik yang disebut IPFuscation, yang pada dasarnya mengubah shellcode berbahaya menjadi daftar alamat IPV4.

Selanjutnya, perulangan while bersamaan dengan penggunaan API RtlIpv4StringToAddressA digunakan untuk mendekode shellcode yang dienkripsi, yang dilakukan dengan mengkonversi string IP ASCII ke biner, di mana biner tersebut selanjutnya dieksekusi sebagai shellcode.
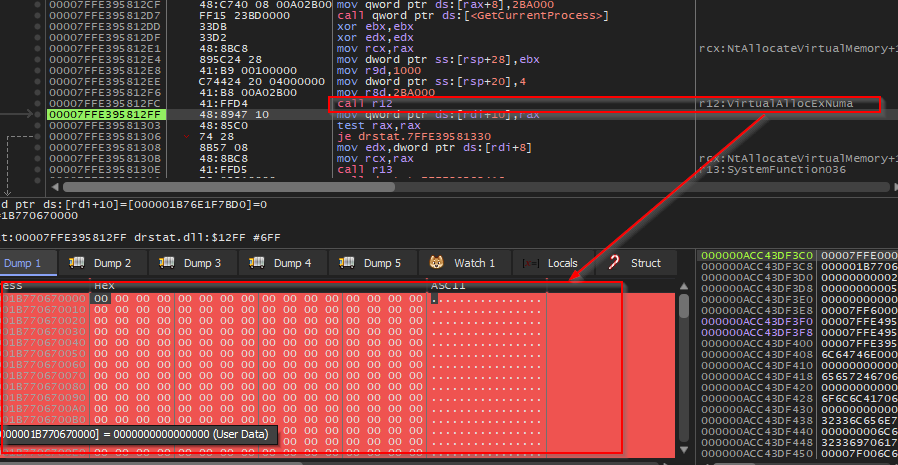
Setelah shellcode diekstraksi dalam bentuk biner, maka API VirtualAllocExNuma digunakan untuk mengalokasikan blok memori baru dengan hanya izin Baca & Tulis ke dalam proses saat ini.
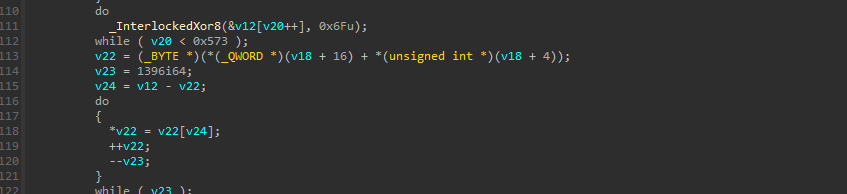

Sekarang, setelah memori dialokasikan, selanjutnya menggunakan operasi XOR sederhana, blob yang dikodekan yang telah di-de-obfuscate dari teknik IpFuscation melalui API Windows, digunakan untuk didekode lebih lanjut melalui operasi XOR dan disalin ke memori yang dialokasikan.
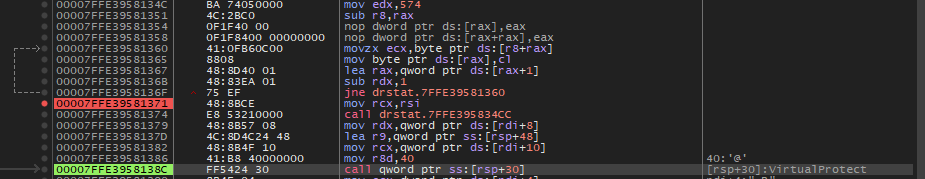

Kemudian, ia menggunakan VirtualProtect untuk mengubah perlindungan memori dari memori yang dialokasikan menjadi Execute-Read-Write.
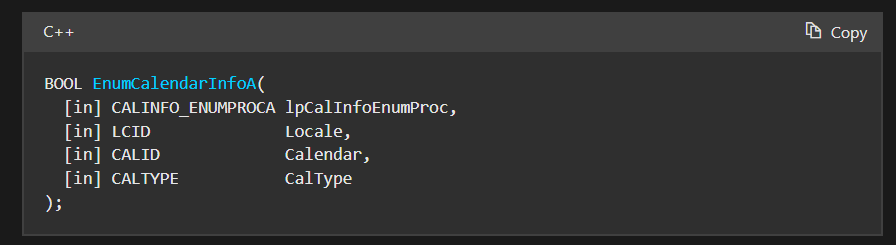
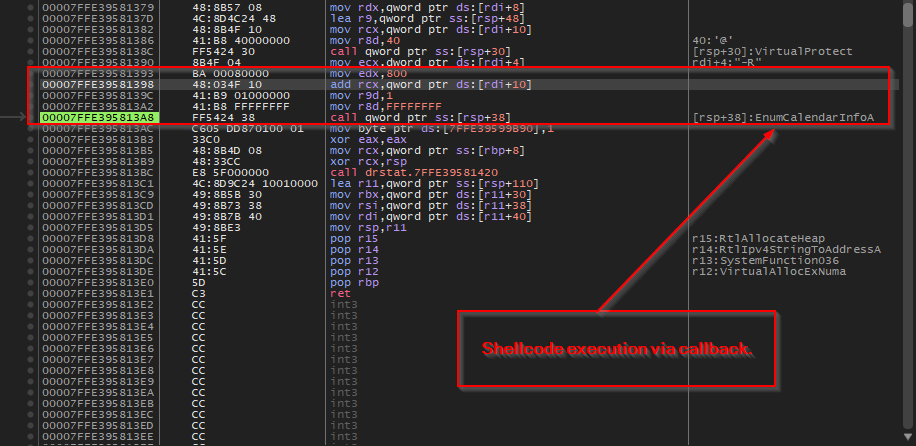
Kemudian, akhirnya, ia menggunakan teknik yang sedikit inovatif untuk eksekusi shellcode melalui fungsi callback, yaitu dengan menggunakan API EnumCalendarInfoA untuk mengeksekusi shellcode. Teknik ini memanfaatkan fakta bahwa EnumCalendarInfoA mengharapkan pointer fungsi callback sebagai parameter – malware meneruskan alamat shellcode-nya sebagai callback ini, menyebabkan Windows tanpa sadar mengeksekusi kode berbahaya ketika API mencoba memanggil apa yang dianggapnya sebagai fungsi enumerasi kalender yang sah, sedangkan dalam kasus kita, shellcode, yang pada dasarnya adalah implant Windows dari kerangka kerja VShell OST, sedang dieksekusi.
Akhirnya, kita dapat menyimpulkan bahwa implan Veletrix melakukan injeksi kode melalui mekanisme panggilan balik. Di bagian selanjutnya, kita akan membahas implan Vshell, yang cukup terkenal, dan cara kerjanya.
Tahap 2 – Implan Vshell Berbahaya.
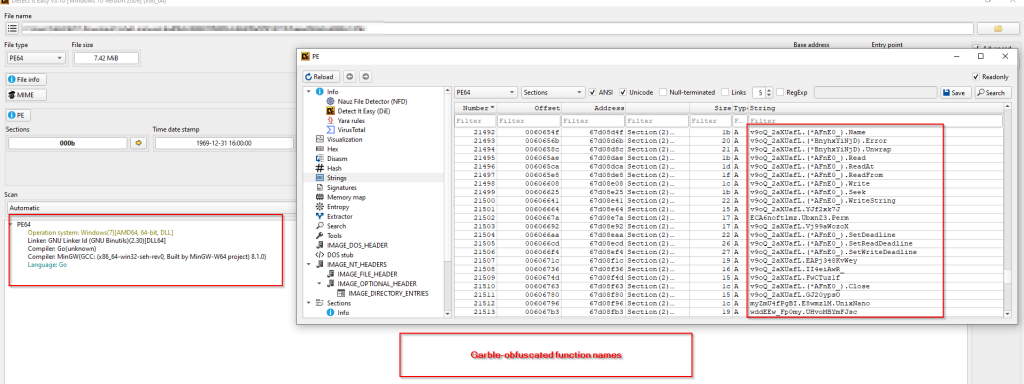
Nah, VShell adalah kerangka kerja OST lintas platform yang cukup terkenal yang dikembangkan dalam bahasa Go, awalnya dikembangkan oleh seorang peneliti, yang kemudian secara misterius dihapus seperti yang disebutkan dalam berbagai blog penelitian oleh berbagai peneliti yang telah melacak berbagai kampanye seperti UNC5174 dan yang serupa yang telah digunakan oleh pelaku ancaman yang berasal dari wilayah geografis Tiongkok.
Seperti yang telah disebutkan, di bagian sebelumnya VELETRIX memuat implan Windows ini ke dalam memori. Saat memeriksa berkasnya, kami menemukan bahwa implan spesifik yang telah dihapus bernama tcp_windows_amd64.dll. Karena kerangka kerja ini telah diteliti dengan baik, kami hanya akan membahas artefak kunci dan ikhtisar dasar implan tersebut.
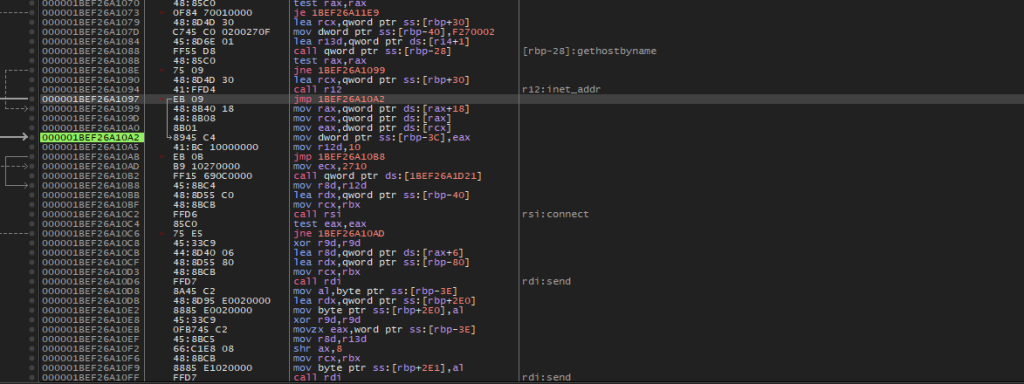
Setelah meneliti implan tersebut, kita menemukan berbagai fungsi seperti menghubungkan, mengirim, dan menerima yang digunakan untuk berinteraksi dengan operator. Semua fungsi ini menggunakan kode dasar dari berbagai API Windows dari pustaka WinSock.
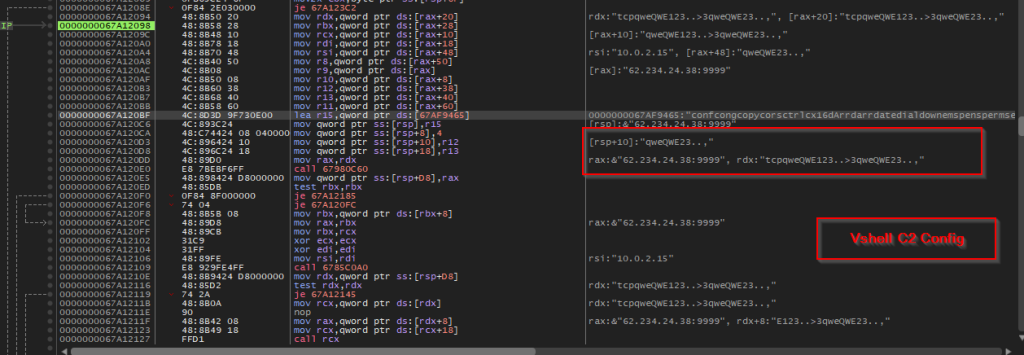
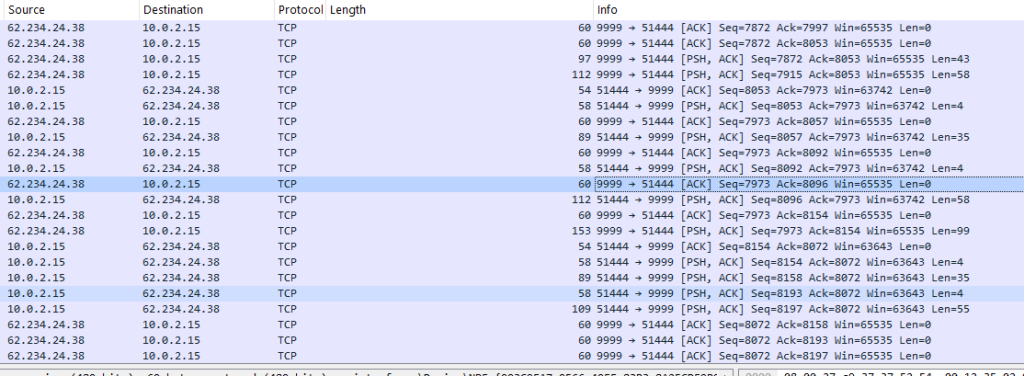
Selanjutnya, saat menganalisis, kami menemukan server perintah dan kontrol beserta konfigurasi impor, yaitu garam qwe123qwe. Di bagian selanjutnya, kami akan membahas lebih lanjut tentang perburuan dan artefak infrastruktur.
Perburuan dan Infrastruktur.
Setelah memeriksa implan sebelumnya, kami mencarinya dan menemukan beberapa artefak menarik.
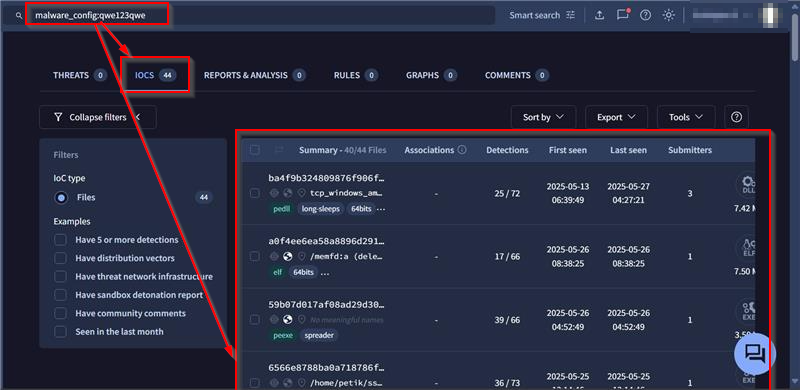
Berdasarkan analisis dan ekstraksi garam yang digunakan dalam kampanye yang disebutkan dalam penelitian ini, kami menemukan total 44 implan, menggunakan garam yang sama persis, yaitu qwe123qwe. Selain itu, karena Vshell adalah alat lintas platform, kami menemukan beberapa EXE, ELF, dan DLL, baik yang ditandatangani maupun tidak ditandatangani.
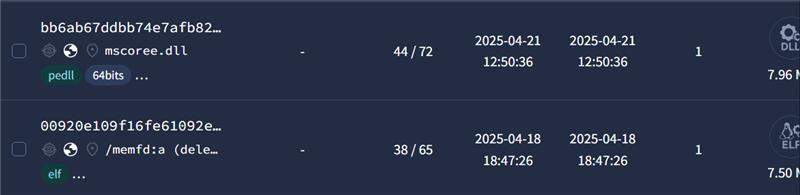
Kami juga menemukan beberapa sampel yang C2-nya berasal dari berbagai lokasi seperti AS, Hong Kong, dan banyak lagi, di mana kami menemukan bahwa beberapa sampel dari 44 implant yang menggunakan salt yang sama, memiliki korelasi dengan kelompok APT Earth Lamia yang telah menargetkan entitas India dalam beberapa kasus. Sementara itu, saat melakukan penelusuran, kami juga menemukan bahwa banyak implant serupa memiliki banyak tumpang tindih dengan kampanye UNC5174 yang menyalahgunakan ScreenConnect CVE-2024-1709 yang dilaporkan oleh para peneliti.
Sekarang, dengan meneliti tumpang tindih infrastruktur, indikator serupa telah dikaitkan dengan kelompok aktor ancaman yang didukung negara China-Nexus yang telah menyalahgunakan CVE-2025-31324 untuk menargetkan SAP NetNetweaver Visual Composer.
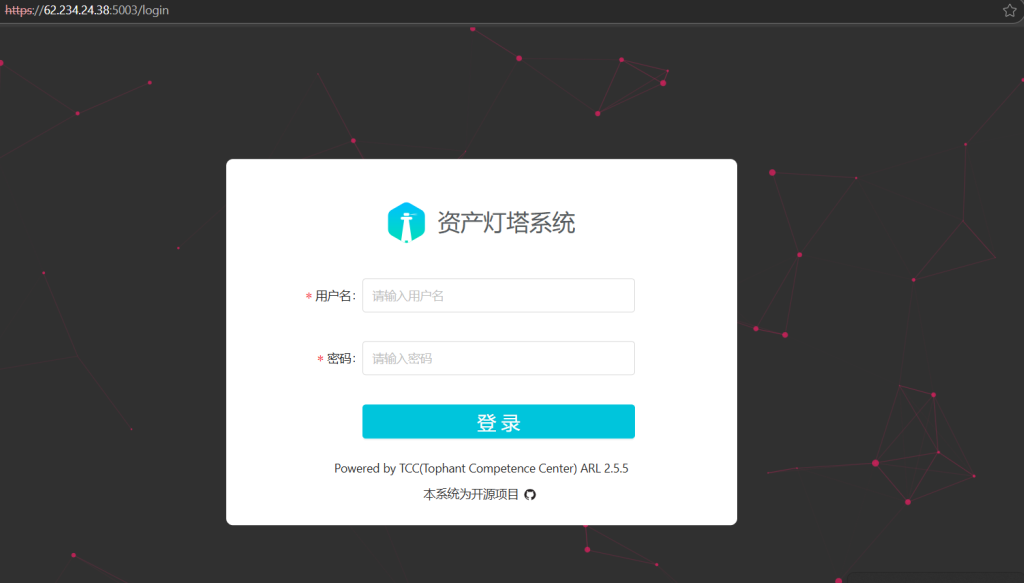
Kami juga menemukan bahwa pada infrastruktur yang sama, terdapat halaman web berbasis login yang terkait dengan Asset Lighthouse System — sebuah platform penemuan dan pengintaian aset sumber terbuka yang dikembangkan oleh Tophant Competence Center (TCC) . Platform ini terutama digunakan untuk memetakan permukaan serangan eksternal dengan mengidentifikasi IP, domain, port, dan layanan web yang terekspos. Oleh karena itu, kami memutuskan untuk melakukan pivot menggunakan artefak-artefak ini dan menemukan beberapa tumpang tindih yang menarik.
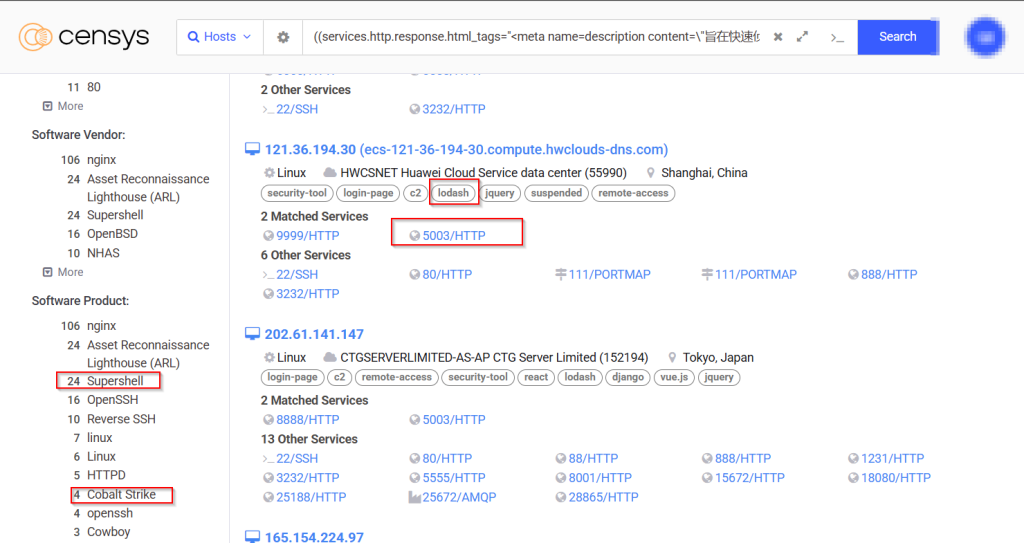
Setelah melakukan perubahan strategi, kami menemukan beberapa server web berbahaya dengan konfigurasi port serupa, seperti menjalankan ASL melalui port 5003, telah menampung Cobalt Strike dan SuperShell, yang dikenal sebagai implant andalan yang digunakan oleh UNC5174 alias Uteus , dan bersamaan dengan itu kami juga menemukan beberapa server web dengan konfigurasi port serupa yang terkait dengan Earth Lamia.

Nah, yang terakhir namun tidak kalah pentingnya, kita juga melihat bahwa server perintah dan kontrol juga telah menjadi hosting Cobalt Strike untuk digunakan melawan target yang menjadikannya kerangka kerja pasca-eksploitasi kedua yang digunakan oleh entitas ancaman ini.
Atribusi.
Melalui analisis penggunaan implant dan pola infrastruktur yang tumpang tindih, kami mengidentifikasi pelaku ancaman yang memanfaatkan VELETRIX , sebuah loader yang relatif baru yang dirancang untuk mengeksekusi VShell di memori. Meskipun VShell awalnya dirilis sebagai proyek sumber terbuka dan kemudian dihapus oleh pengembang aslinya, sejak itu VShell telah disalahgunakan secara luas oleh kelompok ancaman yang bersekutu dengan Tiongkok.
Penelusuran ancaman lebih lanjut mengungkapkan pola perilaku serupa yang selaras dengan aktivitas yang diketahui dari UNC5174 (Uteus) dan Earth Lamia , seperti yang baru-baru ini didokumentasikan oleh para peneliti. Infrastruktur yang terkait dengan aktor ini menunjukkan penggunaan alat-alat seperti SuperShell , Cobalt Strike , VShell , dan Asset Lighthouse System —sebuah platform sumber terbuka untuk penemuan dan pengintaian aset. Alat-alat ini sebelumnya telah dikaitkan dengan berbagai klaster APT yang berbasis di Tiongkok dan diamati aktif digunakan di lapangan (ITW).
Mengingat adanya tumpang tindih teknis dan infrastruktur, kami menilai dengan keyakinan tinggi bahwa aktor ancaman ini merupakan bagian dari entitas ancaman yang termasuk dalam klaster China-Nexus.
Kesimpulan.
Setelah meneliti kampanye tersebut dengan saksama, kami menemukan bahwa entitas ancaman China-nexus yang kami sebut sebagai Operasi DRAGONCLONE telah menggunakan teknik DLL-Sideloading terhadap perangkat lunak Wondershare Recoverit, beserta pemuatan implan VELETRIX DLL, yang menggunakan teknik menarik seperti anti-sandbox, teknik IPFuscation beserta teknik callback untuk mengeksekusi malware Vshell, beserta memiliki beberapa tumpang tindih dengan UNC5174 dan Earth Lamia dan kampanye terbaru tersebut telah aktif sejak Maret 2025.
Seqrite Perlindungan.
- AgenCiR
IOC
| SHA-256 | Nama file |
| 40450b4212481492d2213d109a0cd0f42de8e813de42d53360da7efac7249df4 | \附件.zip |
| ac6e0ee1328cfb1b6ca0541e4dfe7ba6398ea79a300c4019253bd908ab6a3dc0 | drstat.dll |
| 645f9f81eb83e52bbbd0726e5bf418f8235dd81ba01b6a945f8d6a31bf406992 | drstat.exe |
| ba4f9b324809876f906f3cb9b90f8af2f97487167beead549a8cddfd9a7c2fdc | tcp_windows_amd64.dll |
| bb6ab67ddbb74e7afb82bb063744a91f3fecf5fd0f453a179c0776727f6870c7 | mscoree.dll |
| 2206cc6bd9d15cf898f175ab845b3deb4b8627102b74e1accefe7a3ff0017112 | tcp_windows_amd64.exe |
| a0f4ee6ea58a8896d2914176d2bfbdb9e16b700f52d2df1f77fe6ce663c1426a | memfd:a(dihapus) |
IP/Domain
| IP |
| 62.234.24.38 |
| 47.115.51.44 |
| 47.123.7.206 |
MITRE ATT & CK
| Taktik | ID Teknik | Nama Teknik | ID Sub-teknik | Nama Sub-Teknik |
| Pengintaian | T1595 | Pemindaian Aktif | T1595.002 | Pemindaian Kerentanan |
| Pengintaian | T1588 | Dapatkan Kemampuan | T1588.002 | Alat Bantu |
| Akses Awal | T1566 | phishing | T1566.001 | Lampiran Spear Phishing |
| Execution | T1204 | Eksekusi Pengguna | T1204.002 | Berkas Berbahaya. |
| Ketekunan | ||||
| Penghindaran Pertahanan | T1140 | Deobfuscate/Decode File atau Informasi | ||
| Penghindaran Pertahanan | T1574 | Alur Eksekusi Pembajakan | T1574.001 | DLL |
| Penghindaran Pertahanan | T1027 | File atau Informasi yang Disamarkan | T1027.007 | Resolusi API Dinamis |
| Penghindaran Pertahanan | T1027 | File atau Informasi yang Disamarkan | T1027.013 | File Terenkripsi/Terkode |
| Penghindaran Pertahanan | T1055 | Proses Injeksi | ||
| Penghindaran Pertahanan | T1497 | Virtualisasi/Penghindaran Kotak Pasir | T1497.003 | Penghindaran Berbasis Waktu |
| penemuan | T1046 | Penemuan Layanan Jaringan |

