

Konten
- Pengantar
- Sasaran Utama.
- Industri yang Terkena Dampak.
- Fokus Geografis.
- Temuan Awal.
- Melihat ke dalam dokumen umpan – Saya
- Melihat ke dalam dokumen umpan – II
- Rantai Infeksi.
- Technical Analysis
- Tahap 1 – Skrip LNK & VBScript Berbahaya.
- Tahap 2 – Suar Serangan Kobalt Berbahaya.
- Perburuan dan Infrastruktur.
- Kesimpulan
- SEQRITE Proteksi
- IOC
- MITRE ATT & CK
- penulis
Pengantar
SEQRITE Labs APT-Team baru-baru ini mengungkap sebuah kampanye yang menargetkan berbagai industri seperti Sektor Pertahanan di Pakistan dan terutama para peneliti dari Hong Kong. Kampanye ini dilacak sebagai... Operasi Cobalt WhisperSeluruh kampanye ini sangat memanfaatkan penggunaan alat pasca-eksploitasi Cobalt Strike, yang diterapkan menggunakan VBScript yang dikaburkan. Sebanyak 20 rantai infeksi telah diidentifikasi sejauh ini, beserta sampel individual tambahan. 18 di antaranya menargetkan Hong Kong dan dua menargetkan Pakistan, di mana lebih dari 30 berkas umpan telah diidentifikasi.
Dalam blog ini, kami akan mengeksplorasi detail teknis salah satu kampanye yang kami temui selama analisis awal dan mengkaji berbagai tahapan rantai infeksi, dimulai dengan penelaahan mendalam terhadap dokumen umpan. Selanjutnya, kami akan mengkaji Taktik, Teknik, dan Prosedur (TTP) yang umum, seperti penggunaan VBScript berbahaya dan muatan LNK yang digunakan oleh pelaku ancaman ini di sebagian besar kampanye. Metode-metode ini memfasilitasi eksekusi implan Cobalt Strike dalam memori, yang dikirimkan bersama umpan-umpan ini dalam sebuah berkas arsip.
Target Utama
Industri yang Terkena Dampak
- Industri Pertahanan
- Teknik Elektro
- Energi (Tenaga Air, Energi Terbarukan)
- Penerbangan sipil
- Teknik Lingkungan
- Akademisi dan Lembaga Penelitian
- Lembaga Ilmu Kedokteran.
- Peneliti Keamanan Siber.
Fokus Geografis
- Hong Kong
- Pakistan
Temuan Awal
Baru-baru ini, pada tanggal 9 September 2024, tim kami menemukan arsip RAR berbahaya, yang muncul di berbagai sumber seperti VirusTotal , di mana RAR tersebut digunakan sebagai sumber infeksi awal, berisi beberapa umpan dengan ekstensi PDF dan LNK serta implant Cobalt Strike terakhir. Hal ini juga ditemukan oleh peneliti ancaman lainnya.
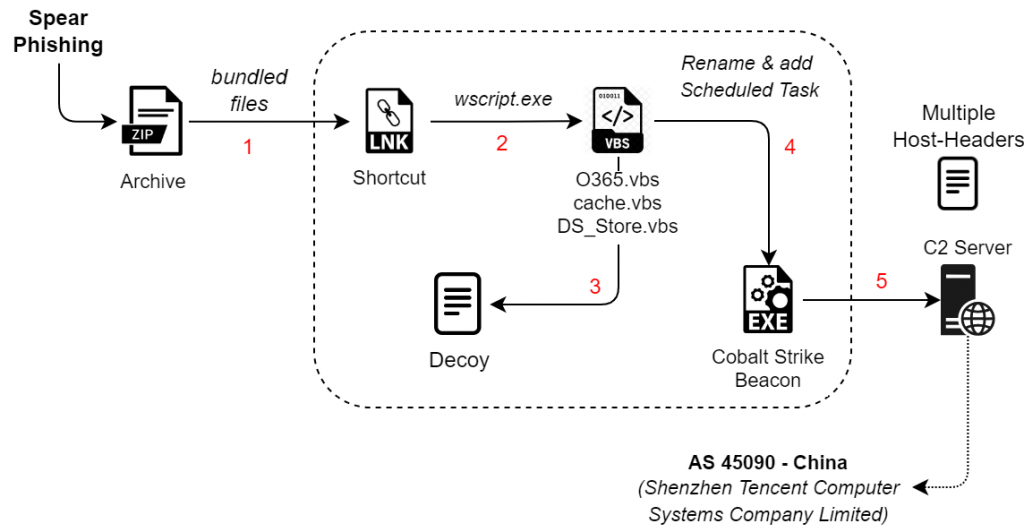
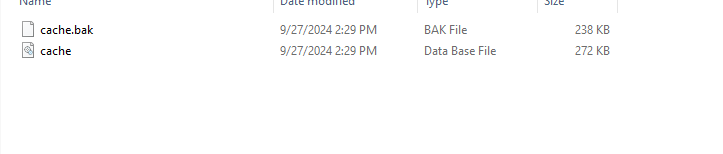
Arsip RAR berisi LNK berbahaya bernama, “附件1 :《2024年度中国电工技术学会科学技术奖推荐提名书》(技术发明奖和科技进步奖)填报说明(2024年8月新版).pdf.lnk ”, yang bertanggung jawab atas eksekusi skrip batch berbahaya lainnya bernama O365.vbs . VBScript sebagian besar bertanggung jawab untuk mendekode suar Cobalt Strike pada disk, yang dikenal sebagai cache.bak , ini selanjutnya dijalankan, yang menghubungkan kembali ke server perintah-dan-kontrol. Mari kita lihat dua dokumen umpan tersebut.
Rantai Infeksi
Melihat ke dalam dokumen umpan – Saya
Setelah memeriksa dokumen umpan pertama yang dikenal sebagai subscription.db, ternyata umpan ini terkait dengan Masyarakat Elektronik China, yang berfokus pada nominasi untuk upacara penghargaan.
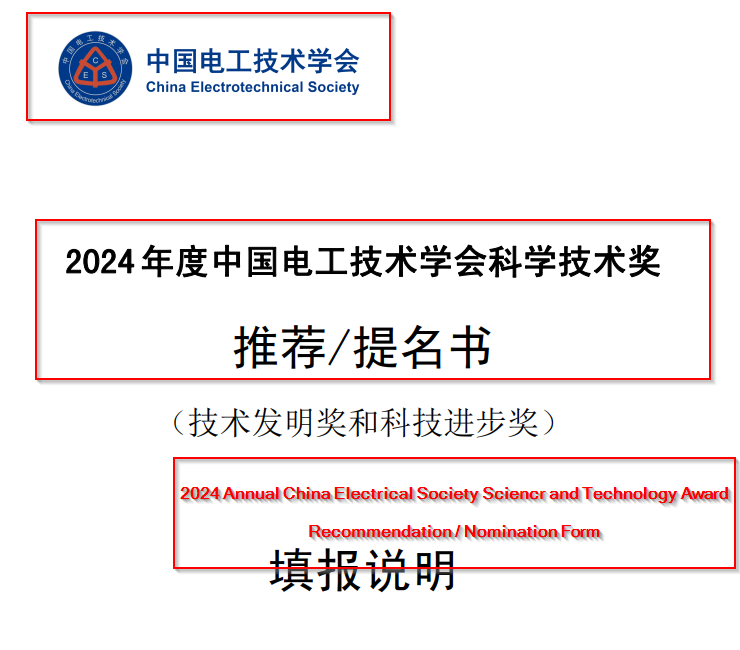
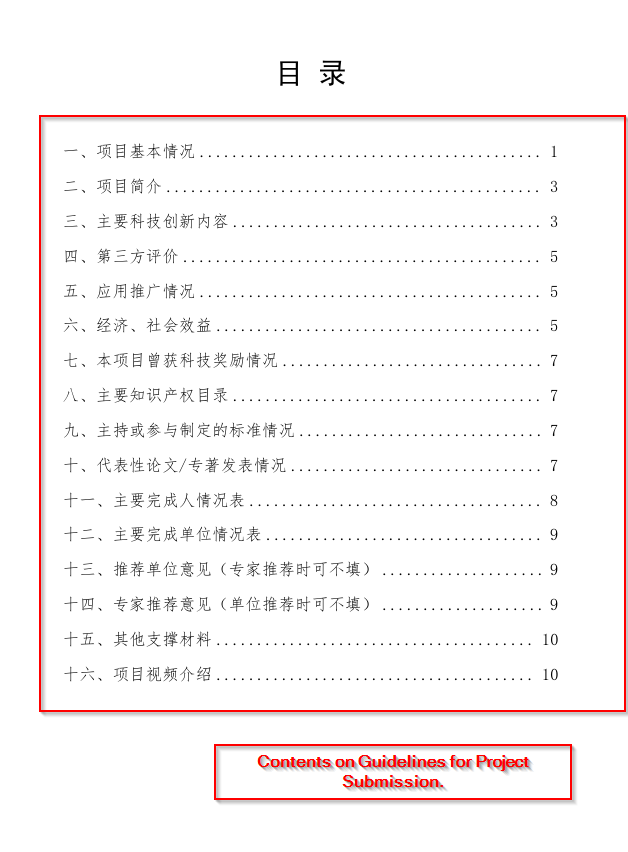
Isi dan keseluruhan umpan menegaskan bahwa PDF ini berfungsi sebagai panduan komprehensif untuk proses aplikasi dan nominasi Penghargaan Sains dan Teknologi dari China Electrical Engineering Society. PDF ini menguraikan dokumentasi, struktur, dan persyaratan khusus yang diperlukan untuk pengajuan proyek, termasuk detail tentang inovasi teknologi, evaluasi, promosi aplikasi, serta manfaat ekonomi dan sosial.
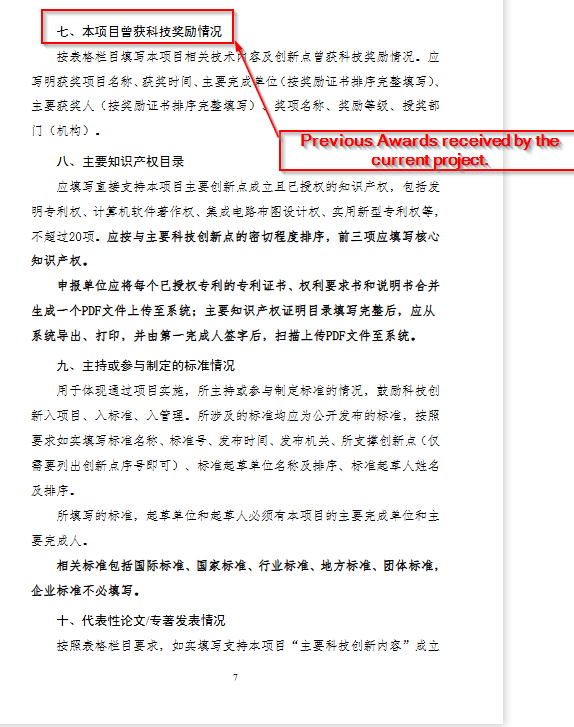
Umpan tersebut juga menyebutkan beberapa pedoman menarik untuk proyek terkini yang dapat dinominasikan, apabila proyek tersebut juga menerima penghargaan lain.
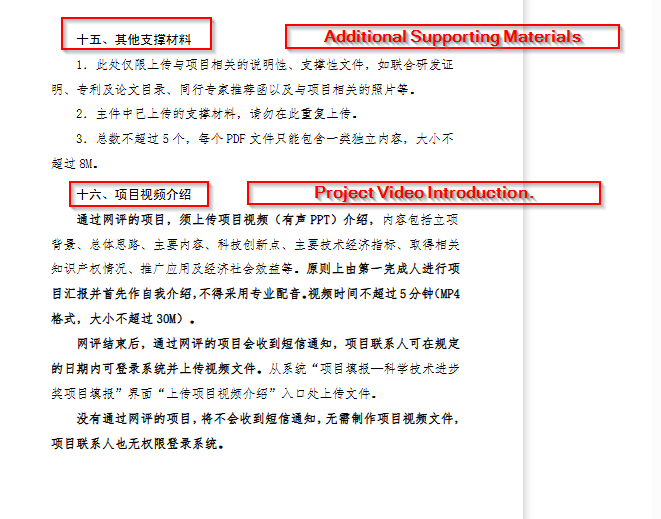
Dokumen ini diakhiri dengan panduan bagi peneliti dalam mengirimkan dokumen penting yang memvalidasi legitimasi dan kredibilitas penelitian mereka. Ini mencakup hal-hal seperti Surat Rekomendasi Pakar Sejawat, foto, dan informasi relevan lainnya, termasuk spesifikasi format video dan panduan pengiriman tambahan. Sekarang, mari kita bahas dokumen umpan lainnya.
Melihat ke dalam dokumen umpan – II
Dokumen kedua, berjudul 附件2:《中国电工技术学会科学技术奖励办法》(2024年4月修订).pdf diterjemahkan menjadi "Lampiran 2: Peraturan Penghargaan Ilmiah dan Teknologi Masyarakat Elektroteknik Tiongkok (Revisi April 2024)", jelas berkaitan erat dengan tema yang sama dengan dokumen pertama. Dokumen ini juga berfokus pada tujuan upacara penghargaan, merinci berbagai penghargaan, dan menekankan peningkatan dan pertumbuhan masyarakat secara keseluruhan yang dicapai melalui upacara penghargaan ini.
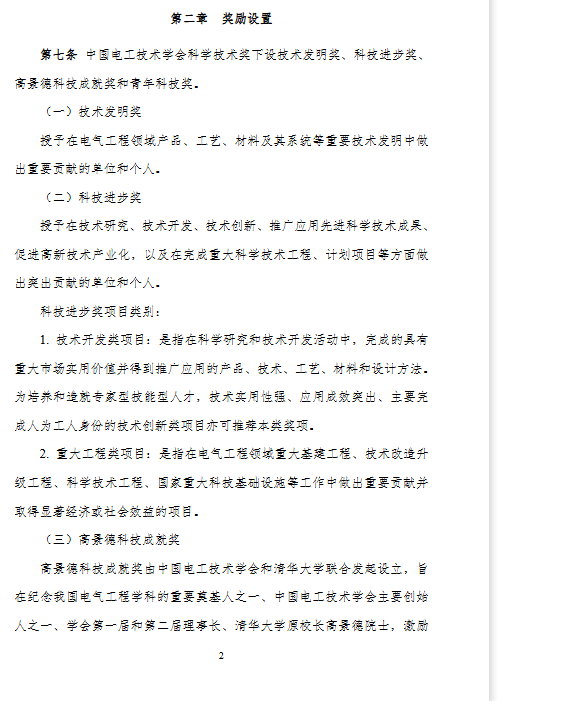
Umpan tersebut menyebutkan berbagai penghargaan seperti Penghargaan Penemuan Teknologi, Penghargaan Kemajuan Ilmiah & Teknologi, dan berbagai kriteria seperti seseorang yang membangun Proyek Teknik Besar dan masih banyak lagi. Umpan tersebut juga menyebutkan tentang penghargaan lain yang dikenal sebagai Penghargaan Prestasi Ilmiah dan Teknologi Gaojingde yang bertujuan untuk menginspirasi dan mendorong kontribusi pada bidang Teknik Elektro.
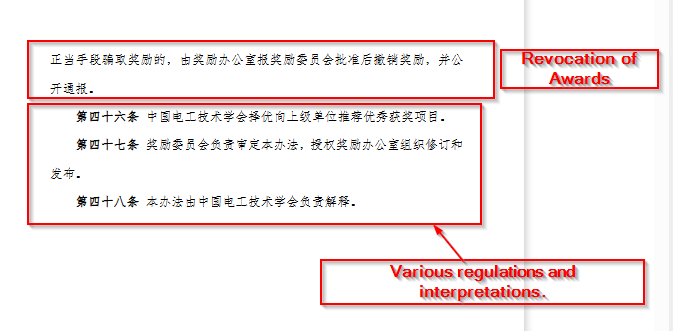
Dokumen ini diakhiri dengan pedoman yang berlaku mengenai pencabutan penghargaan, jika ditemukan adanya cara yang tidak pantas untuk mendapatkan penghargaan tersebut. Hal terakhir yang disebutkan dalam umpan ini adalah tentang berbagai peraturan yang ditetapkan oleh Chinese Electrical Engineering Society, dan mereka bertanggung jawab atas interpretasi peraturan tersebut. Secara keseluruhan, dokumen umpan ini berfungsi sebagai pedoman untuk seluruh proses evaluasi, jenis penghargaan, dan banyak lagi, di bawah transparansi dalam mengakui pencapaian di bidang teknik elektro.
Technical Analysis
Kami akan membagi analisis kami menjadi dua bagian utama. Pertama , kami akan memeriksa komponen LNK dan VBScript berbahaya yang digunakan oleh pelaku ancaman di seluruh kampanye. Kedua , kami akan menyelidiki implant Cobalt Strike yang berbahaya dan mengekstrak detail konfigurasinya.
Penelitian kami telah mengungkap lebih dari 18 rantai infeksi berbeda yang terkait dengan pelaku ancaman ini. Dalam blog ini, kami akan fokus secara khusus pada salah satu kampanye yang menargetkan peneliti teknik elektro di Hong Kong. Eksplorasi mendetail ini akan menjelaskan metodologi yang digunakan dan memberikan wawasan tentang taktik pelaku ancaman dalam kampanye khusus ini.
Tahap 1 – Skrip LNK & VBScript Berbahaya
RAR berisi LNK yang dikenal sebagai附件1:《2024年度中国电工技术学会科学技术奖推荐提名书》(技术发明奖和科技进步奖)填报说明(2024年8月新版).pdf.lnk , setelah menjelajahinya menjadi sangat jelas bahwa satu-satunya tujuan LNK hanyalah untuk menjalankan VBScript O365.vbs yang berbahaya menggunakan Utilitas Windows yang dikenal sebagai wscript.exe.
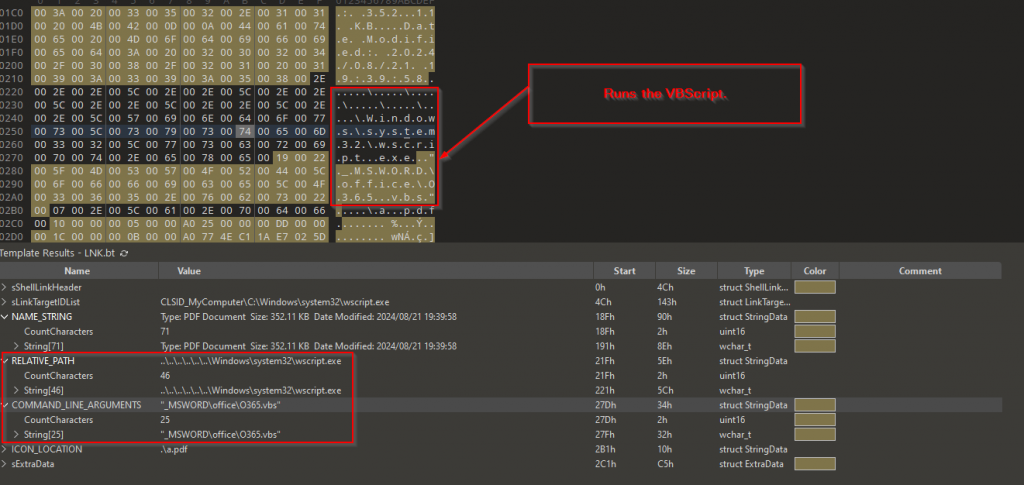
Setelah menganalisis VBScript berbahaya, kami menemukan hal berikut.
① Bagian awal skrip meniru utilitas untuk mengelola dan menghasilkan kabinet terkompresi dari basis data MSI, yang dapat berguna untuk proses distribusi dan instalasi perangkat lunak.
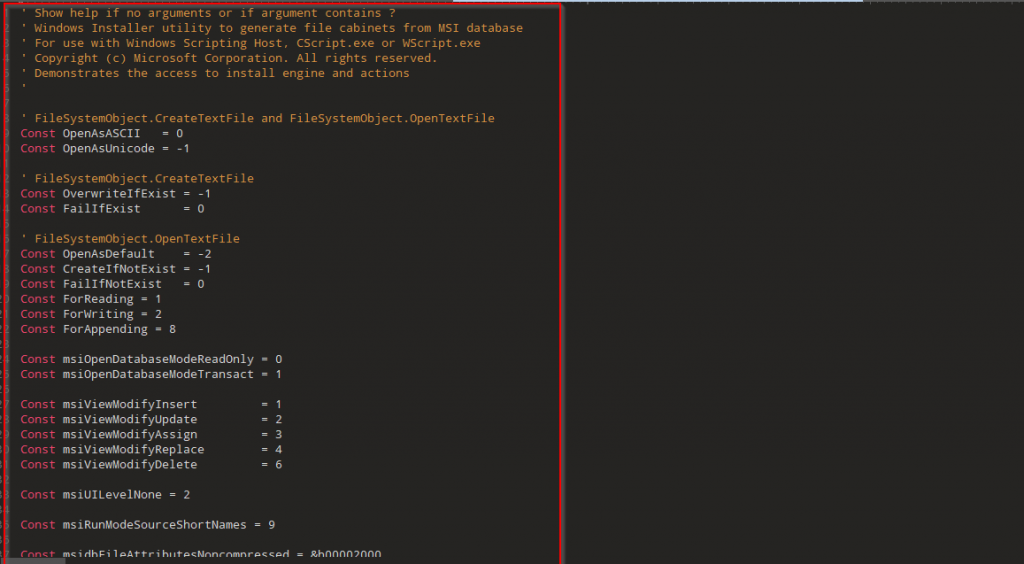
② Selanjutnya, terdapat variabel yang dikenal sebagai ElZn, yang berisi konten yang telah dikodekan, yang setelah didekodekan ternyata merupakan VBScript lain.

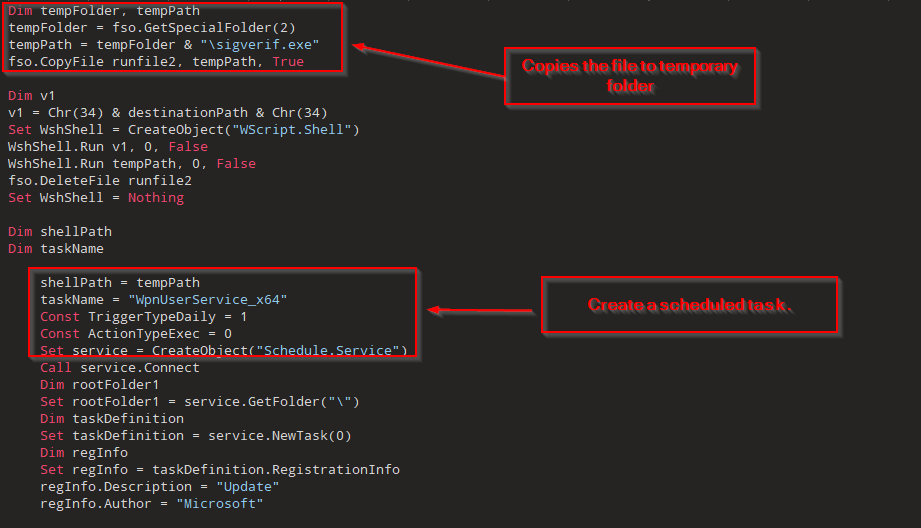
③ Skrip VBScript yang telah didekode mengubah nama file backup cache.bak yang terdapat dalam file RAR yang dikirimkan ke target menjadi sigverif.exe dan memindahkan subscription.db ke tujuan yang ditentukan berdasarkan nama yang telah didekode. Skrip tersebut menyalin sigverif.exe ke folder sementara dan kemudian menghapus file aslinya untuk menghilangkan keberadaannya. Skrip tersebut menjalankan baik file executable yang telah diubah namanya maupun versi yang disalin di folder sementara, yang menunjukkan niat untuk melakukan tindakan secara diam-diam di latar belakang. Selain itu, skrip tersebut membuat tugas terjadwal bernama WpnUserService_x64 untuk menjalankan sigverif.exe setiap 59 menit. Terakhir, skrip tersebut menghapus dirinya sendiri setelah dieksekusi.
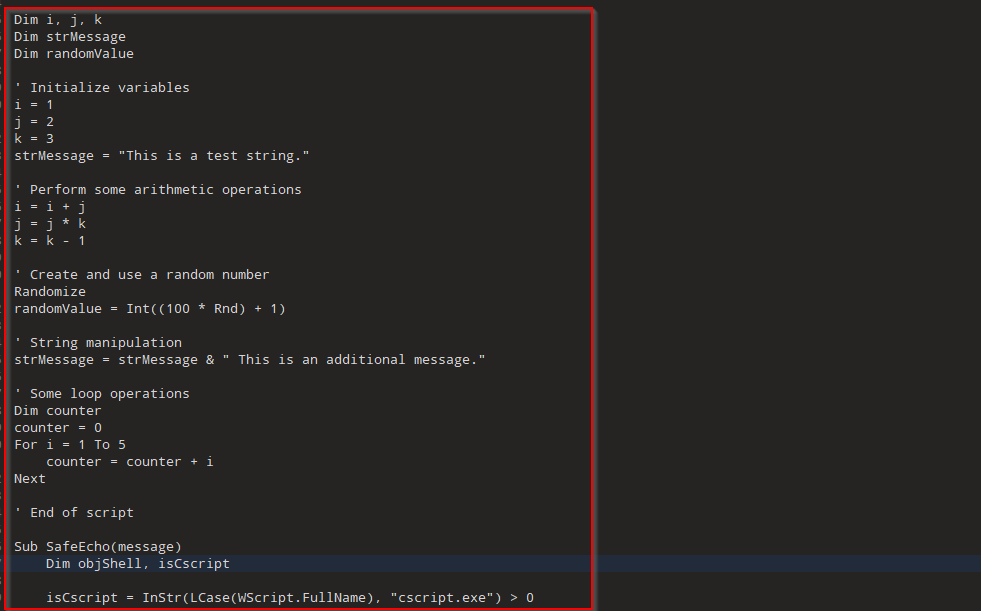
④ Terakhir, setelah eksekusi VBScript ini, yang melakukan persistensi, terdapat beberapa kode sampah tambahan yang sama sekali tidak relevan.
Nah, di bagian ini, terlihat jelas bahwa LNK inilah yang bertanggung jawab untuk menjalankan VBScript, yang kemudian diubah namanya menjadi Cobalt Strike Implant dan selanjutnya membuat tugas terjadwal. Kita akan membahas Cobalt Strike Beacon di bagian selanjutnya.
Tahap 2 – Suar Serangan Kobalt Berbahaya.
Setelah dianalisis, kami menemukan bahwa cache.bak yang pada dasarnya berganti nama menjadi SigVerifier.exe, ternyata merupakan file yang dapat dieksekusi 32-bit.
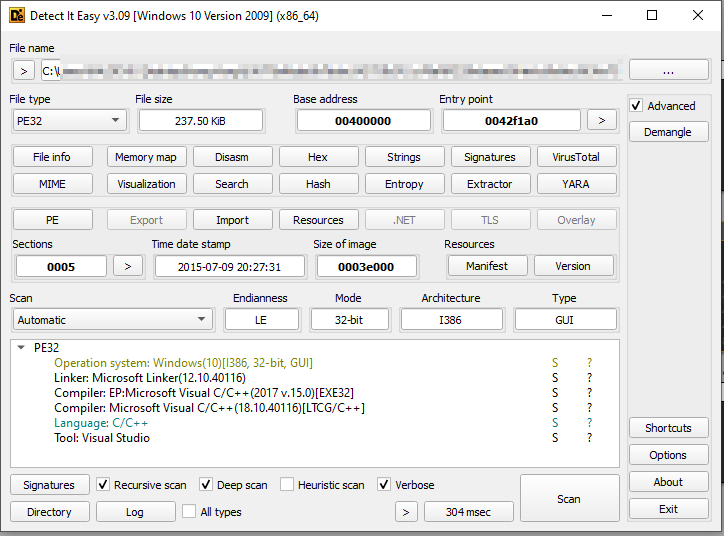
Setelah menganalisis binernya, kami menemukan bahwa ini pada dasarnya adalah Cobalt Strike Beacon yang mencoba terhubung ke server C2. Karena terdapat berbagai penelitian tentang fundamental implan Cobalt Strike, kami tidak akan membahas konsep-konsep seperti Jitter, C2 Uri, dan fundamental lainnya. Selanjutnya, kami mengekstrak konfigurasinya.
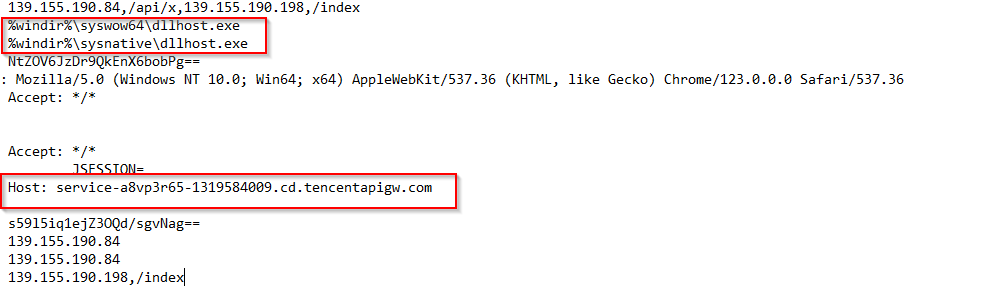
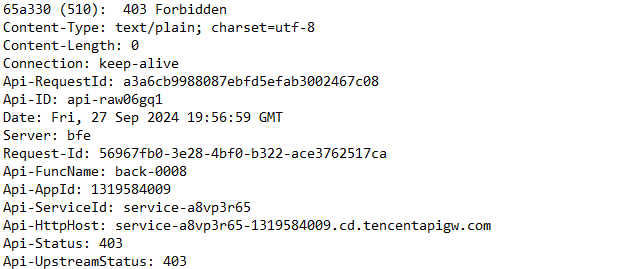
Konfigurasi suar yang diekstraksi dari implan adalah sebagai berikut:
Konfigurasi Beacon yang Diekstrak:
Tipe Beacon : HTTPS
Oleh karena itu, di atas adalah konfigurasi yang diekstrak dari Cobalt Strike Beacon yang berbahaya, selanjutnya kita akan mencari sampel serupa dan mencari infrastruktur serupa yang dihosting oleh pelaku ancaman.
Perburuan dan Infrastruktur
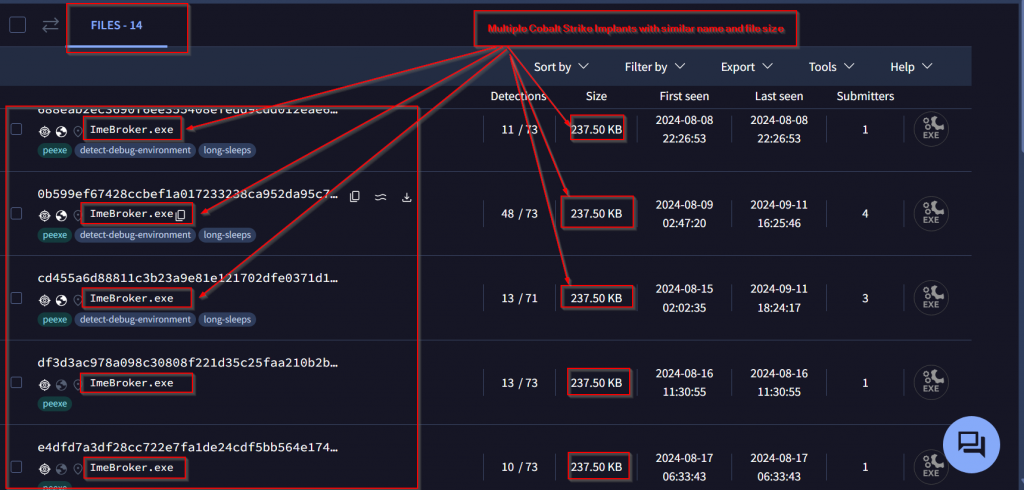
Di bagian ini, kita akan membahas bagaimana kita mengungkap kampanye tambahan dengan memanfaatkan artefak sederhana: penggunaan nama ImeBroker.exe secara konsisten oleh pelaku ancaman untuk berbagai implant Cobalt Strike di semua kampanye. Awalnya, ImeBroker.exe adalah utilitas Windows yang sah terkait dengan input bahasa, khususnya mengelola Input Method Editor (IME) yang memungkinkan pengguna untuk mengetik dalam bahasa dengan aksara yang kompleks.
Saat melakukan rekayasa balik terhadap implan tersebut, kami menemukan segmen kode yang mencurigakan. Dengan menggunakan segmen ini, kami mengidentifikasi total 14 sampel dengan nama serupa dan ukuran biner yang identik, semuanya disebarkan oleh pelaku ancaman sebagai beacon Cobalt Strike dengan stempel waktu kompilasi “Compilation Timestamp: 2015-07-10 03:27:31” dan dikirimkan melalui umpan yang berbeda. Selain itu, berdasarkan konfigurasi, kami menemukan 21 beacon Cobalt Strike lainnya dengan konfigurasi serupa. Pola ini menyoroti penggunaan penamaan dan konfigurasi yang konsisten secara luas oleh pelaku ancaman di berbagai kampanye.
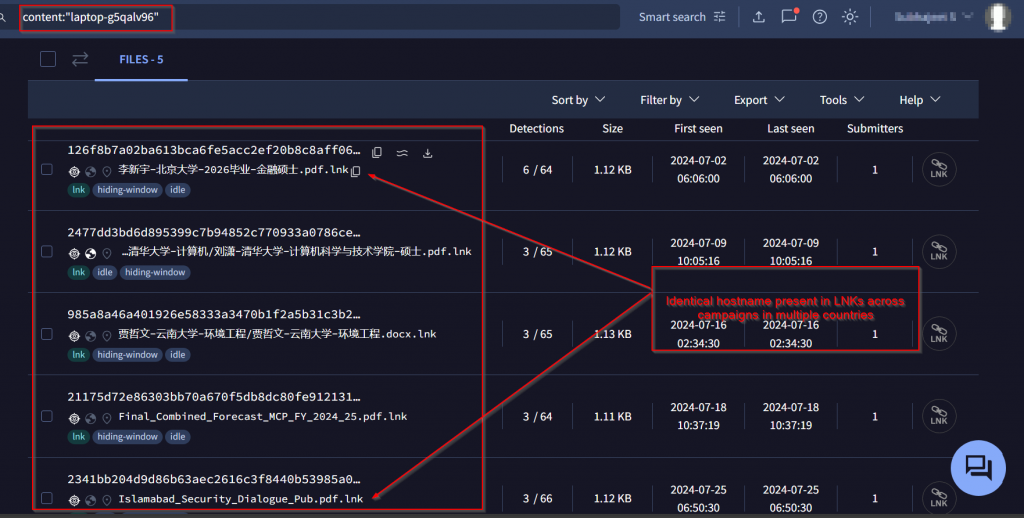
Artefak lain yang kami gunakan saat memburu pelaku ancaman ini adalah ID mesin yang terdapat di beberapa LNK, yang umum di berbagai kampanye yang menargetkan Hong Kong & Islamabad. ID laptop-g5qalv96 memicu cscript.exe tidak seperti yang lain yang menggunakan wscript.exe untuk mengeksekusi VBS. Berdasarkan ID ini, dua kampanye dengan umpan berbasis Pakistan telah ditemukan.
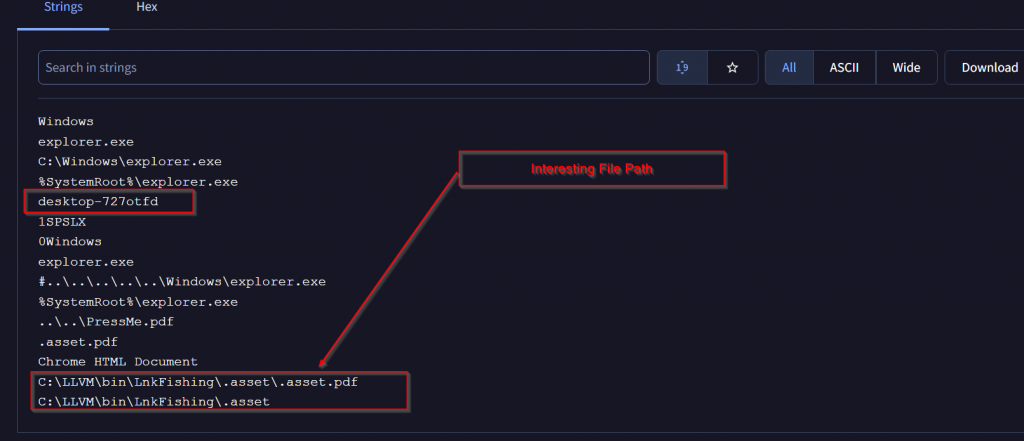
ID terkait lainnya, desktop-727otfd, memicu explorer.exe untuk membuka “PressMe.pdf” yang ditemukan di beberapa file arsip kampanye ini. Terdapat juga jalur file yang menarik: “C:\LLVM\bin\LnkFishing\.asset\.asset.pdf“.
Kami akan melihat beberapa rangkaian kampanye menarik dan umpannya yang terkait dengan suar Cobalt Strike yang telah kami temukan.
Kampanye 1: Menargetkan industri pertahanan.
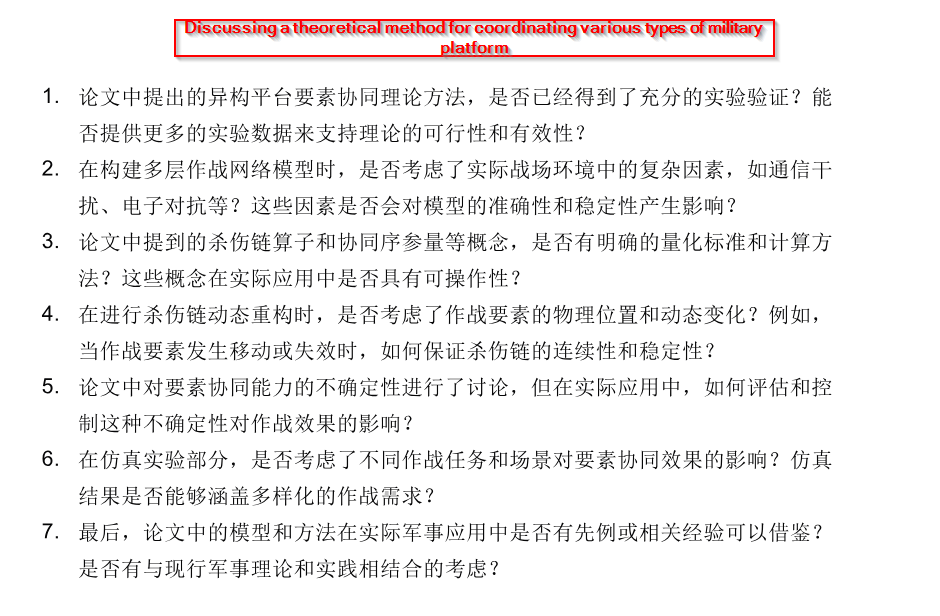
Kami menemukan umpan ini bersama salah satu suar Cobalt Strike, yang tampaknya merupakan evaluasi dari makalah penelitian yang berfokus pada kerangka teoritis yang diusulkan dalam operasi militer.
Kampanye 2: Menargetkan Peneliti Elektro-teknis.
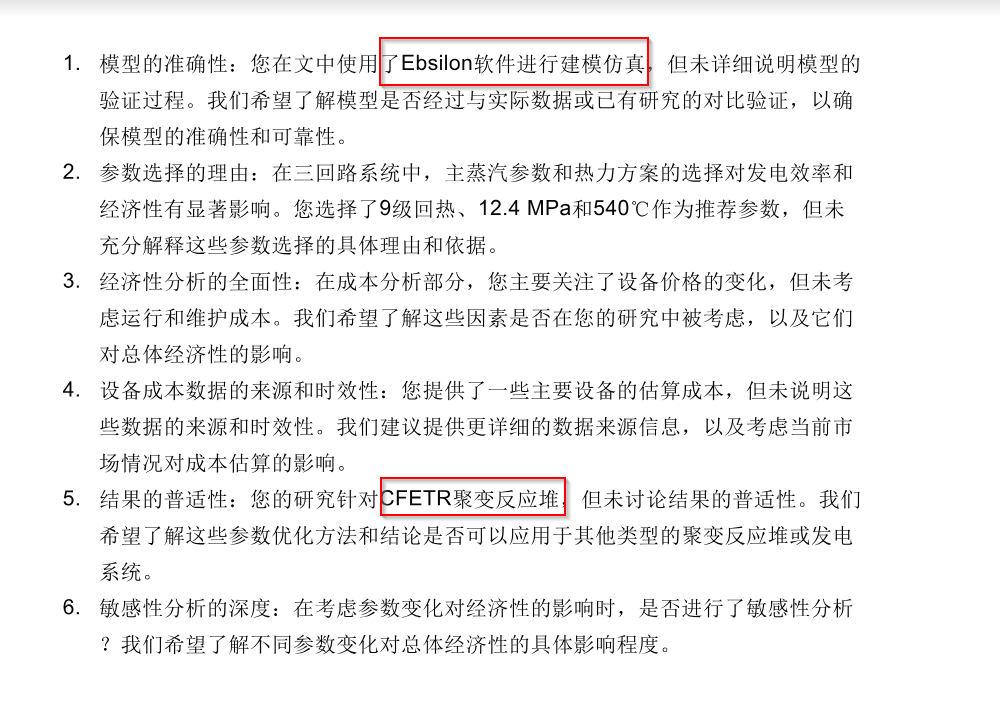
Kami menemukan umpan lain yang membahas tentang kritik terhadap sebuah makalah penelitian, yang berfokus pada pemodelan dan simulasi sistem pembangkit listrik, dengan menyebutkan perangkat lunak Ebsilon dan CFETR [China Fusion Engineering Test Reactor].
Kampanye 3: Menargetkan Industri Pendidikan Teknik Elektronika.
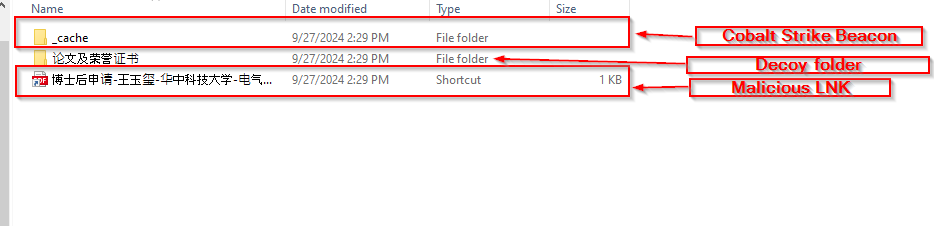
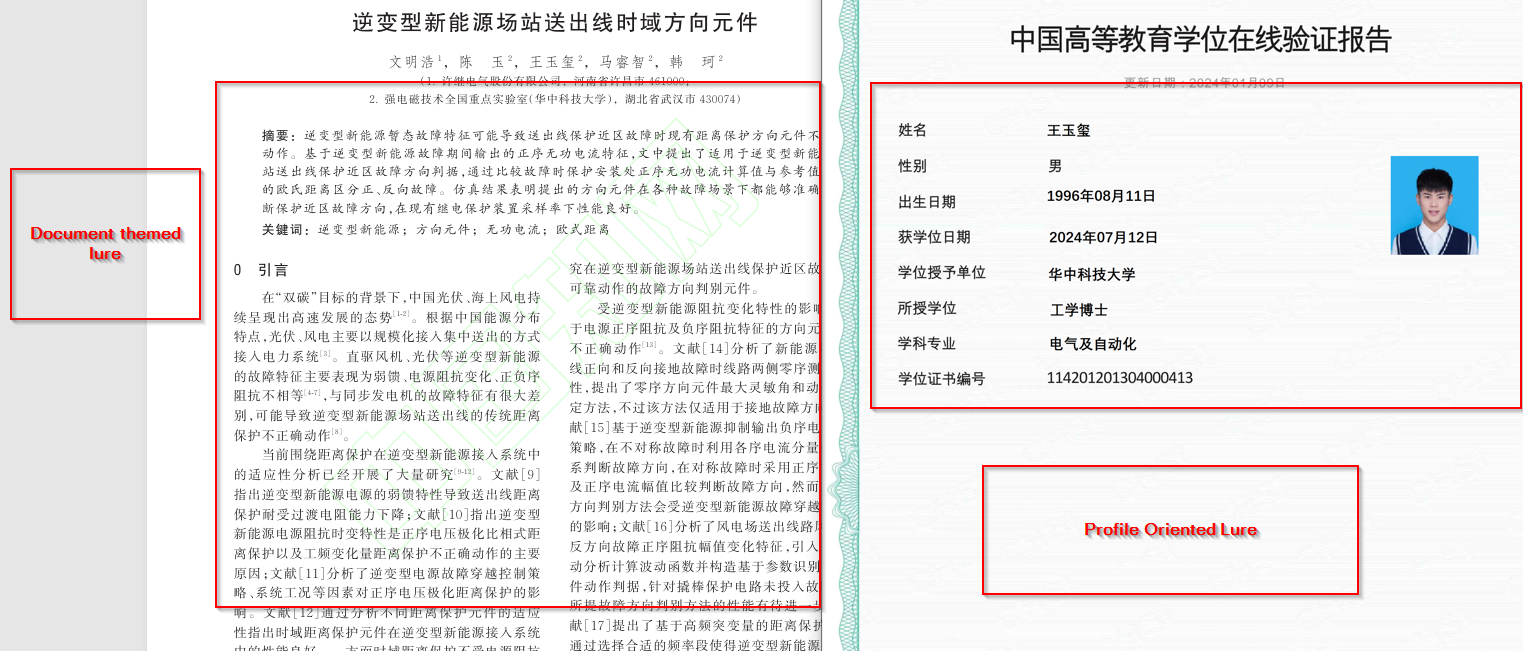
Nah, setelah mengekstrak RAR berdasarkan perburuan kami yang dikenal sebagai 博士后申请-王玉玺-华中科技大学-电气与电子工程-博士 yang diterjemahkan menjadi Aplikasi Pascadoktoral – Wang Yuxi – Universitas Sains dan Teknologi Huazhong – Teknik Listrik dan Elektronik – PhD di Bahasa Inggris, kami menemukan bahwa pelaku ancaman telah menargetkan korban dengan menggunakan iming-iming profesional aplikasi pascadoktoral pada individu.
Kampanye 4: Menargetkan Industri Pertahanan Pakistan.
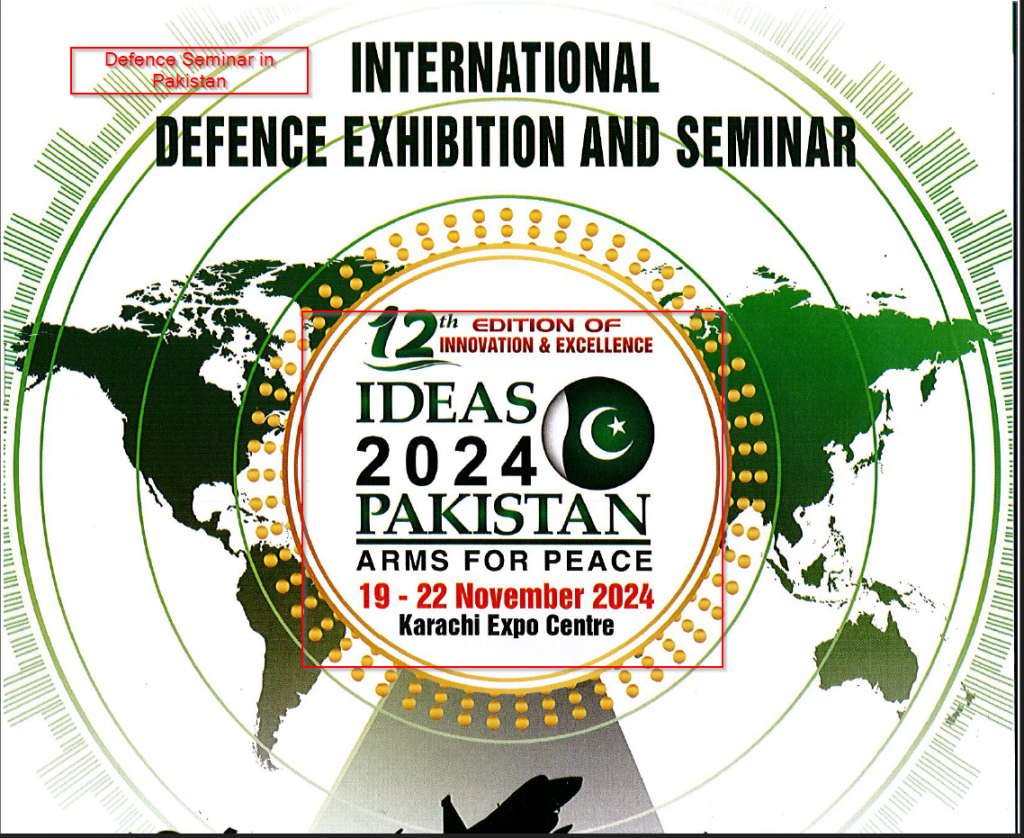
Setelah menyelidiki umpan ini, kami menemukan bahwa umpan ini pada dasarnya menargetkan Industri Pertahanan Pakistan, umpan ini berisi data informasi tentang pameran mendatang di Pakistan pada bulan November 2024.
Kampanye menarik lainnya
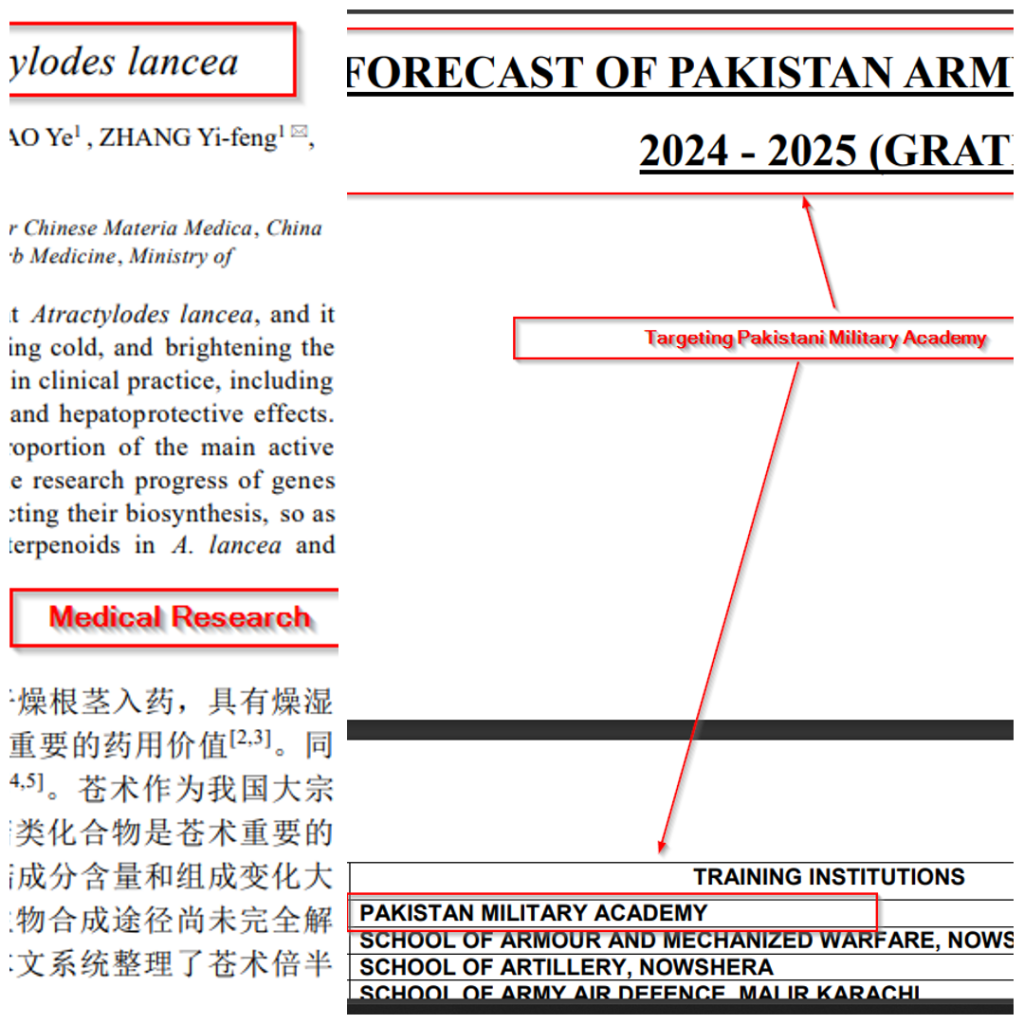
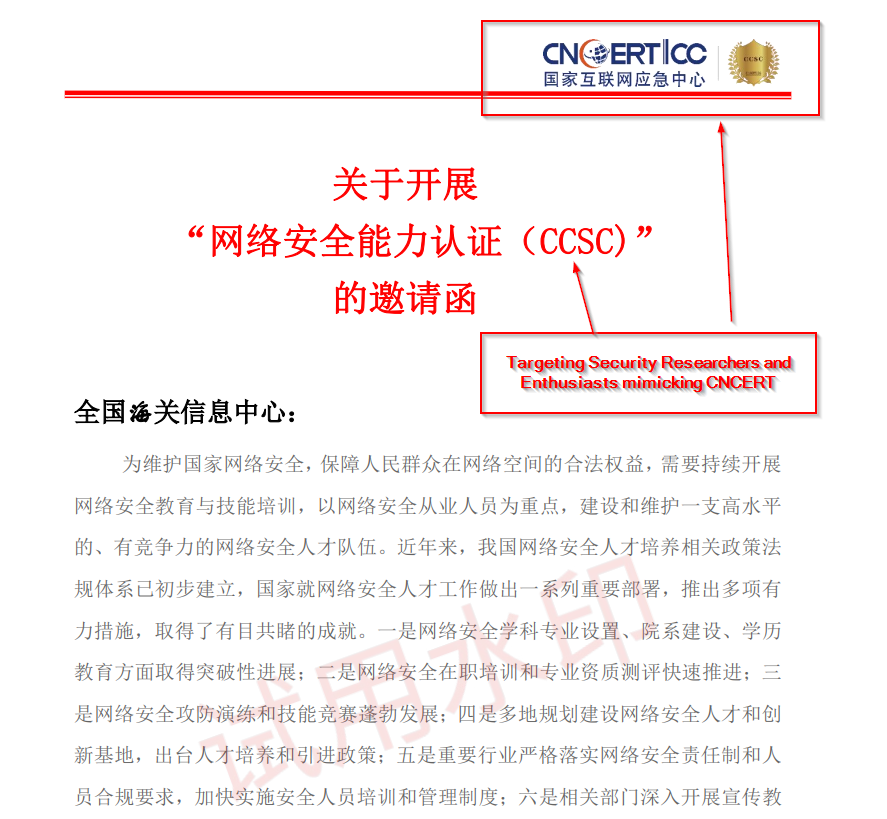
Kami juga menemukan umpan menarik dari kampanye yang menyasar Akademi Militer Pakistan & Peneliti Keamanan Siber Tiongkok yang meniru CNCERT, nah yang terakhir namun tidak kalah pentingnya, kami juga menemukan bahwa aktor ancaman tersebut juga menyasar lembaga medis yang berpusat di Tiongkok.
Berdasarkan beacon dari semua implan serupa ini, kami menemukan sebagian besar sampel ini terhubung ke server Command & Control serupa dengan ASN5090 yang sama persis yang terdaftar di Tencent seperti yang ditunjukkan di bawah ini:
| IP | ASN | geolocation |
| 139.155.190 84 .. | AS45090 (Perusahaan Sistem Komputer Tencent Shenzhen Terbatas) | Tiongkok
|
| 43.137.69.76 | ||
| 139.155.190.198 | ||
| 106.55.77.71 | ||
| 129.204.98.221 | ||
| 119.45.2.30 | ||
| 119.45.67.241 | ||
| 119.45.2.56 |

Seperangkat besar header host telah diidentifikasi yang terhubung ke Tencent (*tencentapigw.com atau *tencentcs.com), beberapa di antaranya adalah:
Kesimpulan
Sebuah kampanye aktor ancaman baru telah terungkap yang terutama berfokus pada sektor Pertahanan dan penelitian di negara-negara Asia Selatan, khususnya menargetkan Pakistan dan Hong Kong, dengan minat yang meningkat pada India. Analisis kami menunjukkan fokus yang signifikan pada peneliti teknik, profesor, dan entitas kunci di Hong Kong, Tiongkok Daratan, dan Pakistan . Dengan memanfaatkan umpan yang canggih—seperti dokumen umpan yang terkait dengan perkumpulan teknik elektro, infrastruktur energi, penerbangan sipil, dan teknik lingkungan—kampanye ini secara strategis menargetkan para profesional di bidang teknik. Aktor tersebut sangat bergantung pada alat pasca-eksploitasi Cobalt Strike untuk menjalankan operasinya, menunjukkan pendekatan metodis terhadap spionase siber.
Berdasarkan taktik, teknik, dan prosedur (TTP) yang digunakan dalam kampanye ini, termasuk penggunaan LNK , VBScript , dan payload Cobalt Strike yang berbahaya secara konsisten , kita dapat menyimpulkan bahwa pelaku ancaman ini secara khusus menargetkan kelompok korban ini sejak Mei 2024 berdasarkan cap waktu. Cakupan dan kompleksitas kampanye, ditambah dengan umpan yang disesuaikan, sangat menunjukkan upaya terarah oleh kelompok APT untuk membahayakan penelitian sensitif dan kekayaan intelektual di industri ini.
Disarankan untuk mengambil tindakan pencegahan yang diperlukan agar tetap terlindungi – jangan mengeklik tautan yang tidak dikenal atau mengunduh lampiran yang mencurigakan, perbarui solusi anti-virus dan sistem perangkat lunak Anda, cadangkan data Anda secara teratur dan aktifkan autentikasi multi-faktor.
SEQRITE Proteksi
- Bisikan.49086.GC
- Bisikan.49085
- Serangan Kobalt
IOC
arsip
| MD5 | Filename |
| 86543a984e604430fb7685a1e707b2c4 | 科学技术奖填报说明和奖励办法修订版.rar |
| 95557088474250a9749b958c3935dee4 | 最新停车场收费标准调整方案.rar |
| 95f05674e4cb18a363346b488b67fd38 | ╒δ╢╘í╢│Θ╦«╨ε─▄╡τ╒╛╩Σ╦«╖ó╡τ╧╡═│╖╜░╕╔Φ╝╞▒╚╤í╤╨╛┐í╖╡─╨▐╕─╜¿╥Θ.zip |
| b8c94d2f66481cc52b30948f65fed761 | ╣π╕µ═╢╖┼╥¬╟≤╩Θ.zip |
| 4cf9bd6af64c3937e156ffb20537a6c1 | 预加油航班管理方法研究与软件实现(修改意见).rar |
| b2649134fbf0520222263d73b7e985d8 | aaa.zip |
| af669dfa074eb9b6fda3fd258f58e2d2 | 贾哲文-云南大学-环境工程.rar |
| 865483fea76242e687aa9e76b1a37f28 | 刘潇-清华大学-计算机.rar |
| 432230af1d59dac7dfb47e0684807240 | 李新宇-北京大学-2026毕业-金融硕士.rar |
| b9d04a61b30ddf53b28bf58a86fc28f5 | 热核聚变发电岛三回路参数优化研究(修改意见).rar |
| 2d478e4527486d85932254c7a7413951 | 国家互联网应急中心CCSC认证邀请函_海关信息中心.rar |
| e08dcbbd3e2ab9bcc2c02c44b6a97870 | 异构平台要素协同理论方法研究(修改意见).rar |
| fe4c575abf70ad11cdbce0b0821ee681 | 博士后申请-王玉玺-华中科技大学-电气与电子工程-博士.rar |
| 68278e47f36a44d9a8bbd46b74422bbe | 企业资质材料.zip |
| 58f5ff5be4e765e62758b1f3e679a2ac | 针对《苍术倍半萜类化合物生物合成的研究进展》的修改建议.rar |
| 955841a4d2315422818b47aec6ce51fb | 中债数据无法使用情况.rar |
| 75def3a25b1d355c9163d3c247990867 | 参编《人工智能通用大模型合规管理体系 指南》申请表.rar |
| 343a3944218a040089fa7131112c1681 | 中国外汇交易中心信息产品许可表.rar |
| b28bb7cabfb12e9bc5b87692b065c83a | Dialog_Keamanan_Islamabad_Pub.rar |
| 7728fee377137e83e9bd1c609cc166c0 | IDEAS_2024_Surat_Panggilan.zip |
| dad7d9528e9506ebd0524b3ebd89ddf2 | Prakiraan_Gabungan_Final_MCP_FY_2024_25.zip |
LNK
| MD5 | Filename |
| 22c07c76020f9311385cfaa97a2d6adb | 附件1:《2024年度中国电工技术学会科学技术奖推荐提名书》(技术发明奖和科技进步奖)填报说明(2024年8月新版).pdf.lnk |
| 7a494f7448bc350bb46fb7f21450d1d9 | 最新停车场收费标准调整方案.lnk |
| 3c3986899bdb4890ea6d44c00538e2fd | ╒δ╢╘í╢│Θ╦«╨ε─▄╡τ╒╛╩Σ╦«╖ó╡τ╧╡═│╖╜░ ╕╔Φ╝╞▒╚╤í╤╨╛┐í╖╡─╨▐╕─╜¿╥Θ.docx.lnk |
| 74ca14032a93be59098d607ba7039660 | 预加油航班管理方法研究与软件实现(修改意见).docx.lnk |
| cd14d51d27f294c2e60d1bc3ef907160 | 电影宣传要求.pdf.lnk |
| db08274efb374e2196a9f46961c8d8f8 | 需使用中债数据.jpg.lnk |
| 62eb90df5ee3a3b443c277d12b893141 | 贾哲文-云南大学-环境工程.docx.lnk |
| 41b5d5a04cf4534550e6ac3fc9a8f42d | 刘潇-清华大学-计算机科学与技术学院-硕士.pdf.lnk |
| ae55cb4988f2f45197132631f5a86632 | namafile.lnk |
| 5ae488083403cd69002c29ef6326cca7 | 李新宇-北京大学-2026毕业-金融硕士.pdf.lnk |
| 72011305317d7e9d38a0e75650f22e34 | 修改建议.docx.lnk |
| d73a5c11423923d8a8c483cf6172f7e2 | |
| 473adee7068573fd01862b4bf43979e6 | Islamabad_Security_Dialogue_Pub.pdf.lnk |
| a02a664f80d9011e38c45762683771c0 | Prakiraan_Gabungan_Final_MCP_TA_2024_25.pdf.lnk
Edisi_Ke-12_Inovasi_&_Ide_Keunggulan_2024.pdf.lnk |
| 10d0a351df1bfe57494ac18a7f2edec1 | 热核聚变发电岛三回路参数优化研究(修改意见).docx.lnk |
| 10d6fb6ab395001a4424058a52c3c69f | 国家互联网应急中心CCSC认证邀请函_海关信息中心.pdf.lnk |
| 1070fc4a998cb7515842fb1b647340be | docx.lnk |
| 1b538fef54102fd36e83e4fc549f960e | 博士后申请-王玉玺-华中科技大学-电气与电子工程博士-简历.pdf.lnk |
| c8231c5709ca548f1fe70f3b61d3537a | 针对《半萜类化合物生物合成的研究进展》的修改建议.docx.lnk |
| 955a8b63723eb35686ddce6cbfe890cf | 中债数据无法使用情况.jpg.lnk |
| da623c5ca61e25c6205904a5cb91bd55 | 参编《人工智能通用大模型合规管理体系 指南》申请表.pdf.lnk |
| afc805006390b00713898c09d50343b6 | 中国外汇交易中心信息产品许可表.doc.lnk |
VBS
| MD5 | Filename |
| 0a34cc8983fb581a59308135868b75d0 | O365.vbs |
| 5d18995193465c618844949f0ff9c786 | cache.vbs |
| 4c409d7201ec5dccf55a8ea54b0de101 | DS_Store.vbs |
| 39ab2053406493b9a0d81ed40212ffa8 | O365.vbs |
| 4711d0d163c00158abd4b20177d68b9a | DS_Store.vbs |
| 3dce8d8f9664c755448413cbfe1bc08f | DS_Store.vbs |
| 3b573c2229b43bde50f998f6cba17f2f | DS_Store.vbs |
| 318a1a18df75b49f72fbcc020384cc24 | DS_Store.vbs |
| a0d760492c0193d14114792f0c3fff7a | cache.vbs |
| cafdc03dcbe06ac43ec25fb38c1e013f | cache.vbs |
| d13828ae89a7dab34d2f380eef518332 | cache.vbs |
| 7e98bb7ffba4cf12d29132a2c71973eb | cache.vbs |
| c3d460ac3a93e86782c2bc374aa5ecd2 | Anx.vbs |
| 93eafad827126a9d12fc1d0e6e21aaef | kal.vbs |
| a4a47dd08cf59f8b6a7c907cf0e39029 | kal.vbs |
| b2c882f6121d758cfcd4ece31834f497 | O365.vbs |
| 86e4c5d39dda20eee4dd8f794be04c80 | DS_Store.vbs |
| e7f3c33a5cd569ebf4b57381f03c5337 | cache.vbs |
| 7ac5daaa5fe4e59137271eaf97c9e692 | O365.vbs |
| a2f64bafeafbeb303d24fd6ed1f5a89a | DS_Store.vbs |
| 8ba5b61454a29e09e7f536e85c951f53 | DS_Store.vbs |
| 4eeeb2b40e7189c271098c515b8f91d8 | DS_Store.vbs |
| 3711e1913f2ae74c4fc765bc28dbc60f | DS_Store.vbs |
| e112698125e67a1a6f26597371cae502 | DS_Store.vbs |
| 67dc90468327a0c733ca48881084593b | cache.vbs |
| d68fb3502e63ef3ca91c45f508d146b9 | cache.vbs |
| 91b7328a6064706fa9f125621a09f648 | cache.vbs |
| bfd61e5e133b2cd592d42ecdbc0eaee2 | cache.vbs |
| e5e709be4584031aefdc2a0782017f8f | cache.vbs |
| cf59916d271dce7f44bbf349464a31e2 | cache.vbs |
| 5d18995193465c618844949f0ff9c786 | cache.vbs |
| e213dc8060794bb97c5f94f563107e88 | cache.vbs |
| d01e7c41140aeff82ad87a558ae96587 | DS_Store.vbs |
| de3a0ff11c7645f5d0ac717b0eb98e52 | cache.vbs |
Serangan Kobalt (EXE)
| MD5 | Filename |
| d29980f768aafdcf102cf1b3741c8a2b | ImeBroker.exe / cache.bak |
| 2acfad6fd814b02683038d21ba3eccbe | ImeBroker.exe / cache.bak |
| 1aa1f12d26d3a34265d0b99705bdf283 | DevicesFlow.EXE / DS_Store |
| e7550dd2db4dbe1a2cc1dadc47846cd0 | ImeBroker.exe / cache.bak |
| 1d109c8bb9e6ad16cd5f6813db39c21a | Microsoft IME / DS_Store |
| d8c348a2f27097d8689dba4452bb76eb | charmap.exe / DS_Store |
| 14df06539b72837adb9f8d13cfcea6db | CTTUNE.EXE / DS_Store |
| 6388625810652f0767be13b43363c10d | ImeBroker.exe / cache.bak |
| e8d3540212384d45ba9d7135c5bf8d8e | ImeBroker.exe / cache.bak |
| 352e299fc3f2327bfad5026b4a56b7cb | ImeBroker.exe / cache.bak |
| 73fa6149e68dd7842f7cfce78dd732c5 | ImeBroker.exe / cache.bak / sigverif.exe |
| 3813e4ebddd87615c1adc9c05888341d | 企业资质材料/企业签名解密专用解密工具.exe D:\ProgramSaya\vs2022\vt01\vt\x64\Rilis\vt.pdb |
| 316e8d798f7db625c207532e2f7a5d38 | keycongif.exe / Anx |
| 5e7dba4aafb8176ab026e2f4aa3211dd | Adobbee.exe / cal |
| 33b3e322679f1500a9f3c162e4b25040 | ImeBroker.exe / cache.bak |
| 2694553347f23e250ed70a8c23096d8f | BioEnrollmentHost.exe / DS_Store |
| 800be8a4989d4b7ed07ddd068c6469f1 | DevicesFlow.EXE / DS_Store |
| bfd6c2f0787865ecb1604439ea9a5f15 | imecfmui.exe / cache.bak |
| 49c5553995f032195890b5bfc2abcb00 | ImeBroker.exe / cache.bak |
| ae9d676e4eda5cfa18a061e4bc2b1637 | ImeBroker.exe / cache.bak |
| 008255c14420420e9a53c9959d0d08b8 | ImeBroker.exe / cache.bak |
| 49a9c56fab34795b7e6e4c0b6185ca3e | ImeBroker.exe / cache.bak |
| d901fa81a4b3d83219440b80a1c338bc | ImeBroker.exe / cache.bak |
| 88b8bbe04b53e4af857cd1c032968c94 | ImeBroker.exe / cache.bak / sigverif.exe |
| 1d065492e7b5d118e31e571cc53dfe65 | ImeBroker.exe / cache.bak / sigverif.exe |
Umpan
| MD5 | Filename |
| 98b85b474c02ce8c0a33ad7507abbf2a | langganan.db |
| 5368f0b6ff56cce0de42165f14067427 | 附件2:《中国电工技术学会科学技术奖励办法》(2024年4月修订).pdf |
| 22ce60653860fe33bdfc47ce60deb681 | │Θ╦«╨ε─▄╡τ╒╛╩Σ╦«╖ó╡τ╧╡═│╖╜░╕╔Φ╝╞▒╚╤í╤╨╛┐_╦╬╫╙╞µ.pdf |
| b69c075caff565528bf42705d936a066 | cache.db |
| 477c5abea7299891b7f7c487f8636613 | ╡τ╙░╨√┤½╥¬╟≤.pdf / 电影宣传要求.pdf |
| 298a27e24e4ca917020fa5a230fe6c8f | langganan.db |
| 820485d456ce6bfab933a1b662ff590a | 贾哲文-云南大学-环境工程.docx |
| 55467fcb1b51477104442e74d7baf3df | cache.db |
| ab1bc05e7f110042d7eacda5724918e0 | cache.db |
| 8423873a0eee6139c1eb6d5a9919121b | 企业资质证明(请先解密).pptx |
| 6833e934c675717a0581472e00cb6d93 | Edisi ke-12_Inovasi_&_Ide_Keunggulan_2024.pdf |
| 9294dd350f921745602f745e501e8e43 | 预加油航班管理方法研究与软件实现.pdf |
| 43bed053851e7a182b99835bcd1d2d16 | 需使用中债数据.jpg |
| 154bf965c1c8e54540179b2d01c4202e | 刘潇-清华大学-计算机科学与技术学院-硕士.pdf |
| 1fbffdc19d3cfee158558e266206f46f | 李新宇-北京大学-2026毕业-金融硕士.pdf |
| 8bdd5587b9863bdb154d9db85c67037b | 热核聚变发电岛三回路参数优化研究.pdf |
| 05770b4da4f87150f2faf6c4e821f727 | cache.db |
| c5b2970e227e311abb5acf480bc48934 | 异构平台要素协同理论方法研究.pdf |
| edd1a870a0eea3bf9dcbd88ece487920 | cache.db |
| 1c2126ea78d3430ce04bf96b0d1c524e | JPCS-2021-A_perlindungan_diferensial_arus_baru_untuk_MMC-HV.pdf |
| 13097891c790fbd3df75a2aebf993b16 | 论文及荣誉证书/电力系统自动化-2024-逆变型新能源场站送出线时域方向元件.pdf. |
| 23bd40035a9a9fd1d31a1c7aceda1727 | IET-2022-A model sederhana turbin angin Tipe-4 untuk analisis simulasi arus hubung singkat.pdf |
| 7763e73dd2e877c4770c0f10e4d3a1dd | 论文及荣誉证书/教育部学籍在线验证报告-王玉玺.png |
| 162a9b9aee469b8de10c37c6311906cd | Dialog_Keamanan_Islamabad_Pub.pdf |
| e8db7191c84a84717bffd0f1af9de36c | Prakiraan_Gabungan_Final_MCP_TA_2024_25.pdf |
| 91611a155d4722d178f7697cd4ddd95f | 苍术倍半萜类化合物生物合成的研究进展_冯铃芳.pdf |
| 75c1403abfbe9f5c92625a1baf8b22f5 | langganan.db |
| d967a709472775c118ec339963c1d940 | 中债数据无法使用情况.jpg |
| 154141caa12b828ace18fd4b3fda77e0 | 参编《人工智能通用大模型合规管理体系 指南》申请表.pdf |
| c116a1971593a3a5468eb972b505fb57 | cache.db |
| 63d4015195c5006d81e14a85aa2459c4 | 联系方式.txt |
| a3df3505d89c15bb3940062f7abd786b | 联系方式.txt |
| 041d01a5495cdede35f4ad8e1fe437f7 | 清华通知.txt |
MITRE ATT & CK
| Taktik | ID Teknik | Nama |
| Akses Awal | T1566.001 | Phishing: Lampiran Spear Phishing |
| Execution | T1204.002
T1059.005 |
Eksekusi Pengguna: File Berbahaya
Penerjemah Perintah dan Skrip: Visual Basic |
| Ketekunan | T1053.005 | Tugas Terjadwal |
| Penghindaran Pertahanan | T1055.002 | Injeksi Proses: Injeksi Portabel yang Dapat Dijalankan |
| penemuan | T1033 | Pemilik Sistem/Penemuan Pengguna |
| Komando dan Pengendalian | T1071.001 | Protokol Lapisan Aplikasi: Protokol Web |
penulis
- Sathwik Ram Prakki
- Subhajeet Singha


