• Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Seqrite Labs Blog
Hubungi Sales Sedang Diserang?
  • Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Beranda  /  Keamanan cyber  / Kampanye Spear Phishing Baru menggunakan formulir Beasiswa Masyarakat Pendidikan Kesejahteraan Angkatan Darat
Kampanye Spear Phishing Baru menggunakan formulir Beasiswa Masyarakat Pendidikan Kesejahteraan Angkatan Darat
22 March 2021

Kampanye Spear Phishing Baru menggunakan formulir Beasiswa Masyarakat Pendidikan Kesejahteraan Angkatan Darat

Ditulis oleh Chaitanya Haritash
Chaitanya Haritash
Keamanan cyber

Perkenalkan:

Para peneliti di Quick Heal Security Labs telah mengungkap potensi kampanye Spear Phishing yang menargetkan personel Angkatan Darat India. Dalam serangan ini, para penyerang menggunakan formulir Beasiswa "Army Welfare Education Society" sebagai umpan.

Tentang AWES:

Army Welfare Education Society (AWES) mengelola dan memastikan fasilitas pendidikan yang layak bagi anak-anak personel Angkatan Darat India melalui Otoritas Militer Lokal. Didirikan pada tahun 1983, perkumpulan ini berkantor di Shankar Vihar, Delhi Cantonment, dan selama bertahun-tahun telah membuka lebih dari 137 Sekolah Umum Angkatan Darat dan 249 Sekolah Pra-Dasar Angkatan Darat di seluruh India.


Rincian tentang serangan baru-baru ini:

Analisis Dokumen :

“Beasiswa ESSA.docx”
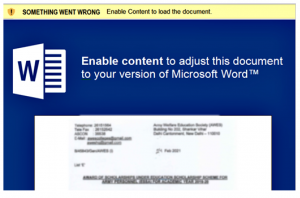
Gambar 1 Templat
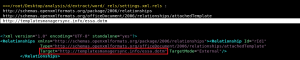
 

Gambar 2 Beasiswa ESSA.docx


File “ESSA-Scholarships.docx” memicu kerentanan CVE-2017-0199 yang kemudian meluncurkan tahapan file “.dotm” dari halaman arahan yang tertanam di dalam “settings.xml.rels”.

Teknik ini juga dikenal sebagai “Template Injection” dan populer di kalangan pelaku ancaman karena deteksinya yang mudah.


“essa.dotm”

Segera setelah pengguna menonaktifkan “Tampilan Terproteksi”, tahap sebelumnya mengunduh dan mengeksekusi “essa.dotm” yang selanjutnya mengeksekusi makro.
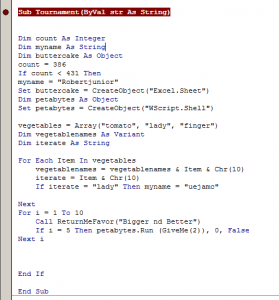
Gambar 3. Ekstraksi Data

Semua data muatan bertahap disimpan di dalam "UserForum.TextBox". Makro ini memiliki empat kotak teks sebagai objek, berisi semua data yang akan dimasukkan ke dalam disk sebagai berkas dan memulai tahapan selanjutnya.
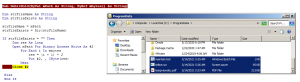
Gambar 4. Rutinitas untuk menyimpan semua file.


Analisis Muatan yang Dapat Dieksekusi :

"fixit.exe": Ini cenderung berperilaku seperti pemuat kecuali perintah tidak dikeluarkan dari command and control. Muatannya benar-benar baru, ditulis dalam .NET dan tidak melakukan terlalu banyak tindakan.
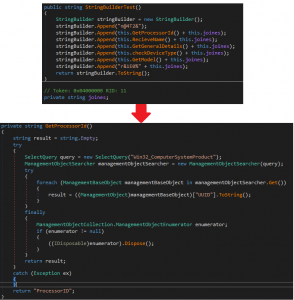
Gambar 5 Pengumpulan informasi


Muatannya memiliki ekstensi .scr dan setelah dijalankan, ia mengumpulkan informasi berikut tentang host yang terinfeksi menggunakan Kueri WMI:

1; ID Prosesor.
2; Nama Pengguna.
3; Rincian Umum (Arsitektur, Judul, Versi).
4; Periksa Jenis Perangkat (Laptop/Desktop).
5; Model Perangkat.
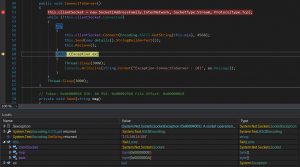
Gbr.6 Ketukan awal dikirim ke C2


Setelah informasi dikumpulkan tentang host, muatan mengirimkannya ke C&C dan melakukan tindakan berikut sesuai dengan perintah yang dikeluarkan dari C&C:

1; Dapatkan Daftar Proses.
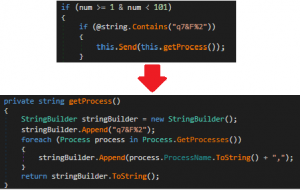
Gambar 7 Mengirim Daftar Proses yang Sedang Berjalan


Jika perintah “q7&F%2” dikeluarkan dari C2, payload mengirimkan daftar proses yang sedang berjalan dengan menggunakan “Process.GetProcesses()” dan membuat array daftar.


2; Menulis dan Mengeksekusi File:
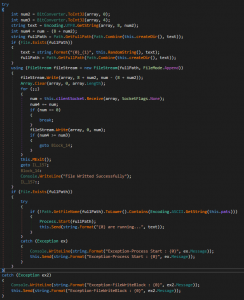
Gbr.8 Rutinitas Tulis dan Eksekusi


Setelah C2 merespons kembali dengan perintah, muatan menerima file dan dieksekusi pada folder saat ini.


Ketekunan :
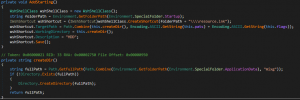
Gbr.9 Menciptakan Ketahanan


Payload memperoleh persistensi pada host yang terinfeksi dengan menulis file LNK ke "Folder Startup". Ini adalah teknik yang sudah dikenal dan digunakan oleh pelaku ancaman lainnya. Payload memuat sebuah assembly yang tersedia secara publik bernama "IWshRuntimeLibrary.dll" dan mencoba membuat file LNK di folder target dengan memberikan referensi ke direktori kerja payload yang sedang berjalan.
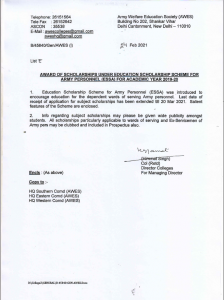
Diambil dari – https://www.aitpune.com/Notices/Scholarship/ESSA-Circular.pdf


Setelah seluruh rantai berhasil dieksekusi, makro membuka berkas PDF yang diletakkan di direktori ProgramData, yang tersedia untuk umum.

Kesimpulan :

Jika serangan berhasil, penyerang mungkin dapat mencuri data sensitif dari mesin korban. Analisis dan pengamatan lebih lanjut kami masih berlangsung untuk mengidentifikasi kelompok mana yang berada di balik serangan ini. Hingga saat itu, kami menyarankan AWES untuk berhati-hati dan memberi tahu semua anggotanya tentang serangan ini.

TTP Serangan & Pertahanan MITRE :

Spear Phishing dengan Lampiran T1566.001
Injeksi Template T1221
Eksekusi Pengguna: .docx dan xls berbahaya T1204.002
Tulis File ke disk T1006
Terhubung ke Komando dan Kontrol TA0011
Kegigihan: Tulis file LNK ke Folder Startup T1547.001


Bagaimana Quick Heal melindungi penggunanya:

Kami memiliki deteksi berikut untuk sampel berbahaya:

VBA.Trojan.41523

O97M.Pengunduh.41522

Trojan.Perseus.S19235058

Trojan.Perseus.S19221636

Trojan.MSIL

Selain itu, domain dan IP yang digunakan diklasifikasikan sebagai berbahaya oleh Quick Heal URLCAT.

 IOC:

Dokumen: CVE-2017-0199
74e41223ec6359a9bd05bbce36b452fd046aaad64617f459ba262a5210925942 Beasiswa ESSA.docx
d035e96f54abe59dcdbc2156e55cd0135ec420f8e97aca7f109ee8d062baa755 irlaforyou.docx
d4b36731cb37ad05b0b9678b568c10a56f2e84967b393b626afb19d2df41c9b9 Klub_Yang_Memenuhi_SARI_SARS___Resor.xls
Template:
fc3dd043b795a1cedb8b7e1e5471f15c0b5c17c237f634c60c4e0a92d980914b essa.dotm
108a5035ab40b13b489f8a1fb8fd8bdb5880368c9c18e1d244df23b8d5a26d67 temp.dotm
9fc84eadba969bd12cda144750cef361bcdff224026eb3921d8d46a5a424da5b temp.dotm
Eksekusi:
d0a5ffa3b9c40eb1e4277e7c41a100b0836c9424b36fb9bbe281711c0b116883 fixit.exe
4c21c88399d95a3602aaacf85a83c8aaac5ae7b6bf192c4c25cef4f9224b6f7b pixelworks.exe
2491caddf4445d9297404493c7707b54591c989b94fd4634a7afdf54c0d22e9c sapesvx.exe
979f7952dd2225c149f1766b4bca020b680364a77ddb6006cfa462543e0a6440 winsuffix.exe
c7dbca435039a6148dc25208f04b734465e8b7c92010ede1401d88f5f8003f2d foxpackage.exe
871cab3256acdbc3c27650adde878658568a85b87e85d3e3c137bdeb4592fb2c amdSfx.exe
1eb0d373cea19124687ed4bffb0da3f80f98a18b9e0bebd3c12443f0a3d81689 modempx.exe
814ed2b9ae0770d727a8cd83581b4865b2abe16f8190240c5c1e821e22a280ab foxpackage.exe
dd47cf8ec70658af85e0cd23922462ac788305034fe78ed725bb90c1a3fa04cc scriptpbox.exe
Domain:
templatesmanagersync.info
10feeds.com
Halaman Arahan:
hxxp://templatesmanagersync.info/essa.dotm
hxxp://10feeds.com/temp.dotm
AKU P :  
173.249.14.104


Pakar Subjek:

Chaitanya Haritash

Shayak Tarafdar


 Sebelumnya PosMematuhi data privacy Undang-undang akan menjadi prioritas utama dalam hal ini...
Posting berikutnya  Lindungi sistem bisnis Anda agar tidak digunakan untuk tujuan ilegal
Chaitanya Haritash

Tentang Chaitanya Haritash

Chaitanya Haritash bekerja sebagai Peneliti Keamanan di Laboratorium Keamanan QuickHeal. Fokus utamanya adalah memburu ancaman unik dan mendeteksi tulisan. Chaitanya adalah...

Artikel oleh Chaitanya Haritash »

Pos terkait

  • Mengapa Threat IntelKetelitian adalah Mata Rantai yang Hilang dalam Strategi Keamanan Siber Anda

    Juli 25, 2025
  • Terpikat dan Terjebak: Mengungkap Bahaya Digital Perangkap Madu

    Juni 17, 2025
  • Operasi Sindoor – Anatomi Pengepungan Digital

    23 Mei 2025
Penulis Unggulan
  • Seqrite
    Seqrite

    Seqrite adalah penyedia solusi keamanan siber perusahaan terkemuka. Dengan fokus pada...

    Baca artikel lebih menurut Seqrite
  • Bineesh P
    Bineesh P

    Saya seorang penggemar keamanan siber yang bersemangat dan penulis yang berdedikasi. Dengan bakat...

    Baca artikel lainnya oleh Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Saya seorang penulis yang gemar membuat konten tentang teknologi baru dan...

    Baca lebih banyak artikel oleh Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar adalah Direktur Pelaksana Bersama Quick Heal Technologies...

    Baca artikel lainnya oleh Sanjay Katkar
Topik
tepat (25) Serangan dunia maya (36) serangan cyber (58) cyberattack (16) cyberattacks (15) Keamanan cyber (344) keamanan cyber (34) Ancaman dunia maya (33) ancaman cyber (51) Data pelanggaran (56) pelanggaran data (29) kehilangan data (28) pencegahan kehilangan data (34) data privacy (17) perlindungan data (35) keamanan data (19) DLP (50) DPDP (14) DPDPA (17) enkripsi (16) keamanan endpoint (113) Keamanan perusahaan (20) Mengeksploitasi (13) GDPR (14) malware (76) analisis malware (15) serangan malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Keamanan jaringan (26) Phishing (30) ransomware (69) serangan ransomware (31) serangan ransomware (31) perlindungan ransomware (17) Seqrite (41) Seqrite enkripsi (27) Seqrite EPS (33) Seqrite Layanan (16) deteksi ancaman (15) Intelijen Ancaman (26) UTM (34) Kerentanan (16) nol kepercayaan (13)
Seqrite Labs

Penyedia solusi keamanan TI perusahaan terkemuka yang menyederhanakan keamanan titik akhir, data, dan jaringan dengan solusi pencegahan, deteksi, dan respons ancaman terbaik di kelasnya di seluruh dunia.

Baca Lebih Lanjut Tentang Seqrite

Follow us:

Berlangganan newsletter kami

Tetap terinformasi tentang tren dan wawasan keamanan siber terkini.

pemuatan
Produk dan Layanan
  • awan
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Di tempat
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Bisnis Mikro
  • SOHO Total Edition
  • Layanan
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Keamanan Siber & Data Privacy Kesadaran
Publikasi
  • blog
  • Kertas putih
  • Lembaran Data
  • Laporan Ancaman
  • Manuals
  • PoV
  • Memahami Data Privacy
  • Dialog DPDP
  • Kebijakan & Kepatuhan
  • EULA
  • GoDeep.AI
  • SIA
  • Jam Privasi
Hubungi Kami
  • Kantor Terdaftar
  • Mari Bicara Keamanan Siber
Bantuan
  • Dukungan teknis
  • Software Download
  • Pembaru Offline
  • Upgrade Firmware
  • Upgrade
  • Dokumentasi Produk
Tentang Kami
  • Tentang kami Seqrite
  • Kepemimpinan
  • Penghargaan & Pengakuan
  • Ruang Berita
Mitra kami
  • Program Mitra
  • Temukan Mitra
  • Menjadi Mitra
  • Seqrite Sertifikasi

Hak cipta © 2026 Quick Heal Technologies Ltd.

Peta Situs Privasi Kebijakan Pernyataan Hukum Kebijakan Cookie Ketentuan Penggunaan