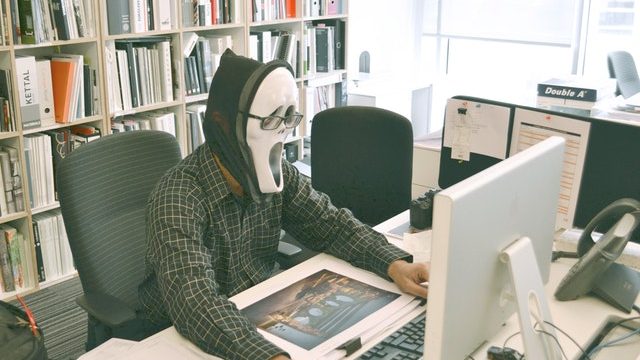

Terkadang, bahaya terbesar datang dari dalam. Ketika organisasi menghadapi dunia keamanan siber yang terus berubah dan berkembang dengan sangat cepat, mereka terkadang lupa untuk mengabaikan bahaya yang mengancam. Manusia seringkali menjadi elemen yang paling rentan terhadap serangan siber – dan bagi banyak bisnis, karyawanlah yang dapat menimbulkan risiko terbesar.
Ancaman dari dalam , sesuai namanya, berasal dari dalam perusahaan. Baik itu karyawan maupun mantan karyawan, siapa pun yang terkait secara internal dengan perusahaan yang menyebabkan kerugian pada informasi pribadi dan rahasia perusahaan melalui niat jahat, kelalaian, atau kecelakaan diklasifikasikan sebagai ancaman dari dalam.
Menurut sebuah laporan, ancaman internal dapat menyebabkan hampir 75 persen pelanggaran keamanan. Jika Anda mencermati masalah ini lebih lanjut, Anda dapat memahami mengapa sebuah perusahaan bisa berada dalam risiko yang begitu besar. Meskipun solusi keamanan siber standar akan membangun perimeter pertahanan yang kuat di sekitar data aman perusahaan Anda, pemangku kepentingan internal dapat mengakses data tersebut hanya dengan beberapa klik. Oleh karena itu, potensi kerusakan, baik yang disengaja maupun tidak disengaja, dapat dimaksimalkan. Keamanan organisasi berada pada posisi terlemahnya di dalam jaringan dibandingkan di luar perimeter.
Ancaman internal dibagi menjadi tiga jenis:
- Kesalahan yang tidak disengaja: Hal ini dapat terjadi karena kesalahan manusia yang nyata dari pihak karyawan. Hal ini dapat mencakup tidak mengenali email phishing dan mengirimkan data pribadi dengan benar, mengeklik tautan mencurigakan, mengunduh lampiran yang terinfeksi, mengakses situs yang memuat malware, dan sebagainya.
- Kelalaian: Hal ini dapat terjadi karena pelanggaran kebijakan keamanan oleh karyawan tanpa niat jahat. Hal ini dapat mencakup aktivitas seperti berbagi data di jaringan yang tidak aman, mentransfer data rahasia ke perangkat yang dapat dilepas, menyediakan kata sandi yang mudah dibobol, dan lain-lain.
- Orang Dalam yang Berbahaya: Pelanggaran keamanan terjadi ketika karyawan secara sengaja melanggar kebijakan keamanan dan didasari niat jahat. Pelanggaran ini dapat melibatkan karyawan yang tidak puas atau mantan karyawan yang ingin merugikan organisasi.
Namun, menghadapi ancaman internal bukanlah hal yang rumit. Kombinasi kebijakan yang tepat dan pelatihan kesadaran akan sangat membantu dalam memitigasi risiko. Beberapa cara yang dapat dilakukan perusahaan untuk menghadapi ancaman internal adalah:
- Terapkan Kontrol Akses:- Kunci untuk menciptakan kebijakan kontrol akses yang tepat sederhana saja – semakin rahasia dan semakin tinggi kepemilikan data, semakin sedikit orang yang dapat mengaksesnya. Harus ada pedoman yang jelas tentang pentingnya data yang dimaksud, tingkat kepentingannya, jumlah orang yang dapat mengaksesnya, dan prosedur untuk mengaksesnya.
- Memantau Aktivitas File:- Harus ada sistem yang memantau aktivitas seputar file rahasia dan penting bagi administrator jaringan. Setiap anomali yang dicurigai harus segera ditandai dan ditindaklanjuti lebih lanjut. Seqrite'S Keamanan Titik Akhir (EPS) Solusi ini menyediakan monitor aktivitas berkas yang dapat berguna.
- Mobile Device Management (MDM):- Di era di mana ponsel ada di mana-mana, berbagai organisasi mulai menyadari fakta bahwa karyawan mereka melakukan sebagian besar pekerjaan mereka menggunakan ponsel pribadi atau ponsel yang disediakan perusahaan. Meskipun menyediakan langkah-langkah keamanan siber untuk model laptop/komputer tradisional itu penting, kita tidak boleh mengabaikan penerapan semacam Mobile Device Management (MDM) solusi, misalnya Seqrite'S Mobile Device Management yang memungkinkan perusahaan untuk memberikan hak istimewa kepada karyawan mereka berupa produktivitas seluler tanpa batasan.
- Pencegahan Kehilangan Data (DLP):- Solusi Pencegahan Kehilangan Data (DLP) membantu mencegah kehilangan data dengan memantau data rahasia dan data yang ditentukan pengguna yang dibagikan melalui drive yang dapat dilepas, jaringan, atau berbagai aplikasi.
Pada akhirnya, perusahaan berkewajiban untuk menerapkan solusi keamanan yang kuat yang dapat menjalankan fungsinya dengan baik, baik secara eksternal maupun internal. SeqriteEndpoint Security (EPS) dari merupakan pilihan yang baik dalam hal ini – dengan fitur-fitur seperti DLP, Kontrol Perangkat Tingkat Lanjut, dan Manajemen Aset, solusi ini melindungi perusahaan dari ancaman canggih saat ini.
Sebagai mitra keamanan TI untuk bisnis Anda, Seqrite menyediakan keamanan komprehensif dari ancaman siber tingkat lanjut. Untuk mengetahui lebih lanjut