Di balik layar, keseimbangan yang rapuh antara kepercayaan dan tipu daya sedang berlangsung. Perangkap madu, yang dulunya merupakan ranah spionase, kini telah menyebar secara diam-diam ke dunia digital, memanfaatkan emosi manusia. Apa yang awalnya tampak seperti obrolan atau permintaan pertemanan yang tidak berbahaya, tiba-tiba dapat berubah menjadi pemerasan, pemerasan paksa, atau pencurian. Kenyataannya, kerentanan tidak mengenal batas – baik Anda warga biasa maupun target yang menonjol, Anda bisa berada dalam risiko. Mari selami dunia perangkap madu digital yang kompleks, pahami kekuatan destruktifnya, dan temukan strategi penting untuk melindungi diri kita. Penyerang memang dapat menembus firewall, tetapi ancaman internal dapat menerobosnya.
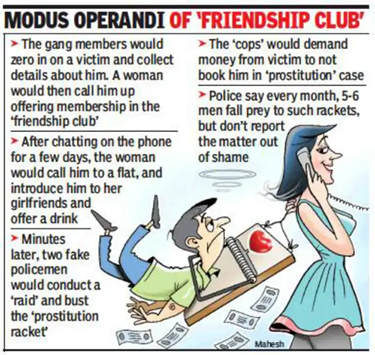
Siapa yang Menjadi Sasaran?
- Pejabat pemerintah yang memiliki akses ke dokumen rahasia
- Karyawan di divisi TI, keuangan, pertahanan, atau penelitian
- Siapa saja dengan kredensial akses or kekuatan pengambilan keputusan
Kesimpulan: Jika seseorang di internet terlalu cepat mendekati Anda dan ingin mengetahui detail pekerjaan Anda atau mengirim pesan genit terlalu dini — itu adalah tanda bahaya.
Hubungan romantis palsu digunakan untuk memanipulasi pejabat agar melanggar kerahasiaan, mengeksploitasi emosi alih-alih sistem digital. Penyerang mendapatkan akses tanpa izin melalui penipuan yang cerdik, memikat korban untuk berbagi data sensitif. Taktik rekayasa sosial yang canggih ini memangsa kerentanan manusia, menjadikannya ancaman yang ampuh. Ini adalah penipuan dengan niat jahat, menargetkan individu berisiko tinggi untuk ekstraksi data. Manipulasi emosional adalah kunci dari serangan cerdas ini.
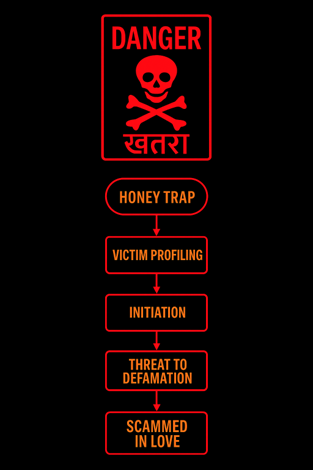
Anatomi kejahatan
- Penargetan / Profil Korban: Poin Utama #1: Media Sosial adalah Pintu Pertama
Penipu sering kali menargetkan individu dengan posisi berwenang yang memiliki akses ke data perusahaan atau pemerintah yang sensitif. Mereka mengumpulkan informasi pribadi seperti status perkawinan dan profil pekerjaan untuk mengidentifikasi kerentanan. Kerentanan utama yang mereka eksploitasi adalah kelemahan emosional, yang dapat menyebabkan pelanggaran digital lebih lanjut. Media sosial sering kali menjadi titik awal pengumpulan informasi ini.
- Inisiasi:
Penipu menggunakan platform media sosial seperti Facebook, LinkedIn, dan aplikasi kencan untuk menjalin kontak awal dengan korbannya. Mereka melacak jejak daring korban dan membangun koneksi, seringkali mengalihkan percakapan dari platform publik ke platform privat seperti WhatsApp. Seiring perkembangan komunikasi, nada pesan berubah dari profesional menjadi ramah dan akhirnya menjadi romantis, menandai peningkatan signifikan dalam pendekatan penipu.
Pelajaran #2: Verifikasi Sebelum Anda Percaya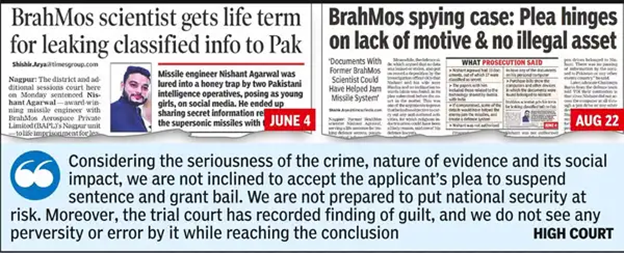
- Mendapatkan kepercayaan: Poin Penting #3: Sanjungan adalah Perangkap Tertua
Penipu membangun kepercayaan dengan korbannya melalui rayuan, obrolan rutin, dan panggilan video, yang memberi mereka perhatian dan kepedulian yang tidak perlu. Mereka bertukar foto, yang kemudian digunakan sebagai alat untuk mengancam korban jika mereka mencoba mengungkap penipu. Penipu memaksa korban dengan mengancam akan merusak citra publik mereka atau menyebarkan konten yang memfitnah.
Peringatan Perusahaan: Perubahan perilaku mendadak pada seorang karyawan — kerahasiaan, gangguan emosional, atau perilaku online yang aneh — mungkin mengindikasikan adanya gangguan psikologis.
- Eksploitasi:
Pada tahap akhir penipuan, penipu mengungkapkan niat sebenarnya dan meminta data rahasia korban, seperti detail proyek atau kata sandi untuk mengakses domain tempat kerja yang terenkripsi. Informasi yang dicuri ini dapat menimbulkan ancaman serius bagi keamanan nasional dan sering dijual di pasar gelap, yang menyebabkan eksploitasi lebih lanjut dan pelanggaran keamanan yang lebih parah.
- Ancaman pencemaran nama baik: Pelajaran #4: Diam Membantu Penipu
Jika korban mencoba mengungkap penipuan, penipu menyalahgunakan data pribadi seperti foto, obrolan, dan rekaman untuk mengancam pencemaran nama baik di depan umum. Ancaman ini memaksa korban untuk diam, sehingga mereka tidak berani melaporkan kejahatan tersebut karena takut reputasinya akan rusak.
Kiat untuk Perusahaan: Adakan sesi penyadaran karyawan yang berfokus pada manipulasi psikologis dan rekayasa emosional.
Manipulasi Psikologis
Pelajaran #5: Keamanan Siber Bersifat Emosional, Bukan Sekadar Teknis
- Love Bombing: perhatian yang intens dan pesan-pesan yang menyanjung.
- Induksi Ketakutan: Mengancam akan membocorkan gambar/obrolan pribadi kecuali data rahasia tersebut disajikan.
Pelajaran #6: Cinta Sejati Tidak Meminta Kata Sandi
- Menimbulkan rasa bersalah: Mendorong korban ke dalam rasa bersalah dengan menggunakan ekspresi seperti “Apakah kamu tidak percaya padaku lagi?”
Pelajaran #7: Kartu 'Urgensi' adalah Bendera Merah
- Urgensi: Kebutuhan uang yang mendesak disampaikan untuk mendapatkan simpati korban
- Isolasi: Mencegah korban melakukan kontak dengan orang lain dan dengan demikian menjaga identitas penipu tidak terekspos.
Risiko terhadap Keamanan Perusahaan dan Nasional
Pelajaran #8: Keamanan Perusahaan Dimulai dengan Kesadaran Pribadi
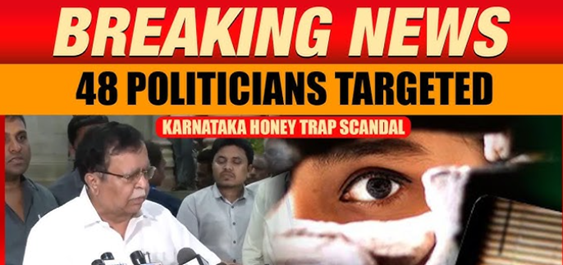
Penipuan ini dapat mengakibatkan konsekuensi serius, termasuk ancaman internal di mana karyawan membocorkan data rahasia, spionase oleh aktor yang disponsori negara yang menargetkan pejabat pemerintah, dan hilangnya kekayaan intelektual yang dapat membahayakan keamanan nasional. Selain itu, terbongkarnya konten yang mengandung skandal dapat mengakibatkan kerusakan reputasi, mencoreng nama baik merek, dan menyebabkan kerugian jangka panjang.
Deteksi: Poin Penting #9: Perhatikan Pergeseran Perilaku
Perilaku mencurigakan mencakup perubahan mendadak dari nada ramah menjadi romantis, penolakan panggilan video langsung, pengaturan istilah komunikasi, berbagi detail kehidupan pribadi untuk menimbulkan rasa kasihan, dan meminta dukungan finansial yang besar – semua itu merupakan tanda-tanda peringatan potensial adanya penipuan.
Pencegahan
Lindungi diri Anda dengan menghindari berbagi informasi pribadi, memverifikasi foto profil melalui pencarian gambar terbalik, dan menghindari pengiriman uang atau konten eksplisit. Selain itu, berhati-hatilah dengan tautan dan berkas yang tidak dikenal, dan terapkan kontrol akses zero-trust.
Cakrawala Hukum
Perangkap madu dapat menyebabkan pelanggaran serius seperti pemerasan, pelanggaran privasi, dan penyebaran materi cabul. Korban dapat melaporkan kasus tersebut ke unit kejahatan siber untuk ditindaklanjuti.
Bukti dalam Tindakan
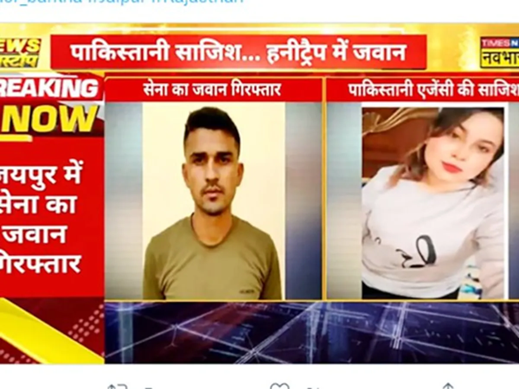
1. Kasus Perangkap Madu Angkatan Darat India (2023)
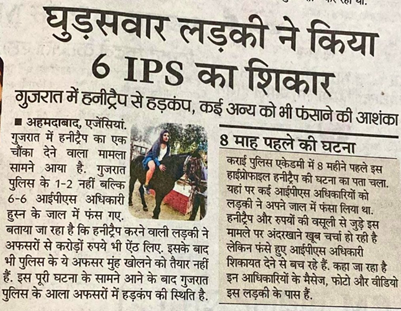
Sebuah kasus pada tahun 2023 melibatkan seorang anggota TNI yang ditangkap karena membocorkan informasi militer sensitif kepada seorang agen intelijen Pakistan yang menyamar sebagai seorang perempuan di Facebook. Anggota TNI tersebut dibujuk melalui percakapan romantis dan kemudian diperas. Insiden semacam ini menyoroti ancaman jebakan madu bagi keamanan nasional.
2. Ilmuwan DRDO Ditangkap (2023)
Demikian pula, seorang ilmuwan senior DRDO dijebak oleh mata-mata asing yang menyamar sebagai perempuan, yang menyebabkan materi penelitian pertahanan rahasia tersebar. Interaksi tersebut terjadi melalui WhatsApp dan media sosial, yang menyoroti risiko spionase daring.
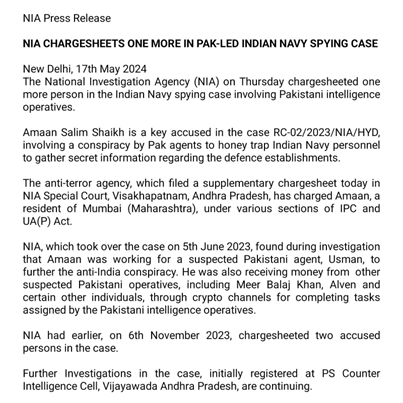
3. Perangkap Madu ISI Pakistan di Angkatan Laut India (2019–2022)
Personel Angkatan Laut India ditangkap karena dijebak oleh agen ISI menggunakan profil perempuan palsu di Facebook dan WhatsApp. Para agen mengumpulkan data sensitif pergerakan angkatan laut melalui percakapan romantis.
Kesimpulan
Perangkap madu memangsa emosi, bukan hanya sistem. Tetap waspada dan lindungi diri Anda dari manipulasi emosi. Cinta sejati tidak meminta kata sandi. Berhati-hatilah terhadap orang asing daring dan jaga kerahasiaan informasi pribadi. Kesadaran adalah kunci untuk tetap aman. Kunci kehidupan digital Anda.