• Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Seqrite Labs Blog
Hubungi Sales Sedang Diserang?
  • Produk dan Layanan
        • awan

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Di tempat

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Bisnis kecil

          • SOHO Total Edition
        • Layanan

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Keamanan Siber & Data Privacy Kesadaran
  • Solusi
    • BFSI
    • Pendidikan
    • Pemerintah
    • Tenaga Kesehatan
    • ITeS
    • Manufaktur
  • Perusahaan
    • Tentang kami Seqrite
    • Kepemimpinan
    • Penghargaan & Sertifikasi
    • Ruang Berita
  • Partner
    • Program Mitra
    • Temukan Mitra
    • Menjadi Mitra
  • Bantuan
  • Publikasi
    • blog
    • Kertas putih
    • Lembaran Data
    • Studi Kasus
    • Laporan Ancaman
    • Manuals
    • PoV
    • Memahami Data Privacy
    • Periksa Skor Risiko Anda
    • Dialog DPDP
    • Jam Privasi
Beranda  /  ransomware  / JCry – Ransomware yang ditulis dalam Golang!
JCry – Ransomware yang ditulis dalam Golang!
09 April 2019

JCry – Ransomware yang ditulis dalam Golang!

Ditulis oleh Ghanshyam Selengkapnya
Ghanshyam Selengkapnya
ransomware
15
saham

Selama beberapa bulan terakhir, QH Labs telah mengamati peningkatan aktivitas ransomware. Kami menemukan ransomware baru yang ditulis dalam bahasa Go. Para pembuat malware merasa lebih mudah untuk menulis ransomware dalam bahasa Go daripada bahasa pemrograman tradisional.

Infeksi ransomware Jcry dimulai dengan situs web yang disusupi.

Seperti yang ditunjukkan pada gambar di atas, pembuat malware mencoba menyamar sebagai pengguna dengan berpura-pura menjadi pembaruan Adobe Flash Player dan mengunduh malware ke komputer pengguna. Gambar 1 berisi bagian JavaScript yang dihosting di domain yang disusupi, yang mengunduh berkas berbahaya dari URL yang diberikan. Setiap kali pengguna yang disamarkan mengklik tombol "Perbarui" dan menjalankan berkas berbahaya dengan tujuan memperbarui Flash Player, malware memulai eksekusinya.

Gbr. 1: Bagian dari skrip berbahaya.

Alur Eksekusi:

Analisis teknis:

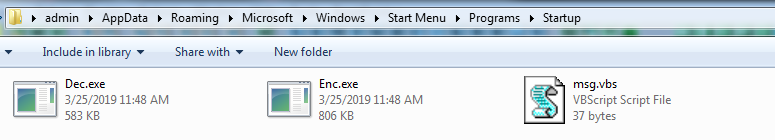
Malware yang diunduh (flashplayer_install.exe) adalah arsip yang mengekstrak sendiri. Saat dijalankan, komponen-komponen yang disebutkan di bawah ini akan diekstrak ke dalam direktori "Startup" untuk memastikan persistensinya.

Komponen:

  1. msg.vbs
  2. Enc.exe
  3. Dec.exe

Gbr. 2: Komponen yang diekstrak dan instruksi SFX.

Seperti yang disebutkan pada gambar di atas, komponen ekstrak malware dan memulai msg.vbs bersama dengan enc.exe (Encryptor)

msg.vbs:

Berkas ini digunakan untuk menyamar sebagai pengguna, sistem mencoba memperbarui Adobe Flash Player tetapi akses ditolak untuk pengguna.

Gbr. 3: Pesan yang ditampilkan oleh msg.vbs

Enc.exe (Enkripsi):

Eksekusi ini bertanggung jawab atas enkripsi berkas dan ditulis dalam bahasa Go.

Gbr. 4: ID Build Go dan string pustaka Go Lang yang ditemukan dalam berkas.

Saat dijalankan, malware pertama-tama memeriksa keberadaan berkas "personalKey.txt" di direktori saat ini untuk memastikan sistem sudah terinfeksi atau belum. Jika berkas tersebut ada, malware menganggap sistem sudah terinfeksi dan menghentikan dirinya sendiri. Selain itu, malware juga menghapus msg.vbs dan Enc.exe dengan bantuan berkas dekripsi. Selama enkripsi, malware menggunakan kombinasi algoritma AES dan RSA. Enkripsi berkas dilakukan menggunakan algoritma AES 128-bit dengan Vektor inisialisasi 16-byte dalam mode CBC. Kunci publik RSA yang di-hardcode ditemukan dalam berkas enc.exe yang kemudian digunakan untuk mengenkripsi kunci AES.

Gambar 5 : KUNCI PUBLIK RSA


Gbr. 6: Memperoleh Konteks untuk operasi Kripto.

Ini mengenkripsi 138 file ekstensi yang tercantum di bawah ini.

"3dm, 3ds, 3g2, 3gp, 7z, ai, aif, apk, app, asf, asp, avi, b, bak, bin, bmp, c, cbr, cer, cfg, cfm, cgi, cpp, crx, cs, csr, css, csv, cue, dat, db, dbf, dcr, dds, deb, dem, der, dmg, dmp, doc, dtd, dwg, dxf, eps, fla, flv, fnt, fon, gam, ged, gif, gpx, gz, h, hqx, htm, ics, iff, iso, jar, jpg, js, jsp, key, kml, kmz, log, lua, m, m3u, m4a, m4v, max, mdb, mdf, mid, mim, mov, mp3, mp4, mpa, mpg, msg, msi, nes, obj, odt, otf, pct, pdb, pdf, php, pkg, pl, png, pps, ppt, ps, psd, py, rar, rm, rom, rpm, rss, rtf, sav, sdf, sh, sln, sql, srt, svg, swf, tar, tex, tga, thm, tif, tmp, ttf, txt, uue, vb, vcd, vcf, vob, wav, wma, wmv, wpd, wps, wsf, xlr, xls, xml, yuv, zip”

Untuk mempercepat enkripsi, sistem hanya mengenkripsi data 1MB untuk file berukuran lebih dari 1 MB. Setelah enkripsi file berhasil, sistem menambahkan ekstensi ".jcry" ke nama file.

Gbr 7: File terenkripsi dengan ekstensi jcry.

Setelah mengenkripsi file, semua salinan bayangan dihapus dengan bantuan perintah di bawah ini.

                                                                  “vssadmin menghapus bayangan /semua”

dan luncurkan Dec.exe menggunakan perintah Powershell.

Gbr. 8: Eksekusi Vssadmin dan PowerShell.

Dec.exe:

Saat Dec.exe dijalankan, enc.exe akan dihentikan dan dihapus. Dec.exe adalah aplikasi konsol yang meminta kunci dekripsi (kunci privat RSA). Setelah memasukkan kunci yang valid, Dec.exe dapat mendekripsi file terenkripsi.

Gbr 9 : Dec.exe.

Aplikasi ini juga mengirimkan pesan tebusan di lokasi desktop. Untuk memulihkan file terenkripsi, aplikasi ini meminta tebusan sebesar $500 dan menyediakan tautan onion (hxxp://kpx5wgcda7ezqjty.onion) yang akan memberi pengguna yang terinfeksi kunci pribadi setelah pembayaran.

Gbr. 10: Catatan Tebusan.


IOC:

flashplayer_install.exe: c86c75804435efc380d7fc436e344898
Enc.exe : 5B640BE895C03F0D7F4E8AB7A1D82947
Dec.exe : 6B4ED5D3FDFEFA2A14635C177EA2C30D
Tautan Pemulihan: hxxp://kpx5wgcda7ezqjty.onion
ID Dompet: 1FKWhzAeNhsZ2JQuWjWsEeryR6TqLkKFUt


Tips pencegahan:

  1. Buat cadangan data penting Anda secara berkala di drive eksternal seperti HDD, pen drive, atau penyimpanan Cloud.
  2. Instal antivirus dan selalu perbarui.
  3. Selalu perbarui Sistem Operasi dan perangkat lunak Anda.
  4. Jangan sekali-kali mengeklik tautan atau mengunduh lampiran dari sumber yang tidak dikenal atau tidak diinginkan.

Pakar Materi Pokok:

Nagesh lathakar, Pratik Pachpor | Lab Keamanan Pemulihan Cepat

 Sebelumnya PosKaryawan bekerja dengan perangkat pribadi mereka? Bagaimana cara mengamankannya?
Posting berikutnya  Hak untuk Dilupakan – Kapan Berlaku & Kapan Tidak Berlaku
Ghanshyam Selengkapnya

Tentang Ghanshyam Selengkapnya

Ghanshyam adalah peneliti keamanan di Quick Heal Security Labs. Ia tertarik pada rekayasa balik dan analisis kerentanan keamanan serta...

Artikel oleh Ghanshyam Selengkapnya »

Pos terkait

  • Teknik Respons Insiden Terbaik untuk Serangan Ransomware guna Meminimalkan Kerusakan

    Juni 2, 2026
  • Cara Pulih dari Serangan Ransomware Tanpa Membayar Tebusan

    25 Mei 2026
  • Serangan Ransomware Melalui Koneksi SMB2 yang Dibagikan Secara Publik dan Cara Tetap Terlindungi dengan Seqrite

    11 Maret, 2025
Penulis Unggulan
  • Seqrite
    Seqrite

    Seqrite adalah penyedia solusi keamanan siber perusahaan terkemuka. Dengan fokus pada...

    Baca artikel lebih menurut Seqrite
  • Bineesh P
    Bineesh P

    Saya seorang penggemar keamanan siber yang bersemangat dan penulis yang berdedikasi. Dengan bakat...

    Baca artikel lainnya oleh Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Saya seorang penulis yang gemar membuat konten tentang teknologi baru dan...

    Baca lebih banyak artikel oleh Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar adalah Direktur Pelaksana Bersama Quick Heal Technologies...

    Baca artikel lainnya oleh Sanjay Katkar
Topik
tepat (25) Serangan dunia maya (36) serangan cyber (58) cyberattack (16) cyberattacks (15) Keamanan cyber (344) keamanan cyber (34) Ancaman dunia maya (33) ancaman cyber (51) Data pelanggaran (56) pelanggaran data (29) kehilangan data (28) pencegahan kehilangan data (34) data privacy (17) perlindungan data (35) keamanan data (19) DLP (50) DPDP (14) DPDPA (17) enkripsi (16) keamanan endpoint (113) Keamanan perusahaan (20) Mengeksploitasi (13) GDPR (14) malware (76) analisis malware (15) serangan malware (23) MDM (27) Microsoft (15) MITRE ATT & CK (14) Keamanan jaringan (26) Phishing (30) ransomware (69) serangan ransomware (31) serangan ransomware (31) perlindungan ransomware (17) Seqrite (41) Seqrite enkripsi (27) Seqrite EPS (33) Seqrite Layanan (16) deteksi ancaman (15) Intelijen Ancaman (26) UTM (34) Kerentanan (16) nol kepercayaan (13)
Seqrite Labs

Penyedia solusi keamanan TI perusahaan terkemuka yang menyederhanakan keamanan titik akhir, data, dan jaringan dengan solusi pencegahan, deteksi, dan respons ancaman terbaik di kelasnya di seluruh dunia.

Baca Lebih Lanjut Tentang Seqrite

Follow us:

Berlangganan newsletter kami

Tetap terinformasi tentang tren dan wawasan keamanan siber terkini.

pemuatan
Produk dan Layanan
  • awan
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Di tempat
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Bisnis Mikro
  • SOHO Total Edition
  • Layanan
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Keamanan Siber & Data Privacy Kesadaran
Publikasi
  • blog
  • Kertas putih
  • Lembaran Data
  • Laporan Ancaman
  • Manuals
  • PoV
  • Memahami Data Privacy
  • Dialog DPDP
  • Kebijakan & Kepatuhan
  • EULA
  • GoDeep.AI
  • SIA
  • Jam Privasi
Hubungi Kami
  • Kantor Terdaftar
  • Mari Bicara Keamanan Siber
Bantuan
  • Dukungan teknis
  • Software Download
  • Pembaru Offline
  • Upgrade Firmware
  • Upgrade
  • Dokumentasi Produk
Tentang Kami
  • Tentang kami Seqrite
  • Kepemimpinan
  • Penghargaan & Pengakuan
  • Ruang Berita
Mitra kami
  • Program Mitra
  • Temukan Mitra
  • Menjadi Mitra
  • Seqrite Sertifikasi

Hak cipta © 2026 Quick Heal Technologies Ltd.

Peta Situs Privasi Kebijakan Pernyataan Hukum Kebijakan Cookie Ketentuan Penggunaan