

Peringatan: Konflik Timur Tengah & Eskalasi Siber
Ringkasan
Pada 28 Februari 2026, AS dan Israel melancarkan serangan militer terkoordinasi terhadap Iran (Operasi Epic Fury / Roaring Lion). Pemimpin Tertinggi Iran, Khamenei, tewas pada 01 Maret dan Iran membalas dengan serangan drone dan rudal di seluruh Teluk, dan dimensi siber meledak hampir seketika.
Koneksi internet domestik Iran turun menjadi 1-4% dalam beberapa jam setelah serangan pertama. Namun, hal itu tidak memperlambat serangan, puluhan kelompok ancaman yang beroperasi di luar Iran, ditambah dengan pintu belakang yang telah ditanam sebelumnya di dalam jaringan target, membuat serangan terus berlangsung dengan kecepatan penuh.
Pergeseran kunci kali ini: Iran tidak hanya mengandalkan malware khusus. Serangan Stryker menunjukkan bahwa mereka sekarang menyalahgunakan alat TI yang sah tanpa malware. Sementara itu, Mustang Panda yang bersekutu dengan Tiongkok diam-diam memanfaatkan siklus berita untuk mengumpulkan intelijen, dan kelompok kriminal yang tidak terduga (TeamPCP) menyebarkan wiper Kubernetes yang menargetkan infrastruktur Iran. Situasinya rumit, melibatkan banyak aktor, dan masih berlangsung.
Model Operasional Siber Berlapis Iran
Ekosistem siber Iran beroperasi melalui struktur berlapis yang menggabungkan kelompok APT yang diarahkan negara (terkait IRGC dan MOIS); kontraktor semi-resmi dan entitas samaran; persona dan kolektif aktivis peretas yang dioperasikan oleh dinas intelijen; dan kolektif asing yang selaras secara ideologis yang beroperasi secara paralel. Serangan terhadap Stryker Corporation pada 11 Maret 2026 menandai eskalasi yang signifikan: operasi penghapusan data yang merusak terhadap AS, yang dieksekusi tanpa malware dengan menyalahgunakan infrastruktur MDM yang sah, mewakili pergeseran kualitatif dalam kemampuan operasional Iran dan kesediaan untuk menargetkan infrastruktur perusahaan Barat.
Ancaman Aktif
Kelompok APT Negara Iran
Seedworm / MuddyWater (MOIS)
Dikonfirmasi aktif di jaringan AS dan Israel setidaknya sejak awal Februari sebelum serangan dimulai. Target: bank, bandara, LSM, dan cabang perusahaan AS di Israel. Dua pintu belakang baru ditemukan:
- Dindoor: berjalan melalui Deno (runtime JavaScript). Ditandatangani dengan sertifikat 'Amy Cherne'. Ditemukan di bank, perusahaan perangkat lunak, dan LSM Kanada.
- Fakeset: Berbasis Python. Diambil dari penyimpanan cloud Backblaze. Ditandatangani dengan sertifikat 'Amy Cherne' dan 'Donald Gay'. Sertifikat Donald Gay sebelumnya digunakan untuk menandatangani Stagecomp dan Darkcomp, keduanya merupakan alat Seedworm yang telah dikonfirmasi.
Rclone digunakan untuk mencoba mengeksfiltrasi data ke bucket Wasabi S3 dari perusahaan perangkat lunak yang diretas. MuddyWater juga menjalankan kampanye paralel (Operasi Olalampo) di Timur Tengah, Turki, dan Afrika dengan infrastruktur yang tumpang tindih.
TA453 / APT42 / Anak Kucing Menawan (IRGC)
Pada tanggal 8 Maret, meskipun Iran mengalami pemadaman internet, TA453 mengirimkan email phishing kredensial ke sebuah lembaga think tank AS. Pelaku menyamar sebagai peneliti kebijakan, membangun hubungan baik melalui email yang tampak tidak berbahaya, kemudian mengirimkan halaman phishing bertema OneDrive yang dihosting di Netlify. Pixel pelacak di situs yang diretas digunakan untuk melihat apakah target mengklik tautan tersebut. Pemadaman internet domestik secara total tidak menghentikan mereka, infrastruktur luar negeri membuat mereka tetap beroperasi.
TA402 / Rig Minyak / APT34 (MOIS)
Serangan tersebut menargetkan pemerintah Timur Tengah menggunakan akun email Kementerian Luar Negeri Irak yang telah diretas. Umpan yang digunakan merujuk pada 'Potensi operasi darat AS di Iran' dan 'Aliansi militer Teluk'. Muatan berupa PDF umpan atau halaman pengumpulan kredensial disajikan berdasarkan geolokasi IP target. Infrastruktur Kementerian Luar Negeri Irak yang telah diretas tersebut juga digunakan oleh kelompok Dust Specter.
Marshtreader / Agrius / Pink Sandstorm (MOIS)
Pemindaian kamera yang diperluas pasca-serangan di seluruh Israel, UEA, Qatar, Bahrain, Kuwait, Lebanon, dan Siprus. Mengeksploitasi CVE-2017-7921 dan CVE-2023-6895 pada kamera Hikvision dan unit interkom video. Pola ini membahayakan kamera eksternal di dekat zona konflik dan digunakan untuk mendapatkan intelijen visual secara real-time tentang kerusakan akibat serangan. Organisasi mana pun yang memiliki kamera yang terhubung ke internet di wilayah ini harus menganggap ini sebagai ancaman aktif.
Serangan Perusahaan Stryker Handala
Serangan paling berdampak yang dikaitkan dengan Iran terhadap perusahaan Barat dalam konflik ini. Pada 11 Maret, Handala (juga dilacak sebagai Void Manticore, Storm-0842) menghancurkan Stryker Corporation, sebuah perusahaan perangkat medis senilai $25 miliar dengan kontrak pasokan AS senilai $450 juta.
Bagaimana cara kerjanya?
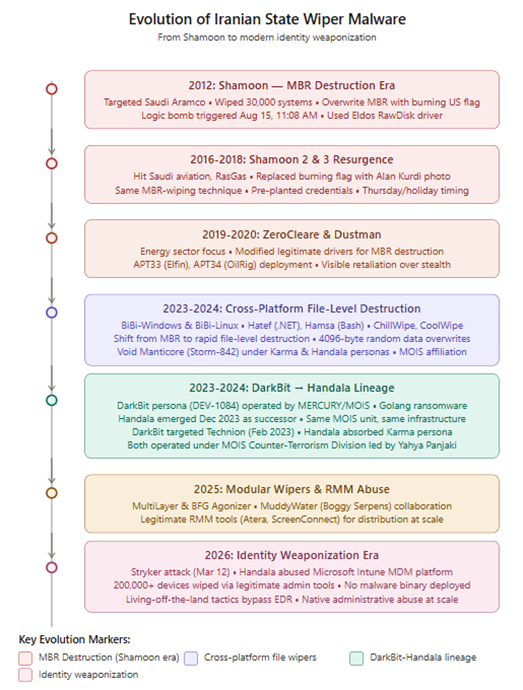
Penyerang mendapatkan akses ke akun Admin Global Microsoft 365 yang telah diretas (kemungkinan dari log pencuri informasi lama yang dijual di pasar gelap). Dengan akun tersebut, para peneliti percaya bahwa mereka masuk ke Microsoft Intune dan menggunakan fitur 'reset pabrik perangkat' yang sah untuk menghapus data dari jarak jauh lebih dari 200,000 laptop, server, dan perangkat seluler di 79 negara. Layar login diganti dengan logo Handala.
- Kantor Stryker di Cork, Irlandia (4,000–5,500 karyawan) terkena dampak paling parah dengan sistem manufaktur yang lumpuh.
- Pemrosesan pesanan, manufaktur, dan pengiriman global semuanya terganggu (dikonfirmasi dalam pengajuan SEC).
- Saham SYK turun setelah pengungkapan tersebut.
- Diduga 50 TB data telah dibocorkan sebelumnya (belum sepenuhnya diverifikasi).
- CISA mengerahkan bantuan teknis; NCSC Irlandia memberikan tanggapan.
Sekitar tanggal 20 Maret, Departemen Kehakiman secara resmi mengaitkan Handala dengan MOIS Iran, menyebutnya sebagai 'persona aktivis palsu' yang digunakan untuk peretasan dan pembocoran informasi serta operasi psikologis. Direktur FBI Kash Patel mengumumkan penyitaan empat situs web Handala termasuk situs pembocoran informasinya. Check Point Research mengaitkan kepemimpinan Handala dengan Divisi Kontra-Terorisme MOIS, divisi yang sama yang kepala divisinya dilaporkan tewas dalam serangan Maret 2026.
Pada 13 Maret, Handala juga mengancam akan melakukan operasi penghapusan data sebesar 40 TB yang terkait dengan Hari Quds. Belum ada korban yang teridentifikasi hingga saat ini. Mereka secara terpisah mengklaim adanya pelanggaran keamanan pada Verifone; Verifone membantah adanya serangan tersebut.
Hantu Debu (Nexus Iran, Target Pemerintah Irak)
Para peneliti telah mendokumentasikan sebuah kelompok APT yang sebelumnya tidak dikenal yang terkait dengan Iran dan menargetkan pejabat pemerintah Irak mulai Januari 2026 dan seterusnya. Kelompok tersebut meretas situs web pemerintah Irak yang sah untuk menampung muatan berbahaya dan menggunakan pertemuan Cisco Webex for Government palsu sebagai umpan rekayasa sosial ClickFix. Empat alat malware .NET baru ditemukan:
- SPLITDROP: dropper yang mengekstrak tahap selanjutnya dari file RAR yang dilindungi kata sandi dan memuatnya melalui biner yang sah seperti VLC atau WingetUI.
- TWINTASK: pekerja yang mengeksekusi skrip PowerShell dengan melakukan polling pada file in.txt/out.txt. Konfigurasi dipertahankan melalui kunci HKCU Run.
- TWINTALK: Modul C2 yang menggunakan HTTPS dengan URI acak, geofencing (memeriksa lokasi korban), dan pemalsuan User-Agent yang meniru Chrome.
- GHOSTFORM: RAT tahap lanjut yang menggabungkan TWINTASK dan TWINTALK dalam satu biner dengan PowerShell dalam memori. Menggunakan mutex agar hanya berjalan sekali dan menghasilkan ID bot dari stempel waktu pembuatan assembly.
Artefak kode yang tidak biasa di TWINTALK dan GHOSTFORM seperti emoji, keanehan Unicode, konstanta heksadesimal placeholder (0xABCDEF) menunjukkan bahwa AI generatif digunakan di beberapa bagian pengembangan. Ini adalah pengkodean malware berbantuan AI pertama yang dikonfirmasi dan diamati dalam perangkat APT Iran dalam skala besar.
China APT – Mustang Panda (LOTUSLITE)
Pada tanggal 4 Maret, para peneliti menangkap Mustang Panda (juga dilacak sebagai Earth Preta, TA416, Bronze President) yang beralih ke umpan bertema konflik Timur Tengah hanya beberapa hari setelah serangan 28 Februari. Ini adalah perilaku khas Mustang Panda karena mereka menyesuaikan umpan dengan apa pun yang sedang menjadi berita.
File ZIP berbahaya tersebut berisi file biner musik KuGou yang sah yang diganti namanya menjadi 'Iran Strikes US Military Facilities Across Gulf Region.exe' dan sebuah DLL berbahaya (libmemobook.dll). Saat file exe dijalankan, ia akan memuat DLL tersebut secara manual yang:
- Mengunduh WebFeatures.exe dan kugou.dll dari domain yang disusupi (e-kflower[.]com)
- Mengatur persistensi melalui tombol Run (ACboardCm / ASEdge)
- dll adalah backdoor LOTUSLITE — berkomunikasi dengan C2 172.81.60[.]97 melalui WinHTTP
LOTUSLITE telah didokumentasikan pada Januari 2026 menggunakan umpan bertema Venezuela dengan IP C2 yang persis sama. Backdoor yang sama, rantai pengiriman yang sama, tetapi hanya kaitan berita yang berbeda. Atribusi: keyakinan moderat kepada Mustang Panda berdasarkan penyalahgunaan biner KuGou (teknik yang didokumentasikan sejak 2022), C2 bersama, dan pesan kode tersemat yang menyangkal asal Rusia (sebelumnya terlihat dalam kampanye ClaimLoader Mustang Panda).
Kampanye LNK/CHM terpisah yang menargetkan GCC menyebarkan PDF umpan tentang 'serangan rudal Iran ke pangkalan AS di Bahrain' bersamaan dengan loader shellcode yang menggunakan kunci RC4 '20260301@@@' untuk mendekripsi tahap selanjutnya.
Kelompok Aktivis Peretas – Lapisan yang Terlihat
Aktivitas aktivis peretasan memang berisik, tetapi sebagian besar berdampak rendah secara teknis. Serangan DDoS, perusakan data, dan klaim peretasan dan kebocoran data mendominasi. Banyak klaim yang dilebih-lebihkan. Namun, beberapa kelompok memiliki kemampuan nyata dan patut dilacak:
| Kelompok | Operasi yang Dikonfirmasi/Diklaim | Link |
| Handala / Void Manticore | Wiper Stryker (dikonfirmasi). Layanan kesehatan Israel. Klaim 1.3 TB minyak/gas. Doxing terhadap kritikus diaspora dengan ancaman kematian melalui email. | BULAN |
| Tim FAD / Fatimiyoun | Malware penghapus data, klaim akses SCADA/PLC (Israel + sekutu). Serangan terhadap media Turki. | berdekatan dengan IRGC |
| Perlawanan Islam Siber (Tim 313, RipperSec) | Klaim sistem pertahanan drone. Infrastruktur pembayaran Israel. Serangan DDoS pemerintah Kuwait. | Pro-Iran |
| DieNet | Bandara Bahrain, Bandara Sharjah, Riyadh Bank, Bank of Jordan — semuanya menjadi sasaran serangan DDoS. | Pro-Iran |
| Tanpa Nama057(16) | Serangan DDoS terhadap pemerintah kota, telekomunikasi, dan pertahanan Israel. Dikoordinasikan dengan kelompok-kelompok Iran. | Pro-Rusia |
| Kardinal | Mengklaim akses ke jaringan IDF; dokumen yang bocor merujuk pada Operasi Northern Shield. | Pro-Rusia |
| Legiun Rusia | Klaim akses radar Iron Dome (belum terverifikasi). Klaim akses server IDF. | Pro-Rusia |
| Pengujian penetrasi Z | Diklaim terjadi pelanggaran sistem ICS/SCADA dan CCTV AS pada 28 Februari–2 Maret. | Pro-Rusia |
Para peneliti melacak kronologi rinci aktivitas peretas di Telegram mulai 28 Februari dan seterusnya. Ruang Operasi Elektronik (Electronic Operations Room), sebuah saluran koordinasi payung, dibentuk pada hari serangan dan berfungsi sebagai pusat utama untuk berbagi target dan koordinasi klaim di lebih dari 53 kelompok.
MOIS Telegram C2 Malware
FBI merilis peringatan publik FLASH (IC3, 20 Maret) bahwa pelaku siber MOIS telah menggunakan bot Telegram sebagai infrastruktur C2 sejak Musim Gugur 2023, menargetkan para pembangkang Iran, jurnalis, dan kelompok oposisi di seluruh dunia. Malware ini menggunakan desain dua tahap:
- Tahap 1 menyamar sebagai aplikasi umum: Telegram_authenticator.exe, KeePass.exe, WhatssApp.exe, Pictory_premium_ver9.0.4.exe. Menghapus Tahap 2 saat dieksekusi.
- Implan persisten tahap 2 yang terhubung ke api.telegram[.]org untuk C2 dua arah. Modul terkait merekam layar dan audio selama sesi Zoom (MicDriver.zip).
FBI juga mengkonfirmasi bahwa operasi peretasan dan pembocoran data Handala pada Juli 2025 terhadap para pembangkang menggunakan malware yang sama untuk mengumpulkan data yang bocor. Buletin ini secara resmi mengaitkan aktivitas Handala yang menargetkan para pembangkang dengan infrastruktur C2 Telegram MOIS yang lebih luas.
Operasi CamelClone
Seqrite Tim Labs APT mengidentifikasi kampanye spionase multi-wilayah yang menggunakan teknik infeksi identik di empat negara: Aljazair (umpan Kementerian Perumahan), Mongolia (MonAtom LLC / umpan energi nuklir), Ukraina (umpan kerja sama Aljazair-Ukraina), dan Kuwait (umpan persyaratan senjata Angkatan Udara Kuwait).
Setiap kampanye mengikuti rantai yang sama: ZIP → LNK dengan PowerShell → mengunduh HOPPINGANT (f.js JavaScript loader) dari filebulldogs[.]com → memasang Rclone v1.70.3 (berganti nama menjadi l.exe) → melakukan dekode XOR pada kredensial MEGA (kunci: 56) → mengekstrak file Desktop .doc/.docx/.pdf/.txt dan data sesi Telegram Desktop (folder tdata) ke akun MEGA yang terdaftar melalui onionmail.org. Empat akun MEGA terpisah diidentifikasi, semuanya dibuat pada Februari–Maret 2026.
Pelaku: tidak diketahui. Pola penargetan (pemerintah, pertahanan, diplomatik, energi di berbagai titik rawan persaingan kekuatan besar) menunjukkan pengumpulan intelijen tingkat negara.
TeamPCP – CanisterWorm / Kubernetes Wiper
Pelaku ancaman cloud yang bermotivasi finansial (TeamPCP, juga dilacak sebagai DeadCatx3, PCPcat, ShellForce) menambahkan wiper yang ditargetkan secara geopolitik ke perangkat mereka yang sudah ada. Pada 19 Maret, mereka pertama kali melakukan serangan rantai pasokan terhadap Trivy (pemindai kerentanan populer dari Aqua Security), dengan menyisipkan backdoor pada rilis GitHub dan image Docker untuk mencuri kunci SSH, kredensial cloud, token K8s, dan dompet kripto dari siapa pun yang menjalankan Trivy dalam pipeline CI/CD.
Pada tanggal 22 Maret, mereka menyebarkan muatan baru melalui tabung ICP C2 yang sama (tdtqy-oyaaa-aaaae-af2dq-cai[.]raw[.]icp0[.]io). Muatan ini memeriksa zona waktu dan lokal sistem. Jika cocok dengan Iran (Asia/Tehran, fa_IR):
- Di Kubernetes: menyebarkan DaemonSet bernama 'host-provisioner-iran' ke semua node. Setiap pod menjalankan kontainer Alpine bernama 'kamikaze' yang menghapus semua direktori host tingkat atas dan memaksa node untuk melakukan reboot.
- Pada host non-Kubernetes di Iran: jalankan rm -rf / –no-preserve-root
- Pada host Kubernetes non-Iran: menginstal backdoor CanisterWorm sebagai layanan systemd (pgmonitor) untuk pencurian kredensial berkelanjutan.
Tidak jelas apakah ada sistem Iran yang benar-benar terhapus, karena perangkat lunak berbahaya tersebut hanya aktif dalam waktu singkat dan dengan cepat diganti-ganti. Para peneliti mencatat bahwa kelompok tersebut tampaknya sebagian bertujuan untuk menarik perhatian. Namun, vektor rantai pasokan (Trivy berjalan di jutaan lingkungan pengembangan), dan muatan berbahaya yang ditargetkan secara geopolitik, keduanya nyata dan patut diperhatikan. TeamPCP juga membajak organisasi GitHub pribadi Aqua Security pada 22 Maret, mengganti nama semua 44 repositori internal menjadi 'tpcp-docs-*' dengan deskripsi 'TeamPCP Memiliki Aqua Security.'
Perluasan Pengawasan IRGC
Iran Wire melaporkan bahwa IRGC mengeluarkan peringatan langsung kepada warga Iran: aktivitas Instagram dan Telegram sedang dipantau secara aktif. Dinas intelijen Iran telah secara signifikan memperluas operasi pengawasan domestik sejak serangan tersebut, dengan mencocokkan aktivitas media sosial dengan profil pembangkang yang dikenal. Hal ini terhubung langsung dengan kampanye C2 Telegram FBI FLASH, infrastruktur yang sama yang digunakan untuk menyerang para pembangkang di luar negeri sedang diperluas di dalam negeri.
Penggunaan Starlink oleh kelompok Handala selama pemadaman internet di Iran menegaskan bahwa aktor-aktor ancaman yang terkait dengan Iran telah merencanakan penindasan konektivitas domestik. Pemadaman internet secara menyeluruh tidak lagi menetralisir aktor-aktor ini.
Eksposur Sektor
| Sektor | Tingkat Resiko | Penargetan yang Diamati / Diantisipasi |
| Energi — Minyak & Gas | KRITIS | Klaim eksfiltrasi Handala sebesar 1.3 TB dari operator Teluk. Klaim akses SCADA/PLC. Gangguan navigasi yang memengaruhi lebih dari 1,100 kapal di dekat Selat Hormuz. Serangan drone IRGC di AWS Bahrain. Predatory Sparrow sebelumnya telah menguras $90 juta dari bursa kripto Iran. |
| Pemerintah & Pertahanan | KRITIS | Semua kelompok APT Iran. Dust Specter menargetkan Kementerian Luar Negeri Irak. Serangan DDoS terhadap situs pemerintah Kuwait/Yordania/Bahrain. UNG0801 menargetkan TI pemerintah Israel. CamelClone menargetkan badan pertahanan/diplomatik Aljazair, Mongolia, Kuwait, dan Ukraina. |
| Jasa Keuangan | TINGGI | Serangan DDoS terhadap bank-bank Israel. Bank Riyadh. Bank Yordania. Vishing di UEA. Target Israel berupa pesawat Scorpius yang tercoreng reputasinya. Portal SSA palsu dan phishing pembayaran tol Kvish 6 (berpihak pada Iran). |
| Tenaga Kesehatan | TINGGI | Perangkat penghapus data Stryker Corporation (lebih dari 200 perangkat dihapus datanya secara global — pemasok Departemen Pertahanan AS). Pelanggaran data Handala terhadap jaringan layanan kesehatan Israel (Clalit). Respons insiden tingkat CISA dikerahkan. |
| Industri Pertahanan & Rantai Pasokan | TINGGI | Stryker Corporation (kontrak DoD senilai $450 juta). Pemasok AS (Seedworm Dindoor). Kompromi rantai pasokan semakin banyak digunakan untuk mencapai banyak target bernilai tinggi secara bersamaan. |
| Penerbangan & Transportasi | TINGGI | Serangan DDoS di bandara Bahrain. Serangan DDoS di bandara Sharjah/UEA. Bandara AS masuk dalam daftar korban Seedworm. Pemalsuan GPS di Selat Hormuz yang memengaruhi lebih dari 1,100 kapal. |
| Telekomunikasi | TINGGI | Sektor prioritas historis IRGC/MOIS. Gangguan infrastruktur dan penargetan ISP untuk menemukan para pembangkang. Kampanye spionase yang berkelanjutan. |
| Infrastruktur Kritis (OT/ICS) | TINGGI | Klaim akses SCADA/PLC oleh Cyber Islamic Resistance, Tim FAD. Pemindaian kamera oleh Marshtreader. Z-Pentest mengklaim adanya pelanggaran ICS/SCADA dan CCTV AS (28 Feb–2 Mar). |
| TI / MSP / Perangkat Lunak | SEDANG–TINGGI | UNG0801 / Operasi IconCat secara khusus menargetkan IT, MSP, SDM, dan perangkat lunak Israel. Seedworm mengkompromikan pemasok perangkat lunak sektor pertahanan Israel. Titik masuk rantai pasokan untuk korban hilir. |
| LSM & Lembaga Pemikir | SEDANG–TINGGI | TA453/APT42 menargetkan lembaga think tank AS (phishing kredensial). LSM Kanada masuk dalam daftar korban Seedworm. UNG0801 menargetkan lingkungan perusahaan Israel. |
| Operasi Media & Pengaruh | MEDIUM | Tim FAD menargetkan media Turki. Blog berita palsu menyebarkan StealC. Operasi psikologis aktivis peretas melalui Telegram dan X. |
Apa yang harus Watch Untuk
- Serangan Intune/MDM semakin meningkat terhadap perusahaan dengan armada perangkat besar yang dikelola Microsoft. Organisasi mana pun yang akun Administrator Globalnya diretas dapat memicu penghapusan data massal pada perangkat akan rentan dengan cara yang sama seperti Stryker.
- Handala telah mengancam akan melancarkan gelombang kedua yang terkait dengan Hari Quds. Pantau saluran Telegram dan X feed mereka untuk pengumuman target.
- Akses Seedworm yang telah dipersiapkan sebelumnya kemungkinan akan diaktifkan. Kelompok tersebut sudah berada di dalam jaringan AS dan Israel sebelum perang dimulai, pijakan-pijakan tersebut ada karena suatu alasan.
- Serangan rantai pasokan semakin meningkat. Kompromi Trivy oleh TeamPCP dan aksi berpindah tema oleh Mustang Panda menunjukkan bahwa penyerang merasa nyaman menggunakan rangkaian alat pengembang dan siklus berita sebagai vektor serangan secara bersamaan.
- Risiko wiper tetap tinggi. Druidfly, FAD Team, dan Handala semuanya memiliki kemampuan wiper yang berfungsi. BibiWiper, Hatef, dan metode Stryker MDM-wipe mewakili tiga pendekatan pengiriman yang berbeda.
- Ekspansi C2 Telegram MOIS. FBI FLASH mencakup serangan yang terjadi sejak tahun 2023. Perkirakan malware yang sama (Pictory, KeePass, dan yang mirip WhatsApp) akan ditargetkan kembali pada diaspora, peneliti, dan jurnalis di luar Iran.
- Pengumpulan data oportunistik yang lebih berorientasi pada Tiongkok menggunakan tema konflik yang tidak terbatas pada Mustang Panda. Setiap perkembangan geopolitik besar dimanfaatkan sebagai umpan phishing dalam waktu 48–72 jam.
Apa yang Harus Dilakukan Tim Anda
Sekarang juga
- Periksa akun Admin Global Microsoft 365 dan admin Intune Anda. Apakah SEMUA akun tersebut memiliki MFA (MFA) yang tahan terhadap phishing (FIDO2 atau berbasis sertifikat)? Jika tidak, perbaiki ini terlebih dahulu.
- Tetapkan peringatan untuk setiap tindakan Intune yang menghapus atau mengatur ulang ke pengaturan pabrik lebih dari N perangkat. Ambang batas tersebut harus sangat kecil untuk tindakan yang dilakukan oleh manusia.
- Jika Anda menggunakan Trivy dalam CI/CD, periksa versi mana yang Anda gunakan. Versi 0.69.4–0.69.6 telah disusupi. Gunakan versi yang terverifikasi aman berdasarkan SHA commit, bukan berdasarkan tag.
- Ambil hash file Telegram C2 MOIS dari Bagian 3.2 dan jalankan melalui EDR Anda. Hash ini telah aktif sejak tahun 2023.
- Periksa apakah Rclone, AnyDesk, ScreenConnect, dan PDQConnect berjalan di tempat yang bukan Anda instal. CamelClone, Seedworm, dan Handala semuanya menyalahgunakan alat-alat yang sah.
Minggu ini
- Lakukan tinjauan autentikasi. Cari login dari negara yang tidak lazim, akses di luar jam kerja, dan akun admin baru yang dibuat dalam 60 hari terakhir.
- Periksa lalu lintas keluar untuk koneksi yang tidak terduga ke MEGA, Backblaze, Wasabi, dan API Telegram (api.telegram[.]org) dari proses server, bukan lalu lintas browser.
- Uji pemulihan cadangan Anda. Secara spesifik: dapatkah Anda membangun kembali server penting dari cadangan yang terisolasi (air-gapped) jika lingkungan utama Anda terhapus? Jika jawabannya membutuhkan waktu lebih dari satu jam untuk diverifikasi, itulah celahnya.
- Jika Anda memiliki deployment Kubernetes: audit DaemonSet Anda di kube-system. Cari kontainer 'host-provisioner-*' atau 'provisioner'. Periksa kontainer Alpine dengan hostPath: / mount.
- Berikan pengarahan kepada tim Anda tentang phishing bertema konflik. Tema umpan yang aktif digunakan: serangan rudal Iran, pembaruan JCPOA, aliansi militer Teluk, peringatan pertahanan sipil, pengadaan Angkatan Udara Kuwait, proposal kerja sama.
Terus-menerus
- Pantau Telegram dan X untuk daftar target dan klaim pelanggaran yang terkait dengan organisasi atau sektor Anda. Kelompok aktivis peretas memposting target mereka berikutnya sebelum mereka menyerang.
- Berlanggananlah ke umpan informasi CISA tentang Iran dan peringatan NCSC Inggris untuk konflik ini.
- Tinjau kembali izin pipeline CI/CD Anda. Akun layanan dengan PAT (Personal Access Token) dan tanpa MFA persis seperti yang digunakan TeamPCP untuk mengelola organisasi GitHub Aqua Security.
- Bicaralah dengan penyedia asuransi siber Anda tentang klausul pengecualian perang. Serangan Stryker telah mengkonfirmasi atribusi negara (DOJ). Polis mungkin tidak mencakup penghancuran yang diarahkan oleh negara.
Referensi
- unit42.paloaltonetworks.com/iranian-cyberattacks-2026/
- unit42.paloaltonetworks.com/evolution-of-iran-cyber-threats/
- www.security.com/threat-intelligence/iran-cyber-threat-activity-us
- www.rapid7.com/blog/post/tr-iran-cyber-playbook-escalating-regional-conflict/
- www.zscaler.com/blogs/security-research/konflik-timur-tengah-memicu-serangan-siber-oportunistik
- www.zscaler.com/blogs/security-research/dust-specter-apt-targets-government-officials-iraq
- www.acronis.com/en/tru/posts/lotuslite-targeted-espionage-leveraging-geopolitical-themes/
- www.seqrite.com/blog/operation-camelclone-multi-region-espionage-campaign-targets-government-and-defense-entities-amidst-regional-tensions/
- www.seqrite.com/blog/ung0801-tracking-threat-clusters-obsessed-with-av-icon-spoofing-targeting-israel/
- www.aikido.dev/blog/teampcp-stage-payload-canisterworm-iran
- krebsonsecurity.com/2026/03/canisterworm-springs-wiper-attack-targeting-iran/
- www.reuters.com/technology/iran-linked-hackers-restore-website-after-us-seizes-domains-2026-03-20/
- socradar.io/blog/telegram-activity-timeline-iran-israel-us-war/
- www.proofpoint.com/us/blog/threat-insight/konflik-iran-mendorong-peningkatan-aktivitas-spionase
- www.intel471.com/blog/serangan Israel-AS-terhadap-iran-memicu-lonjakan-aktivitas-hacktivist
- techcrunch.com/2026/03/20/us-accuses-irans-government-of-operating-hacktivist-group-that-hacked-stryker/
- www.sophos.com/en-us/blog/hacktivist-campaigns-increase-as-united-states-iran-and-israel-conflict
- research.checkpoint.com/2026/handala-hack-unveiling-groups-modus-operandi/
- www.cloudsek.com/blog/eskalasi-timur-tengah-israel-iran-us-perang-siber-2026
- www.ncsc.gov.uk/news/ncsc-advises-uk-organisations-take-action-following-conflict-in-middle-east
- www.zscaler.com/blogs/security-research/konflik-timur-tengah-memicu-serangan-siber-oportunistik
Penulis:
Shayak Tarafdar
Deepak Thomas Philip
Sathwik Ram Prakki
Kartikkumar Jivani